Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×Cette analyse aide les organisations à avoir une vue d'ensemble de la situation actuelle et à combler les lacunes.
Les organisations se disent très confiantes dans leur capacité à prévenir les attaques contre les systèmes d'information sur la santé (NIS), mais 69 % d'entre elles se disent préoccupées par ces attaques.
Les organisations signalent la présence de 1 à 100 agents d'IA non autorisés fonctionnant dans leur environnement, la propriété de la majorité d'entre eux étant indéfinie.
Ces agents d'IA n'ont jamais dépassé les autorisations qui leur avaient été accordées ; 44 % ont déclaré avoir peu ou pas confiance dans la détection des menaces spécifiques aux agents d'IA.
Les agents d'IA interrogent des bases de données, déclenchent des flux de travail, appellent des API et lancent d'autres agents, le tout sans intervention humaine. Le problème ne réside pas dans les agents eux-mêmes, mais dans la confiance qu'on leur accorde.
La plupart des organisations utilisent des clés API partagées, des identifiants codés en dur ou des jetons d'accès empruntés, aucun de ces systèmes n'étant conçu pour les systèmes autonomes. Résultat : des identités actives, privilégiées et invisibles pour votre équipe de sécurité. Aucune attribution. Aucune révocation. Aucun contrôle sur l'impact des attaques.
miniOrange traite chaque agent IA comme une identité de premier ordre ; émise, définie, auditée et révocable de la même manière que vous gérez n’importe quel compte privilégié.
miniOrange intègre chaque agent IA dans un cycle de vie d'identité complet : de sa création à la fin de sa tâche.
Chaque agent reçoit un identifiant unique et non transférable dès sa création. Pas de clés partagées. Pas de jetons humains empruntés. On ne peut gouverner ce qu'on ne peut identifier.
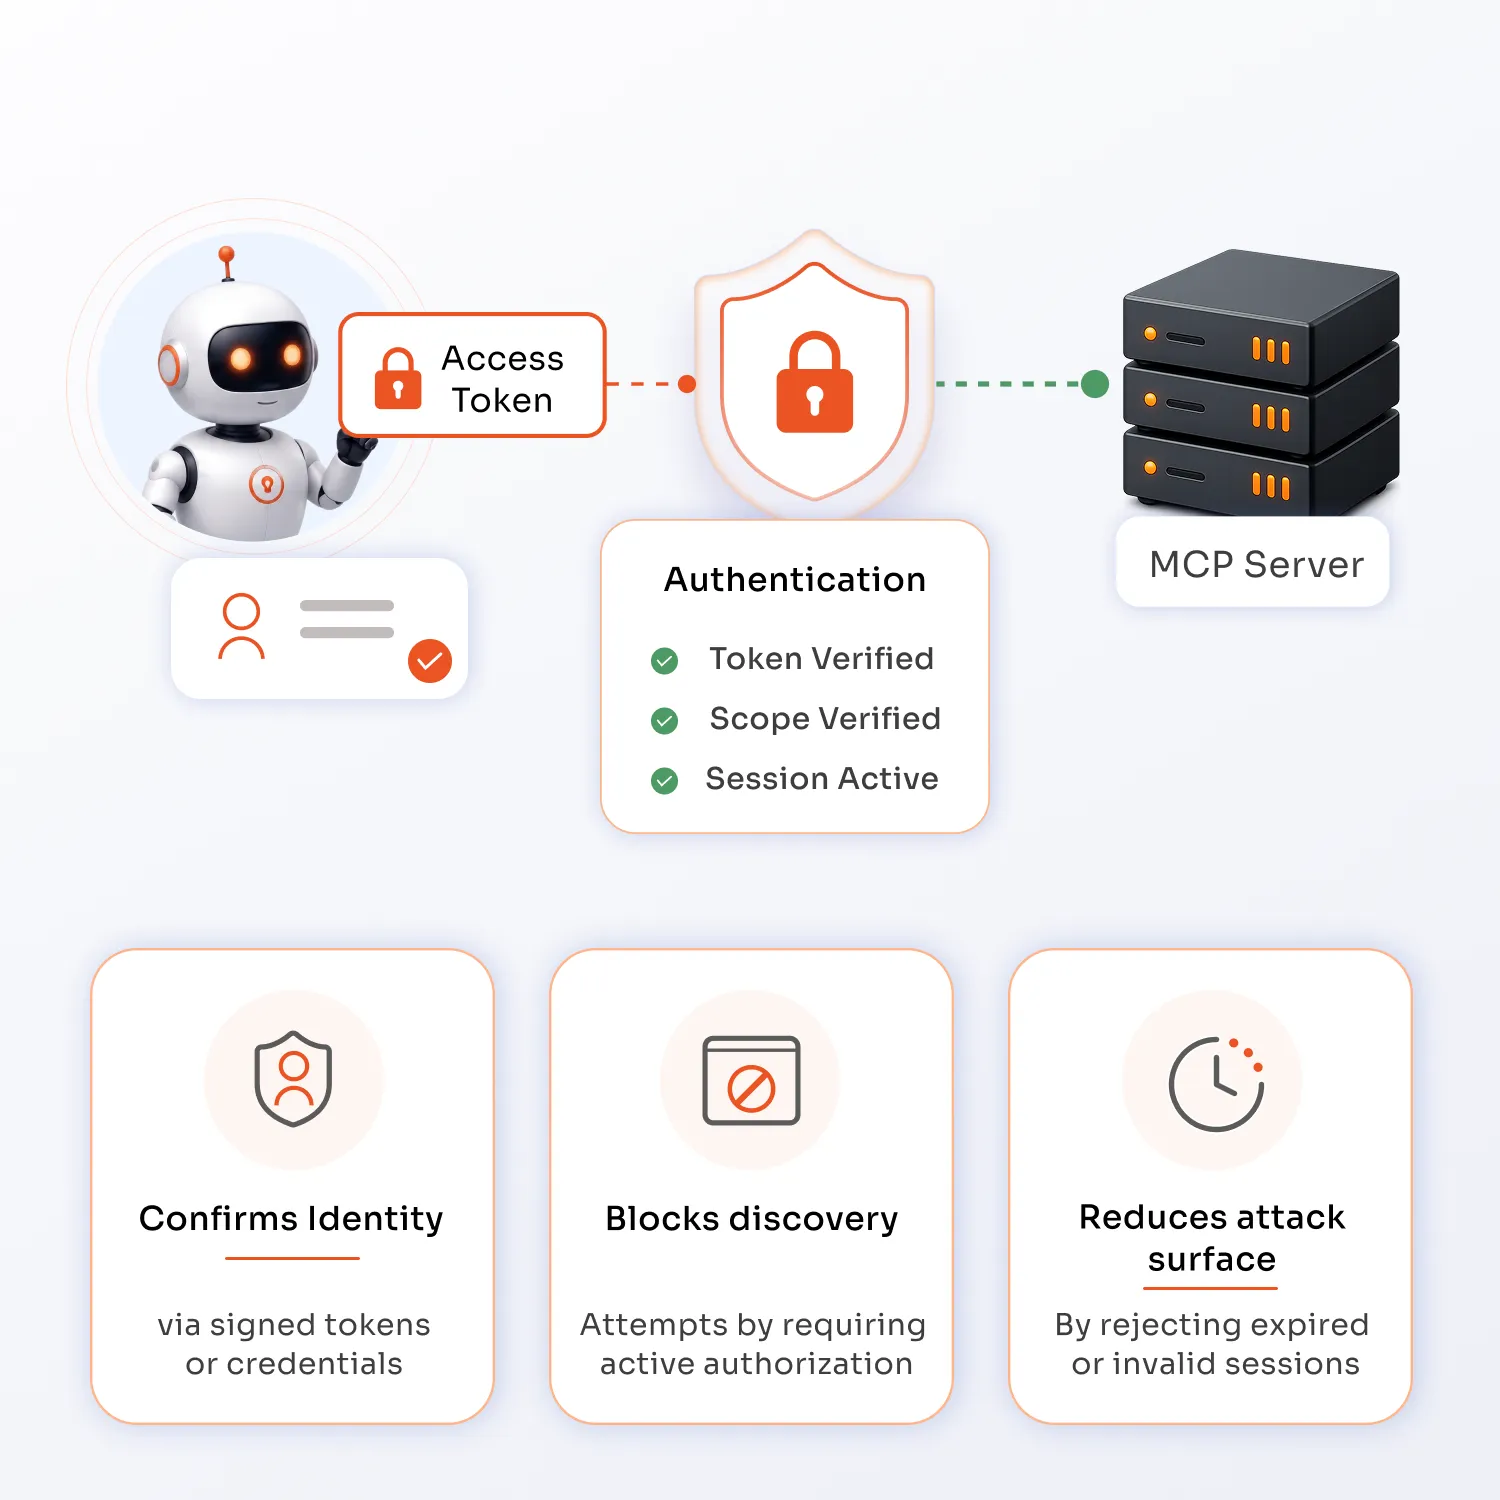
Avant d'interagir avec un outil ou une API, l'agent s'authentifie via les identifiants client OAuth 2.0. Un jeton temporaire est alors émis pour cette requête.
L'autorisation détermine ce qu'un agent peut et ne peut pas faire. Chaque action est circonscrite à un périmètre et à une durée déterminée.
Chaque appel API et chaque accès aux données est enregistré pour l'identité de l'agent concerné. En cas de problème en cours de tâche, un simple interrupteur permet de mettre fin à toutes les sessions actives.
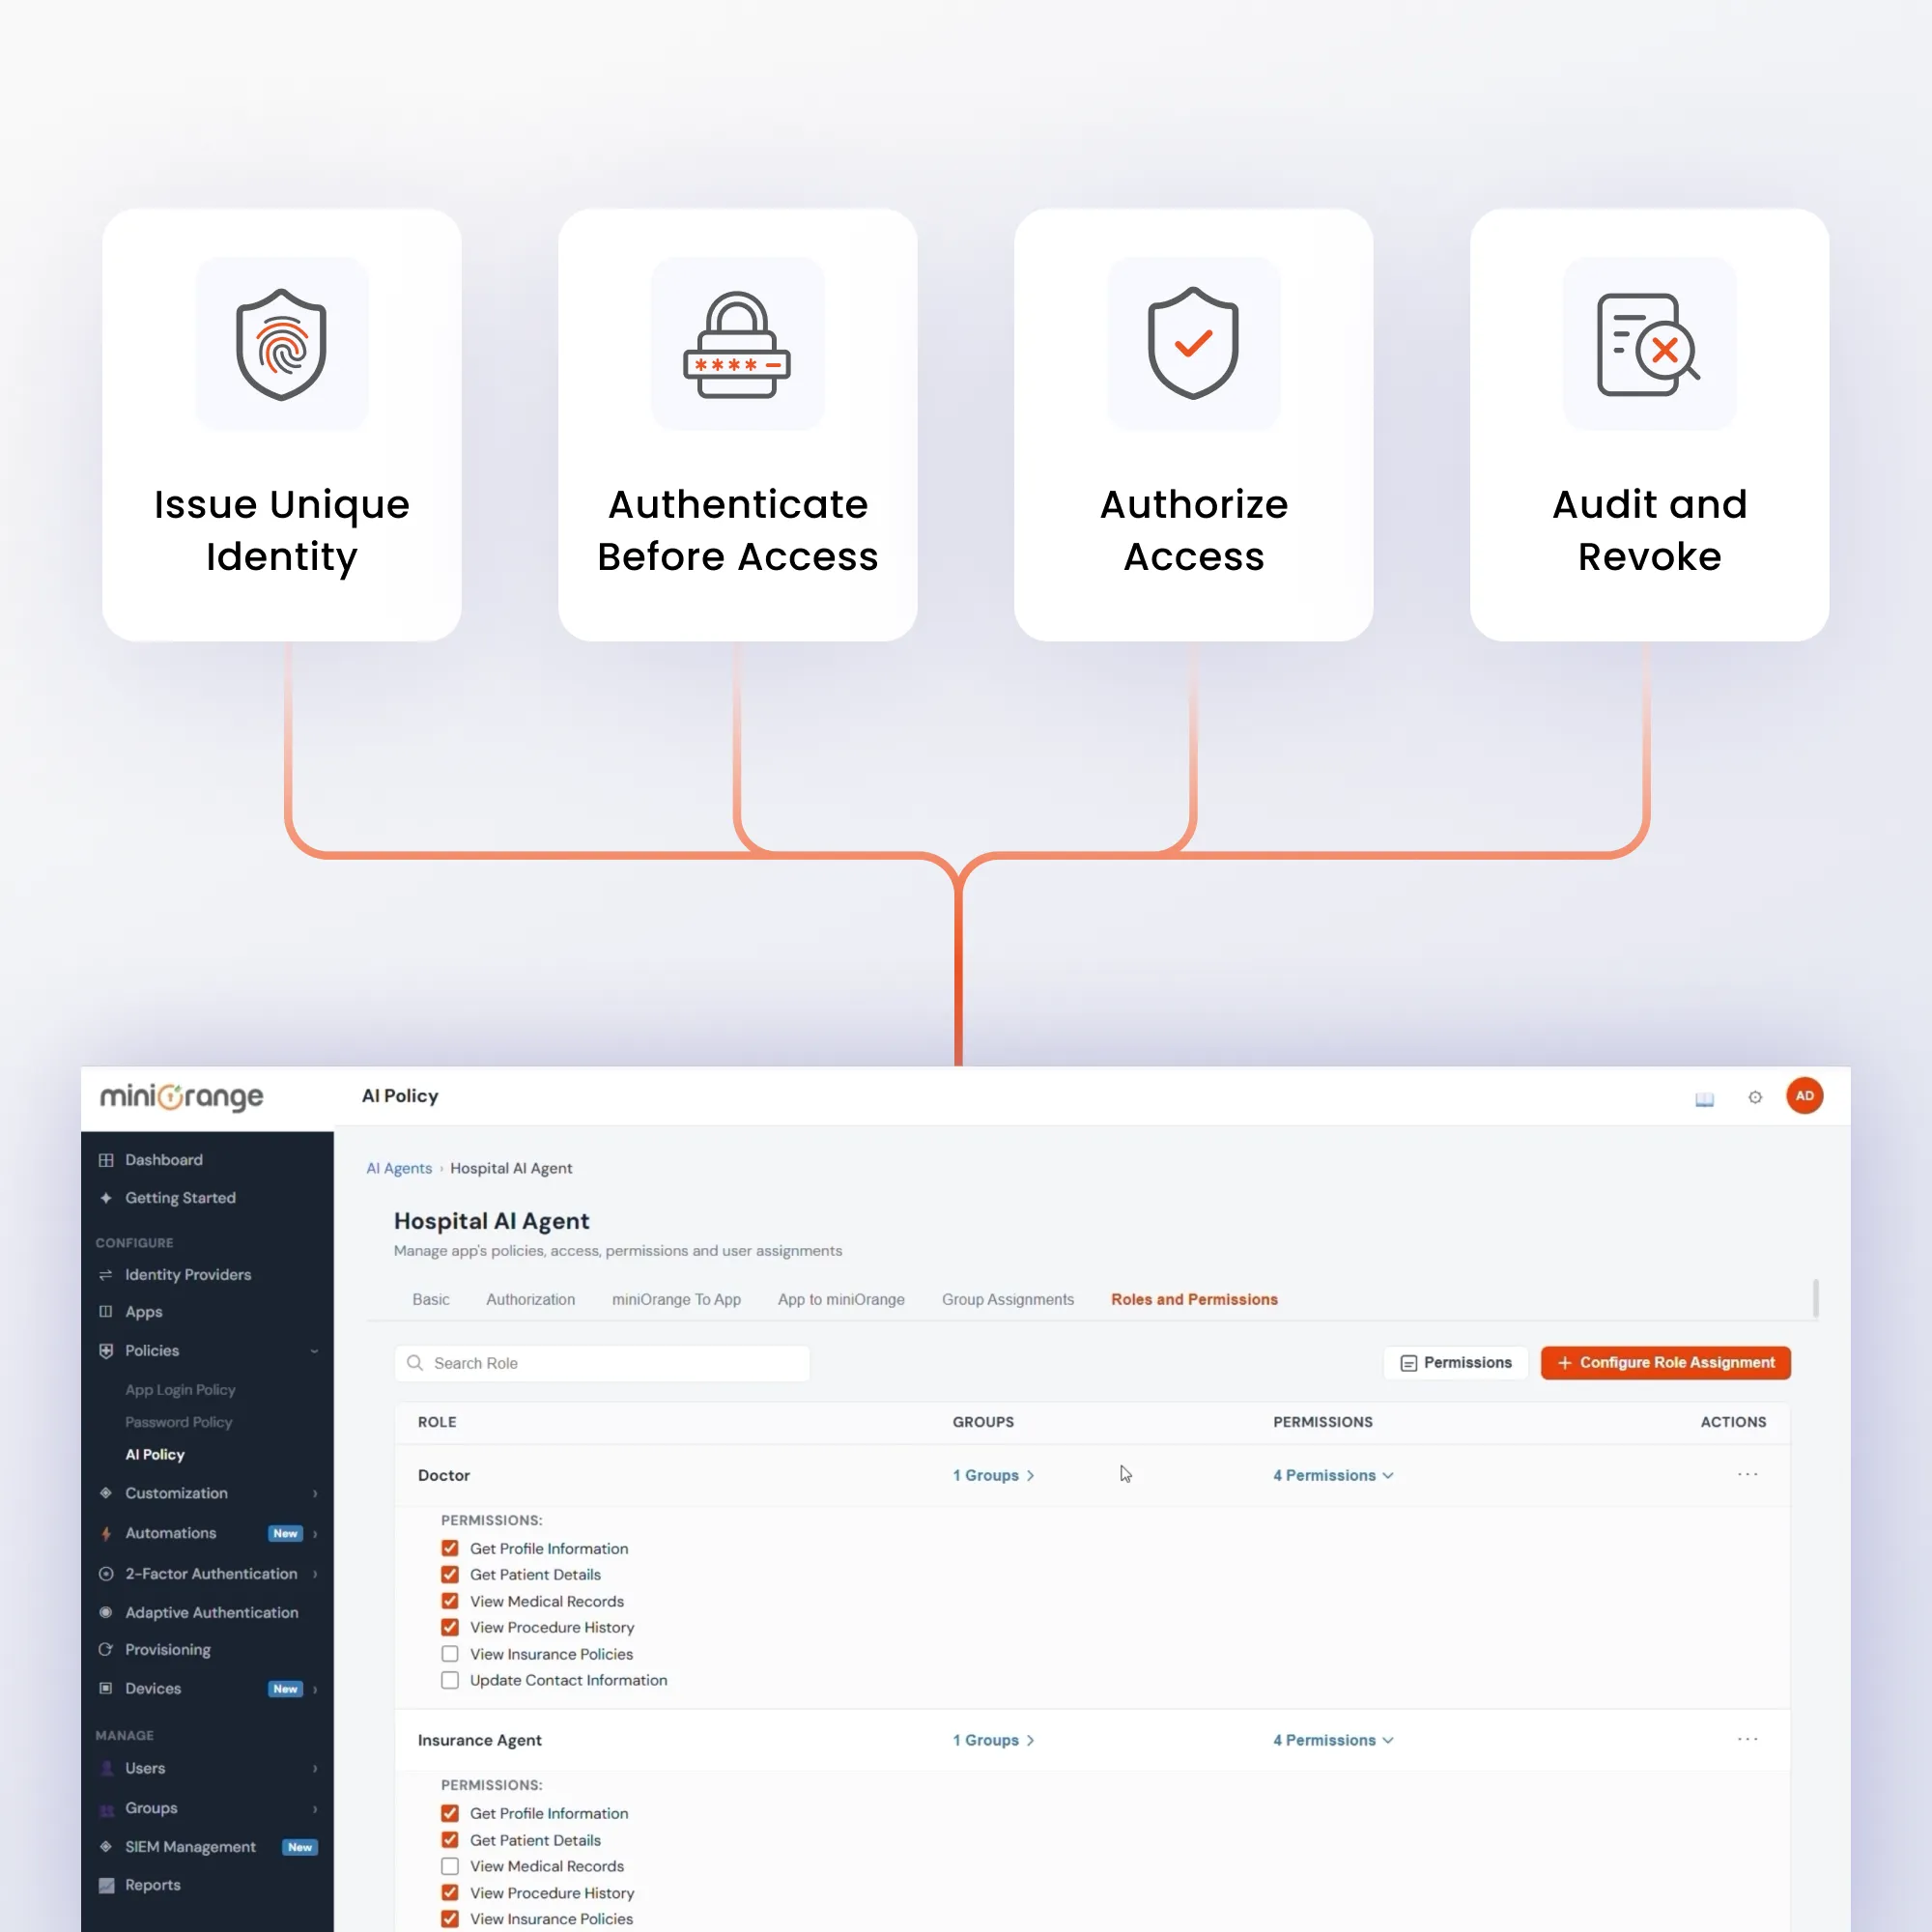
Toutes les fonctionnalités dont votre équipe de sécurité a besoin pour cesser de traiter les agents IA comme une catégorie d'identité non réglementée.

Chaque agent, compte de service et flux de travail se voit attribuer une identité unique et non transférable lors de sa création. Lorsqu'un agent est mis hors service, son identité est instantanément révoquée.

Les agents s'authentifient via les identifiants client OAuth 2.0 : aucun mot de passe, aucune clé statique, aucun secret dans le code. Des jetons signés à durée de vie limitée sont émis, liés à une identité d'agent spécifique et valables pour une seule requête.

Les autorisations sont définies pour chaque tâche. Un agent n'a accès qu'aux ressources nécessaires à sa tâche en cours, et non à celles des tâches connexes ou plus générales. L'accès est automatiquement révoqué à la fin de la tâche.

Les identités et les jetons sont émis au démarrage d'une tâche et révoqués à sa fin. Aucun identifiant n'est conservé inactif entre deux exécutions. Un jeton inactif est considéré comme nul.

Chaque appel d'outil, accès aux données et requête API est consigné. Les journaux sont immuables et structurés pour une intégration directe dans un système SIEM, permettant ainsi de remonter jusqu'à la source et de retracer l'intégralité de la chaîne d'attribution.

Si un agent dépasse son périmètre ou déclenche une règle d'anomalie, tous les jetons actifs associés à cette identité sont révoqués simultanément sur toutes les ressources connectées. Les autres charges de travail des agents exécutés en parallèle ne sont pas affectées.
Avant toute réponse du serveur MCP, l'identité et le périmètre de l'agent sont vérifiés afin de garantir que seuls les appelants de confiance puissent passer. L'accès est refusé aux agents ne disposant pas d'identifiants valides et non expirés, même s'ils parviennent à localiser le terminal.
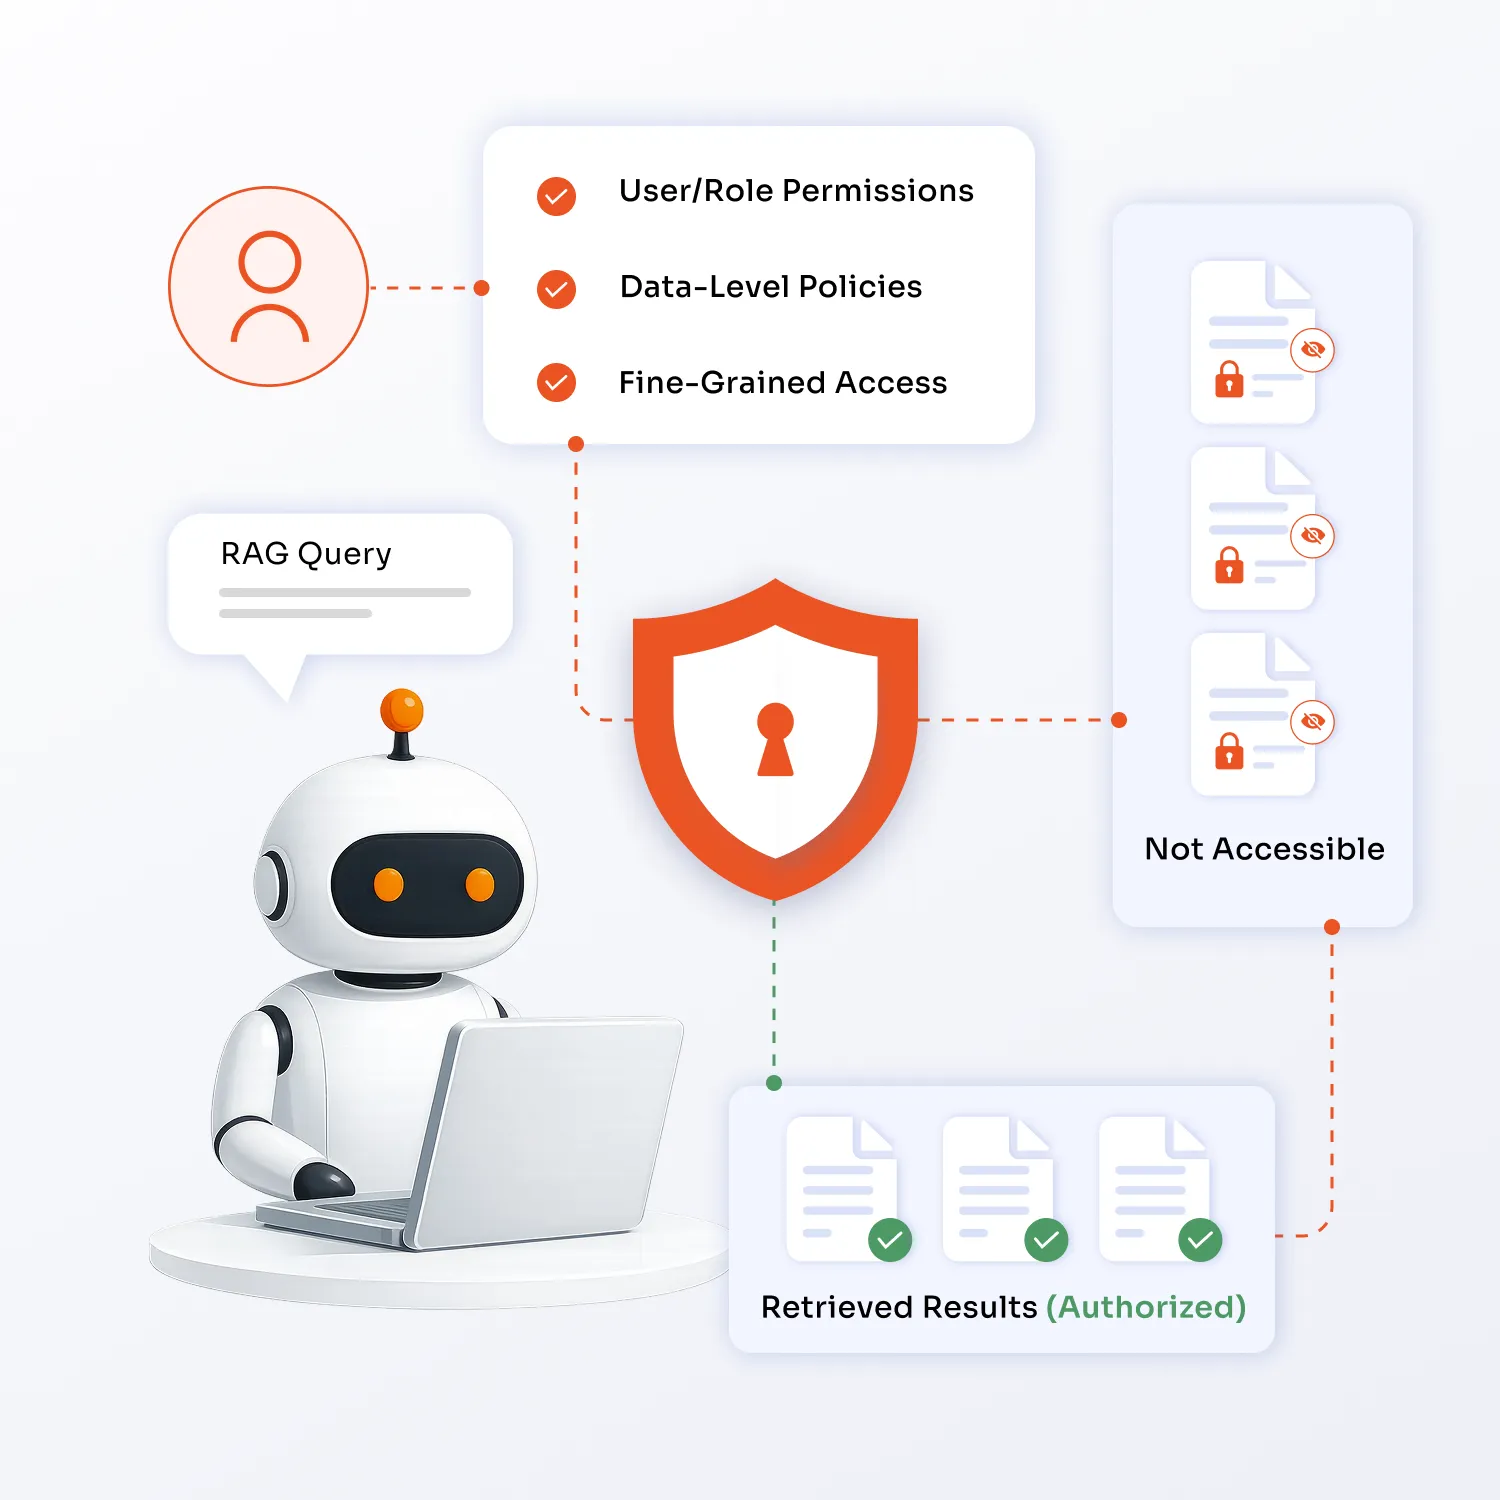
L'autorisation granulaire (FGA) est appliquée pour contrôler précisément les documents ou les blocs de données qu'un agent peut récupérer lors d'une requête RAG. Ceci garantit que la récupération respecte les autorisations par utilisateur ou par rôle, et non un accès système général.

Entièrement géré. Évolutivité élastique en fonction de la croissance du nombre d'agents. Aucune infrastructure à maintenir. Idéal pour les charges de travail d'IA natives du cloud exécutées sur AWS, Azure ou GCP.

Les identités des agents et les jetons d'accès ne quittent jamais votre infrastructure. Indispensable pour les déploiements dans les secteurs gouvernemental, de la défense, de la santé et financier.

Une seule couche de politique régissant simultanément les identités des agents dans les environnements cloud et sur site.
Lorsqu'un agent d'IA accède à des données réglementées, votre organisation est responsable de ses actions. miniOrange fournit à vos équipes de conformité et de sécurité les outils d'audit, de contrôle d'accès et de revue d'accès nécessaires pour garantir la gouvernance des activités des agents d'IA, quel que soit le cadre réglementaire.
Consulter les cadres de conformité
Cybersécurité
Conformité infonuagique
Cybersécurité
ISMS

Politique de confidentialité

Cybersécurité

Inde

Cybersécurité























































