Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×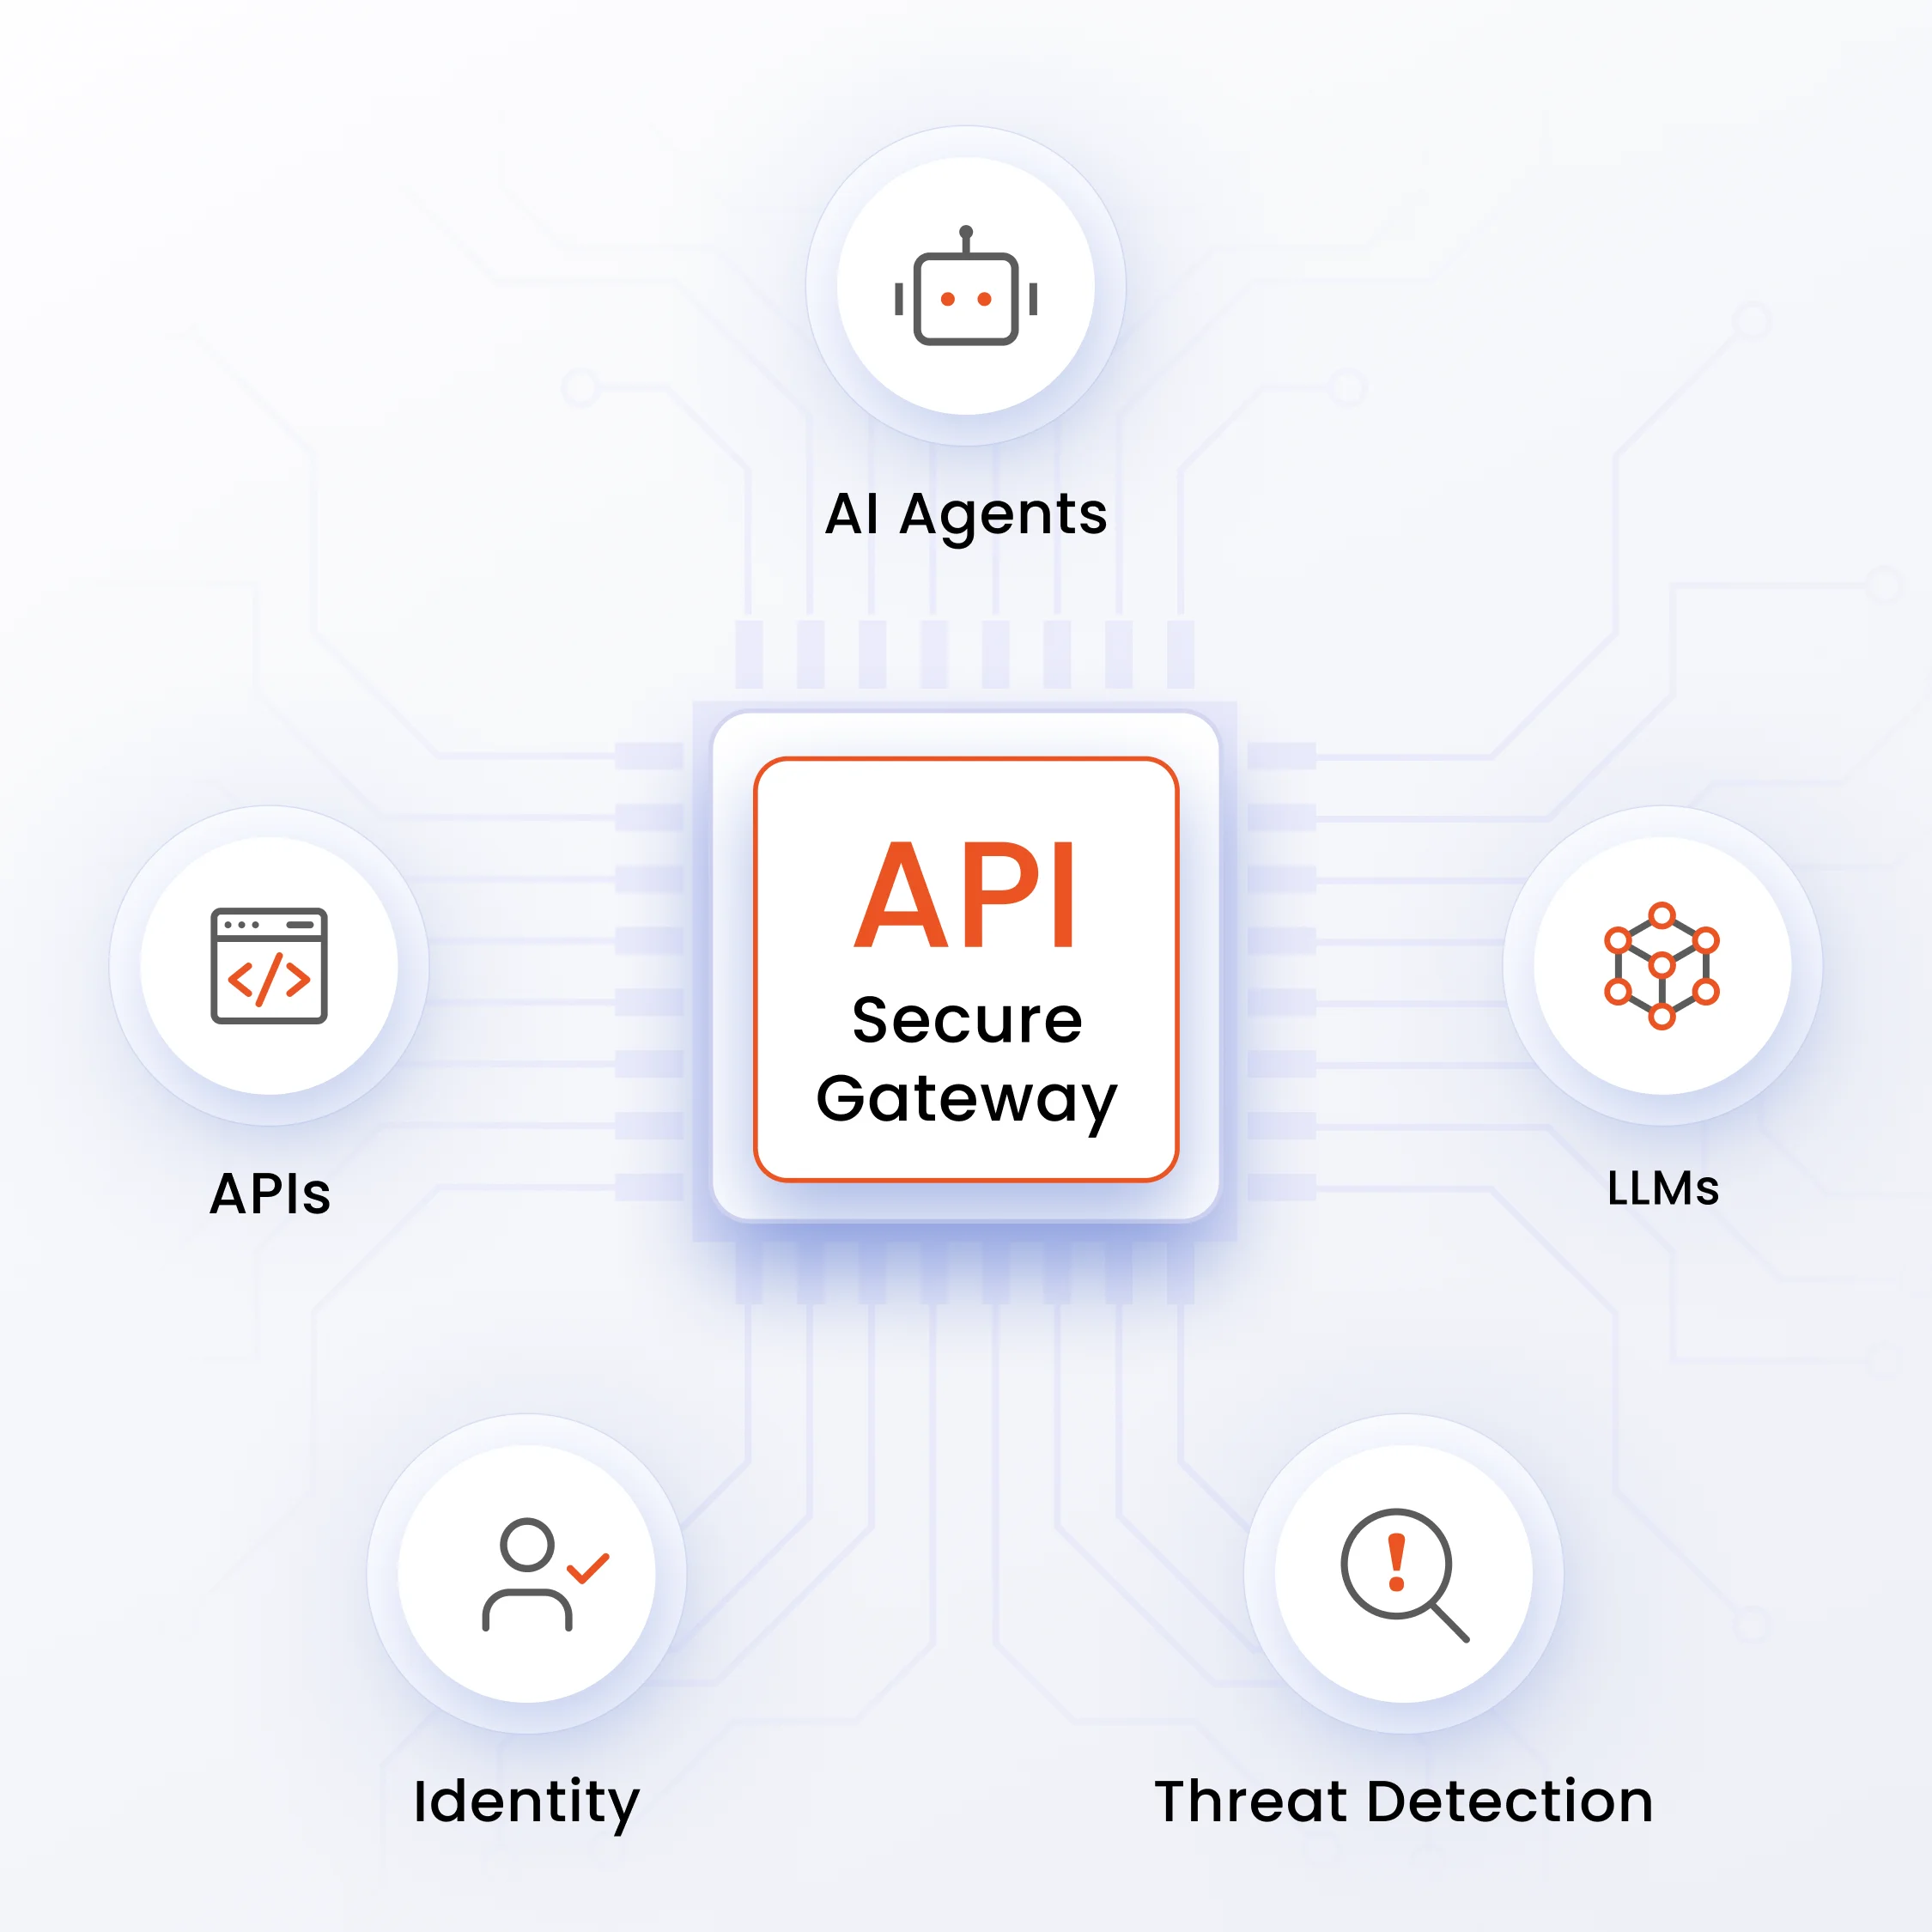
Les API basées sur l'IA, les agents d'IA autonomes et les flux de travail LLM introduisent de nouveaux risques d'exécution, des lacunes en matière de visibilité et des abus d'API pilotés par des machines que les solutions de sécurité API traditionnelles ne peuvent pas détecter.
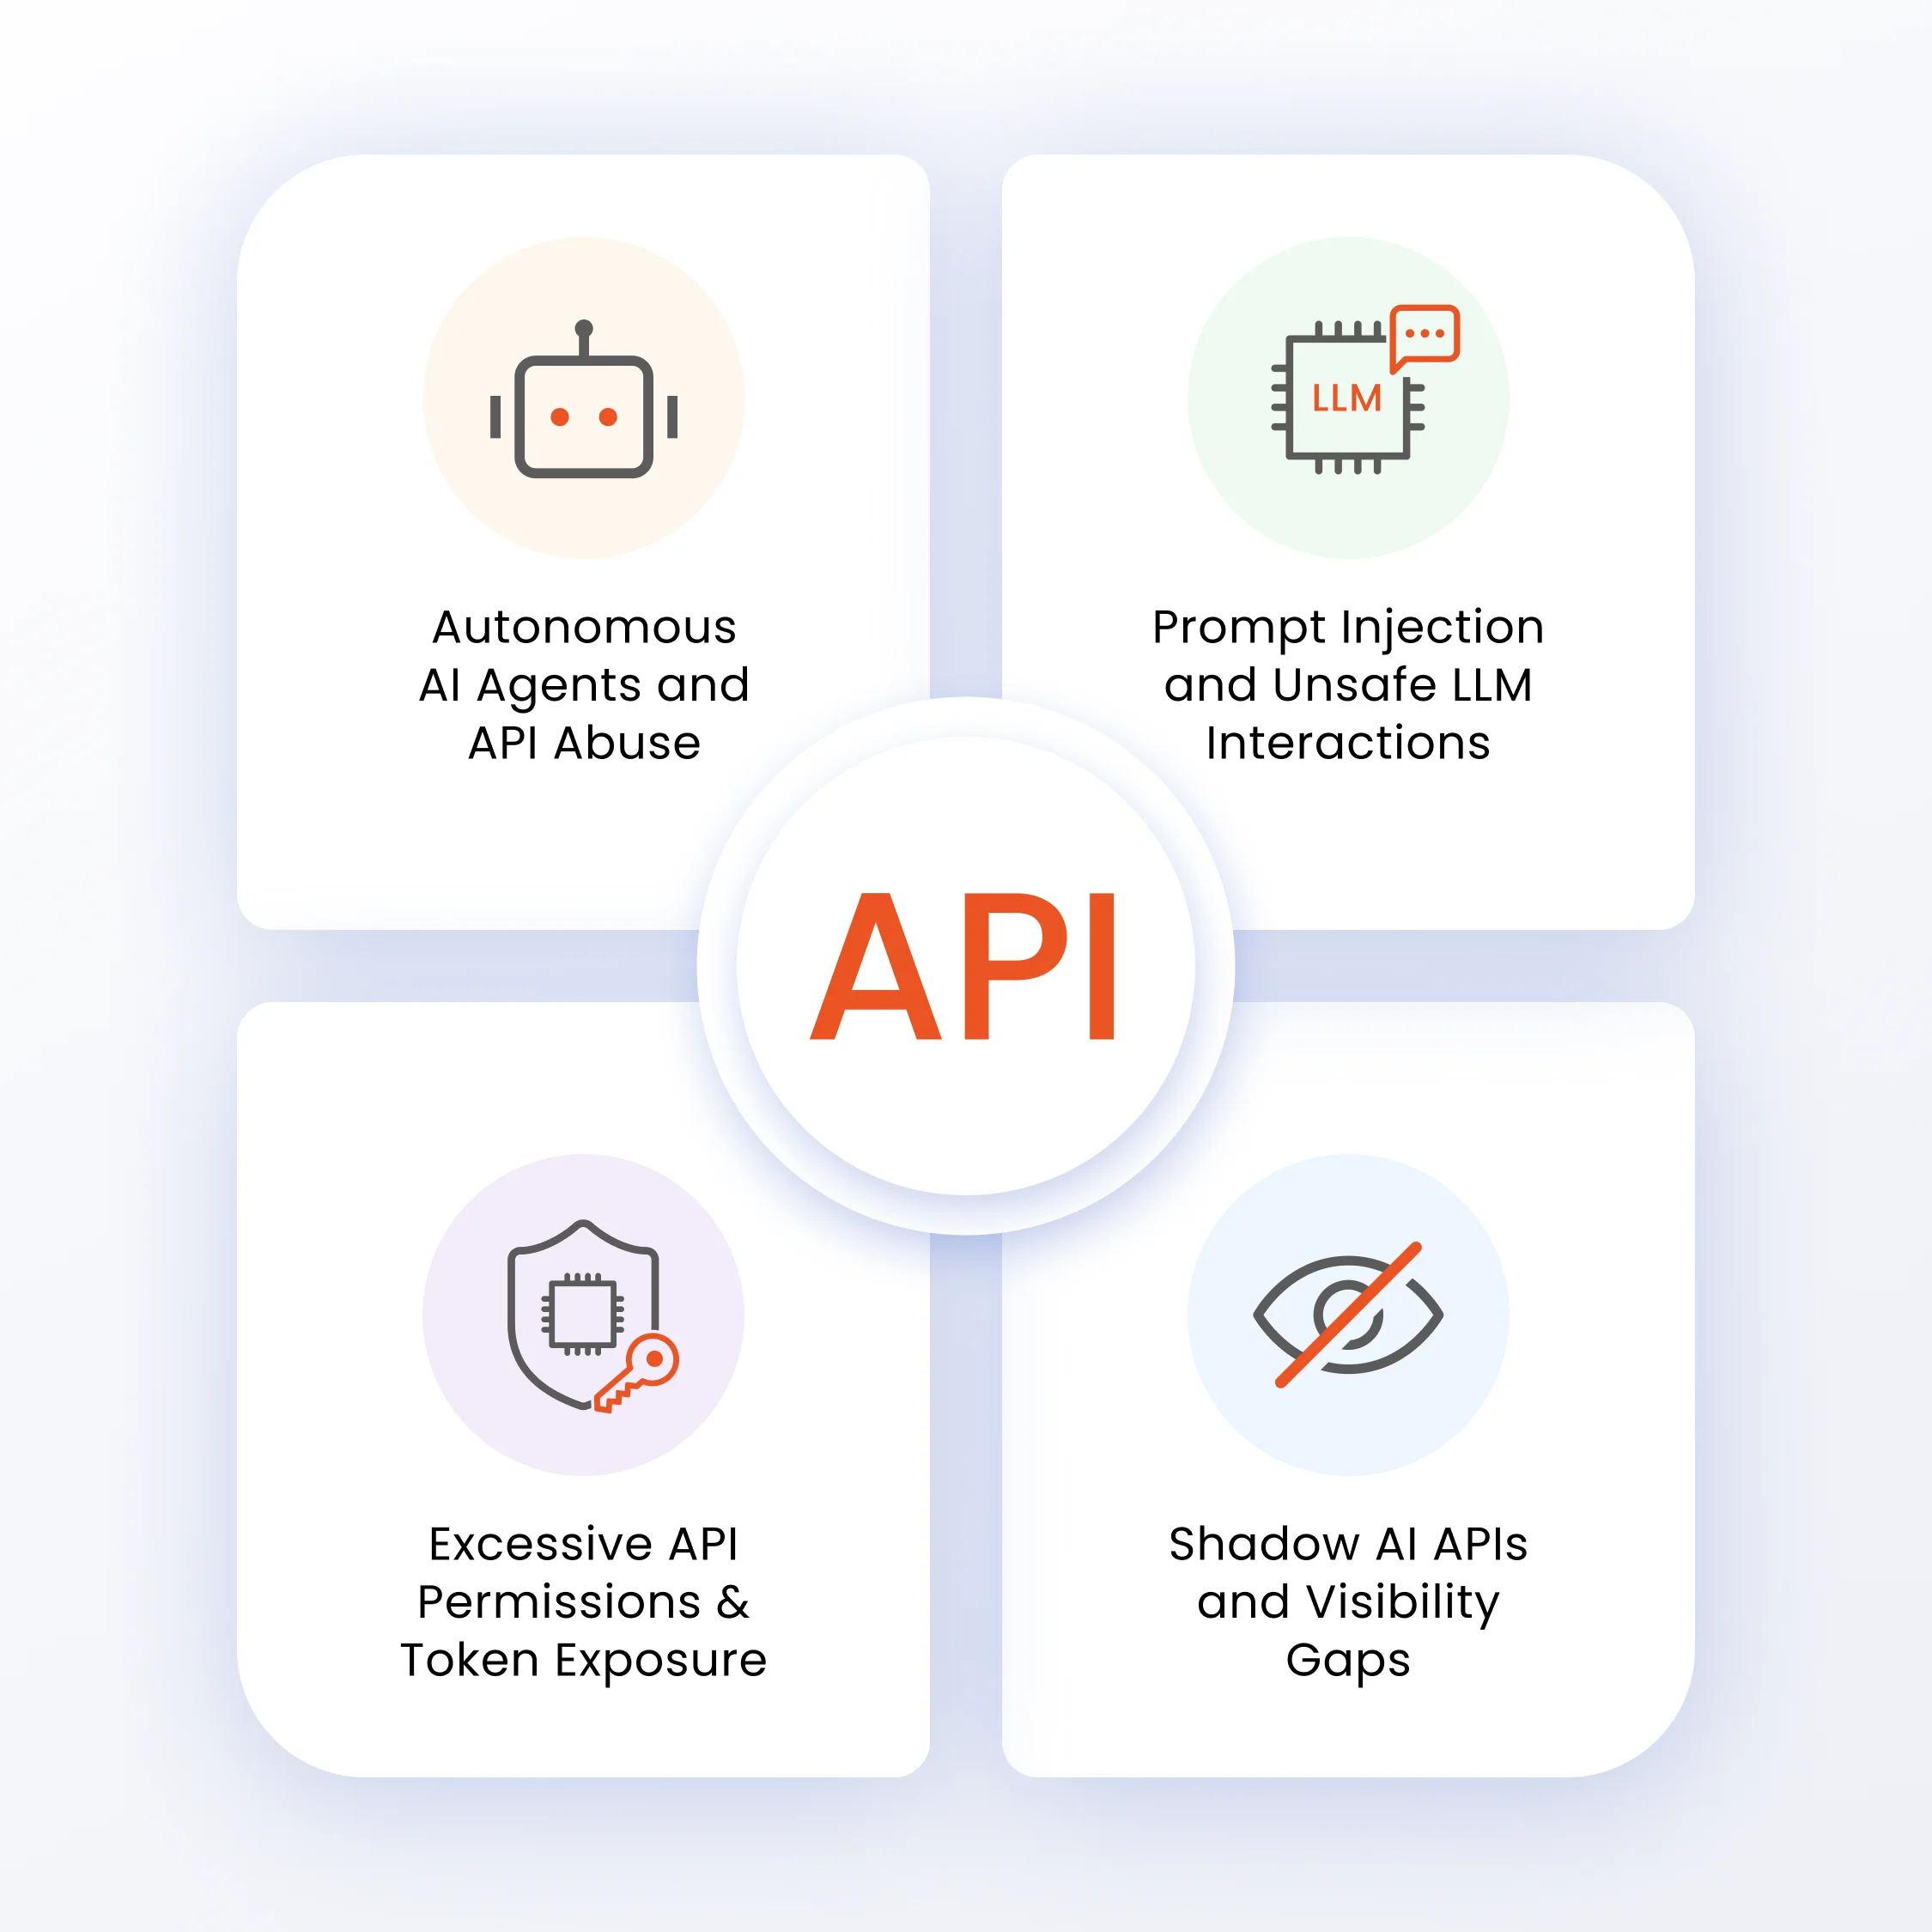
Les agents d'IA peuvent exécuter des requêtes API, accéder aux systèmes d'entreprise et réaliser des actions de manière autonome, sans supervision humaine continue. En l'absence de contrôles adéquats, des agents compromis ou mal configurés peuvent générer une activité API non autorisée à grande échelle.
Les attaques par injection rapide et les interactions LLM non sécurisées peuvent amener les systèmes d'IA à effectuer des appels API non intentionnels. Ces attaques peuvent exposer des données sensibles, contourner des contrôles ou déclencher des actions non autorisées.
Les API d'IA non gérées et les intégrations non autorisées fonctionnent souvent en dehors du cadre de la surveillance de sécurité traditionnelle. Cela crée des angles morts qui rendent difficile la détection des expositions et des risques en cours d'exécution.
Les API trop privilégiées, les jetons exposés et les identifiants non sécurisés augmentent le risque d'accès non autorisé. Les attaquants peuvent exploiter ces failles pour accéder à des systèmes et des données sensibles.
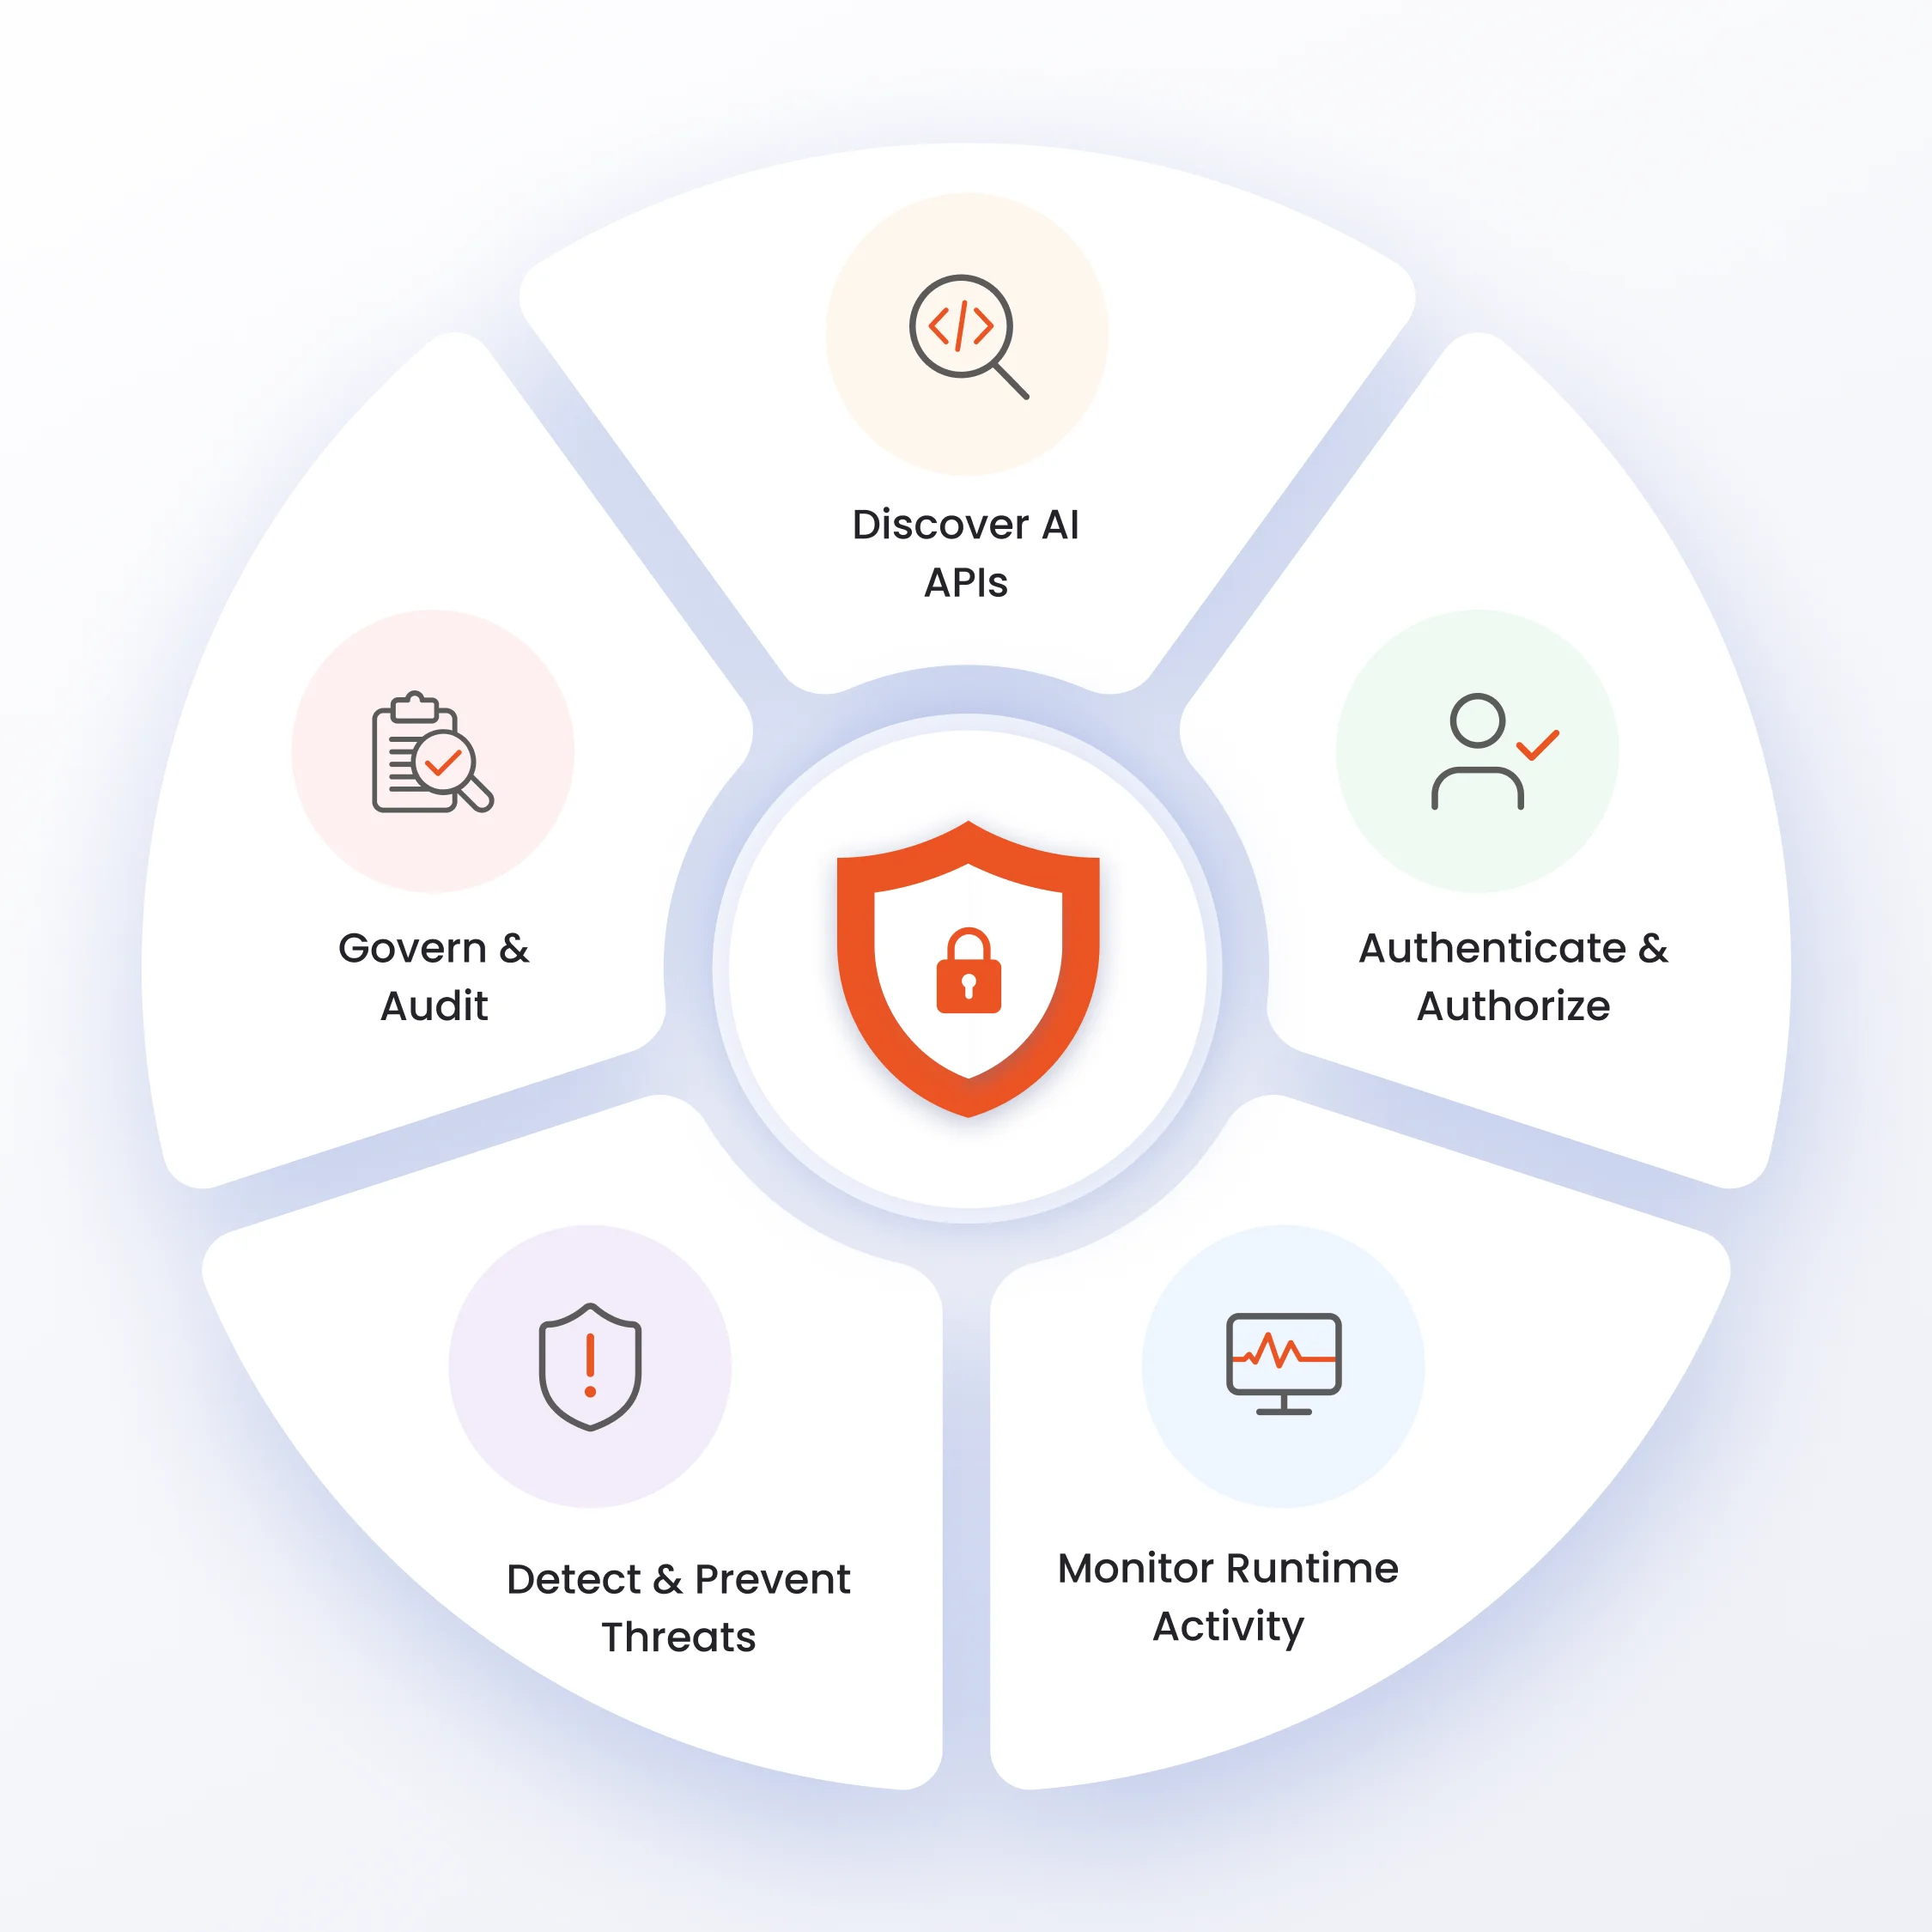
La sécurité des API d'IA protège en continu les agents d'IA, les LLM et les API d'entreprise en détectant les intégrations d'IA, y compris celles non documentées et non visibles. Elle vérifie les identités par authentification et application du principe du moindre privilège. Elle surveille l'activité d'exécution, notamment les modèles de requêtes, le contenu des charges utiles et les anomalies comportementales.
La sécurité des API d'IA détecte en temps réel les menaces spécifiques à l'IA, telles que l'injection de code, le vol de jetons, les requêtes API non autorisées et les fuites de données. Elle applique également des politiques comme la limitation du débit, le contrôle de la portée et le filtrage d'accès par liste blanche afin de garantir la sécurité et la conformité des applications basées sur l'IA.
Protégez les API alimentées par l'IA, les agents d'IA et les flux de travail LLM grâce à une découverte continue des API, une détection des menaces en temps réel, des contrôles d'accès basés sur l'identité et une surveillance de la sécurité pilotée par l'IA dans les environnements d'entreprise.
Détectez en continu les API d'IA, les API fantômes et les intégrations d'IA dans les environnements cloud et d'entreprise. Bénéficiez d'une visibilité complète sur l'exposition des API et leur activité d'exécution depuis une plateforme centralisée.
Détectez en temps réel les comportements anormaux des API, les abus liés à l'IA et les activités suspectes lors de l'exécution. Identifiez les menaces en amont, avant qu'elles n'impactent vos opérations commerciales.
Sécurisez les API et les agents d'IA grâce à une authentification forte et à des contrôles d'accès basés sur l'identité. Appliquez une autorisation fondée sur des politiques afin de garantir que seules les interactions approuvées aient lieu.
Protégez les API LLM contre les injections de code, les exécutions d'API non sécurisées et les interactions non sécurisées avec les plugins. Réduisez le risque de requêtes malveillantes ou involontaires générées par l'IA.
Assurer une supervision centralisée des API d'IA, de l'activité d'exécution et des politiques de sécurité. Améliorer l'auditabilité et la gouvernance des environnements pilotés par l'IA.
Sécurisez les API alimentées par l'IA, les agents d'IA autonomes, les intégrations LLM et les flux de travail GenAI tout en empêchant les abus d'API en cours d'exécution, les accès non autorisés et les menaces pilotées par l'IA.

Protégez et sécurisez les agents d'IA qui interagissent avec les API, les applications d'entreprise et les systèmes métiers. Mettez en place une authentification, une autorisation et une surveillance en temps réel pour chaque interaction.

Sécurisez les API LLM, les copilotes IA et les flux de travail GenAI connectés aux données et services d'entreprise. Prévenez les attaques par requête et les activités API non autorisées dans les flux de travail d'IA.

Détectez et prévenez les abus d'API, les utilisations abusives de jetons et les activités suspectes automatisées. Réduisez les risques d'accès non autorisé et de requêtes malveillantes générées par l'IA.
Détecte les menaces liées aux API pilotées par l'IA, les anomalies d'exécution et l'exposition à l'IA fantôme grâce à une surveillance continue. Bénéficiez d'une visibilité accrue sur les risques de sécurité dans les environnements basés sur l'IA.
Sécurisez les API et les agents d'IA grâce à une authentification et une autorisation basées sur l'identité. Appliquez le principe du moindre privilège afin de limiter les risques d'exposition inutiles.
Détectez en continu les API d'IA et surveillez leur exposition en temps réel dans votre environnement. Mettez en œuvre des contrôles de gouvernance pour garantir la sécurité et la conformité.
Étendez la sécurité des API, la gouvernance des identités IA et la protection en temps réel depuis une plateforme unique. Sécurisez les agents IA, les API et les systèmes d'entreprise grâce à des contrôles cohérents.























































