Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Grâce à l'audit et à la conformité en matière d'IA, les organisations peuvent surveiller, valider et sécuriser les systèmes d'IA tout en maintenant la responsabilité, la transparence, la supervision opérationnelle et l'alignement réglementaire dans les environnements d'entreprise.
Elle aide les entreprises à maintenir la visibilité sur leurs systèmes d'IA, à suivre les activités pilotées par l'IA grâce aux fonctionnalités d'audit des agents d'IA, à évaluer leur exposition aux risques liés à l'IA, à appliquer des politiques de gouvernance et à renforcer leurs initiatives de gestion de la conformité en matière d'IA. À mesure que l'adoption de l'IA se généralise, l'audit et la conformité deviennent essentiels pour bâtir des opérations d'IA fiables, sécurisées et prêtes à être auditées.
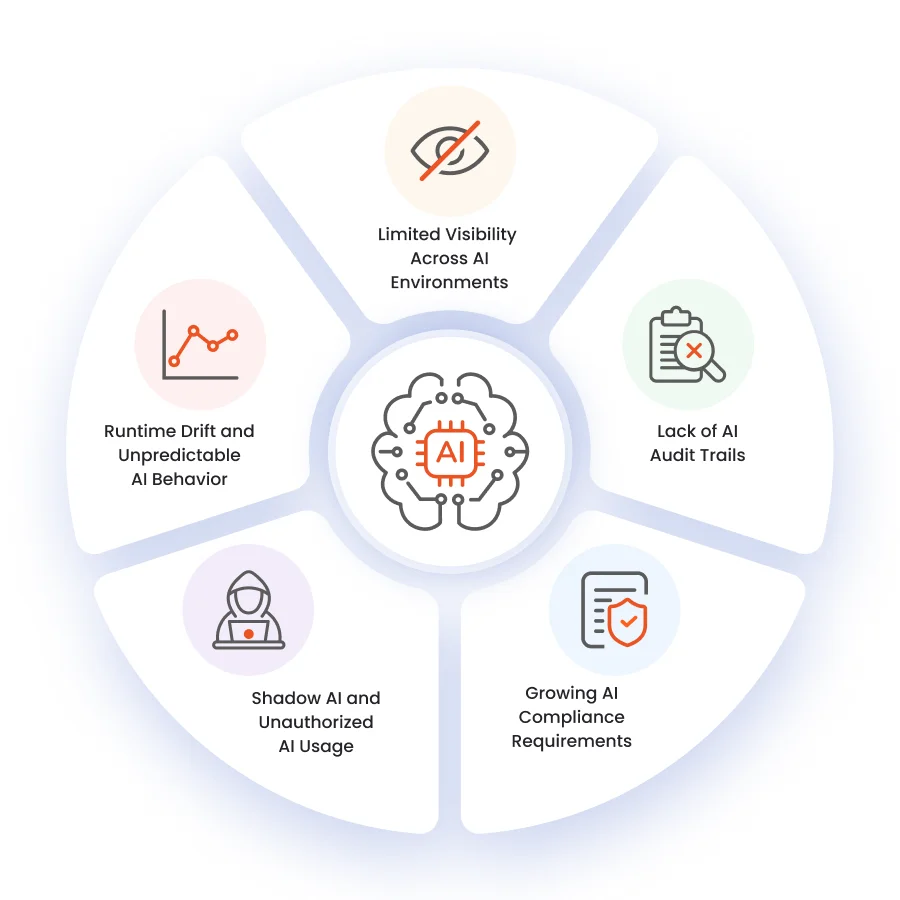
Les organisations ont souvent du mal à rester informées des systèmes d'IA, des agents d'IA et des outils d'IA tiers qui fonctionnent au sein des équipes et des flux de travail de l'entreprise.
Sans journaux d'audit centralisés pour l'IA et sans traçabilité en temps réel, les entreprises rencontrent des difficultés pour enquêter sur les actions pilotées par l'IA et maintenir leur niveau de préparation aux audits.
L’évolution des réglementations et des cadres tels que le RGPD, la loi européenne sur l’IA, la norme ISO/IEC 42001 et le cadre de gestion des risques liés à l’IA du NIST renforce la nécessité d’une adoption plus stricte des cadres de gouvernance de l’IA et d’ une responsabilisation accrue en matière de conformité.
Les employés adoptent de plus en plus d'applications d'IA non gérées, en dehors des processus de surveillance approuvés, ce qui crée des risques en matière de sécurité, de conformité et d'exploitation liés à la conformité des agents d'IA et à l'utilisation de l'IA en entreprise.
Les systèmes d'IA évoluent constamment au fil du temps, ce qui rend difficile pour les organisations d'identifier les changements de comportement, les violations de politiques et les incohérences opérationnelles sans une observabilité avancée de l'IA.
Bénéficiez d'une visibilité complète sur les systèmes d'IA d'entreprise, les agents et l'utilisation non gérée de l'IA.
Évaluer en permanence les risques liés à l'IA, les lacunes des politiques et l'exposition de l'entreprise en matière de conformité.
Suivez les activités d'IA grâce à des pistes d'audit centralisées et une visibilité des décisions en temps réel.
Suivre le comportement de l'IA en temps réel dans les environnements d'IA de production et d'entreprise.
Appliquer des politiques d'IA à l'échelle de l'entreprise à l'ensemble des systèmes et flux de travail d'IA.
Simplifiez les opérations de conformité en matière d'IA en entreprise grâce à une visibilité centralisée sur les rapports et les audits.

La supervision unifiée de l'IA aide les organisations à maintenir une visibilité sur les systèmes d'IA, les agents d'IA et les outils d'IA tiers fonctionnant dans les flux de travail de l'entreprise, tout en réduisant l'utilisation non gérée de l'IA.

Les initiatives de cadre d'audit structuré de l'IA et les capacités d'évaluation des risques liés à l'IA aident les entreprises à réduire les lacunes opérationnelles et à renforcer la responsabilisation.

Les pistes d'audit, les rapports de conformité et la collecte de preuves liés à l'IA simplifient les enquêtes et accélèrent la préparation des audits dans les environnements d'IA d'entreprise.

Grâce à la supervision de l'IA en temps réel, à l'observabilité de l'IA et à l'application des politiques, les entreprises peuvent mettre en œuvre l'IA en toute sécurité tout en conservant la responsabilité et le contrôle opérationnel.
Suivez le comportement de l'IA grâce à des capacités d'analyse en temps réel, de détection des anomalies et d'intelligence comportementale dans les environnements d'IA d'entreprise.
Conserver les pistes d'audit de l'IA, la télémétrie d'exécution et les enregistrements de preuves pour les enquêtes, les examens de conformité et la responsabilité opérationnelle.
Soutenir les initiatives d'entreprise conformes au RGPD, à la loi européenne sur l'IA, à la norme ISO/IEC 42001, à la norme SOC 2, à la loi HIPAA et au cadre de gestion des risques liés à l'IA du NIST.
Évaluer l'exposition aux risques liés à l'IA en utilisant une application centralisée des politiques, des flux de travail de supervision de l'IA et des contrôles opérationnels à l'échelle de l'entreprise.
Rationalisez vos opérations de gouvernance grâce à des rapports centralisés, des tableaux de bord de conformité et une collecte automatisée de preuves.
Les organisations ont besoin de capacités de gouvernance de l'IA pour faire face à la classification des risques liés à l'IA, aux obligations de transparence, aux exigences de journalisation et aux attentes en matière de surveillance humaine en vertu de la loi européenne sur l'IA.
Les entreprises mettent en œuvre des systèmes et des processus de gestion de l'IA structurés afin de se conformer aux exigences de responsabilité opérationnelle de la norme ISO/IEC 42001.
Les organisations adoptent le cadre de gestion des risques liés à l'IA du NIST pour renforcer les initiatives d'IA fiables, la gestion des accès à l'IA en entreprise et les pratiques de gestion des risques liés à l'IA.
La supervision de l'IA aide les organisations à gérer les risques liés à la prise de décision automatisée, les obligations en matière de protection des données, les exigences d'explicabilité et les attentes en matière de gouvernance de l'identité de l'IA dans le cadre du RGPD.
Les entreprises ont besoin de capacités d'auditabilité, de protection opérationnelle et de surveillance continue pour assurer la conformité aux normes SOC 2 et HIPAA dans les environnements d'IA sensibles et les initiatives de sécurité des agents d'IA.




