Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×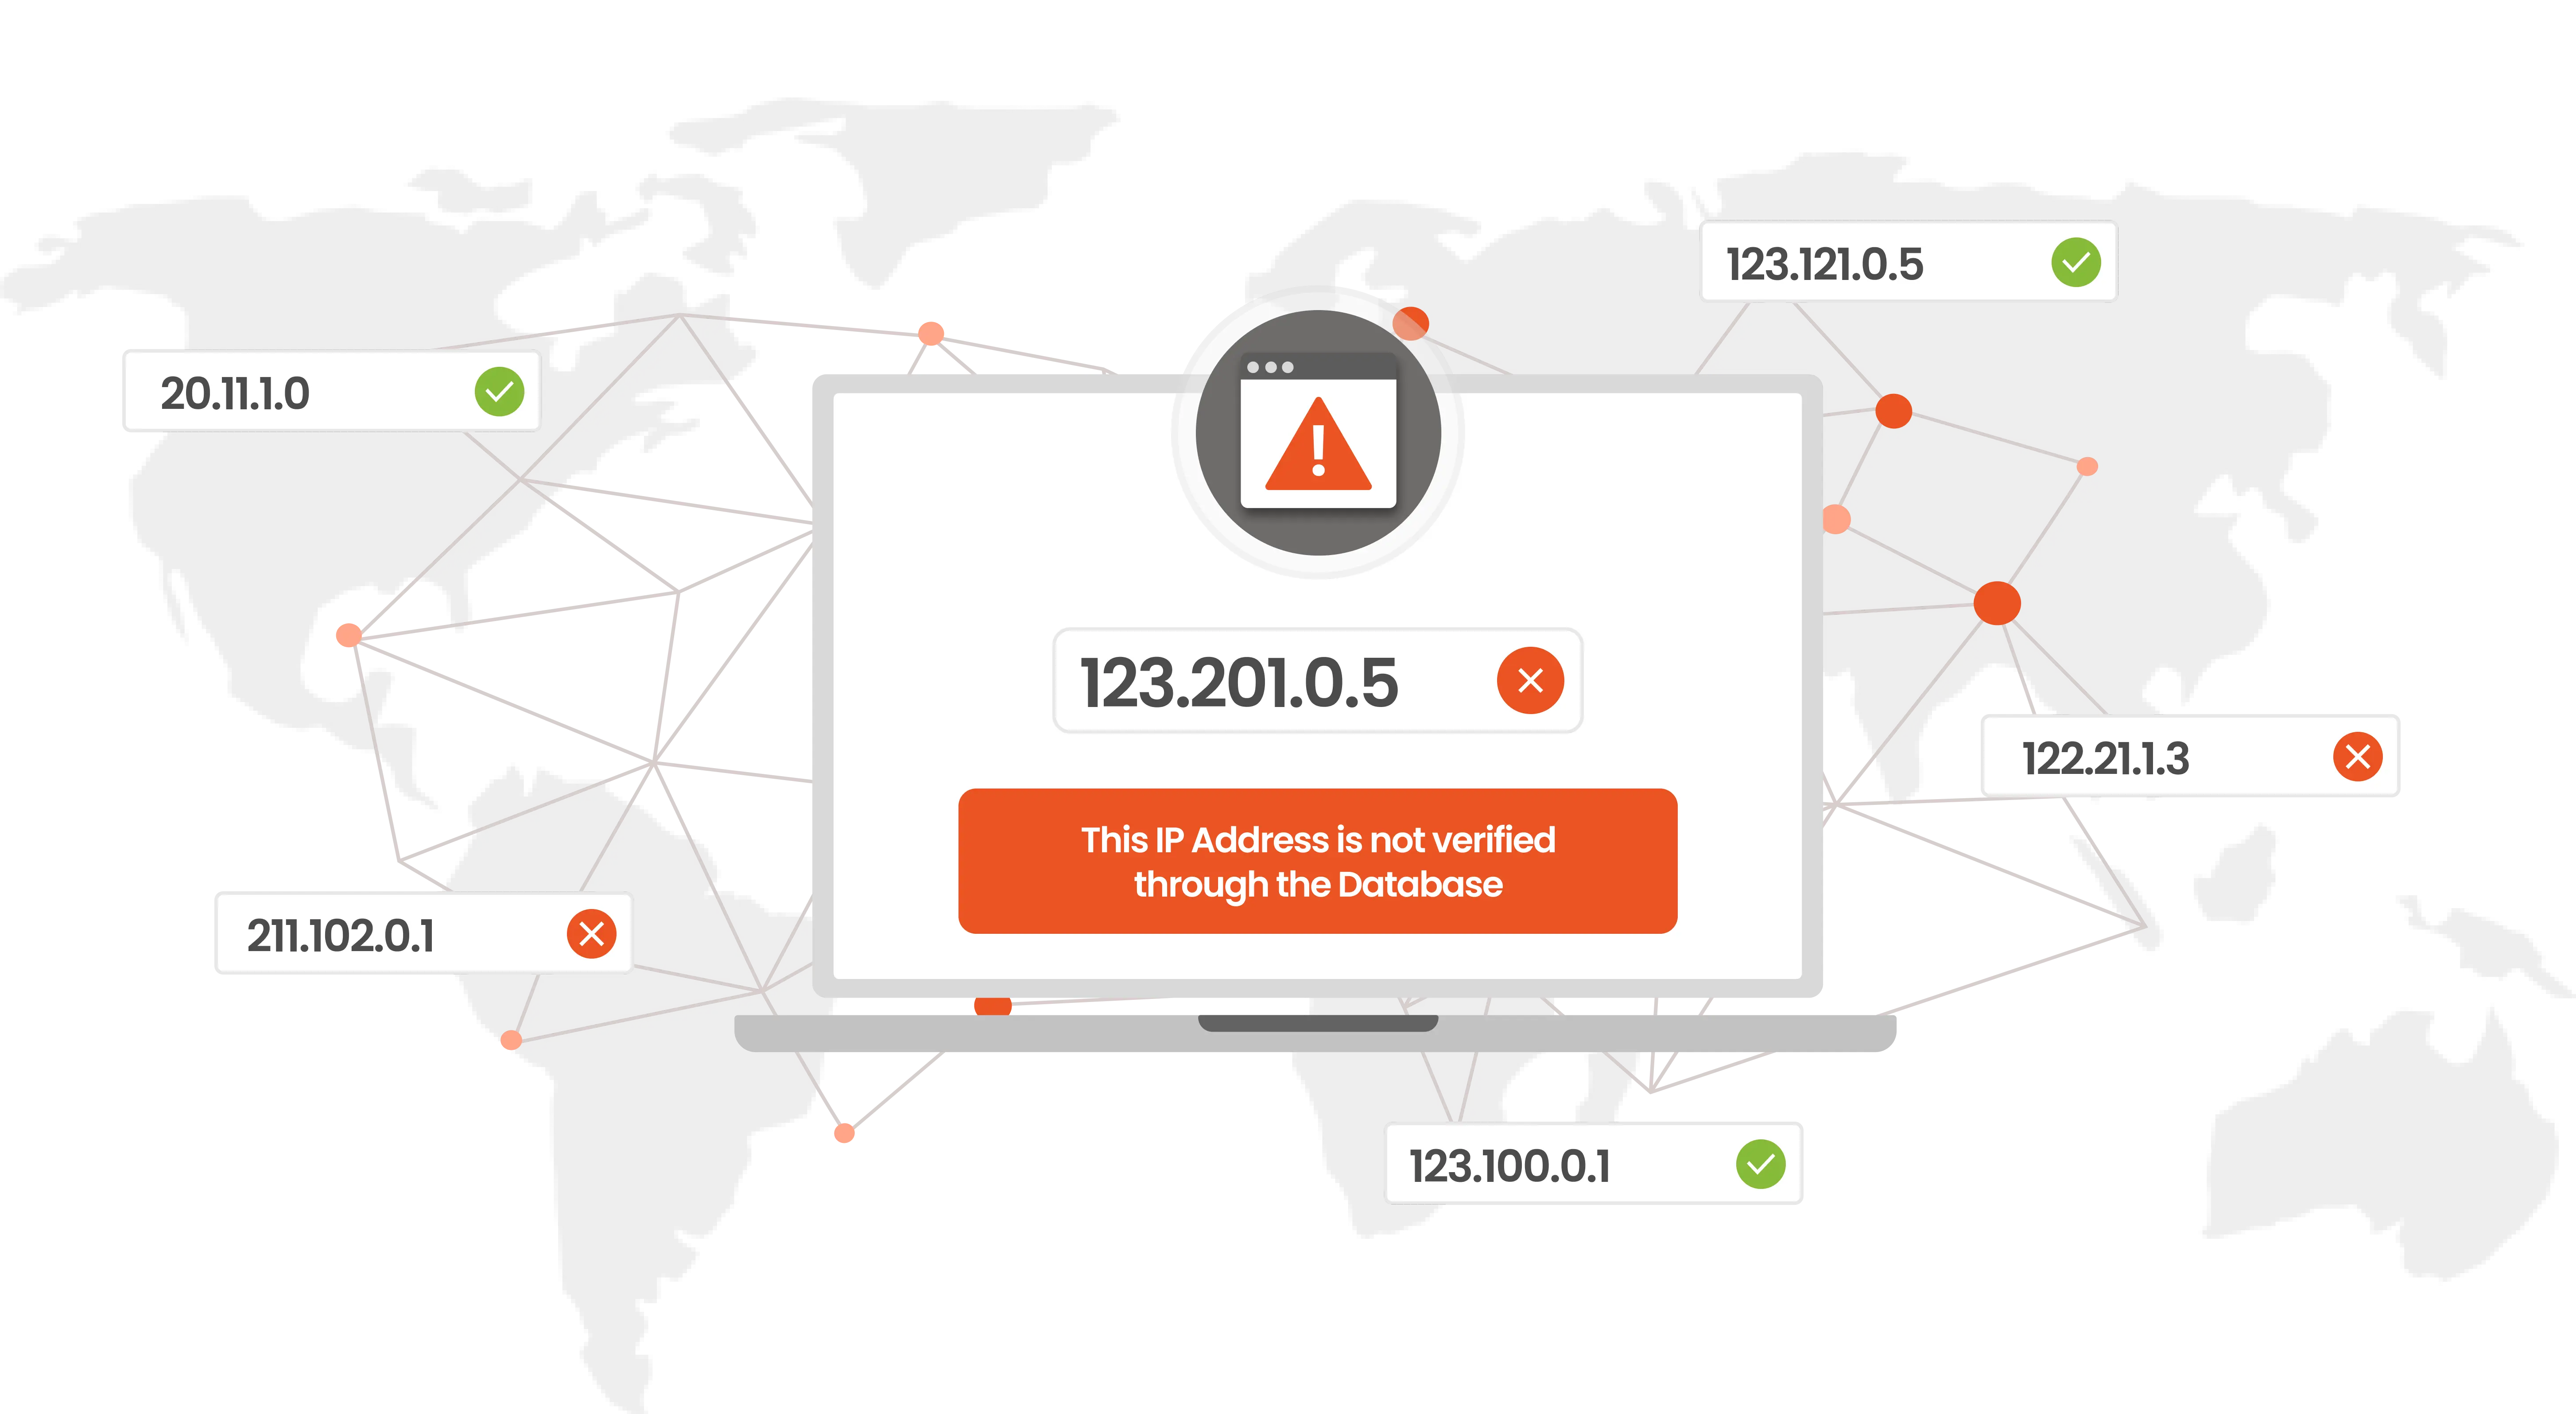
Les restrictions d'adresse IP offrent aux administrateurs un contrôle accru sur l'accès des utilisateurs aux applications métier. Définissez des adresses IP, des plages d'adresses ou des réseaux de confiance et appliquez des politiques autorisant ou bloquant les requêtes selon leur réseau d'origine. Ceci contribue à protéger les applications sensibles en limitant l'accès aux réseaux d'entreprise approuvés, aux VPN et autres environnements de confiance.
Dans le cadre d'une solution d'authentification multifacteur adaptative , les adresses IP apportent un contexte réseau précieux à chaque demande d'accès. Les organisations peuvent autoriser les connexions de confiance, exiger une authentification multifacteur supplémentaire pour les connexions inconnues, ou bloquer complètement les adresses IP restreintes. Ceci s'avère particulièrement utile dans les environnements distants et BYOD, où les utilisateurs peuvent se connecter depuis leur réseau domestique, un réseau Wi-Fi public ou leurs appareils personnels.
Accordez aux utilisateurs l'accès à vos applications professionnelles et SaaS lorsqu'ils se connectent à partir d'une adresse IP autorisée.
Bloquez l'accès des utilisateurs à vos applications professionnelles et SaaS s'ils se connectent à une IP réseau non autorisée ou passent à une IP inconnue, et limitez leur accès aux applications en temps réel pour éviter la perte de données.
Empêchez les utilisateurs d’accéder à vos données professionnelles sur les applications Android et iOS lorsqu’ils sont connectés à une adresse IP réseau non autorisée.
Activez la restriction d'adresse IP pour la sécurité des applications SaaS cloud et sur site telles que Google Workspace, MS Office 365, Atlassian, Slack, Dropbox, Confluence Cloud et bien plus encore.

La restriction IP améliore la sécurité en limitant l'accès aux réseaux ou aux applications en fonction des adresses IP approuvées,
réduire les risques d’accès non autorisés.

Définissez les adresses IP autorisées, les réseaux d'entreprise et les VPN afin de créer des limites claires autour de l'accès aux applications.

Bloquez les tentatives d'accès provenant de réseaux non fiables ou restreints avant qu'elles n'atteignent les applications protégées.

Utiliser l'adresse IP comme signal MFA adaptatif pour autoriser, contester ou refuser l'accès en fonction du contexte réseau.

N'accédez aux applications et ressources critiques qu'à travers des réseaux répondant à vos exigences de sécurité.

Assurer la prise en charge des utilisateurs hybrides et distants tout en protégeant les applications sensibles derrière des VPN et des périmètres réseau sécurisés.

Appliquer des politiques différentes basées sur l'adresse IP aux applications et ressources individuelles en fonction de leurs exigences de sécurité.
Les restrictions d'adresse IP contrôlent l'accès aux applications en fonction de l'adresse IP ou du réseau depuis lequel l'utilisateur se connecte. Les administrateurs peuvent définir des adresses IP ou des plages d'adresses IP de confiance et déterminer comment les requêtes provenant d'autres réseaux sont traitées : autorisation d'accès, exigence d'une authentification supplémentaire ou blocage de la requête.
La mise en liste blanche d'adresses IP permet d'accéder aux applications uniquement depuis des adresses IP ou des plages d'adresses prédéfinies. Les organisations peuvent ainsi autoriser leurs bureaux, centres de données ou réseaux VPN et bloquer l'accès depuis des réseaux extérieurs à leur environnement autorisé.
Lorsqu'un utilisateur tente d'accéder à une application, son adresse IP est comparée à la politique d'accès configurée. Selon le résultat, l'accès peut être autorisé, une authentification multifacteur supplémentaire peut être exigée ou la connexion peut être bloquée. Cela permet aux organisations d'appliquer des règles d'accès réseau sans modifier l'application elle-même.
Oui. Vous pouvez définir des adresses IP individuelles ou des plages d'adresses et appliquer des restrictions à des applications ou des ressources spécifiques. Ceci est utile pour les applications contenant des données d'entreprise sensibles qui ne doivent être accessibles que via des réseaux d'entreprise approuvés, des VPN ou d'autres environnements sécurisés.
Oui. Les organisations peuvent utiliser les adresses IP publiques ou les plages d'adresses IP de leur VPN d'entreprise comme emplacements de confiance. Les applications peuvent ensuite être configurées pour autoriser l'accès via le VPN approuvé tout en bloquant les connexions directes provenant de réseaux inconnus ou non fiables.
Oui. Les restrictions d'adresse IP peuvent faciliter le télétravail et le travail hybride lorsque les employés se connectent via un VPN d'entreprise ou un autre réseau contrôlé. Pour les utilisateurs accédant aux applications depuis différents réseaux, les politiques basées sur l'adresse IP peuvent être combinées à l'authentification multifacteur adaptative afin d'évaluer le contexte avant d'autoriser l'accès.




















































