Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Une solution d'authentification multifacteur (MFA) résistante au phishing permet aux organisations d'optimiser la sécurité d'accès grâce à des identifiants cryptographiques liés à l'appareil, plutôt qu'à des mots de passe, des codes OTP et autres secrets partagés. Contrairement aux méthodes d'authentification traditionnelles, elle réduit l'exposition aux attaques de phishing, au vol d'identifiants et aux accès non autorisés, tout en garantissant une expérience utilisateur sécurisée.
L'authentification multifacteur (MFA) anti-phishing de miniOrange repose sur des standards tels que FIDO2 et WebAuthn. Nos méthodes d'authentification anti-phishing incluent des mots de passe, des clés de sécurité matérielles, des cartes à puce et des vérifications biométriques pour valider l'identité des utilisateurs. Ces méthodes d'authentification modernes renforcent la protection contre le phishing, préviennent la prise de contrôle des comptes et aident les entreprises à sécuriser l'accès à leurs environnements cloud, hybrides et sur site.
Les attaques de phishing modernes ciblent les identifiants, les sessions et les flux de travail MFA, ce qui nécessite des protections d'authentification plus robustes.
Les cadres de confiance zéro nécessitent une vérification d'identité continue et des méthodes d'authentification hautement sécurisées et résistantes au phishing.
Les organisations adoptent des contrôles d'authentification plus stricts pour se conformer aux normes de conformité, d'assurance cyber et de sécurité.
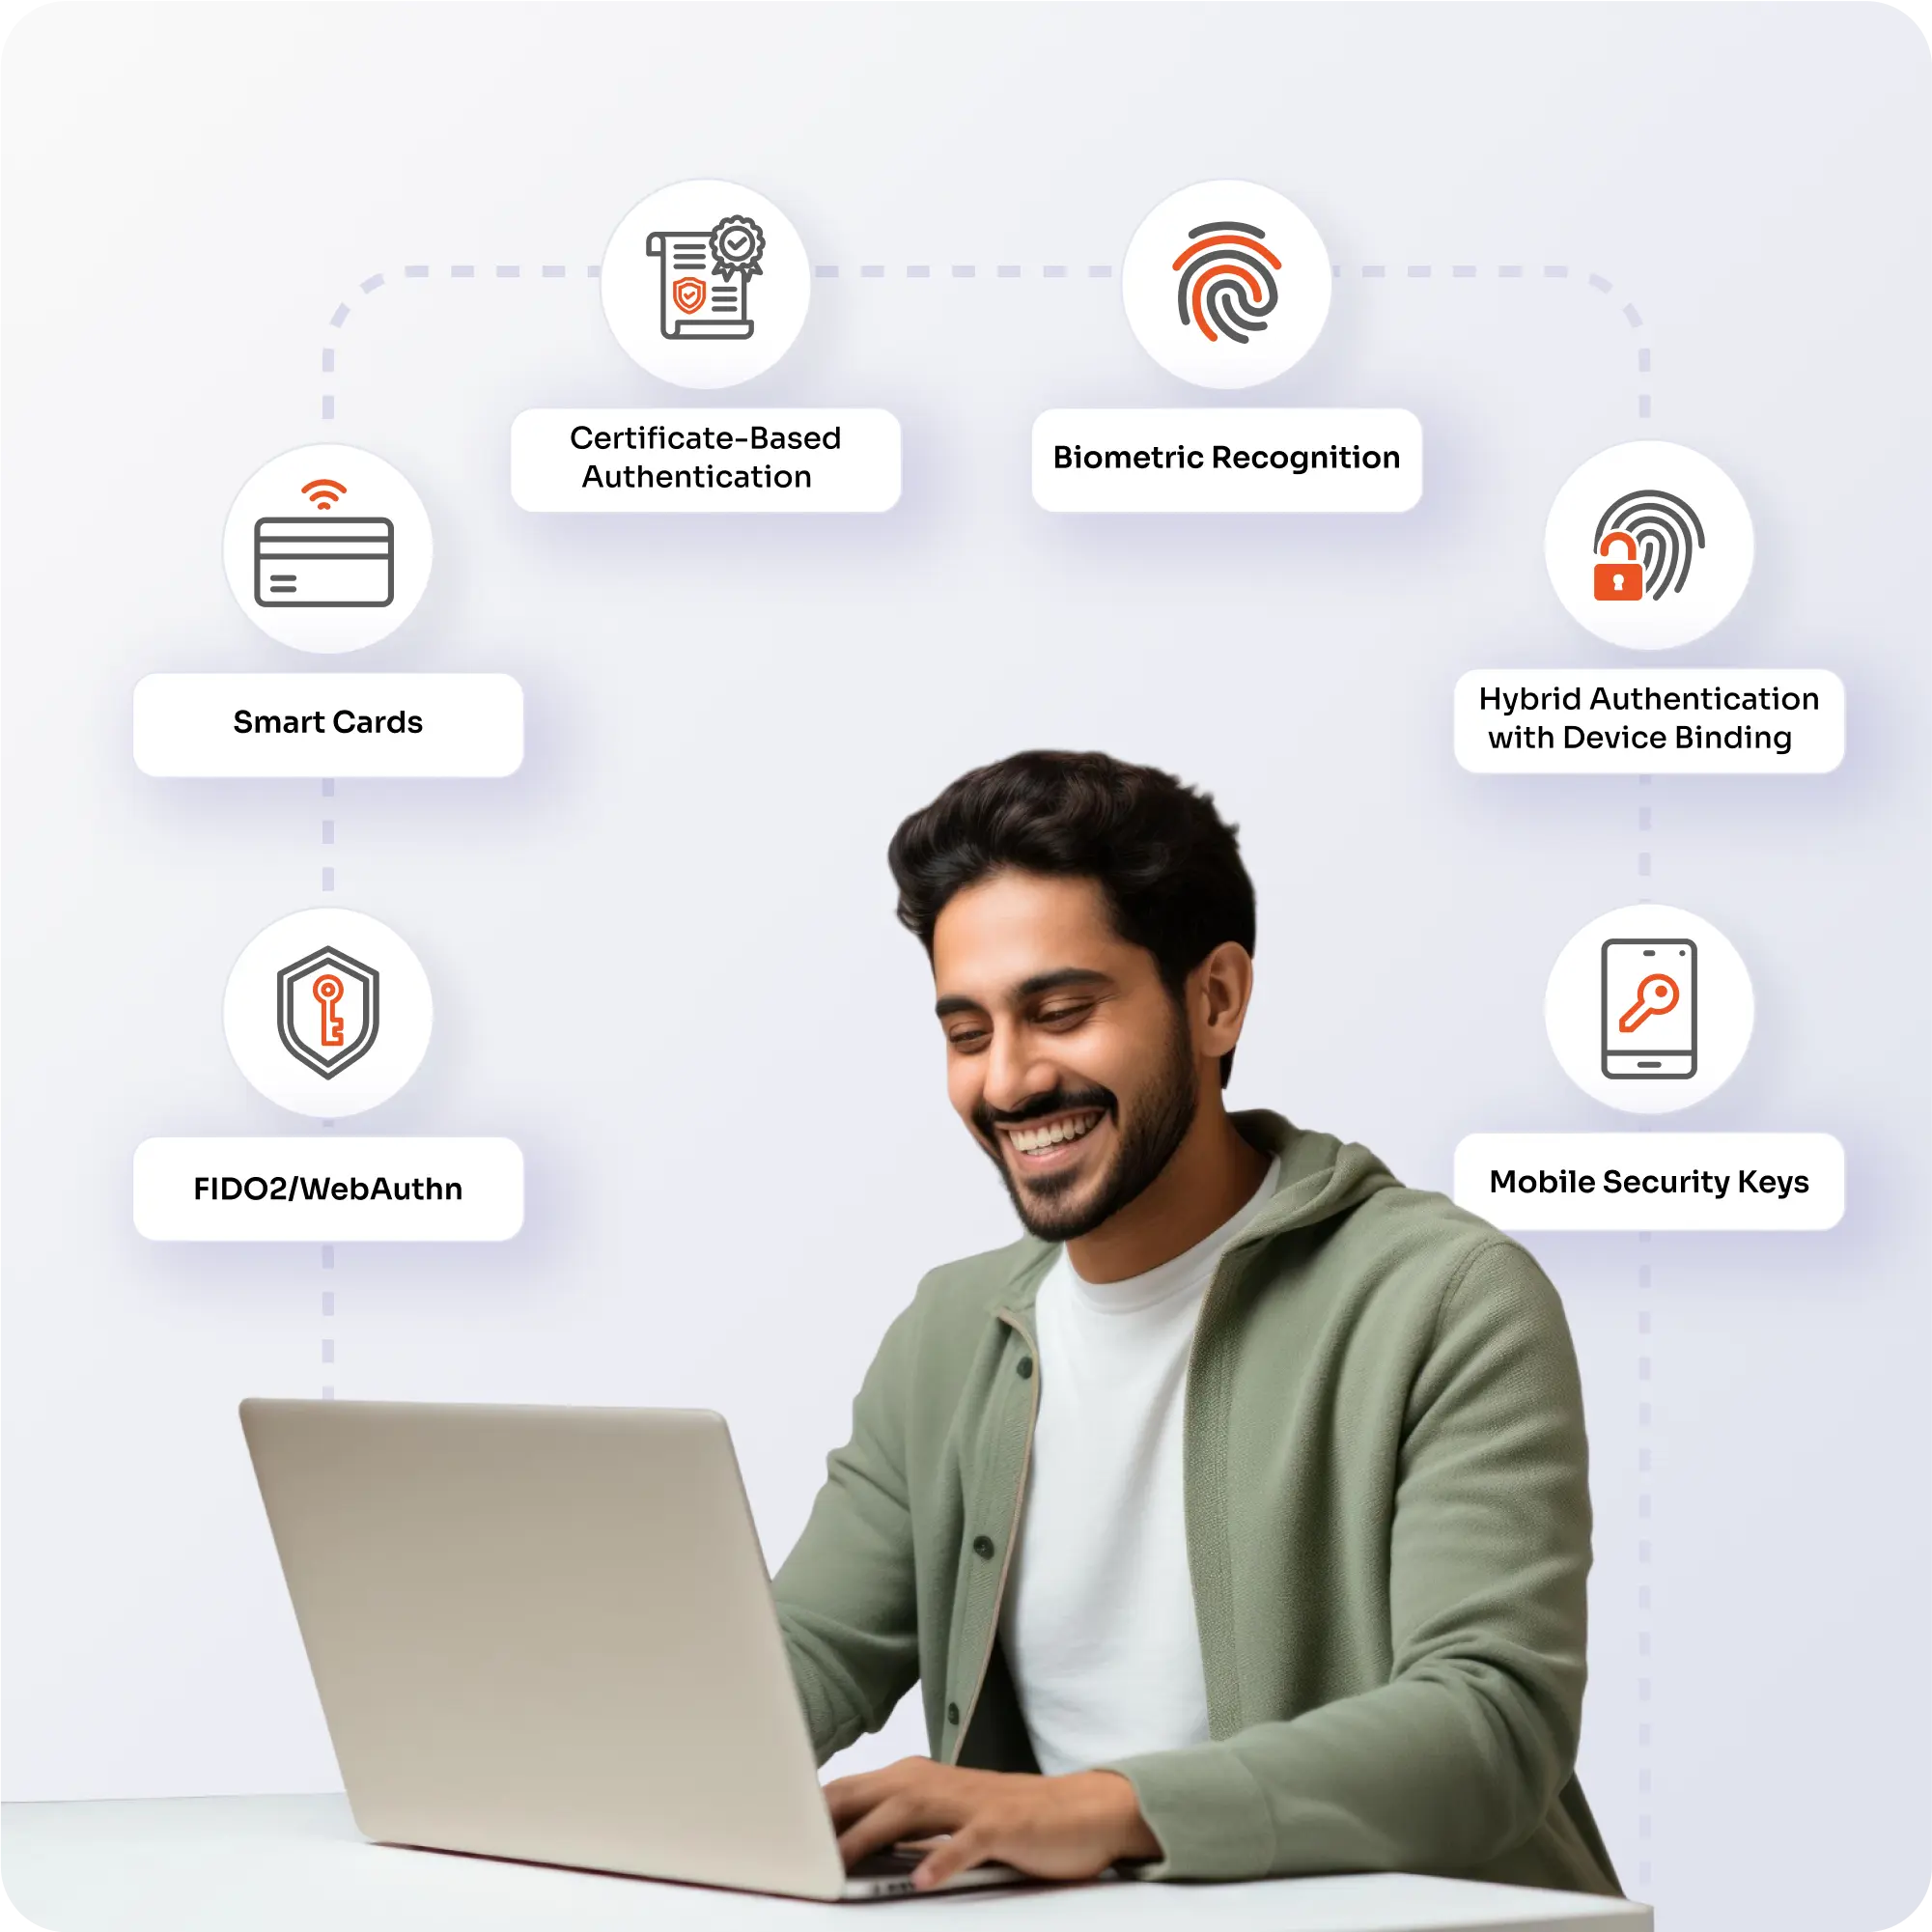
Choisissez parmi une gamme d'options d'authentification qui améliorent la vérification des utilisateurs et permettent un accès sans mot de passe aux applications et environnements d'entreprise.
Authentifiez les utilisateurs à l'aide d'identifiants cryptographiques liés à l'origine, empêchant ainsi la réutilisation des identifiants et les attaques de phishing. Les normes FIDO2 et WebAuthn garantissent un accès sécurisé tout en renforçant l'assurance d'identité et la protection contre le phishing.
Activez l'authentification sans mot de passe grâce à des clés d'accès synchronisées sur les appareils et applications de confiance. Ces clés simplifient l'accès utilisateur tout en réduisant les risques liés aux mots de passe et aux secrets partagés.
Améliorez la vérification d'identité grâce à des clés de sécurité physiques FIDO2 exigeant la présence de l'utilisateur lors de l'authentification. Ces clés matérielles offrent une protection renforcée aux employés et aux utilisateurs privilégiés.
Sécurisez l'accès aux entreprises grâce aux cartes à puce avec certificat et aux identifiants PIV/CAC. Ces authentificateurs offrent une vérification d'identité robuste et sont couramment utilisés dans les environnements réglementés et à haute sécurité.
Limitez l'accès aux appareils de confiance et enregistrés à l'aide d'identifiants cryptographiques stockés localement sur les terminaux. Ces identifiants liés à l'appareil contribuent à prévenir le vol d'identifiants, le détournement de session et les tentatives d'accès non autorisées.
Vérifiez l'identité des utilisateurs à l'aide de la reconnaissance d'empreintes digitales ou faciale liée à des appareils de confiance et à des identifiants cryptographiques, permettant une authentification sans mot de passe sécurisée et transparente.
Facteur
MFA traditionnel
MFA résistant au phishing
Codes OTP par SMS, codes OTP par e-mail, codes d'application d'authentification, notifications push
Clés d'accès, clés de sécurité FIDO2, biométrie et identifiants intelligents
Repose sur des secrets partagés, des codes à usage unique ou une vérification basée sur l'approbation
Utilise la cryptographie à clé publique et des identifiants liés à l'appareil
Authentification basée sur le mot de passe
Authentification sans mot de passe
Vulnérable aux attaques de phishing, d'échange de carte SIM, de lassitude face à l'authentification multifacteur et de réutilisation d'identifiants.
Résistant aux attaques de phishing, de rejeu et d'homme du milieu
Les identifiants peuvent être réutilisés pour différents services.
Les identifiants sont uniques à chaque application et liés à une origine.
Augmentation des frictions utilisateur et des coûts de support
Accès utilisateur plus rapide et assurance de sécurité améliorée

Connectez-vous aux fournisseurs d'identité (IdP) existants et à Active Directory (AD) pour étendre l'authentification aux environnements d'entreprise sans modifier l'infrastructure d'identité actuelle.

Prenez en charge les systèmes personnalisés, internes et existants, les applications Web et les applications SaaS grâce à des connecteurs flexibles et plus de 6 000 intégrations préconfigurées.

Mettez en œuvre l'authentification dans les environnements cloud, sur site, hybrides et distants, avec prise en charge des VPN, des systèmes d'exploitation et des points d'accès réseau d'entreprise.
Sécurisez les connexions VPN et l'accès au réseau distant grâce à l'authentification FIDO2 et à des contrôles d'identité renforcés. Réduisez l'exposition aux attaques de phishing ciblant les utilisateurs distants tout en protégeant l'accès aux ressources de l'entreprise.
Protégez les connexions Windows et les sessions Bureau à distance grâce à l'authentification multifacteur Windows , aux clés d'accès et à l'authentification sans mot de passe. Renforcez la prévention des prises de contrôle de compte pour les administrateurs et les employés distants accédant aux systèmes critiques.
Sécurisez les connexions aux serveurs Linux et l'accès SSH grâce à des clés de sécurité matérielles et à l'authentification cryptographique. Améliorez la sécurité administrative tout en renforçant la protection contre le phishing des identifiants sur l'ensemble des serveurs et des environnements d'infrastructure.
Sécurisez l'accès sur macOS et les appareils Apple grâce à la vérification biométrique et aux identifiants liés à l'appareil. Offrez une expérience utilisateur optimale tout en renforçant la protection contre le phishing et les attaques d'identité en constante évolution.
Sécurisez l'accès administratif aux périphériques réseau et aux pare-feu grâce à l'authentification WebAuthn et à des contrôles d'identité renforcés. Améliorez la protection de votre identité contre le phishing et réduisez les risques liés aux attaques sophistiquées ciblant les infrastructures critiques.
Les principaux cadres et réglementations en matière de cybersécurité recommandent ou exigent de plus en plus une authentification résistante au phishing pour les scénarios d'accès à haut risque.
Exige des agences fédérales américaines qu'elles déploient une authentification multifacteur résistante au phishing pour leurs employés, sous-traitants et partenaires dans le cadre de la stratégie fédérale Zero Trust.
AAL 3 exige des authentificateurs matériels résistants au phishing qui utilisent une preuve de possession cryptographique pour le niveau d'assurance d'identité le plus élevé.
Pour les programmes de défense hautement prioritaires, le niveau 3 de la norme CMMC 2.0 impose des mécanismes d'authentification résistants au phishing.
La loi sur la résilience opérationnelle numérique renforce les exigences en matière de sécurité d'identité et d'accès pour les institutions financières dans toute l'Union européenne, favorisant l'adoption de méthodes d'authentification à haute fiabilité.
Renforce les exigences en matière de cybersécurité pour les infrastructures critiques et les services essentiels, en mettant l'accent sur des contrôles d'authentification et de gestion des accès plus stricts.
Le niveau de maturité 3 nécessite des authentificateurs matériels résistants au phishing pour l'accès des utilisateurs et des administrateurs aux systèmes sensibles et aux référentiels de données.





Je ne peux pas parler assez haut de miniOrange, je suis totalement satisfait du processus et des résultats à tous égards.
5.0

Service technique génial, produit génial. Dans l’ensemble, des gens géniaux. Cette solution est très simple et facile à mettre en œuvre
5.0

Déployez des clés d'accès, l'authentification FIDO2/WebAuthn, des clés de sécurité matérielles, des cartes à puce et l'authentification biométrique à partir d'une plateforme unique.

Réduisez la dépendance aux mots de passe et les difficultés de connexion tout en améliorant la sécurité grâce à des identifiants cryptographiques liés à l'appareil et à des flux d'authentification transparents.

Étendez l'authentification multifacteur résistante au phishing aux VPN, à l'ouverture de session Windows, au RDP, au SSH Linux, à macOS, aux périphériques réseau, aux applications cloud et aux systèmes sur site.

Déployez dans des environnements cloud, hybrides ou sur site tout en maintenant des politiques d'authentification cohérentes au sein de l'organisation.

Appliquez une authentification résistante au phishing basée sur le risque utilisateur, la configuration de l'appareil, la localisation et le contexte d'accès afin de renforcer la protection de l'identité.

Soutenir les exigences réglementaires et sectorielles en matière de sécurité qui recommandent ou imposent de plus en plus une authentification résistante au phishing pour les comptes privilégiés et à haut risque.
Activez les mots de passe, les clés de sécurité matérielles et l'authentification biométrique pour renforcer la sécurité.
sécurité et expérience utilisateur fluide au sein de votre organisation.























































