Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Les employés à distance comptent généralement sur Protocole Microsoft Remote Desktop (RDP) pour accéder à leurs appareils de travail à partir de réseaux externes, en utilisant souvent uniquement un mot de passe pour l'authentification. Intégration de l'authentification multifacteur (MFA) pour la connexion WindowsLes connexions RDP telles que RD Gateway, RD Web renforcent considérablement les défenses contre les tentatives d'accès non autorisées.
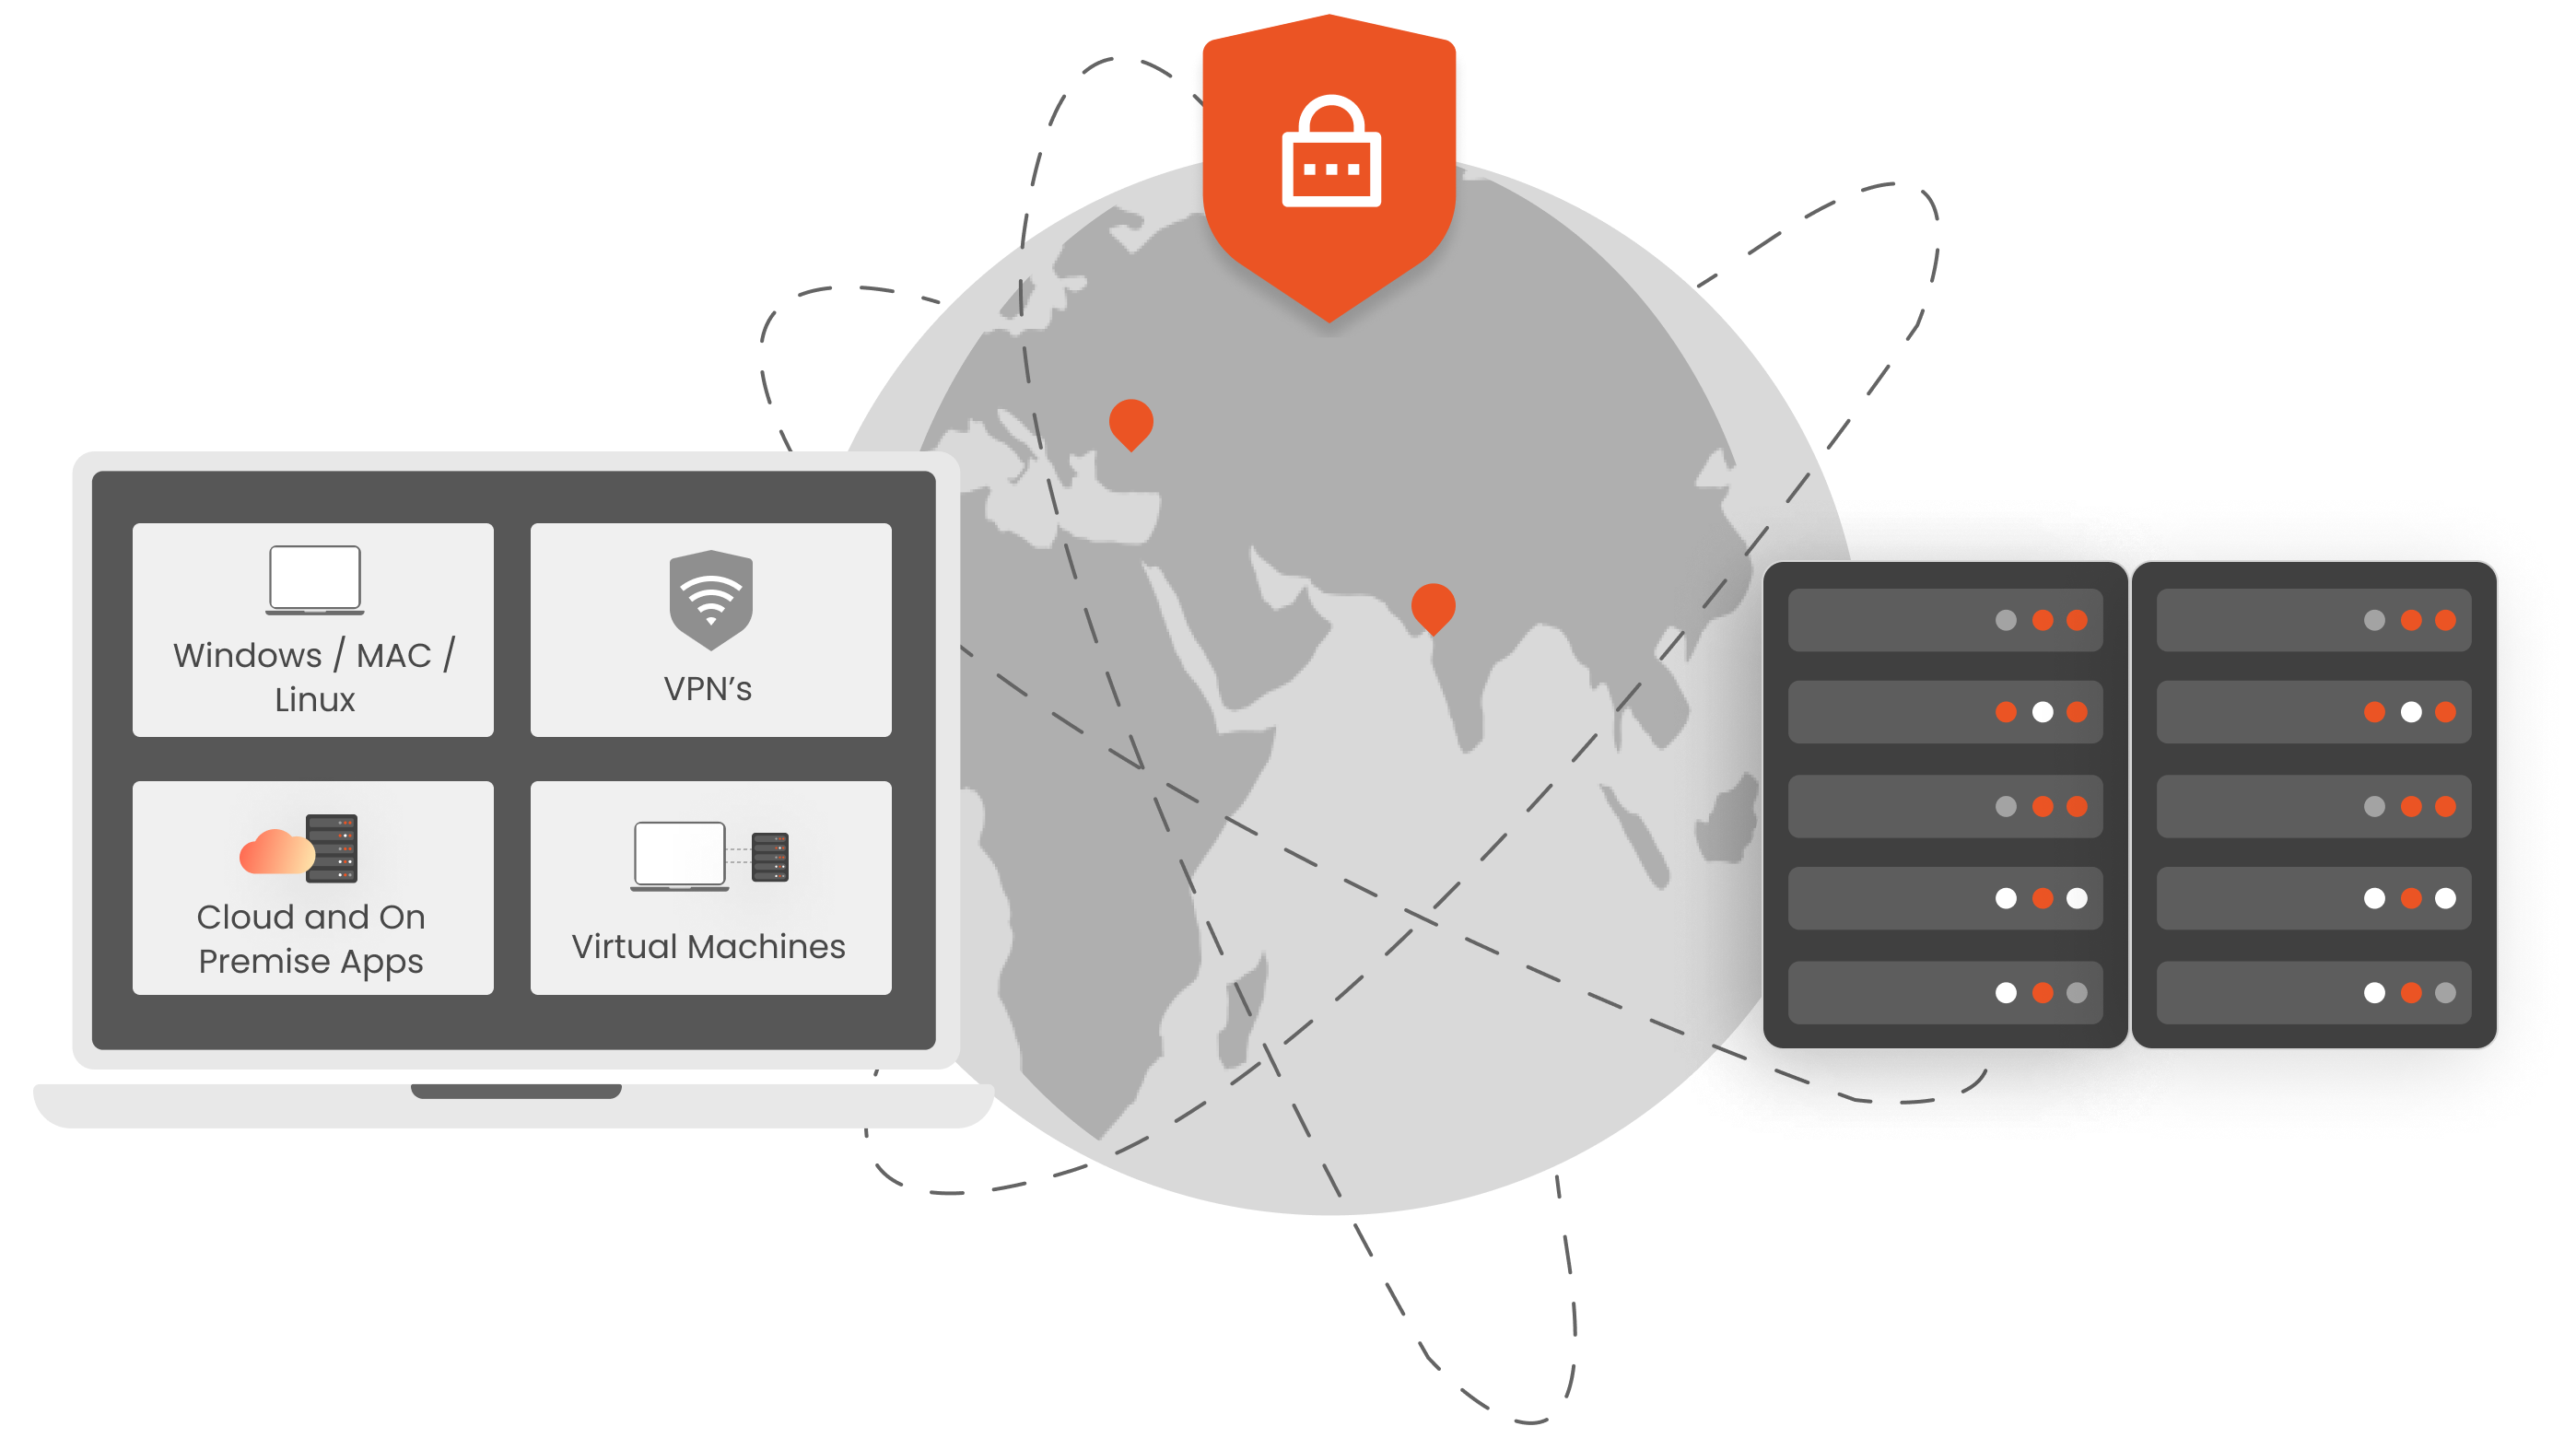
La solution miniOrange MFA améliore la sécurité des accès locaux et distants sur différents systèmes d'exploitation, notamment Windows, macOS et Linux, et est particulièrement efficace pour sécuriser les connexions RDP. En exigeant une vérification supplémentaire au-delà des simples mots de passe, MFA bloque efficacement les tentatives d'accès des utilisateurs non autorisés, même s'ils ont compromis leurs informations de mot de passe.
Vous utilisez peut-être le protocole RDP (Remote Desktop Protocol) pour gérer vos serveurs, postes de travail et infrastructures. Cependant, si vos identifiants RDP tombent entre de mauvaises mains, l'ensemble de votre réseau pourrait être compromis. La mise en place d' une authentification multifacteur (MFA) pour les connexions RDP renforce la sécurité et empêche les pirates d'accéder à vos systèmes.
Les organisations utilisent la passerelle Bureau à distance (RD Gateway) pour permettre un accès distant sécurisé à des applications spécifiques. Cependant, la connexion à RD Gateway reste vulnérable aux cyberattaques . Notre solution d'authentification multifacteur (MFA) sans agent pour RD Gateway garantit un déploiement rapide et transparent, même sur les systèmes non membres d'un domaine, offrant une protection efficace contre les accès non autorisés.
Les organisations utilisent l'accès Web Bureau à distance pour publier des applications distantes, permettant ainsi aux utilisateurs de les lancer depuis un portail plutôt que depuis un bureau complet. Le client Web Bureau à distance assure cette fonction via un navigateur . L'ajout de l'authentification multifacteur (MFA) renforce la sécurité de l'accès aux applications distantes, aussi bien via l'accès Web Bureau à distance que via le client Web, en sécurisant toutes les connexions Bureau à distance basées sur HTML5.
Sécurisez vos services de bureau à distance avec l'authentification basée sur les risques ou l'authentification multifacteur adaptative de miniOrange , qui restreint l'accès en fonction de facteurs contextuels tels que l'adresse IP, l'appareil, l'heure et le lieu . Des politiques personnalisées permettent de bloquer l'accès ou de demander une authentification multifacteur uniquement lorsque cela est nécessaire, ce qui améliore la productivité tout en offrant une réponse de sécurité plus intelligente.

L'authentification multifacteur hors ligne permet aux utilisateurs d'accéder aux données même lorsque le serveur d'authentification ou Internet est en panne. Les utilisateurs peuvent ainsi continuer à travailler efficacement sans interruption.

Définissez des politiques MFA personnalisées telles que l'accès MFA spécifique à l'utilisateur, en contournant la MFA pour les comptes d'administrateur et en définissant une heure pour la MFA après une connexion ultérieure.

Sécurisez vos services Bureau à distance, VPN et plus encore avec une source d'authentification centrale qui prend également en charge d'autres IDP comme Active Directory.

Les utilisateurs peuvent accéder à différents systèmes joints au domaine comme Azure AD, Active Directory, etc. au sein du réseau d’entreprise.

Configurez différentes méthodes MFA pour les machines avec des noms d’utilisateur génériques tels que « admin » ou « administrator », dans les environnements joints et non joints au domaine.

Déployez le module MFA sur toutes les machines à la fois à l’aide de stratégies de groupe (GPO), accélérant ainsi le déploiement sur les systèmes non joints à un domaine.
*Veuillez nous contacter pour bénéficier de remises sur volume pour les niveaux d'utilisateurs supérieurs.
"miniOrange a fourni à DBS une solution pour restreindre l'accès à Fortigate VPN avec Multi-Factor Authentication (MFA). Parce que l'organisation souhaitait que l'ensemble de la configuration soit protégé contre l'exposition à Internet,..."
Protégez toutes les connexions Active Directory avec la sécurité MFA. Empêchez tout accès non autorisé à tous les serveurs en activant MFA.
Activez MFA sur vos connexions VPN comme Fortinet, Cisco, SonicWall, PaloAlto, etc.
Activez MFA sur les connexions TACACS/TACACS+ et tous vos périphériques réseau tels que les routeurs et les commutateurs.
Empêcher l'accès non autorisé aux connexions Web OWA (Outlook on the Web) et RD.
Activer SSO/MFA pour toutes les applications Office 365 sur le cloud (prise en charge de SAML, OAuth, JWT, etc.)
Sécurisez votre infrastructure de bureau virtuel (VDI) (comme Citrix, VMWare, etc.) avec la solution MFA.
Les applications d'authentification sont utilisées pour générer des jetons de mot de passe à usage unique (OTP) basés sur des clés ou des secrets stockés localement. Ces jetons logiciels permettent aux utilisateurs de relever le défi d'authentification à deux facteurs (2FA) même lorsque l'appareil ne dispose pas de connectivité Internet ou si le serveur d'authentification est inaccessible.
Dans ce cas, votre administrateur peut vous donner accès via sa console d'administration. L'administrateur peut activer temporairement l'option « J'ai oublié mon téléphone ». Si vous possédez déjà un autre téléphone, vous pouvez demander à l'administrateur de réinitialiser votre numéro de téléphone et de vous connecter facilement via 2FA.
Oui, nous fournissons une assistance 24h/7 et XNUMXj/XNUMX pour tous les problèmes que vous pourriez rencontrer lors de l'utilisation de notre solution miniOrange, qui comprend l'assistance technique de nos développeurs. Vous pouvez bénéficier d’une assistance prioritaire en fonction du plan d’assistance que vous avez choisi.
L'authentification multifacteur (MFA) de Windows Server est une mesure de sécurité qui exige des utilisateurs qu'ils vérifient leur identité par au moins deux méthodes avant d'accéder à un serveur Windows. Elle combine généralement un élément que l'utilisateur connaît (mot de passe) avec un élément qu'il possède (appareil mobile ou jeton) ou un élément qui lui est propre (authentification biométrique). Elle renforce la sécurité en réduisant le risque d'accès non autorisé, même en cas de compromission du mot de passe. Cliquez ici pour en savoir plus : Authentification multifacteur de Windows Server




















































