Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×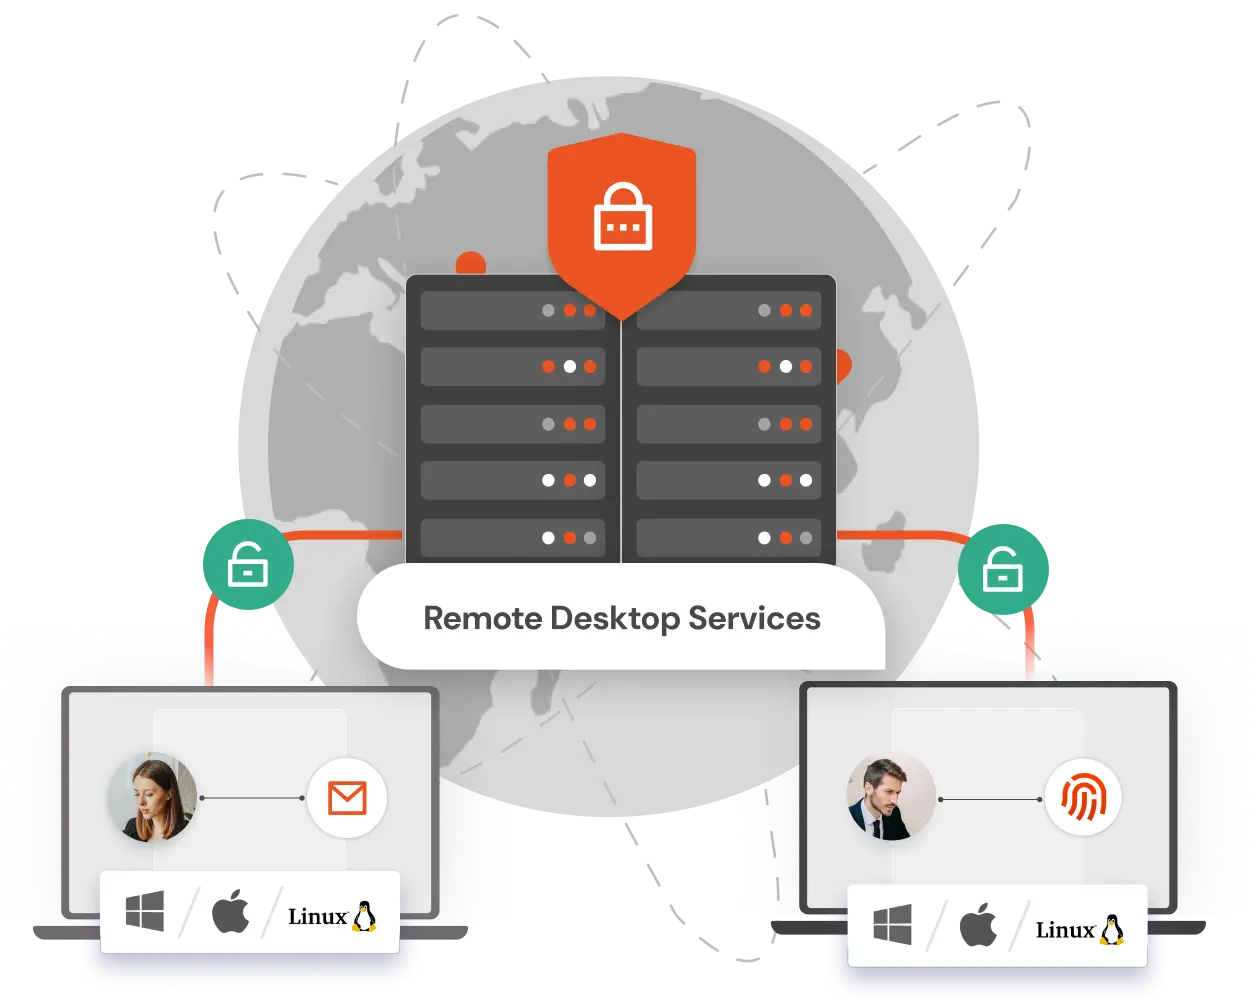
Si le RDS offre une grande commodité, il présente également des risques en matière de sécurité. Se fier uniquement aux noms d'utilisateur et aux mots de passe n'est plus une solution sûre, car les cybercriminels peuvent les deviner ou les voler pour accéder aux systèmes critiques.
miniOrange MFA fournit Plus de 15 méthodes 2FA/MFA comme OTP sur SMS/e-mail, Google/Microsoft/miniOrange Authenticator, jetons matériels et bien d'autres pour sécuriser RDS et tous ses composants clés qui incluent Passerelle Bureau à distance, accès Web Bureau à distance, client Web Bureau à distance, courtier de connexion Bureau à distance, hôte de session Bureau à distance.
miniOrange propose une solution 2FA/MFA simple pour les passerelles de bureau virtuel et de bureau à distance. Après avoir saisi vos identifiants, un deuxième facteur authentifiera votre accès.
Choisissez parmi Plus de 15 méthodes, y compris OTP par SMS/e-mail, Google/Microsoft/miniOrange Authenticatoret des jetons matériels pour améliorer votre défense contre les cybermenaces.
Le composant Web miniOrange RD utilise RADIUS pour authentifier les utilisateurs via Active Directory local. L'authentification multifacteur (MFA) renforce la sécurité en exigeant une vérification supplémentaire au-delà des identifiants. miniOrange MFA pour passerelle RD est sans agent, ce qui facilite son déploiement sur les systèmes hors domaine . Il prend en charge les méthodes d'authentification à deux facteurs (2FA/MFA) telles que les notifications push et les liens par e-mail/SMS.
miniOrange prend en charge tous les clients Web Bureau à distance (RD) HTML5 les plus récents pour activer l'authentification multifacteur (MFA) lors de l'accès distant. La console libre-service permet l'inscription des utilisateurs et la configuration de la MFA. Il est également possible de configurer des groupes et des stratégies personnalisés pour la MFA RDS en fonction des besoins de l'organisation. La sécurité MFA de miniOrange renforce la sécurité d'accès aux applications RemoteApp hébergées via l'accès Web Bureau à distance et le client Web.
L'authentification multifacteur (MFA) pour le protocole RDP (Remote Desktop Protocol) est une mesure de sécurité essentielle pour l'accès à distance aux systèmes et serveurs Windows . Elle implique la configuration de la MFA, son intégration au serveur RDP et la définition des stratégies d'authentification. Lorsqu'un utilisateur se connecte via RDP, il est invité à fournir son nom d'utilisateur et son mot de passe (qui peuvent être des identifiants Active Directory ou Azure AD).
*Veuillez nous contacter pour bénéficier de remises sur volume pour les niveaux d'utilisateurs supérieurs.

Les utilisateurs peuvent s'authentifier via des applications sans avoir besoin d'un serveur sans Internet en utilisant MFA hors ligne, idéal pour les organisations qui restreignent l'accès à Internet pour des raisons de sécurité.

Définissez des stratégies MFA personnalisées pour RDP, RD Gateway et RD Web. Les administrateurs peuvent autoriser ou contourner l'authentification multifacteur pour des utilisateurs ou des situations spécifiques, améliorant ainsi la flexibilité.

Permettez aux utilisateurs d’accéder en toute sécurité aux systèmes sur des domaines de confiance, comme Azure AD, améliorant ainsi la commodité et la productivité dans toute l’entreprise.

Configurez différentes méthodes MFA pour les machines avec des noms d’utilisateur génériques tels que « admin » ou « administrator », dans les environnements joints et non joints au domaine.

Réduisez les appels au service d'assistance en permettant aux utilisateurs de réinitialiser leurs mots de passe via un portail en libre-service, améliorant ainsi l'expérience utilisateur et réduisant la dépendance au support

Déployez le module MFA sur toutes les machines à la fois à l’aide de stratégies de groupe (GPO), accélérant ainsi le déploiement sur les systèmes non joints à un domaine.
"miniOrange a fourni à DBS une solution pour restreindre l'accès à Fortigate VPN avec Multi-Factor Authentication (MFA). Parce que l'organisation souhaitait que l'ensemble de la configuration soit protégé contre l'exposition à Internet,..."
Protégez toutes les connexions Active Directory avec la sécurité MFA. Empêchez tout accès non autorisé à tous les serveurs en activant MFA.
Activez MFA sur vos connexions VPN comme Fortinet, Cisco, SonicWall, PaloAlto, etc.
Activez MFA sur les connexions TACACS/TACACS+ et tous vos périphériques réseau tels que les routeurs et les commutateurs.
Empêcher l'accès non autorisé aux connexions Web OWA (Outlook on the Web) et RD.
Activer SSO/MFA pour toutes les applications Office 365 sur le cloud (prise en charge de SAML, OAuth, JWT, etc.)
Sécurisez votre infrastructure de bureau virtuel (VDI) (comme Citrix, VMWare, etc.) avec la solution MFA.




















































