Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×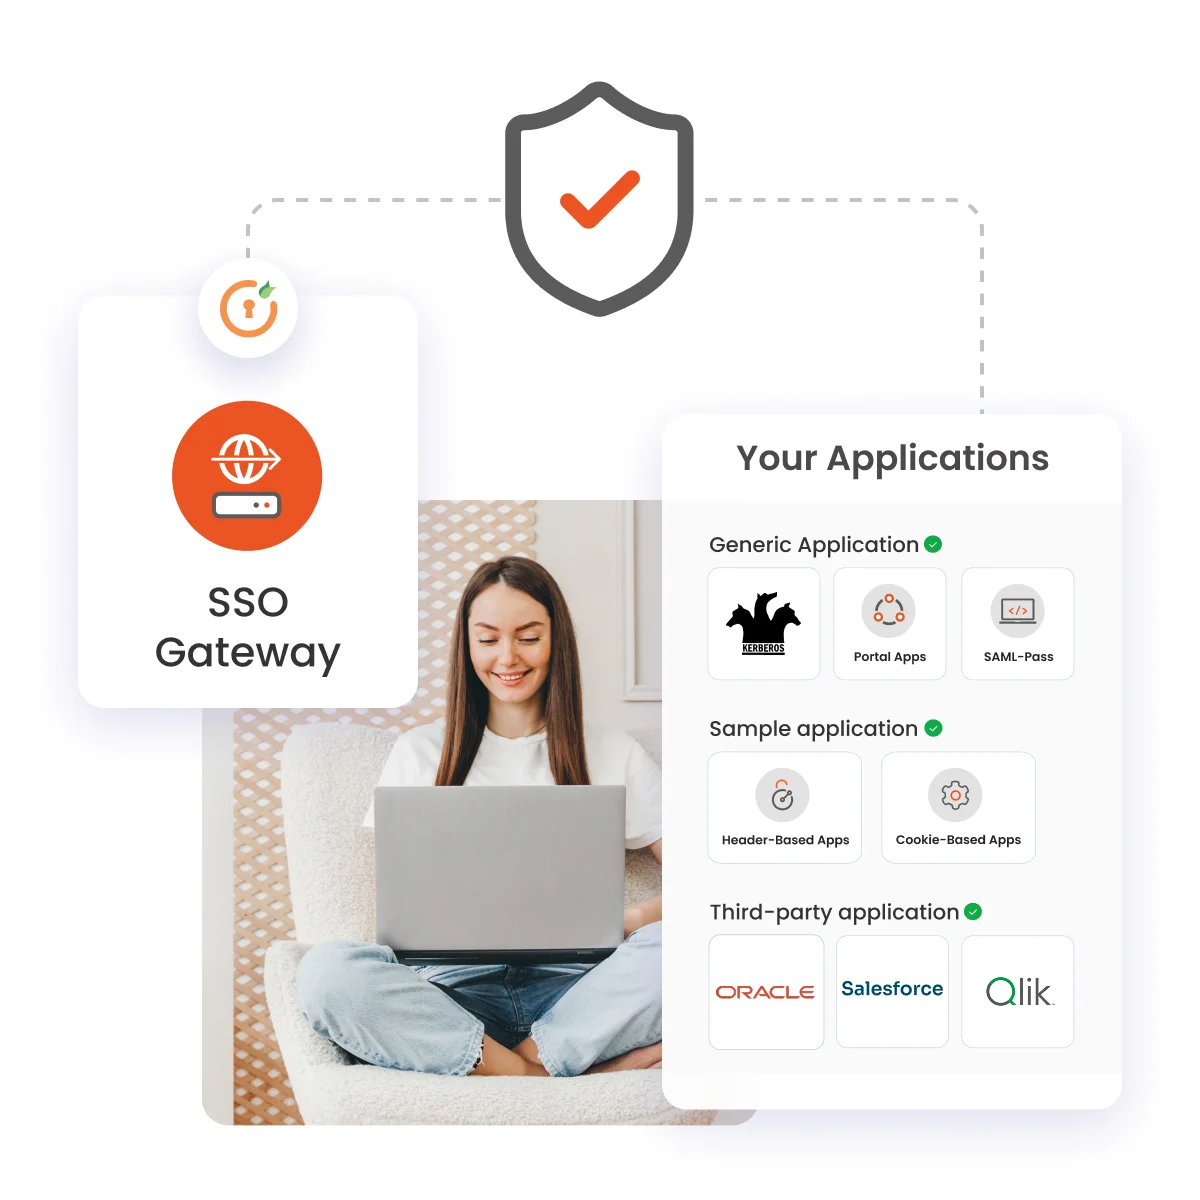
Nous savons que développer une application personnalisée peut être complexe ; en revanche, y intégrer la sécurité de l'authentification unique (SSO ) ne devrait pas l'être. Une passerelle d'accès SSO est un intermédiaire indispensable pour votre fournisseur d'identité (IdP) existant et les applications qui ne prennent pas en charge les protocoles courants tels que SAML , OAuth , LDAP ou OIDC. Avec miniOrange, vos utilisateurs bénéficient d'une authentification unique fluide sur l'ensemble de leurs applications, qu'elles soient cloud, locales ou tierces.
Expérience de connexion via un tableau de bord unique et fluide pour tous les utilisateurs
Aucune migration d'utilisateurs vers un fournisseur d'identité, ni modification de code ou d'application n'est nécessaire.
Compatible avec tous les fournisseurs d'identité (Okta, Azure AD, Ping, miniOrange, etc.).
La passerelle d'accès miniOrange se positionne en amont de vos applications en tant que couche d'accès sécurisée. Elle vérifie l'identité des utilisateurs, gère les sessions et applique les politiques d'accès à vos applications cloud et sur site sans nécessiter de modifications de code. Elle ajoute l'authentification unique (SSO), l'authentification multifacteur (MFA) et des contrôles de sécurité cohérents aux applications existantes et personnalisées via un proxy inverse sécurisé.
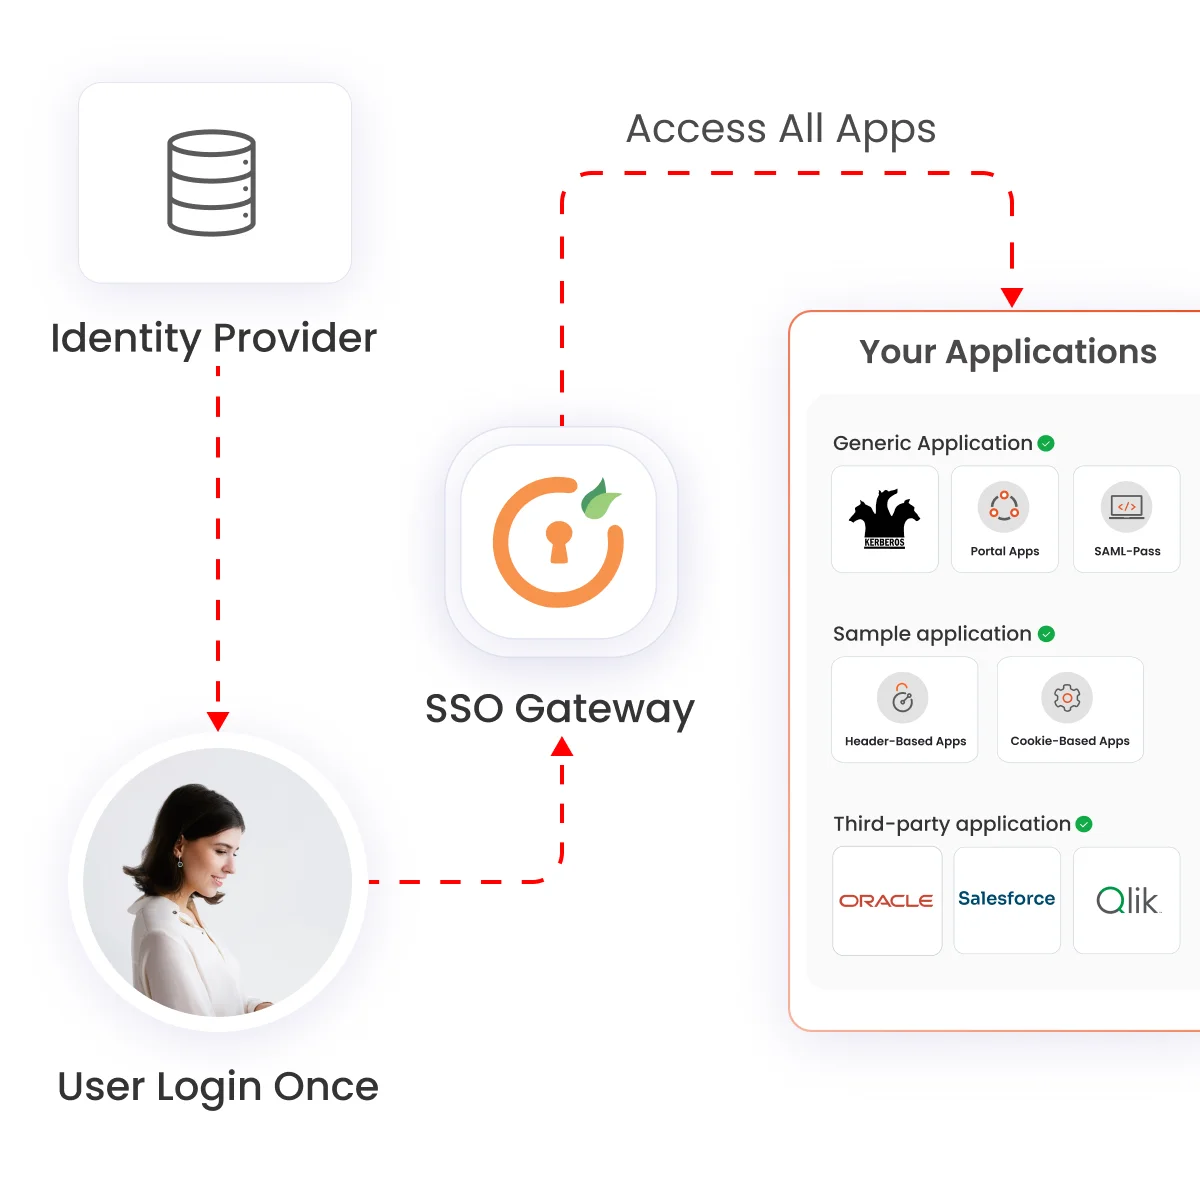
Étape 1 : L’utilisateur tente d’ouvrir une application et la passerelle SSO intercepte la requête.
Étape 2 : La passerelle demande les informations d’identification et les vérifie auprès de votre fournisseur d’identité ou de votre annuaire d’utilisateurs. L’authentification multifacteur est demandée si nécessaire.
Étape 3 : Une fois la vérification réussie, la passerelle crée une session SSO afin que l’utilisateur n’ait pas besoin de saisir à nouveau ses identifiants pour d’autres applications.
Étape 4 : La requête est transmise à l’application cible avec la session authentifiée.
Étape 5 : Tant que la session reste valide, l’utilisateur peut passer d’une application connectée à l’autre sans avoir à se reconnecter.
Prenez le contrôle de la sécurité de vos applications existantes grâce à notre passerelle SSO riche en fonctionnalités. Profitez-en !
des fonctionnalités de niveau entreprise pour les environnements hybrides

Adaptez le SSO moderne aux applications existantes, personnalisées ou internes prenant en charge OAuth2 pour offrir une meilleure expérience de connexion à vos utilisateurs.

L'intégration des applications avec l'authentification unique (SSO) se fait en quelques minutes, sans aucune modification des applications ni interruption du flux de travail.

Authentification renforcée et/ou politique dynamique appliquées à l'aide d'une politique adaptative basée sur l'activité/le risque de l'utilisateur.

Peut s'intégrer à n'importe quel fournisseur d'identité (IdP), tel qu'Azure AD, Okta, Ping, etc., pour une flexibilité maximale.

Prend en charge un fonctionnement sécurisé sur site, dans le cloud et dans des environnements hybrides ; prend en charge une haute disponibilité et une grande évolutivité.

Fournit un emplacement unique pour gérer les politiques relatives à l'authentification, à l'autorisation et aux sessions pour toutes les applications d'entreprise.
La passerelle SSO miniOrange offre une couche de sécurité supplémentaire pour vos applications existantes grâce à des options de déploiement faciles, adaptées aux environnements cloud et sur site.
Explorez le catalogue d'intégration de l'application miniOrange



Simplifiez la sécurité des identités pour les applications héritées avec miniOrange.
Capability |
Passerelle SSO miniOrange |
Passerelles SSO traditionnelles |
| Prend en charge des protocoles tels que SAML, OAuth et OIDC. | ||
| Authentification multifacteur intégrée et accès adaptatif | - | |
| Configuration sans agent | ||
| Gestion centralisée des politiques | - | |
| Rentable et évolutif | - | |
| Sécurité et conformité |
x
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com ou nous contacter.





















































