Accès financier caché
La disparité des modèles d'accès entre les systèmes bancaires centraux, les systèmes de paiement et les systèmes ERP rend difficile le suivi des autorisations sensibles.
Besoin d'aide? Nous sommes ici !

Résultats de la recherche:
×
La gouvernance et l'administration des identités (IGA) aident les banques, les coopératives de crédit, les NBFC, les assureurs et les fintechs à contrôler qui a accès aux systèmes critiques, à quoi ils peuvent accéder et quand cet accès doit changer ou prendre fin.
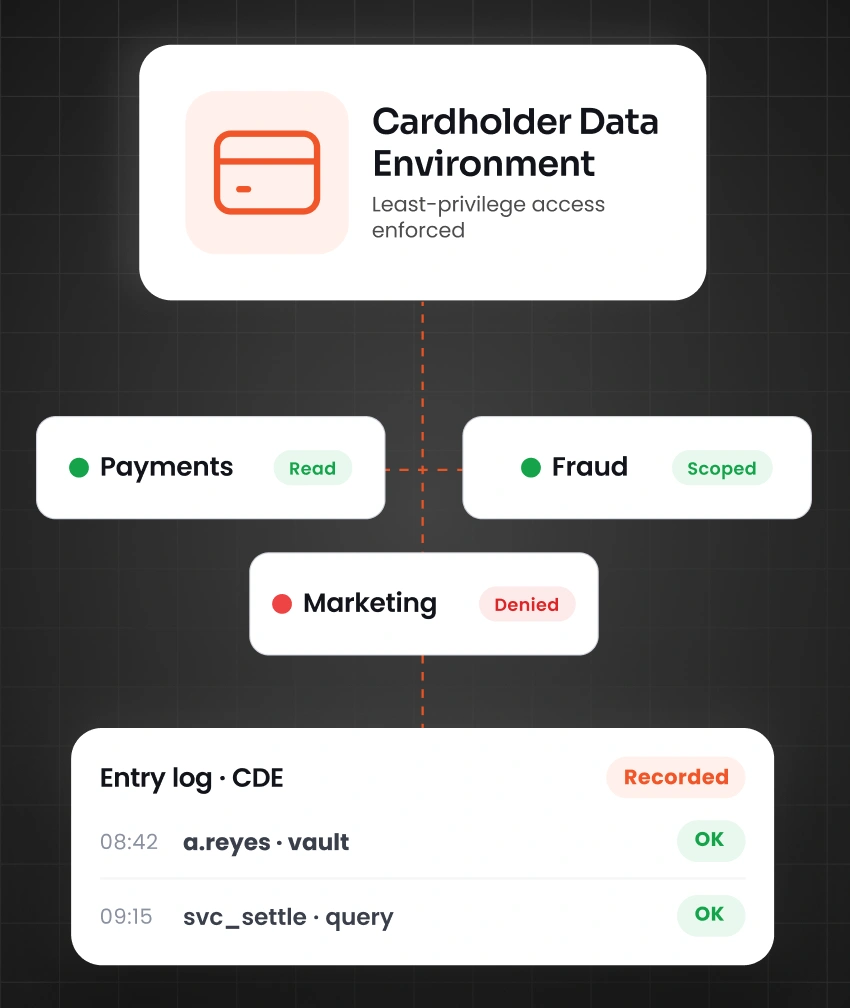
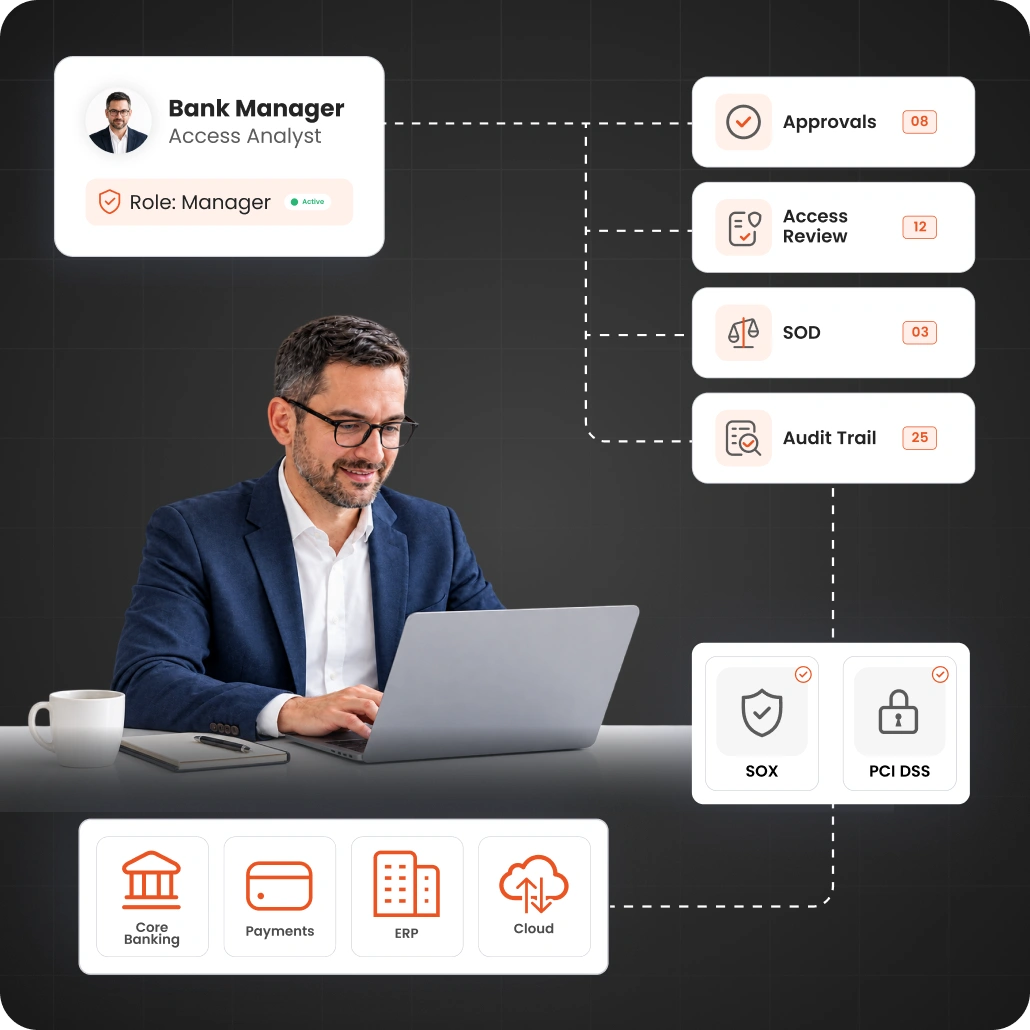
Pour les institutions financières, l'IGA assure la gouvernance des accès aux systèmes bancaires centraux, aux plateformes de paiement, aux ERP, aux applications cloud et aux données financières. Elle prend en charge la gestion du cycle de vie des JML, le principe du moindre privilège, la séparation des tâches (SoD), la certification des accès et la documentation d'audit pour la conformité aux normes SOX, PCI DSS, GLBA, aux directives de la RBI, aux exigences de l'IRDAI et autres.
Dans les environnements financiers complexes, il est difficile de maintenir l'exactitude des autorisations, de contrôler les accès de manière cohérente et d'identifier les combinaisons risquées entre les systèmes.
La disparité des modèles d'accès entre les systèmes bancaires centraux, les systèmes de paiement et les systèmes ERP rend difficile le suivi des autorisations sensibles.
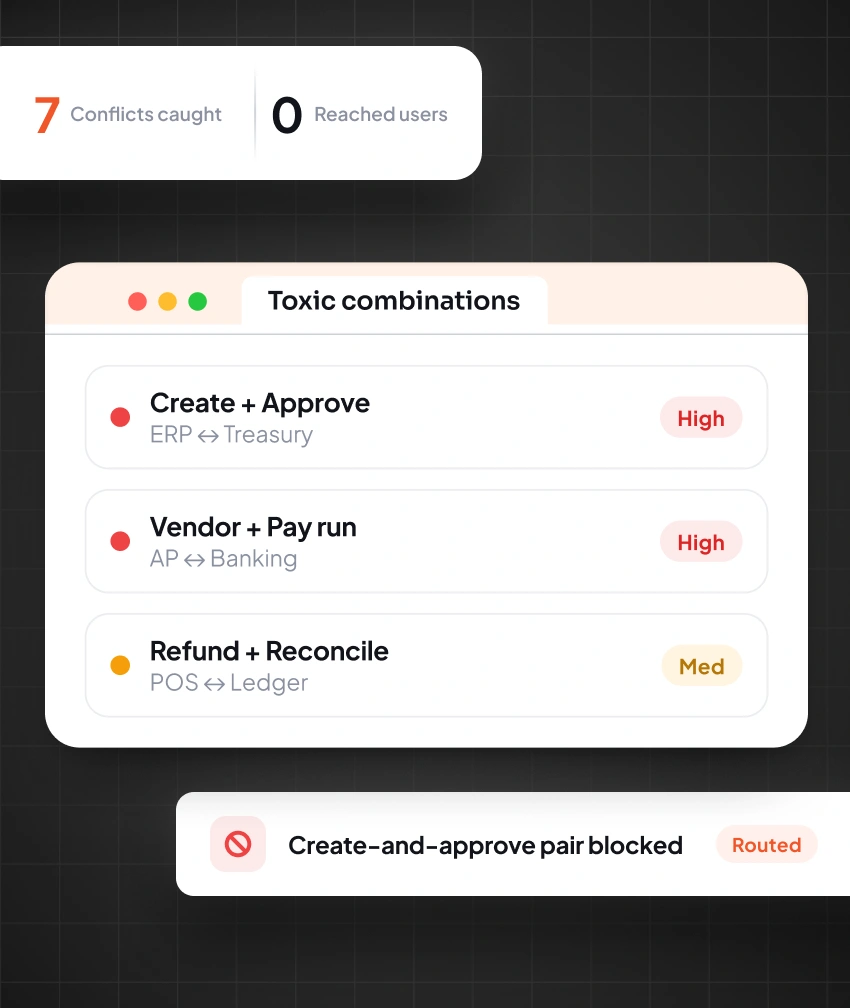
Un utilisateur peut initier et approuver un virement bancaire, créant ainsi une combinaison d'accès toxique qui donne à une seule personne le contrôle des deux étapes.
Les revues basées sur des tableurs rendent les processus de conformité SOX et PCI DSS récurrents difficiles à gérer et à documenter de manière cohérente.
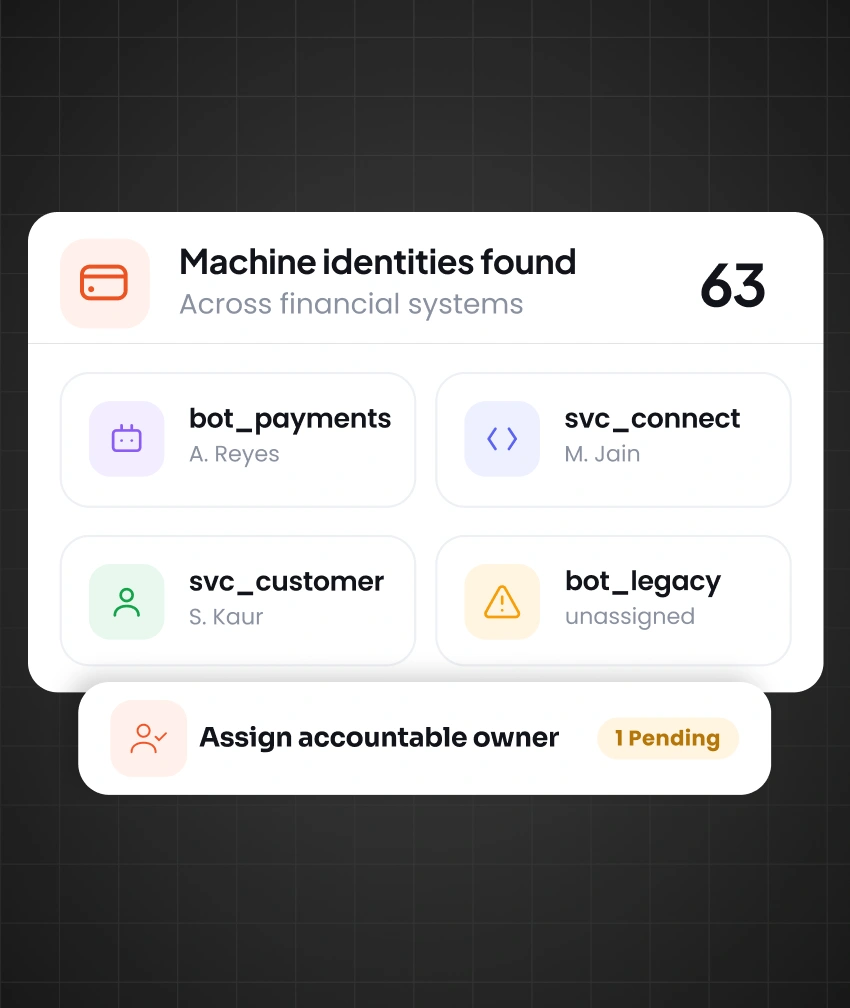
Les robots RPA et les comptes de service peuvent traiter des données financières ou de titulaires de cartes sans propriété clairement définie, sans examen régulier ni certification.
Gérer les accès tout au long du cycle de vie des employés, contrôler les privilèges financiers, gouverner les identités externes et machine, et conserver les preuves pour les audits de conformité.

Automatisez les flux de travail liés aux arrivées, aux mutations et aux départs afin que les accès changent à chaque étape du cycle de vie des employés.

Donnez au personnel une procédure guidée pour demander l'accès et aux responsables une méthode rapide et conforme aux politiques en vigueur pour l'approuver.

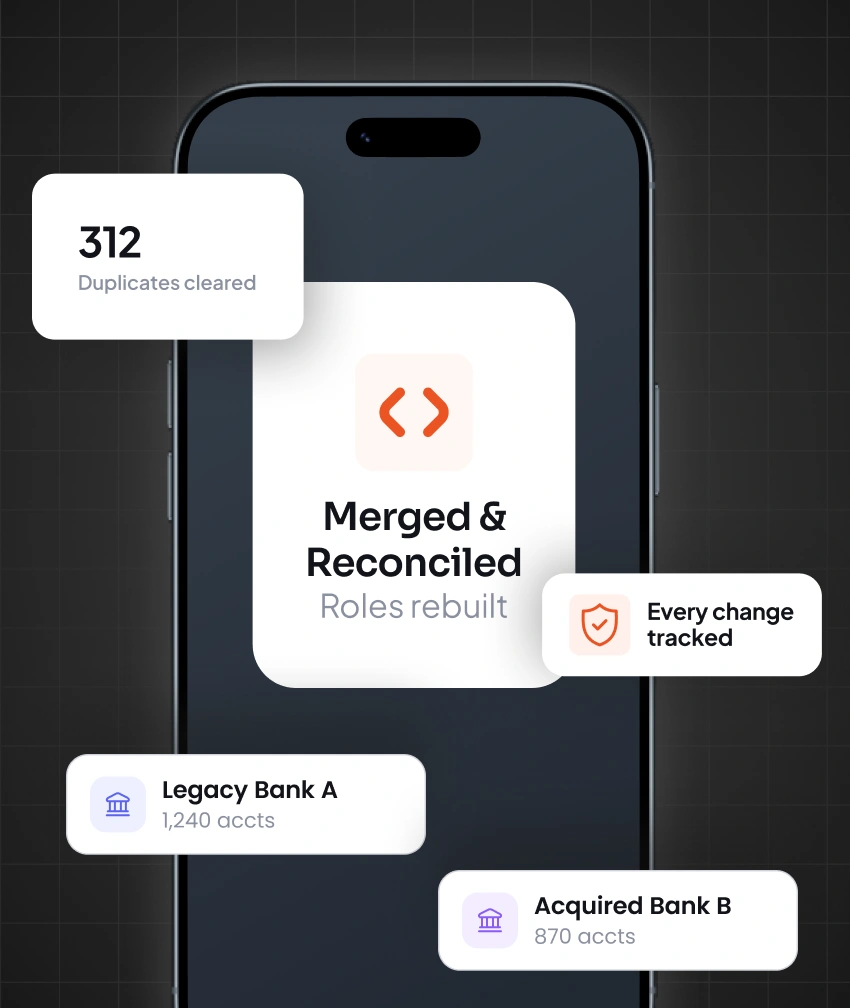
Identifiez les comptes inactifs, dupliqués et abandonnés suite à des fusions-acquisitions, puis supprimez-les avant qu'un audit ne le fasse.

Veillez à séparer les tâches incompatibles, afin que personne ne puisse à la fois émettre et effectuer un paiement.

Mettez en place des revues planifiées qui atteignent les responsables concernés et obtenez leur approbation pour chaque cycle d'audit.

Gérer les comptes de service, les robots RPA, les API et les identités système qui traitent les paiements ou accèdent aux données des clients/titulaires de cartes.

Priorisez les risques d'accès en fonction du type d'identité, du privilège, de la sensibilité de l'application et de la pertinence réglementaire.

N’accordez les droits d’administrateur qu’en cas de besoin, vérifiez-les régulièrement et retirez-les dès que la raison d’être de ces droits disparaît.

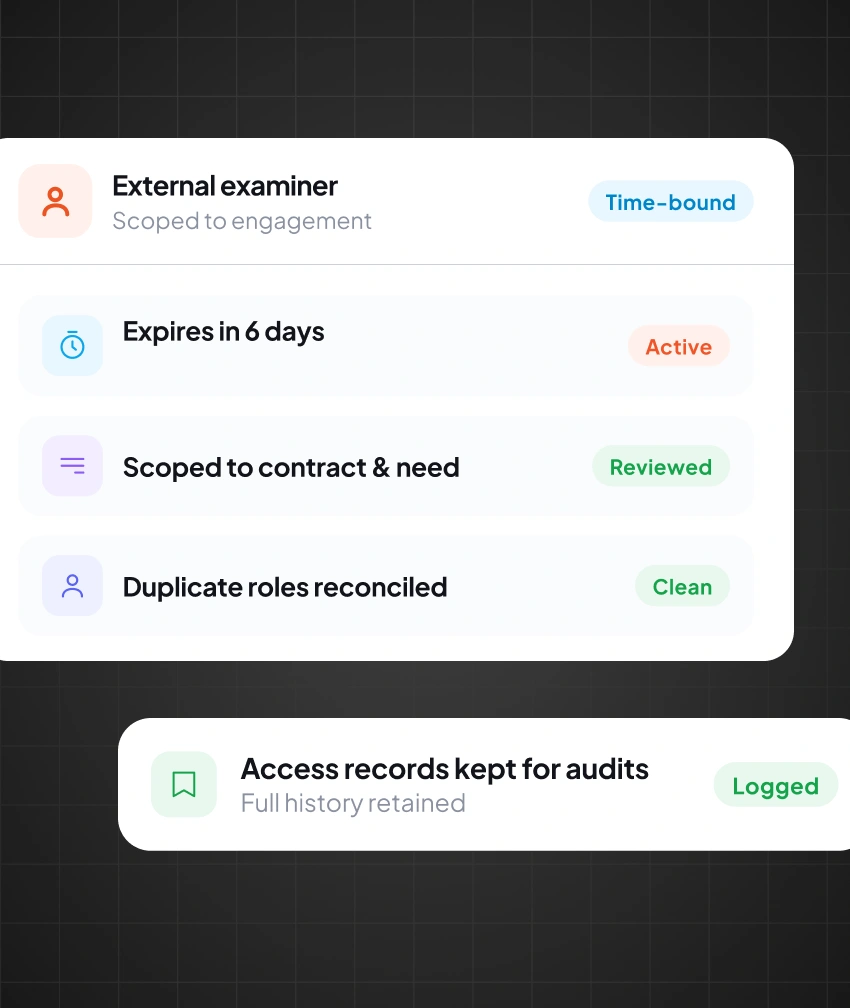
Accordez aux fournisseurs, aux sous-traitants, aux auditeurs et aux prestataires de services un accès approuvé, limité dans le temps et à un usage spécifique, plutôt que des identifiants permanents.
miniOrange IGA connecte les identités, les comptes, les rôles, les autorisations, les politiques et les flux de travail de révision dans votre environnement financier.

Trouvez les utilisateurs, les comptes, les autorisations, les applications et les propriétaires dans les systèmes bancaires centraux, les systèmes ERP, les systèmes de paiement et les systèmes cloud.

Appliquez le principe du moindre privilège, les contrôles d'approbation et les vérifications de séparation des tâches avant que l'accès n'atteigne les systèmes financiers sensibles.

Examiner les accès des employés, des personnes privilégiées, des fournisseurs et des identités non humaines au moyen de campagnes planifiées et basées sur les risques.

Conserver les revues d'accès, les dossiers d'approbation, l'historique des mesures correctives et les preuves d'audit pour les institutions financières.
Appliquer la gouvernance des identités aux opérations financières, aux processus de paiement, aux données clients, aux contrôles réglementaires et aux environnements commerciaux en constante évolution.
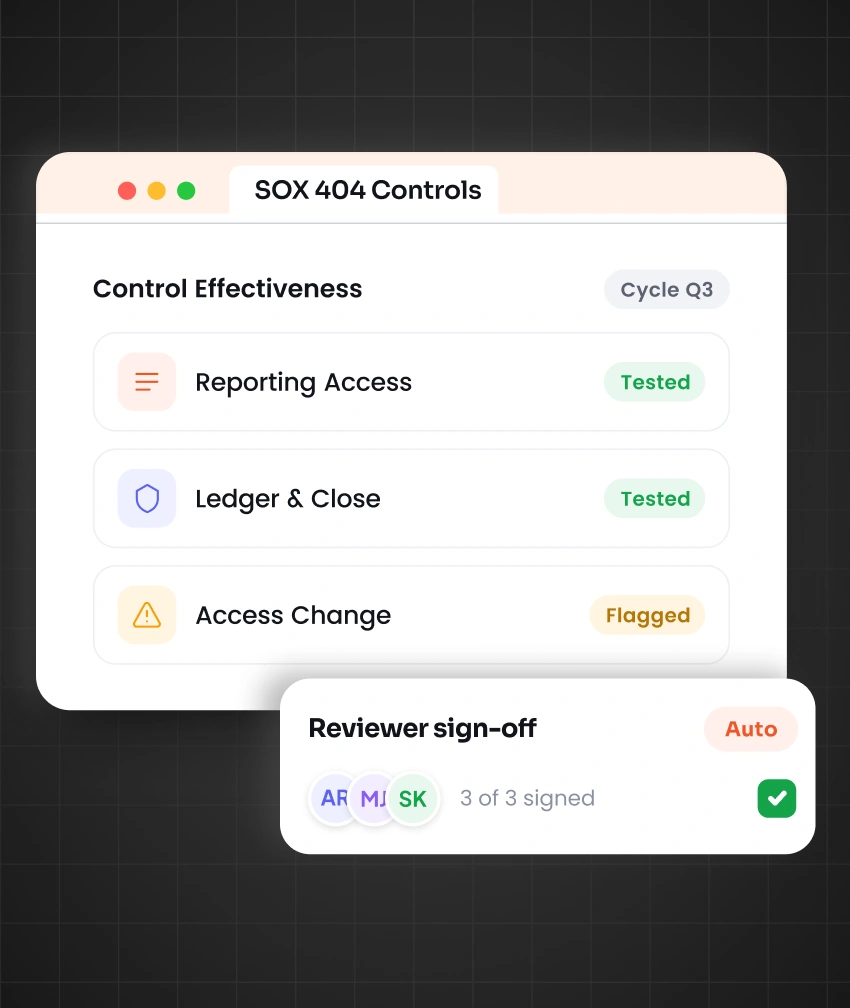
Cartographier l'accès aux contrôles de la section 404 de la loi SOX et les tester selon un calendrier précis, avec une validation enregistrée à chaque cycle.
La plupart des institutions sont soumises à l'autorité de plusieurs organismes de réglementation simultanément. Il est donc essentiel de définir une seule fois les contrôles d'accès et de les appliquer à tous les référentiels auxquels vous êtes soumis.
Garantir une conformité continue avec les contrôles automatisés, les rapports et les flux de travail de certification d'accès.
Consulter les cadres de conformité
Contrôle d'Accès

Santé

ISMS

Type II

Politique de confidentialité

Paiements

Cybersécurité

Inde

Politique de confidentialité

Paiements

Cybersécurité

Inde
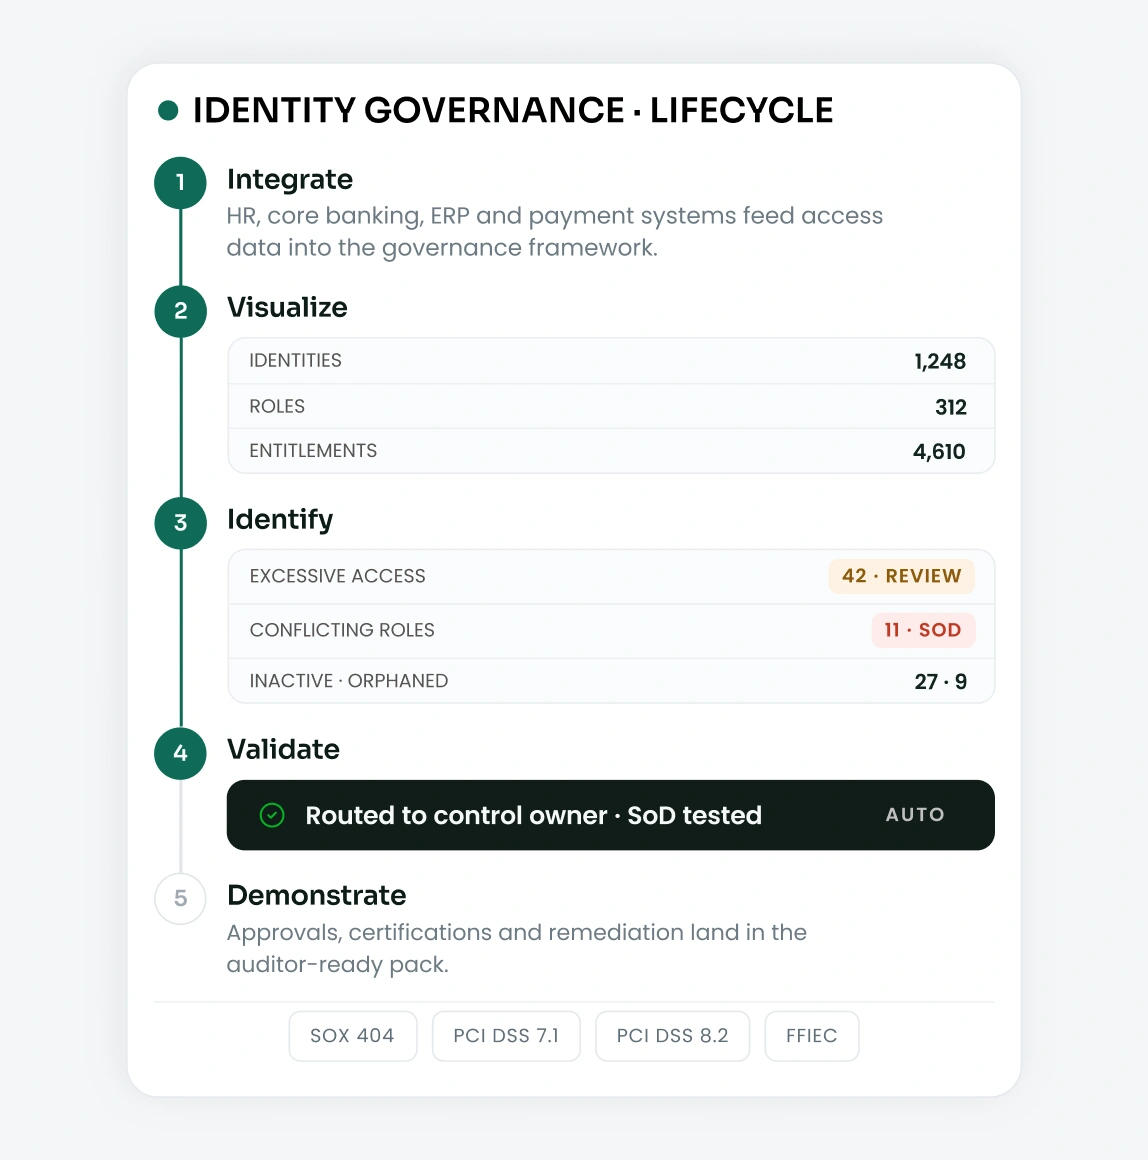
Connectez vos systèmes financiers, évaluez les accès, appliquez des contrôles, examinez les autorisations et conservez les preuves grâce à un processus unique et reproductible.
Connectez les systèmes RH, bancaires centraux, ERP et de paiement, et intégrez les données d'accès dans le cadre de gouvernance.
Visualisez les utilisateurs, les comptes, les rôles et les autorisations dans l'ensemble des systèmes pour comprendre qui a accès et où.
Détectez les accès excessifs, les conflits de rôles, les comptes inactifs et les comptes orphelins.
Acheminer les demandes d'accès vers les examinateurs appropriés tout en vérifiant les autorisations par rapport aux règles métier et aux politiques de séparation des tâches.
Conserver des registres clairs des approbations, des certifications, des changements d'accès, des violations et des mesures correctives pour SOX et PCI DSS.
Choisir la bonne plateforme IGA est rentable sur le long terme. Voici pourquoi miniOrange est un choix plus sûr pour vos opérations bancaires et financières.

Gérer les risques liés à l'accès financier tels que la séparation des tâches (SoD) des paiements, les autorisations excessives, l'accès par des tiers et l'accès aux systèmes bancaires sensibles.
Étendre la gouvernance au-delà des employés aux sous-traitants, fournisseurs, comptes de service, robots RPA, API et autres entités non humaines.

Configurez les demandes d'accès, les approbations, les certifications, les modifications du cycle de vie et les flux de travail de correction en fonction des politiques de votre organisation.

Connectez les systèmes RH, bancaires centraux, ERP, cloud et de paiement grâce à des intégrations flexibles sans avoir à reconstruire votre environnement d'accès existant.

Réduire les tâches manuelles liées à l'approvisionnement, aux examens d'accès, aux approbations, au nettoyage des comptes et aux preuves de conformité.
Conservez les certifications, les approbations, les vérifications de séparation des tâches, les changements d'accès et les pièces justificatives organisés tout au long de l'année.
Questions fréquentes concernant l'IGA pour le secteur bancaire, les contrôles SOX et PCI DSS et la gouvernance des identités non humaines.