Les nouveaux cliniciens font face à des retards d'accès
L'intégration manuelle des nouveaux employés par les équipes RH et d'accréditation retarde l'accès au dossier médical électronique et oblige les cliniciens à attendre les applications requises.
Besoin d'aide? Nous sommes ici !

Résultats de la recherche:
×
Les processus d'accès manuels créent des lacunes dans la protection des données de santé électroniques et ralentissent les soins lorsque le personnel soignant ne peut pas obtenir l'accès approprié en temps voulu.
L'intégration manuelle des nouveaux employés par les équipes RH et d'accréditation retarde l'accès au dossier médical électronique et oblige les cliniciens à attendre les applications requises.
Les mutations et les rotations permettent aux cliniciens de conserver des autorisations liées à leurs fonctions précédentes, créant ainsi un accès inutile aux données des patients.
L’accès par brise-vitre permet un traitement urgent, mais les équipes manquent souvent d’alertes en temps opportun et d’examens de suivi pour chaque événement.
L'absence de connexion entre les enregistrements rend difficile la fourniture d'historiques d'accès complets et de dossiers d'approbation lors des enquêtes de l'OCR et des évaluations HITRUST.
La gouvernance des identités dans le secteur de la santé détermine qui a accès aux données des patients, à quelles données et pendant combien de temps cet accès est autorisé. Elle concerne les cliniciens, les infirmiers, les administrateurs, les prestataires, les fournisseurs et autres personnes autorisées à utiliser les données dans les hôpitaux, les cliniques, les dossiers médicaux électroniques et les applications de santé.
miniOrange IGA gère le cycle de vie des identités, de l'intégration et des changements de rôle aux contrôles d'accès et à la désactivation. Cette solution renforce la gestion des accès et aide les établissements de santé à se conformer aux normes HIPAA, HITECH, HITRUST CSF, SOC 2 et autres exigences.
Un flux de travail unique et intégré permet de conserver les droits d'accès de chaque clinicien, du premier au dernier jour de travail.

Obtenez une vue d'ensemble claire de chaque identité, rôle clinique et droit.

Gérer les accès aux événements RH et d'accréditation, les mettre à jour et les supprimer.

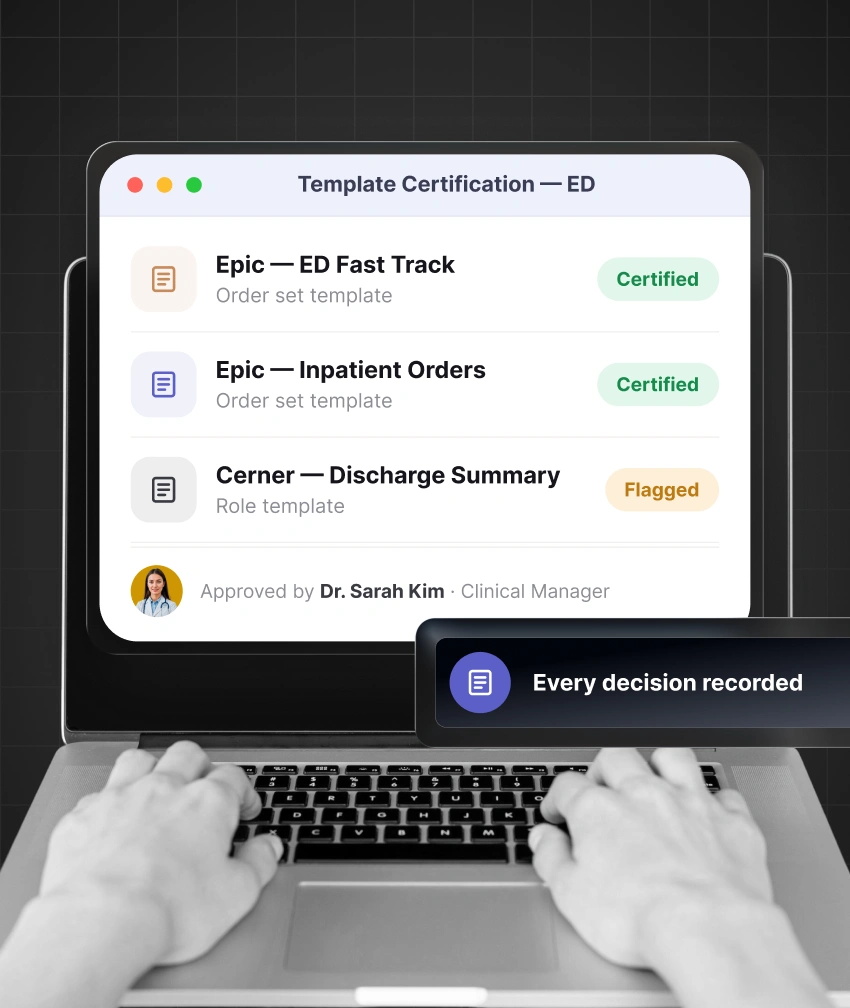
Laisser les gestionnaires examiner les modèles de dossiers médicaux électroniques et l'accès aux renseignements personnels sur la santé électroniques selon un calendrier défini.

Chaque approbation et chaque examen sont consignés comme preuves d'audit prêtes à être partagées.
Une plateforme IGA complète pour le secteur de la santé, conçue autour de la manière dont les équipes cliniques gèrent le personnel et les données des patients.

Gérez directement les modèles, les rôles et les droits d'accès aux dossiers médicaux électroniques, afin que l'accès aux systèmes contenant le plus d'informations de santé électroniques protégées soit accordé, examiné et révoqué avec la même rigueur que pour tout le reste.

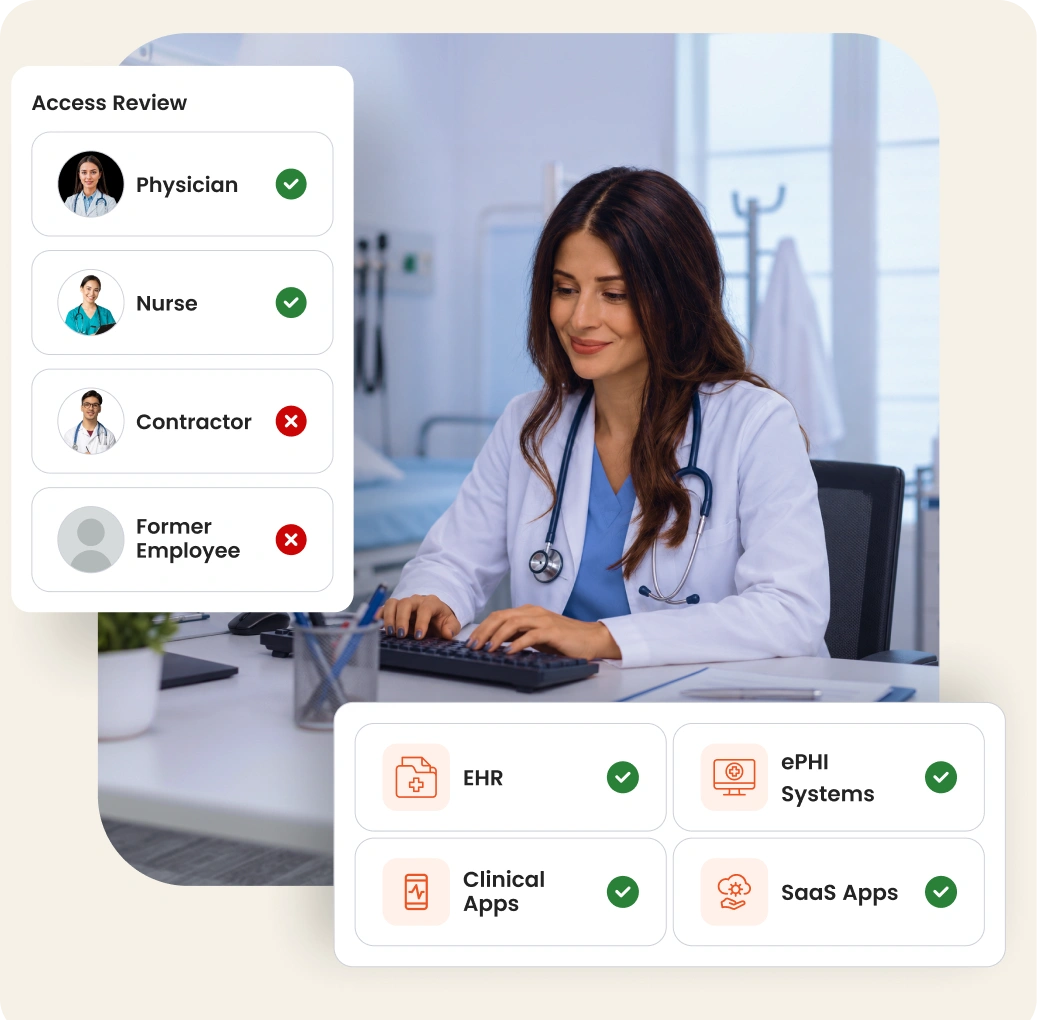
Générer des accès depuis les événements RH et d'accréditation afin que les médecins, les infirmières et le personnel disposent des accès appropriés au dossier médical électronique et au système clinique avant leur premier quart de travail, sans sur-octroi sous la pression des délais.

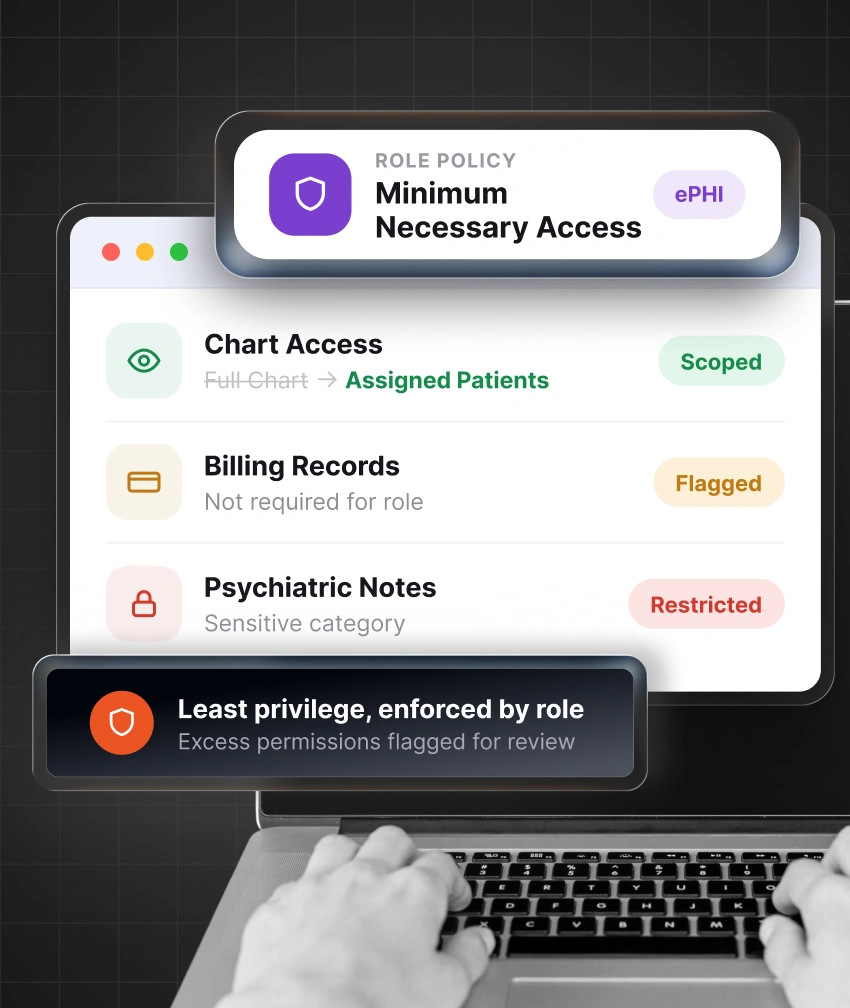
Transformez la norme minimale requise en une politique applicable et fondée sur les rôles. Associez chaque rôle clinique aux autorisations d'accès aux données de santé électroniques (ePHI) nécessaires, signalez les exceptions avec leur date d'expiration et leur justification, et prévenez les dérives d'autorisation.

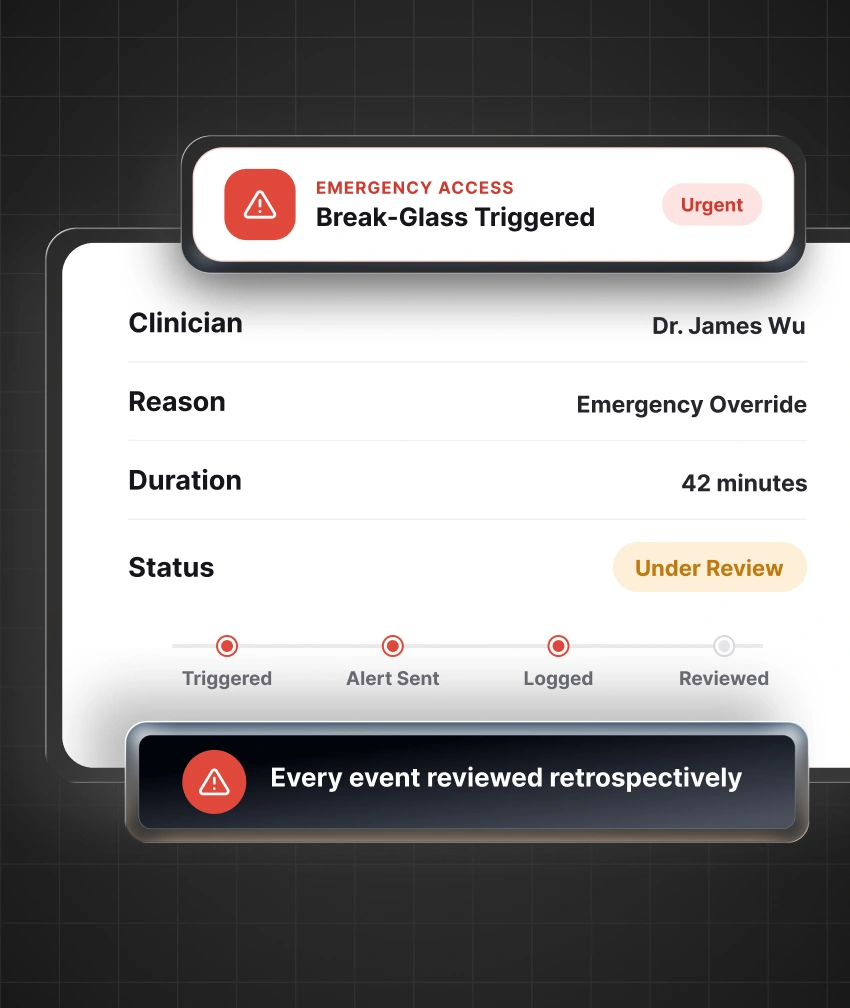
Garantissez un accès d'urgence rapide pour la sécurité des patients, tout en l'encadrant des contrôles exigés par la loi HIPAA : alertes automatiques, journalisation améliorée et examen rétrospectif obligatoire de chaque incident de type « brèche de verre ».

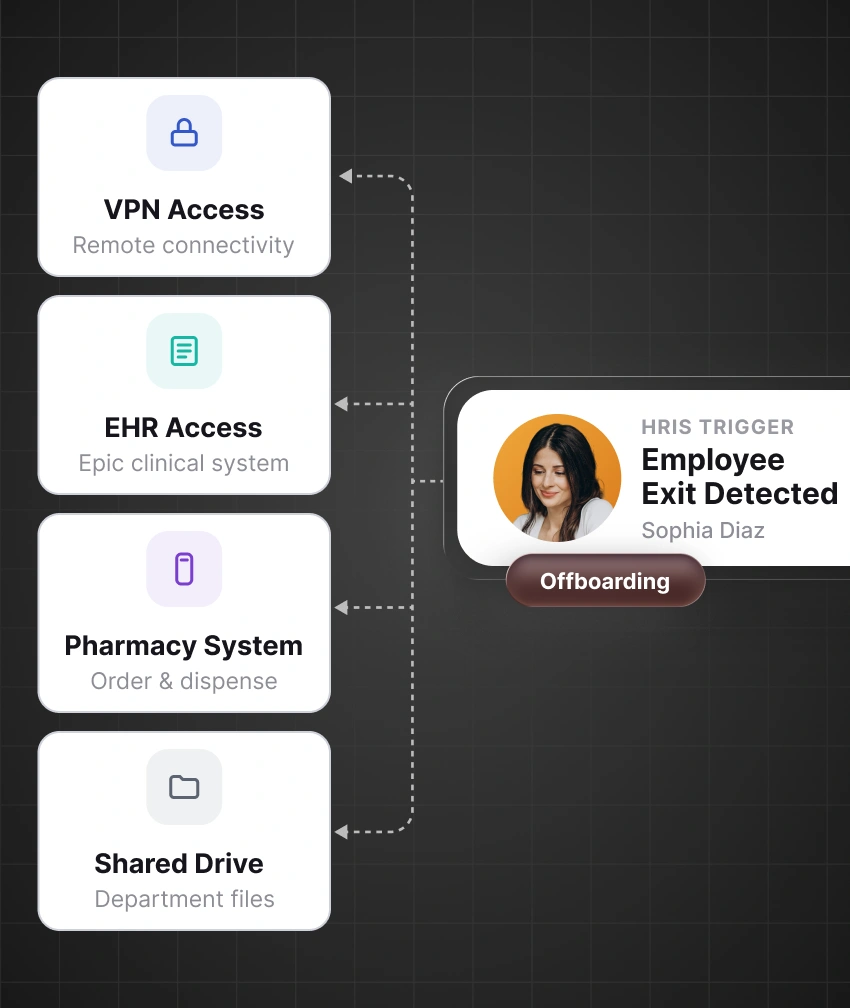
Désactivez l'accès aux systèmes EHR et aux systèmes en aval dès qu'une personne quitte l'entreprise, puis recherchez en permanence les comptes orphelins laissés par le roulement du personnel, les rotations et les acquisitions de cliniques.

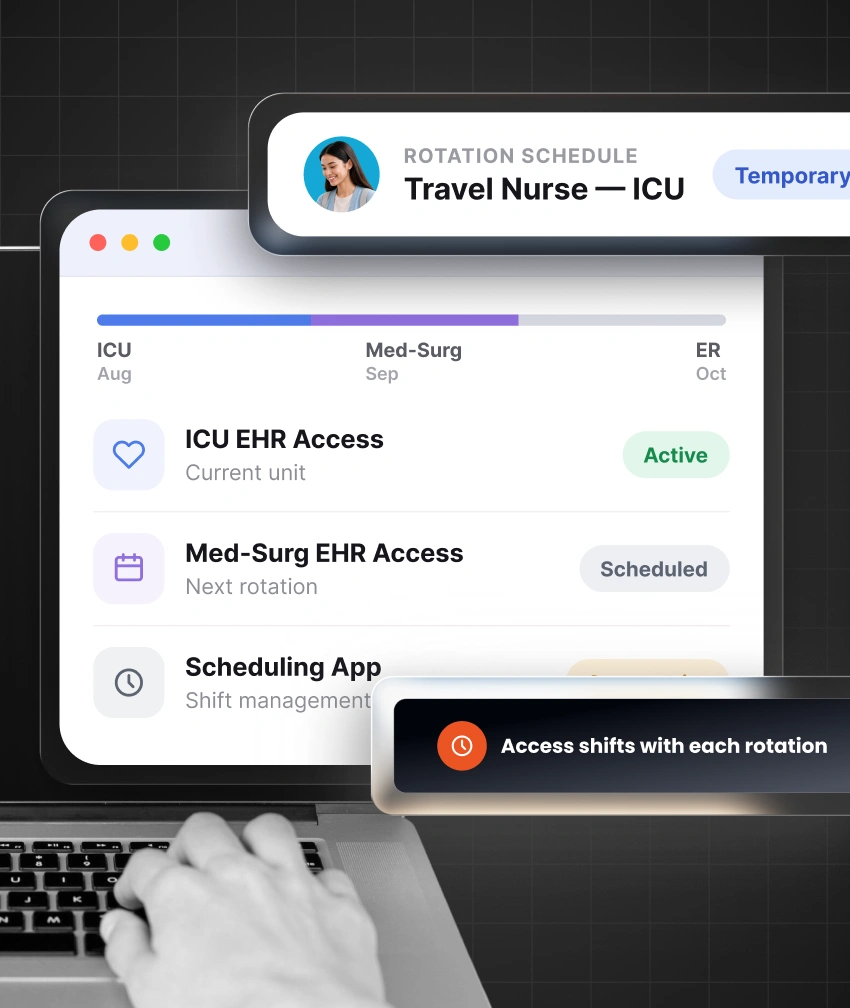
Gérer les infirmières itinérantes, les résidents, les étudiants, les médecins affiliés et les remplaçants disposant d'identités temporaires et sponsorisées qui expirent automatiquement à la fin de la rotation ou du contrat.

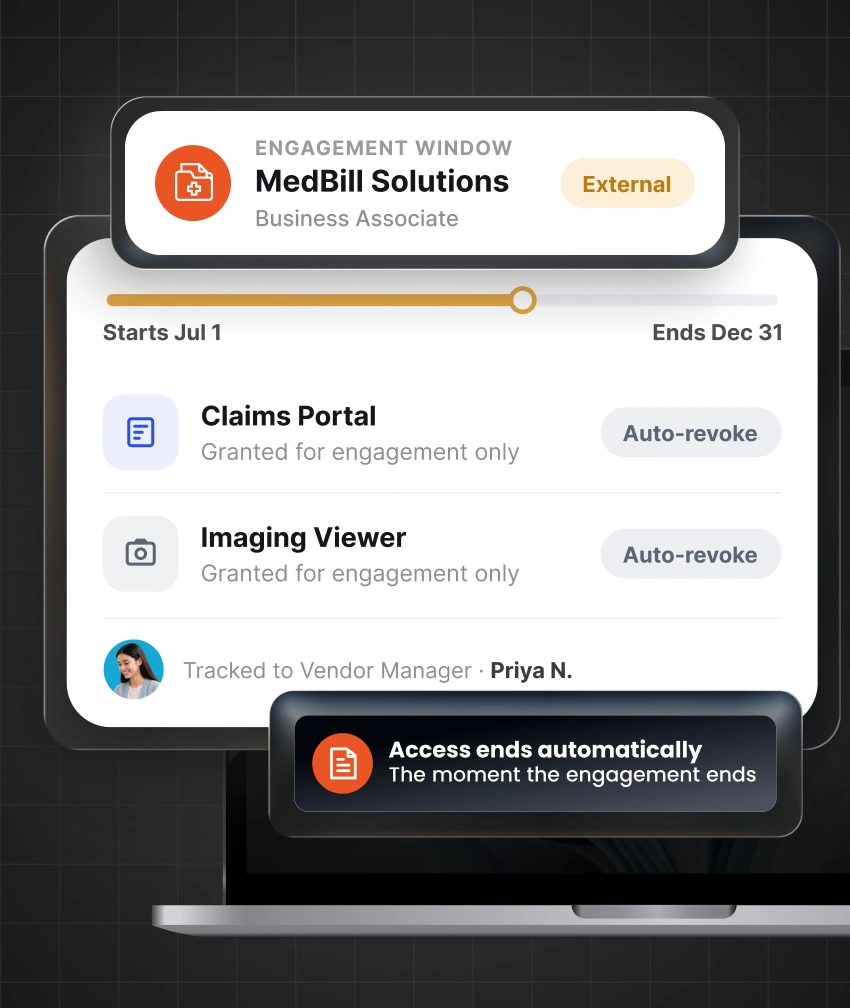
Accordez aux fournisseurs, aux partenaires commerciaux et aux ingénieurs de support un accès temporaire et limité dans le temps aux systèmes contenant des données de santé électroniques protégées (ePHI). Alignez les autorisations sur les exigences des accords de partenariat commercial (BAA) au lieu de vous fier aux identifiants permanents.

Générez à la demande des preuves conformes aux contrôles d'accès des règles de sécurité HIPAA et aux exigences HITRUST CSF : historiques d'accès complets, validations et preuves de résiliation, prêts pour l'OCR ou votre évaluateur.
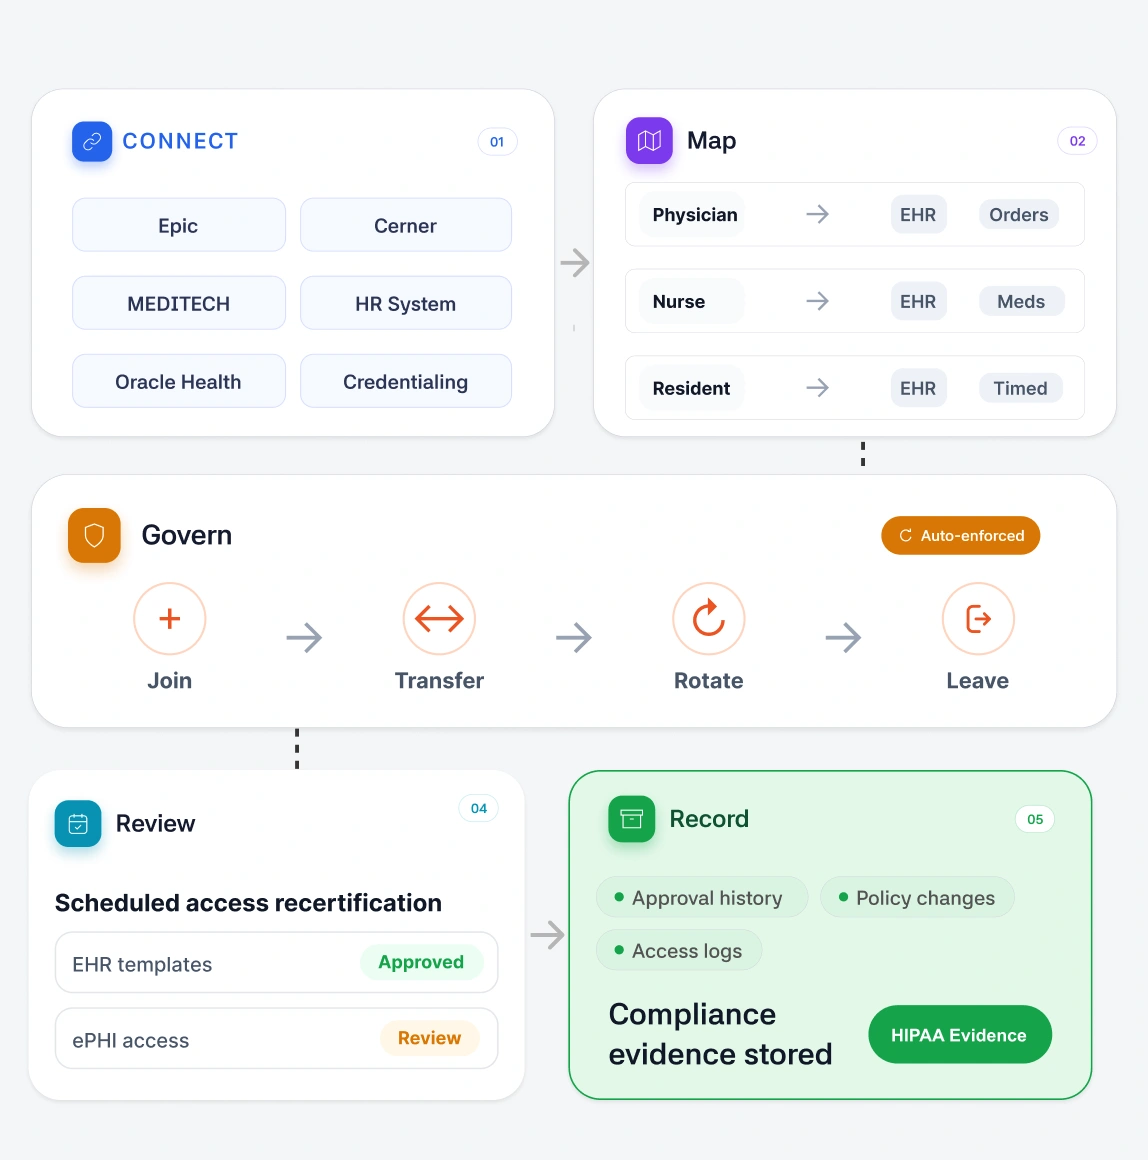
Connectez vos applications et gérez l'accès tout au long du cycle de vie complet des identités.
Lier Epic, Cerner, Oracle Health, MEDITECH, les systèmes RH et d'accréditation.
Alignez chaque rôle clinique avec l'accès requis par ses responsabilités.
Mettre à jour les autorisations lorsque des cliniciens rejoignent, sont mutés, changent de poste ou quittent l'établissement.
Recertifier les modèles de dossiers médicaux électroniques et l'accès aux renseignements personnels sur la santé électroniques selon un calendrier établi.
Approbations et décisions des magasins concernant les audits et les contrôles de conformité.
Découvrez comment les équipes gèrent l'accès aux données des patients lors de l'intégration, des changements au sein des effectifs et des procédures d'accès aux données.
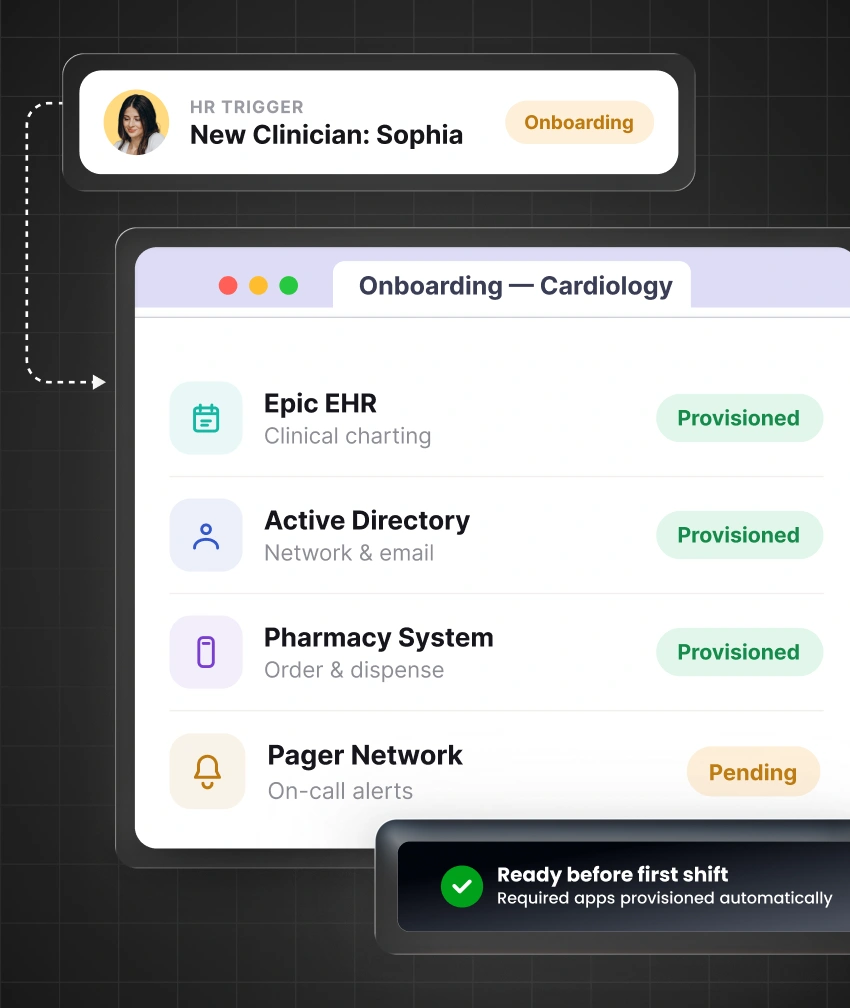
Faites en sorte que les médecins et les infirmières remplissent les conditions requises avant leur premier jour de travail grâce aux événements RH et d'accréditation.
miniOrange IGA prend en charge les contrôles d'identité et d'accès conformément aux principales réglementations et cadres de sécurité du secteur de la santé.
Consulter les cadres de conformité
Confidentialité des soins de santé
Sécurité des données de santé électroniques protégées (ePHI)

Sécurité des soins de santé

Type II

ISMS

Dossiers de consommation de substances

Cybersécurité

Confidentialité des données des patients
Mettre à profit une expertise approfondie en matière de sécurité des identités pour relever les défis liés à l'accès, à la conformité et à la main-d'œuvre dans les environnements de soins de santé réglementés.
Commencez à gérer les identités en quelques semaines au lieu de vous engager dans les cycles de mise en œuvre de plusieurs trimestres associés aux plateformes IGA traditionnelles.
Appliquer un accès minimal aux demandes, aux approbations et aux examens afin que la confidentialité des données des patients reste au cœur de chaque décision.
Des spécialistes de l'identité et de la sécurité sont à votre disposition 24h/24 et 7j/7 lorsque votre équipe a besoin d'aide pour gérer les flux de travail d'accès critiques.
Choisissez un modèle de déploiement cloud ou hybride en fonction de votre infrastructure, de vos exigences de sécurité et de vos opérations.
Connectez les dossiers médicaux électroniques, les applications cliniques, les plateformes de ressources humaines et d'accréditation grâce à des intégrations conçues pour votre environnement de soins de santé.
La gouvernance des identités dans le secteur de la santé permet de contrôler qui peut accéder aux données des patients, ce qu'ils peuvent en faire et pendant combien de temps cet accès. Elle gère l'intégralité du cycle de vie des identités, de l'intégration et des changements de rôle aux examens d'accès et à la désactivation des comptes, au sein de votre système de dossier médical électronique et de vos systèmes cliniques.
L'IGA prend en charge les contrôles d'accès HIPAA grâce au principe du moindre privilège, aux autorisations basées sur les rôles, aux revues d'accès, aux flux de travail de cycle de vie et aux enregistrements d'accès. Ces contrôles aident les équipes de soins de santé à gérer l'accès aux informations de santé électroniques protégées et à produire des preuves pour les évaluations de conformité.
Oui, miniOrange IGA prend en charge la gestion des accès pour Epic, Oracle Health (Cerner) et MEDITECH. Il assure également la liaison entre les autorisations des dossiers médicaux électroniques et les processus RH et d'accréditation.
miniOrange IGA prend en charge les comptes des personnes extérieures à l'entreprise, avec des rôles définis et des autorisations temporaires. Les équipes peuvent ainsi gérer les infirmiers intérimaires, les étudiants, les médecins affiliés et les remplaçants en fonction de leur mission ou de leur contrat.
Non, l'accès d'urgence reste disponible lorsque les soins aux patients l'exigent. miniOrange IGA ajoute des alertes, un enregistrement détaillé et des analyses rétrospectives pour assurer le suivi de chaque incident.
La gouvernance des identités dans le secteur de la santé ajoute un contexte clinique à l'IGA standard. Elle prend en compte l'accès au dossier médical électronique, les rôles cliniques, la rotation du personnel, l'accès minimal nécessaire et les flux de travail d'urgence, de sorte que l'accès corresponde au mode de fonctionnement réel des équipes soignantes.