Les ensembles d'autorisations s'étendent
Les utilisateurs peuvent accumuler plusieurs ensembles d'autorisations au fil du temps, ce qui rend leur accès global à Salesforce difficile à comprendre et à examiner.
Besoin d'aide? Nous sommes ici !

Résultats de la recherche:
×
Les accès à Salesforce sont rarement statiques. Avec les changements de poste, l'agrandissement des équipes, les modifications de zones géographiques et l'attribution de nouvelles autorisations, les équipes ont besoin d'un moyen clair de suivre qui a accès et pourquoi.
Les utilisateurs peuvent accumuler plusieurs ensembles d'autorisations au fil du temps, ce qui rend leur accès global à Salesforce difficile à comprendre et à examiner.
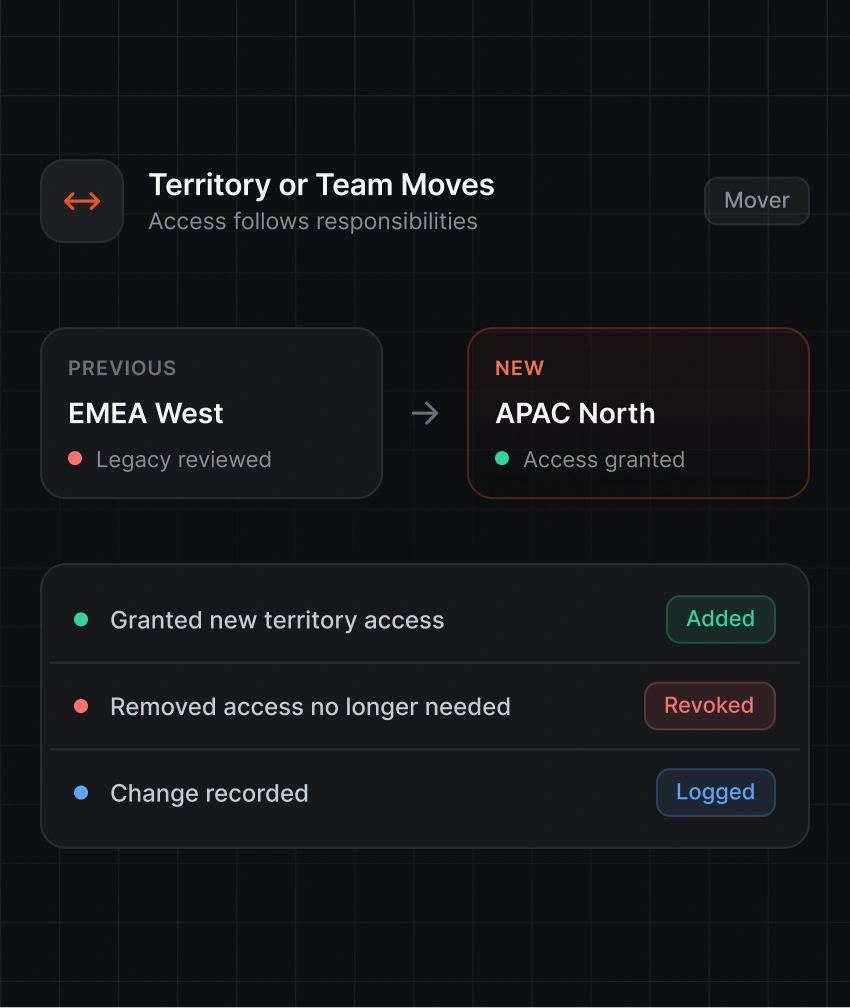
Les employés qui changent de territoire, d'équipe ou de rôle peuvent conserver les autorisations liées à leurs responsabilités et exigences commerciales précédentes.
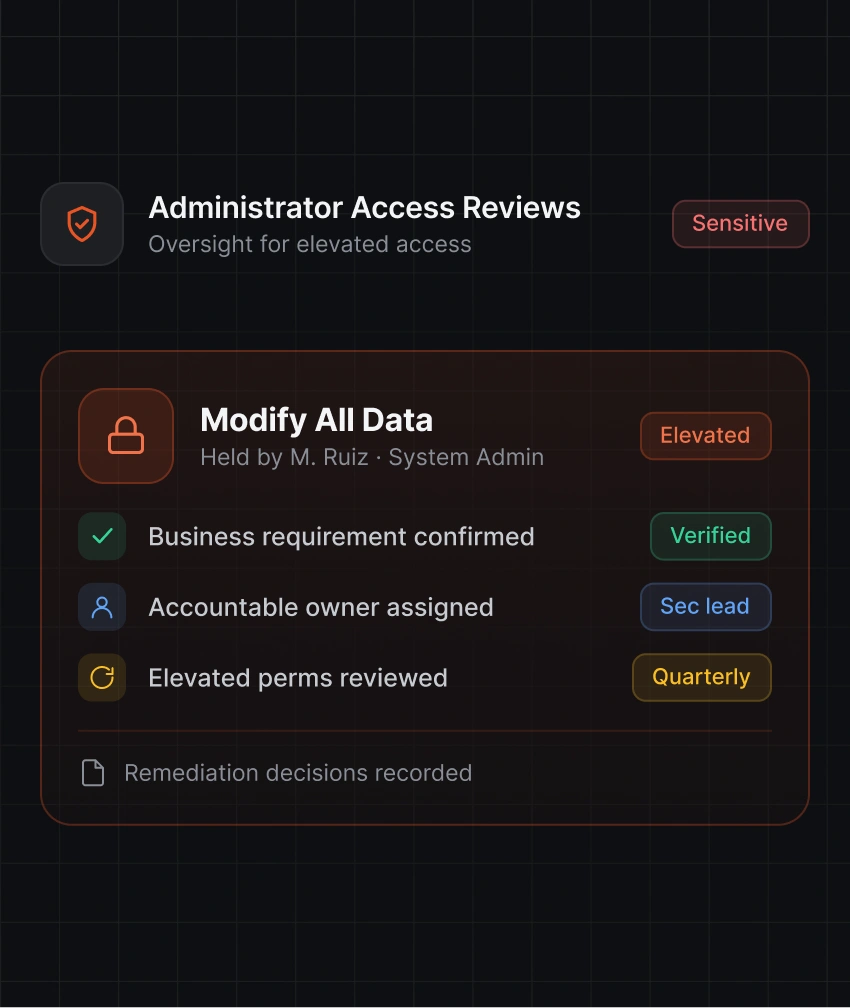
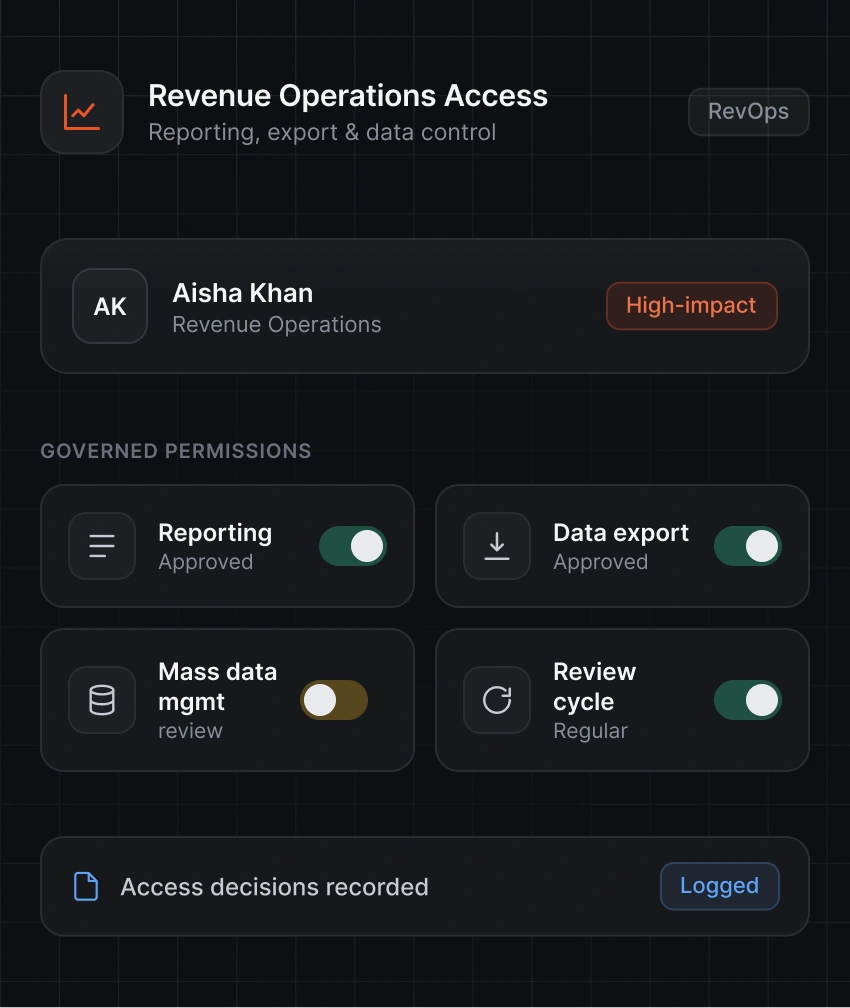
Les autorisations d'administrateur, d'API, d'exportation et de gestion des données offrent un accès plus étendu et nécessitent une surveillance plus étroite que l'accès standard à Salesforce.
Les mises à jour manuelles et les demandes par courriel peuvent laisser des traces d'approbation incomplètes, ce qui rend les décisions d'accès plus difficiles à suivre et à vérifier.
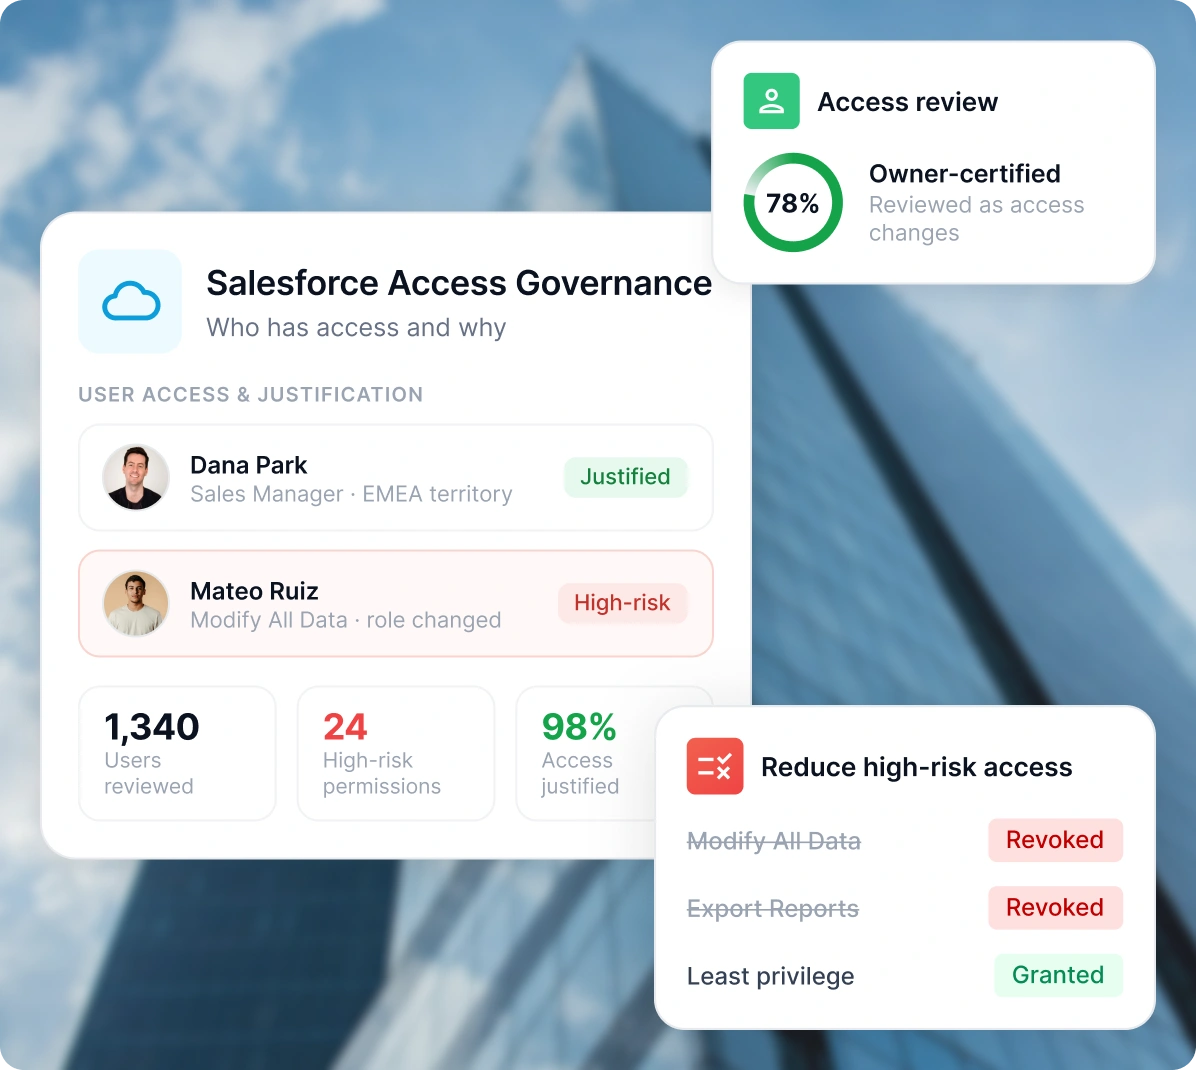
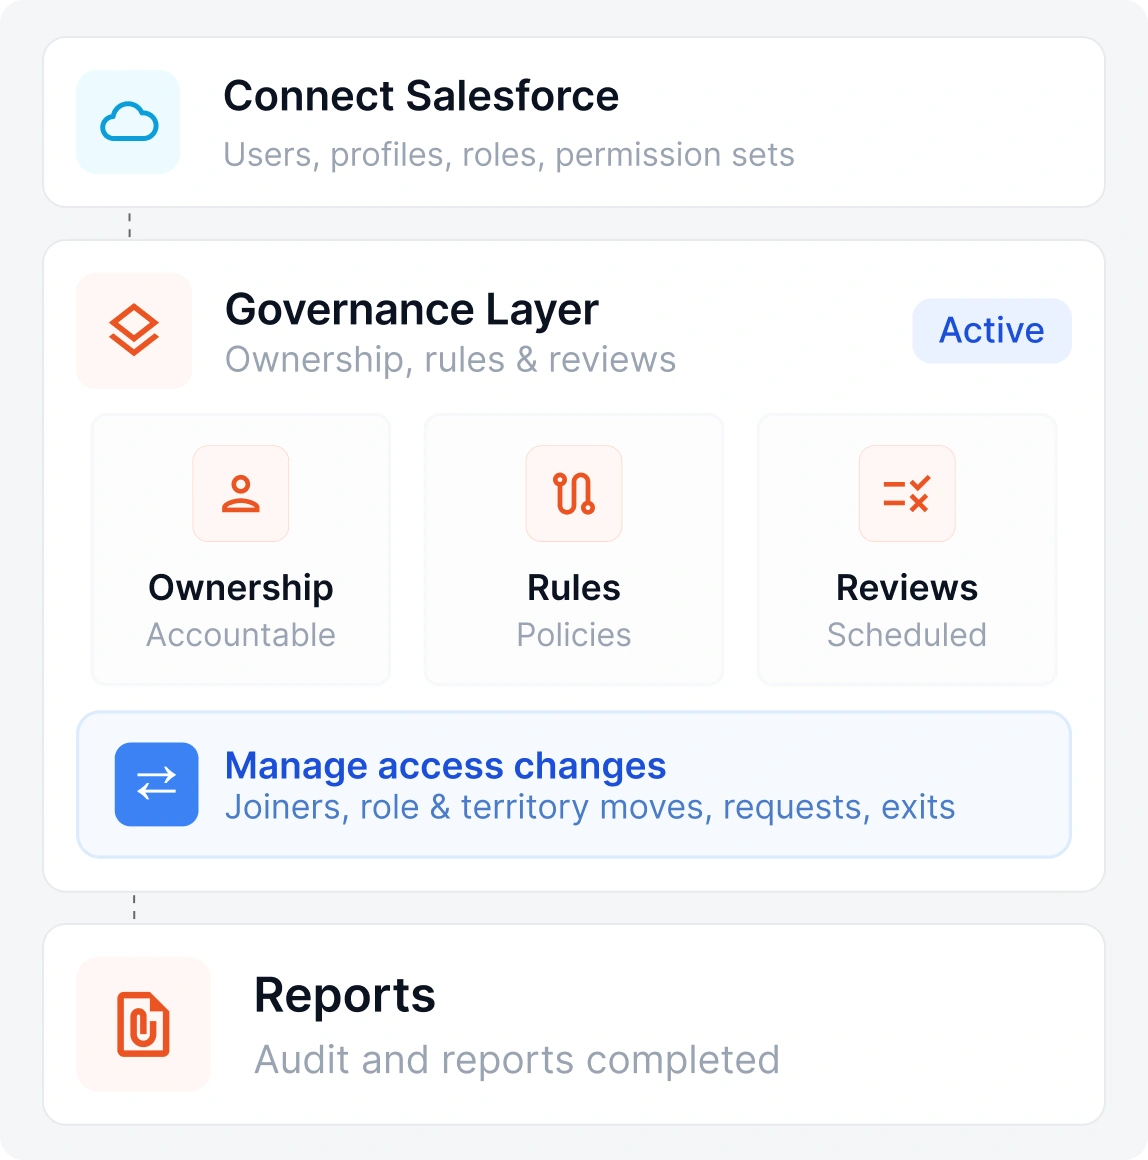
Salesforce Identity Governance centralise les informations d'accès, la propriété, les approbations, les révisions et les enregistrements dans un processus unique et connecté.

Identifier les utilisateurs Salesforce, les profils, les rôles, les licences d'ensembles d'autorisations, les comptes d'intégration et les propriétaires responsables.

Les demandes d'accès et les modifications du cycle de vie des achemins sont gérées par des voies d'approbation et des flux de travail de gouvernance définis.

Demandez aux responsables et aux détenteurs d'accès de vérifier que les autorisations restent appropriées aux responsabilités actuelles.

Conserver les dossiers des demandes d'accès, des approbations, des examens, des vérifications des politiques et des suppressions à des fins d'audit.
Gérer l'accès à Salesforce depuis la demande initiale jusqu'à l'approbation, en passant par les modifications de cycle de vie, les examens périodiques et la suppression des autorisations.

Obtenez une vue centralisée des utilisateurs Salesforce, des profils, des rôles, des ensembles d'autorisations, des licences d'ensembles d'autorisations, de la propriété des comptes et des informations d'accès associées. Cela permet aux équipes de comprendre les autorisations existantes et d'identifier les accès nécessitant une attention particulière.

Vérifiez l'adéquation des autorisations aux responsabilités actuelles. Identifiez les autorisations qui ne correspondent plus au rôle de l'utilisateur et prenez les mesures appropriées.

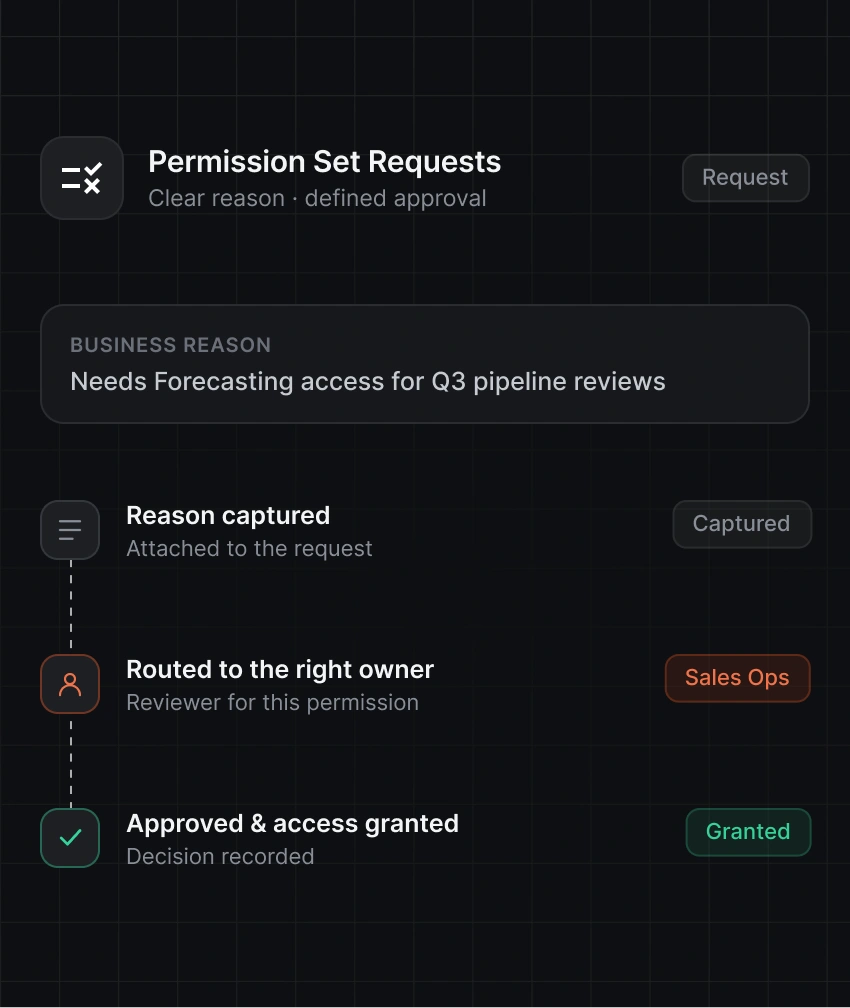
Offrez aux employés une procédure claire pour demander l'accès à Salesforce et expliquez-leur la raison professionnelle. Soumettez les demandes au processus d'approbation approprié avant d'accorder les autorisations.

Adressez les demandes au responsable approprié, à l'administrateur Salesforce, au propriétaire de l'application, au propriétaire des données ou au réviseur responsable en fonction de l'accès demandé.
Gérez les accès Salesforce lorsque des employés rejoignent l'entreprise, changent de rôle, changent d'équipe ou de territoire, ou quittent l'organisation. Mettez à jour les autorisations en fonction de l'évolution des responsabilités.

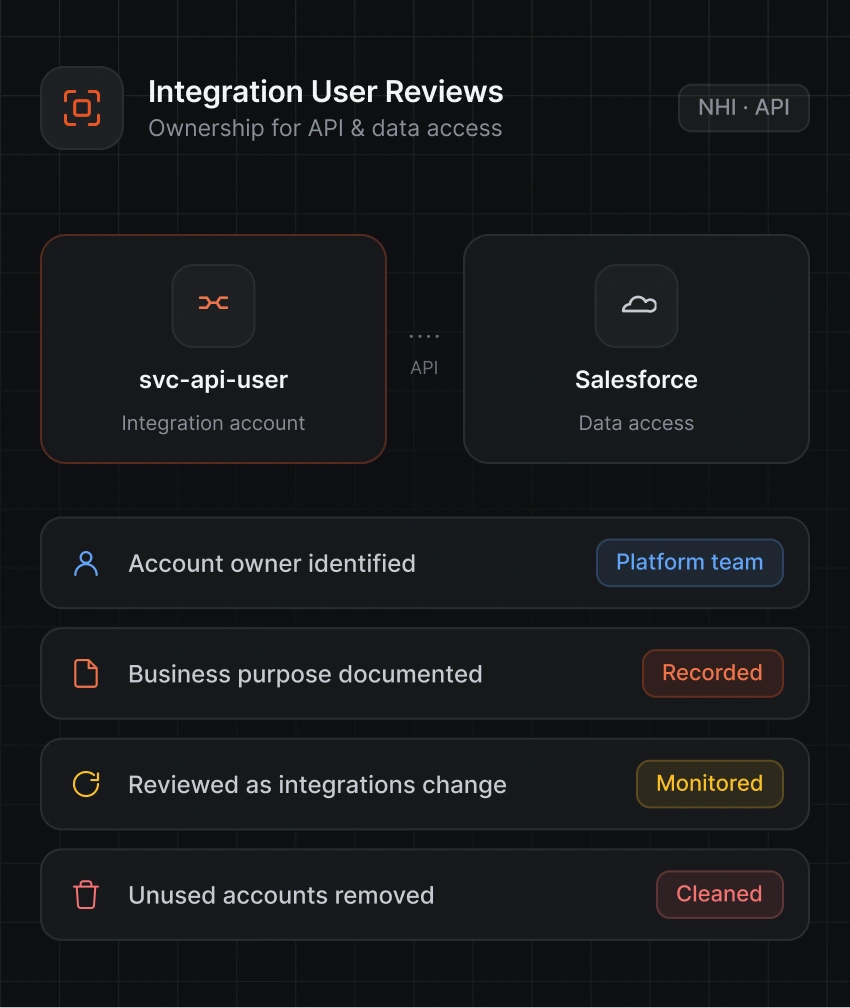
Suivez les comptes d'intégration Salesforce en indiquant leur finalité, leur responsable et les droits d'accès requis. Identifiez les comptes dont la finalité ou le responsable n'est plus clairement défini.
Un processus de gouvernance clair aide les équipes à gérer l'accès à Salesforce sans modifier les profils, les rôles et les paramètres d'autorisation natifs de la plateforme.
Intégrez les utilisateurs, les profils, les rôles, les ensembles d'autorisations et les détails des comptes dans le processus de gouvernance.
Identifier les personnes responsables de l'accès, des autorisations, des examens et des décisions d'approbation.
Définir les circuits d'approbation, les politiques d'accès, les calendriers de révision et les règles relatives aux autorisations sensibles.
Gérer les nouvelles embauches, les changements de rôle, les mutations territoriales, les demandes d'accès et les départs via des flux de travail définis.
Vérifiez que l'accès reste approprié, supprimez les autorisations obsolètes et conservez les traces des décisions importantes.
Appliquez le processus de gouvernance aux situations d'accès Salesforce courantes impliquant les employés, les utilisateurs externes, les autorisations élevées et les comptes d'intégration.
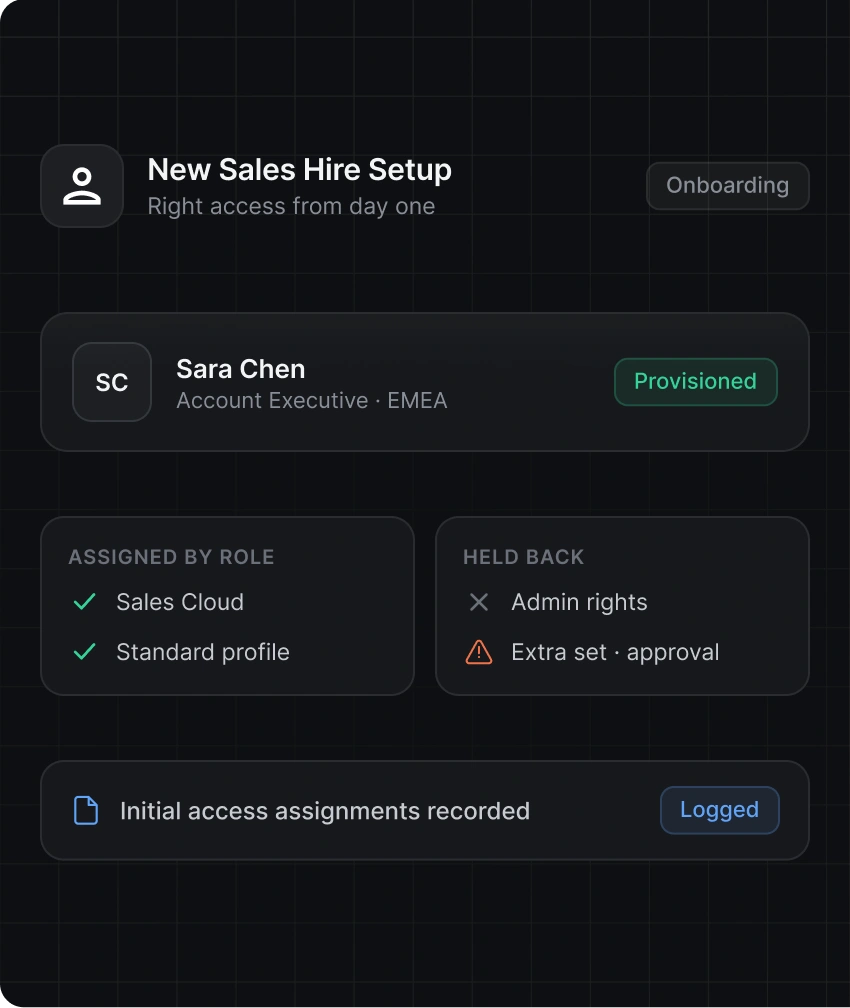
Donnez dès le départ aux nouveaux commerciaux l'accès à Salesforce nécessaire à l'exercice de leurs fonctions.
Conservez les enregistrements des approbations d'accès, des examens périodiques, de la propriété et des décisions qui peuvent contribuer au respect des exigences réglementaires, de conformité et sectorielles de votre organisation.
Consulter les cadres de conformité
Type II

ISMS

Confidentialité des données

Confidentialité des soins de santé

Contrôles financiers

Sécurité des paiements

Cybersécurité

Cloud Security
Centralisez les informations d'accès, de propriété, d'approbation, de révision et les enregistrements au lieu de gérer la gouvernance par le biais de feuilles de calcul et de courriels disparates.
Transmettez les demandes au responsable approprié : administrateur Salesforce, propriétaire de l’application, propriétaire des données ou examinateur compétent.
Attribuer des responsables à l'accès, aux ensembles d'autorisations, aux comptes d'intégration, aux examens et aux décisions d'approbation.
Gérer les changements d'accès lors de l'intégration, des changements de rôle, des mutations territoriales, des transferts d'équipe et des départs.
Appliquer des processus d'approbation et de révision supplémentaires aux accès administrateurs, API, exportations, finances et utilisateurs d'intégration.
Conservez un historique clair des demandes, des raisons commerciales, des approbations, des examens, des vérifications des politiques et des suppressions d'accès.
La gouvernance des identités Salesforce offre aux organisations un meilleur contrôle sur les personnes ayant accès aux ressources, leurs autorisations, les raisons de ces accès et leur pertinence. Elle centralise les demandes d'accès, les approbations, la propriété, les révisions, les modifications de cycle de vie et les enregistrements dans un processus de gouvernance unifié.
Non, la gouvernance des identités ne remplace pas les contrôles d'accès natifs de Salesforce. Salesforce continue d'appliquer les profils, les ensembles d'autorisations, les rôles, les autorisations d'objets, les autorisations de champs et les paramètres de partage, tandis que la gouvernance des identités encadre les décisions et les processus relatifs à l'accès.
Les ensembles d'autorisations permettent d'étendre l'accès au-delà du profil attribué à un utilisateur, et ce dernier peut accumuler plusieurs autorisations au fil du temps. Des vérifications régulières aident les équipes à identifier les accès qui ne correspondent plus aux responsabilités actuelles et à prendre les mesures appropriées.
Oui, les demandes d'accès peuvent suivre différents circuits d'approbation en fonction de l'autorisation demandée, du rôle de l'utilisateur, du service, du responsable, du propriétaire de l'application, du propriétaire des données ou des exigences de gouvernance interne.
La gouvernance permet aux équipes de revoir les accès Salesforce existants lorsque les responsabilités d'un employé évoluent. Elles peuvent ainsi accorder les autorisations nécessaires au nouveau rôle et supprimer les accès liés aux responsabilités précédentes.
Oui, les équipes peuvent appliquer des exigences d'approbation et de vérification distinctes à l'accès administrateur Salesforce et aux autres autorisations sensibles. Cela permet une meilleure visibilité, une plus grande responsabilisation et un meilleur contrôle des accès à fort impact.
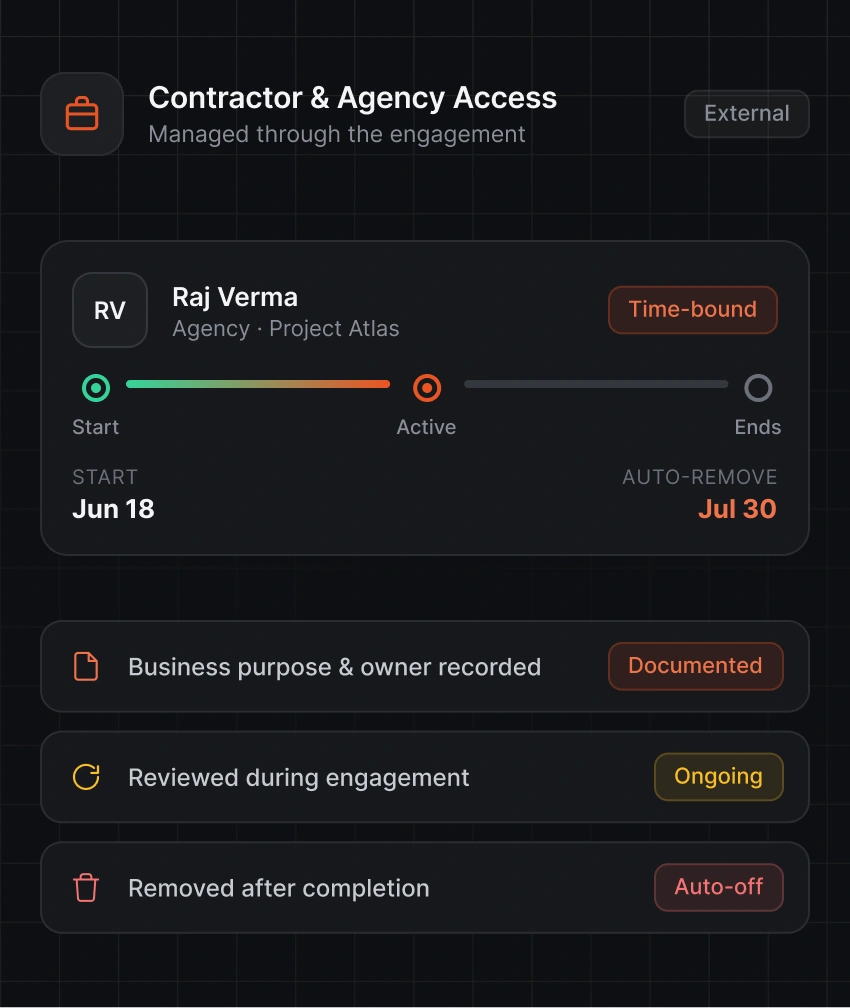
Oui, les équipes peuvent documenter pourquoi un prestataire a besoin d'un accès à Salesforce, désigner un responsable, acheminer la demande via le processus d'approbation approprié, examiner l'accès pendant la mission et supprimer les autorisations une fois le travail terminé.
Les équipes peuvent conserver un historique des demandes d'accès, des justifications commerciales, des approbations, des revues d'accès, des contrôles de conformité aux politiques, des modifications d'autorisation, des suppressions et des actions correctives. Ces archives permettent de comprendre qui a obtenu l'accès, pourquoi il a été approuvé et comment les équipes l'ont examiné.