Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×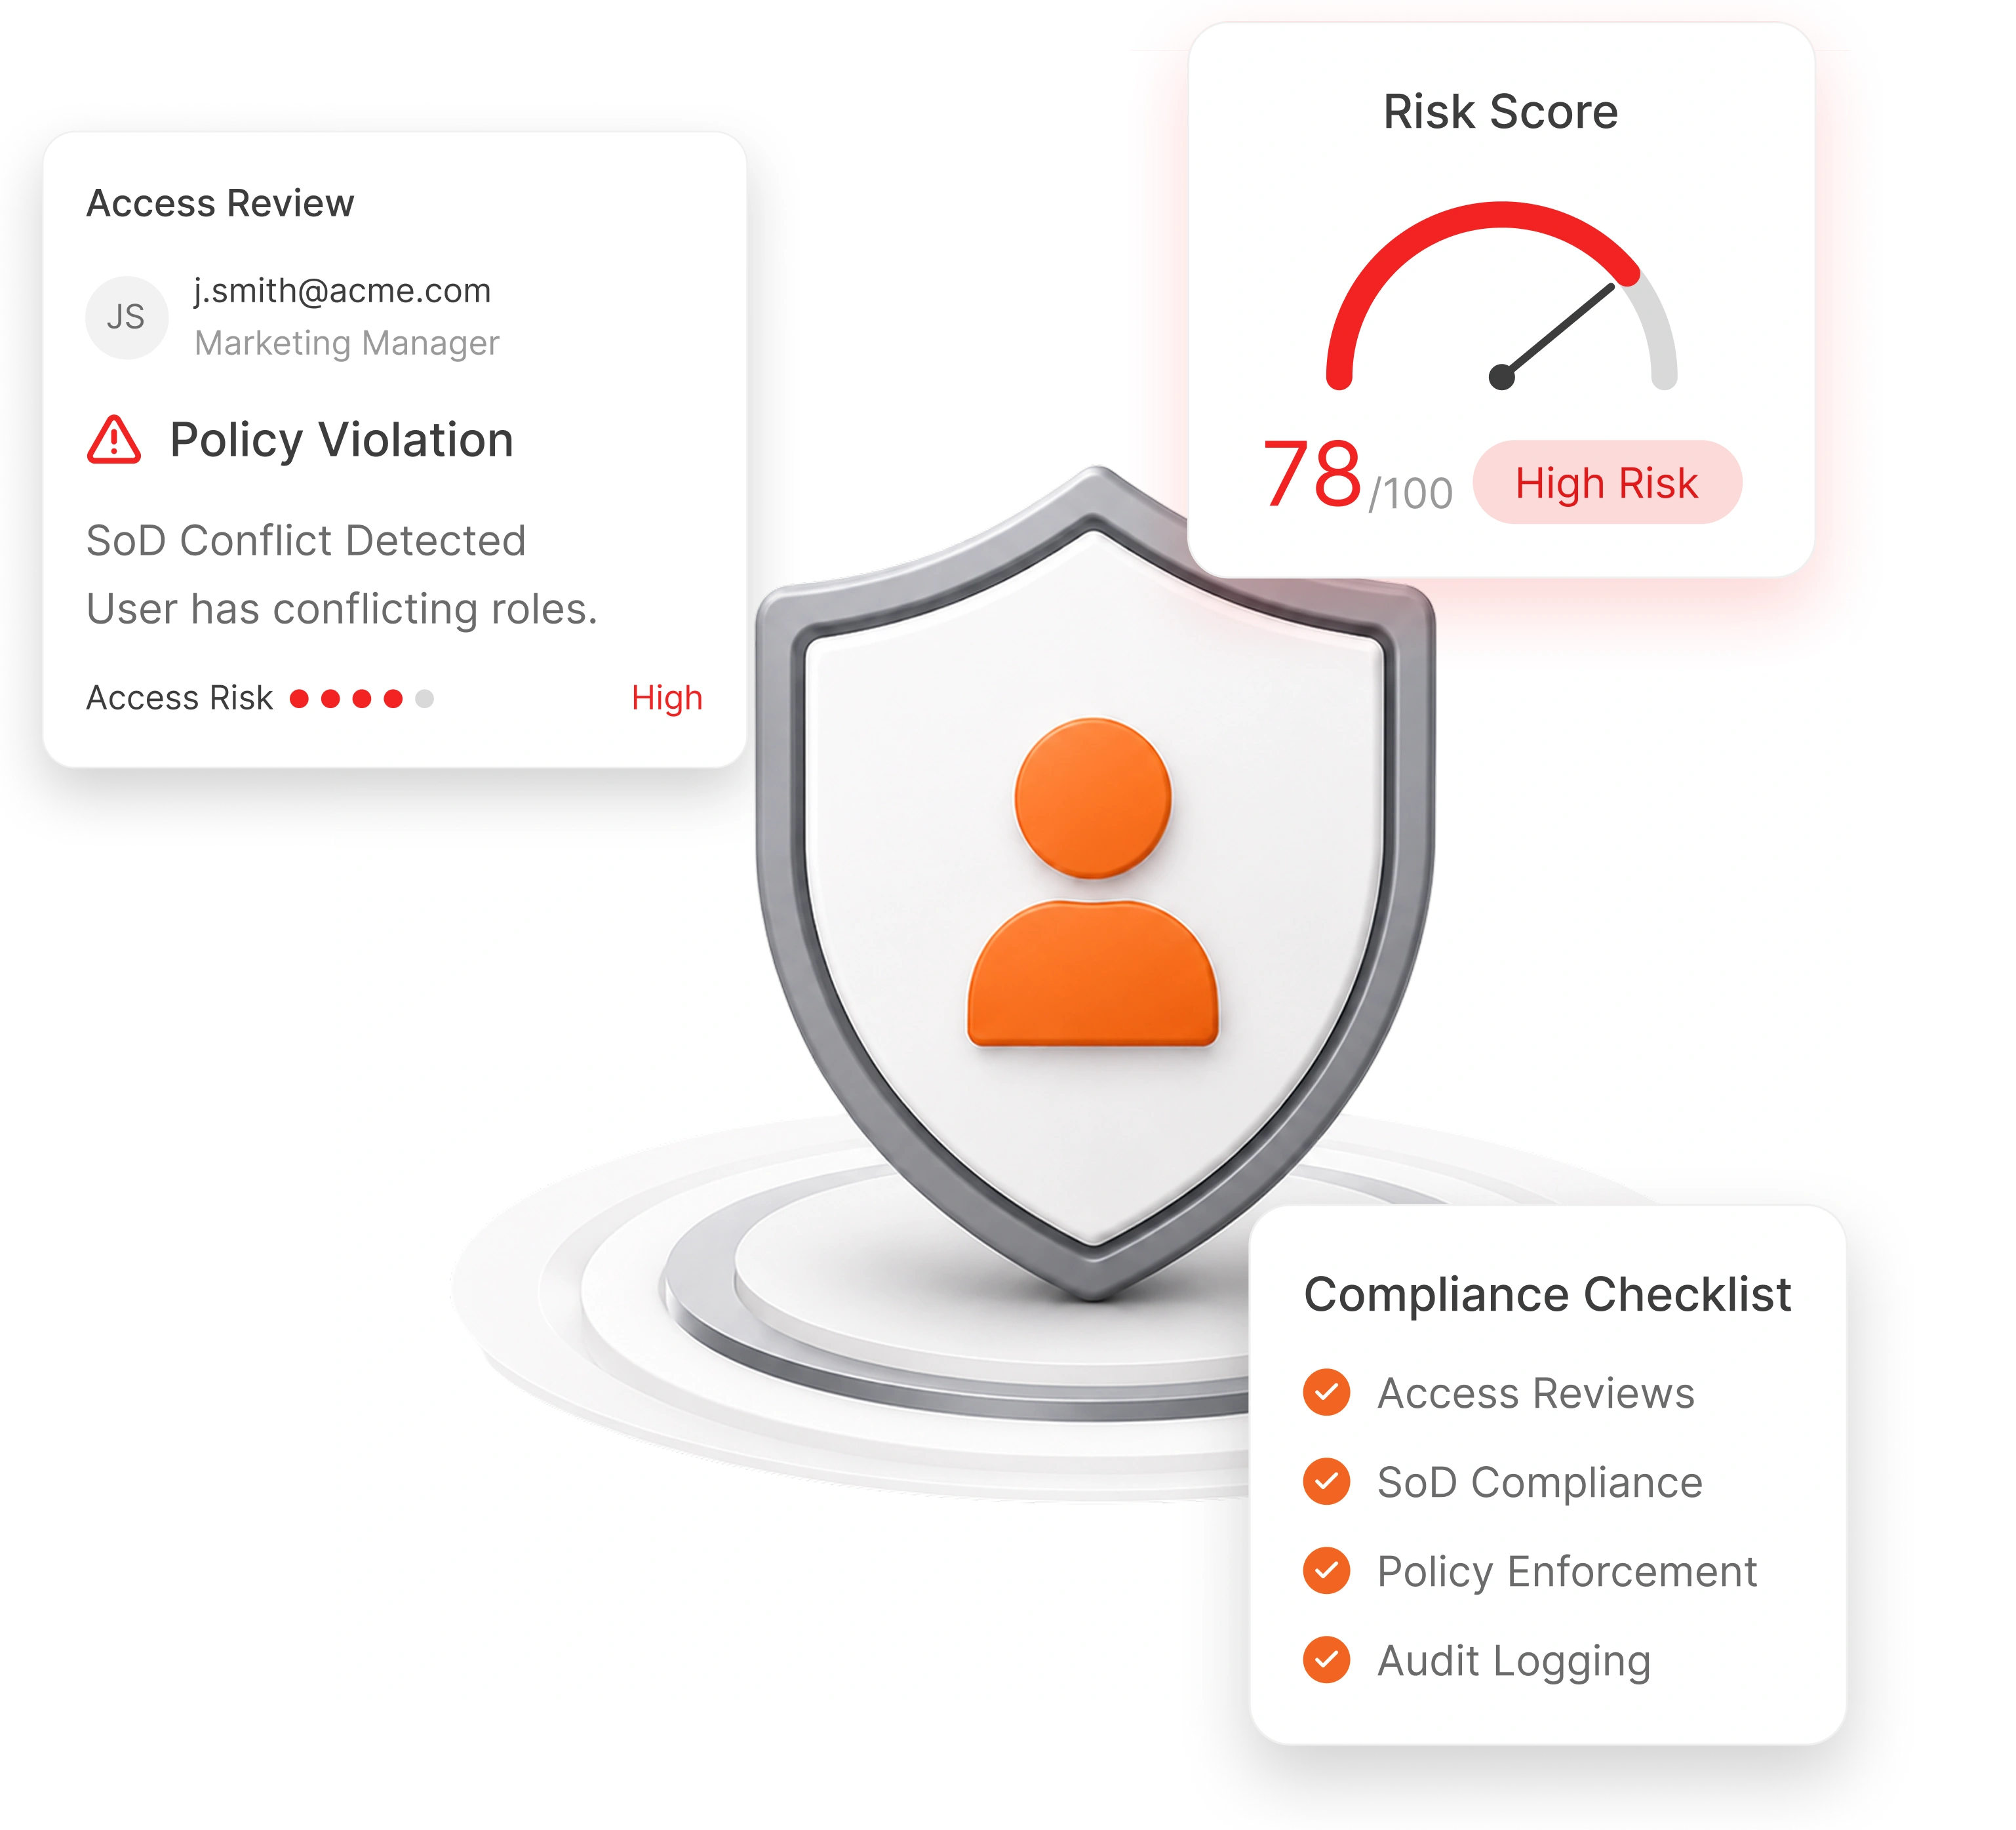
La gestion des risques liés à l'identité est un processus continu d'identification, d'évaluation et d'atténuation des risques associés à l'accès, aux autorisations et aux droits des utilisateurs dans les applications, les environnements cloud, l'infrastructure et les données, afin de garantir un accès approprié et de réduire les risques de non-conformité et de sécurité.
Elle permet de gérer les permissions excessives, les conflits de séparation des tâches , les comptes orphelins, les combinaisons toxiques et les violations de politiques. L'analyse continue aide les organisations à détecter les risques en amont, à appliquer le principe du moindre privilège, à renforcer la gouvernance et à réduire l'exposition aux risques liés aux identités humaines et non humaines.
Les risques d'accès cachés, la gouvernance réactive et la visibilité fragmentée créent des angles morts qui exposent les organisations à des défaillances en matière de sécurité et de conformité.
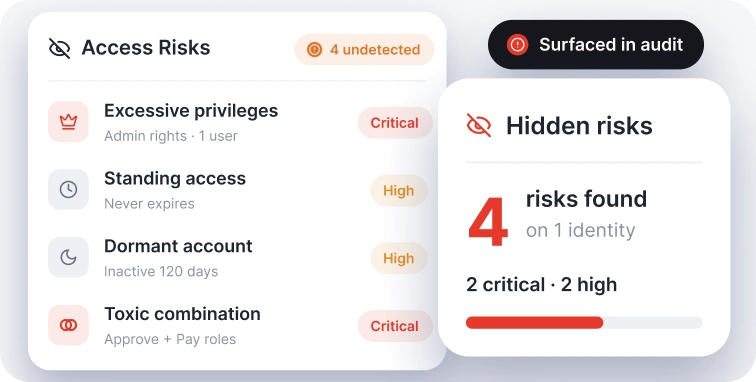
Les privilèges excessifs, les accès permanents, les comptes inactifs et les combinaisons d'autorisations toxiques restent souvent indétectés jusqu'à ce que des audits, des incidents de sécurité ou des contrôles de conformité les révèlent, augmentant ainsi les risques de sécurité et de conformité dans toute l'organisation.
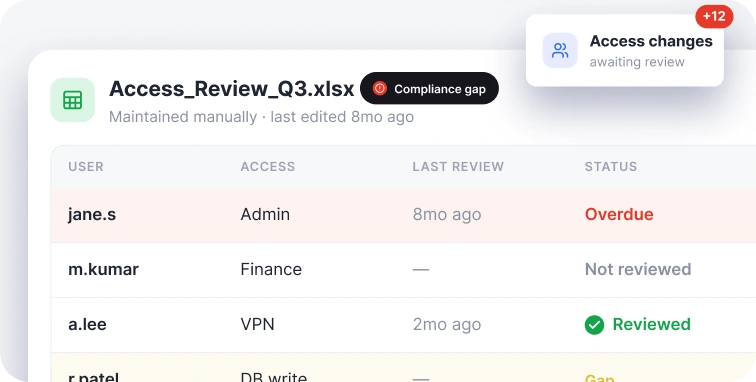
Le recours aux examens manuels et aux feuilles de calcul oblige les équipes de gouvernance à adopter un mode réactif, ce qui rend difficile le suivi de l'évolution des accès et augmente le risque de retards, d'angles morts et de lacunes en matière de conformité.
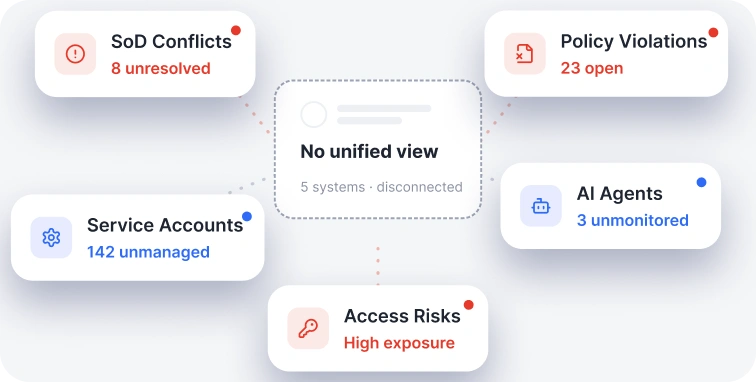
Les conflits de séparation des tâches, les violations de politiques, les comptes de service, les agents d'IA et les risques d'accès sont souvent gérés à travers des systèmes déconnectés, ce qui rend difficile l'obtention d'une vue unifiée de l'exposition aux risques liés à l'identité.
Analysez, évaluez, hiérarchisez et corrigez les risques liés à l'identité au sein de votre entreprise grâce à une gouvernance des accès intégrée, une surveillance continue et des contrôles de conformité.

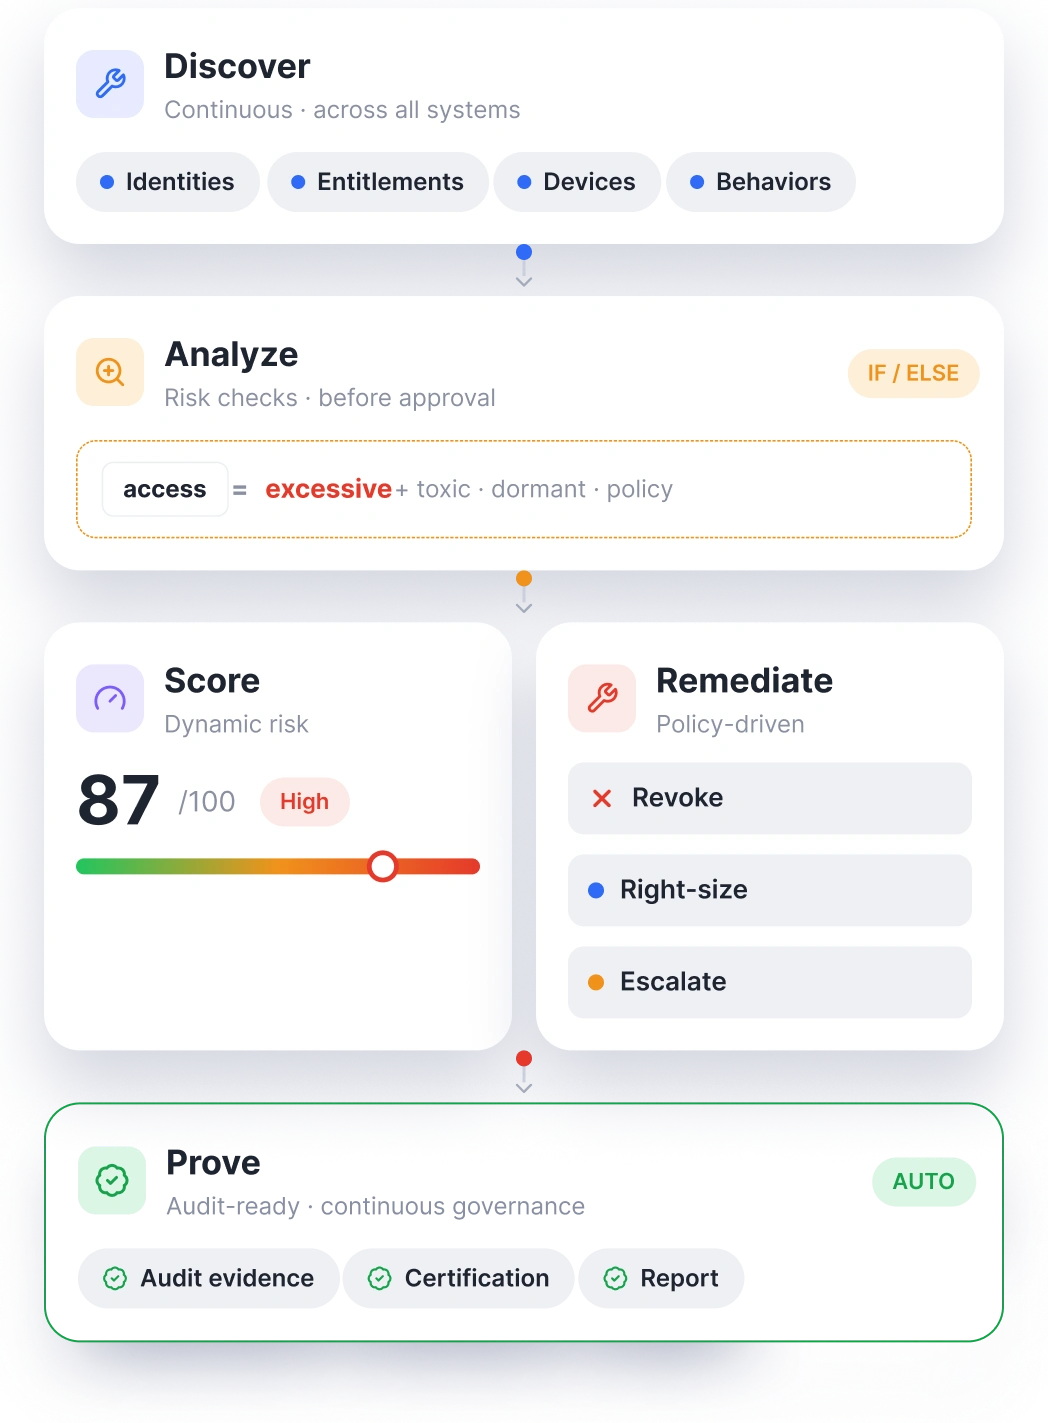
Analyser en permanence les identités, les autorisations et les droits d'accès dans l'ensemble des systèmes afin de déceler les accès excessifs, les violations de politiques et les combinaisons d'accès à risque.

Attribuer des scores de risque dynamiques en utilisant les modèles d'accès, les droits d'accès et les signaux contextuels afin de prioriser les efforts de remédiation et de gouvernance.

Tirez parti de l'analyse pilotée par l'IA pour identifier les risques émergents, détecter les anomalies et évaluer les demandes d'accès avant d'accorder des autorisations risquées.

Identifier les utilisateurs, les comptes et les droits d'accès qui s'écartent des groupes de pairs ou des modèles d'accès établis, afin d'aider les équipes de sécurité à enquêter et à corriger les accès inhabituels avant qu'ils ne deviennent un risque.

Appliquer les politiques de séparation des tâches (SoD) pour détecter et prévenir une combinaison toxique de droits d'accès qui crée des risques de fraude, opérationnels et de conformité.

Automatisez les examens d'accès périodiques grâce à des recommandations basées sur les risques, des flux d'approbation et des enregistrements prêts pour l'audit afin de valider les accès appropriés.

Identifiez les comptes inactifs et orphelins afin d'éliminer les risques liés aux identités dormantes et de réduire l'exposition aux accès inutiles.

Révoquez, ajustez ou augmentez automatiquement les accès excessifs grâce à des flux de travail basés sur des politiques qui prennent en charge la gouvernance du moindre privilège.

Démontrer une conformité continue en matière de rapports prêts pour l'audit, de validation des contrôles et de preuves de gouvernance alignées sur les cadres réglementaires.
Découvrez les identités, les droits d'accès, les appareils, les comportements et les signaux contextuels dans les systèmes d'entreprise.
Identifier les accès excessifs, les autorisations abusives, les comptes inactifs et les violations des politiques.
Attribuer des scores de risque dynamiques en fonction de la sensibilité d'accès, du comportement et du contexte de gouvernance.
Révoquez, ajustez ou renforcez automatiquement les accès à risque grâce à des flux de travail basés sur des politiques.
Générer des preuves d'audit, des dossiers de certification et des rapports de conformité pour une gouvernance continue.
Alignez les politiques et les contrôles de gouvernance des identités sur les réglementations du secteur et les normes de sécurité tout en maintenant une préparation continue aux audits.
Consulter les cadres de conformité
Contrôle d'Accès

Santé

ISMS

Type II

Politique de confidentialité
Paiements

Cybersécurité

Inde

Politique de confidentialité

Paiements
Cybersécurité

Inde
Évaluer rapidement les risques liés à l'identité des nouveaux utilisateurs, applications et systèmes acquis afin de garantir une intégration sécurisée et de minimiser les lacunes en matière de gouvernance.
Surveillez en permanence les identités et les droits d'accès afin de maintenir la préparation aux audits et de simplifier les évaluations de conformité réglementaire.
Gérer les risques liés à l'intégration, aux changements de rôle et au départ des employés grâce à une évaluation continue des accès.
Réduisez les risques liés à l'identité, accélérez la préparation aux audits et gérez tous les types d'identité à partir d'une plateforme unique et unifiée.

Prévenez les incidents de sécurité et les lacunes en matière de conformité en identifiant les accès risqués, les violations de politiques et les combinaisons toxiques avant que l'accès ne soit accordé.

Maintenir une visibilité continue sur les identités, les autorisations et les contrôles de gouvernance afin de simplifier les audits et les rapports de conformité.

Automatisez les processus d'examen, de certification et de correction afin de minimiser les efforts manuels et la charge administrative.

Déployez rapidement grâce à des intégrations prédéfinies, des flux de travail configurables et des options de déploiement flexibles qui accélèrent l'adoption.
Réduisez la complexité opérationnelle et les coûts de gouvernance grâce à une alternative unifiée aux solutions traditionnelles de gouvernance des identités.
Gérez les utilisateurs, les sous-traitants, les comptes de service, les identités des machines et les agents d'IA depuis une plateforme unique.
Questions fréquentes sur la gestion des risques liés à l'identité, la GRC et la manière dont miniOrange aide les organisations à détecter et à corriger les risques d'accès.

