Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×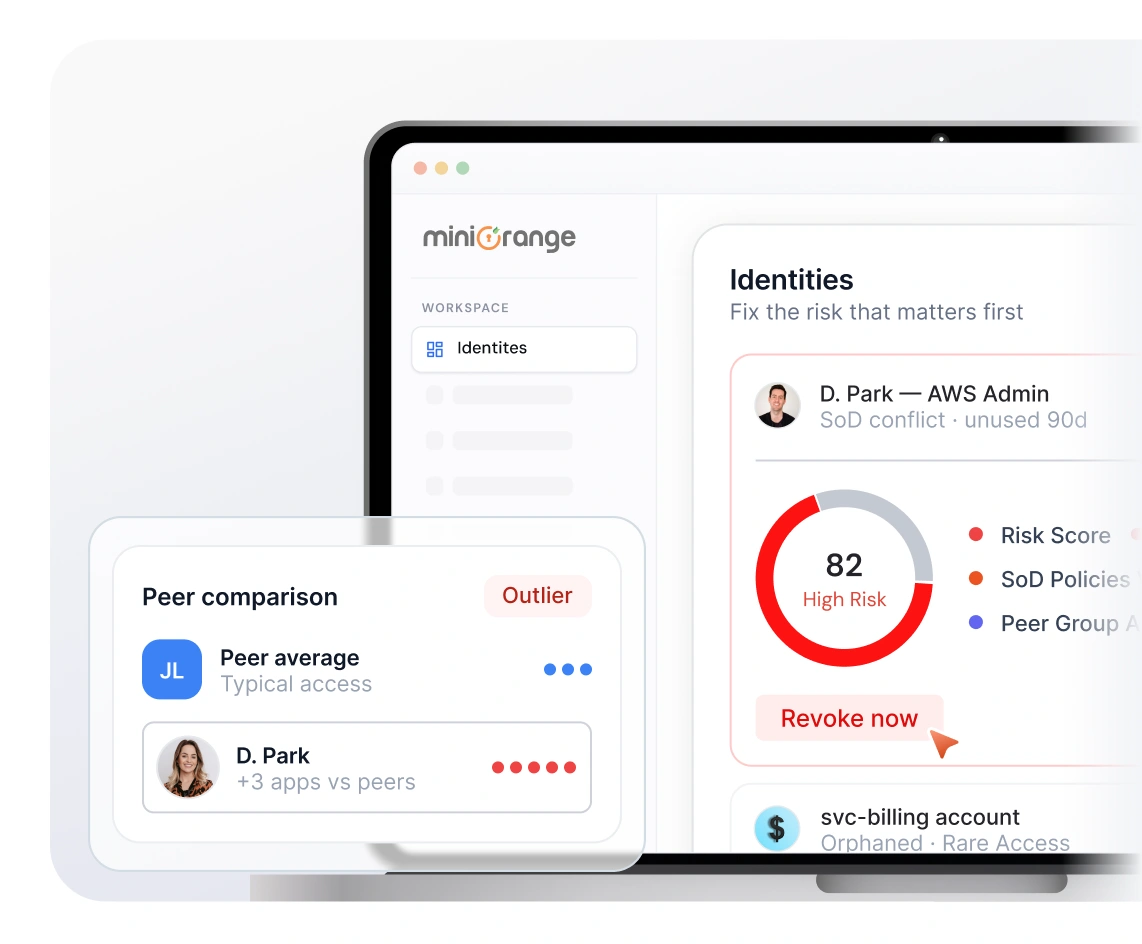
Chaque identité au sein de votre environnement comporte un certain niveau de risque, mais tous les risques ne se valent pas. L'évaluation des risques liés aux identités attribue un score clair et dynamique à chaque identité, compte et autorisation en fonction de ses ressources accessibles, de la sensibilité de ces accès, du comportement de l'utilisateur et de la normalité de ces accès par rapport à ceux de ses pairs.
Elle crée une vue hiérarchisée de l'exposition qui indique à votre équipe ce qui est à risque, l'ampleur du risque et par où agir en premier.
Lorsque tout est signalé mais qu'aucune priorité n'est établie, les équipes se lancent soit dans un nettoyage à faible impact, soit bloquent complètement, et l'accès qui crée un véritable risque pour l'entreprise reste intact.

Les outils de gestion des identités et de sécurité font émerger des milliers de problèmes. Les équipes se retrouvent à devoir traiter un nombre croissant de problèmes sans directives claires.

Chaque problème d'accès est traité de la même manière, et rien n'est résolu à la vitesse qu'exige un risque réel. Cela ralentit la correction des problèmes et fragilise votre gestion globale des risques.

Les analyses de risques manuelles engendrent des incohérences car les décisions varient selon les personnes, les équipes et les applications. Cela complexifie les décisions d'accès.

Sans un score unique et commun, il est difficile de mesurer le risque d'usurpation d'identité de manière cohérente entre les utilisateurs, les droits d'accès et les applications.

Les utilisateurs à haut risque disposant d'un accès excessif ou privilégié peuvent être difficiles à repérer lorsque les résultats à faible risque dominent les files d'attente d'examen. Cela augmente le risque de passer à côté d'expositions graves.

Les campagnes de certification traditionnelles soumettent les examinateurs à l'examen de chaque élément d'accès dans le même ordre et avec la même urgence. De ce fait, des droits d'accès réellement dangereux se retrouvent relégués en bas de la liste.
miniOrange IGA calcule en continu un score de risque dynamique pour chaque combinaison d'identité et d'accès en évaluant la sensibilité de l'accès, les combinaisons toxiques , les comportements anormaux et les écarts par rapport aux pairs.
Les résultats sont vérifiés en continu et le score s'adapte en temps réel à l'évolution de la situation (nouvelle attribution de rôle, pic d'activité hors des heures normales de travail ou accumulation de droits). Il en résulte une vision unique et priorisée des risques, permettant de transformer des constats épars en actions concrètes.
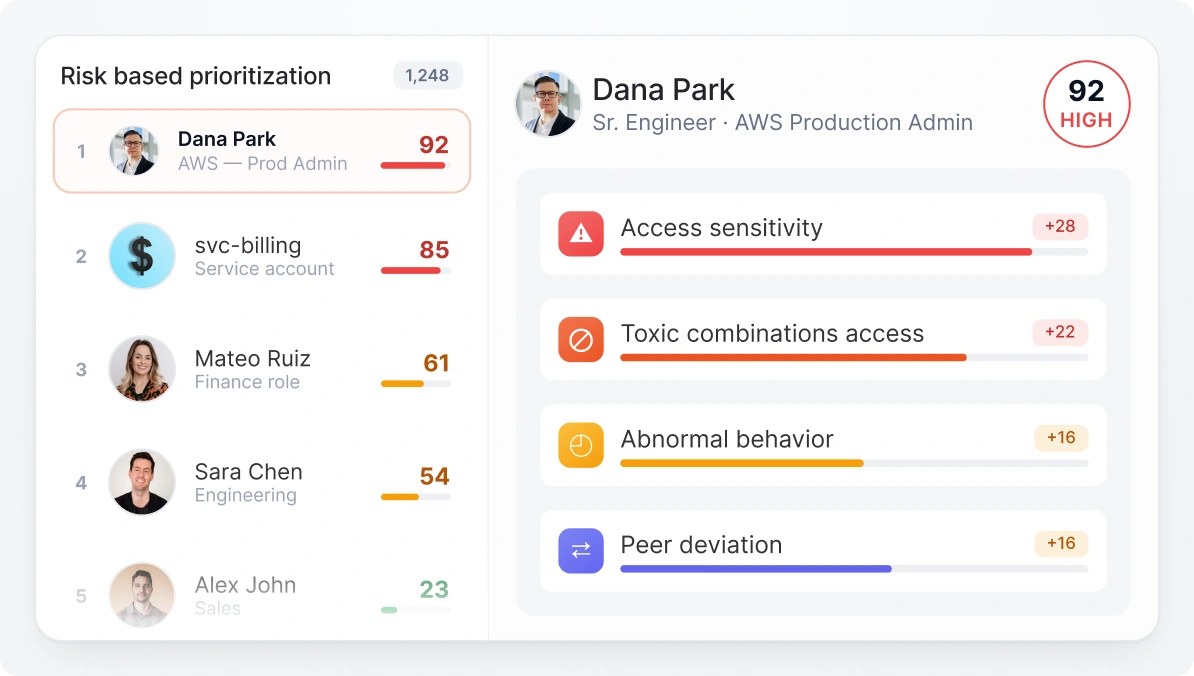
Une approche unifiée pour mesurer, comparer, hiérarchiser et gérer les risques liés à l'identité dans votre environnement.
Attribuez un score à chaque identité, compte et droit d'accès à l'aide d'un modèle unifié construit autour de l'exposition réelle aux accès et des signaux contextuels.
Comparer les accès aux groupes de pairs, aux rôles et aux politiques afin de déceler les accès qui semblent anormaux ou excessifs.
Classez les tâches correctives en fonction du risque mesurable plutôt que du volume ou de suppositions. Les équipes peuvent ainsi concentrer leurs efforts là où l'impact potentiel est le plus élevé et améliorer la priorisation des risques.
Utilisez ce score pour faciliter un accès basé sur les risques, des approbations plus intelligentes et des examens plus ciblés, afin que les utilisateurs et les droits les plus à risque soient traités en priorité.
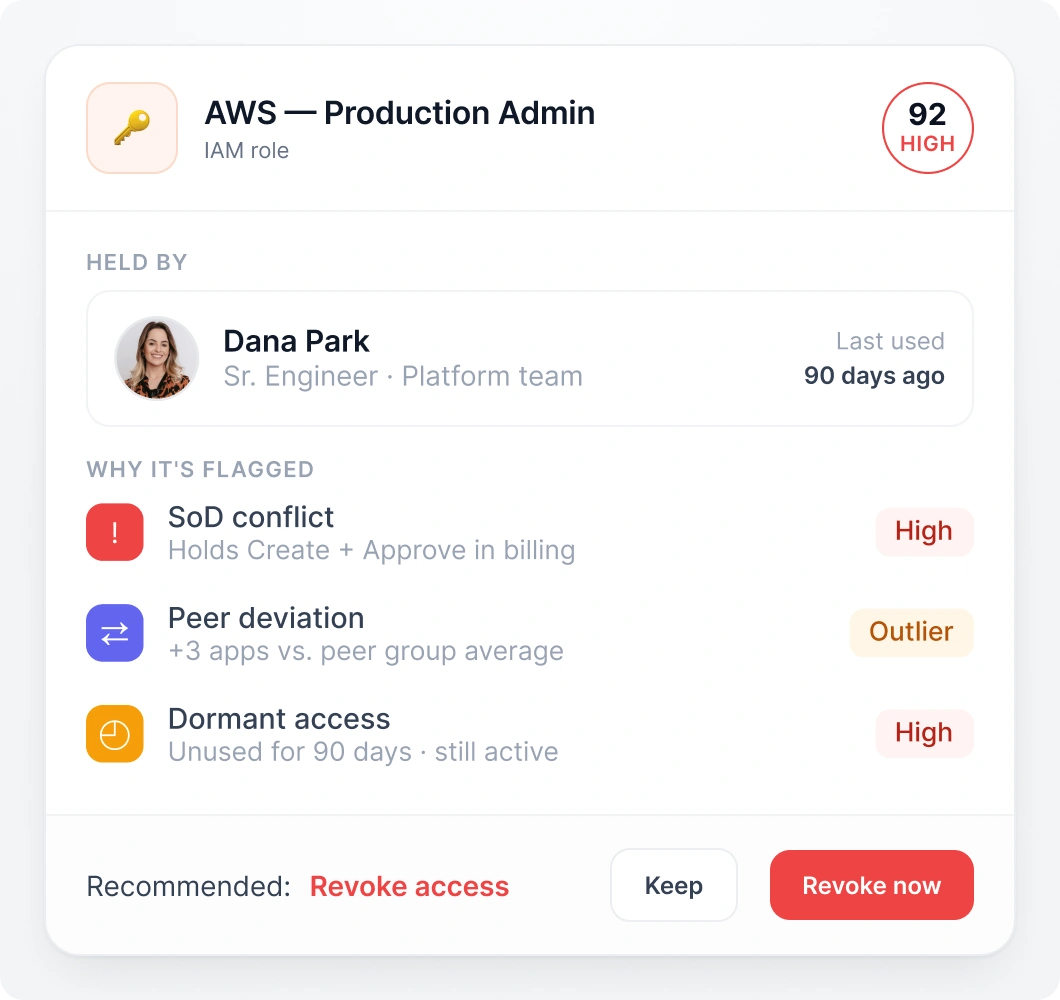
Passez d'un processus d'examen statique à un système continu et contextuel d'évaluation des risques d'identité pour des décisions plus rapides et plus intelligentes.
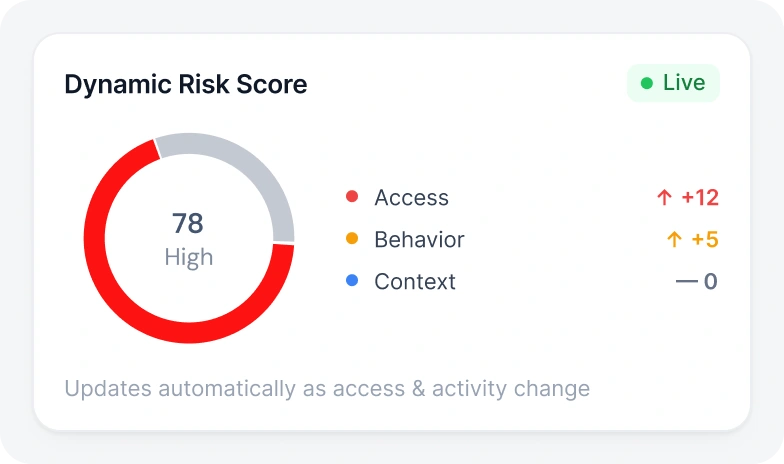
Attribuer un score à chaque identité en fonction de l'accès, du comportement et du contexte, les scores étant mis à jour automatiquement en fonction des changements de droits, d'activité ou d'exposition.
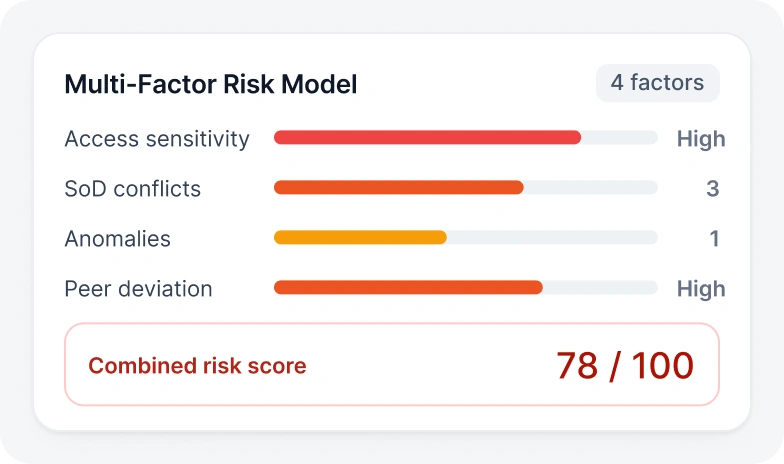
Combinez la sensibilité d'accès, les conflits de séparation des tâches, les combinaisons toxiques, les anomalies et les écarts entre pairs en un score comparable. Ceci offre une vision complète de l'évaluation des risques liés à la gestion des identités et des accès.
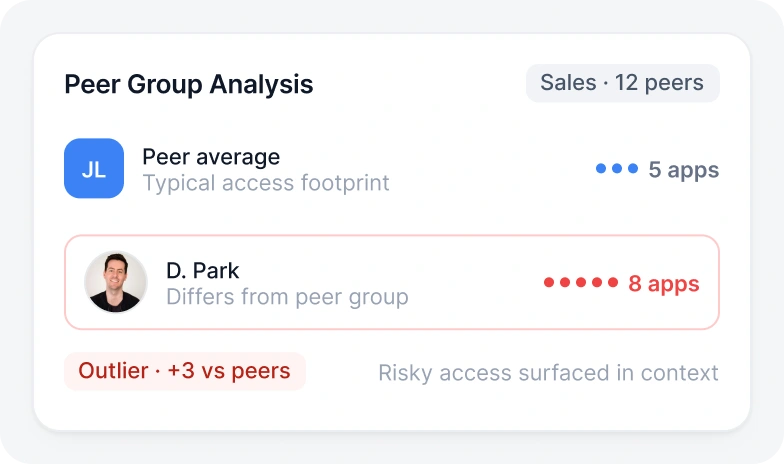
Signaler les identités dont les accès diffèrent de ceux de leurs collègues occupant le même poste ou appartenant au même service. Cela permet de déceler les accès à risque qui semblent légitimes pris isolément, mais qui paraissent anormaux dans leur contexte.
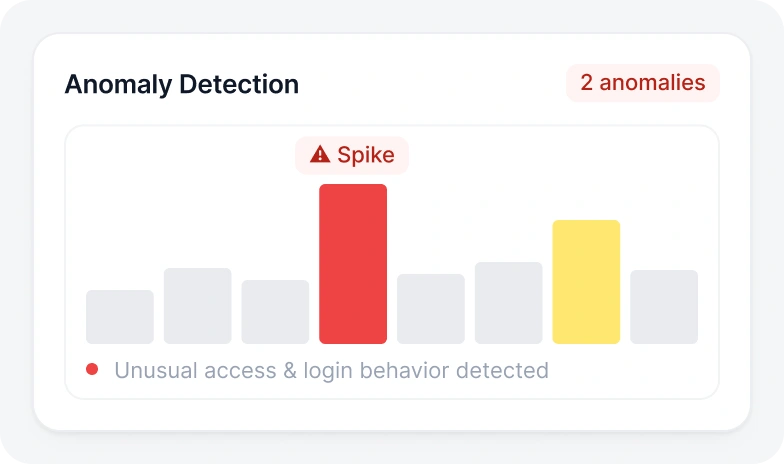
Détecte les schémas d'accès et de comportement inhabituels qui augmentent le score de risque d'une identité, tels que des comportements de connexion inattendus, une activité d'accès anormale ou des changements suspects dans les habitudes d'utilisation.
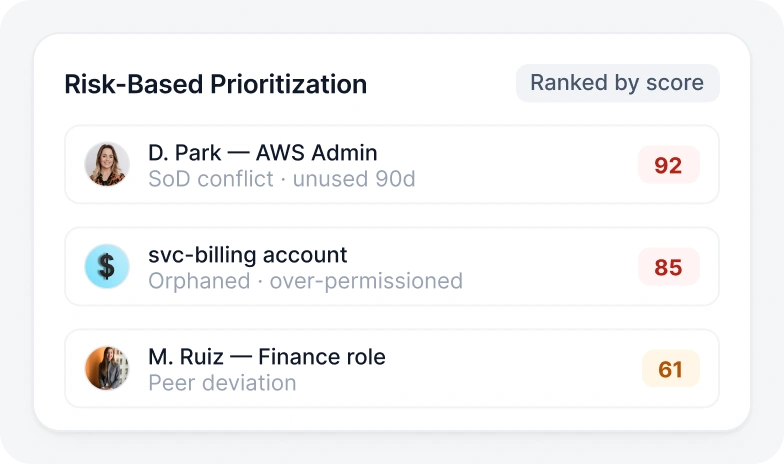
Classez les problèmes d'identité, de compte et d'autorisation par score afin que les équipes puissent corriger en priorité les éléments les plus critiques. Cela améliore l'efficacité opérationnelle.
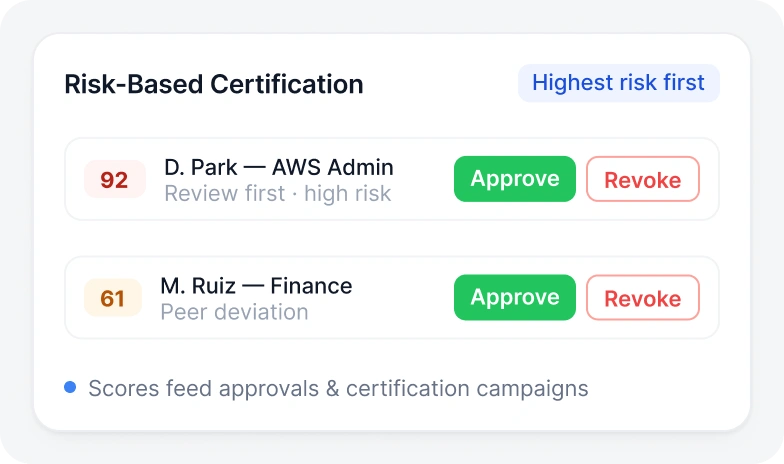
Intégrez directement les scores dans les campagnes d'approbation et de certification, afin que les examinateurs puissent évaluer en priorité les accès les plus critiques.
Du premier signal à la décision finale, l'évaluation des risques est continue et se concentre sur ce qui compte le plus.

Collectez les identités, les comptes, les droits d'accès, les rôles et autres données à travers les applications, le cloud et les systèmes.

Évaluer la sensibilité d'accès, les conflits de politiques, les combinaisons toxiques, les anomalies et les écarts entre pairs pour comprendre les risques.

Attribuer un score de risque dynamique à chaque combinaison d'identité et d'accès.

Prioriser les identités et les droits à haut risque en vue de leur correction, de leur certification ou d'une enquête plus approfondie.

Utilisez ce score pour prendre des décisions d'accès basées sur les risques, des approbations plus intelligentes et des examens plus ciblés.
La plateforme miniOrange IGA prend en charge les principaux cadres réglementaires, aidant ainsi les organisations à être toujours prêtes pour les audits.
Garantir une conformité continue avec les contrôles automatisés, les rapports et les flux de travail de certification d'accès.
Consulter les cadres de conformité
Contrôle d'Accès

Santé

ISMS

Type II

Politique de confidentialité

Paiements

Cybersécurité

Inde

Politique de confidentialité

Paiements

Cybersécurité

Inde
Triez rapidement les volumes importants d'informations relatives aux risques afin que les équipes puissent traiter en priorité les identités et les droits présentant le niveau d'exposition le plus élevé. Cela permet de réduire le retard accumulé et d'améliorer l'efficacité des mesures correctives.
Orientez les examinateurs vers les accès qui méritent une attention particulière plutôt que de répartir leurs efforts uniformément entre tous les utilisateurs et toutes les autorisations. Cela rend les certifications plus efficaces et moins chronophages.
Utilisez les scores de risque lors des demandes d'accès et des approbations afin d'appliquer des contrôles plus stricts là où le risque est élevé et de réduire les frictions là où il est faible. Cela favorise une gouvernance plus intelligente et plus adaptative.
Identifiez les utilisateurs dont les accès diffèrent de ceux de leurs collègues occupant des fonctions ou appartenant à des services similaires, ce qui permet de déceler les surprovisionnements, les privilèges cachés ou les parcours d'accès inhabituels. Cela renforce la visibilité sur les risques liés à l'identité.
miniOrange IGA est conçu pour rendre l'évaluation des risques liés à l'identité exploitable au sein de véritables programmes de gouvernance, et non pas seulement visible sur des tableaux de bord.

miniOrange s'aligne sur les processus de gouvernance, les cycles d'examen et les flux d'approbation existants, aidant ainsi les équipes à adopter des contrôles des risques plus robustes sans avoir à tout repenser à partir de zéro.

Fonctionne dans les environnements cloud, sur site et hybrides, vous permettant ainsi de noter et de contrôler les accès sur un paysage applicatif plus large.
Utilisez une approche flexible et sans code pour adapter la logique de notation à vos politiques, rôles métiers et tolérance au risque. Cela permet à votre organisation de mesurer les risques les plus importants.
Questions fréquentes concernant l’évaluation des risques liés à l’identité, la priorisation des risques et la gouvernance des accès basée sur les risques.

