Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×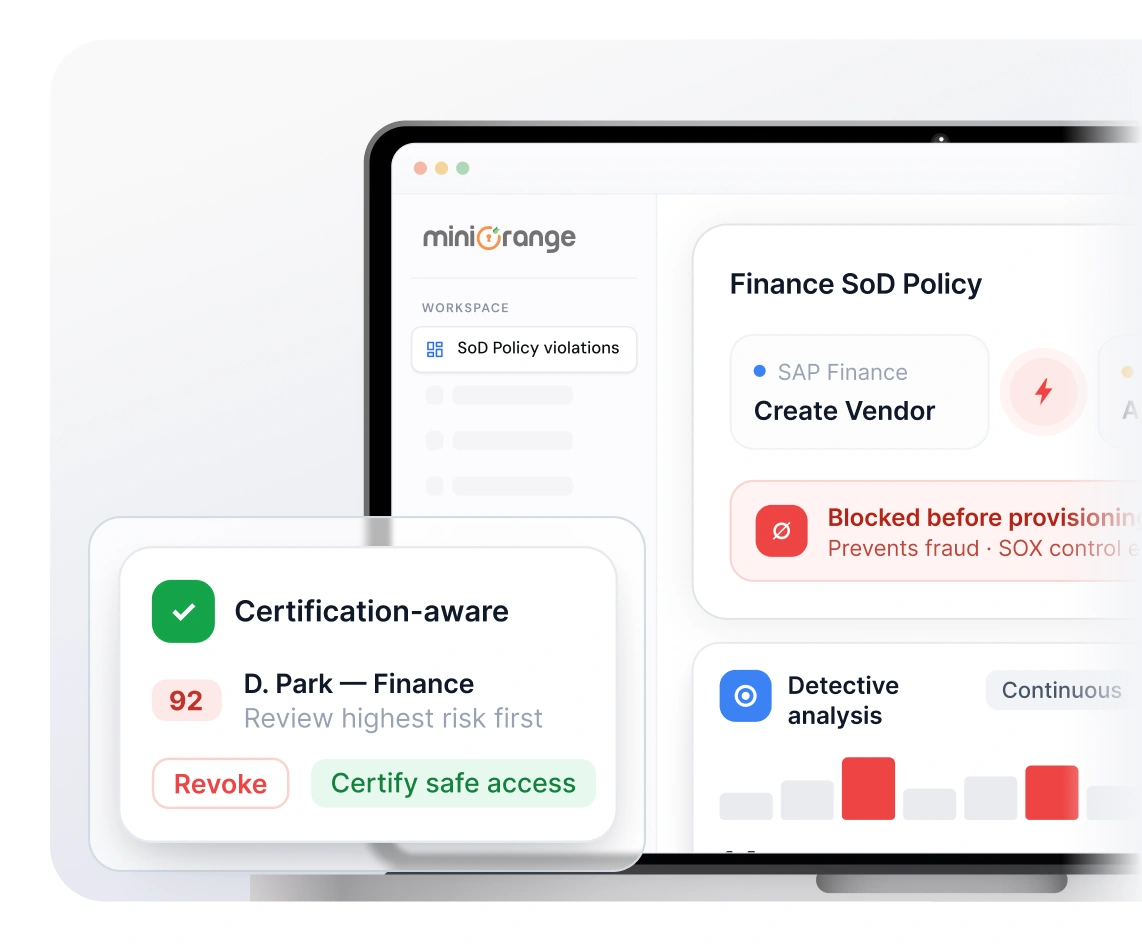
La séparation des tâches (SoD) est un principe de contrôle interne qui garantit qu'aucun utilisateur ne dispose d'un accès suffisant pour initier, approuver ou finaliser une transaction commerciale sensible sans supervision.
Lorsqu'une seule personne contrôle plusieurs processus critiques, cela engendre des fraudes, des violations de conformité et des erreurs. La séparation des tâches (SoD) permet également de prévenir les accès toxiques grâce à la détection, la prévention et l'évaluation des risques basée sur les certificats. Exemples courants de SoD : traitement et approbation de la paie ; création d'un fournisseur et approbation des paiements fournisseurs.
Identifiez et corrigez les angles morts multi-applications dans vos environnements SAP, Oracle, Workday ou Dynamics.

Chaque application ne vérifie que ses propres rôles. Un utilisateur peut sembler avoir des autorisations « propres » dans chaque application, mais posséder malgré tout une combinaison dangereuse d'autorisations une fois toutes les autorisations cumulées.

Les outils de séparation des tâches traditionnels sont complexes, pilotés par des consultants et difficiles à modifier. Les règles et les matrices de séparation des tâches sont souvent en retard sur la réalité, créant des lacunes de couverture précisément là où le risque croît le plus rapidement.

Les vérifications de séparation des tâches (SoD) réservées aux enquêteurs sont effectuées selon une planification. Lorsqu'un conflit apparaît dans un rapport, l'accès a déjà été accordé et peut avoir été utilisé pendant des semaines, voire des mois, avant que quiconque ne s'en aperçoive.

La matrice de séparation des tâches (SoD) sous forme de tableur ne peut plus suivre l'évolution des nouveaux rôles, des modifications des droits d'accès et des mises à jour des processus. La conception théorique ne correspond plus aux accès réels des utilisateurs.

Des contrôles des risques insuffisants entraînent des défaillances au regard de la loi Sarbanes-Oxley (SOX) et, à terme, des constats d'audit récurrents. Les conflits non détectés ou non corrigés se traduisent par des constats répétés, démontrant ainsi l'inefficacité des contrôles internes.

L'accumulation de rôles crée des conflits de séparation des tâches (SoD) cachés, non approuvés, non conçus et non documentés. Les personnes non hospitalisées détiennent des permissions rarement soumises à des contrôles de séparation des tâches structurés. Cela représente un risque majeur.
Une séparation efficace des tâches (SoD) et une gestion efficace des risques font partie d'un processus continu intégré à chaque décision d'accès.
Définissez les permissions qui ne doivent jamais être associées à la même identité. Ces règles sont codifiées dans une matrice de séparation des tâches (SoD) qui met en correspondance les rôles, les droits et les processus incompatibles.
Cartographiez les rôles et les permissions de tous les systèmes connectés et associez-les aux identités. Vous obtiendrez ainsi une vue complète des actions possibles pour chaque utilisateur et NHI.
L'accès des utilisateurs est évalué en permanence par rapport à votre matrice de séparation des tâches (SoD). Toute violation de la SoD ou combinaison d'accès toxique est signalée, y compris les conflits impliquant plusieurs applications.
Chaque conflit est évalué en fonction de son impact sur l'activité, de sa probabilité et de sa pertinence réglementaire. Les conflits à haut risque sont prioritaires, permettant ainsi aux équipes de se concentrer sur l'essentiel.
Les conflits sont résolus en supprimant ou en modifiant les accès, en appliquant des contrôles documentés ou en acceptant le risque. Les flux de travail permettent de retracer qui a fait quoi, quand et pourquoi, afin de fournir des preuves exploitables en vue d'un audit.
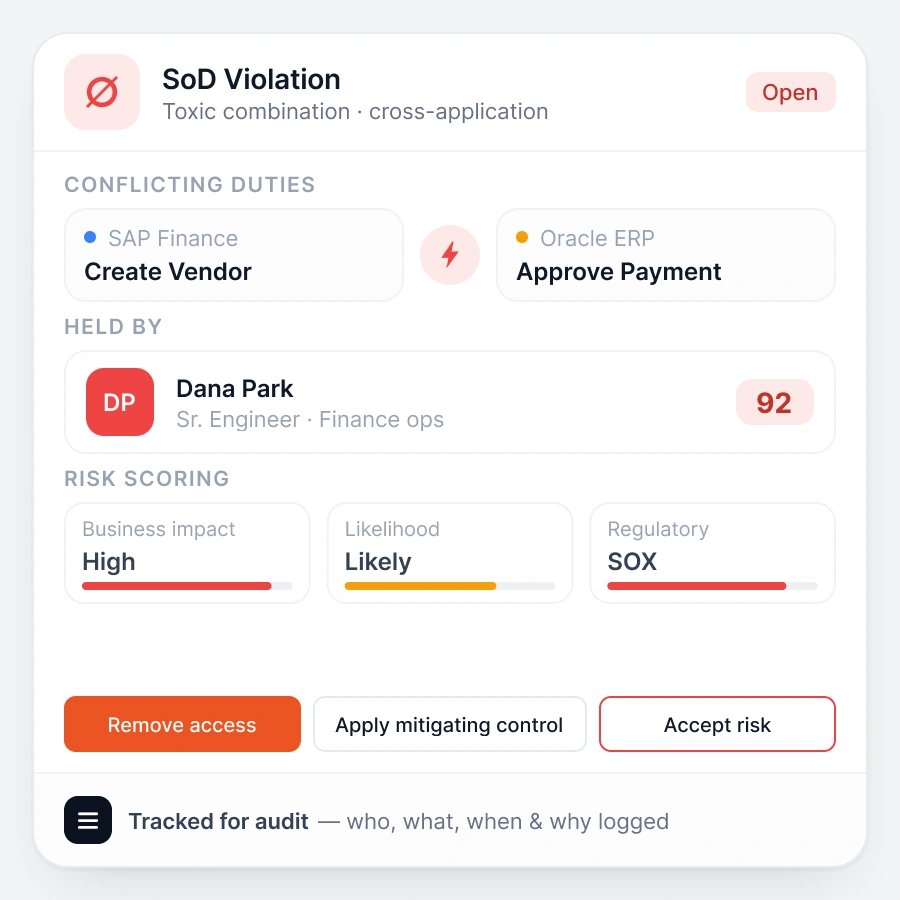
miniOrange propose des solutions de séparation des tâches (SoD) et de gestion des risques de bout en bout pour les systèmes ERP et les plateformes cloud.
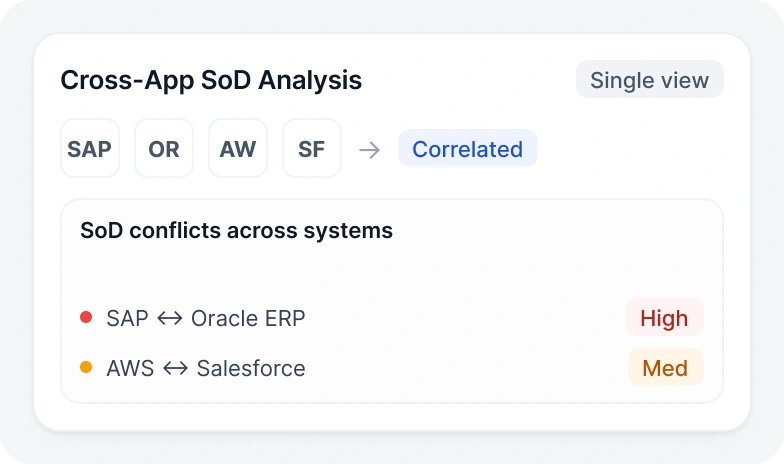
Obtenez une vue unique des conflits de séparation des tâches (SoD) entre les applications, l'ERP et le cloud en corrélant les identités et les droits d'accès, afin de pouvoir analyser les risques d'accès et gérer la SoD de manière centralisée.
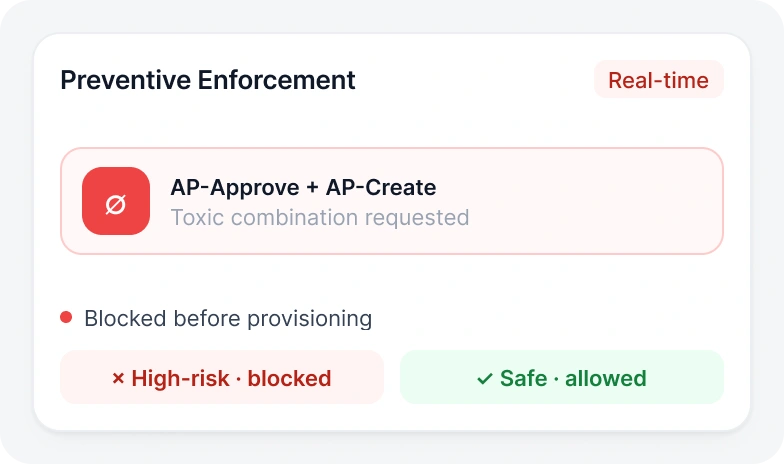
Bloquez les combinaisons d'accès toxiques dès la requête grâce à des contrôles de risques en temps réel qui bloquent les accès à haut risque avant même leur mise en service.
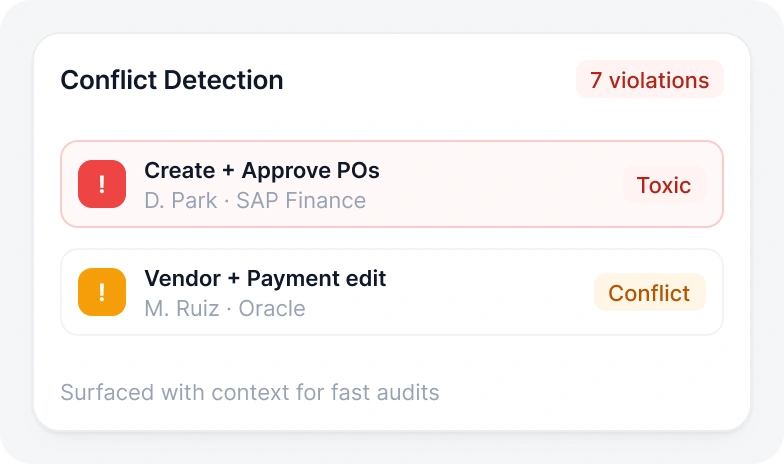
Analysez les accès existants pour déceler les violations de la séparation des tâches et autres combinaisons toxiques , et mettez-les en évidence avec le contexte nécessaire pour des audits et une correction rapides de la séparation des tâches.
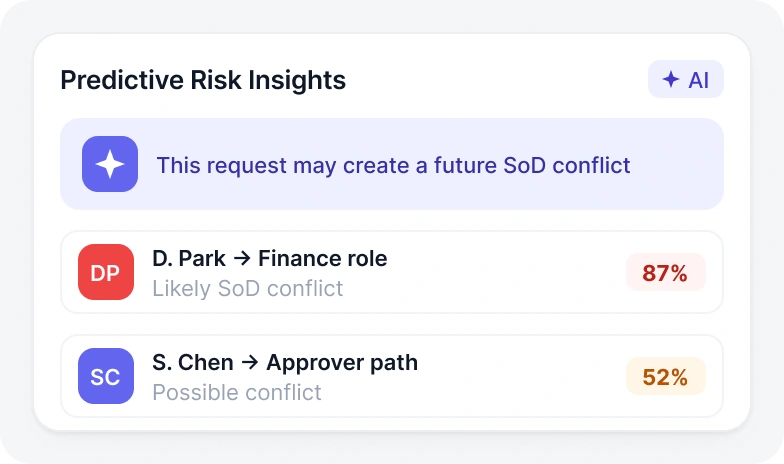
Utilisez l'IA pour identifier les demandes d'accès susceptibles d'engendrer des conflits de séparation des tâches (SoD). Exploitez l'évaluation des risques pour déterminer les utilisateurs, les rôles et les chemins d'accès les plus susceptibles de créer des problèmes de SoD, afin que les équipes se concentrent en priorité sur les conflits les plus critiques.
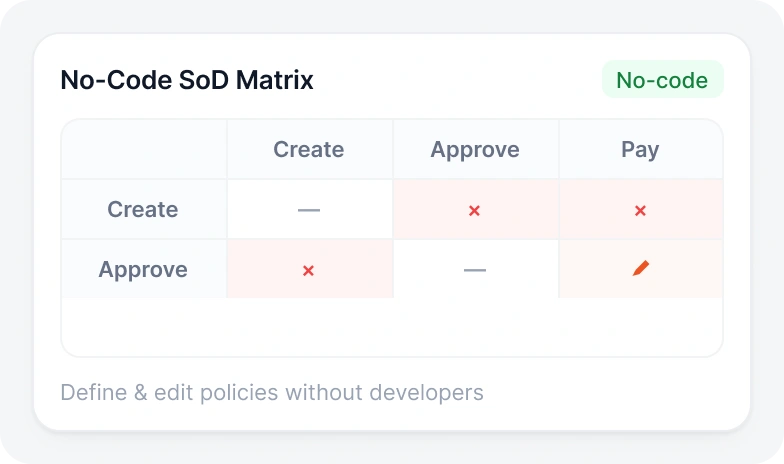
Définissez, mettez à jour et gérez votre matrice SoD dans une interface sans code, afin que les équipes de gestion des risques et de conformité puissent gérer les politiques SoD sans dépendre des développeurs ou des consultants.
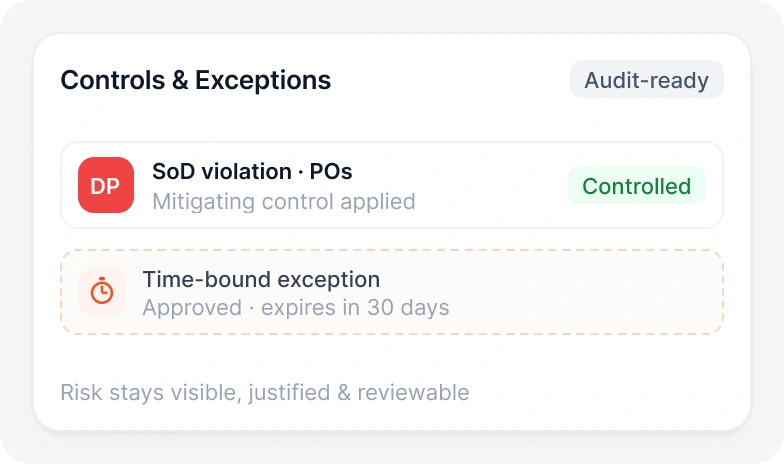
Déterminer les mesures d'atténuation et les exceptions limitées dans le temps aux violations spécifiques du principe de séparation des tâches, en veillant à ce que le risque lié à ce principe soit visible, justifié et prêt pour un examen d'audit.
La séparation des tâches est conçue et déployée précisément pour les cas d'utilisation que les auditeurs sont susceptibles de signaler en premier.
La plateforme miniOrange IGA prend en charge les principaux cadres réglementaires, aidant ainsi les organisations à être toujours prêtes pour les audits.
Garantir une conformité continue avec les contrôles automatisés, les rapports et les flux de travail de certification d'accès.
Consulter les cadres de conformité
Contrôle d'Accès

Santé

ISMS

Type II

Politique de confidentialité

Paiements

Cybersécurité

Inde

Politique de confidentialité

Paiements

Cybersécurité

Inde
Évaluer chaque demande d'accès en fonction des règles de séparation des tâches (SoD) en temps réel. Intercepter les combinaisons conflictuelles dès la demande, et non après la mise en service ou lors de la prochaine revue trimestrielle.
Utiliser l'analyse prédictive pour identifier les demandes d'accès en cours qui, si elles étaient approuvées, entraîneraient des combinaisons toxiques à haut risque.
Réévaluer les profils d'accès des utilisateurs par rapport à l'ensemble de règles de séparation des tâches actuel, afin que les conflits résultant des changements de rôle soient détectés immédiatement, et non lors du prochain audit annuel.
Fournissez une explication claire et structurée pour chaque conflit signalé, chaque exception approuvée et chaque contrôle appliqué. Les auditeurs reçoivent une documentation complète indiquant qui a examiné le dossier, quand, quel était le risque et comment il a été géré.
miniOrange allie la profondeur d'une solution SoD d'entreprise à la rapidité et à la rentabilité que les plateformes traditionnelles ne peuvent égaler.

Appliquez la séparation des tâches au moment de la demande, prédisez les conflits émergents avant leur mise en œuvre et fournissez une gestion des règles sans code qui élimine la dépendance à l'égard de consultants externes.
miniOrange assure une couverture SoD pour les systèmes ERP, les plateformes cloud, les applications SaaS et les identités non humaines, le tout au sein d'une plateforme unique et unifiée de gestion des identités et des accès.

Les solutions SoD traditionnelles nécessitent des mois de mise en œuvre, des contrats pluriannuels et des coûts de maintenance importants. miniOrange se déploie plus rapidement et coûte moins cher que les solutions SoD classiques.
Questions fréquentes concernant la séparation des tâches, les matrices de séparation des tâches, les combinaisons d'accès toxiques et la gestion des risques.

