Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×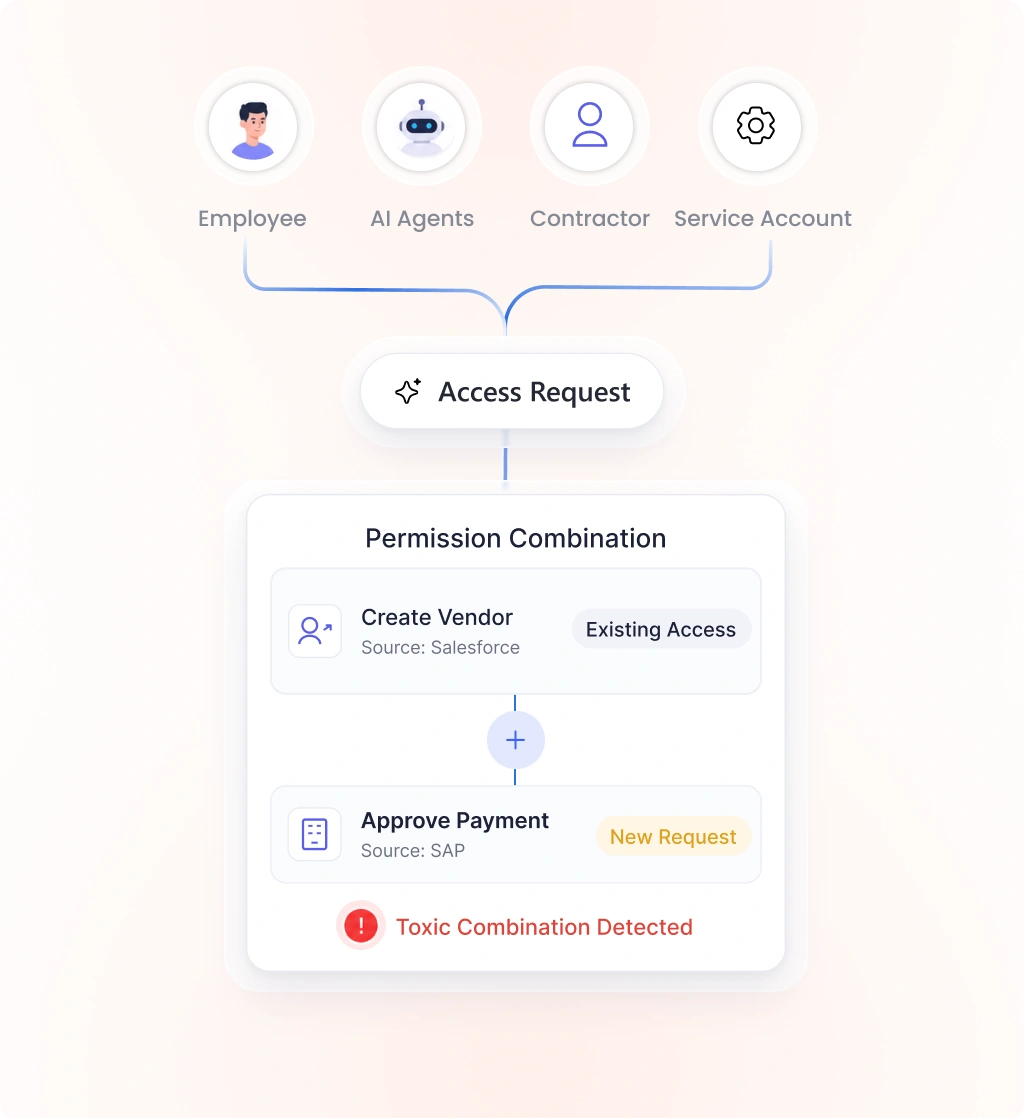
Une combinaison d'accès toxiques se produit lorsque deux autorisations ou plus, inoffensives individuellement, se combinent pour créer un risque sérieux. Prenons l'exemple d'un employé qui peut à la fois créer un fournisseur et approuver les paiements à ce fournisseur. Chacune de ces autorisations est légitime, mais leur combinaison ouvre la porte à la fraude.
Les combinaisons toxiques contreviennent souvent au principe de séparation des tâches et constituent une cause majeure d'échecs d'audit, de fraudes internes et de violations de données. Cela est particulièrement vrai lorsque des droits d'accès sont accordés sur différents systèmes par différentes équipes sans visibilité partagée.
La plupart des failles de sécurité sont pourtant évidentes, disséminées dans des systèmes qui n'ont jamais été conçus pour communiquer entre eux. Il est essentiel de comprendre pourquoi ces risques passent inaperçus.

Une autorisation isolée ne suscite généralement pas d'alerte. Cependant, lorsqu'une même identité détient une seconde autorisation, cette association crée une faille exploitable que les contrôles d'accès ne sont pas conçus pour détecter.

Les combinaisons d'accès toxiques concernent souvent plusieurs applications. Comme chaque application gère les accès de manière isolée, aucun système ne peut voir l'ensemble des actions possibles d'un utilisateur une fois les autorisations cumulées sur l'ensemble de la pile.

Chaque changement de rôle, affectation de projet et octroi d'accès temporaire ajoute une couche de privilèges. Sans un nettoyage régulier, ces privilèges s'accumulent, entraînant une dérive.

La plupart des organisations découvrent les combinaisons d'accès toxiques lors d'un audit ou après un incident de fraude. Les coûts liés à une détection tardive comprennent les mesures correctives et les dommages causés par des droits d'accès excessifs.

Les certifications d'accès périodiques reposent sur la vérification manuelle par les responsables de feuilles de calcul des droits d'accès, un processus qui ne peut être adapté à la multiplication des identités et des applications.

Les comptes de service, les robots RPA et les agents d'IA sont mis en service rapidement, souvent avec des autorisations étendues, et rarement vérifiés. Ils peuvent ainsi contenir des combinaisons d'accès risquées sans que personne ne s'en aperçoive.
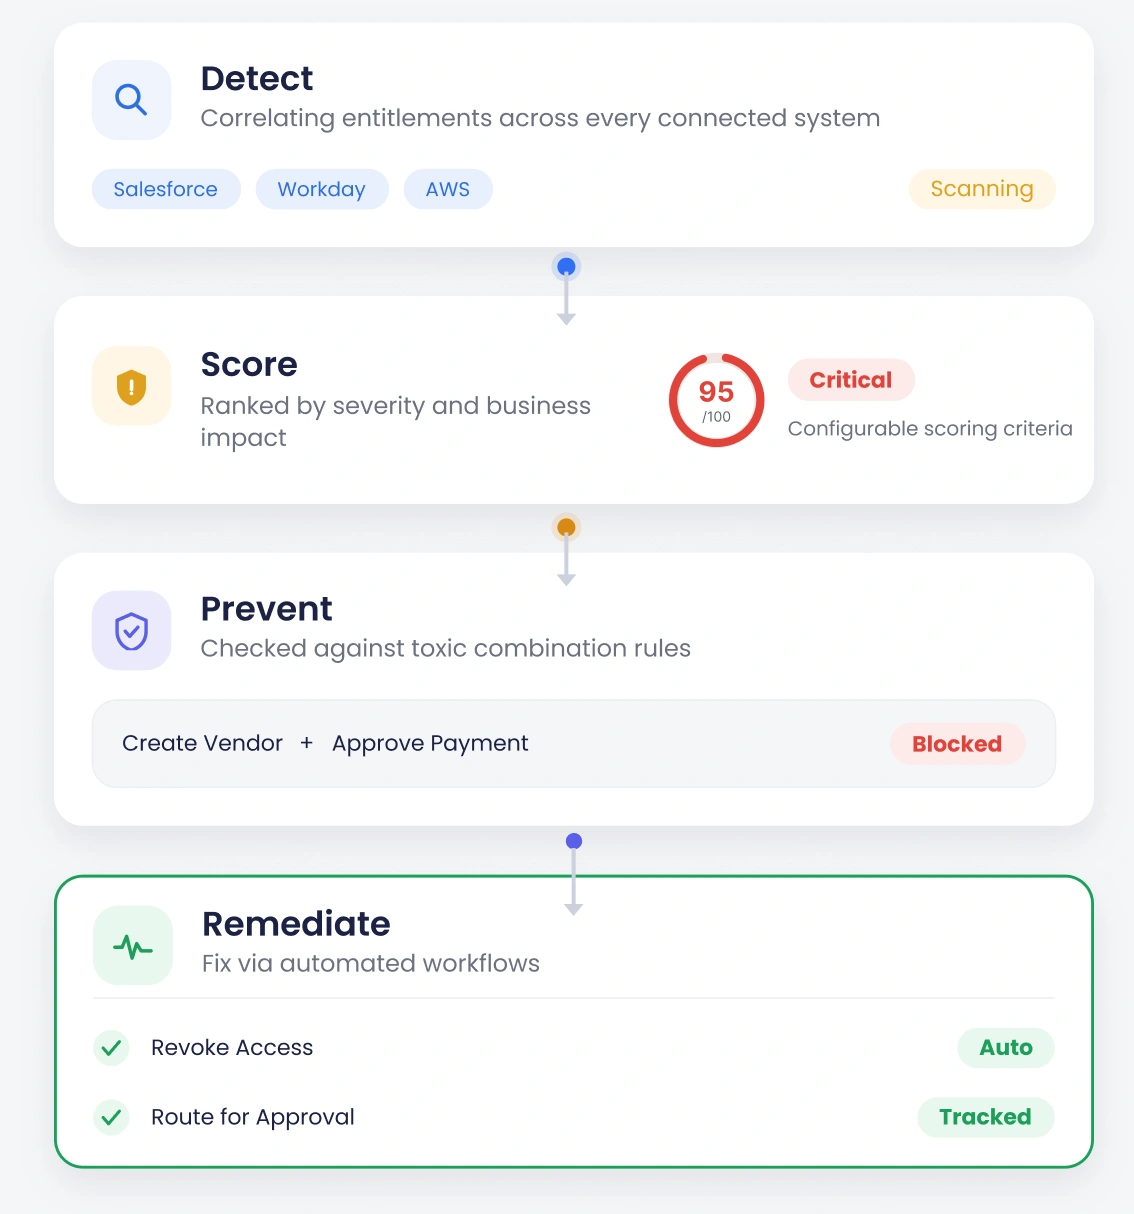
Détecte les combinaisons d'accès à risque entre les applications et les environnements cloud en corrélant en permanence les droits d'accès de chaque système connecté.
Priorisez les risques les plus importants en les classant selon leur gravité et leur impact sur l'activité. Utilisez un système de notation configurable afin de concentrer les efforts de remédiation sur la menace la plus élevée en premier.
Empêcher la création de combinaisons risquées lors de la demande d'accès. Vérifier systématiquement chaque demande d'accès par rapport aux règles relatives aux combinaisons toxiques avant approbation.
Réglez les problèmes existants en supprimant ou en ajustant les accès via des flux de travail automatisés. Révoquez, ajustez ou acheminez les droits d'approbation, le tout accompagné d'un historique complet des modifications.
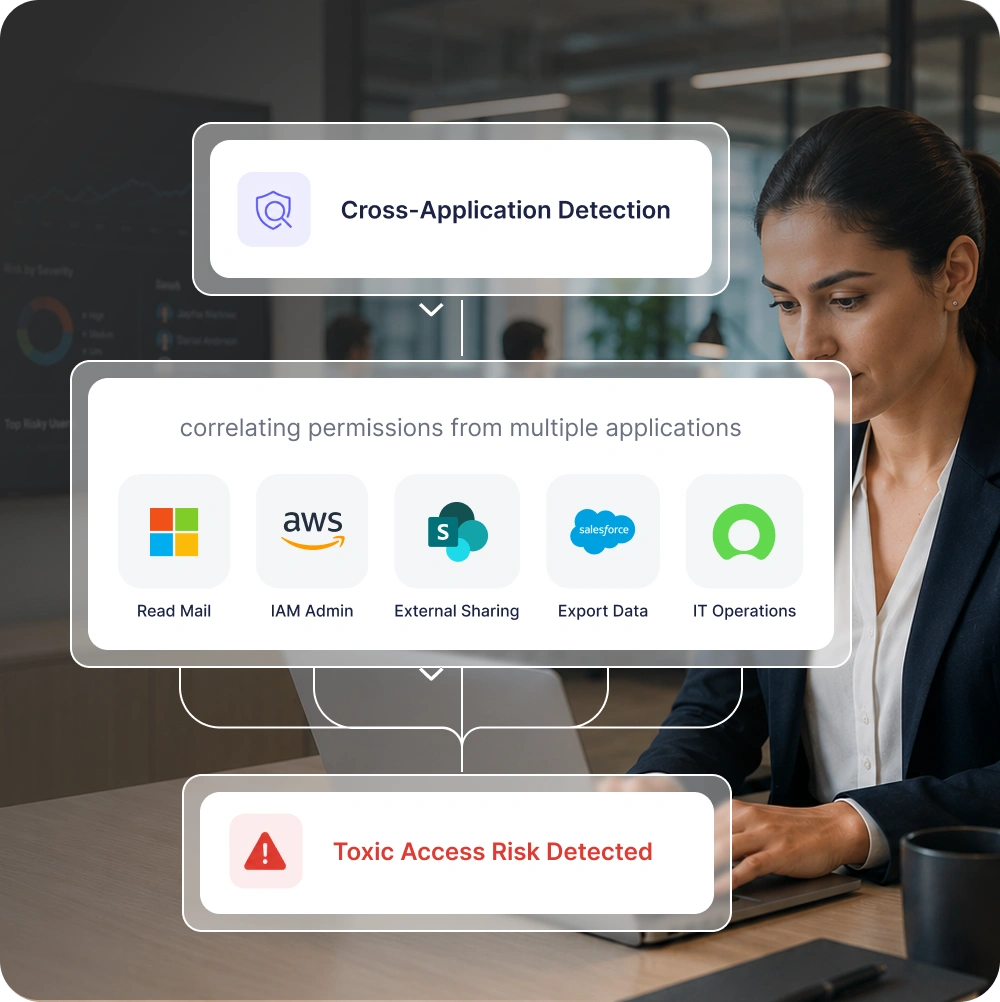
Identifiez les combinaisons toxiques qui s'étendent sur plusieurs applications et plateformes cloud, et pas seulement au sein d'un seul système. Corrélez les données d'autorisation sur l'ensemble du paysage d'identité et détectez les risques qui pourraient passer inaperçus.
Définissez ce que signifie « toxique » pour votre entreprise grâce à un moteur de règles sans code qui couvre les violations de séparation des tâches et bien plus encore. Créez, testez et ajustez les règles directement, sans scripts ni assistance technique.
Signalez et bloquez toute demande d'accès susceptible de créer une combinaison toxique avant même son approbation. Ainsi, la détection des risques d'accès devient un contrôle préventif et non un audit réactif.
Priorisez les combinaisons les plus dangereuses grâce à un système intégré de notation des risques . Classez les facteurs selon leur impact et leur exposition sur l'activité, afin de commencer les actions correctives par les risques les plus élevés.
Détecte les accès malveillants aux comptes de service, aux bots et aux agents d'IA sur les plateformes cloud. Étend cette logique de détection aux risques liés à l'identité des machines, une catégorie souvent négligée par les outils traditionnels.
Révoquez, ajustez ou appliquez des mesures d'atténuation pour les exceptions d'accès, en conservant une trace d'audit complète. Lorsqu'un accès ne peut être supprimé, documentez la justification commerciale, les approbations et les mesures d'atténuation mises en place à des fins de conformité et de réduction des risques.
Passer de droits d'accès dispersés à une surveillance continue des accès se fait en cinq étapes simples.

Rassemblez les identités, les droits et les rôles à travers les applications et les environnements cloud grâce à des connecteurs préconfigurés, offrant ainsi une vue unifiée.

Définissez les combinaisons toxiques et les règles de séparation des tâches (SoD) sans programmation. Permettez aux équipes de sécurité et de conformité d'intégrer la logique de risque sans dépendance vis-à-vis du service informatique.

Identifiez en continu les combinaisons d'accès risquées à mesure qu'elles apparaissent, plutôt que de vous fier à des instantanés ponctuels.

Classez chaque constat par ordre de gravité et de risque pour l'entreprise, afin que les équipes de remédiation sachent toujours quelles combinaisons exigent une attention immédiate.

Révoquer, ajuster ou appliquer des mesures d'atténuation. Utiliser des flux de travail automatisés qui acheminent les corrections vers l'approbateur et consignent chaque action.
Découvrez comment vous pouvez mettre en œuvre la détection des accès toxiques là où elle est le plus importante au sein de votre organisation.
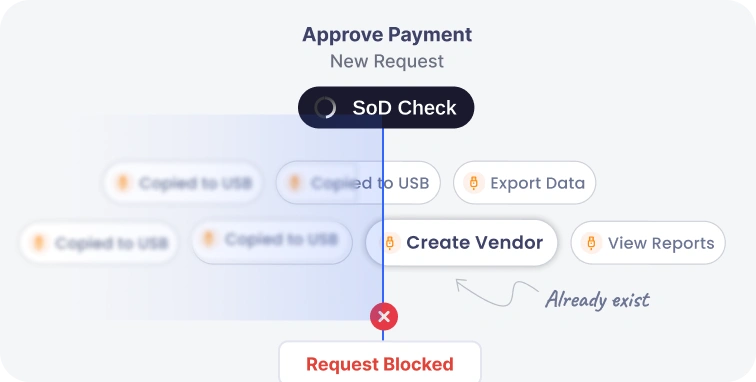
Détecter et bloquer les combinaisons de création et d'approbation dès la requête, notamment lorsqu'une même identité peut initier et autoriser un paiement. Il s'agit de la fraude la plus courante dans le secteur financier.
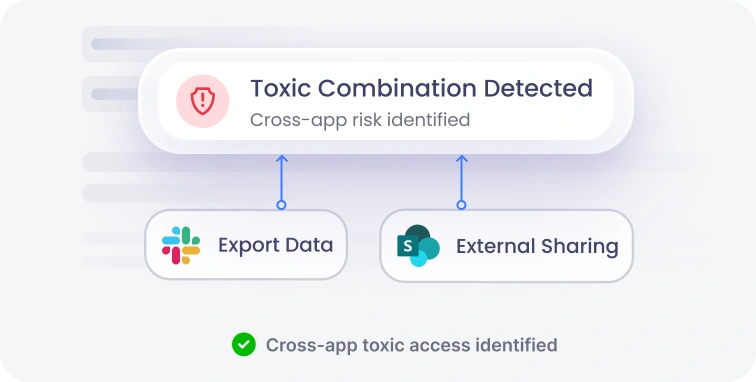
Détectez les accès toxiques entre applications, comme le couplage de l'accès aux données, des droits d'exportation et des autorisations de partage externe, qu'aucun système ne signale individuellement.
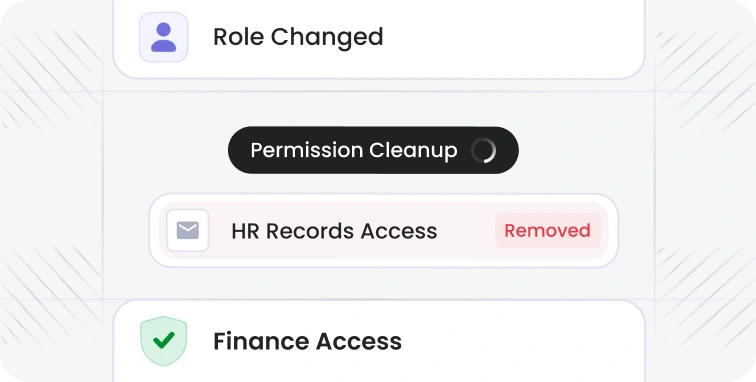
Nettoyez les autorisations accumulées suite aux changements de rôle, aux transferts et aux projets terminés. Cela empêche la prolifération des privilèges.
La plateforme miniOrange IGA prend en charge les principaux cadres réglementaires, aidant ainsi les organisations à être toujours prêtes pour les audits.
Garantir une conformité continue avec les contrôles automatisés, les rapports et les flux de travail de certification d'accès.
Consulter les cadres de conformité
Contrôle d'Accès

Santé

ISMS

Type II

Politique de confidentialité

Paiements

Cybersécurité

Inde

Politique de confidentialité

Paiements

Cybersécurité

Inde
Compatible avec votre configuration existante, il vous permet de gérer les accès sans modifier votre environnement. Des connecteurs préconfigurés s'intègrent aux systèmes que vous utilisez déjà.
Il surveille et prévient les problèmes en continu au lieu de s'appuyer sur des contrôles périodiques, de sorte que les nouvelles combinaisons toxiques sont détectées dès leur apparition plutôt que lors du prochain examen programmé.
Prend en charge les environnements cloud, sur site et hybrides sans imposer de compromis, vous assurant ainsi une détection cohérente des accès toxiques, quel que soit l'emplacement de vos applications et de vos données.
Permet de définir et de gérer facilement les règles sans dépendre de consultants et de garder la logique des combinaisons toxiques entre de bonnes mains.
Questions fréquentes concernant la détection des accès toxiques, les violations de la séparation des tâches et les combinaisons de droits à risque.

