Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

La plupart des plateformes PAM ont été conçues pour répondre à une question simple : cet utilisateur est-il autorisé à accéder à ce système ? Or, cela ne suffit plus. Les identifiants volés apparaissent comme des connexions valides, des activités internes se déroulent malgré les autorisations accordées et les accès privilégiés sont exploités. Les contrôles statiques peinent à suivre le rythme, tandis que les cadres de conformité exigent une surveillance continue plutôt qu’un examen périodique.
La solution de détection d'anomalies PAM de miniOrange ajoute une couche d'intelligence comportementale qui analyse en continu l'utilisation des accès privilégiés. Elle établit des référentiels dynamiques pour les identités et les systèmes afin de détecter en temps réel les compromissions d'identifiants, les violations de politiques, les déplacements latéraux et les activités précédant une intrusion, permettant ainsi une application immédiate et basée sur les risques et faisant passer la gestion des accès privilégiés d'un contrôle réactif à une défense proactive.
miniOrange PAM possède une fonction de détection automatisée des anomalies centrée sur l'identité, conçue pour analyser en continu les comportements privilégiés, détecter les écarts à haut risque en temps réel et appliquer des réponses immédiates et conformes aux politiques.
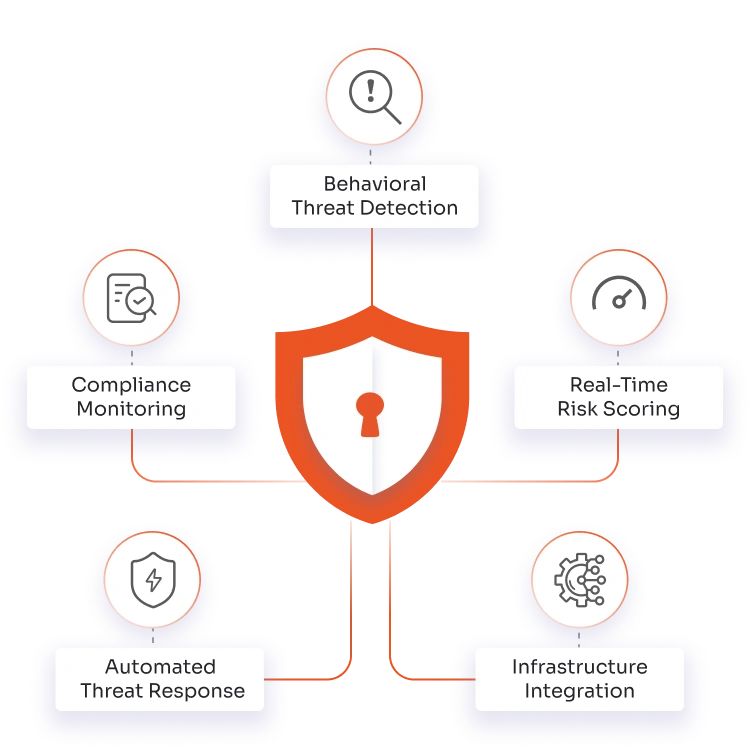
L'analyse comportementale pilotée par l'IA apprend comment les identités privilégiées accèdent aux systèmes et détecte en temps réel les abus internes, les compromissions d'identifiants, les connexions anormales et les activités administratives inhabituelles.
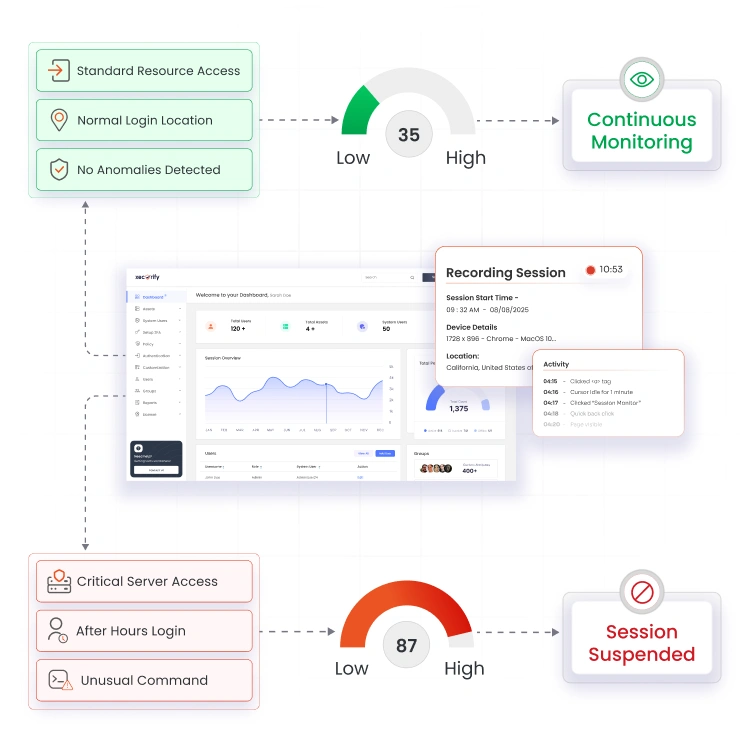
L'évaluation continue des risques au niveau de la session met en corrélation de multiples signaux comportementaux pour identifier instantanément les tentatives d'élévation de privilèges, les déplacements latéraux, les actions à haut risque et les chemins d'accès suspects.
L'intégration native étend la détection des anomalies aux déploiements PAM existants, assurant une surveillance cohérente et des contrôles alignés sur les politiques pour les accès privilégiés sur site, dans le cloud, hybrides et tiers.
Les seuils de risque déclenchent automatiquement une authentification adaptative, la suspension ou la résiliation de la session, permettant ainsi un confinement immédiat des menaces actives sans investigation manuelle.
Les journaux d'activité comportementale prêts pour l'audit mettent en évidence les violations de politiques, les tentatives d'accès non autorisées et les opérations anormales afin de soutenir la conformité continue et d'accélérer l'analyse forensique.
Les alertes comportementales haute fidélité et le contexte des risques sont directement intégrés à vos outils SIEM et ITSM, permettant ainsi à votre SOC d'enquêter et de répondre à partir d'un flux de travail unique sans changer de console.
Surveillance continue des activités privilégiées, contextualisée et assortie de politiques de contrôle.
Surveillance en temps réel et pistes d'audit pour l'accès administratif aux systèmes financiers critiques.
Détection des accès non autorisés et anormaux aux environnements de données des titulaires de cartes.
Surveillance et identification rapide des accès anormaux aux informations de santé sensibles.
Vérification continue des comportements privilégiés basée sur des signaux de risque en temps réel.
Configurez rapidement vos analyses comportementales et vos réponses automatisées à partir d'un seul tableau de bord.

Entraînez le moteur d'apprentissage automatique à établir une base de référence du comportement d'accès « normal » pour votre organisation.

Affinez la sensibilité de l'IA et définissez vos seuils personnalisés pour les événements à risque faible, moyen et élevé.

Sélectionnez précisément les parcours d'authentification (tels que les connexions SSO, VPN ou PAM) à surveiller activement.

Choisissez les signaux contextuels — tels que la géolocalisation, l'empreinte digitale de l'appareil ou l'adresse IP du réseau — utilisés pour calculer les scores de risque en temps réel.

Associez vos seuils de risque à des réponses de sécurité automatisées, allant du déclenchement d'une authentification multifacteur renforcée à la fermeture instantanée d'une session.

Excluez les adresses IP d'entreprise de confiance pour éviter les faux positifs et acheminez les alertes haute fidélité directement vers votre SOC ou SIEM.
Détectez en temps réel les utilisations abusives d'identifiants, les menaces internes et les actions à haut risque, et suspendez ou terminez automatiquement les sessions afin de minimiser l'impact et la durée des violations.
Évitez de submerger votre SOC de faux positifs. L'évaluation comportementale des risques en temps réel génère des alertes fiables avec un contexte d'attaque clair, éliminant la corrélation manuelle des journaux et réduisant considérablement le temps moyen de réponse (MTTR).
Générez des pistes d'activité comportementale horodatées et prêtes pour l'audit, qui démontrent une surveillance continue, exposent les violations de politiques et accélèrent les rapports médico-légaux et réglementaires.
Contrôlez en continu les accès privilégiés dans tous les environnements grâce à des contrôles adaptatifs basés sur les risques. Révoquez instantanément les accès en cas de comportement anormal afin d'appliquer activement le principe « zéro privilège permanent » (ZSP). Sécurisez votre infrastructure de manière dynamique sans perturber les flux de travail d'accès des utilisateurs.
Les organisations sont confrontées à des risques croissants liés à l'utilisation abusive des identifiants et aux menaces internes, ce qui rend les logiciels de détection d'anomalies PAM essentiels pour une atténuation proactive des risques.

Déploiement possible dans les environnements sur site, cloud, hybrides et multicloud sans installation de point de terminaison ni modification des flux de travail d'accès privilégié existants.

Étendez la détection des anomalies en temps réel en utilisant vos fournisseurs PAM, SIEM, MFA et d'identité existants sans perturber l'architecture ou les processus opérationnels actuels.

Fournir une vérification continue des risques aux RSSI, des alertes exploitables de haute précision aux équipes SOC, des contrôles comportementaux pour IAM/Équipes PAM et visibilité prête pour l'audit pour les responsables de la conformité.

Détectez en temps réel les comportements privilégiés anormaux et appliquez automatiquement l'authentification adaptative, la suspension ou la résiliation de session sans intervention manuelle du SOC.
Découvrez comment miniOrange PAM surveille en continu les sessions privilégiées, détecte les comportements anormaux et empêche l'utilisation abusive des identifiants avant qu'elle ne se transforme en faille de sécurité.
Consulter plus de questions fréquentes




