Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Les systèmes Linux et Unix reposent fortement sur l'accès root et l'utilisation de sudo, ce qui les rend intrinsèquement vulnérables aux abus, à l'élévation de privilèges et aux risques de non-conformité. Un accès root non restreint ou une mauvaise gestion des configurations sudoers peuvent entraîner une compromission du système et une incohérence des contrôles d'accès entre les environnements.
Ce risque est encore amplifié par l'absence d'application centralisée des politiques et par la visibilité limitée sur les activités des dirigeants, ce qui rend difficile le suivi et la gestion efficaces des actions privilégiées. Conjugué au partage d'identifiants et à la faiblesse des pistes d'audit, cela crée des lacunes en matière de responsabilité et accroît le risque de menaces internes.
miniOrange fournit une solution EPM unifiée pour Linux qui étend les outils natifs comme sudo et su avec un contrôle des privilèges centralisé et basé sur des politiques sur les systèmes Unix et Linux.
1. Contrôle centralisé des politiques : remplacez les configurations sudoers fragmentées par un moteur de politiques centralisé afin d’appliquer un contrôle des privilèges cohérent dans tous les environnements. Définissez et gérez les politiques d’accès à grande échelle, garantissant ainsi une gestion des privilèges sécurisée et standardisée.
2. Contrôle d'accès et gouvernance basés sur l'identité : Intégrez Active Directory, Entra ID et SCIM pour aligner les privilèges sur les identités et les rôles des utilisateurs. Gérez l'intégralité du cycle de vie des accès privilégiés, de la demande à la révocation, afin d'éviter la persistance d'accès inutiles.
3. Audit, visibilité et conformité : Bénéficiez d’une visibilité complète sur les activités à privilèges grâce aux fonctionnalités intégrées d’audit et de surveillance. Assurez la conformité grâce à des journaux détaillés , des rapports et l’application des politiques sur l’ensemble des systèmes.
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

Accès privilégié sécurisé sur les systèmes Linux et Unix avec contrôle au niveau des commandes, gouvernance root et visibilité centralisée.
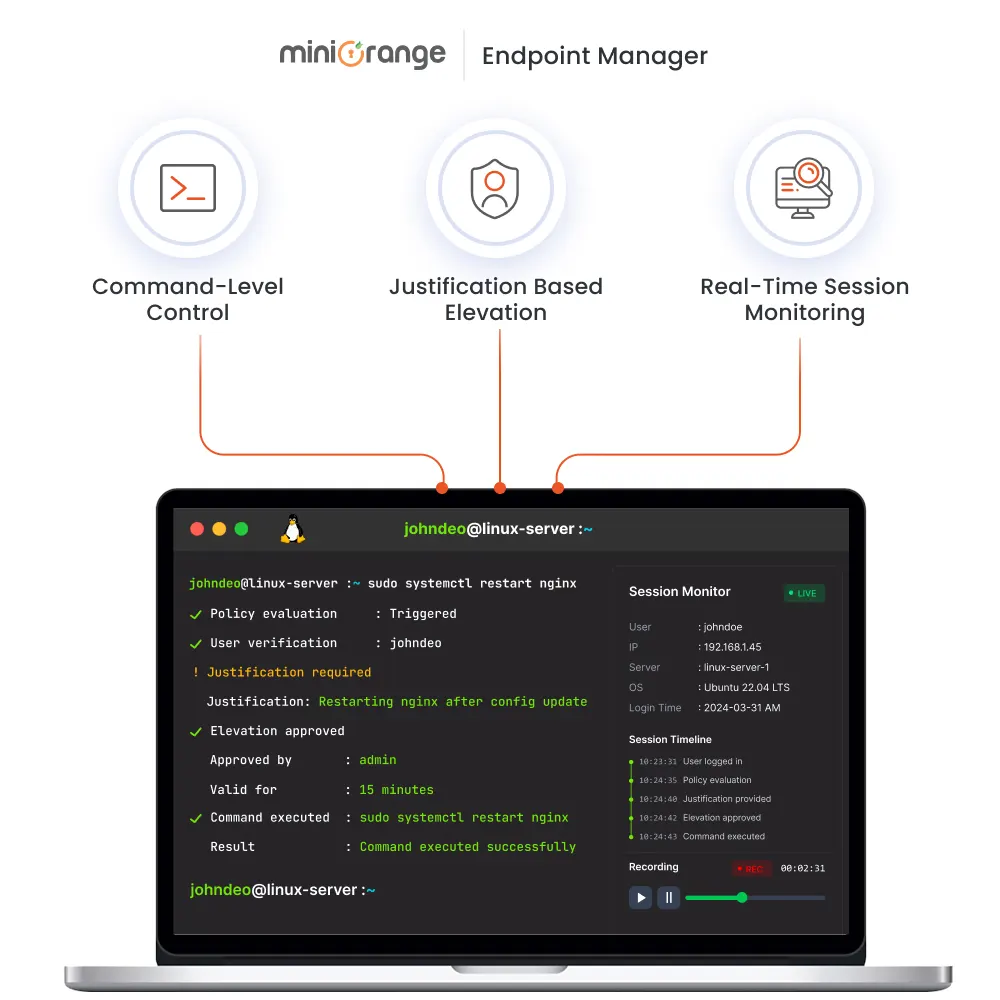
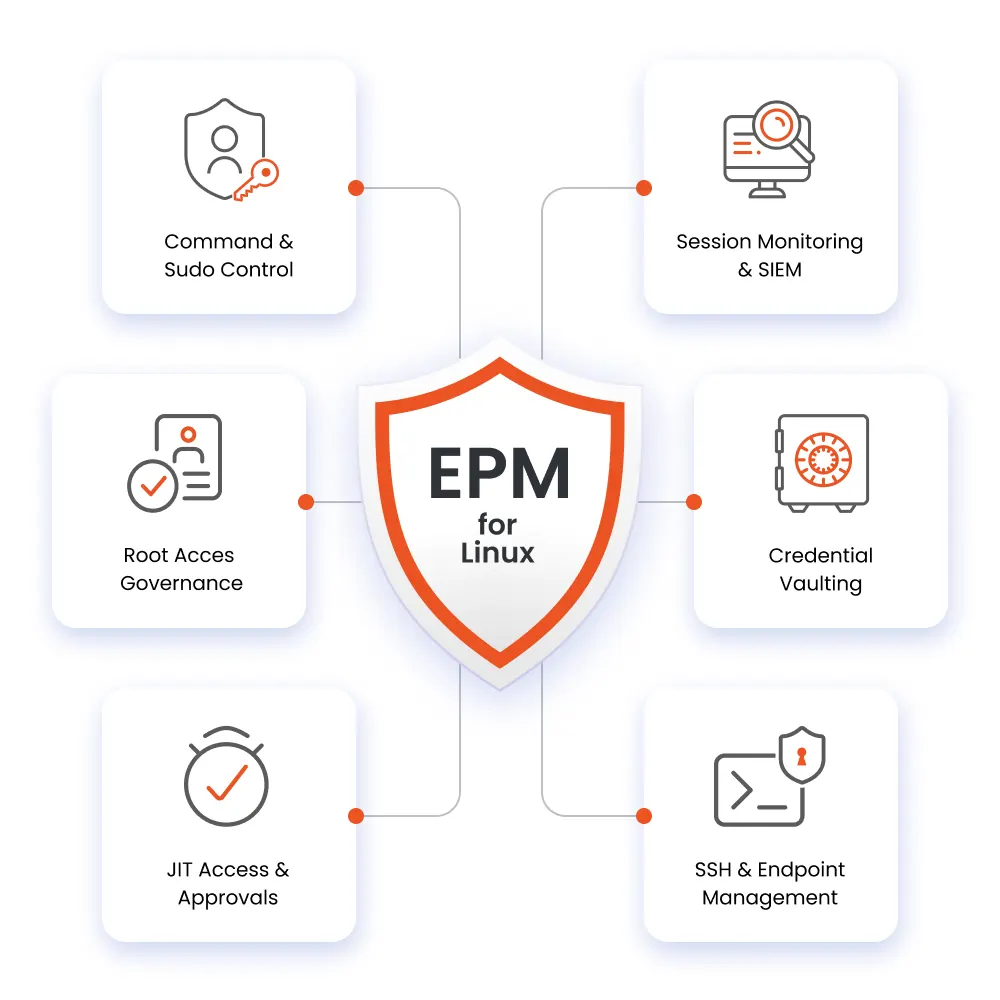
Remplacez les sudoers statiques par un moteur de politiques centralisé pour un contrôle dynamique des privilèges. Autorisez ou refusez des commandes spécifiques avec validation en temps réel et bloquez les exécutions à haut risque ou non autorisées.
Supprimez la connexion root directe et les identifiants partagés grâce à des politiques d'accès strictes et contextuelles. Activez l'élévation de privilèges contrôlée pour appliquer le principe du moindre privilège sur les systèmes Linux.
Fournir un accès à la demande, limité dans le temps et avec justification requise lors de son exécution. Automatiser les flux d'approbation et intégrer les outils ITSM pour une gestion efficace des accès.
Enregistrez les sessions de terminal avec journalisation détaillée des frappes et conservez des journaux d'audit immuables. Activez la lecture, l'intégration SIEM et la génération de rapports conformes aux exigences réglementaires.
Sécurisez les identifiants dans un coffre-fort chiffré avec injection dynamique pour empêcher toute divulgation. Intégrez-les aux fournisseurs d'identité pour l'authentification unique (SSO), l'automatisation du cycle de vie et le contrôle d'accès basé sur les rôles.
Appliquez des politiques aux sessions SSH pour sécuriser l'accès distant aux systèmes DevOps et de production. Déployez des agents à grande échelle et gérez les points de terminaison avec une visibilité centralisée.
Découvrez comment miniOrange PAM peut aider votre organisation à respecter les exigences réglementaires et à renforcer votre cadre de sécurité.
Apprenez-en davantage sur la conformité PAM
Renforcez la sécurité, améliorez la visibilité et rationalisez les opérations grâce à une gestion centralisée des privilèges.

Éliminez les identifiants root partagés et prévenez les attaques par élévation de privilèges sur les systèmes Linux. Protégez-vous contre les menaces internes en appliquant des contrôles d'accès stricts et en surveillant les actions des utilisateurs privilégiés.

Bénéficiez d'une visibilité en temps réel sur les actions des utilisateurs et appliquez des contrôles d'accès au niveau commande. Surveillez, limitez et bloquez les activités à haut risque sur tous les terminaux depuis une plateforme centralisée.
Appliquez des politiques de privilèges cohérentes sur les systèmes Linux et Unix distribués depuis une plateforme unique. Éliminez les configurations sudo fragmentées et assurez un contrôle uniforme dans les environnements hybrides, cloud et sur site.
Intégrez Active Directory, Entra ID et SCIM pour aligner les accès sur les identités et les rôles des utilisateurs. Connectez-vous facilement aux flux de travail DevOps et informatiques pour garantir des opérations sécurisées et efficaces.
Bénéficiez d'une visibilité approfondie sur les commandes privilégiées grâce à une journalisation et une surveillance détaillées. Conservez des pistes d'audit complètes pour faciliter la conformité, les enquêtes et la surveillance de la sécurité.
Déployez facilement votre solution dans différents environnements avec un minimum de ressources et un contrôle centralisé. Garantissez des performances, une visibilité et une sécurité constantes, même à mesure que votre infrastructure évolue.
Essayez-nous gratuitement ! La suite vous appartient.





Je ne peux pas parler assez haut de miniOrange, je suis totalement satisfait du processus et des résultats à tous égards.
5.0

Service technique génial, produit génial. Dans l’ensemble, des gens géniaux. Cette solution est très simple et facile à mettre en œuvre
5.0





















































