Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

La plupart des violations de données ont une cause principale : un trop grand nombre d’utilisateurs disposant de droits d’accès excessifs. Des droits d’administrateur local trop étendus permettent aux rançongiciels de s’exécuter sans contrôle, offrent aux menaces internes un accès direct aux systèmes sensibles et transforment un simple identifiant volé en une compromission totale du terminal. L’informatique parallèle (Shadow IT) introduit des risques non surveillés, tandis que les privilèges non gérés fragilisent insidieusement la conformité.
Les outils de gestion des privilèges des terminaux comblent cette lacune en supprimant les droits d'administrateur permanents, en appliquant le principe du moindre privilège et en n'élevant l'accès que lorsque la politique le permet, coupant ainsi le chemin de l'attaque avant même qu'elle ne commence.
La solution miniOrange EPM applique le principe du moindre privilège au niveau du terminal, en supprimant les droits d'administrateur local et en accordant une élévation temporaire via des contrôles basés sur des politiques.
Les administrateurs de sécurité créent des politiques de moindre privilège adaptées à des utilisateurs, des groupes, des appareils, des applications ou des systèmes d'exploitation spécifiques, puis les déploient sur tous les terminaux gérés.
Lorsqu'un utilisateur ouvre une application ou tente une action administrative nécessitant des droits élevés, l'agent EPM détecte et intercepte cette requête.
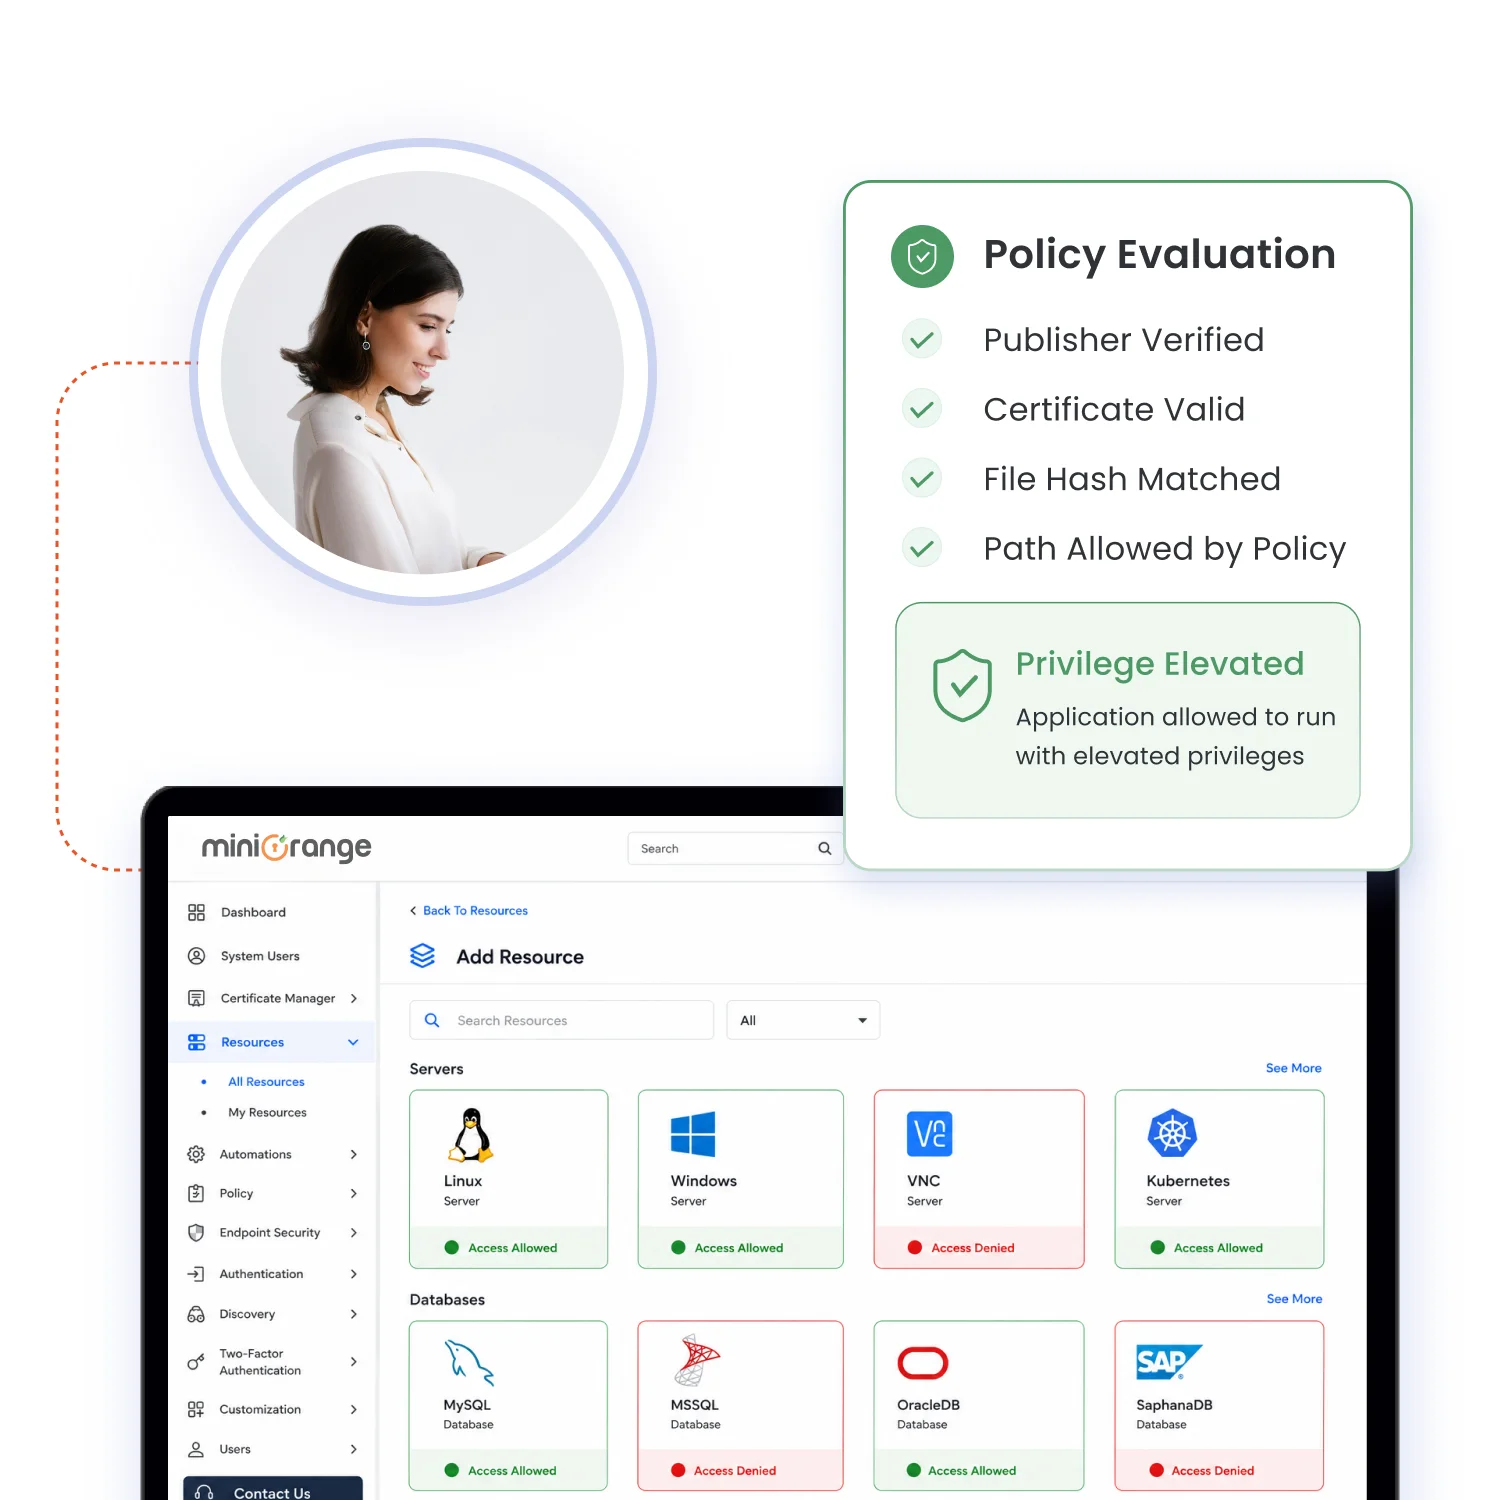
Le système vérifie la requête par rapport aux politiques configurées. Selon la politique, l'accès est accordé automatiquement ou seulement après des étapes supplémentaires telles que l'authentification multifacteur, des flux d'approbation ou une vérification supplémentaire. Les privilèges élevés s'appliquent exclusivement à l'application ou à la tâche approuvée.
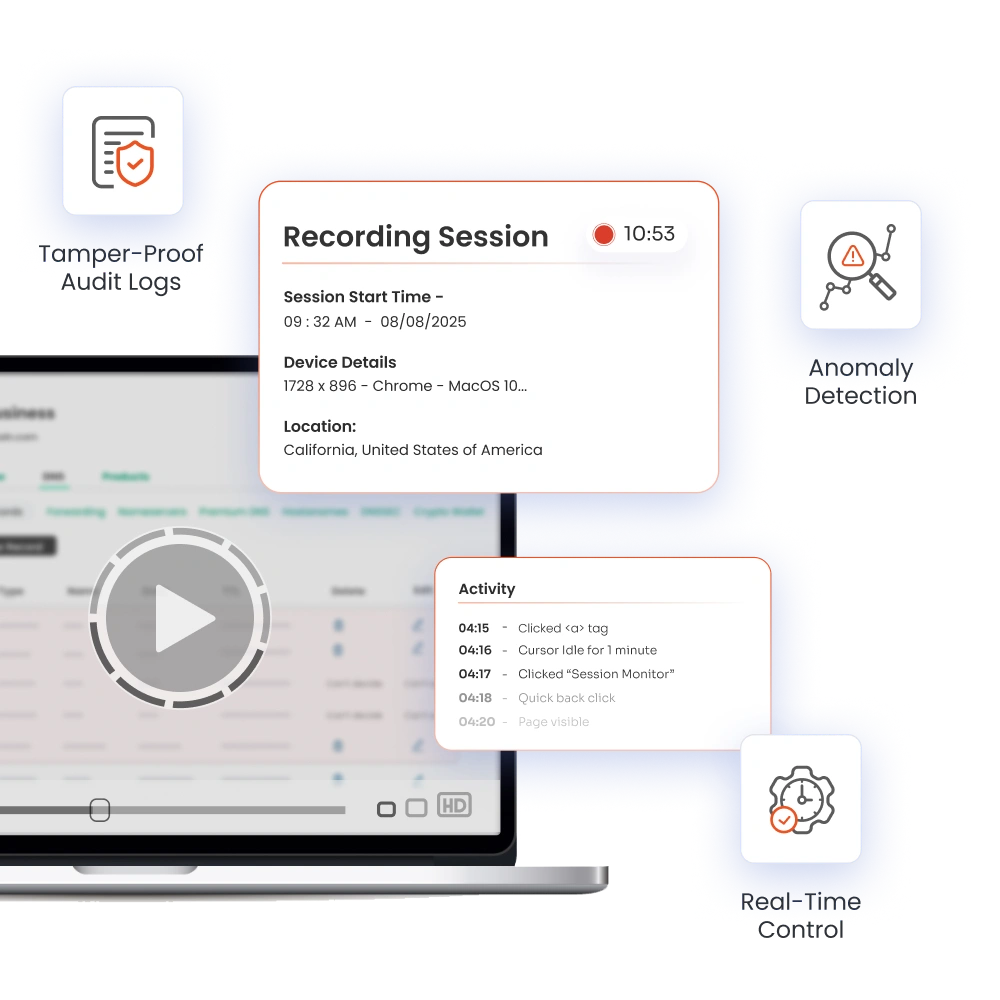
Chaque action privilégiée est consignée à des fins d'audit, et une fois la tâche approuvée terminée, le système révoque automatiquement l'accès élevé.
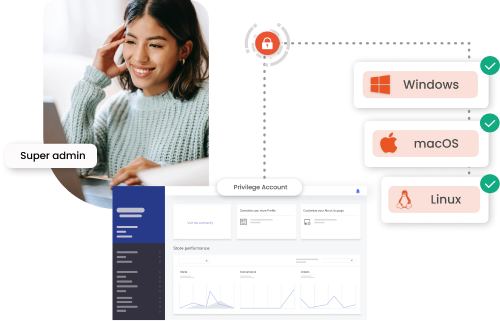
Appliquez des politiques de moindre privilège cohérentes et bénéficiez d'une visibilité unifiée sur les terminaux Windows, macOS et Linux, le tout depuis une seule console de gestion des privilèges des terminaux.
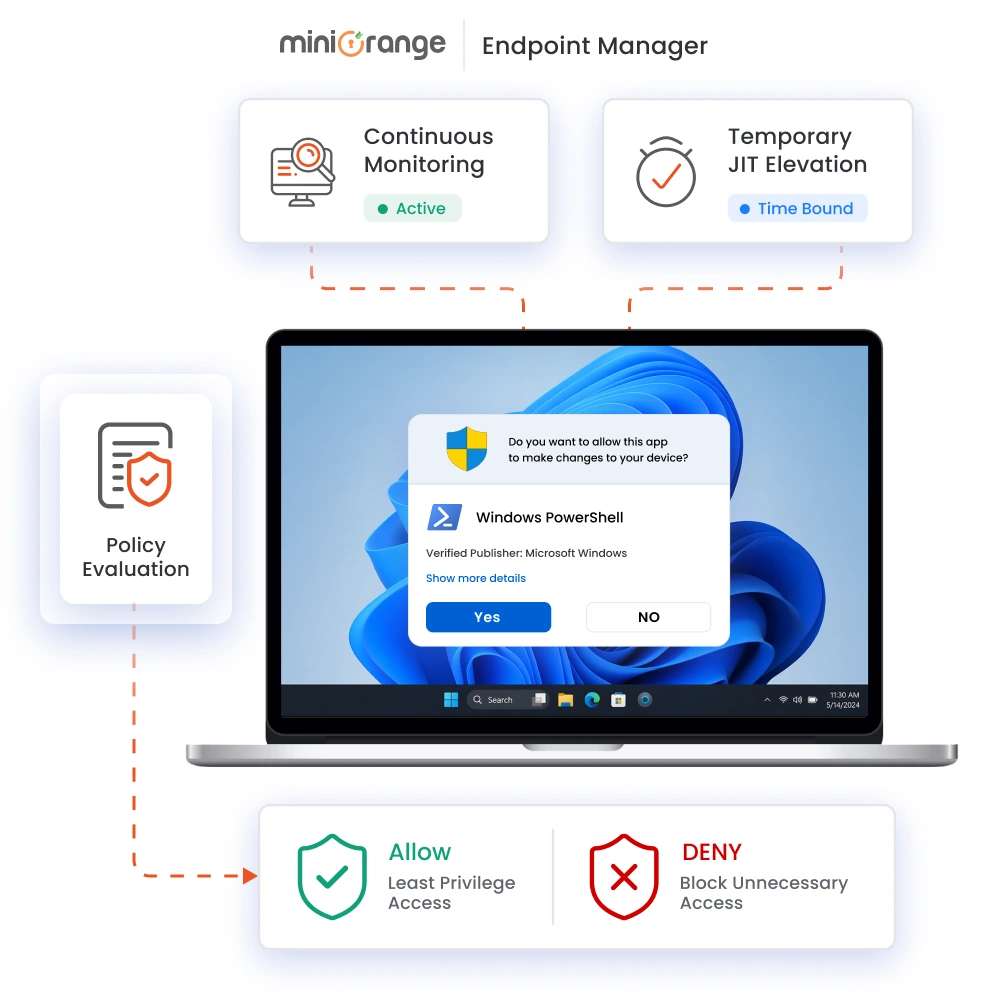
Supprimez les droits d'administrateur local, contrôlez l'élévation des privilèges des applications et appliquez les stratégies via Active Directory, Microsoft Entra ID et l'intégration des stratégies de groupe.
Explorez les fonctionnalités de Windows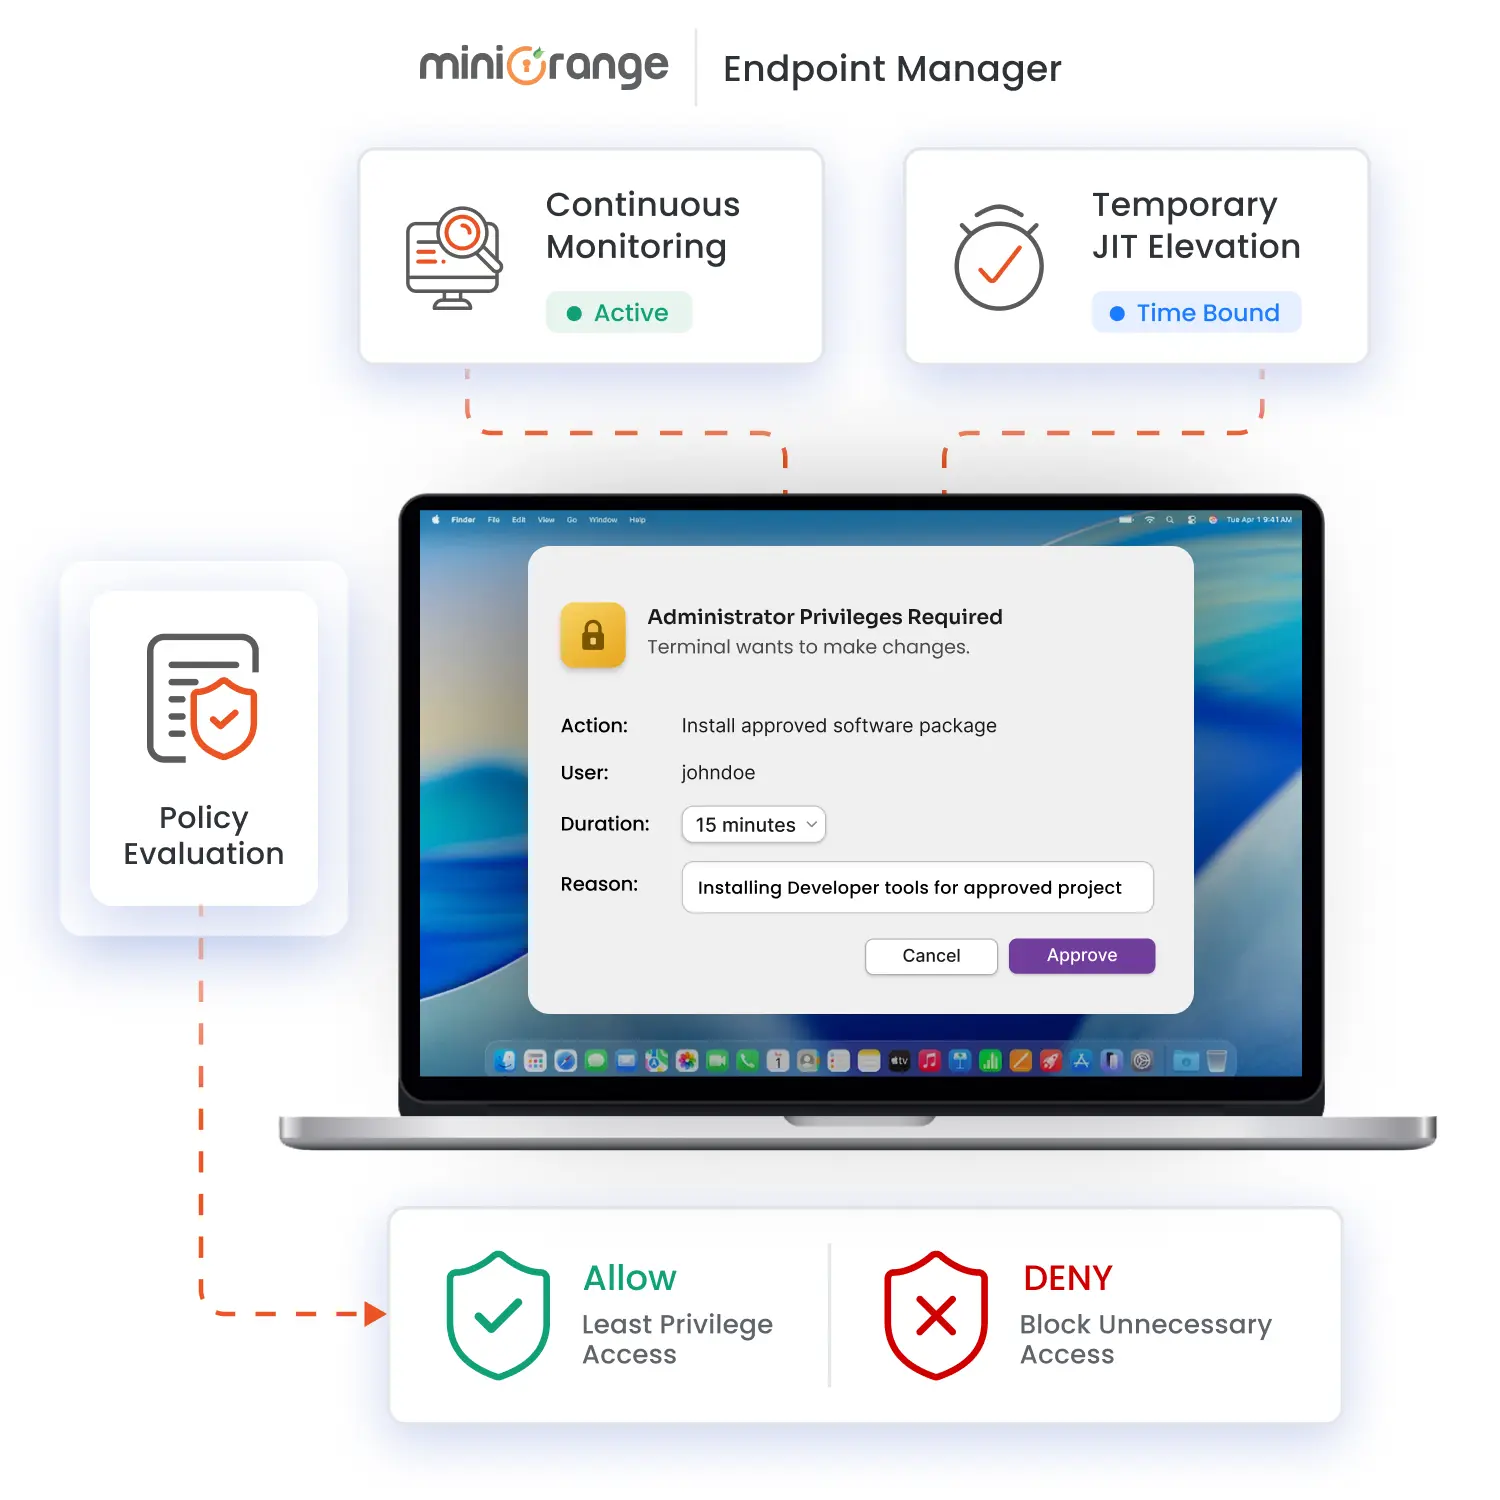
Étendez l'application du principe du moindre privilège aux terminaux macOS grâce au contrôle des applications, à la gestion des droits d'administrateur local, à l'élévation JIT et plus encore.
Explorez les fonctionnalités de macOS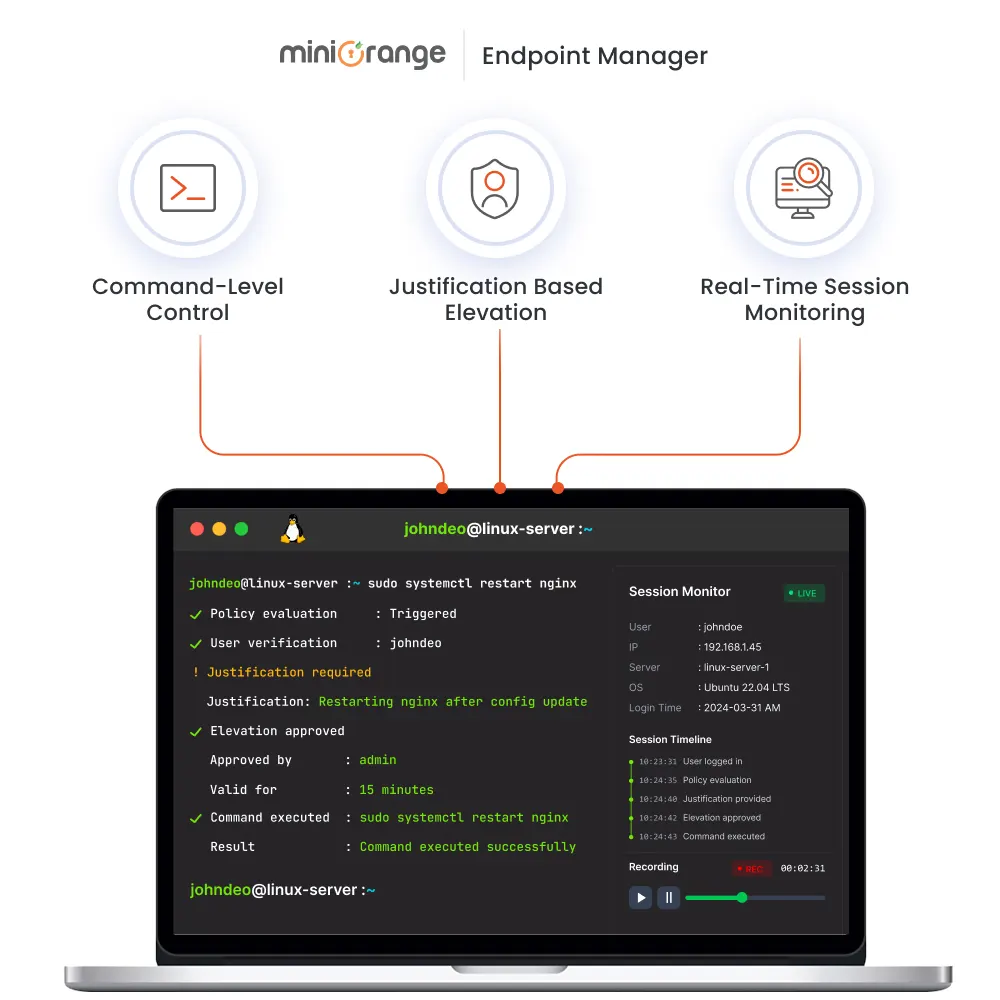
Améliorez les contrôles sudo, limitez les privilèges root, filtrez les commandes et gérez l'élévation de privilèges SSH dans les environnements Linux.
Explorez les fonctionnalités de LinuxLe logiciel EPM combine des contrôles de politique précis avec un audit de niveau entreprise, offrant aux équipes de sécurité un contrôle précis sur chaque événement d'élévation de privilèges.
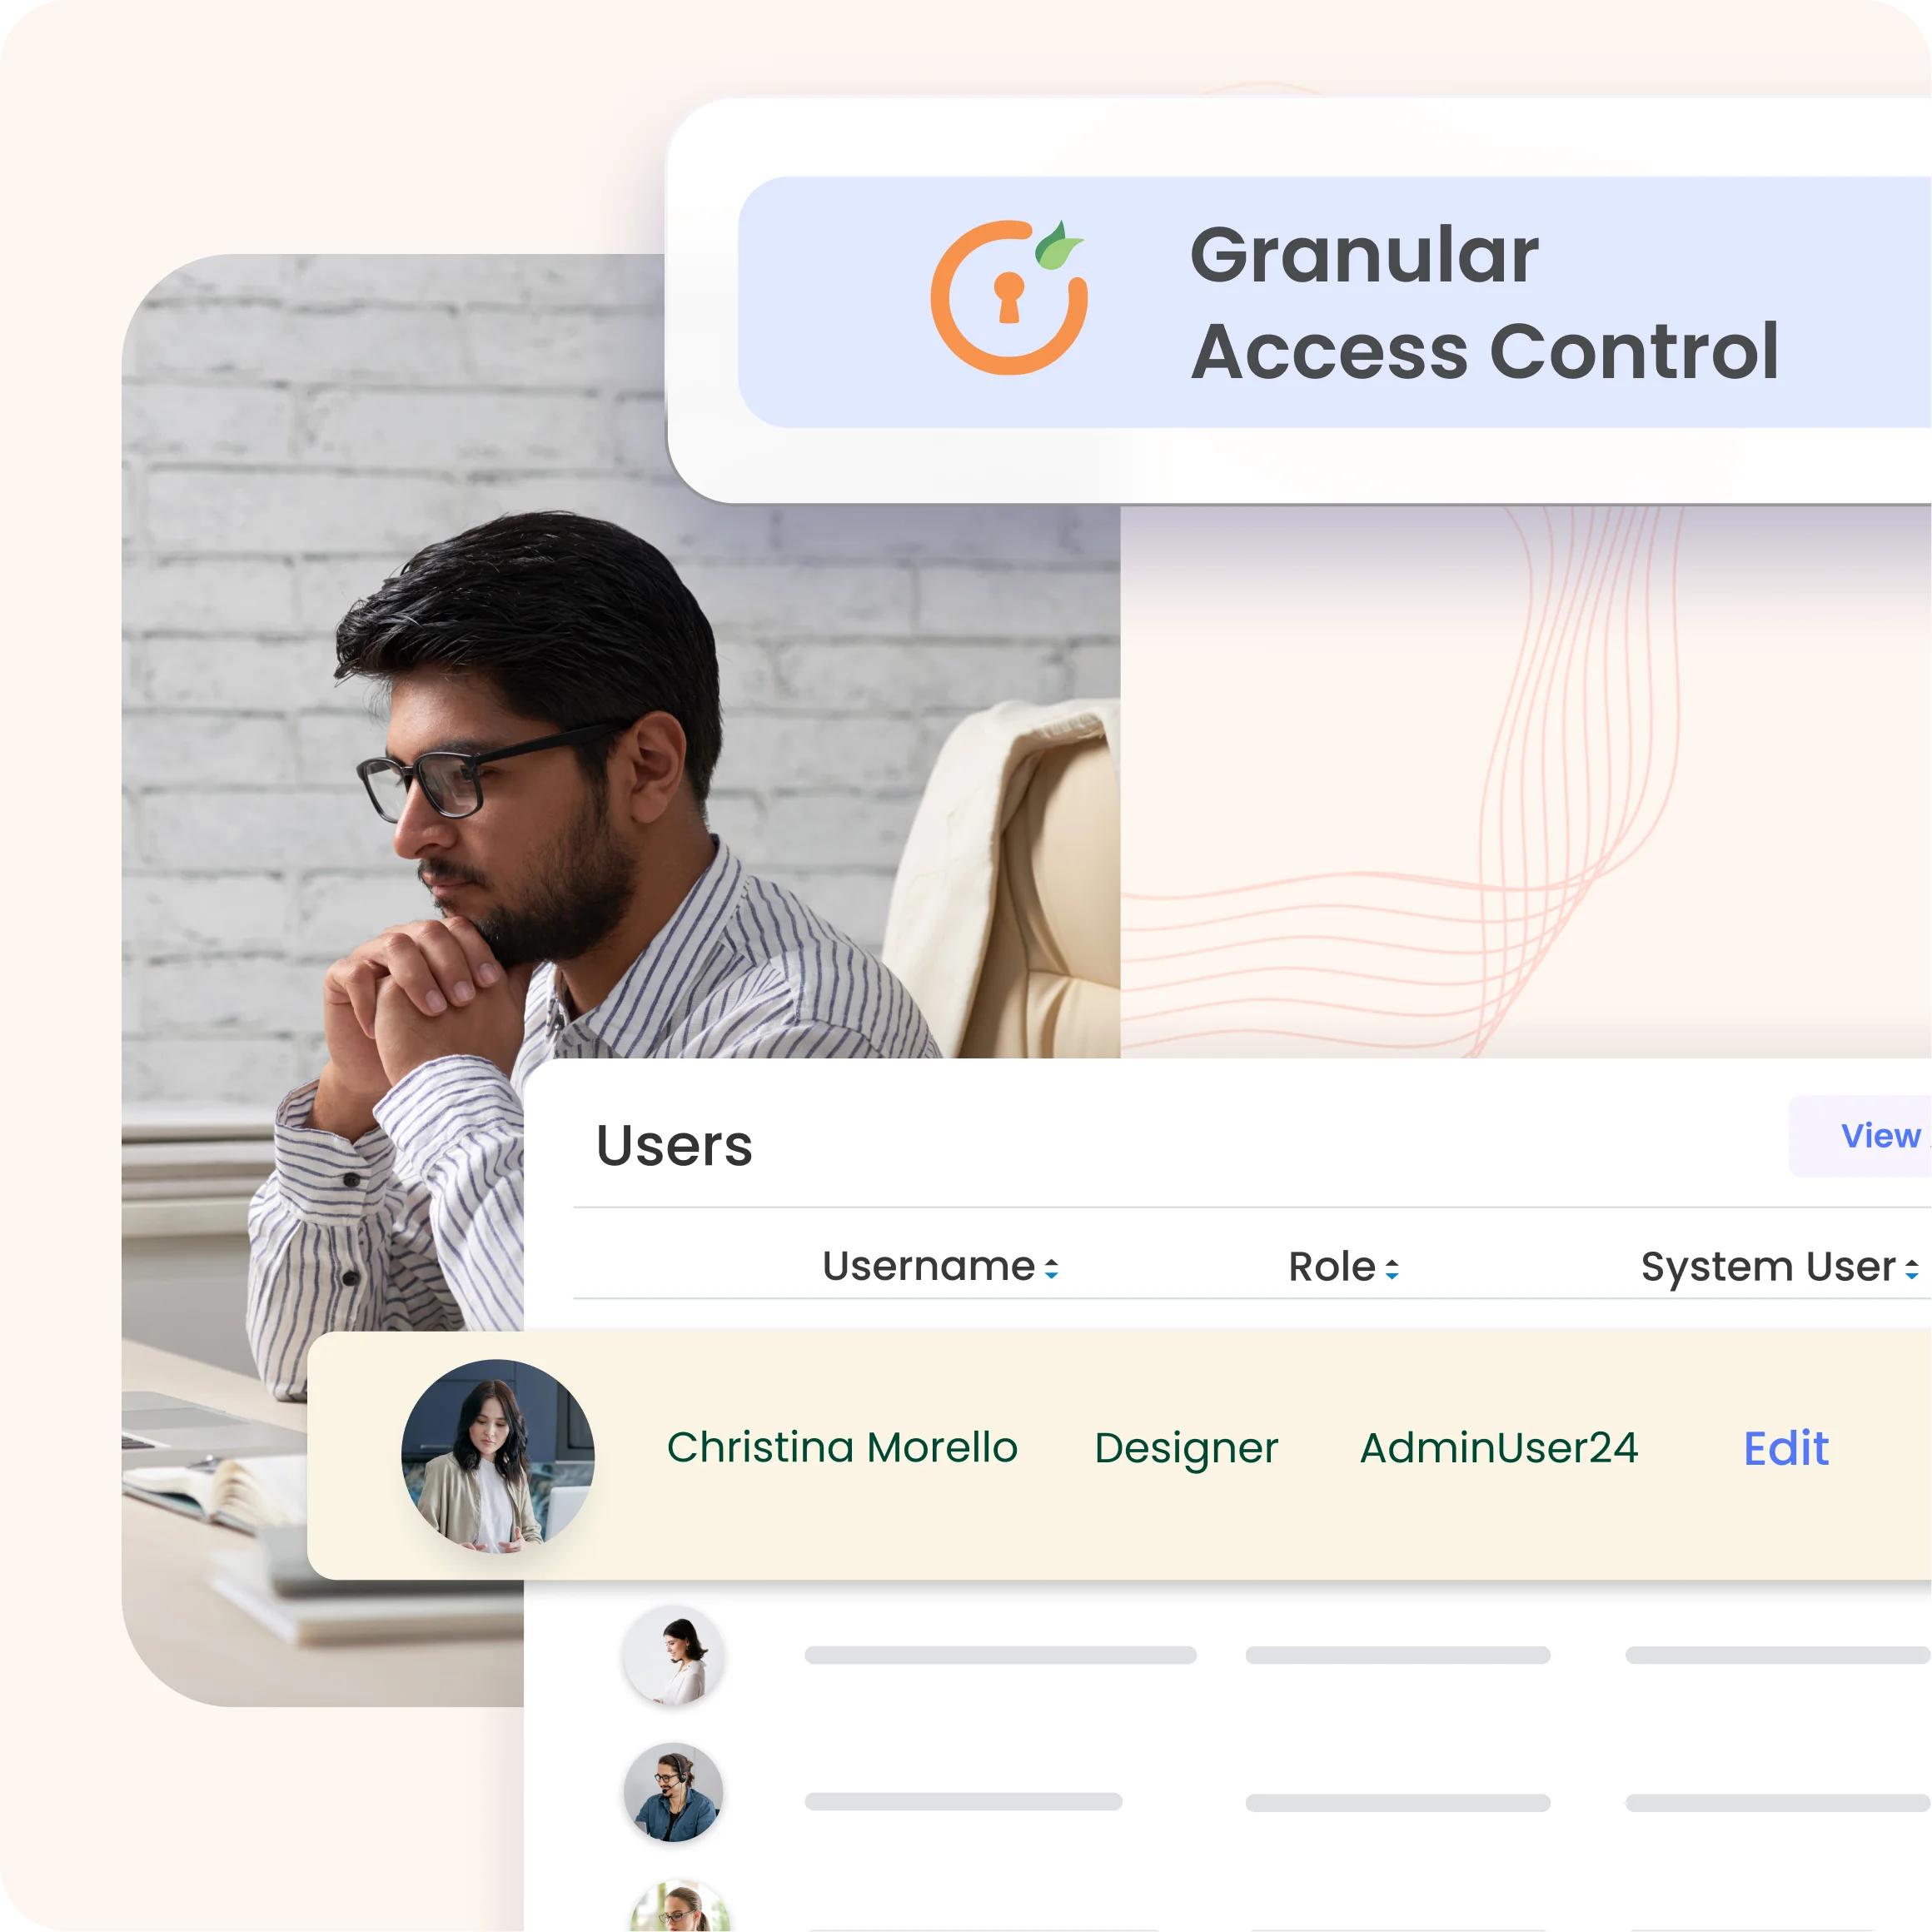
Supprimez les droits d'administrateur local permanent et appliquez des politiques de moindre privilège avec des contrôles d'accès granulaires basés sur l'identité sur les terminaux Windows, macOS et Linux.
Accorder des privilèges d'administrateur temporaires pour les applications ou tâches approuvées avec des flux d'approbation configurables, une vérification MFA et une révocation automatique des privilèges.
Autoriser les applications de confiance à s'exécuter avec des privilèges élevés en utilisant des politiques basées sur l'éditeur, le certificat, le hachage de fichier ou le chemin d'accès, tout en bloquant les exécutables et les scripts non autorisés.
Créez des politiques de privilèges granulaires basées sur les utilisateurs, les groupes, les appareils, les systèmes d'exploitation, les applications, l'heure, l'emplacement ou le risque afin d'automatiser l'administration sécurisée des terminaux.
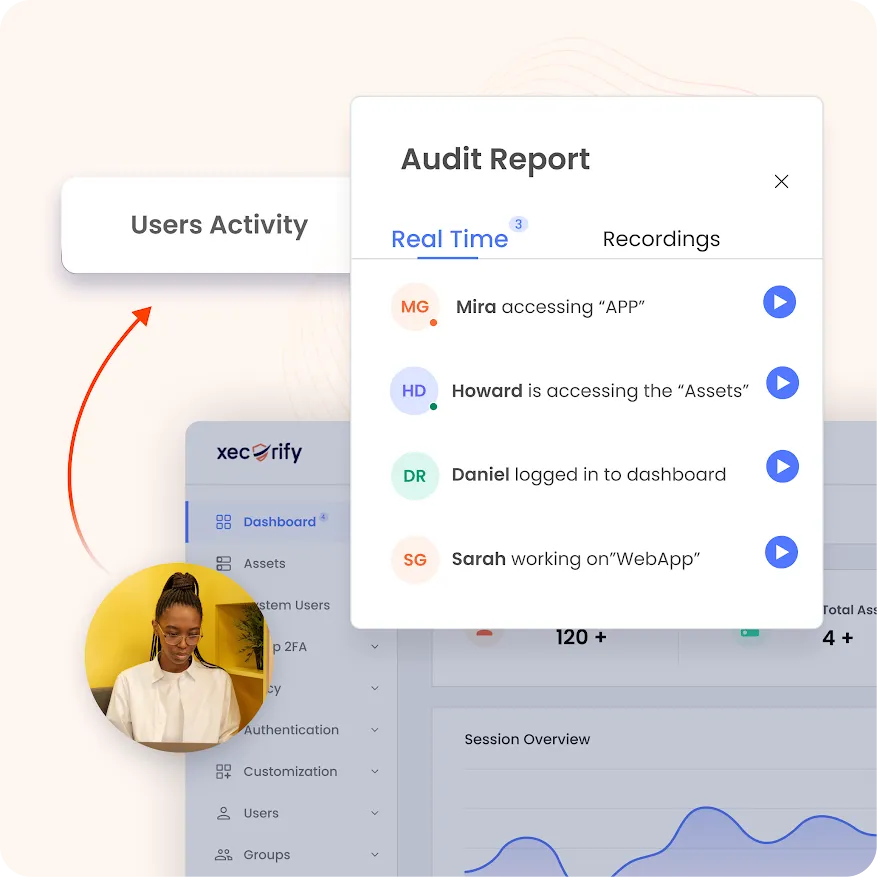
Enregistrez les événements d'élévation de privilèges, les activités des utilisateurs, les commandes, les approbations et les actions des administrateurs grâce à une journalisation centralisée à des fins d'audit, de conformité et d'enquêtes judiciaires.
Intégrez-vous de manière transparente avec Active Directory, Microsoft Entra ID, les plateformes SIEM et les outils ITSM tout en générant des rapports conformes aux normes telles que PCI DSS, HIPAA, ISO 27001 et SOC 2.
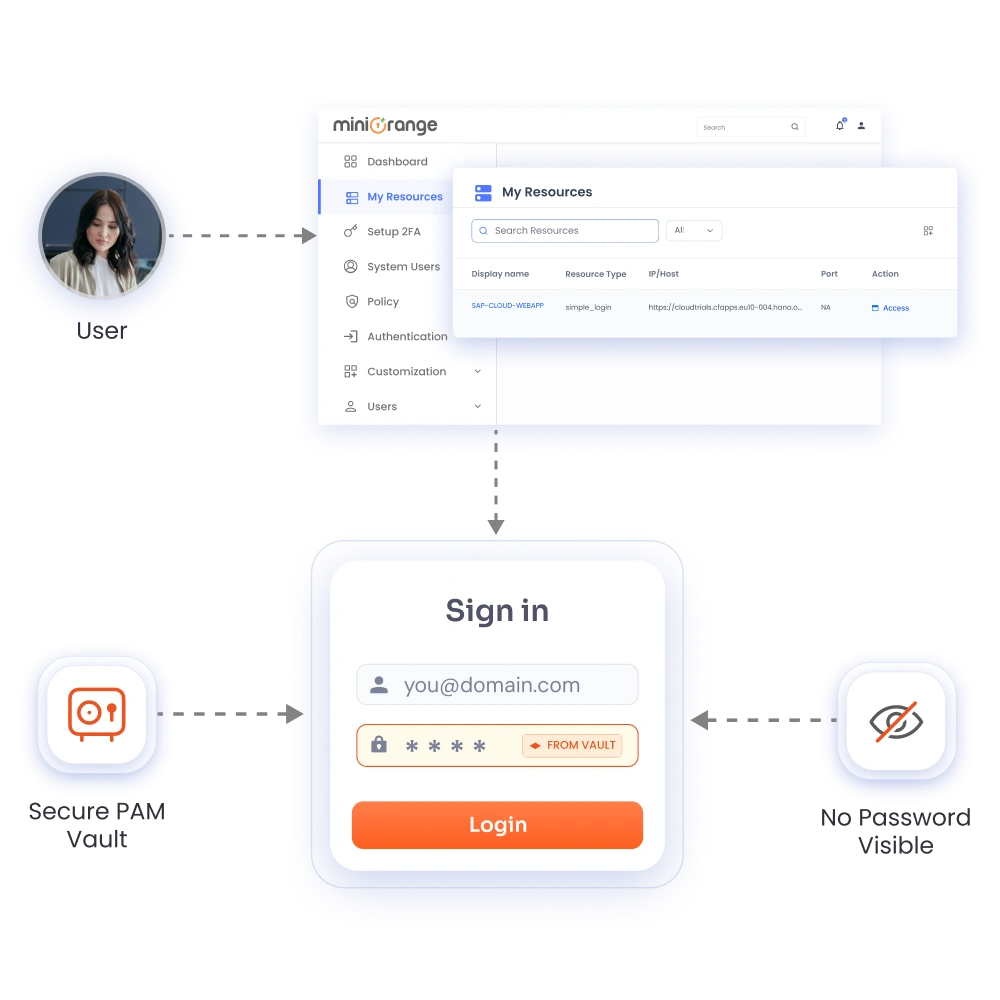

La suppression des droits d'administrateur permanent bloque la voie de déplacement latéral la plus courante utilisée dans les attaques par rançongiciel et par vol d'identifiants.

Les demandes d'élévation de privilèges en libre-service avec flux d'approbation automatisés réduisent le nombre de tickets d'assistance pour l'accès administrateur sans ralentir les utilisateurs.

Les pistes d'audit centralisées et les rapports de conformité préétablis simplifient les audits pour PCI DSS, HIPAA, ISO 27001 et SOC 2.
Consolidez vos contrôles d'accès privilégiés dans une solution unique et performante intégrant des fonctionnalités EPM, Password Vault, PSM et JIT.
Les décisions relatives aux privilèges sont liées à l'identité vérifiée, à l'état de l'appareil et au contexte, et non à des autorisations statiques et permanentes.
Chaque événement, commande et approbation relatif à une modification d'échelle est enregistré de manière centralisée à des fins d'analyse et de rapports de conformité.
Bénéficiez d'une assistance dédiée au déploiement et au dépannage à tout moment, assurée par l'équipe d'ingénierie de sécurité de miniOrange.
5.0
« PAM avancé pour les entreprises modernes »
Je recherchais une solution PAM capable de sécuriser efficacement les identités humaines et non humaines au sein de notre environnement. miniOrange PAM nous a permis de protéger les administrateurs, les agents IA, les comptes de service et les processus automatisés… Lire la suite
4.7
« Authentification forte et intégration facile »
miniOrange propose une plateforme de gestion des accès flexible dotée de solides capacités d'authentification, d'une intégration transparente avec les sources d'identité existantes et d'un support fiable. L'équipe a été très réactive lors de la prise en main… Lire la suite
5.0
« Sécurité moderne des accès privilégiés »
Grâce à son approche moderne centrée sur l'identité, le logiciel PAM de miniOrange a transformé la gestion des accès privilégiés en automatisant les demandes d'accès à la demande, la surveillance des sessions et la gestion des mots de passe… Lire la suite