Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×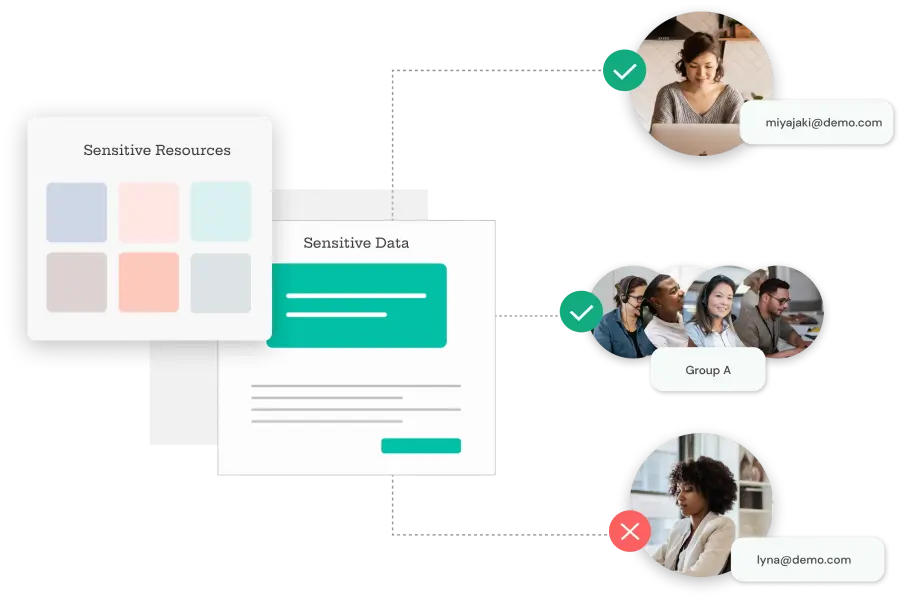
Le contrôle d'accès granulaire consiste à attribuer des autorisations spécifiques aux utilisateurs ou aux groupes, leur permettant d'accéder aux ressources ou aux données dont ils ont besoin, et rien de plus. Ce mécanisme de sécurité granulaire permet à une entreprise de gérer et de restreindre les niveaux d'accès à ses données et ressources de manière très précise. Plutôt que d'accorder un accès complet aux utilisateurs, il décompose les autorisations en actions ou objectifs spécifiques, garantissant ainsi que les utilisateurs n'ont accès qu'aux données nécessaires, et rien de plus.
Le contrôle d'accès granulaire est un élément important de la gestion des identités et des accès (IAM) et PAM (Privileged Access Management). En termes simples, le contrôle d’accès granulaire agit comme un filet de sécurité. Il sépare ceux qui peuvent voir ou modifier les données de ceux qui peuvent effectuer des tâches. Cela renforce la sécurité et définit clairement les rôles au sein d’une organisation ou d’un système.
De plus, grâce à la gestion des rôles, PAM limite les actions que les utilisateurs peuvent effectuer sur les applications distantes, notamment SSH, RDP (Remote Desktop Protocol) et les systèmes de bases de données. Cette stratégie réduit efficacement les privilèges permanents, garantissant ainsi que les utilisateurs ne peuvent exécuter que les opérations qui leur sont spécifiquement réservées.

Une plateforme centralisée gère les informations d'identification, limite l'accès, suit les données et conserve les journaux, réduisant ainsi les risques de violation et améliorant la sécurité.

Permet des droits d'accès affinés pour les utilisateurs ou les groupes, avec des restrictions personnalisées sur les données sensibles en fonction des rôles et des fonctions.

Facilite la documentation détaillée et les pistes d'audit, garantissant la conformité aux normes et réglementations du secteur telles que HIPAA et RGPD.
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

La restriction des commandes contrôle les commandes que les utilisateurs peuvent exécuter. Ceci est essentiel pour empêcher tout accès non autorisé ou toute utilisation abusive de commandes sensibles. Par exemple, les administrateurs peuvent bloquer certaines commandes dans PowerShell ou l'invite de commandes (CMD) afin d'empêcher les utilisateurs d'effectuer des actions à haut risque.
La restriction des requêtes limite les types de requêtes de base de données que les utilisateurs peuvent exécuter. Par exemple, vous pouvez autoriser les utilisateurs à consulter les données sans pouvoir les modifier. Utilisez les autorisations SQL ou le contrôle d'accès basé sur les rôles (RBAC) pour contrôler qui peut exécuter quels types de requêtes.
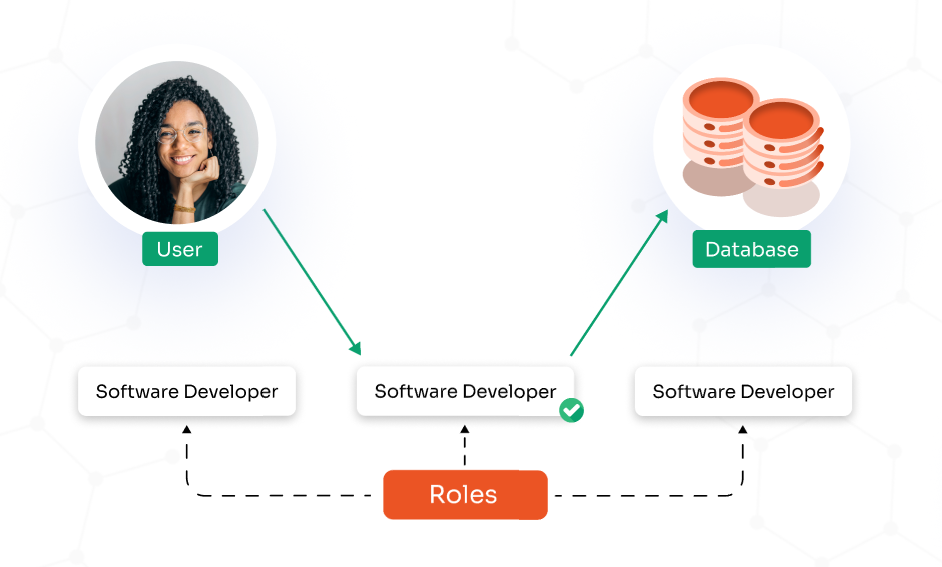
Les rôles définissent les actions autorisées pour les utilisateurs ou les services, et les capacités correspondent aux actions spécifiques permises pour chaque rôle. Cette approche est connue sous le nom de contrôle d'accès basé sur les rôles (RBAC).
Les restrictions d'application empêchent les utilisateurs d'exécuter des applications non autorisées lorsqu'ils accèdent à un système à distance, que ce soit via RDP, SSH ou VNC.
Lorsque vous déterminez les exigences de sécurité spécifiques pour les autorisations granulaires au sein de votre organisation, vous disposez de plusieurs options à prendre en compte.
RBAC est basé sur un contrôle d'accès granulaire qui limite l'accès en fonction du rôle de l'utilisateur dans une organisation, où chaque rôle est associé à des autorisations spécifiques. Au lieu d'attribuer des autorisations à chaque utilisateur, ils se voient attribuer un rôle qui définit leur niveau d'accès.
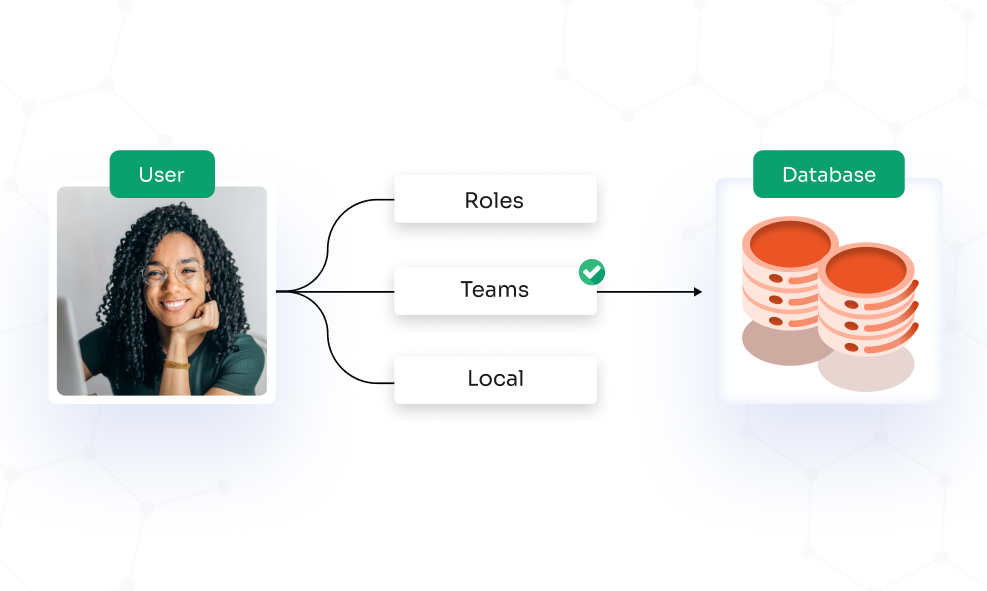
Le contrôle d'accès est défini par des attributs utilisateur tels que le rôle de l'utilisateur, l'heure, le rang, l'emplacement, etc. L'accès aux données et aux ressources est accordé en fonction de la combinaison de ces attributs.
Dans un système MBAC, l'administrateur implémente des contrôles spécifiquement pour les environnements de haute sécurité. L'accès est accordé ou refusé en fonction de la sensibilité des informations contenues dans les ressources et du niveau d'habilitation de sécurité de l'utilisateur, tel que confidentiel ou très secret.
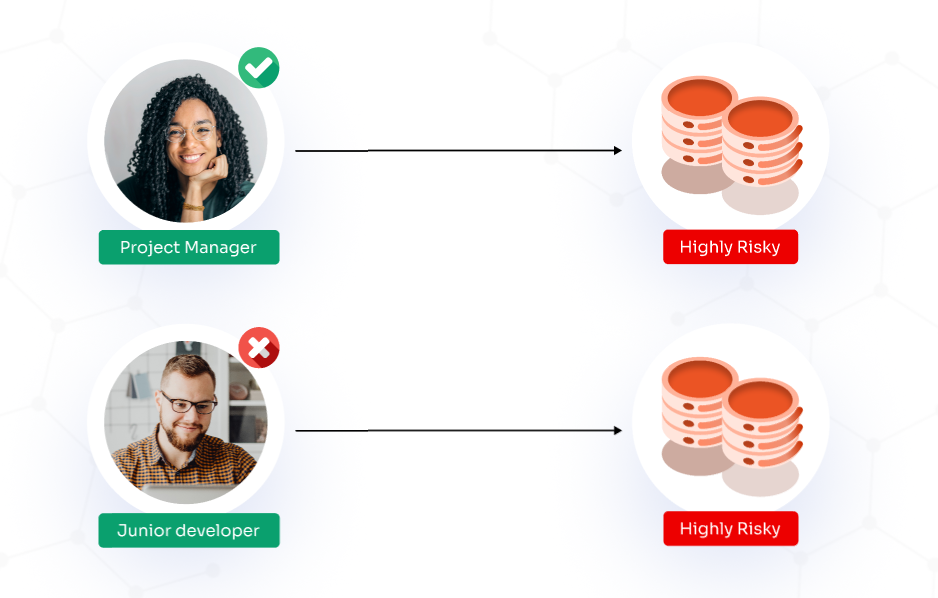
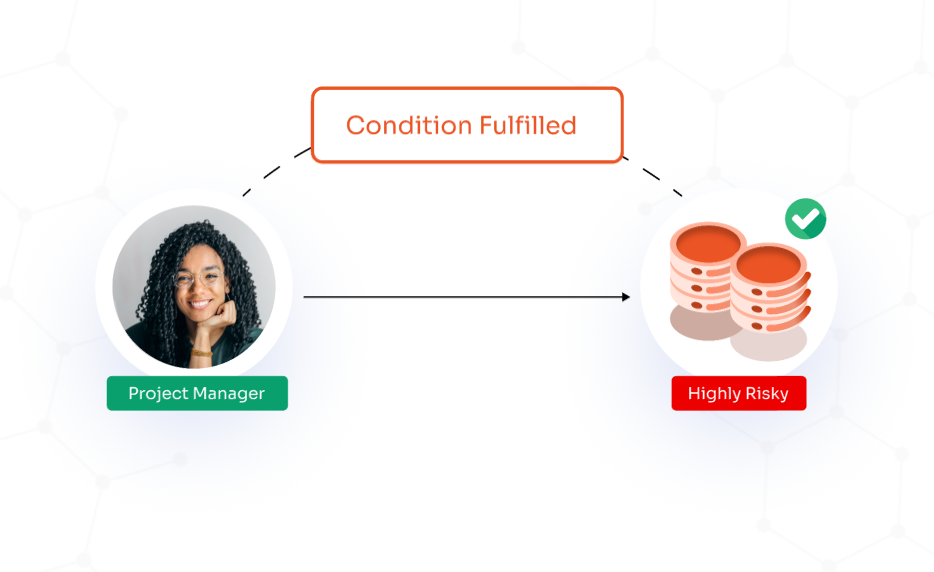
DBAC permet aux utilisateurs de gérer l'accès à leurs ressources, leur permettant de décider qui peut accéder à leurs données et dans quelles conditions. Les utilisateurs ont la possibilité de définir les droits d'accès et de définir les conditions de cet accès, car cela peut introduire des risques de sécurité si les autorisations ne sont pas soigneusement conservées.




















































