Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Les environnements Kubernetes sont très dynamiques, ce qui rend la gestion des accès privilégiés difficile avec les approches de sécurité traditionnelles. Les organisations sont souvent confrontées à des comptes de service surprivilégiés, une prolifération des identifiants d'administrateur, des fichiers kubeconfig partagés et des pipelines CI/CD susceptibles d'engendrer des risques d'élévation de privilèges.
À mesure que les déploiements s'étendent sur plusieurs clusters, maintenir des contrôles d'accès et une visibilité cohérents devient plus complexe. Une solution de gestion des accès Kubernetes dédiée permet d'appliquer le principe du moindre privilège, d'améliorer la visibilité des audits et de renforcer la sécurité dans les environnements cloud-native.
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

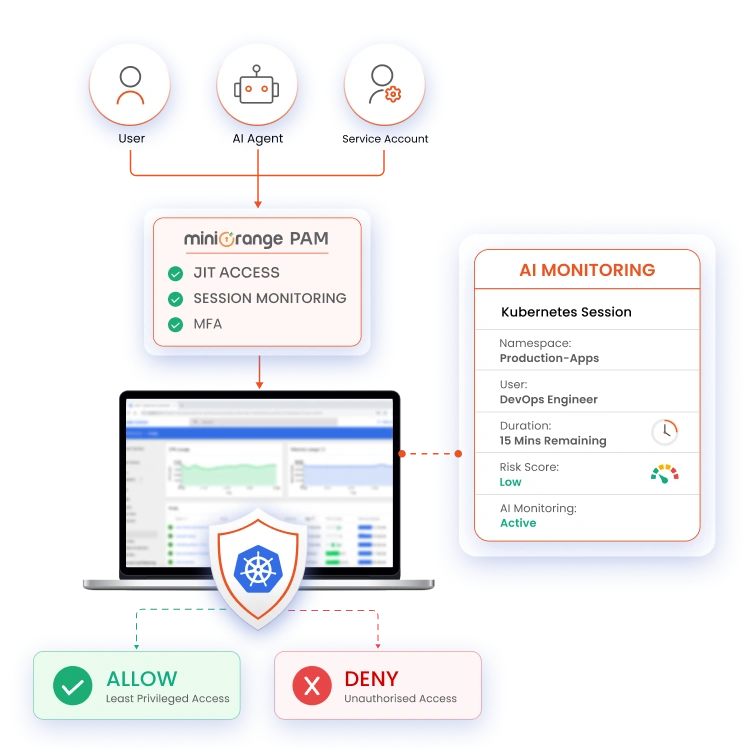
Le logiciel PAM de miniOrange combine une architecture native du cloud, des contrôles basés sur l'identité et une surveillance alimentée par l'IA pour sécuriser les environnements Kubernetes.
Chaque action privilégiée est associée à une identité humaine ou non humaine vérifiée, qu'il s'agisse d'utilisateurs, de comptes de service, de charges de travail ou de processus d'automatisation. Ceci élimine l'accès anonyme et renforce la traçabilité dans les environnements Kubernetes.
N’accordez un accès privilégié temporaire que lorsque cela est nécessaire pour une tâche spécifique. Cet accès est automatiquement révoqué à l’expiration de la session ou de la période autorisée.
Privilégiez l'octroi d'autorisations au niveau de l'espace de noms, de la charge de travail ou de la ressource plutôt que de privilèges à l'échelle du cluster. Cela permet de garantir le principe du moindre privilège et de limiter les accès inutiles.
Surveillez en continu les sessions Kubernetes privilégiées afin de détecter tout comportement inhabituel ou action à risque. L'analyse basée sur l'IA permet d'identifier les menaces et de réagir plus rapidement aux incidents potentiels.
Tenir des registres détaillés des demandes d'accès privilégié , des approbations, des sessions et des actions administratives. Générer des rapports conformes aux exigences des audits et des revues de gouvernance.
Exigez une authentification forte avant d'accorder un accès privilégié aux ressources Kubernetes. L'authentification multifacteur (MFA) ajoute une couche de protection supplémentaire contre les identifiants compromis.
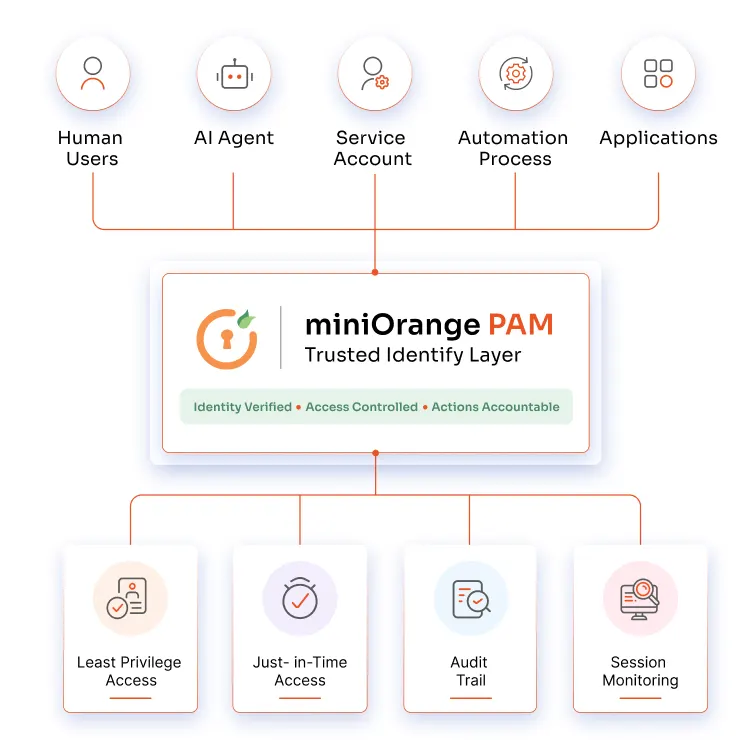
Kubernetes PAM prend en charge la sécurité Zero Trust en appliquant une vérification continue, le principe du moindre privilège et des contrôles de gouvernance prêts pour l'audit.
Suivre les activités d'accès privilégié et conserver des pistes d'audit détaillées pour les systèmes financiers. Améliorer la responsabilisation et répondre aux exigences réglementaires en matière de rapports.
Protégez les charges de travail du secteur de la santé et les informations sensibles des patients au sein des environnements Kubernetes. Limitez l'accès privilégié au personnel autorisé et assurez la visibilité des audits.
Contrôlez l'accès aux données personnelles traitées dans les applications Kubernetes. Assurez la conformité au RGPD et aux exigences de gouvernance des données grâce à des autorisations précises et à une surveillance des activités.
Démontrez des contrôles d'accès rigoureux et une gouvernance efficace des comptes à privilèges dans les environnements Kubernetes. Simplifiez la préparation à l'audit ISO 27001 grâce à un système centralisé de rapports et de journaux.
Limitez les autorisations aux seules ressources nécessaires aux utilisateurs et aux charges de travail pour accomplir leurs tâches. Réduisez la surface d'attaque tout en respectant les principes de sécurité Zero Trust et NIST.
Conçu pour les environnements cloud natifs modernes et les déploiements Kubernetes. Évolutivité sécurisée sur des clusters dynamiques sans infrastructure complexe.
Déployez et configurez rapidement Kubernetes PAM avec un minimum de contraintes opérationnelles. Réduisez le temps de mise en œuvre tout en améliorant la sécurité.
Obtenez une visibilité accrue sur les activités sensibles grâce à une surveillance intelligente. Détectez les comportements anormaux suspects avant qu'ils ne deviennent un incident de sécurité.
Soutenir les initiatives de conformité grâce à des capacités de gouvernance et de reporting centralisées. Maintenir la préparation aux audits dans les environnements réglementés.





Je ne peux pas parler assez haut de miniOrange, je suis totalement satisfait du processus et des résultats à tous égards.
5.0

Service technique génial, produit génial. Dans l’ensemble, des gens géniaux. Cette solution est très simple et facile à mettre en œuvre
5.0
Des clusters sécurisés avec un accès juste à temps, des contrôles précis et une visibilité prête pour l'audit.

