Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×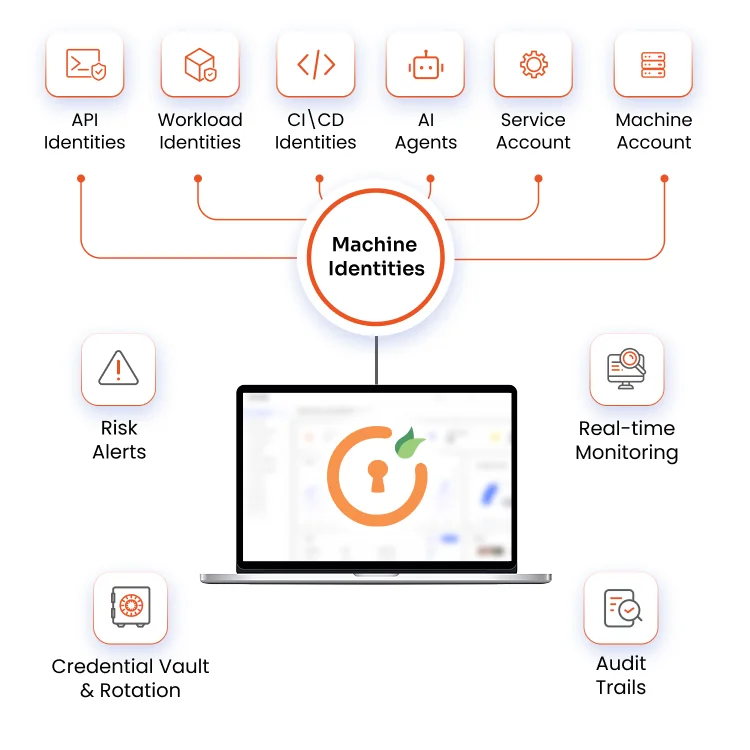
Votre environnement comprend des milliers d'identités de machines fonctionnant de manière autonome. La plupart d'entre elles disposent de trop d'autorisations, sont insuffisamment gouvernées et sont totalement invisibles pour votre équipe de sécurité.
Les agents d'IA, les API, les bots et les charges de travail génèrent des milliers d'identifiants de machines qu'il devient difficile de suivre, de renouveler ou de révoquer à grande échelle. Chaque identifiant non géré représente une porte ouverte aux cyberattaques.
De nombreux comptes de services orphelins et dormants fonctionnent sans propriétaire, sans gouvernance ni contrôle de leur cycle de vie, créant ainsi des angles morts permanents que les équipes de sécurité ne peuvent ni voir, ni auditer, ni corriger.
Les agents d'IA se voient systématiquement accorder des droits d'accès persistants et de haut niveau, au lieu des autorisations minimales ou ponctuelles. Ces autorisations excessives ne sont ni contrôlées ni révoquées une fois la tâche terminée, ce qui crée une faille de sécurité.
Les secrets intégrés dans le code, les scripts et les pipelines CI/CD augmentent considérablement le risque de fuite d'identifiants et d'accès non autorisé, et ils sont notoirement difficiles à trouver et à remplacer.
Les identités de machines compromises peuvent traverser les systèmes, élever leurs privilèges et atteindre les infrastructures critiques dans les environnements cloud et hybrides, souvent avant même que des alertes ne soient déclenchées.
La gestion des accès privilégiés (PAM) traditionnelle a été conçue principalement pour les humains. Or, les agents d'IA fonctionnent à la vitesse de la machine, demandant dynamiquement l'accès aux API, aux outils, aux bases de données et à l'infrastructure en temps réel.
Parallèlement, la plupart des organisations sont incapables d'inventorier, de classer ou de gérer ces informations médicales non médicales. De plus, les approbations manuelles par tickets ne peuvent suivre le rythme des systèmes autonomes fonctionnant 24 h/24 et 7 j/7 et générant des milliers de demandes d'accès par heure.
Pour contrer cette réalité, vous avez besoin d'une solution PAM moderne, spécifiquement conçue pour les agents IA et les identités non humaines, afin de les découvrir en permanence, de gérer leur accès et d'appliquer le principe du moindre privilège.
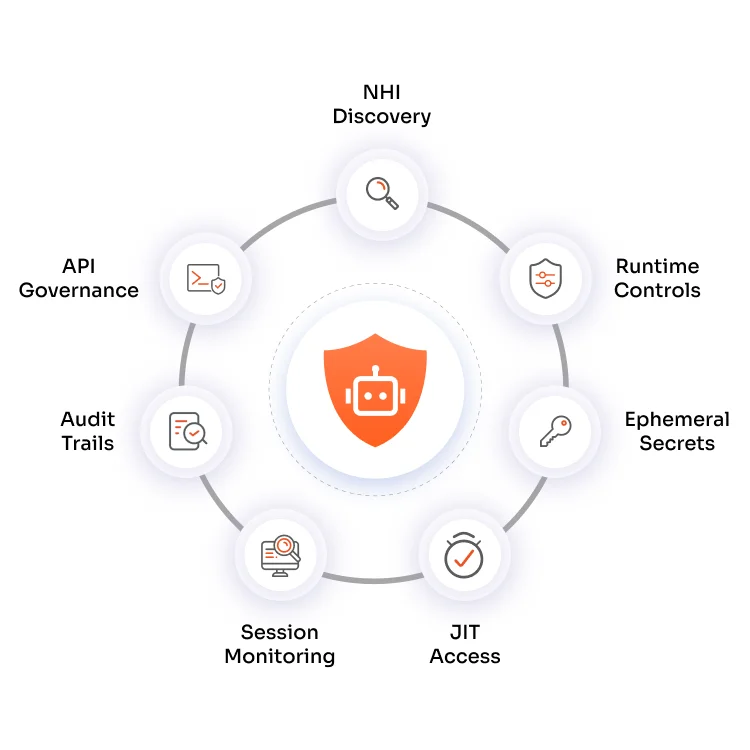
La solution PAM pour les identités non humaines offre un contrôle centralisé, une visibilité et une gouvernance pour les agents d'IA, les bots, les charges de travail et les identités de machines.
Découvrez les comptes de service non documentés , les identités de machines, les clés API et les secrets d'automatisation dans l'ensemble de votre environnement cloud et sur site.
Appliquez les politiques d'accès au moment précis de chaque requête, évaluées en temps réel selon l'identité de la charge de travail, le type de tâche, le niveau de risque et la sensibilité de l'API. Les requêtes à risque sont bloquées avant qu'elles ne causent des dommages.
Remplacez les identifiants statiques et de longue durée par des secrets générés dynamiquement, limités à une seule session et configurés pour expirer automatiquement.
L'accès est accordé uniquement en cas de besoin et uniquement aux ressources spécifiques requises par la tâche. Les fenêtres d'accès se ferment dès que la tâche est terminée. Il n'y a pas de privilèges permanents, pas de sessions oubliées et aucun risque résiduel.
Suivez en continu les schémas comportementaux de chaque session d'IA grâce à l'enregistrement des commandes, la détection des anomalies et l'analyse comportementale en temps réel.
Isolez chaque session d'IA privilégiée dans un environnement contrôlé et conservez des journaux d'audit immuables pour chaque action, requête API, exécution de commande et flux de travail privilégié. Vous serez ainsi prêt pour les rapports de conformité et les enquêtes numériques.
Définissez précisément les API, outils, bases de données et systèmes externes auxquels chaque agent d'IA peut accéder. Appliquez ces limites grâce à des contrôles de stratégie précis et contextuels lors de l'exécution.
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide
Un agent d'IA initie une requête d'accès à un système, une base de données, une API ou une ressource cloud lors de son exécution. Chaque requête est interceptée et enregistrée avant que l'accès ne soit accordé.
La requête est évaluée en temps réel en fonction de l'identité de la charge de travail, du type de tâche, du score de risque, de la sensibilité de l'API et des règles de politique ; puis approuvée, modifiée ou refusée sans intervention humaine.
Pour les demandes approuvées, des identifiants temporaires et limités dans le temps sont générés, transmis de manière sécurisée à l'agent et ne sont valides que pour la durée de la tâche.
Toutes les commandes, les appels d'API et les interactions de données sont suivis et analysés en continu. L'analyse comportementale détecte les anomalies et signale les écarts par rapport aux schémas attendus, déclenchant instantanément des alertes ou des réponses de confinement automatisées.
Une fois la tâche terminée ou la période de validité des informations d'identification expirée, l'accès est automatiquement révoqué. Aucun ticket de nettoyage n'est créé. Aucune session n'est oubliée. Aucun privilège n'est conservé dans le système.
Réclamez votre essai gratuit de miniOrange PAM et sécurisez chaque agent IA grâce à des contrôles d'accès et une gouvernance centralisés.
Aspect
PAM traditionnel
Agent IA PAM
Mots de passe statiques
Des titres éphémères
Centré sur l’humain
Identités machine + IA
Accès permanent et permanent
Accès JIT et à la demande
provisionnement manuel
autorisation d'exécution dynamique
Visibilité limitée
Surveillance comportementale continue
Approche basée uniquement sur le coffre-fort
application d'exécution sans agent et native du cloud
miniOrange PAM couvre toutes les identités autonomes et tous les flux de travail de votre infrastructure.

Gouvernez l'accès des assistants IA aux systèmes d'entreprise, aux données sensibles et aux outils internes grâce à des contrôles basés sur des politiques et à des pistes d'audit complètes pour chaque interaction.

Éliminez les secrets codés en dur des pipelines de construction et de déploiement en les remplaçant par des identifiants éphémères injectés dynamiquement qui expirent après chaque exécution.

Mettez chaque compte de service sous une gouvernance active grâce à la gestion du cycle de vie et aux revues automatiques des privilèges afin d'éliminer les comptes dormants et surprivilégiés.

Les LLM doivent pouvoir accéder elles-mêmes aux outils, aux API et aux sources de données. PAM gère ces appels grâce à des identifiants limités et exécutés juste à temps, garantissant ainsi que les flux de travail des LLM ne contiennent jamais de secrets persistants.

Appliquez des politiques d'accès précises et contextuelles à chaque point de terminaison d'API et intégration d'outil, appliquées lors de l'exécution.

Sécurisez les charges de travail Kubernetes avec PAM qui accorde un accès juste à temps et avec le moindre privilège aux pods, aux espaces de noms et aux clusters.
Une plateforme unique et unifiée pour la gestion des identités humaines et non humaines, avec le même moteur de politiques, les mêmes contrôles et la même piste d'audit.
Un coût total de possession inférieur à celui des solutions PAM traditionnelles, sans compromis sur les fonctionnalités de niveau entreprise. Une tarification flexible qui évolue avec votre environnement, et non en fonction de votre budget.
Aucun agent à déployer , aucun proxy à gérer, aucune infrastructure à administrer. miniOrange s'intègre nativement à vos fournisseurs de cloud et plateformes d'identité, pour une complexité opérationnelle nulle.
Déployez votre première identité non humaine en quelques jours, et non en plusieurs mois. Grâce aux intégrations préconfigurées, à la prise en main guidée et à une interface d'administration intuitive, votre équipe se concentre sur la sécurité plutôt que sur la configuration.