Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
La gestion des privilèges et de la délégation (PEDM) est un processus de sécurité qui fait partie de la gestion des accès privilégiés . Cette dernière régit la manière dont les utilisateurs obtiennent des droits d'accès élevés pour effectuer des tâches spécifiques sur les systèmes, les applications et les terminaux. Les outils PEDM remplacent les droits d'administrateur permanents par une élévation de privilèges contrôlée et basée sur des politiques, garantissant ainsi que les utilisateurs n'obtiennent que les accès nécessaires, au moment opportun.
Le processus fonctionne en accordant des privilèges temporaires pour les actions approuvées, en limitant l'accès à des tâches ou applications définies et en révoquant automatiquement l'accès une fois celui-ci terminé. PEDM standardise également les demandes d'accès, les approbations et leur application, tout en atténuant les menaces telles que l'abus de privilèges, le vol d'identifiants, les transferts latéraux et l'exécution non autorisée d'applications, garantissant ainsi un contrôle cohérent sans perturber les flux de travail.
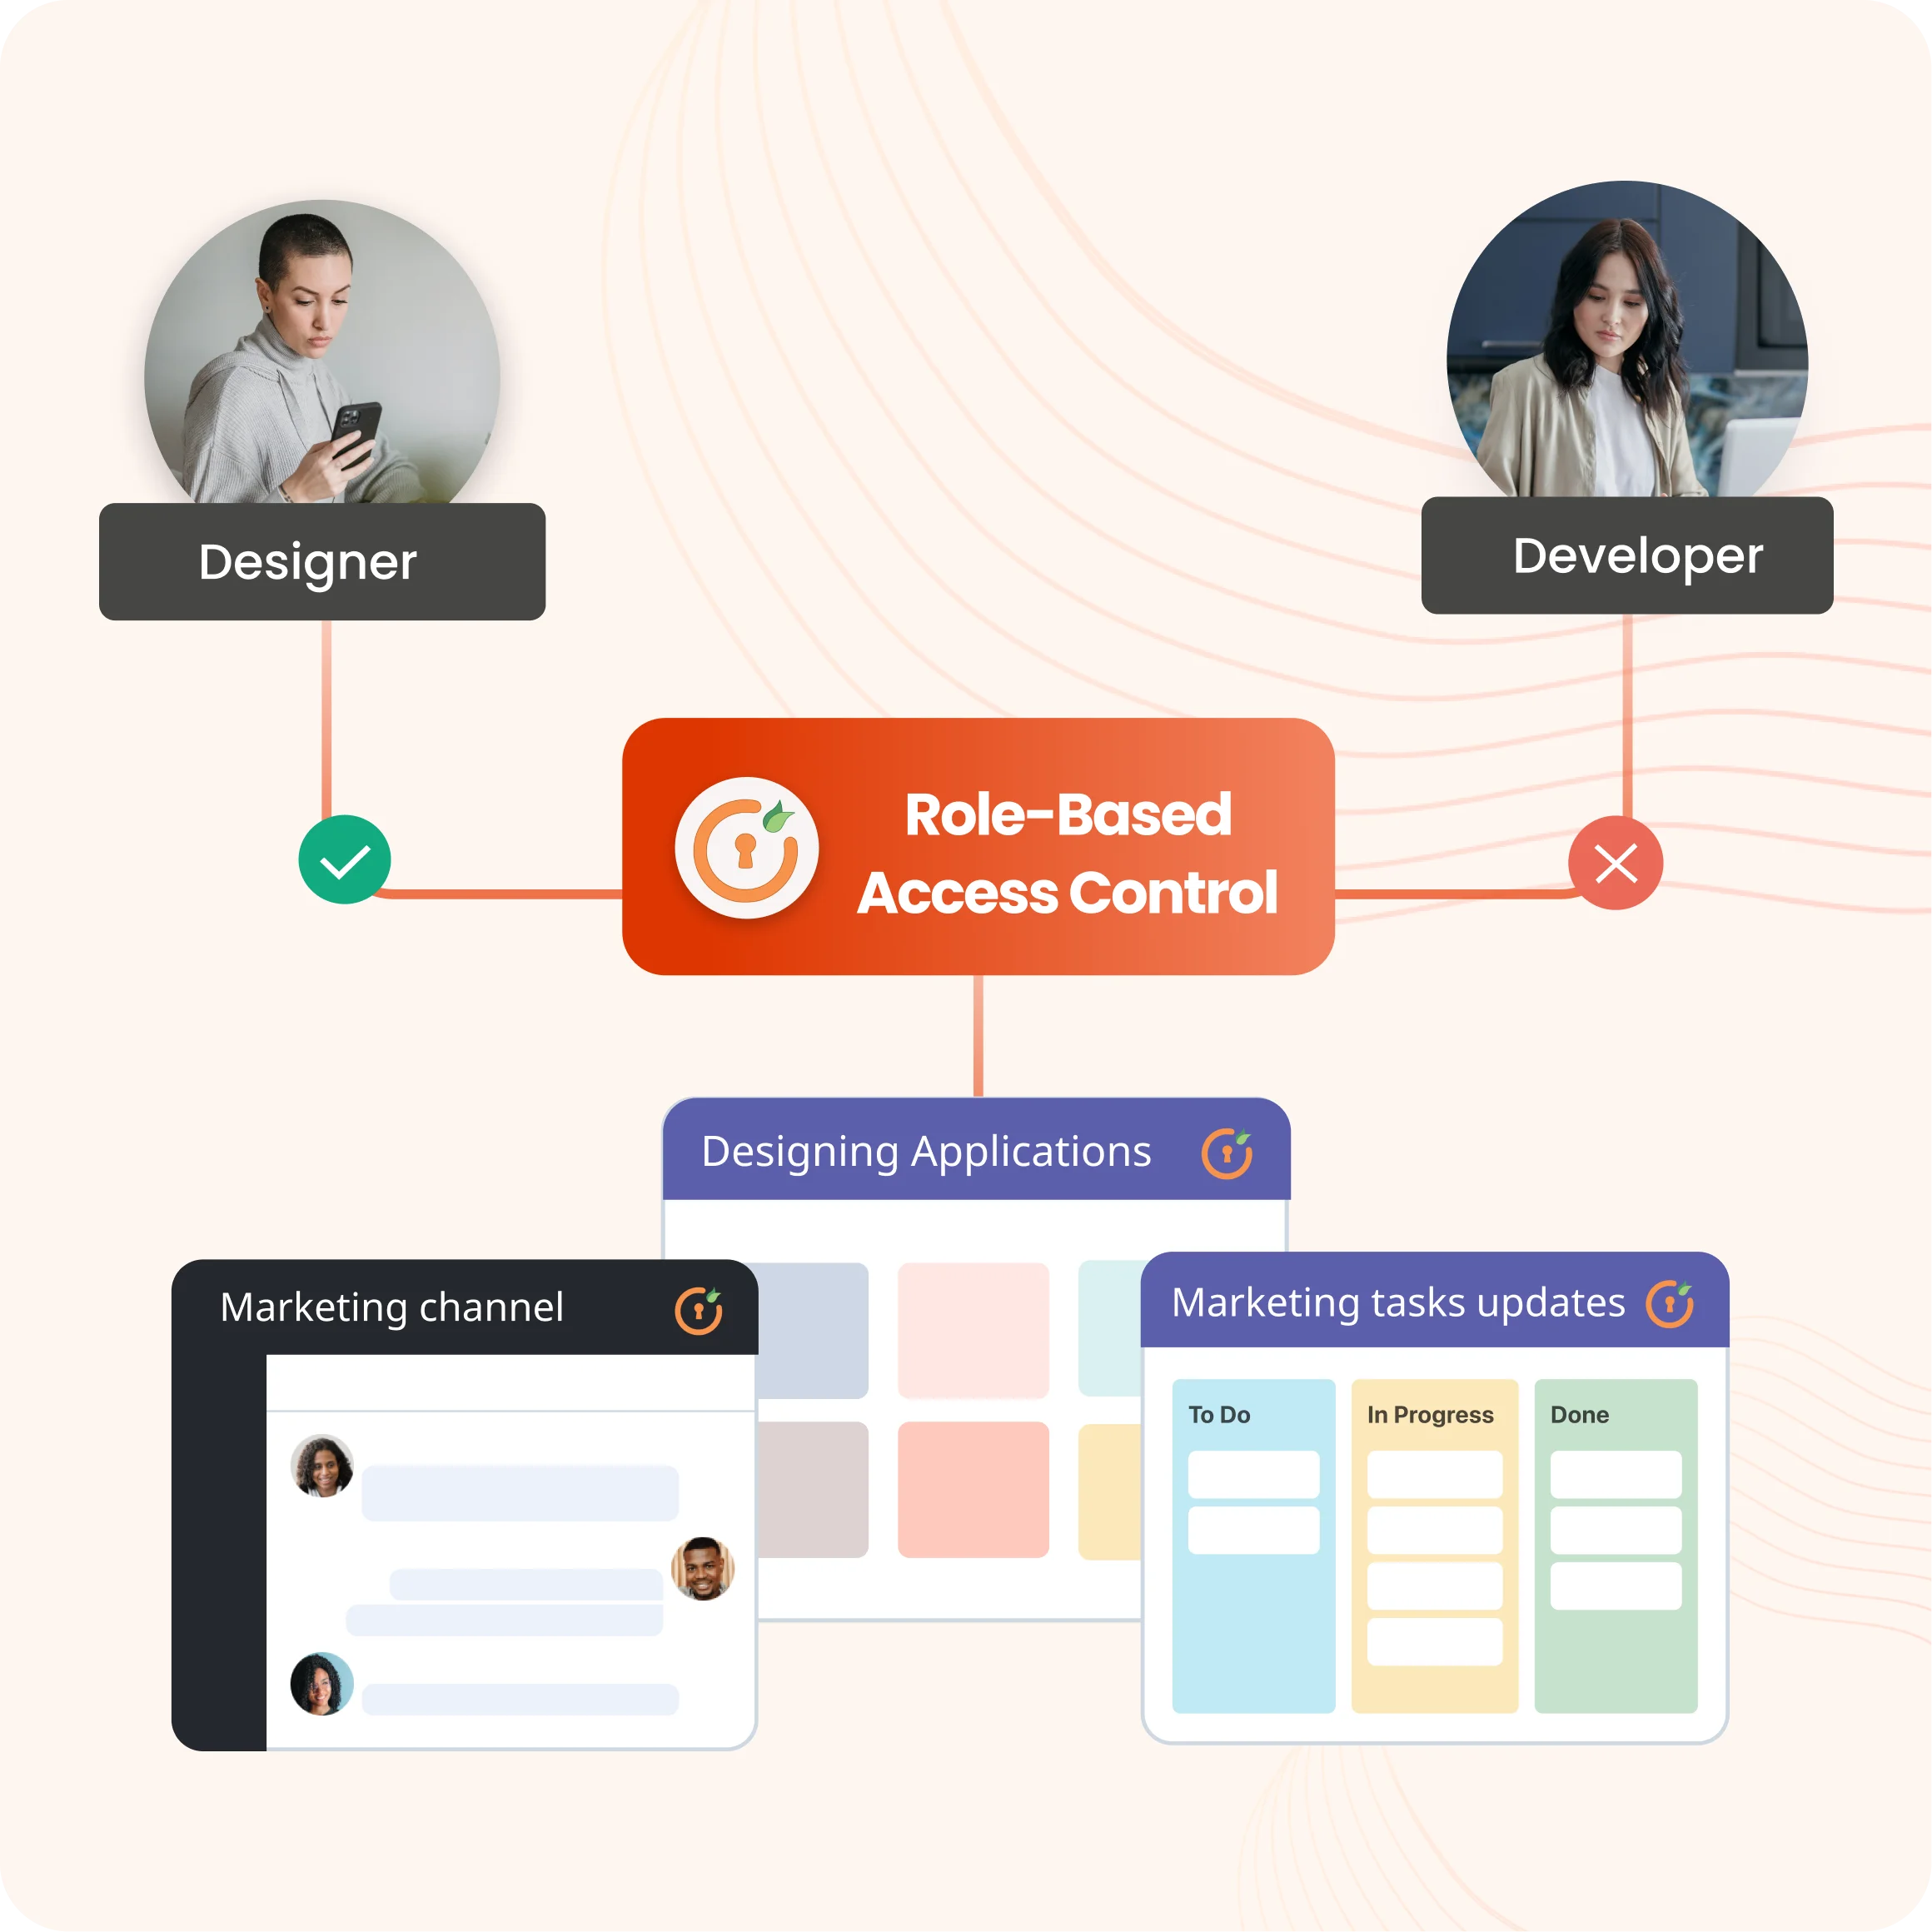
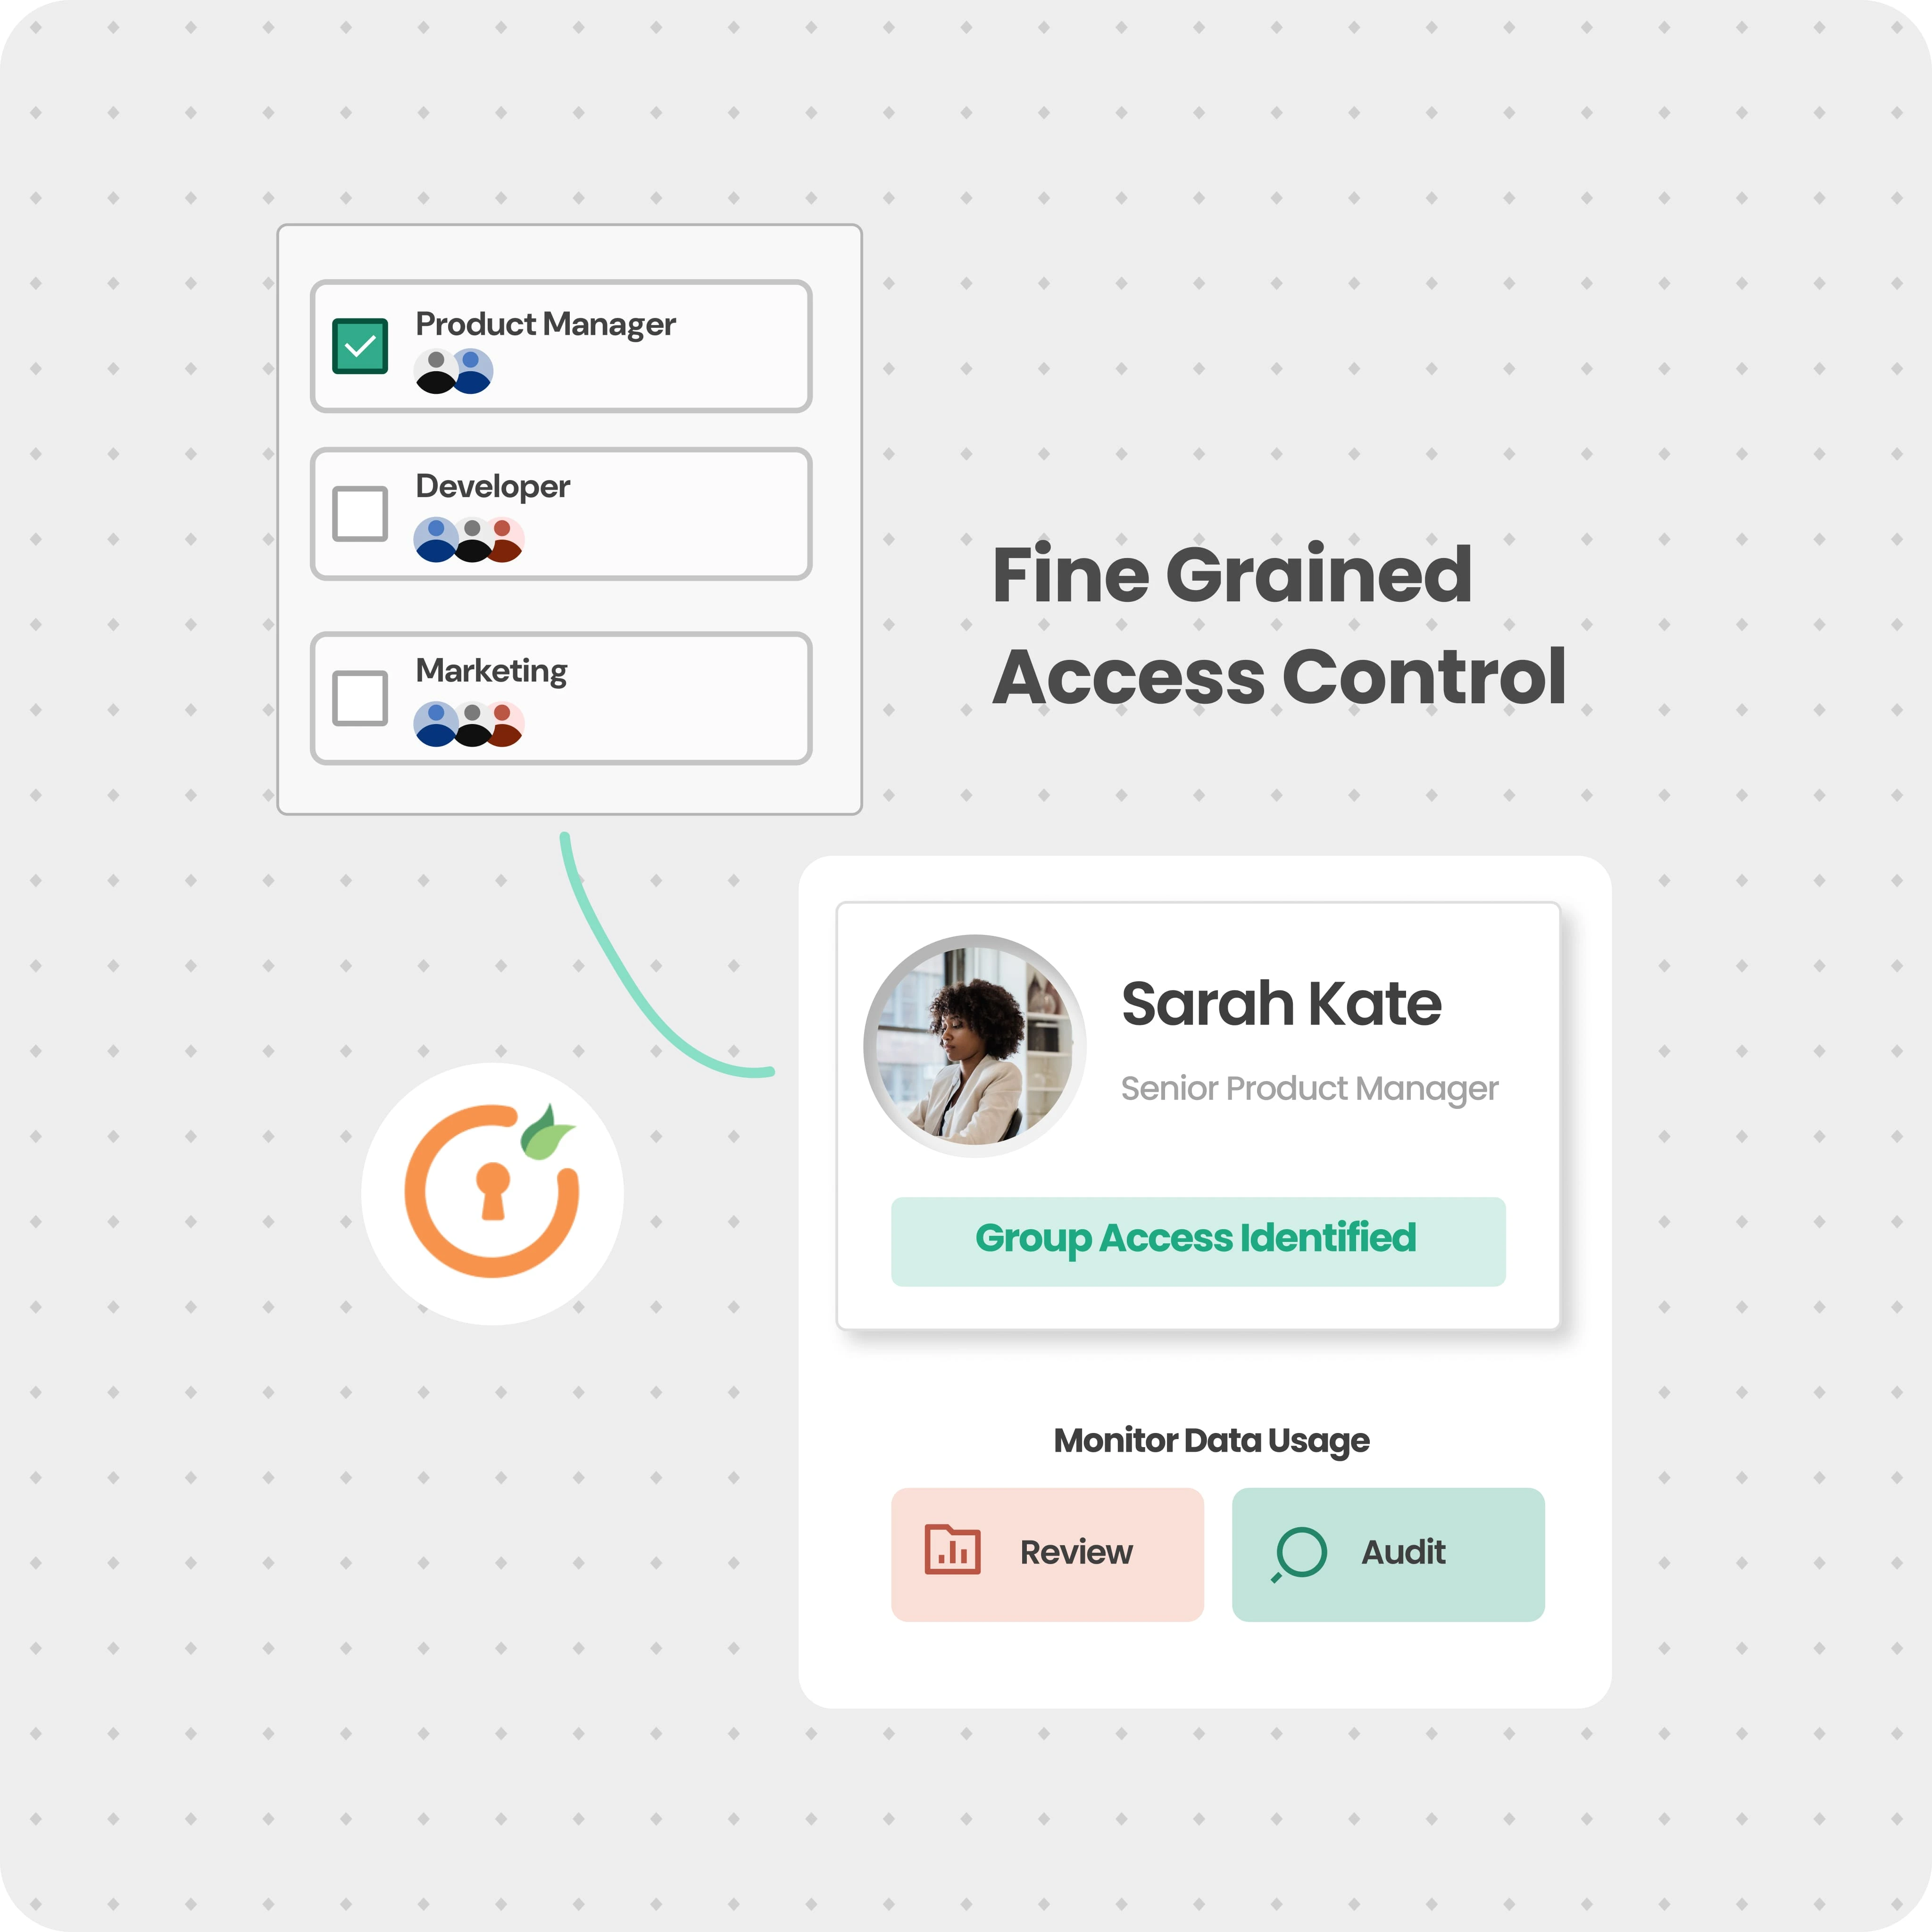
Accordez un accès granulaire et étendu au niveau de l'application, du processus ou de la tâche au lieu d'attribuer des droits d'administration complets, garantissant ainsi un contrôle précis des actions des utilisateurs.
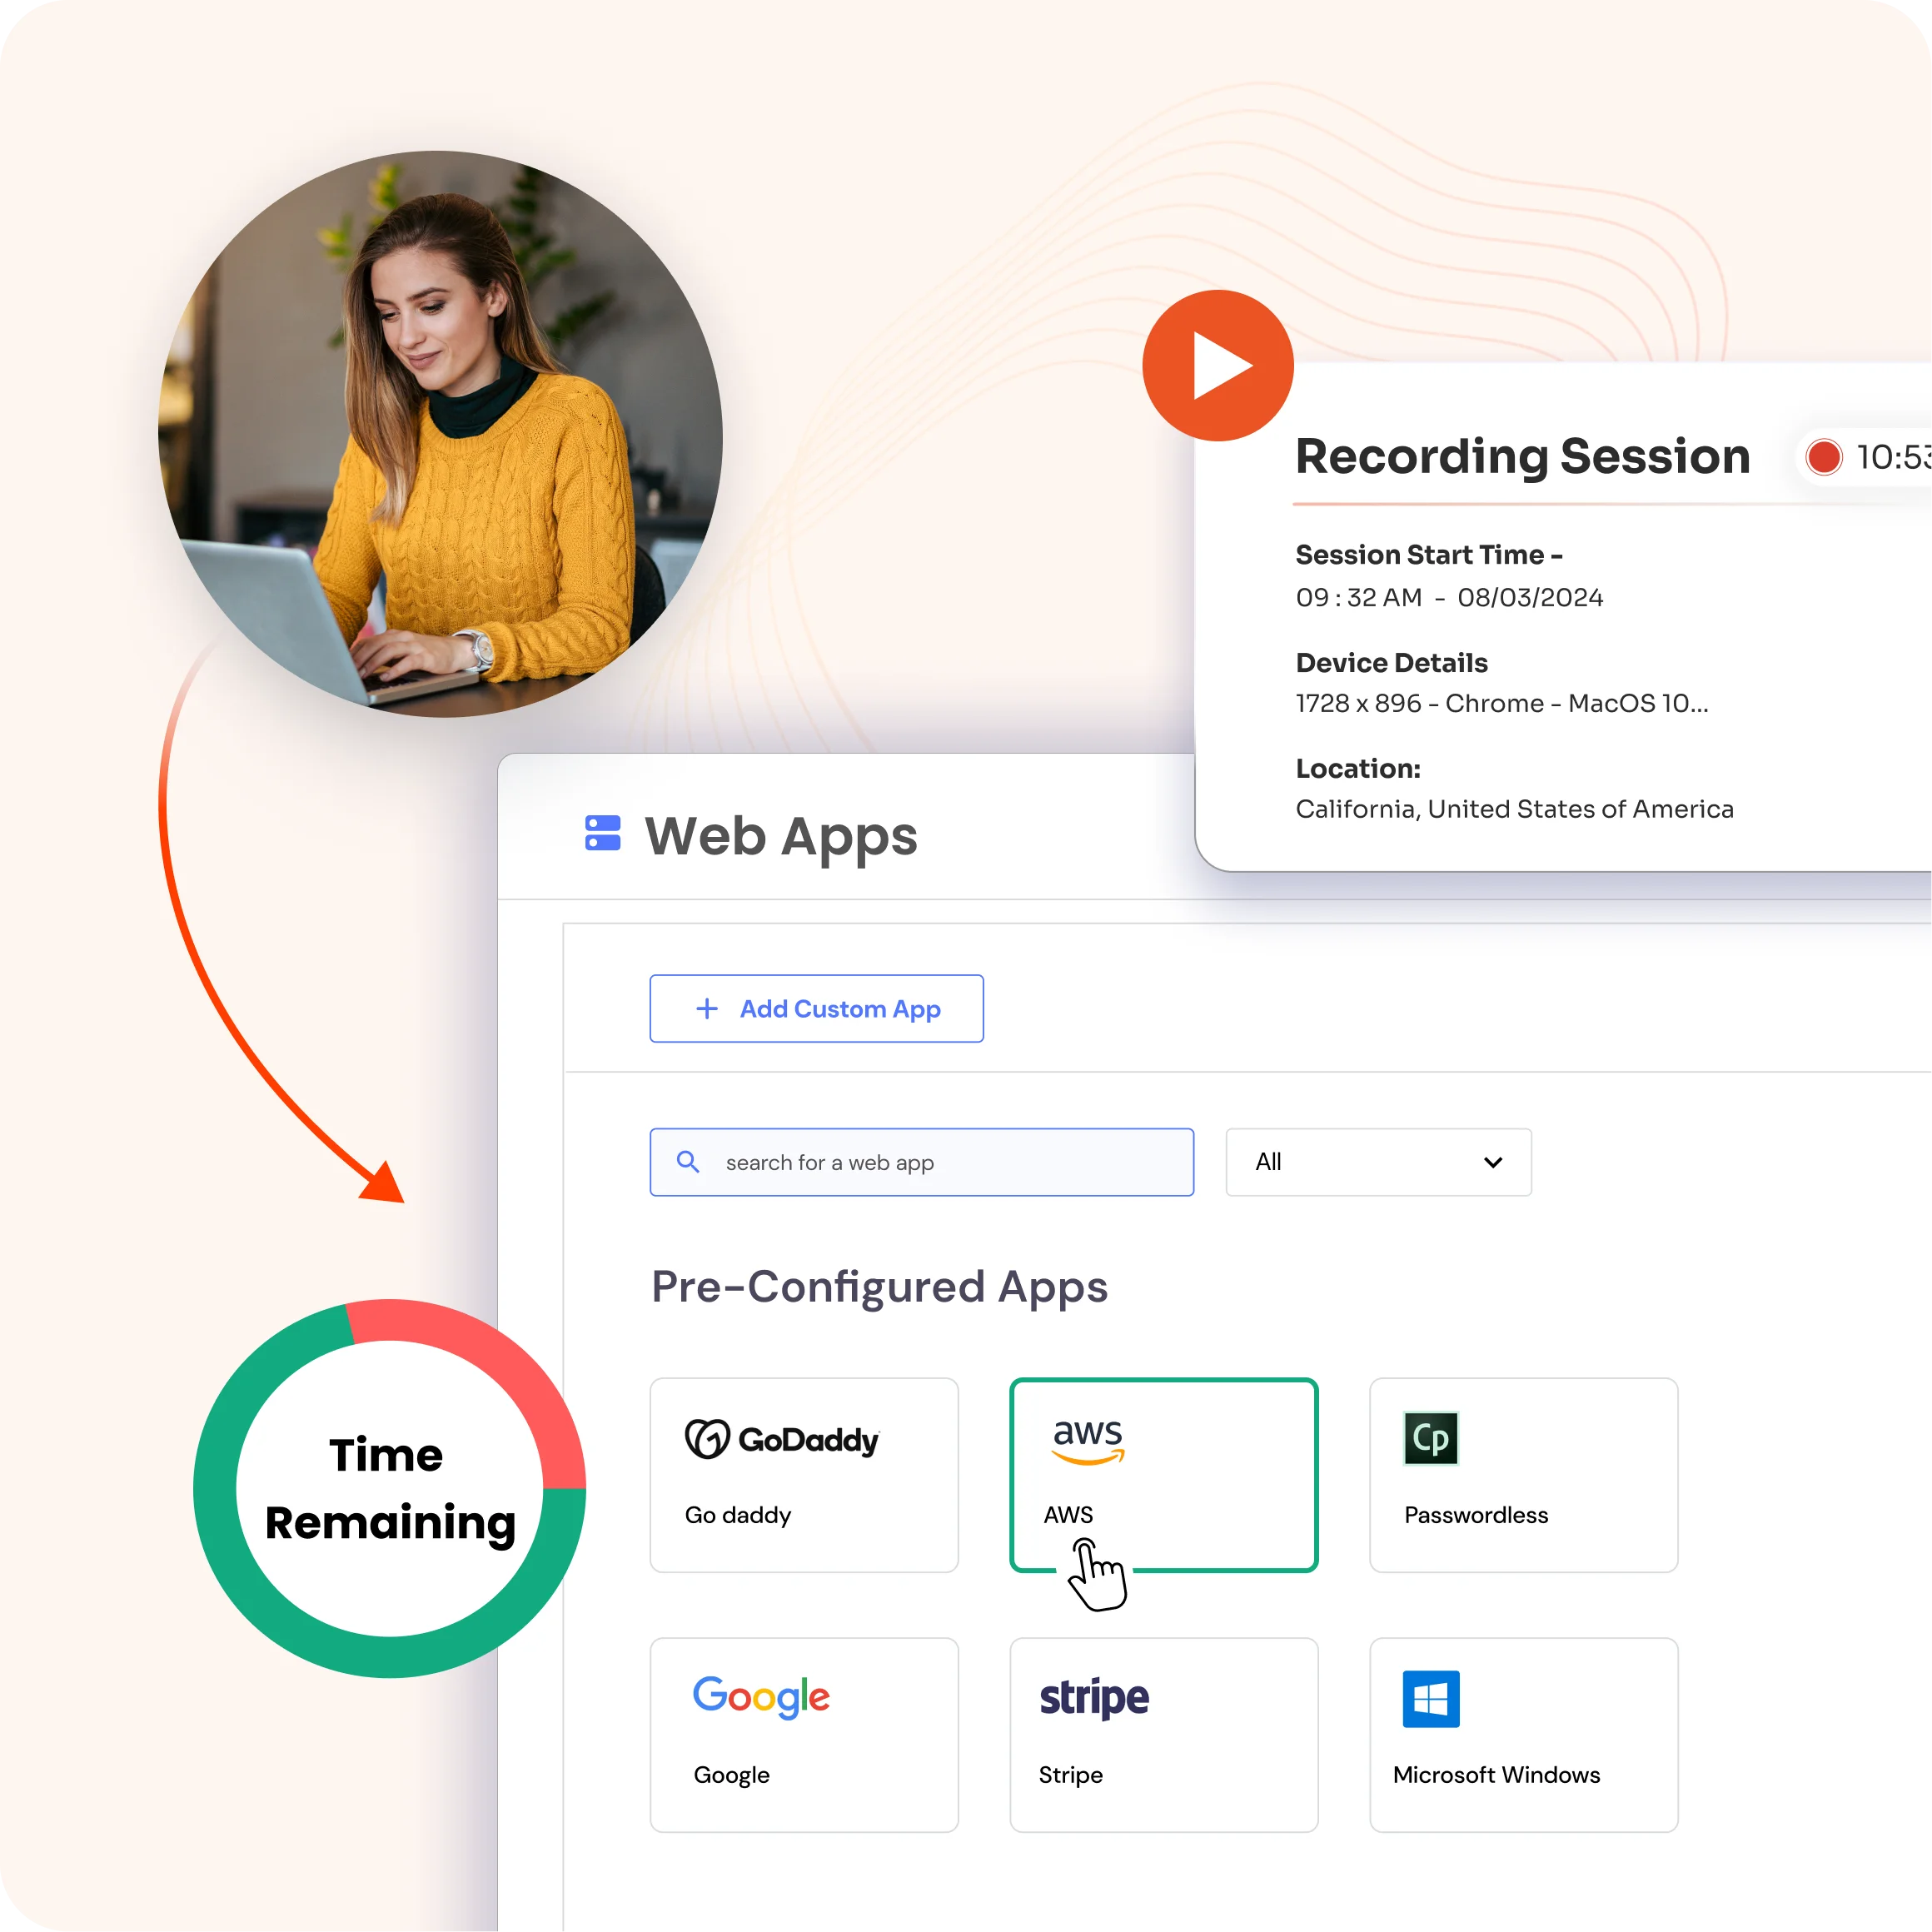
Autoriser un accès temporaire et limité dans le temps pour des tâches spécifiques et révoquer automatiquement les privilèges une fois la tâche terminée afin d'éliminer les privilèges permanents.
Définir et appliquer des politiques centralisées pour contrôler comment, quand et pourquoi l'élévation de privilèges est accordée aux utilisateurs, aux systèmes et aux applications.
Contrôlez les applications pouvant s'exécuter avec des privilèges élevés, afin de garantir que les utilisateurs puissent exécuter en toute sécurité les tâches requises sans accorder un accès complet au système.
Rationalisez les demandes d'accès grâce à des flux d'approbation structurés et permettez une délégation sécurisée des privilèges sans compromettre le contrôle.
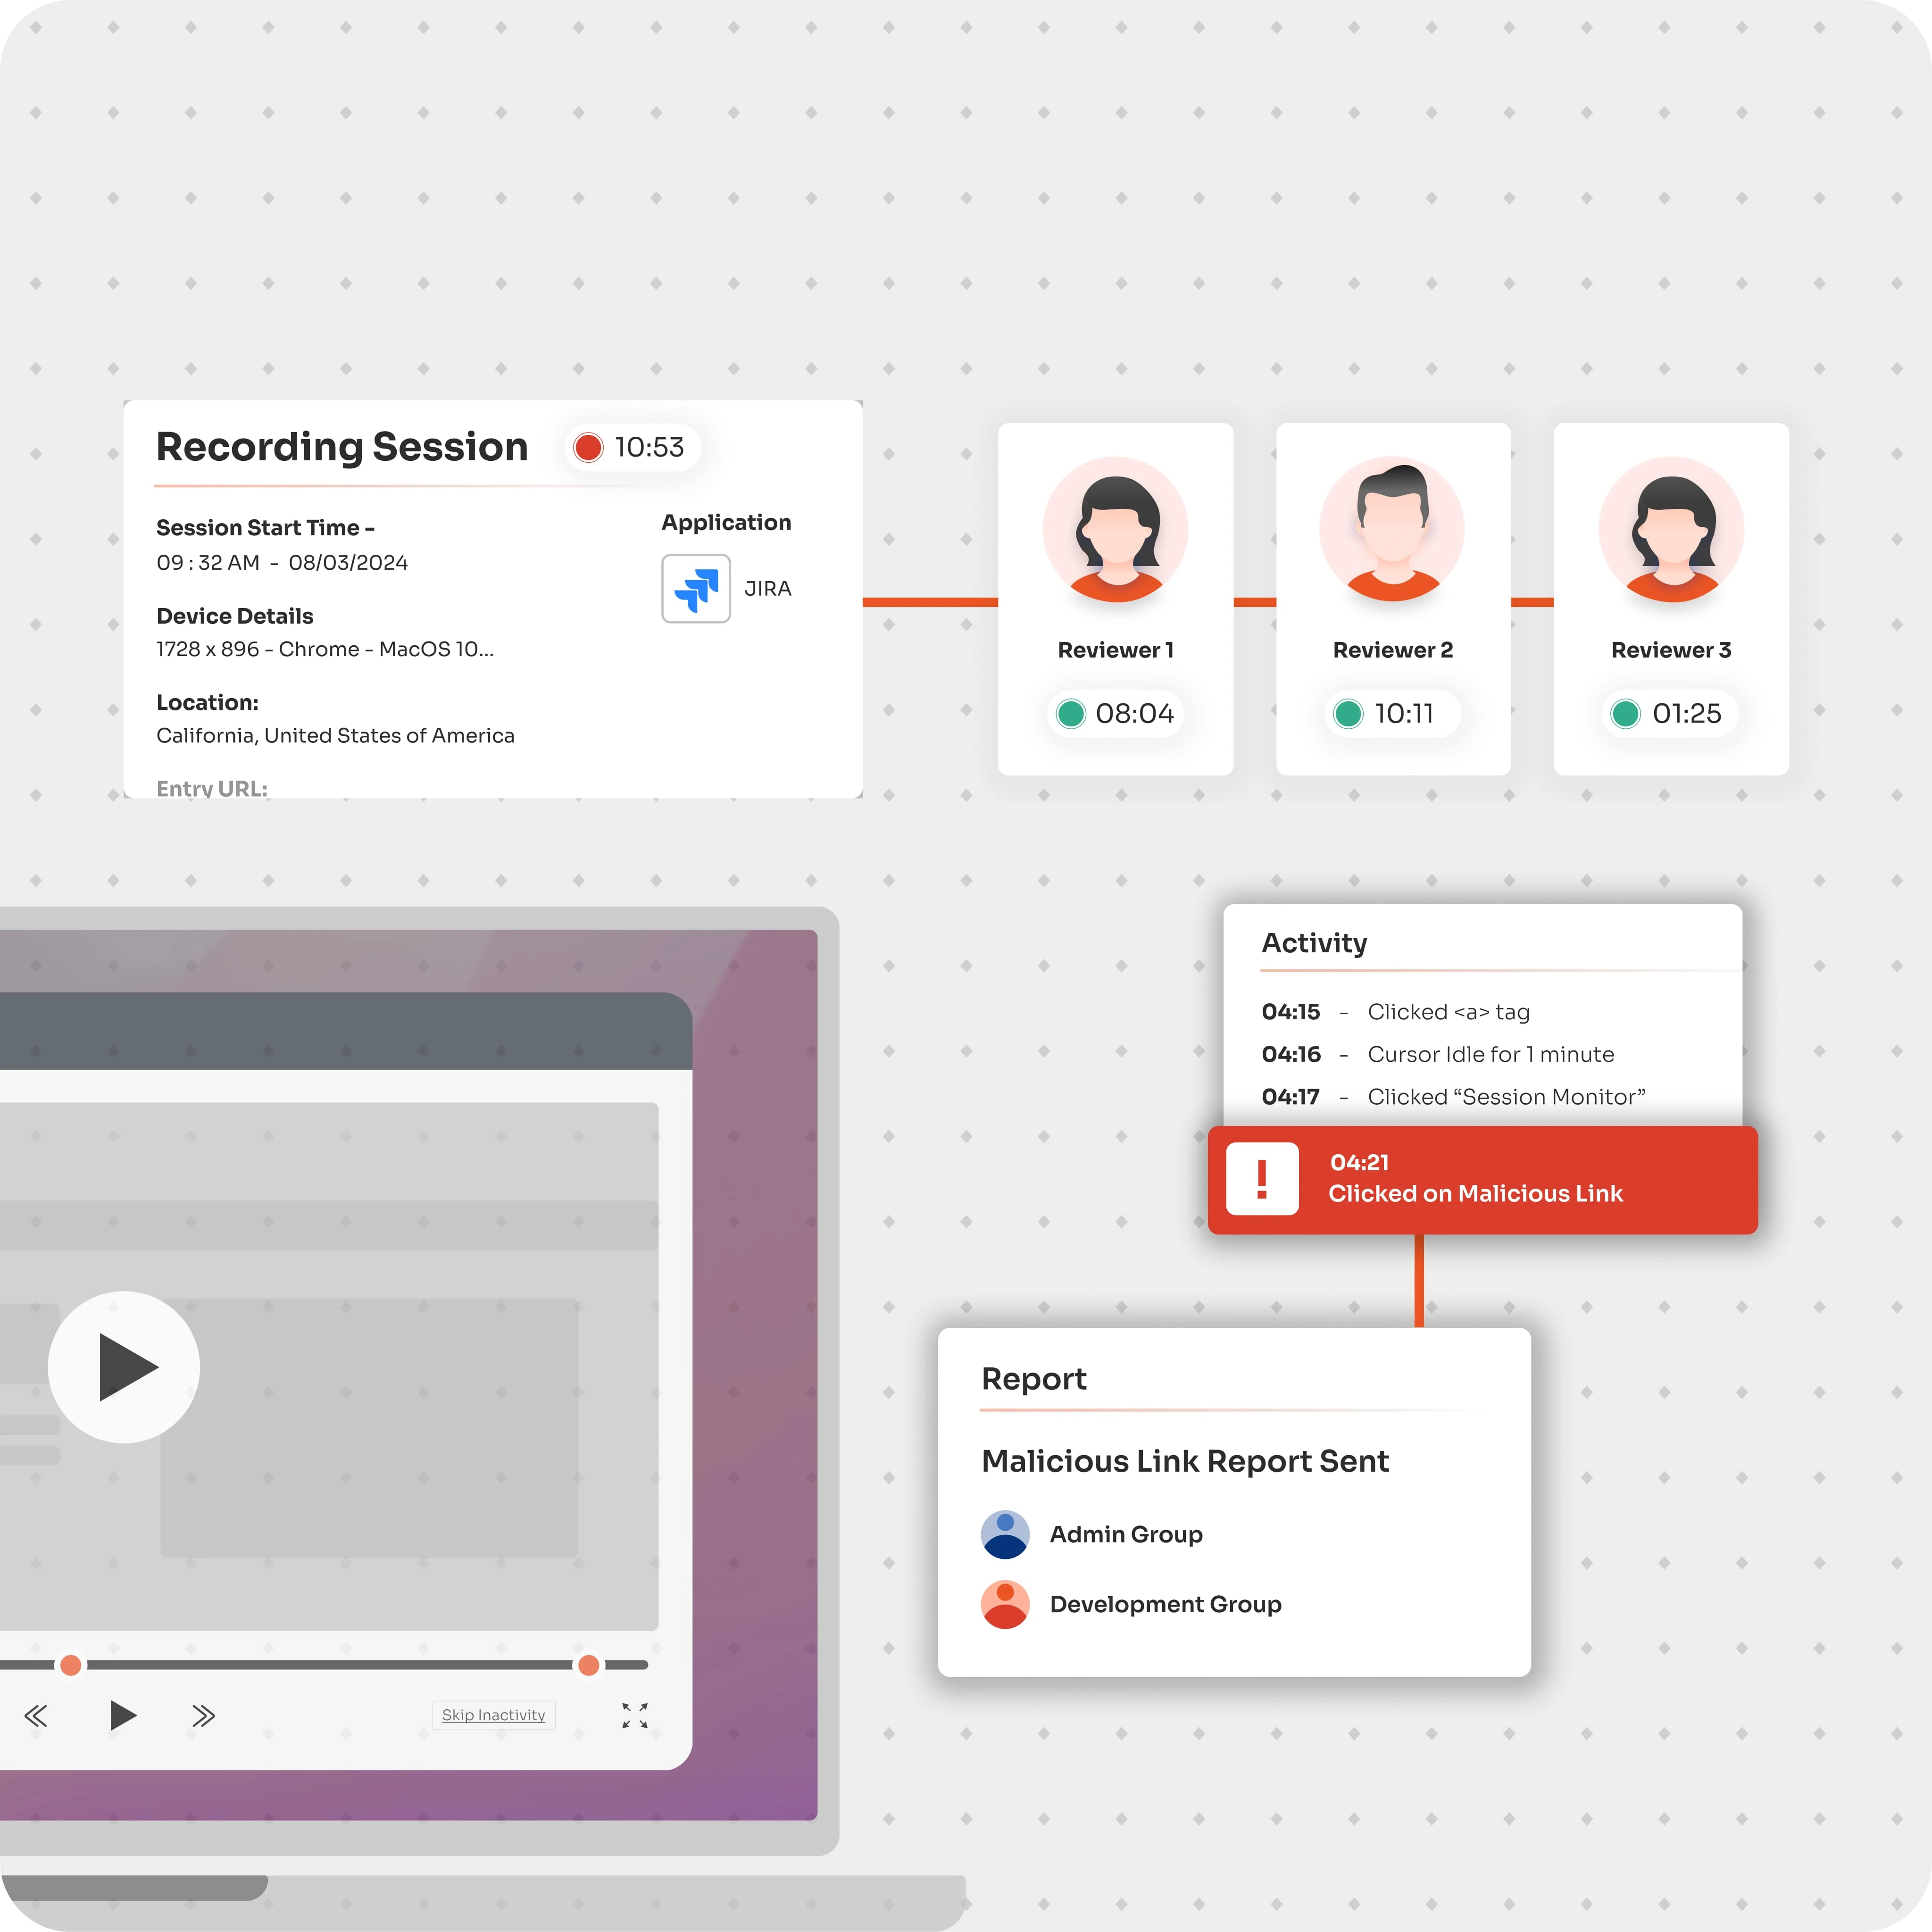
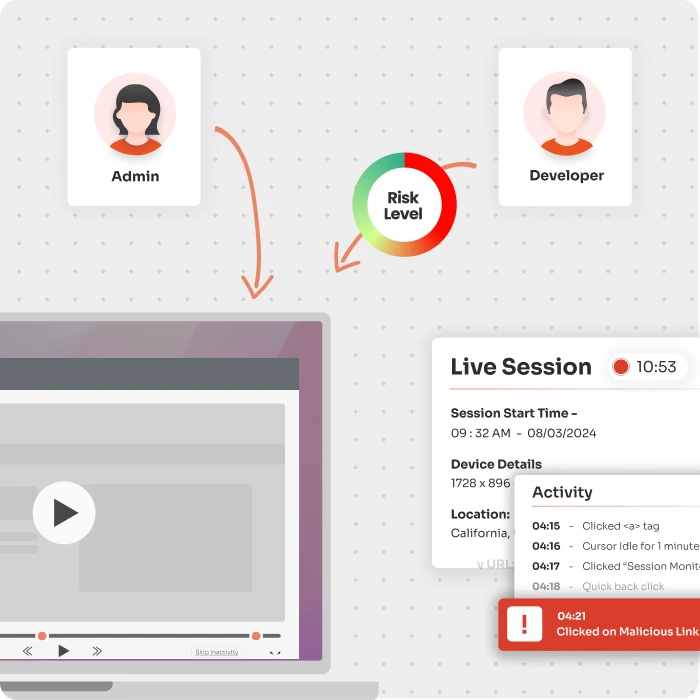
Consignez et enregistrez toutes les activités privilégiées dans des journaux détaillés afin de garantir la visibilité, la responsabilisation et la conformité.
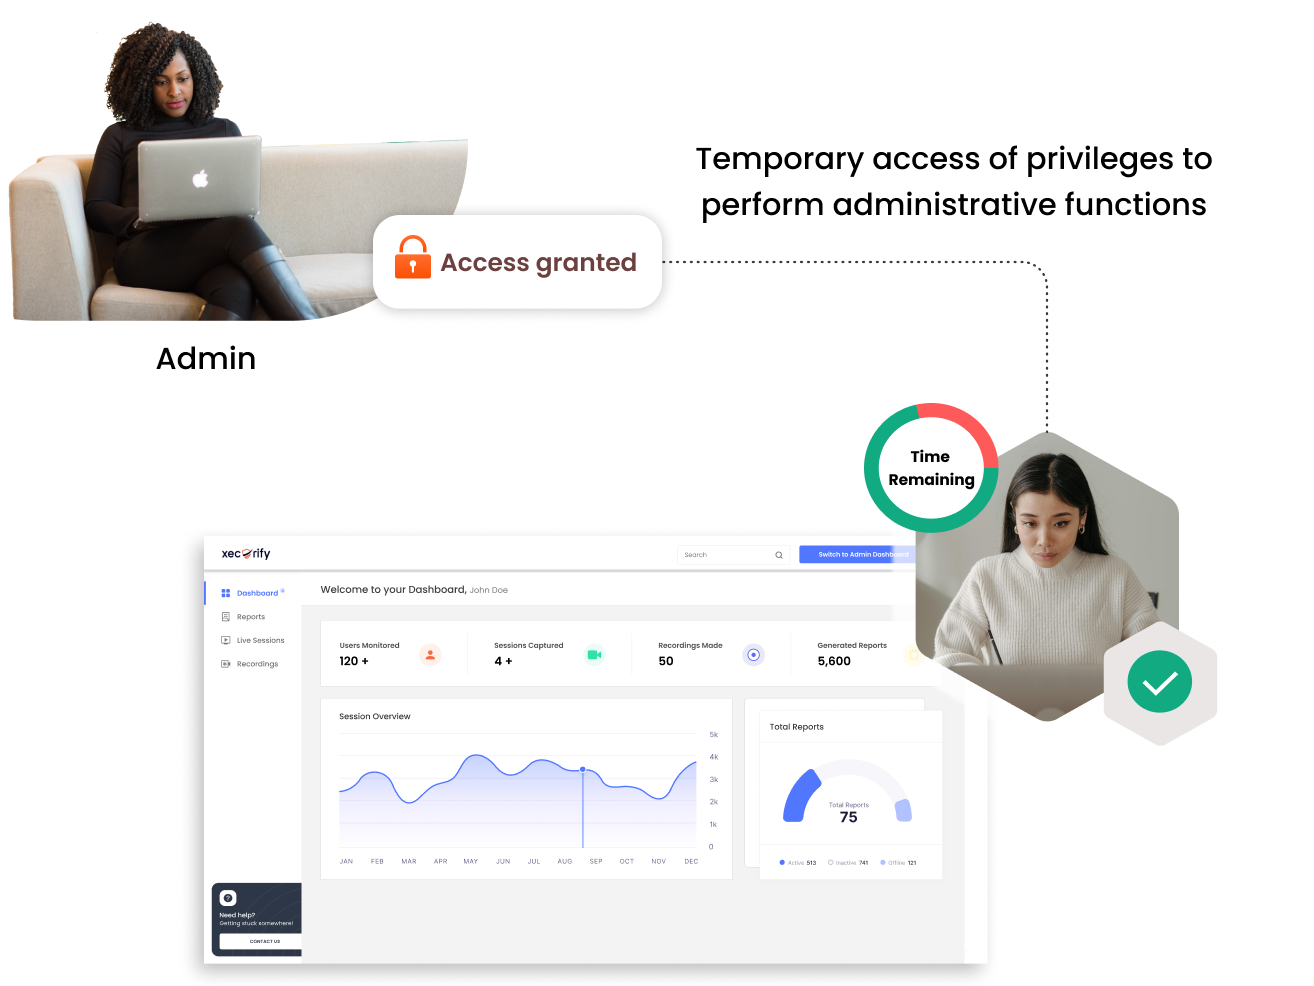
Accordez un accès sécurisé et limité dans le temps, et suivez chaque action privilégiée dans votre environnement.
Un utilisateur tente d'effectuer une action nécessitant des privilèges élevés. La requête est automatiquement interceptée ou initiée via un flux de travail en libre-service basé sur des politiques prédéfinies.
Le système évalue la requête au regard des politiques configurées. Le cas échéant, il déclenche un processus d'approbation, garantissant ainsi que seules les requêtes autorisées et validées soient traitées.
Une fois l'autorisation accordée, l'utilisateur bénéficie d'un accès privilégié temporaire et limité à la tâche. Ses privilèges sont restreints à l'application, au processus ou à l'action système requise.
Toutes les activités privilégiées sont surveillées et enregistrées en continu. L'accès est automatiquement révoqué une fois la tâche terminée, garantissant ainsi qu'aucun privilège ne subsiste.
Aspect |
PEDM (élévation de privilèges et gestion des délégations) |
PAM (Gestion des accès privilégiés) |
| Objectif principal | Contrôle la manière dont les privilèges élevés sont accordés pour des tâches spécifiques | Gère et sécurise les comptes et identifiants privilégiés. |
| Domaine | Contrôle des privilèges au niveau des applications, des processus et des tâches | Accès au niveau de l'infrastructure (serveurs, bases de données, périphériques réseau) |
| Type d'accès | Élévation de privilèges juste à temps et basée sur les tâches | Coffre-fort d'identifiants, courtage de session et comptes d'administrateur persistants |
| Utilisateurs | Réduit les privilèges permanents et limite les mouvements latéraux | Sécurise les identifiants privilégiés et surveille les sessions à haut risque |
| Capacité clé | Élévation granulaire sans droits d'administrateur complets | Sauvegarde des mots de passe, enregistrement des sessions et gouvernance des accès |
Supprimez les privilèges permanents et appliquez le principe du moindre privilège grâce à une élévation de privilèges basée sur des politiques dans l'ensemble de votre environnement.
Les employés ont souvent besoin de droits d'administrateur pour installer des applications métier, ce qui engendre des risques de sécurité inutiles. PEDM permet aux applications approuvées de s'exécuter avec des privilèges élevés sans accorder un accès administrateur complet, garantissant ainsi aux utilisateurs la possibilité d'installer les applications dont ils ont besoin tout en conservant un contrôle strict.
Les développeurs et les équipes informatiques ont souvent besoin d'un accès privilégié pour le débogage, la configuration ou le déploiement. PEDM leur fournit des privilèges temporaires et spécifiques à une tâche, leur permettant ainsi d'effectuer des actions critiques sans conserver de droits d'administrateur permanents.
Les prestataires externes ont besoin d'un accès temporaire pour la maintenance ou le dépannage du système, ce qui peut engendrer des failles de sécurité si cet accès n'est pas contrôlé. PEDM permet un accès limité et temporaire avec une surveillance complète, garantissant ainsi le suivi de toutes les activités et leur révocation automatique une fois terminées.
Les organisations sont confrontées à la gestion des droits d'administrateur excessifs ou permanents de leurs utilisateurs, ce qui accroît les risques d'abus et d'attaques. PEDM impose le principe du moindre privilège en n'accordant l'accès qu'en cas de besoin et pour des tâches spécifiques, réduisant ainsi l'exposition aux risques tout en préservant l'efficacité opérationnelle.
miniOrange propose une solution de gestion des privilèges et de délégation qui combine un contrôle précis et un accès basé sur l'identité.

Prenez des décisions relatives aux privilèges en fonction de l'identité de l'utilisateur, de son rôle et du contexte d'accès, en veillant à ce que les accès élevés ne soient accordés que lorsque cela est réellement nécessaire et approprié.

Autoriser les utilisateurs à exécuter des applications ou des tâches spécifiques avec des privilèges élevés au lieu de leur attribuer un accès administratif complet, réduisant ainsi les risques tout en maintenant la productivité.

Automatisez l'élévation des privilèges à l'aide de politiques prédéfinies tout en permettant un accès basé sur l'approbation pour les actions sensibles, réduisant ainsi les interventions manuelles et les délais.
x
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com ou nous contacter.