Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

La détection des comptes à privilèges est un processus essentiel pour identifier, catégoriser et gérer les comptes et identifiants à privilèges au sein de l'infrastructure informatique d'une organisation. Elle permet de découvrir les comptes cachés ou non gérés, réduisant ainsi les risques d'accès non autorisé, de comptes à privilèges excessifs et de failles de sécurité.
Un outil de détection des comptes à privilèges automatise ce processus, offrant une visibilité en temps réel sur les comptes critiques et permettant aux organisations d'appliquer des contrôles d'accès stricts. Première étape d'une stratégie de gestion des accès à privilèges (PAM) , il renforce la sécurité, protège les données sensibles et garantit la conformité aux politiques de sécurité.
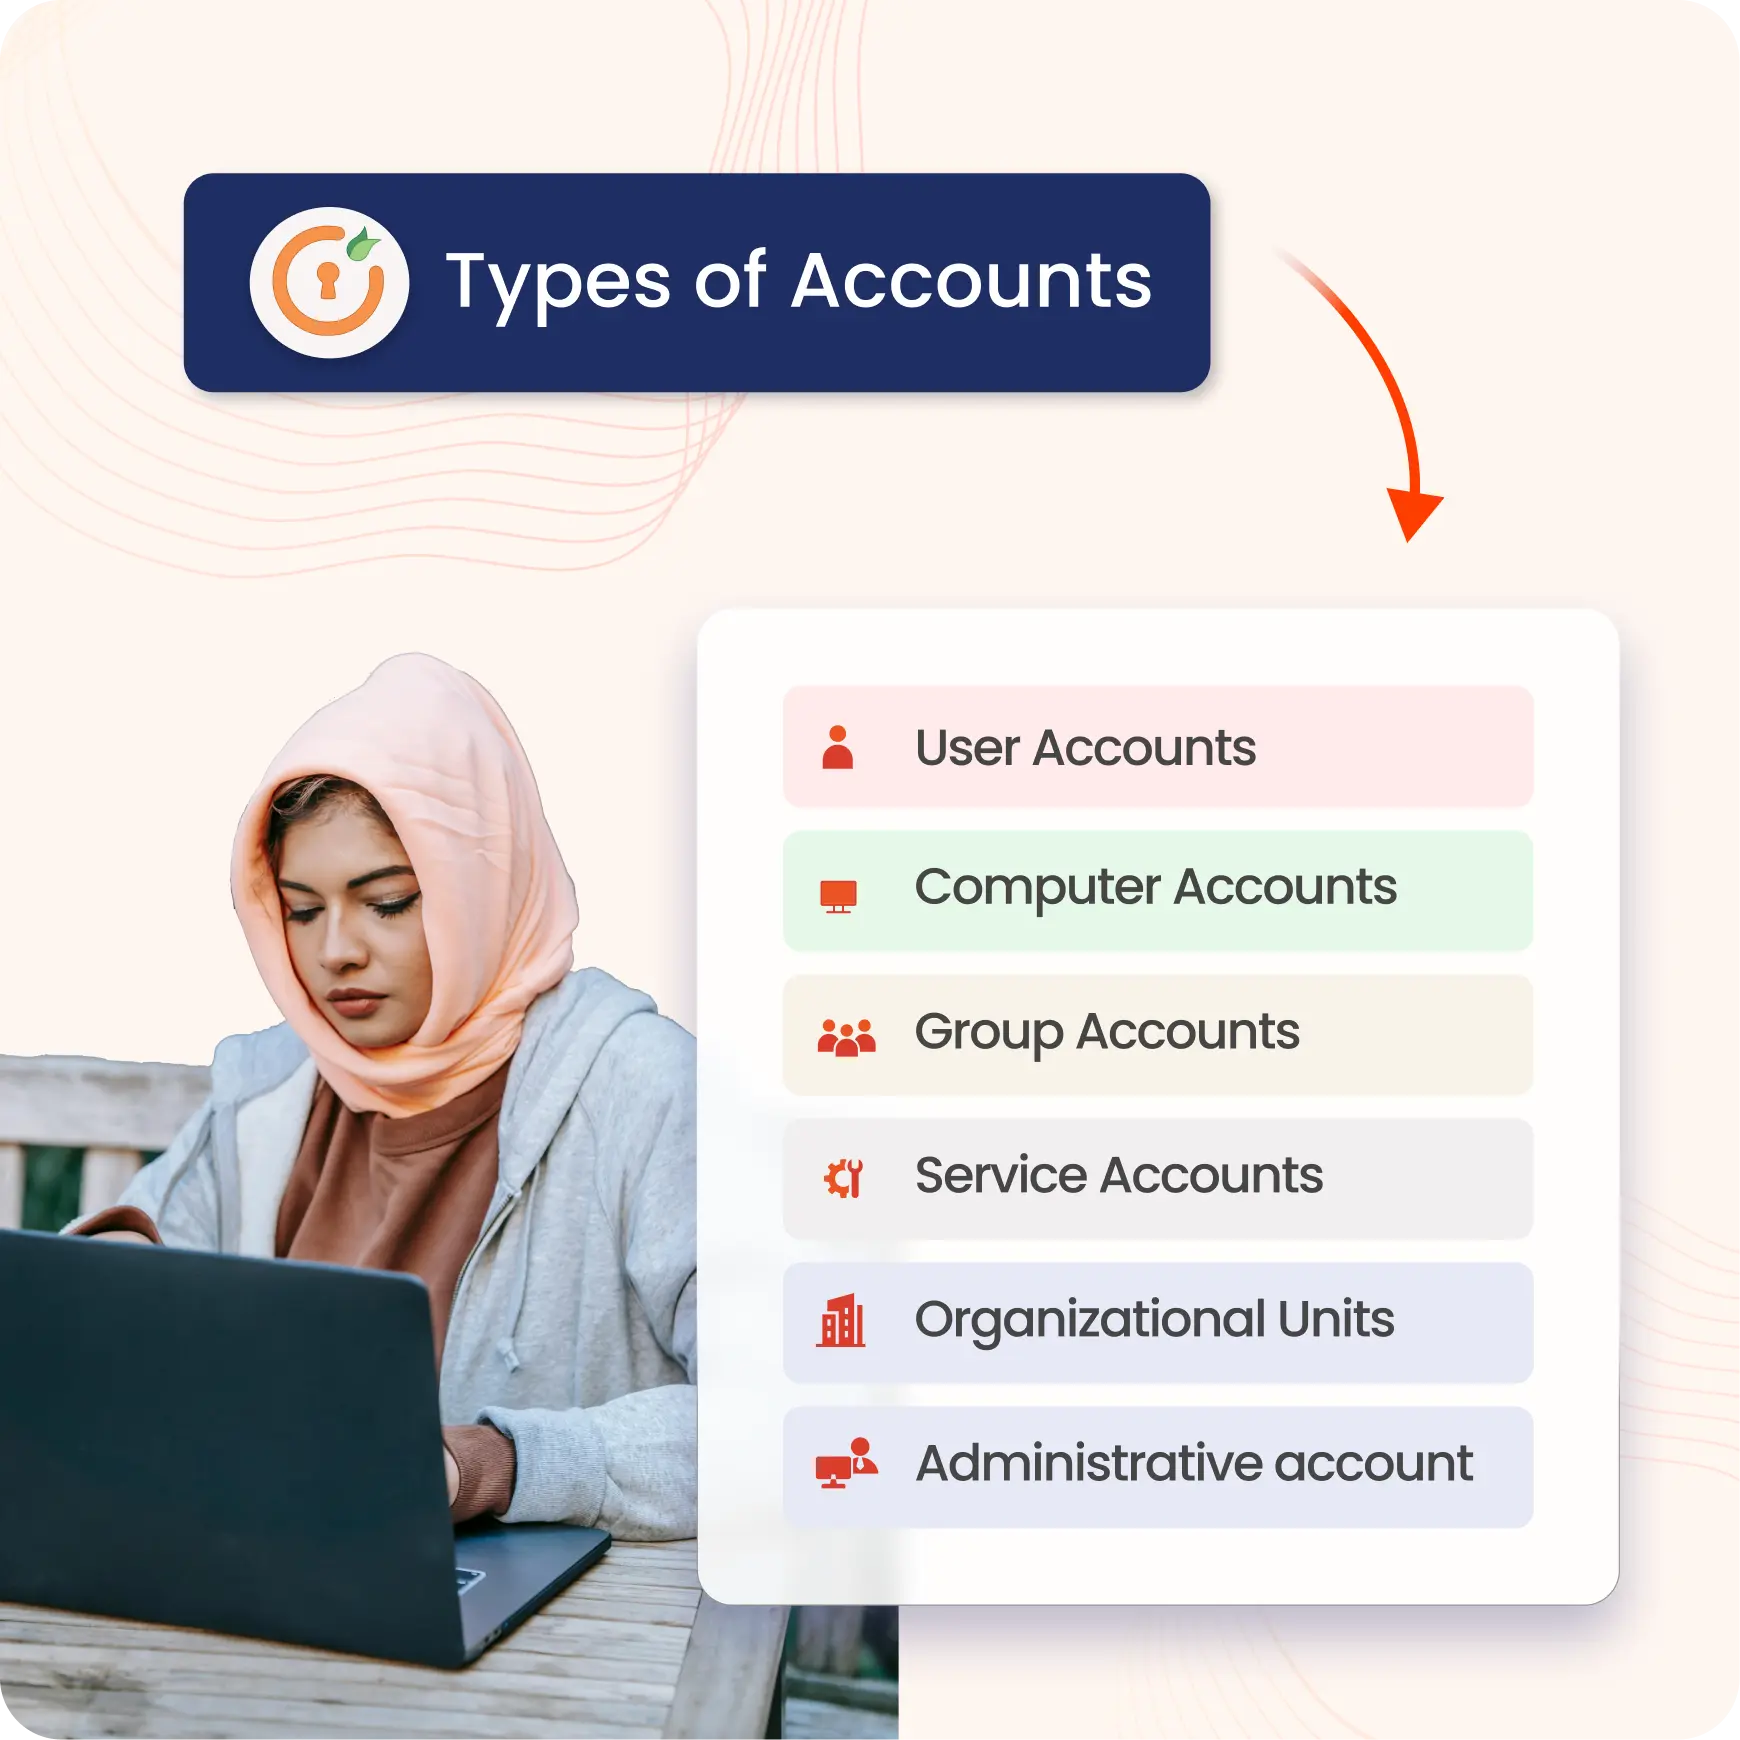
Ces comptes représentent les individus du réseau et comprennent à la fois les utilisateurs standard et les administrateurs disposant de privilèges élevés. Les comptes utilisateurs gèrent l'accès quotidien aux systèmes et aux applications, tandis que les comptes administrateurs (par exemple, administrateurs de domaine, administrateurs d'entreprise) possèdent des privilèges étendus pour la gestion d'Active Directory et des opérations informatiques critiques.
Créés pour chaque ordinateur qui rejoint le domaine Active Directory (AD) , ces comptes garantissent une communication sécurisée entre les appareils et facilitent la gestion des ressources informatiques au sein du réseau.
Ensembles de comptes utilisateurs et d'ordinateurs simplifiant les autorisations et le contrôle d'accès. Les comptes de groupe permettent une gestion centralisée des droits d'accès communs à plusieurs utilisateurs ou systèmes.
Des comptes spécialisés sont utilisés pour exécuter des services et des processus en arrière-plan. Ces comptes isolent les autorisations des services, garantissant ainsi la sécurité et minimisant les vulnérabilités potentielles.
Conteneurs au sein d'Active Directory contenant des comptes d'utilisateurs, des comptes de groupe, des comptes d'ordinateurs et d'autres unités d'organisation. Les unités d'organisation organisent et simplifient la gestion des objets d'annuaire.
Les identifiants privilégiés comprennent les secrets d'authentification tels que les clés SSH, les clés API, les certificats, les mots de passe et les jetons d'accès utilisés par les utilisateurs, les services et les applications. L'identification des identifiants non gérés, exposés ou mal configurés contribue à prévenir les accès non autorisés, à éliminer les angles morts et à renforcer la sécurité globale.
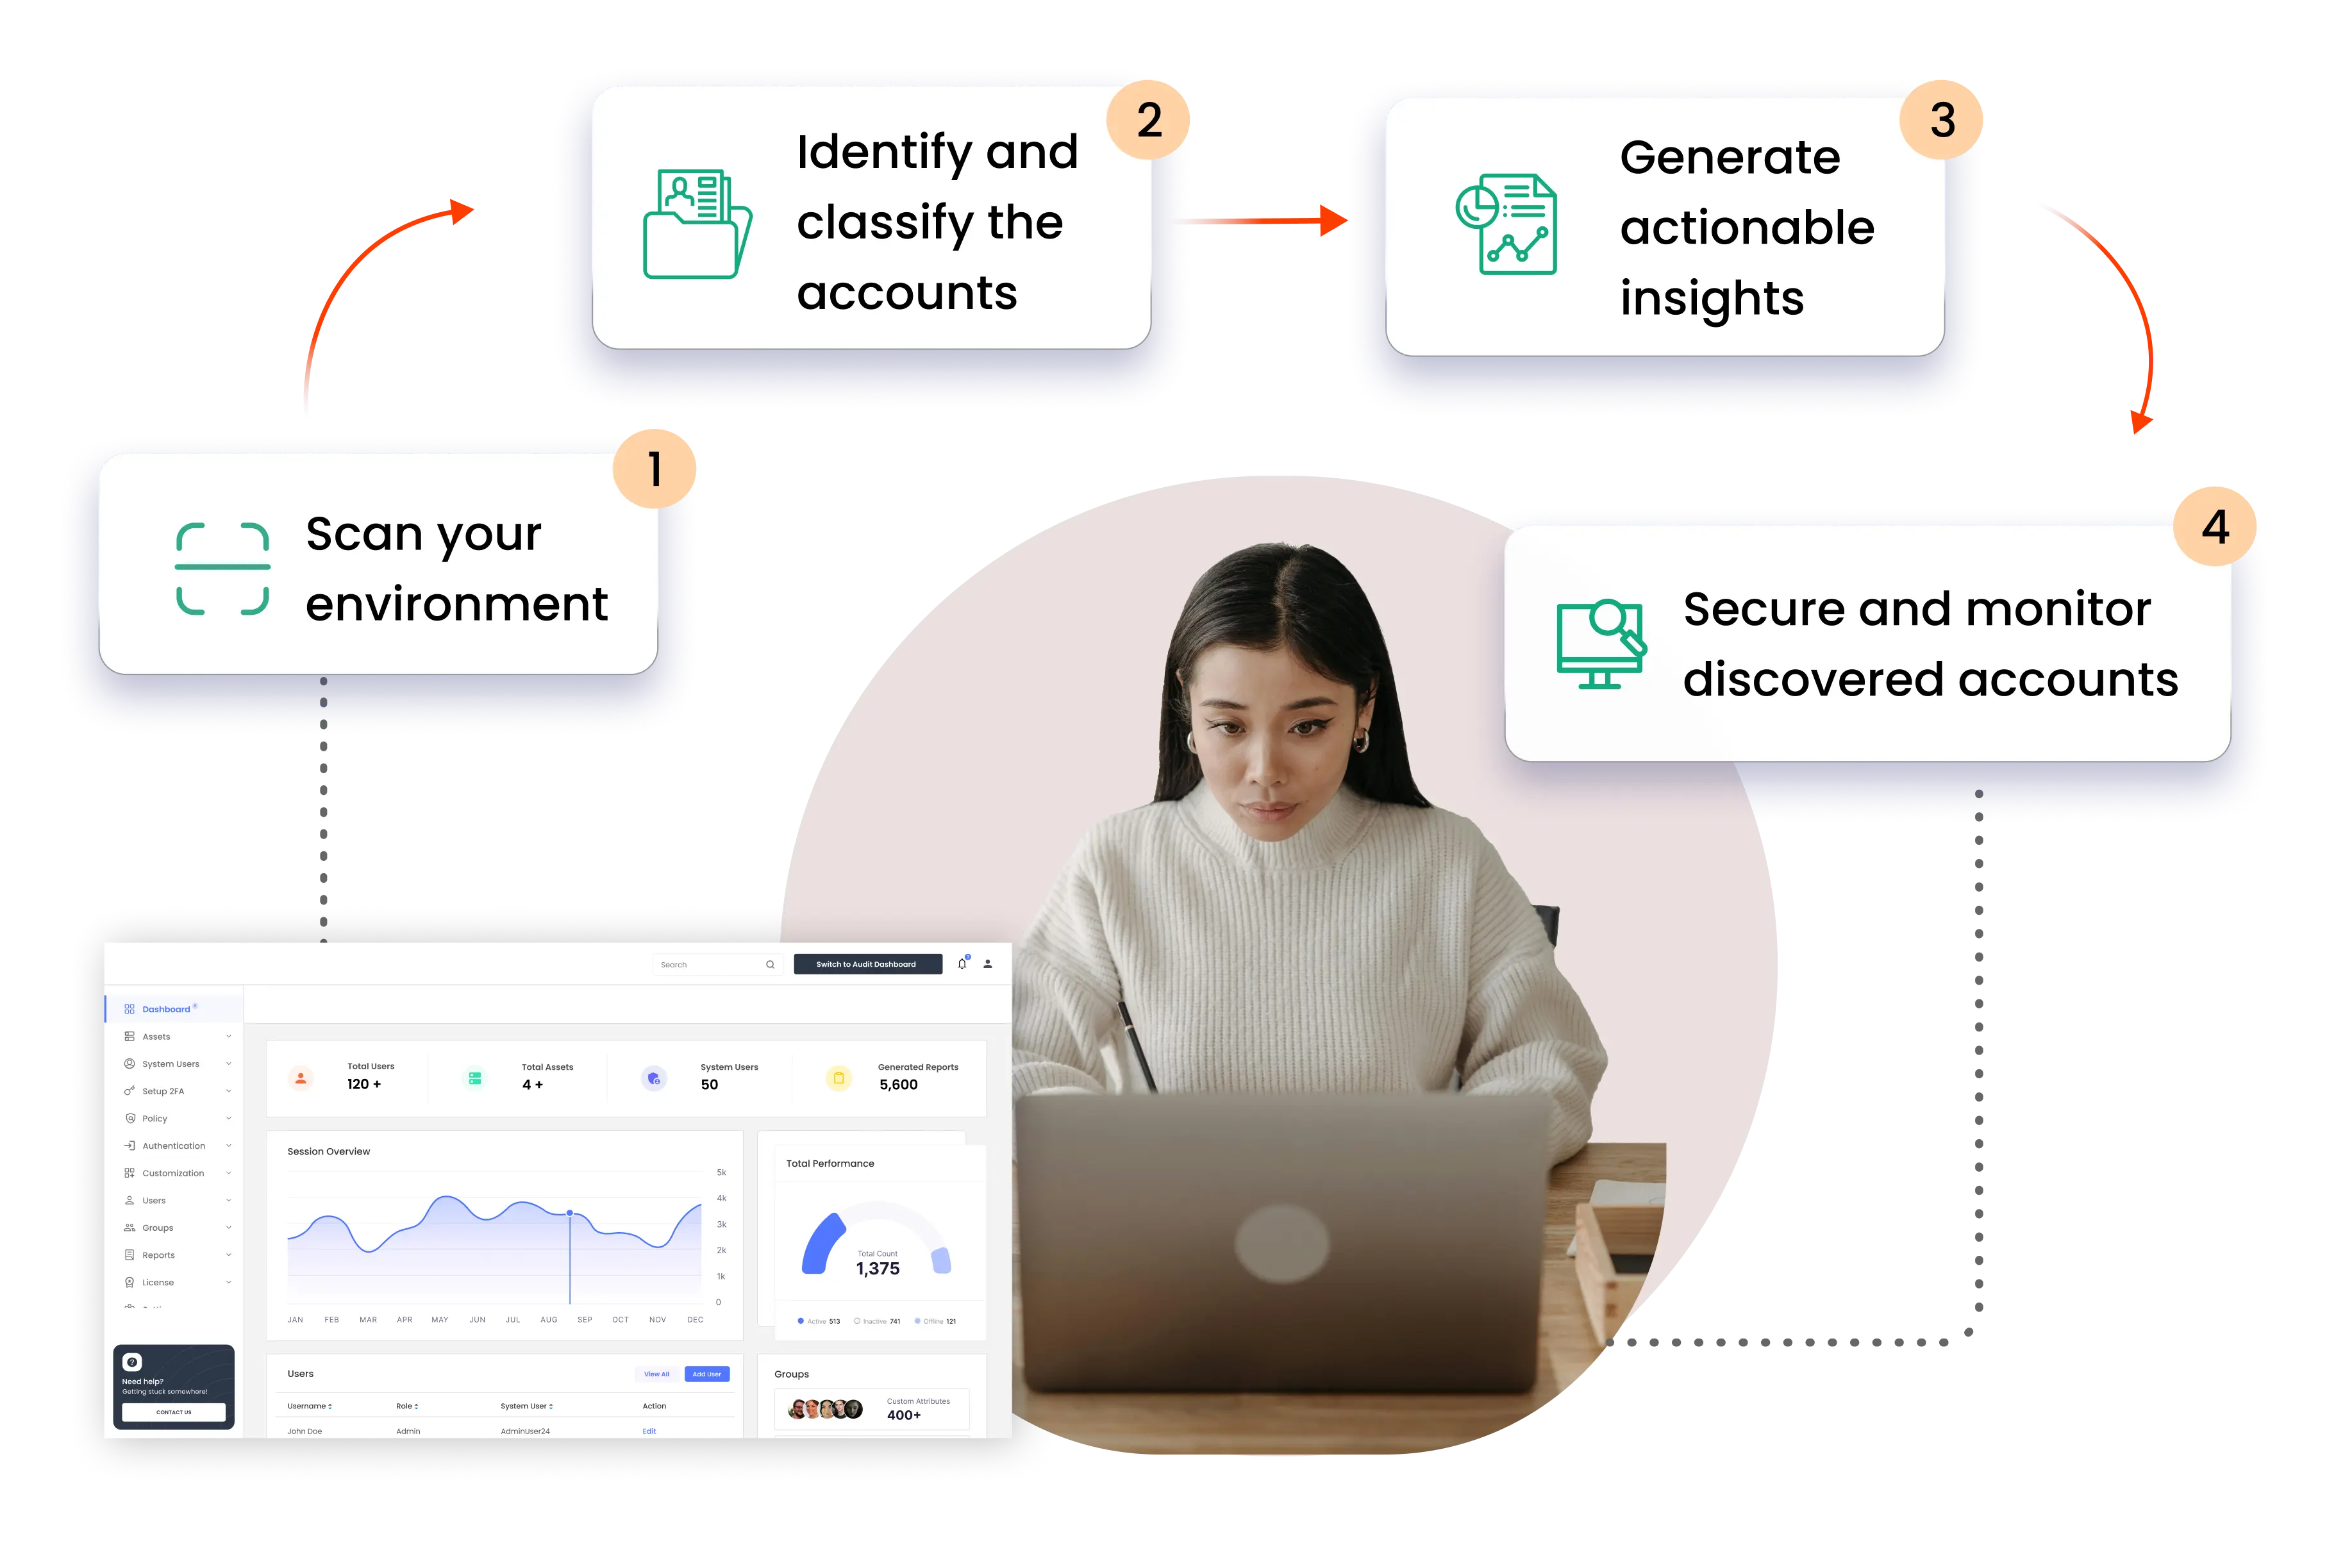
Il simplifie l'identification des comptes privilégiés dans toute l'entreprise. Cet outil de découverte analyse les systèmes, les applications et les plateformes cloud pour obtenir une vue d'ensemble complète de tous les comptes, y compris les comptes masqués ou oubliés.
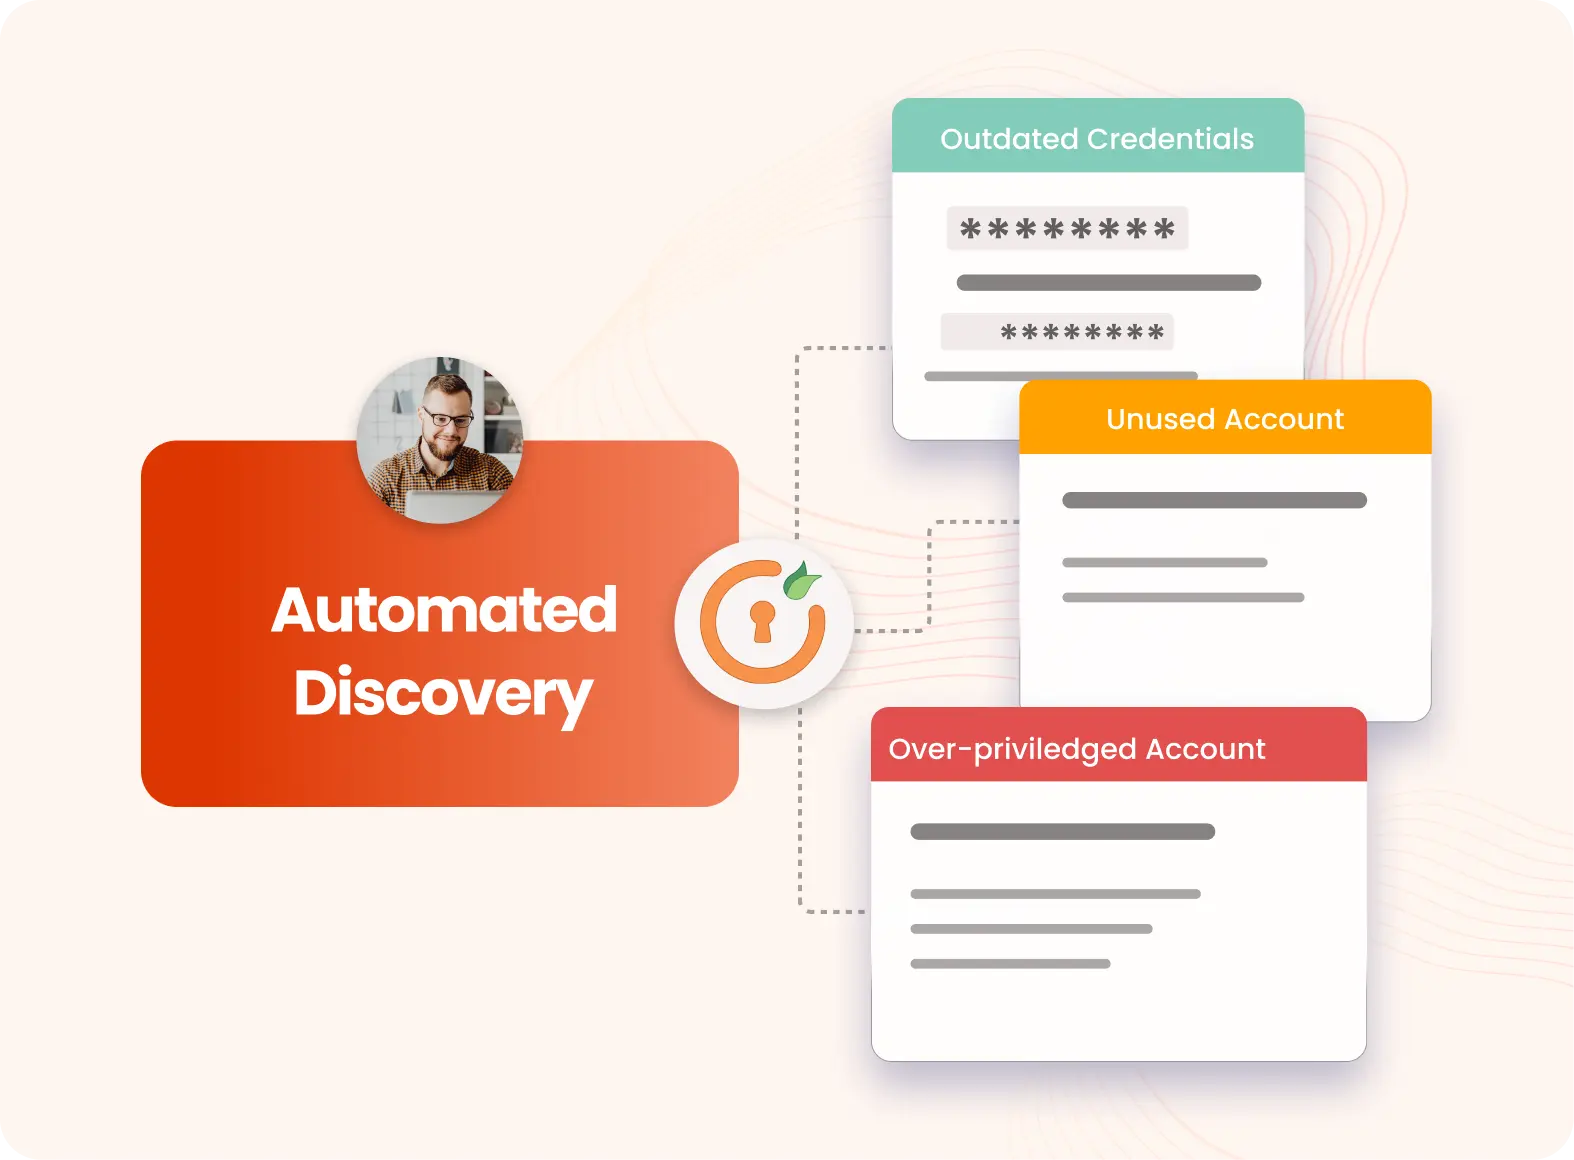
Des notifications en temps réel vous alertent instantanément dès la création de nouveaux comptes privilégiés ou la détection d'une activité suspecte. Grâce à ces alertes, vous pouvez réagir rapidement pour prévenir tout accès non autorisé ou toute faille de sécurité.
Identifie les comptes sans propriétaire ou inactifs récemment. Ces comptes orphelins peuvent représenter un risque de sécurité important et être facilement exploités s'ils ne sont pas traités.
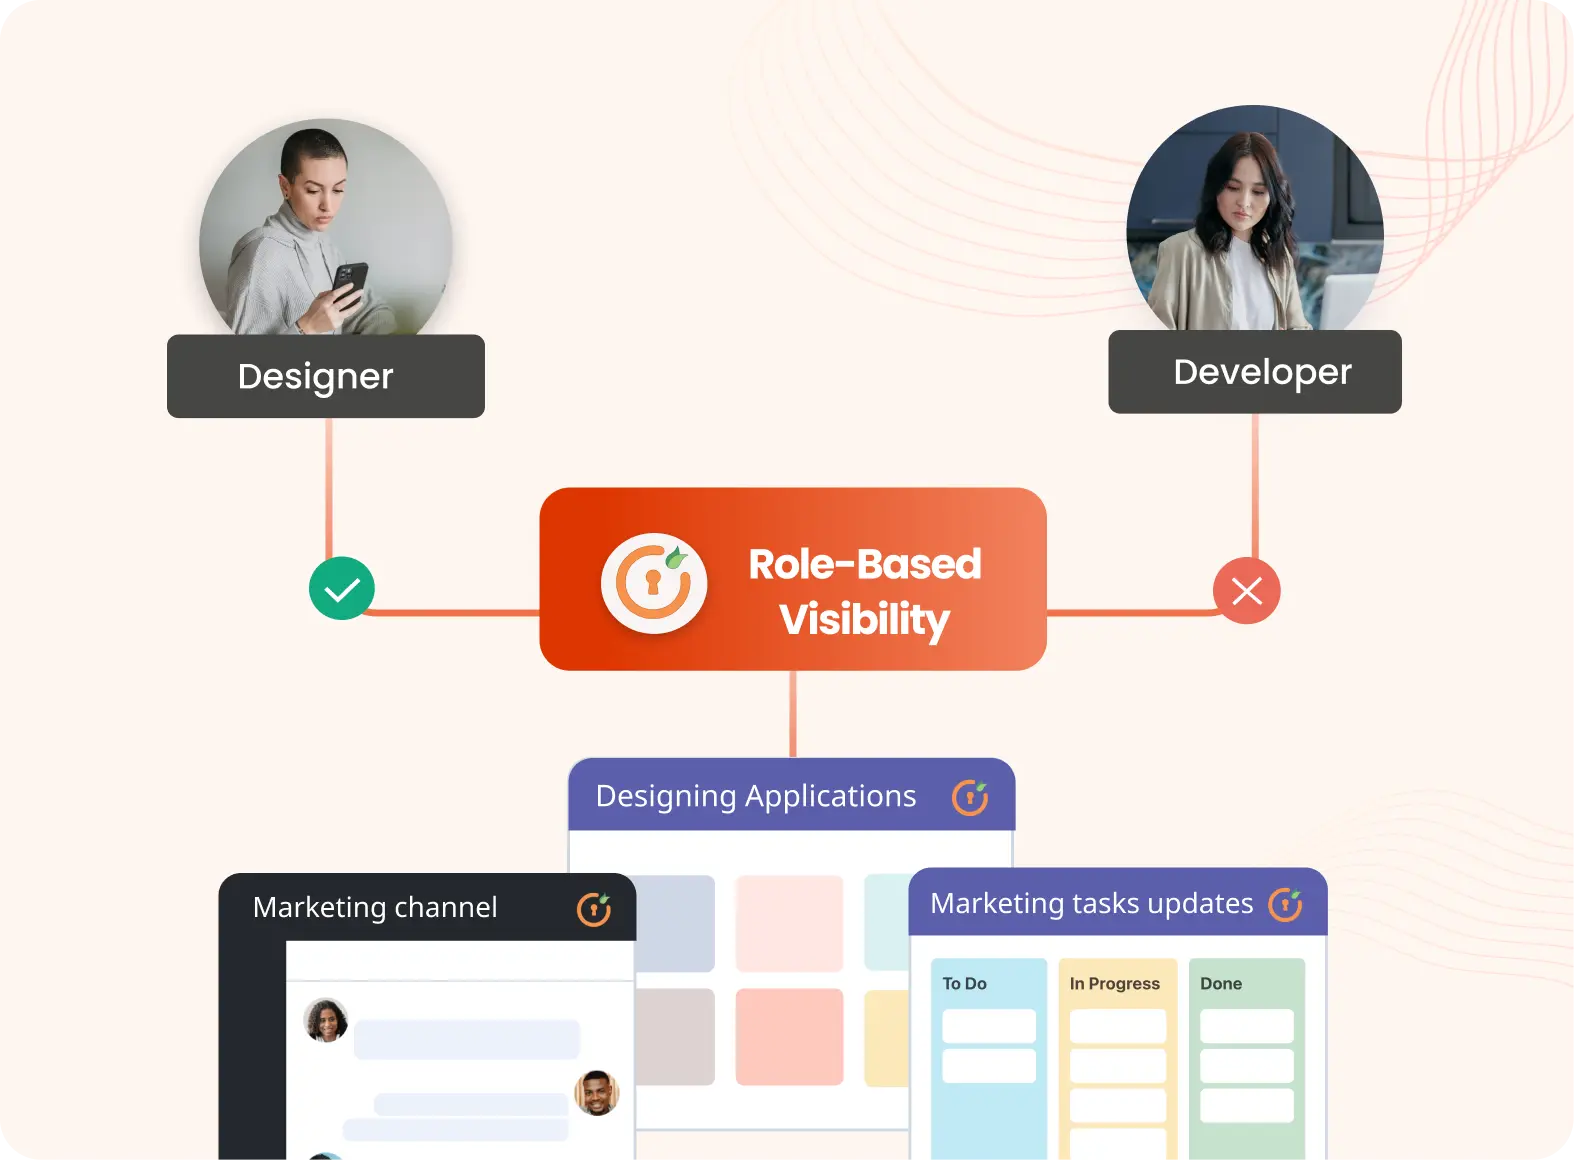
Offre aux administrateurs et aux auditeurs un accès précis aux informations des comptes à privilèges. La visibilité basée sur les rôles garantit que les utilisateurs ne voient que les informations pertinentes à leur travail et à leurs responsabilités, renforçant ainsi la sécurité.
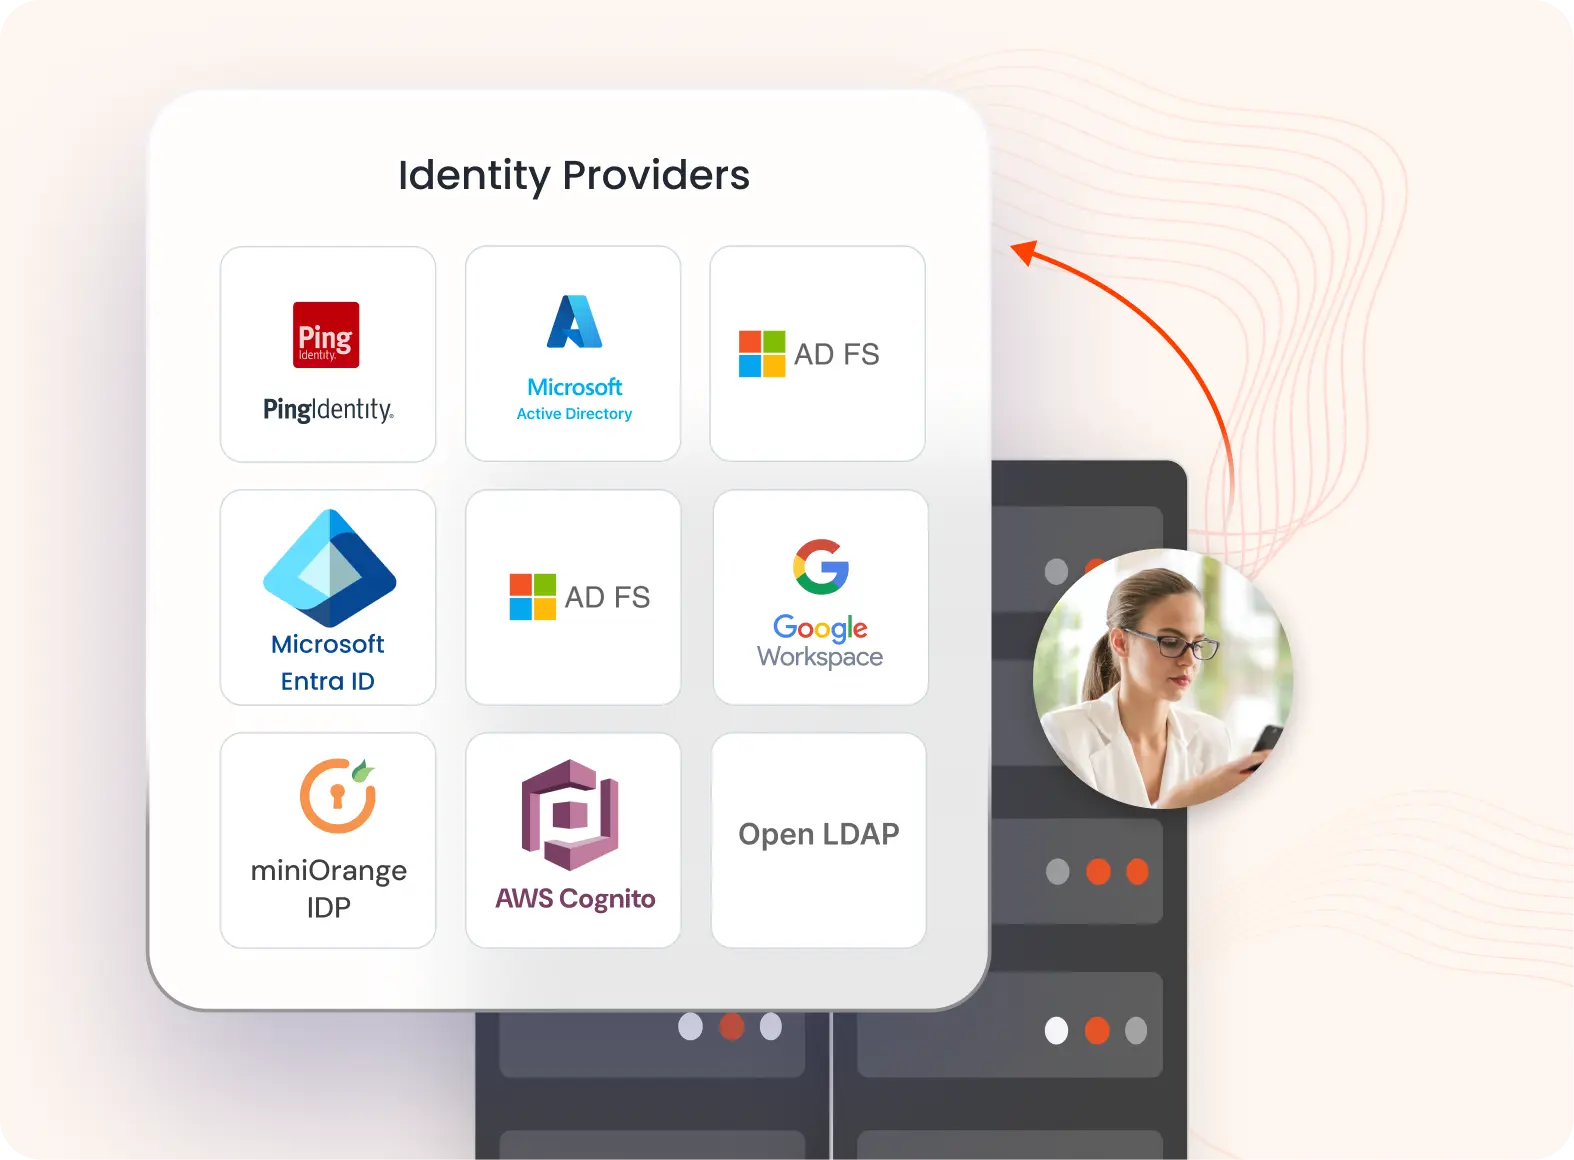
Grâce à des annuaires et des systèmes de gestion d'identités conformes aux normes du secteur, tels qu'Active Directory et LDAP , la solution s'intègre parfaitement à votre infrastructure informatique existante, simplifiant ainsi la recherche et la gestion des comptes.
Il propose des rapports prédéfinis conçus pour répondre aux exigences de conformité réglementaire. La conformité au RGPD, PCI DSS et HIPAA peut être facilement démontrée grâce à l'outil de reporting de conformité.
Découvrez comment miniOrange PAM peut aider votre organisation à respecter les exigences réglementaires et à renforcer votre cadre de sécurité.
Apprenez-en davantage sur la conformité PAM
Identifiez et surveillez tous les comptes privilégiés de votre infrastructure informatique pour éliminer les angles morts.
Découvrez et corrigez les comptes de porte dérobée, les informations d'identification expirées et les points d'accès cachés pour réduire les vulnérabilités de sécurité.
Automatisez l'identification des comptes privilégiés pour une visibilité et un contrôle en temps réel des privilèges d'accès.





Je ne peux pas parler assez haut de miniOrange, je suis totalement satisfait du processus et des résultats à tous égards.
5.0

Service technique génial, produit génial. Dans l’ensemble, des gens géniaux. Cette solution est très simple et facile à mettre en œuvre
5.0




















































