Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

La gestion des mots de passe à privilèges (PAM) consiste à stocker, contrôler et renouveler les mots de passe de manière sécurisée. Intégrée à une solution PAM complète , elle garantit que seuls les utilisateurs autorisés peuvent accéder aux identifiants sensibles, tout en assurant une visibilité totale sur leur utilisation.
Contrairement aux systèmes de gestion de mots de passe d'entreprise classiques, la gestion des mots de passe des comptes à privilèges se concentre sur les comptes disposant du niveau d'accès le plus élevé. Le système automatise la rotation des mots de passe, contrôle les demandes d'accès via des flux de travail prédéfinis et surveille l'utilisation en temps réel.
Les attaquants ne piratent pas toujours les systèmes. Ils se connectent. Les identifiants privilégiés non gérés créent d'importantes failles de sécurité que les attaquants exploitent.
Les identifiants privilégiés figurent parmi les ressources les plus précieuses que les attaquants peuvent dérober, car ils offrent un accès direct à de nombreux systèmes. Stocker ces identifiants dans un gestionnaire de mots de passe centralisé permet de les chiffrer et de limiter les personnes pouvant y accéder.
Les fournisseurs tiers exigent souvent un accès privilégié pour la maintenance des systèmes d'information. Leur accorder un accès permanent ou sans contrôle accroît les risques de sécurité. La gestion des mots de passe privilégiés permet d'octroyer un accès contrôlé, basé sur des politiques et offrant une visibilité complète.
La rotation manuelle des mots de passe est un processus fastidieux et souvent négligé. La rotation automatisée des mots de passe simplifie cette tâche en mettant à jour les identifiants privilégiés selon des calendriers ou des politiques de sécurité prédéfinies.
De nombreuses applications contiennent des mots de passe intégrés qui restent inchangés pendant des mois, voire des années. La gestion centralisée des mots de passe à privilèges sécurise les identifiants d'accès aux applications dans un coffre-fort chiffré et permet de remplacer les secrets codés en dur par une récupération contrôlée des identifiants.
Les employés ou administrateurs disposant de privilèges excessifs peuvent utiliser à mauvais escient, intentionnellement ou non, des identifiants sensibles. Des contrôles d'accès précis et une journalisation des activités permettent de garantir que les identifiants privilégiés ne sont accessibles qu'aux utilisateurs autorisés et que chaque action est entièrement traçable.
Les cadres de sécurité exigent des organisations qu'elles démontrent leur contrôle sur les accès privilégiés. Une solution PAM centralisée y contribue en conservant des journaux d'audit détaillés pour les accès aux identifiants, les modifications de mots de passe, les approbations et les activités privilégiées.
miniOrange associe la gestion des mots de passe privilégiés à un puissant logiciel de coffre-fort de mots de passe pour découvrir, sécuriser, renouveler et surveiller les identifiants privilégiés tout au long de leur cycle de vie.
Détectez en continu les comptes privilégiés, les comptes de service, les informations d'identification d'administrateur, les clés SSH, les bases de données, les identités cloud et les informations d'identification privilégiées non gérées sur Windows, Linux, les bases de données, les périphériques réseau, les plateformes cloud et les applications d'entreprise.
Une fois découvertes, les informations d'identification privilégiées sont stockées dans un coffre-fort de mots de passe chiffré. Les mots de passe sensibles, les clés API, les certificats et les informations d'identification privilégiées sont protégés par des contrôles d'accès basés sur les rôles, ce qui élimine les feuilles de calcul et les informations d'identification codées en dur.
Les utilisateurs autorisés sollicitent un accès privilégié via des processus d'approbation prédéfinis et des politiques d'accès précises. La plateforme authentifie les utilisateurs par authentification multifacteur (MFA), applique le principe du moindre privilège et offre un accès temporaire sans divulguer les mots de passe autant que possible.
Les mots de passe sont automatiquement renouvelés après la validation de la commande, à intervalles réguliers ou immédiatement après des événements définis par la politique de sécurité. Ce renouvellement s'applique à l'ensemble des serveurs, bases de données, comptes cloud, comptes de service et applications d'entreprise.
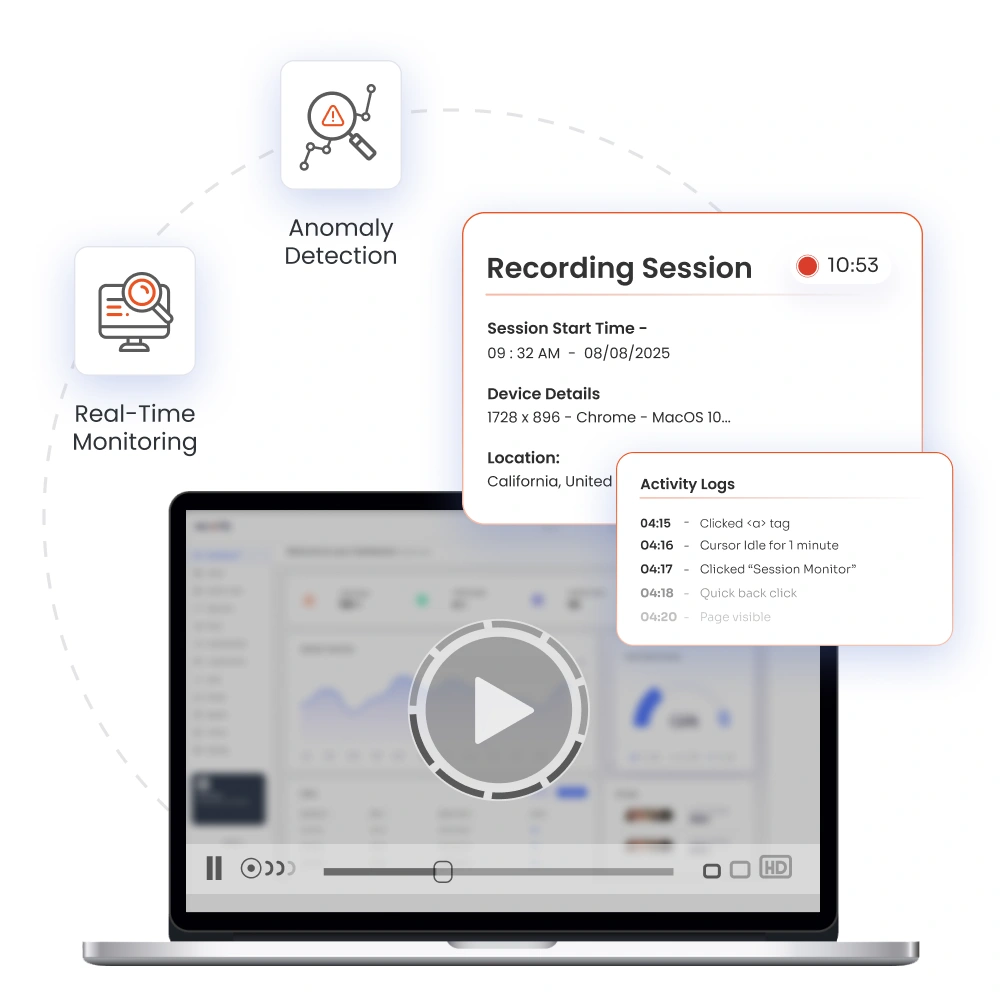
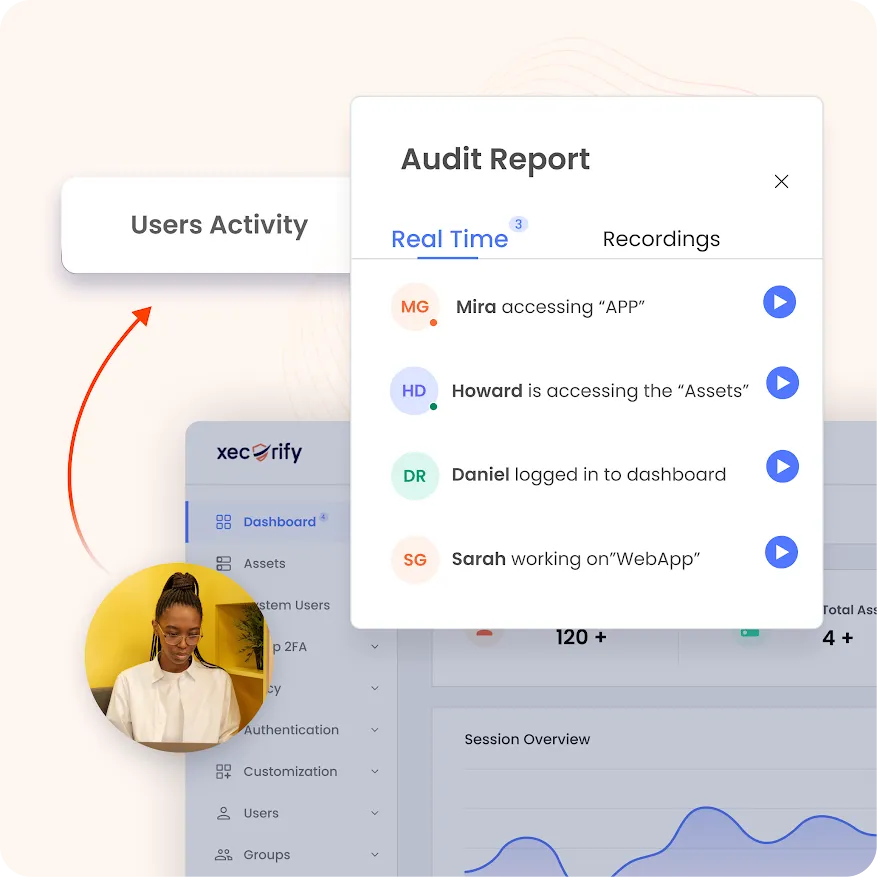
Chaque session privilégiée est surveillée en temps réel afin de capturer l'activité de connexion, les commandes exécutées et les opérations privilégiées. Les équipes de sécurité bénéficient ainsi d'une visibilité sur les actions des administrateurs et peuvent identifier les comportements suspects grâce à une surveillance continue et à l'application des politiques de sécurité.
Chaque action privilégiée, y compris l'accès aux identifiants, les modifications de mots de passe, les approbations, les tentatives de connexion, les enregistrements de session et les événements administratifs, est consignée dans des pistes d'audit infalsifiables . Cela simplifie la conformité aux normes PCI DSS, HIPAA, SOX, ISO 27001, NIST et autres.
Un gestionnaire de mots de passe à privilèges moderne doit faire plus que simplement stocker les mots de passe. miniOrange vous aide à sécuriser vos identifiants à privilèges.
Contrôler l'accès, automatiser la rotation et surveiller l'activité des utilisateurs privilégiés.
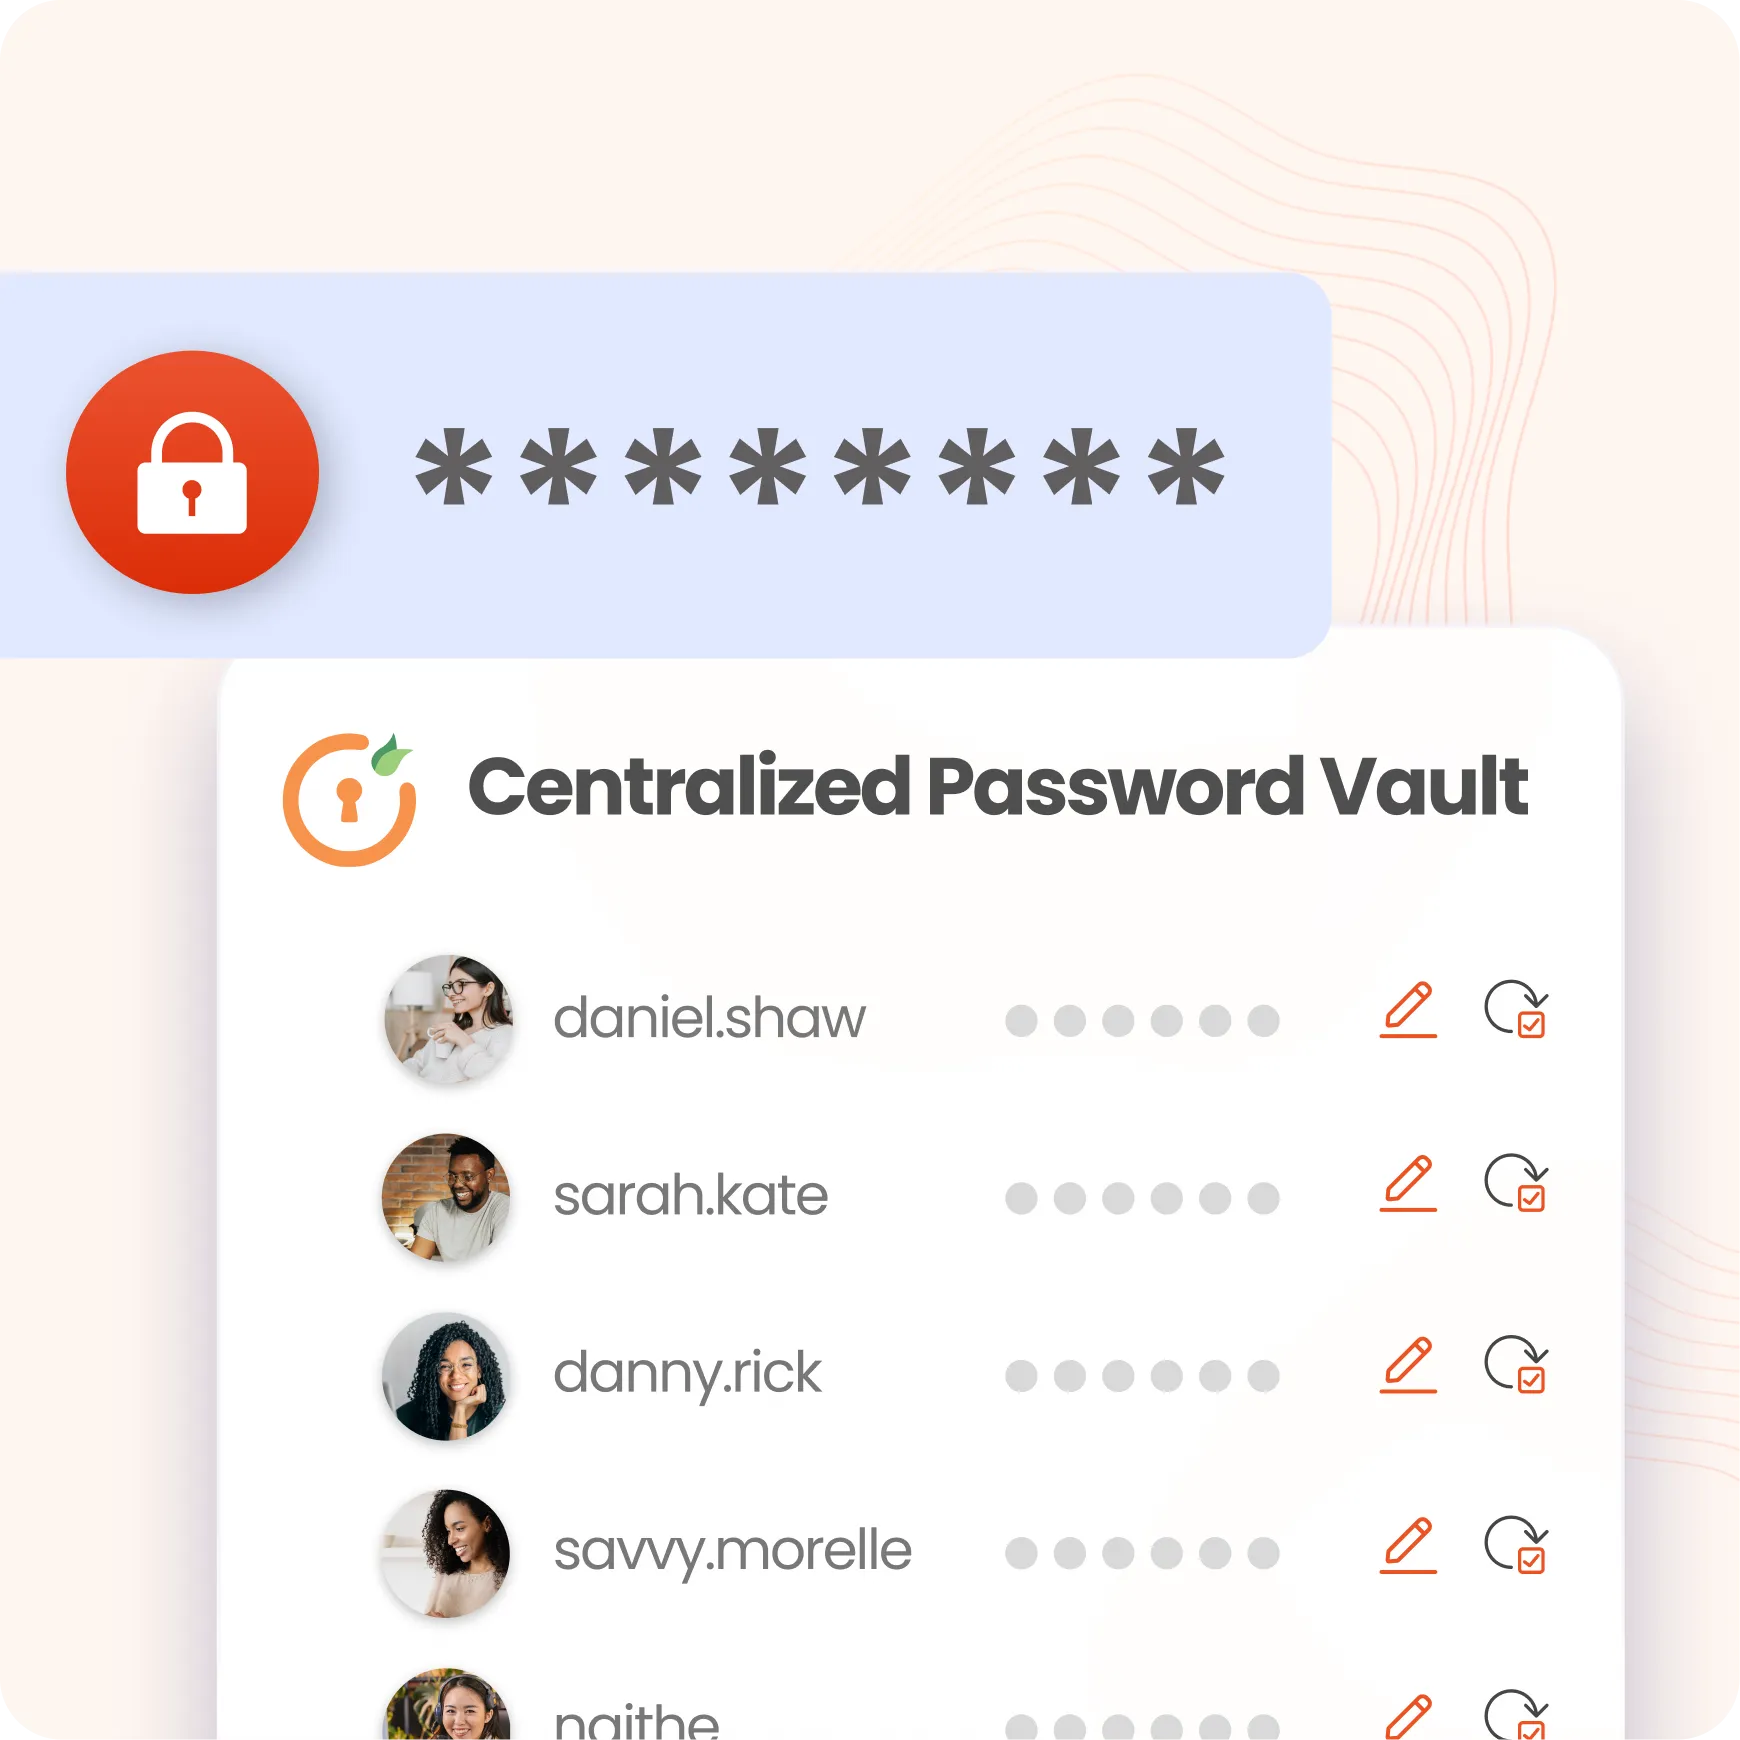
Stockez tous vos identifiants sensibles dans le coffre-fort de mots de passe miniOrange. Organisez-les dans une arborescence de dossiers, appliquez des permissions basées sur les rôles et protégez-les avec le chiffrement AES-256. Accédez en toute sécurité aux identifiants dont vous avez besoin sans compromettre la visibilité ni le contrôle.
La mise à jour manuelle des mots de passe est chronophage et laisse souvent des comptes critiques inchangés plus longtemps que prévu. miniOrange automatise la rotation des mots de passe selon des calendriers ou des événements définis par des politiques. La plateforme génère des mots de passe aléatoires et robustes et met à jour automatiquement les identifiants.
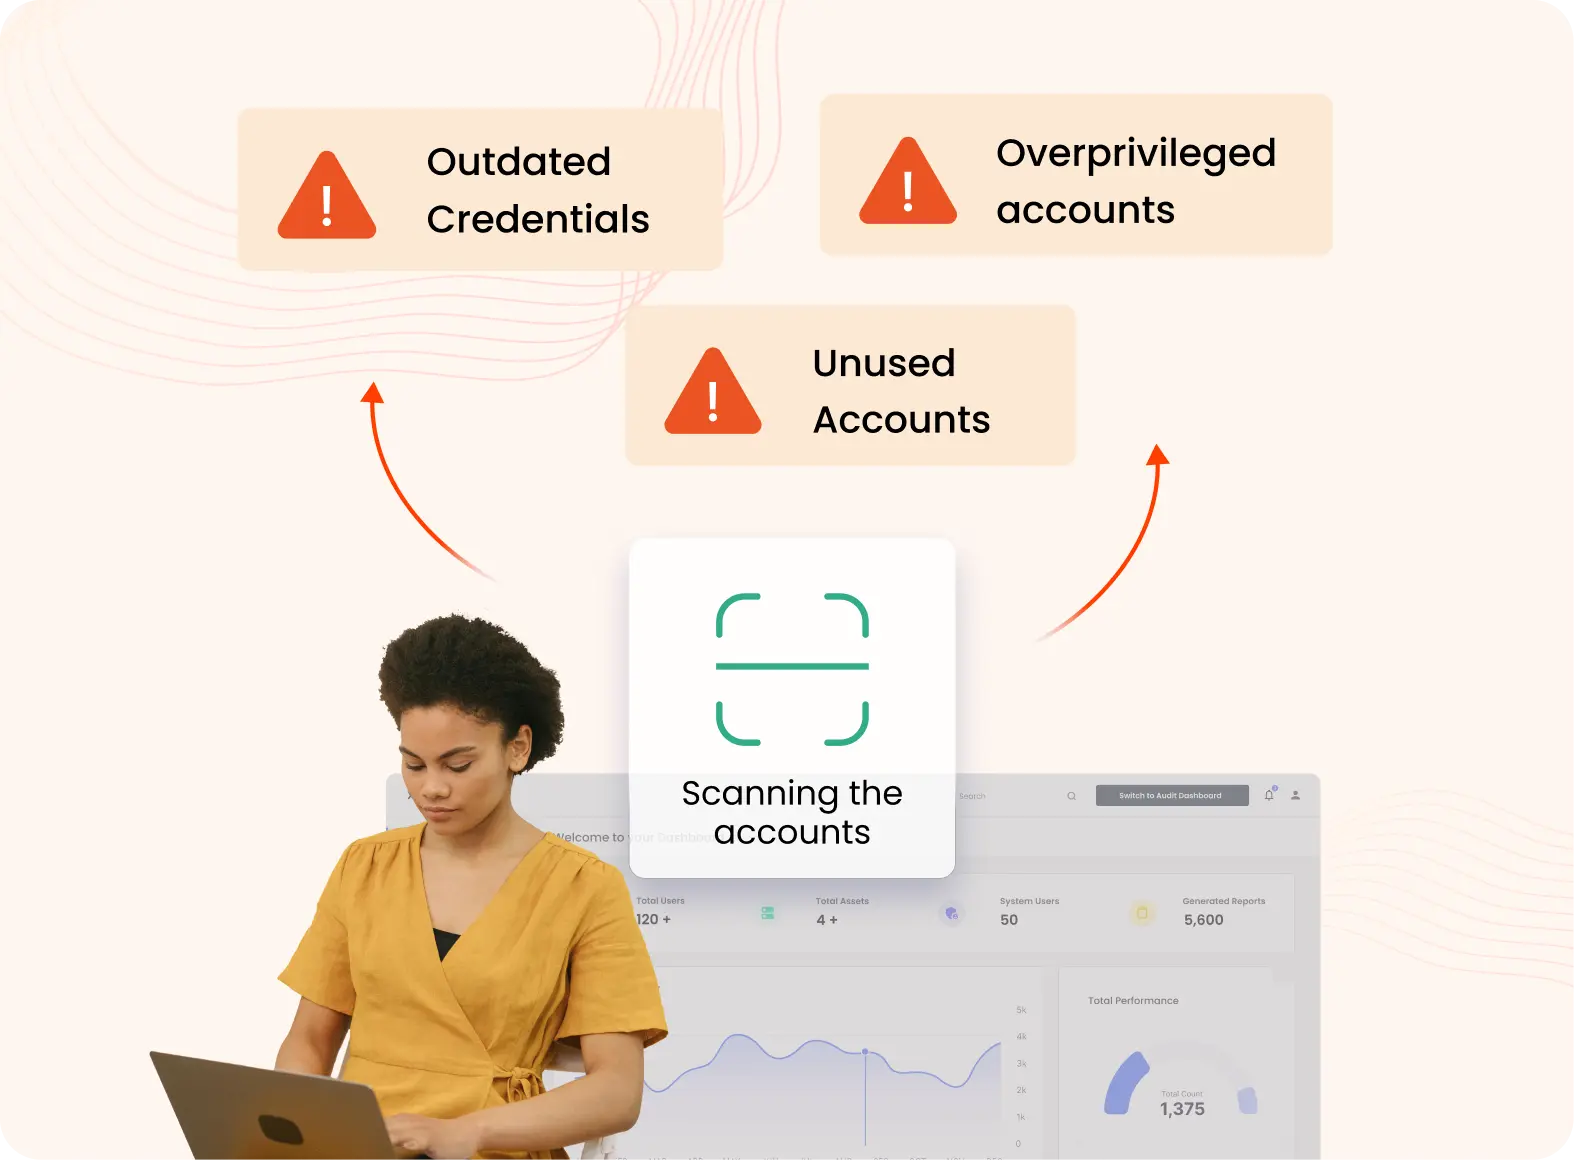
Détectez automatiquement les comptes privilégiés , les comptes de service, les bases de données, les serveurs et les ressources cloud de votre infrastructure depuis une console centralisée. Configurez les analyses réseau par plages d'adresses IP et ports, intégrez les ressources découvertes à PAM et identifiez les identifiants codés en dur dans le code source et les dépôts Git.
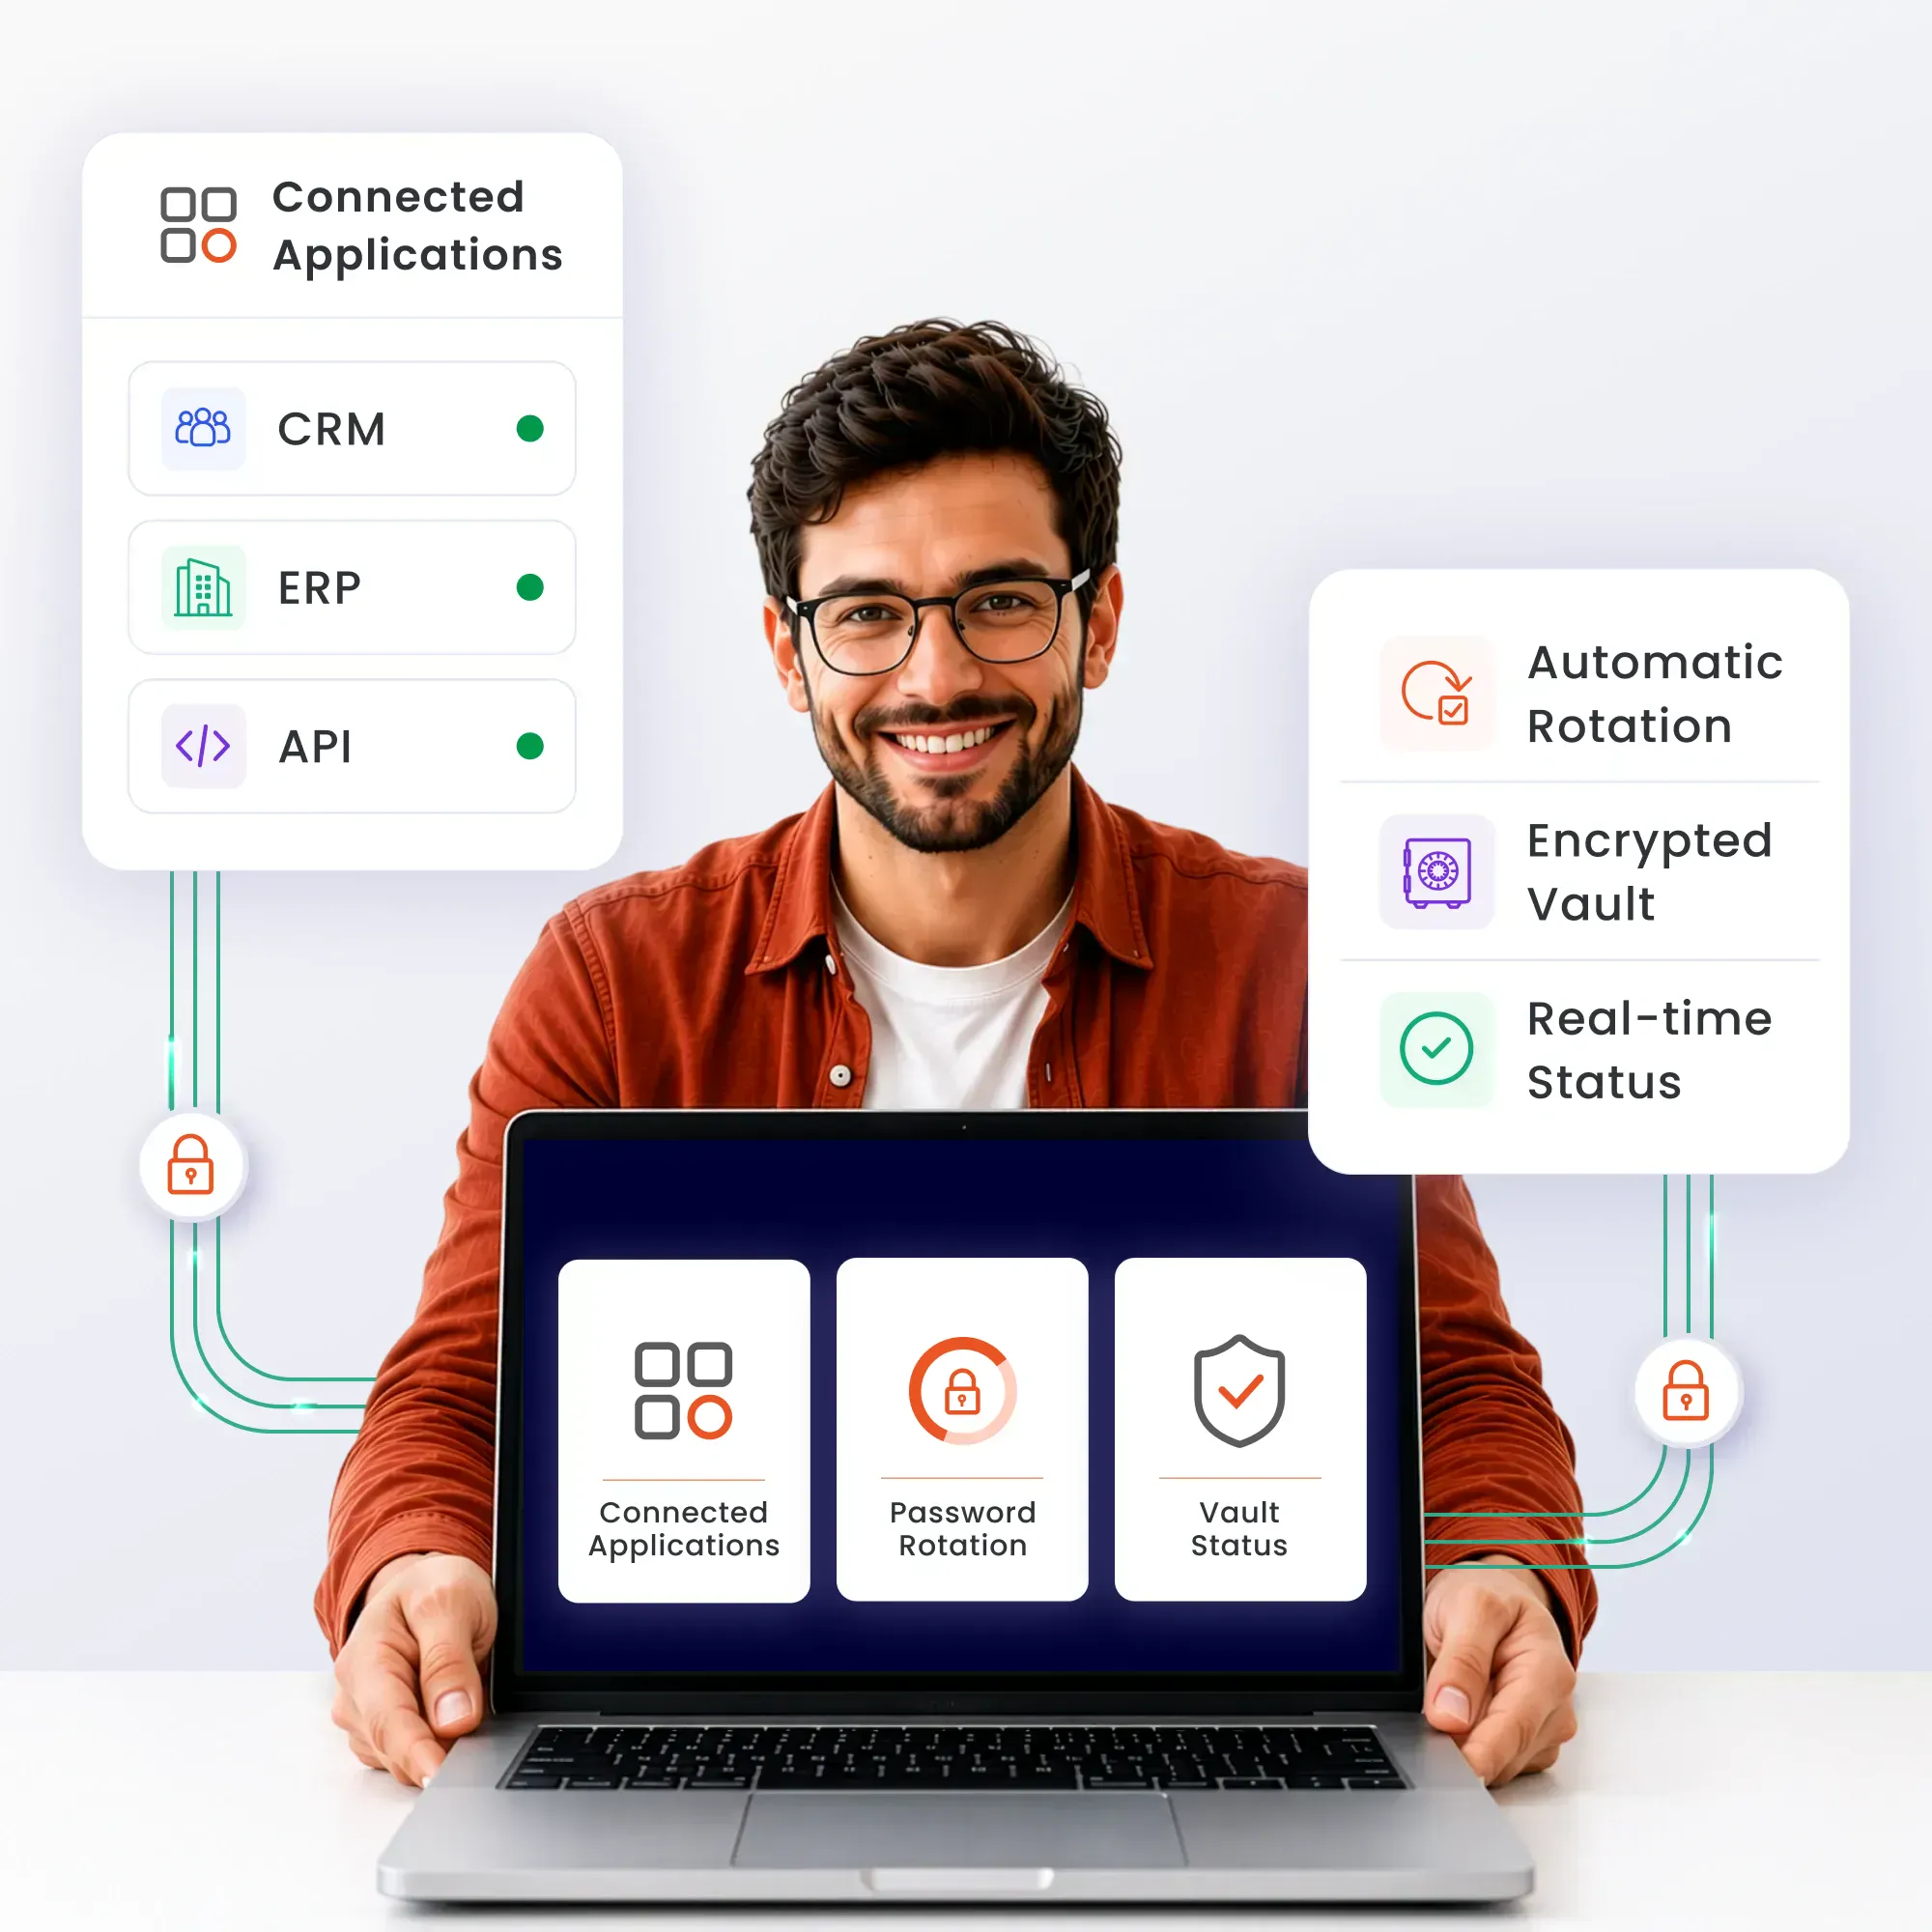
Les applications modernes utilisent des comptes de service, des API et des identités machine pour communiquer entre elles. La gestion des mots de passe applicatifs sécurise ces informations d'identification dans un coffre-fort centralisé, permettant ainsi aux applications de récupérer des données confidentielles en toute sécurité tout en réduisant les risques liés aux identifiants intégrés ou gérés manuellement.
miniOrange surveille et enregistre les sessions privilégiées . Les équipes de sécurité peuvent les analyser pour identifier les comportements suspects. Un contrôle d'accès précis permet de définir qui peut accéder aux ressources privilégiées, à quelles ressources et pendant combien de temps cet accès est disponible.
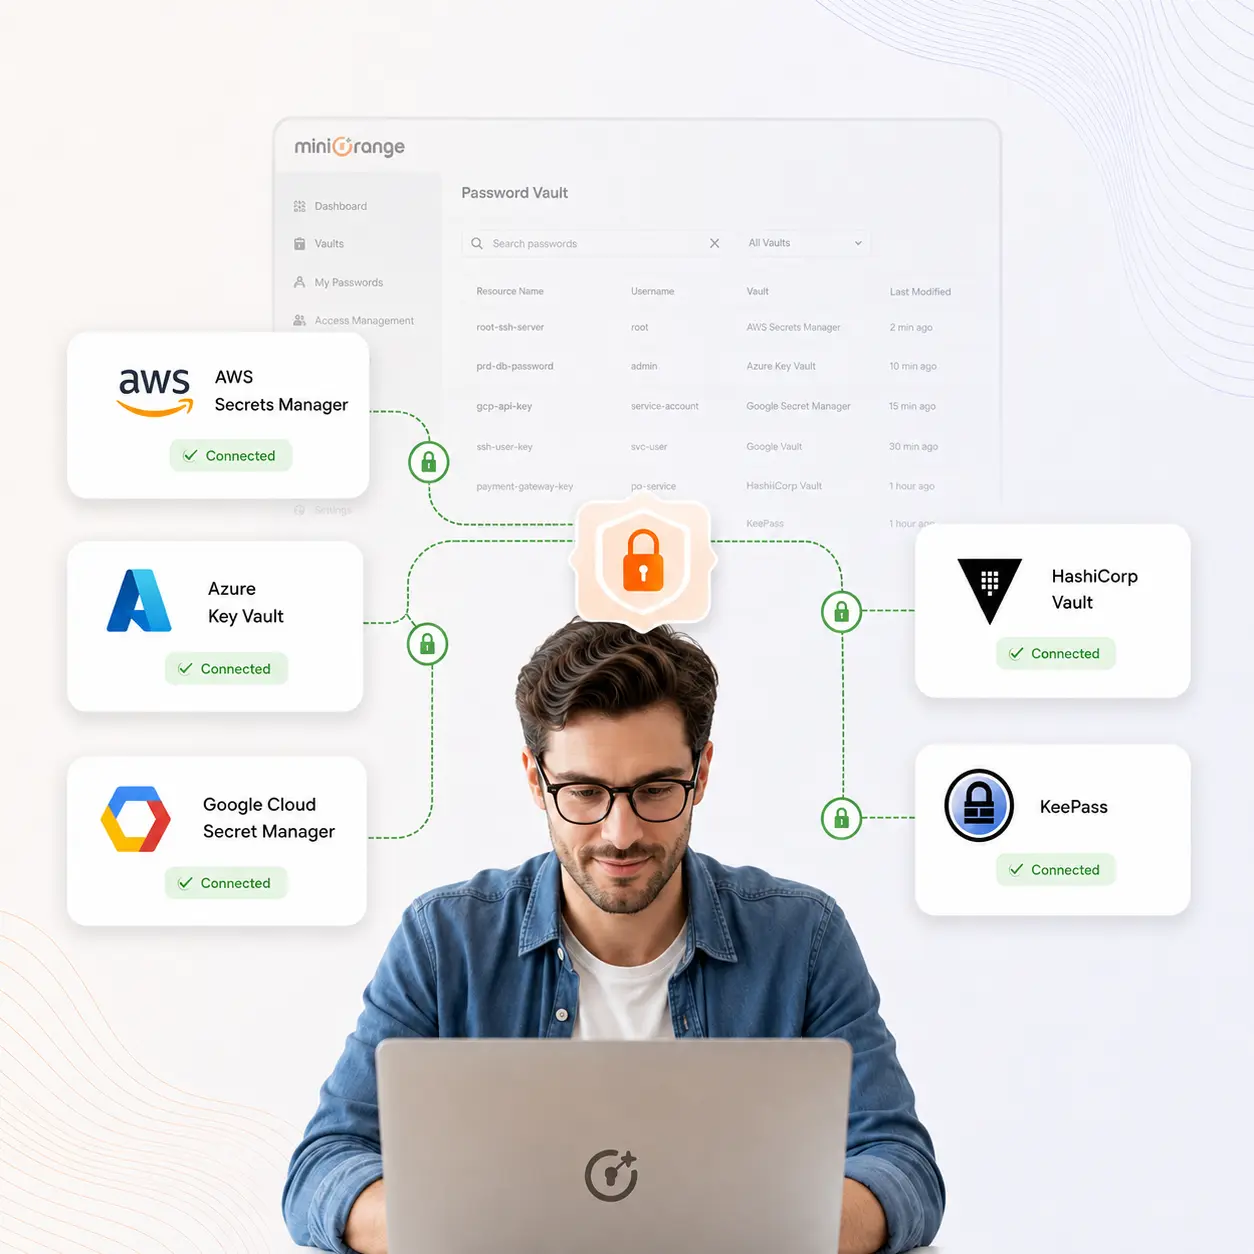
miniOrange s'intègre aux solutions de gestion de mots de passe tierces, notamment AWS Secrets Manager, Azure Key Vault, Google Cloud Secret Manager, HashiCorp Vault et KeePass. Vous pouvez ainsi gérer les accès privilégiés tout en continuant d'utiliser votre infrastructure de gestion des secrets existante.
miniOrange génère des rapports détaillés sur les accès aux identifiants, les modifications de mots de passe, les approbations, les sessions privilégiées et l'activité administrative. Ces rapports simplifient les audits internes et facilitent les initiatives de conformité dans les secteurs réglementés.

Éliminez les mots de passe privilégiés exposés, faibles et réutilisés grâce au stockage chiffré, à la rotation automatisée et au contrôle d'accès aux identifiants.

Gérez les comptes privilégiés, les comptes de service, les clés SSH et les secrets depuis un coffre-fort unique avec des politiques de sécurité cohérentes et une visibilité optimale.

Conservez des pistes d'audit complètes des accès aux identifiants, des modifications de mots de passe, des approbations et des sessions privilégiées afin de simplifier la conformité réglementaire.
Découvrez les comptes privilégiés sur les serveurs, les bases de données et les ressources cloud sans déployer d'agents sur chaque point de terminaison , ce qui simplifie le déploiement et la gestion continue.
Sécurisez les identifiants, automatisez la rotation des mots de passe, appliquez le principe du moindre privilège et surveillez les sessions privilégiées à partir d'une plateforme PAM unifiée.
Déployez votre solution sur site, dans le cloud ou dans des environnements hybrides pour répondre aux exigences de sécurité, de conformité et opérationnelles de votre organisation.
Bénéficiez d'une gestion des mots de passe privilégiés de niveau entreprise grâce à une mise en œuvre rapide, des licences flexibles et un coût total inférieur à celui des solutions PAM traditionnelles.