Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Découvrez les fonctionnalités PAM complètes, les méthodes d'intégration, les avantages de conformité et tout ce dont vous avez besoin en un seul endroit.
Votre téléchargement devrait démarrer maintenant. Si ce n'est pas le cas, veuillez nous envoyer un courriel à idpsupport@xecurify.com.
Veuillez saisir une adresse e-mail valide

Un audit de gestion des accès privilégiés (PAM) est une évaluation structurée de la manière dont votre organisation contrôle, surveille et sécurise les comptes à privilèges disposant de droits d'accès élevés. Il garantit que les utilisateurs privilégiés respectent les politiques de sécurité internes et les réglementations externes.
Le processus d'audit consiste à examiner les niveaux d'accès, à surveiller l'activité des utilisateurs privilégiés et à analyser les journaux d'audit afin d'identifier les comportements non autorisés ou les violations des politiques.
Un audit PAM assure le suivi en temps réel des activités des utilisateurs privilégiés et des sessions, enregistre les événements clés tels que les actions des utilisateurs, les adresses IP et les horodatages des sessions, et contribue à détecter les comportements suspects avant qu'ils ne constituent une menace. Il garantit également la conformité aux normes de sécurité telles que SOX, HIPAA et ISO 27001, renforçant ainsi la conformité et la sécurité globale de l'organisation.
Identifiez et répertoriez tous les comptes disposant d'un accès spécial au sein de votre organisation. Cela inclut les administrateurs système, les comptes automatisés utilisés par les applications et les comptes temporaires.
N'oubliez pas de repérer les comptes inutilisés ou abandonnés (également appelés comptes inactifs), car ils peuvent être risqués. Disposer d'une liste complète est la première étape pour bien gérer les accès.
Vérifiez qui a accès à quels systèmes et pourquoi. Assurez-vous que chacun dispose uniquement de l'accès dont il a réellement besoin pour accomplir sa tâche.
Attention aux comptes disposant de trop d'autorisations ou pouvant être déplacés entre différents systèmes. Utilisez des règles basées sur les rôles pour contrôler l'accès et notez toute exception.
Assurez-vous que les comptes à privilèges disposent de méthodes de connexion robustes, comme l'authentification multifacteurs (AMF) . Soyez vigilant face aux failles de sécurité telles que les mots de passe partagés ou statiques. Les méthodes modernes, comme la connexion sans mot de passe ou l'AMF basée sur les risques, renforcent la sécurité d'accès sans importuner les utilisateurs.
Vérifiez comment les mots de passe des comptes sensibles sont stockés, modifiés et protégés. Utilisez un coffre-fort numérique sécurisé pour les conserver en lieu sûr et éviter leur réutilisation. Assurez-vous que les mots de passe sont complexes et changés régulièrement afin de réduire les risques de vol ou d'utilisation abusive.
Assurez-vous que toutes les activités effectuées par les comptes privilégiés, telles que les connexions, les commandes exécutées, les données consultées et toutes les modifications apportées, sont suivies.
Utilisez des outils pour enregistrer les sessions afin de pouvoir les consulter ultérieurement si nécessaire. Configurez des alertes pour les actions suspectes et assurez-vous que les journaux sont sécurisés et connectés à votre système de surveillance de sécurité principal.
Assurez-vous que les journaux et l'activité des comptes à privilèges soient envoyés à votre système de gestion des informations et des événements de sécurité (SIEM) . Cela permet de détecter automatiquement les comportements inhabituels, comme l'obtention soudaine d'accès supplémentaires ou une activité à des heures atypiques. Des outils avancés peuvent vous aider à hiérarchiser les risques pour une intervention plus rapide.
L'accès privilégié ne doit être accordé que selon une procédure d'approbation claire, via un système de gestion des tickets . Il convient d'examiner les modalités de création et d'approbation des demandes d'accès, ainsi que leur durée de validité. Il faut rechercher les approbations manquantes et les lacunes dans la tenue des registres. L'utilisation d'un système d'accès « juste à temps » (JIT) permet de limiter la durée des autorisations spéciales et de suivre l'ensemble des approbations.
Les accès privilégiés ne doivent jamais être configurés une fois pour toutes. Vérifiez régulièrement si les utilisateurs ont toujours besoin de leurs autorisations élevées . Assurez-vous que les responsables approuvent les accès et les suppriment lorsque des personnes changent de poste ou quittent l'entreprise. Cela garantit la sécurité de votre système et limite les accès inutiles.
Auditez non seulement la technologie, mais aussi les règles et la gestion de PAM. Vérifiez que les politiques sont claires, à jour et conformes aux normes du secteur.
Vérifiez si les politiques sont conformes aux référentiels tels que NIST 800-53, ISO 27001 ou CIS Controls . Des politiques rigoureuses garantissent le respect des contrôles et leur conformité aux exigences d'audit.
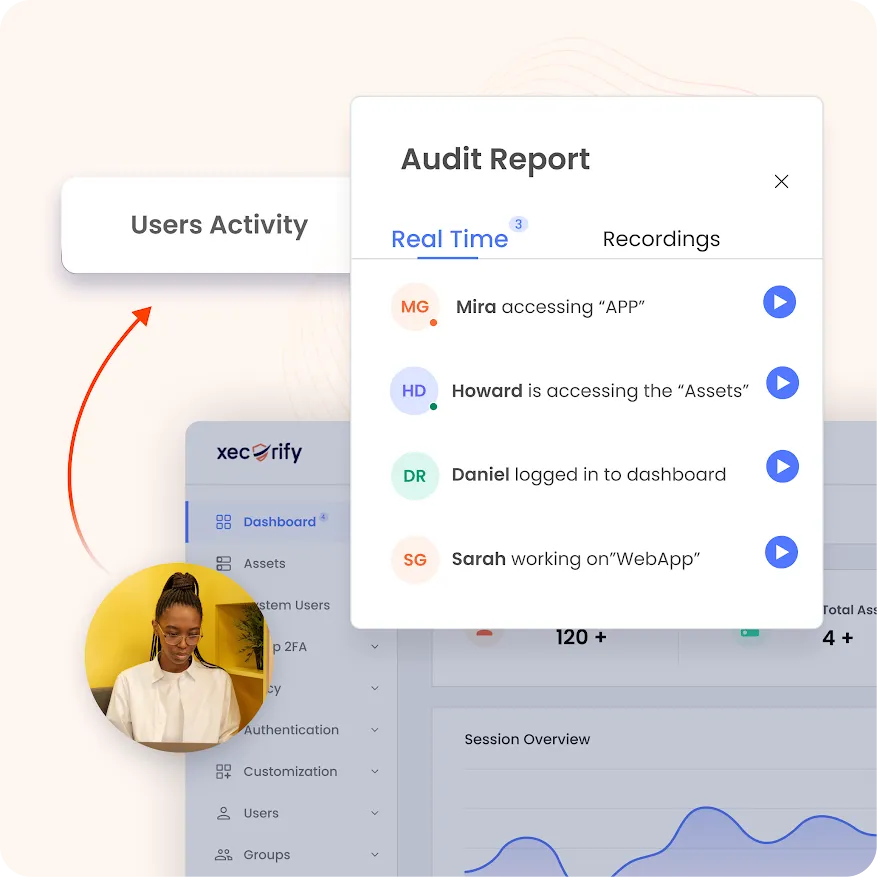
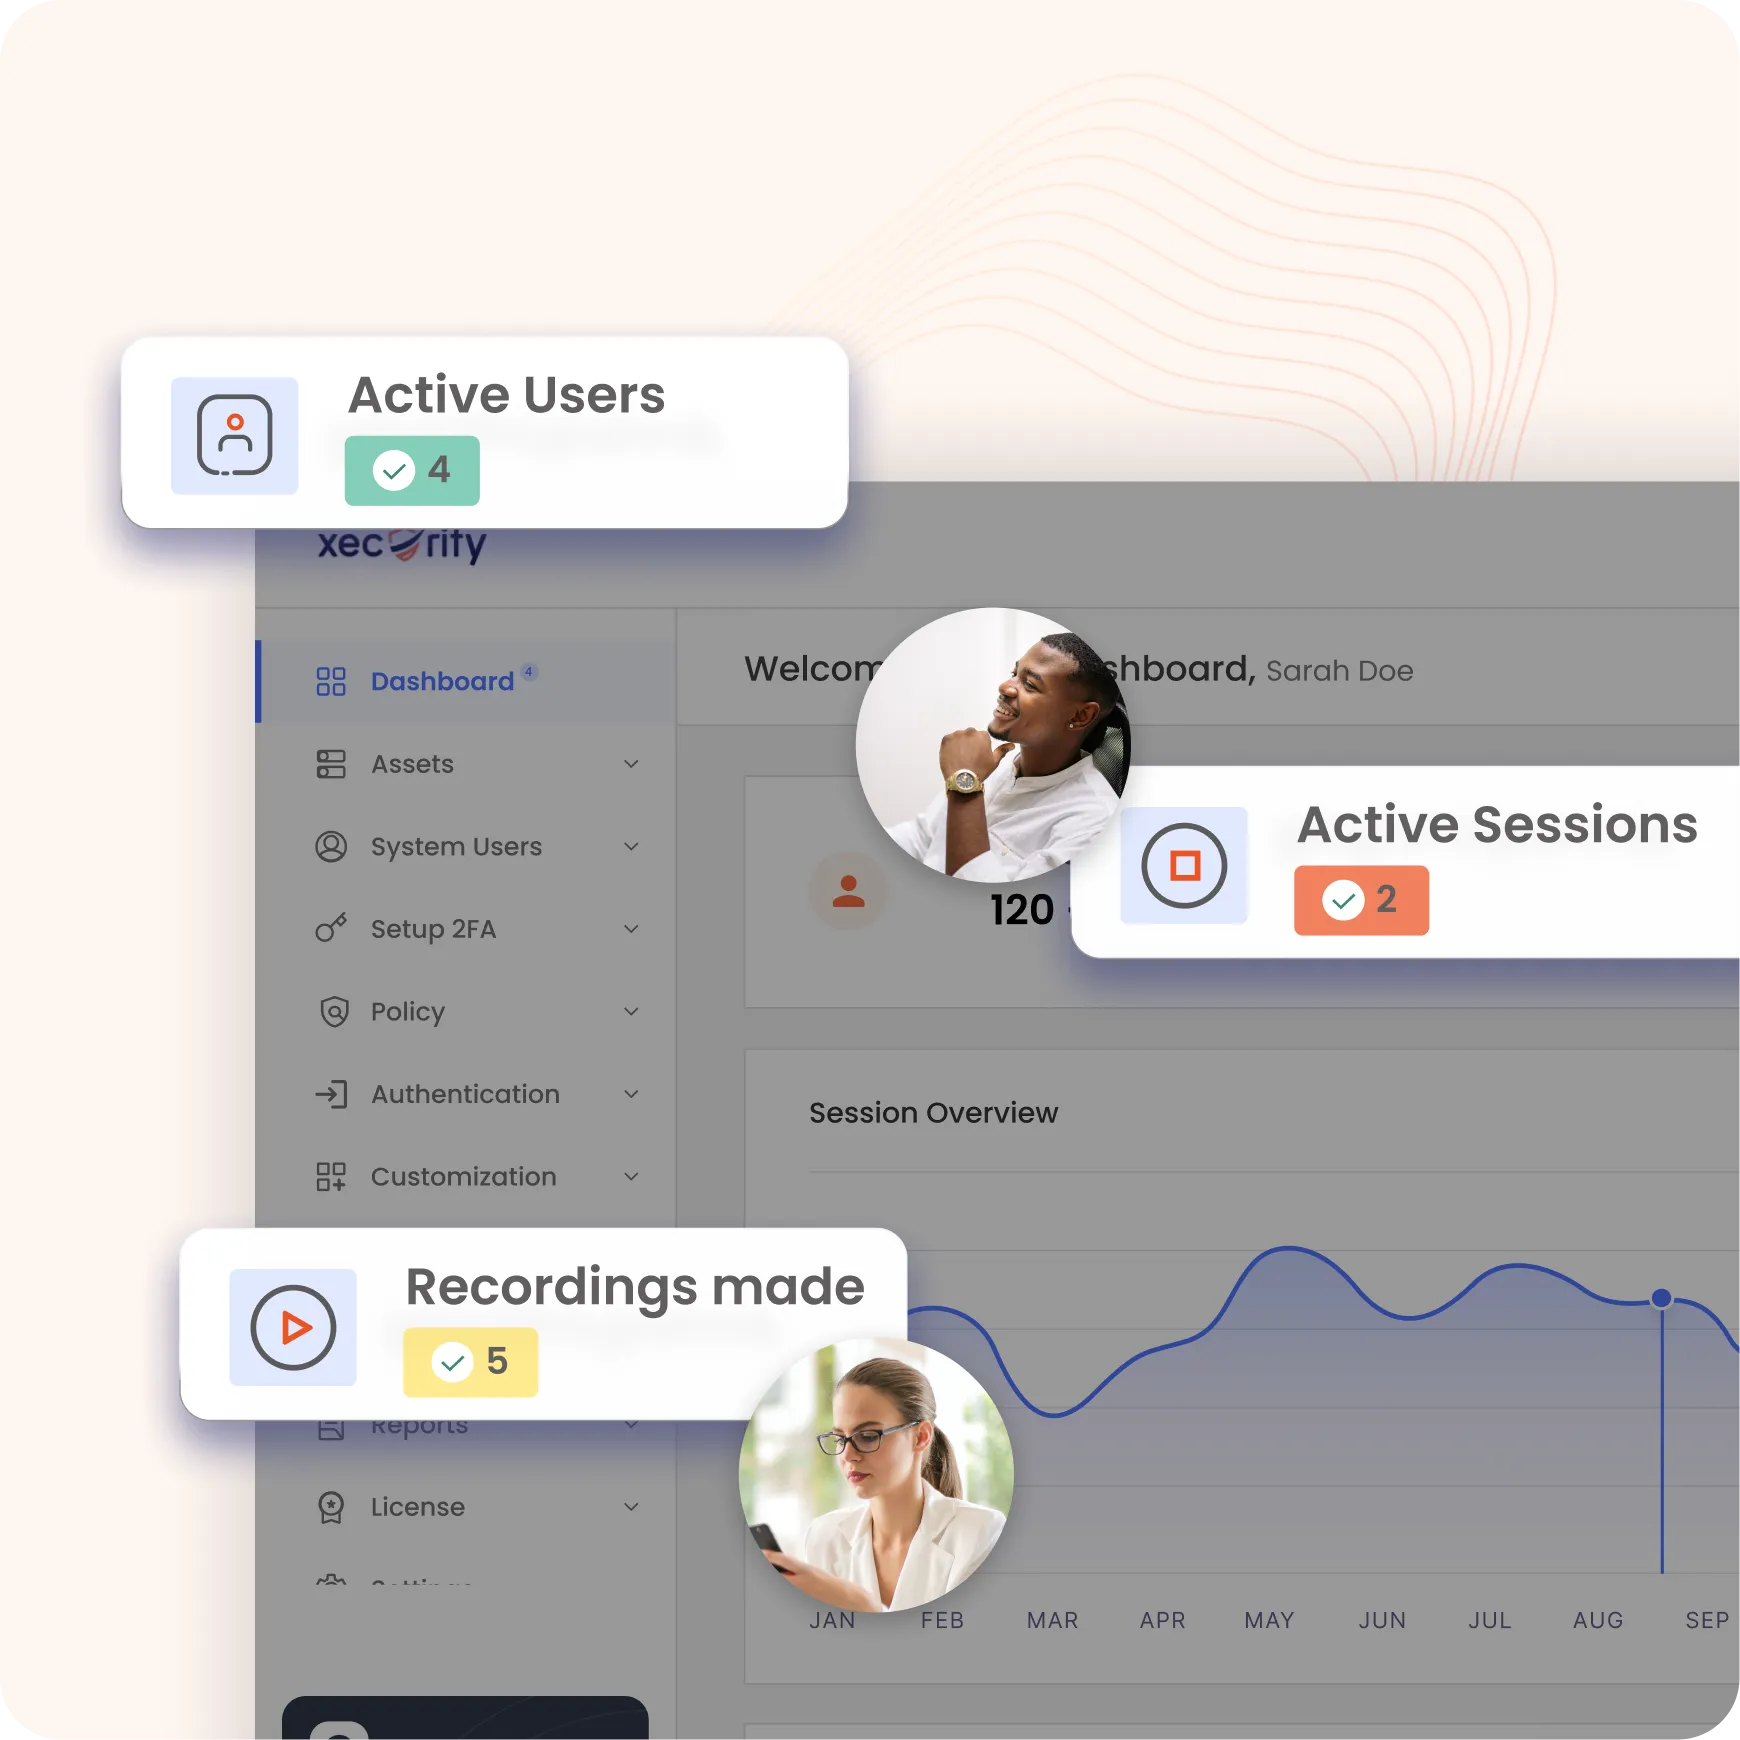
Bénéficiez d'une visibilité constante sur toutes les opérations privilégiées grâce à un tableau de bord en temps réel qui offre une vue complète des activités des administrateurs. Cette fonctionnalité garantit une surveillance et une sécurité renforcées, aidant les administrateurs à surveiller et à gérer efficacement les accès privilégiés.
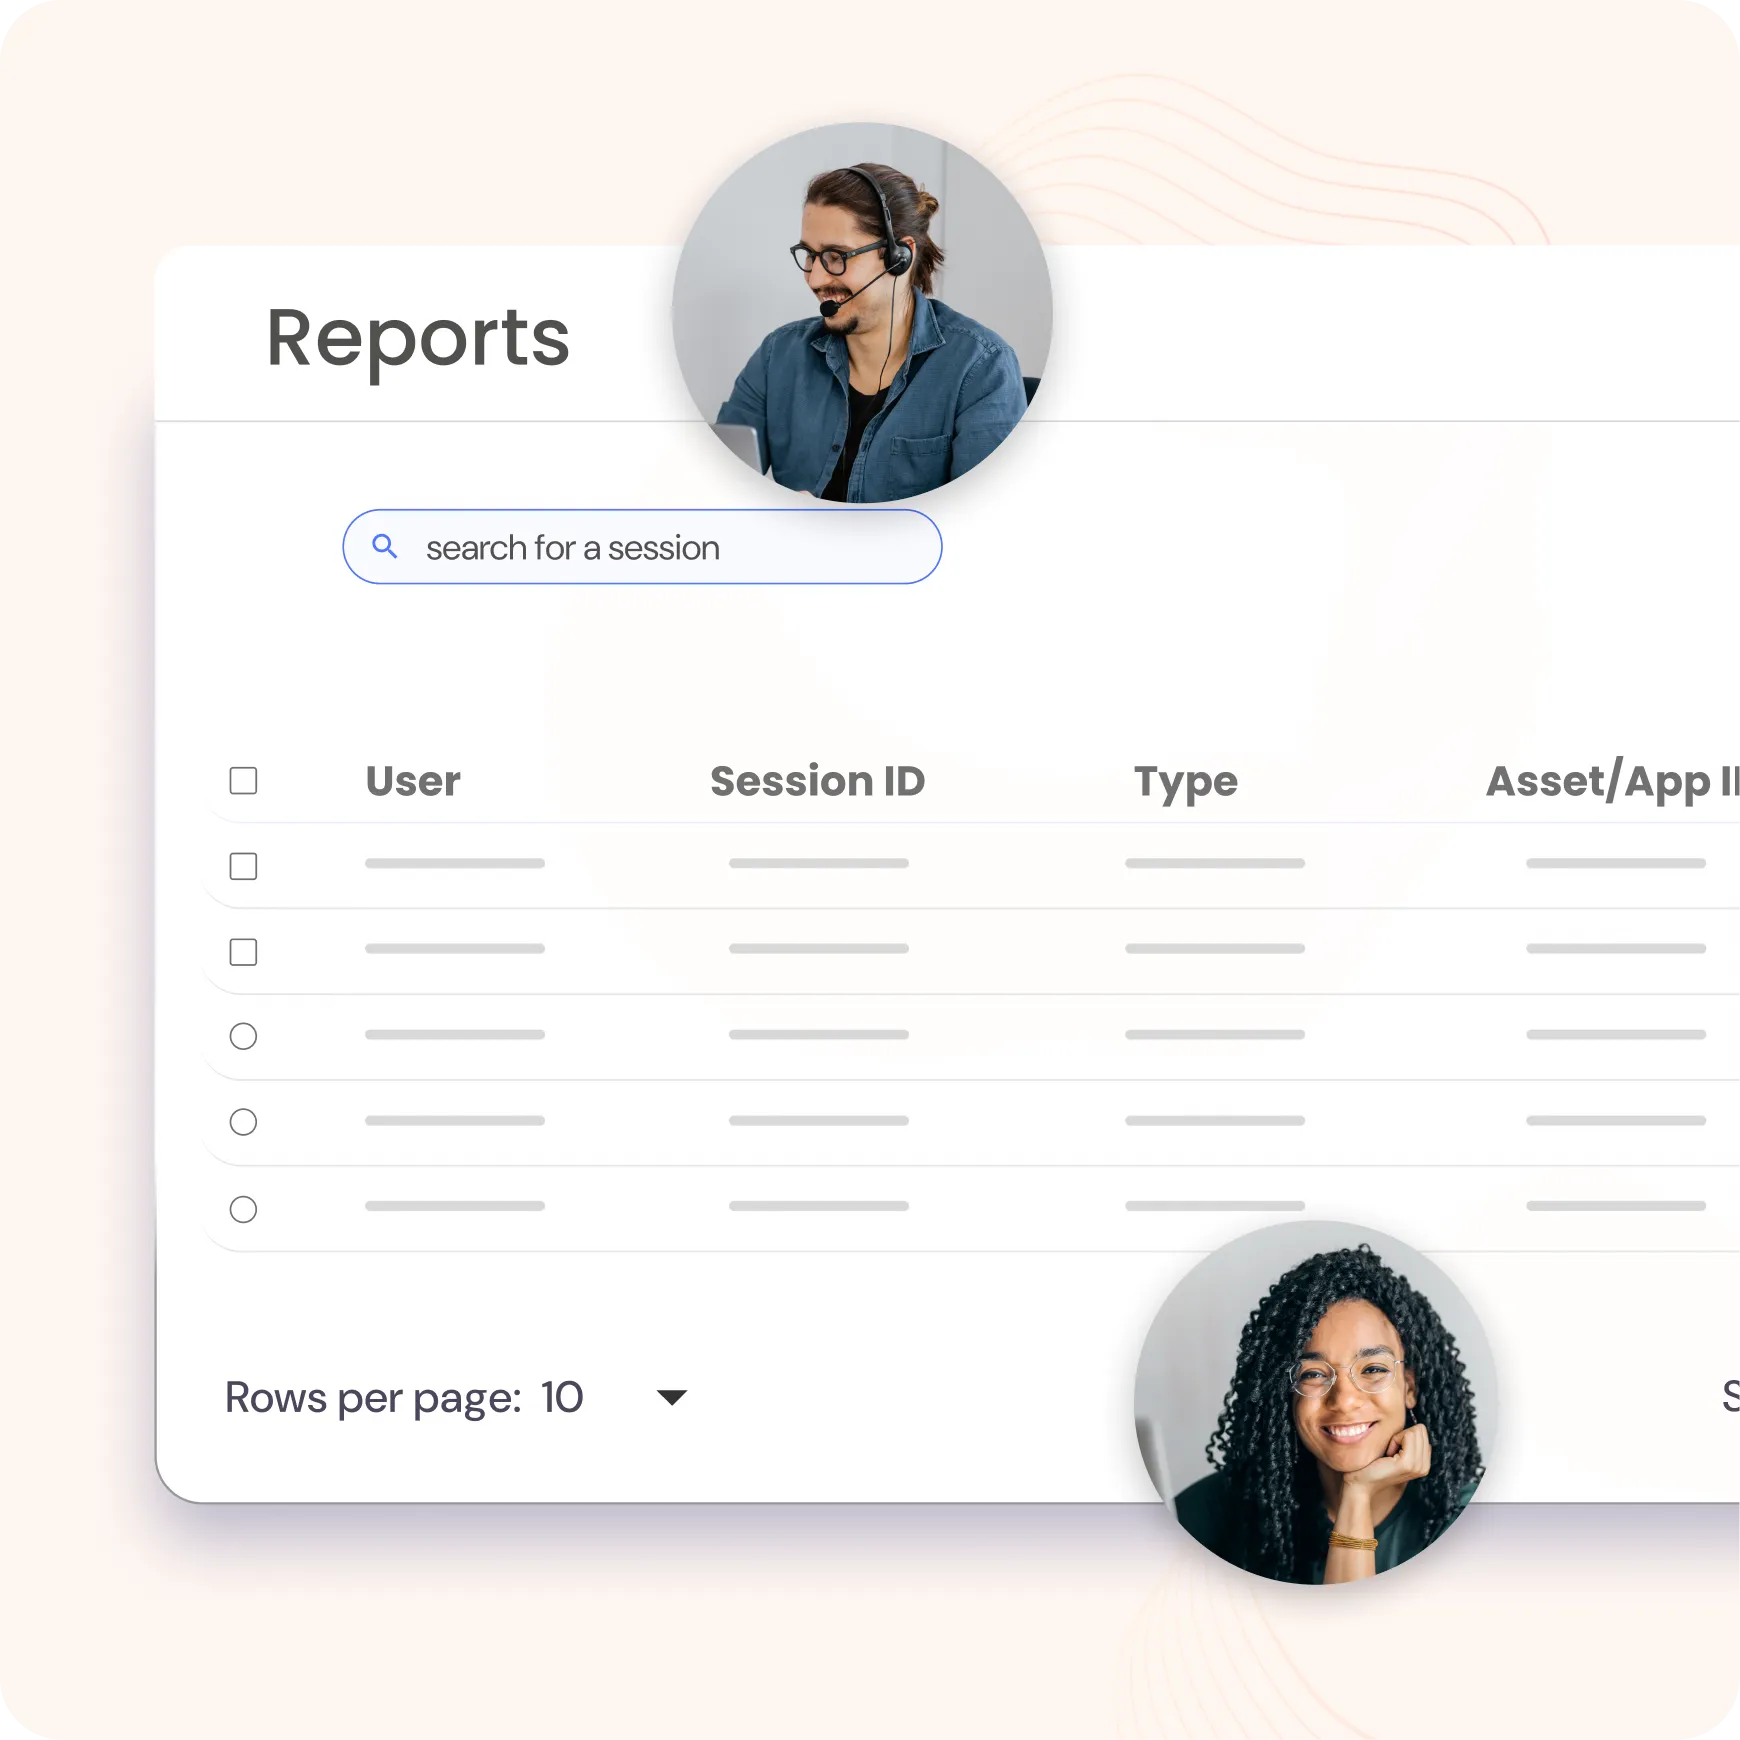
Personnalisez votre processus de création de rapports avec des options flexibles pour générer des rapports selon des calendriers définis par l'utilisateur, à la demande ou à intervalles réguliers. Accédez à des rapports détaillés et planifiés dans des catégories clés, notamment :
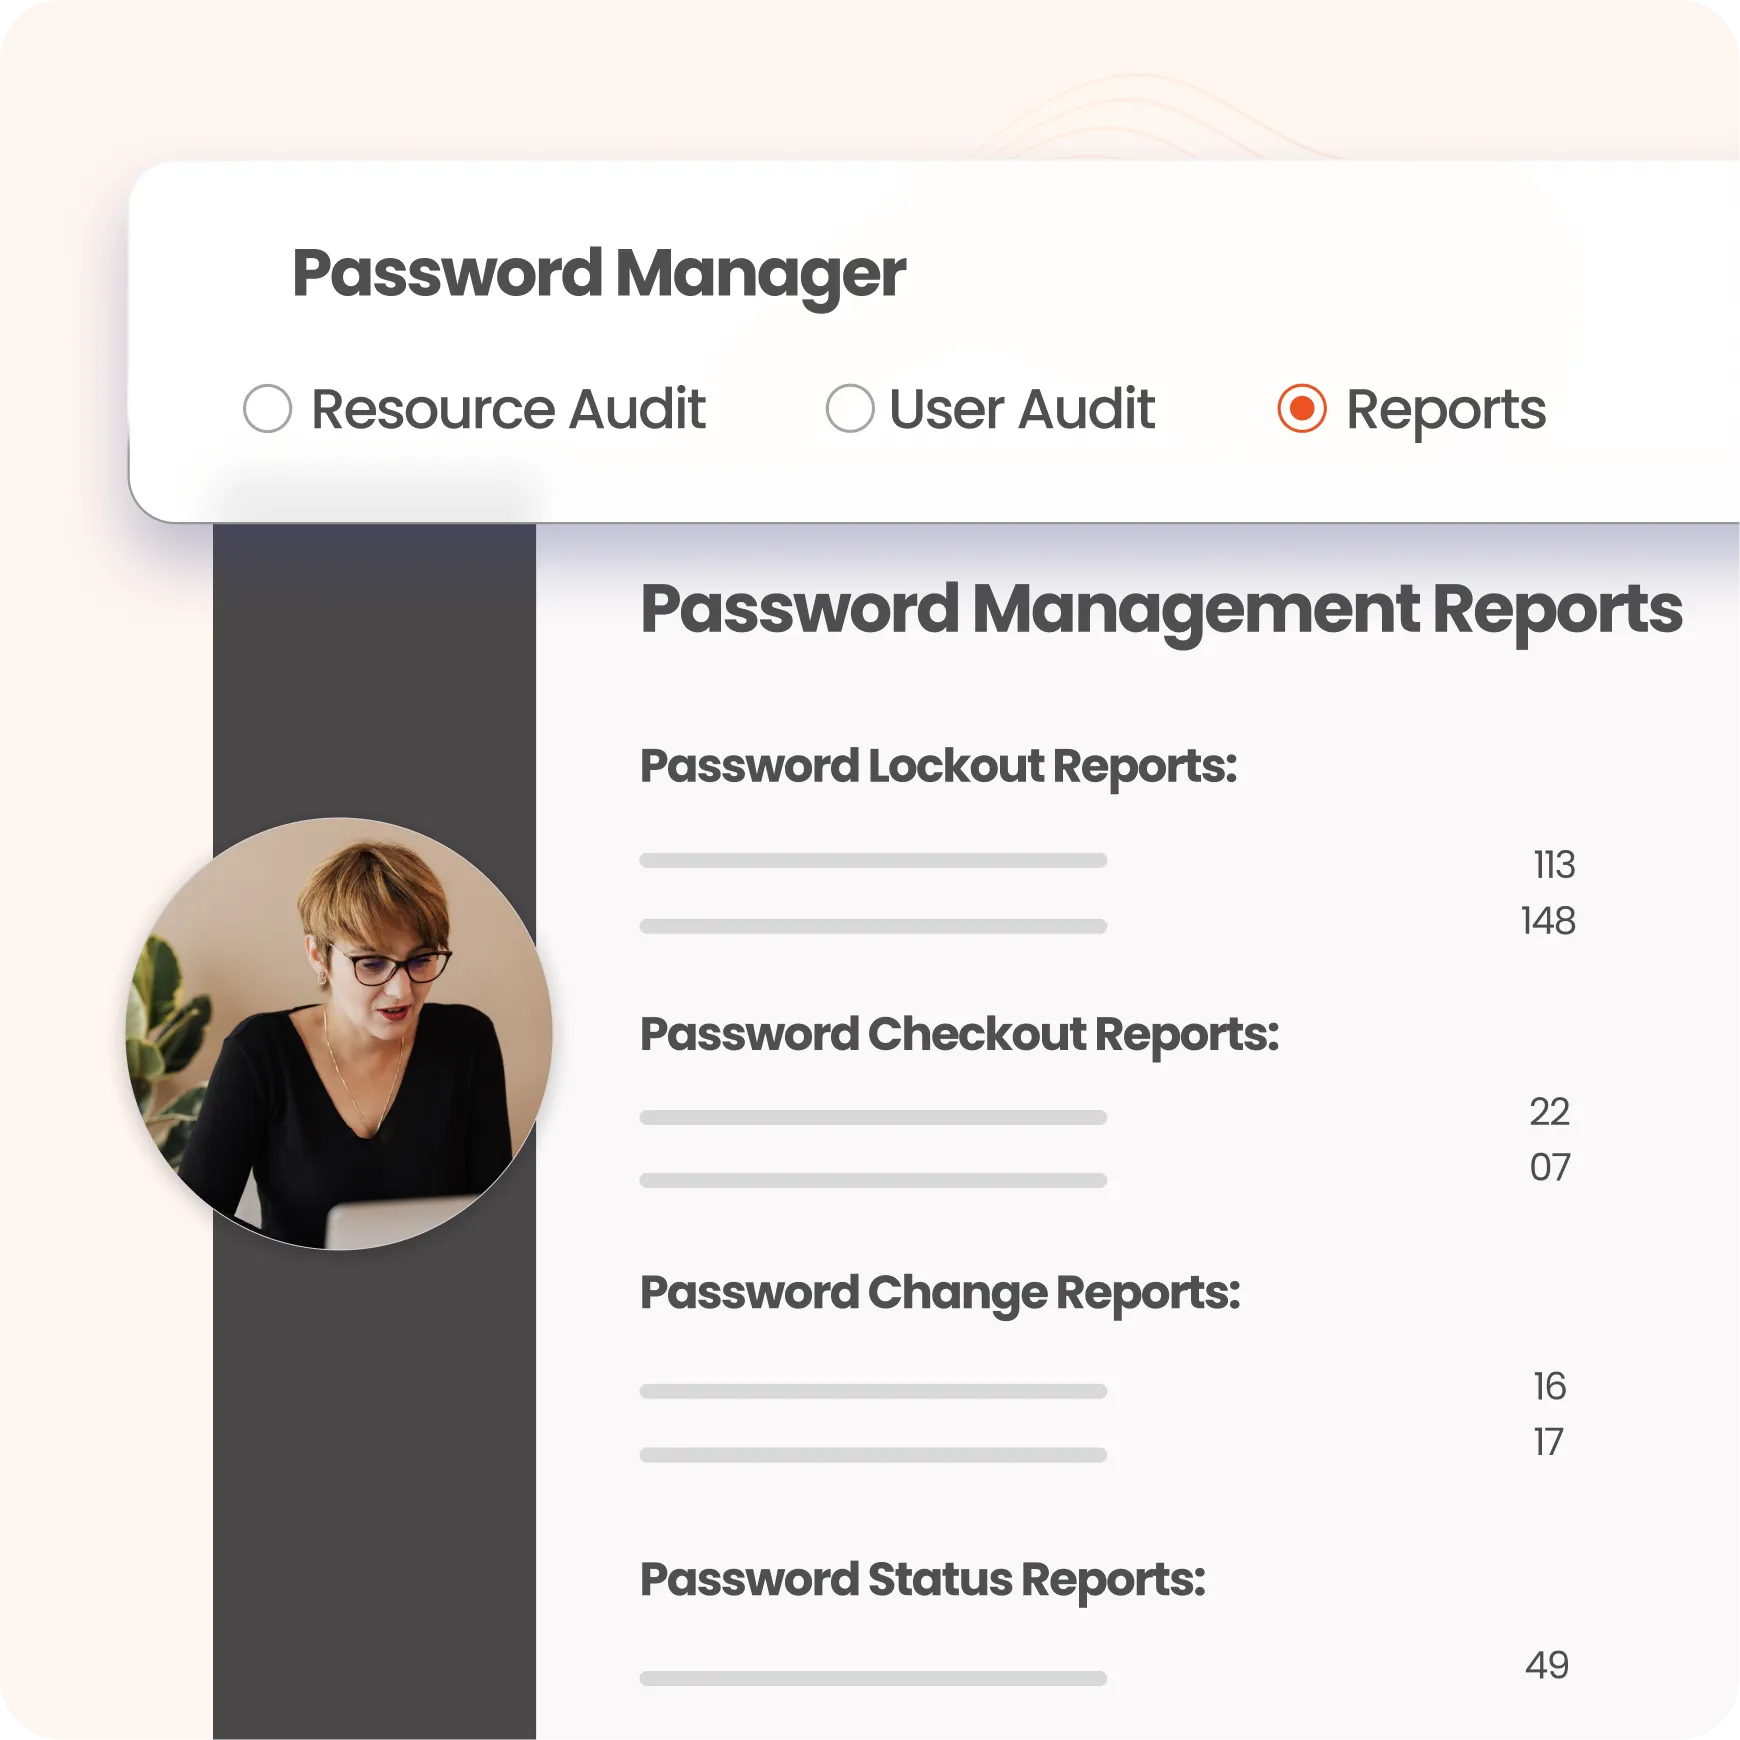
Améliorez la sécurité grâce à des rapports complets de gestion des mots de passe , notamment :
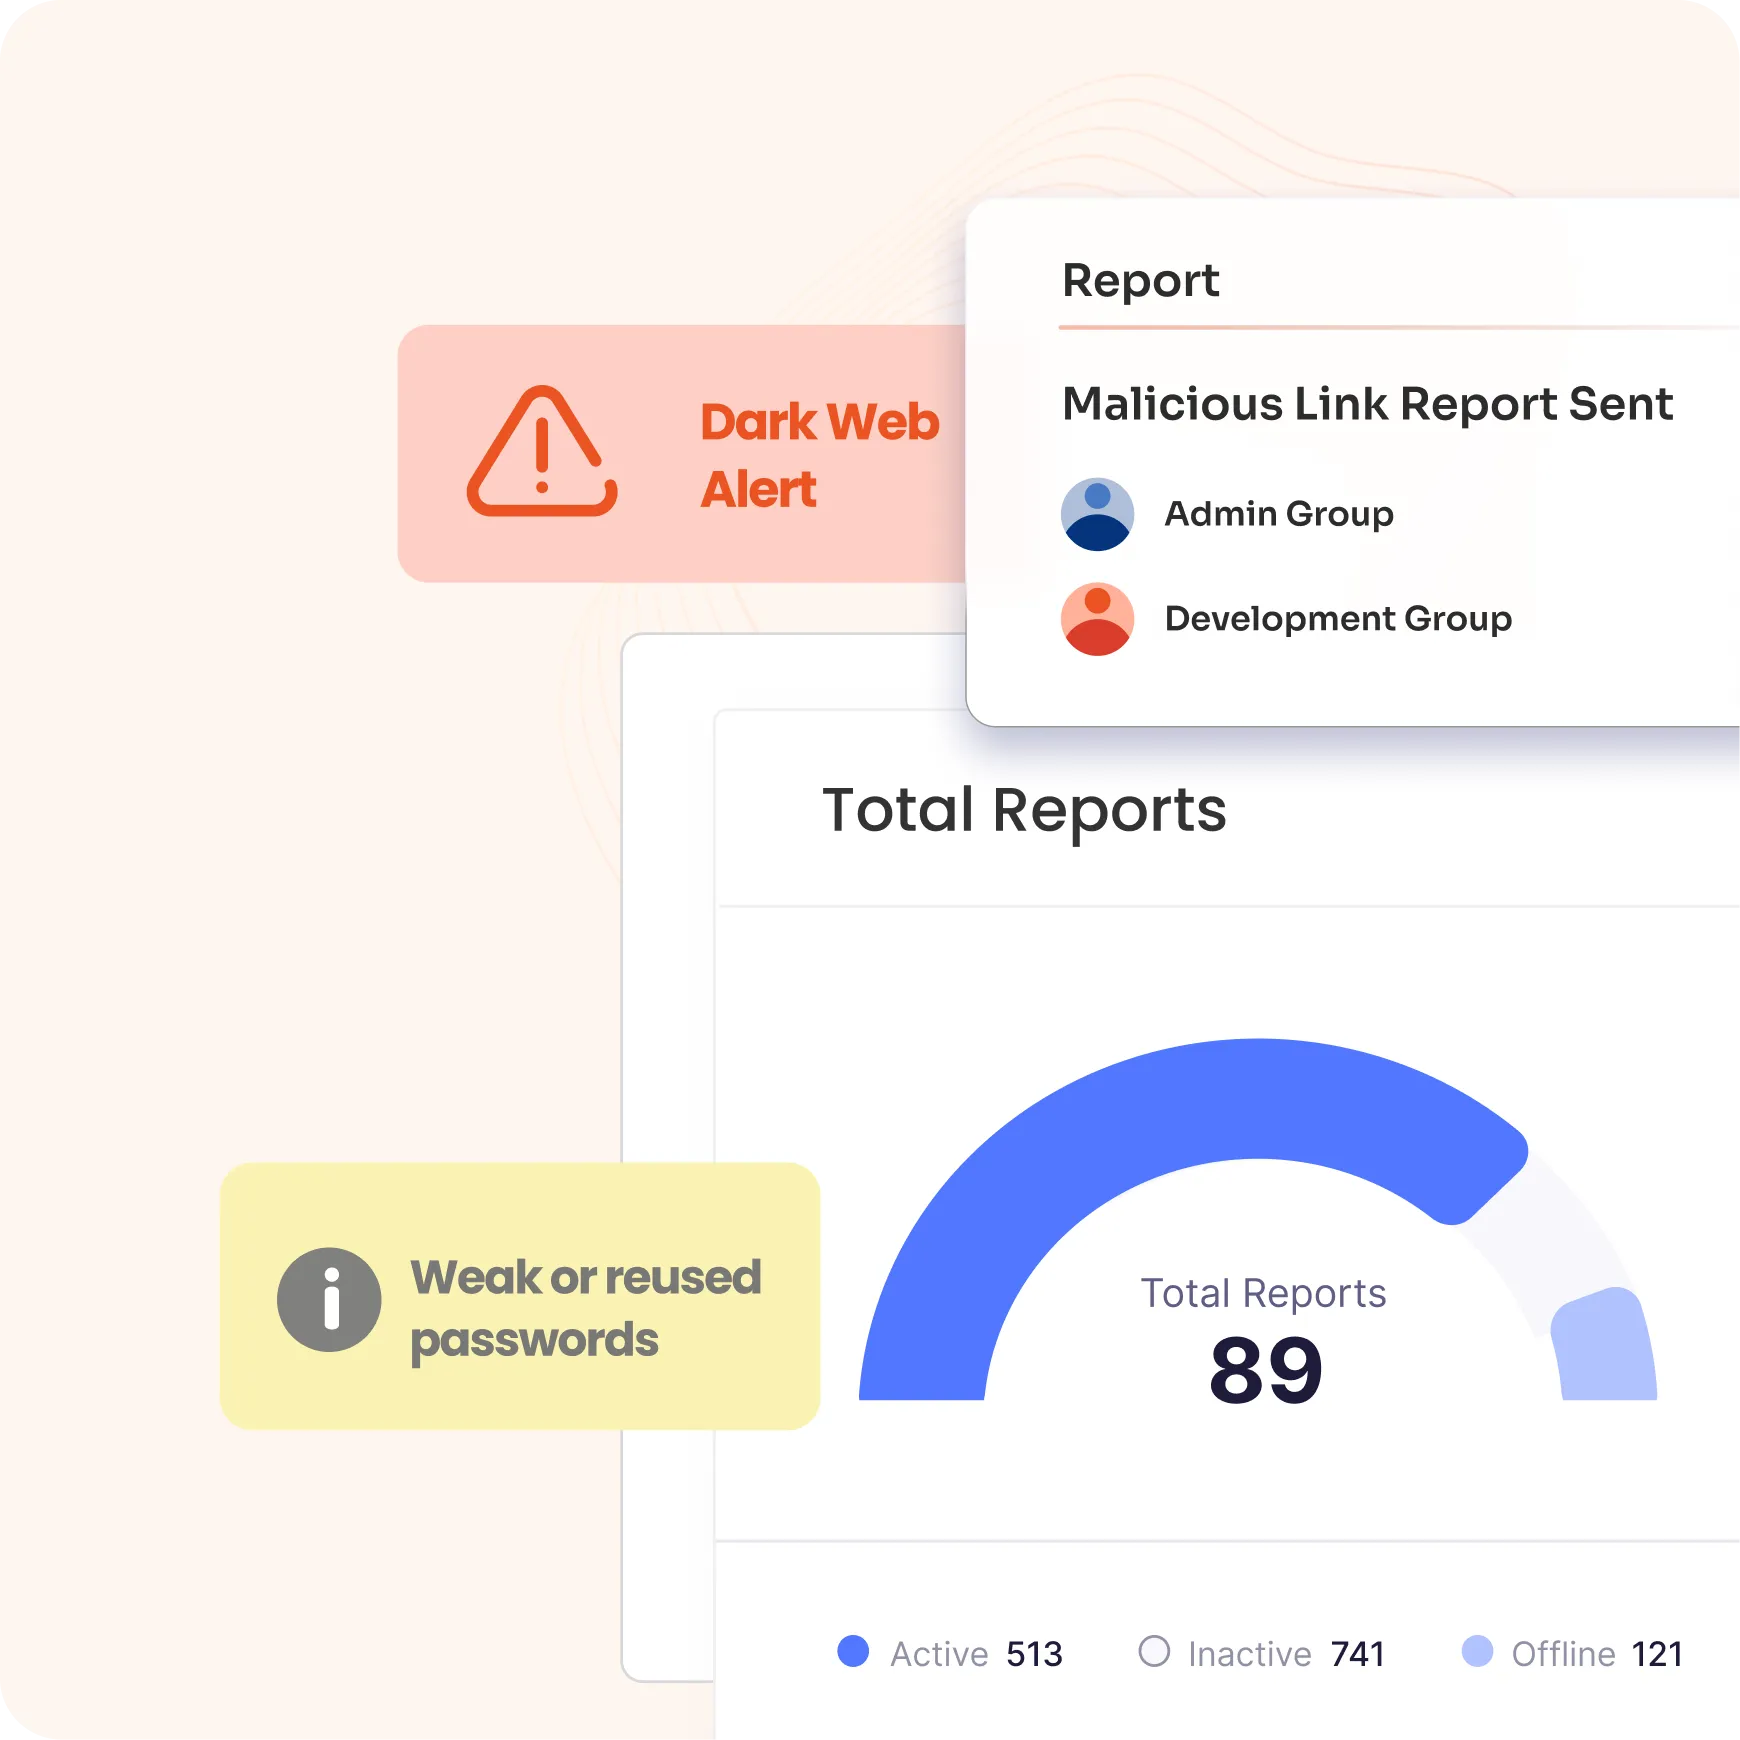
Exploitez des analyses avancées pour surveiller les activités de session et attribuer un score de risque à chaque session et tâche utilisateur. Intégrée à SIEM, cette fonctionnalité permet de hiérarchiser les efforts d'audit en identifiant les comportements potentiellement risqués en temps réel, ce qui permet une réponse plus rapide aux menaces et une gestion améliorée de la sécurité.
Facilitez les investigations numériques grâce aux fonctionnalités d'enregistrement et de relecture des sessions, tout en générant des rapports personnalisés. L'analyse intégrée des menaces améliore la détection des activités suspectes au sein des sessions privilégiées, garantissant ainsi une surveillance et une réponse complètes en matière de sécurité.
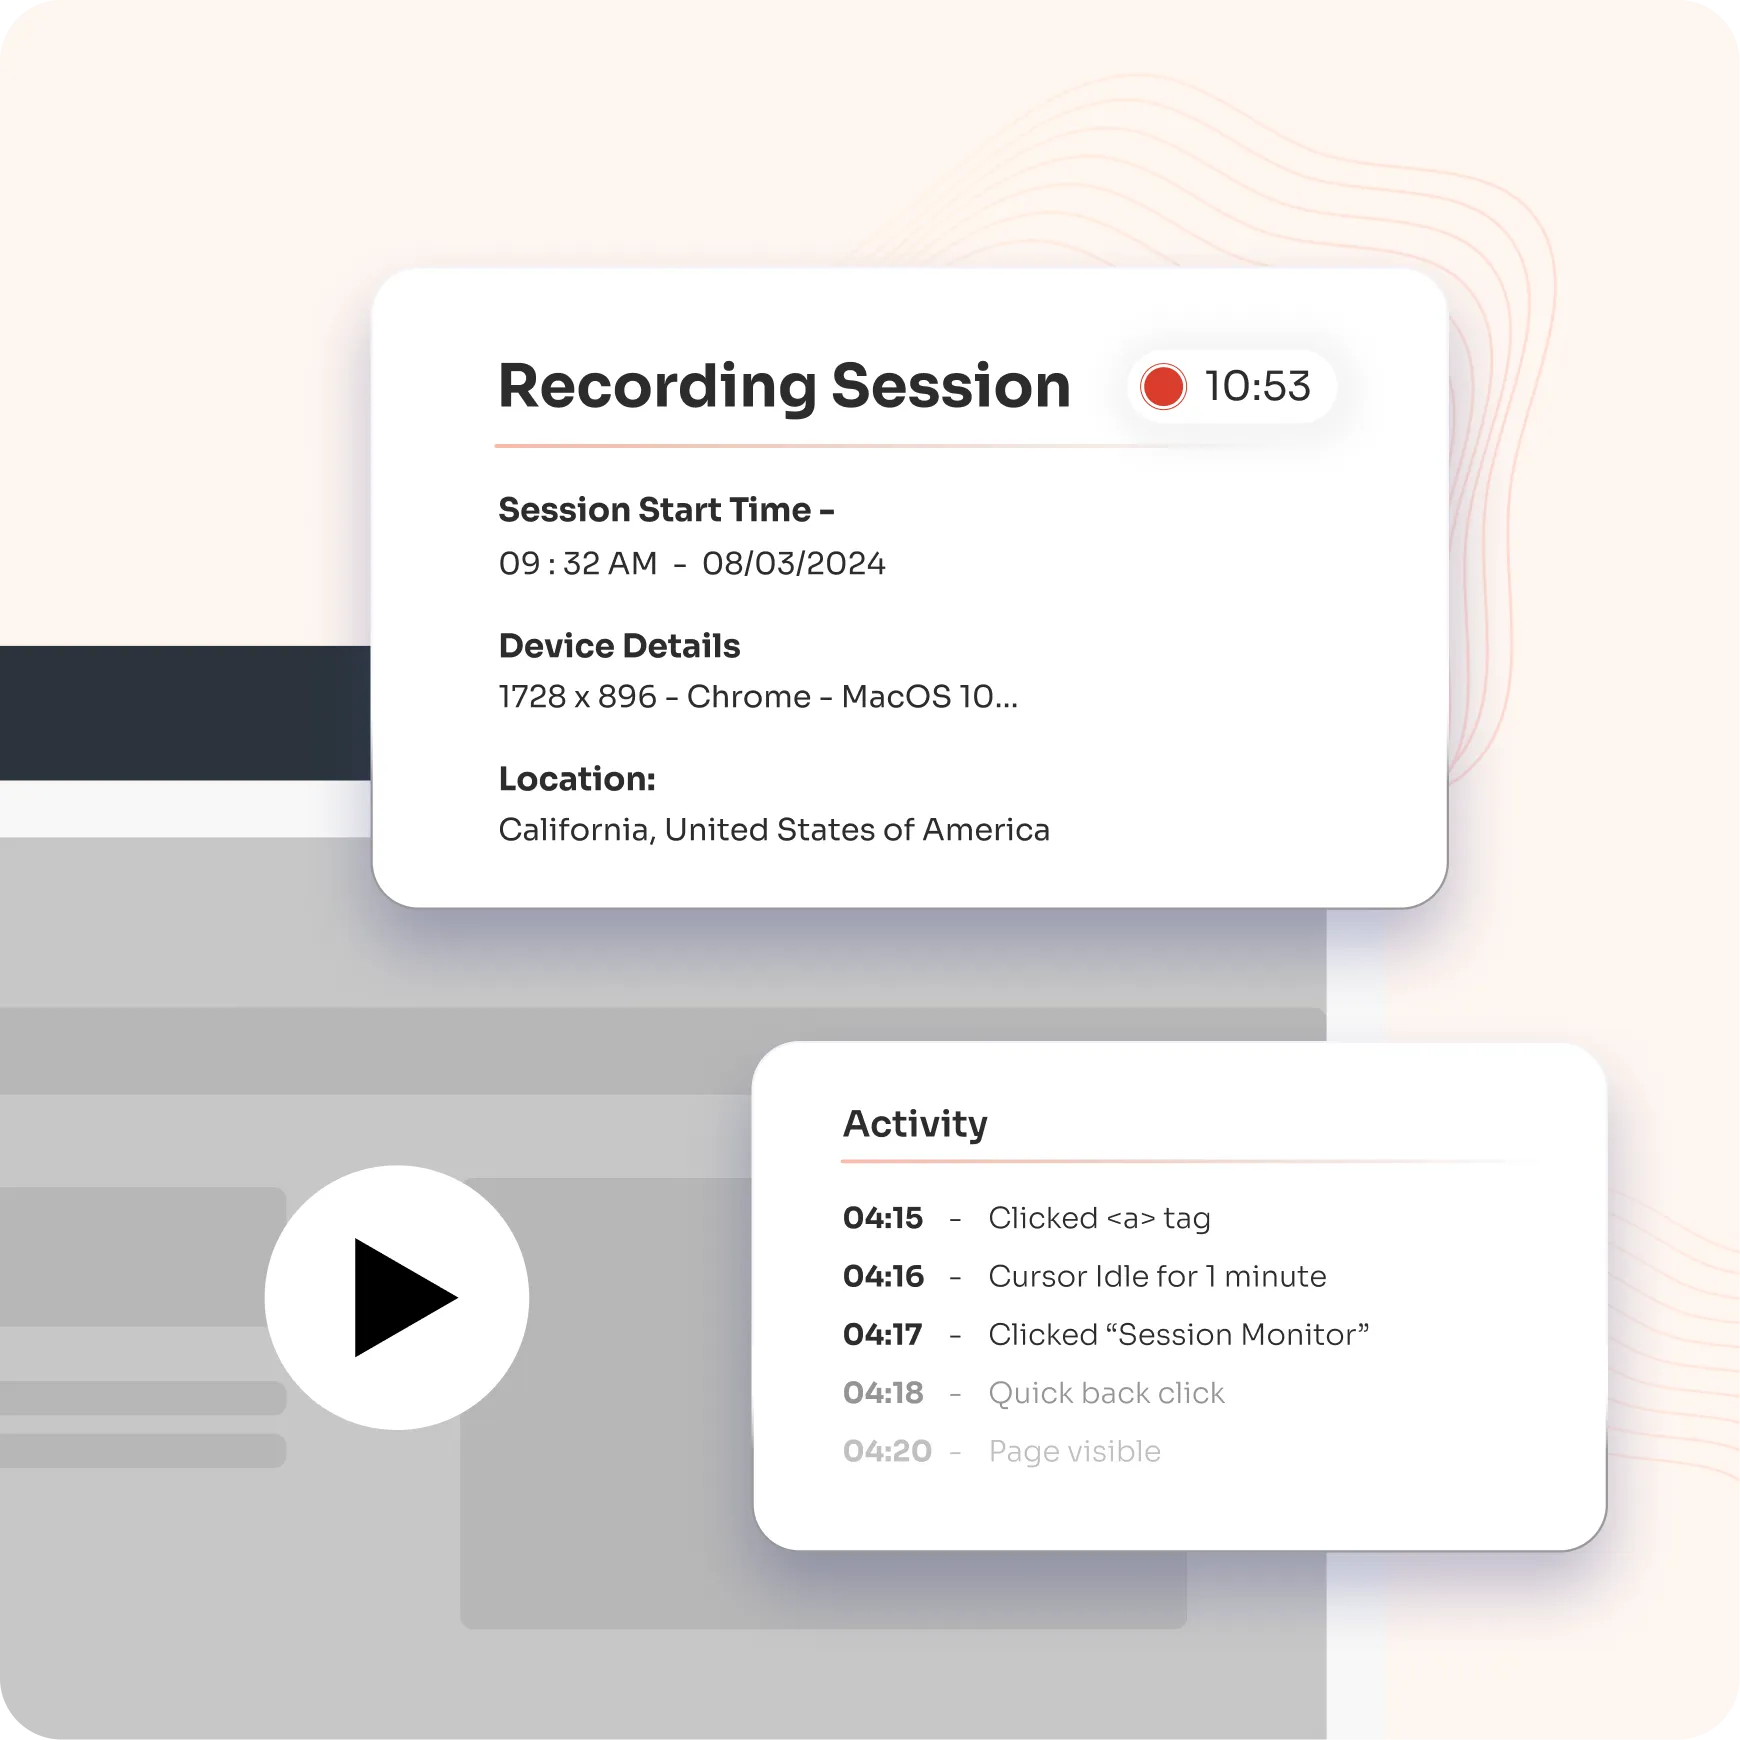
Découvrez comment miniOrange PAM peut aider votre organisation à respecter les exigences réglementaires et à renforcer votre cadre de sécurité.
Apprenez-en davantage sur la conformité PAM

Assurez-vous que seuls les utilisateurs autorisés accèdent aux actifs critiques, réduisant ainsi les risques de violation de données.

Identifier les vulnérabilités potentielles et les pratiques faibles pour atténuer les menaces internes.

Alignez les pratiques PAM avec les réglementations du secteur pour répondre aux exigences de conformité et éviter les pénalités.
Consulter plus de questions fréquentes




















































