Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×
Assurez une protection proactive et continue contre les menaces de cybersécurité grâce aux fonctionnalités du produit Adaptive MFA.

Évaluer en permanence les demandes d'authentification à l'aide de signaux contextuels tels que la localisation, l'appareil et les conditions du réseau afin de n'appliquer l'authentification multifacteur qu'en cas d'activité suspecte.

L'authentification comportementale analyse les habitudes de connexion des utilisateurs et leurs écarts de comportement afin d'identifier les anomalies, en appliquant une vérification supplémentaire lorsque les demandes d'accès semblent inhabituelles.

Identifier les appareils de confiance et les appareils inconnus grâce à des attributs uniques afin de renforcer les décisions d'authentification et de réduire les risques d'accès non autorisé.

Attribuer des scores de risque dynamiques aux demandes d'authentification en fonction de facteurs contextuels, permettant aux organisations de déclencher l'authentification multifacteur uniquement en cas de risque élevé.

Les équipes informatiques définissent des règles d'accès conditionnel claires, selon une logique « si ceci, alors cela », basées sur le rôle, l'emplacement, la confiance accordée à l'appareil, l'heure, le risque lié à l'adresse IP, etc., afin de décider d'autoriser, d'appliquer l'authentification multifacteur ou de bloquer l'accès.

Présenter les méthodes d'authentification de manière dynamique en fonction du contexte utilisateur, des conditions politiques et des niveaux de risque afin d'équilibrer la sécurité et l'expérience utilisateur.
L'authentification adaptative miniOrange sécurise les applications métier essentielles à vos équipes grâce à un contrôle d'accès intelligent et contextuel. En évaluant en temps réel la fiabilité des appareils, la localisation et le comportement des utilisateurs, elle garantit un accès fluide pour les utilisateurs de confiance et une vérification renforcée en cas de risque accru. Des suites bureautiques aux plateformes d'entreprise, miniOrange protège l'accès sans perturber les flux de travail.
Explorez le catalogue d'intégration de l'application miniOrange
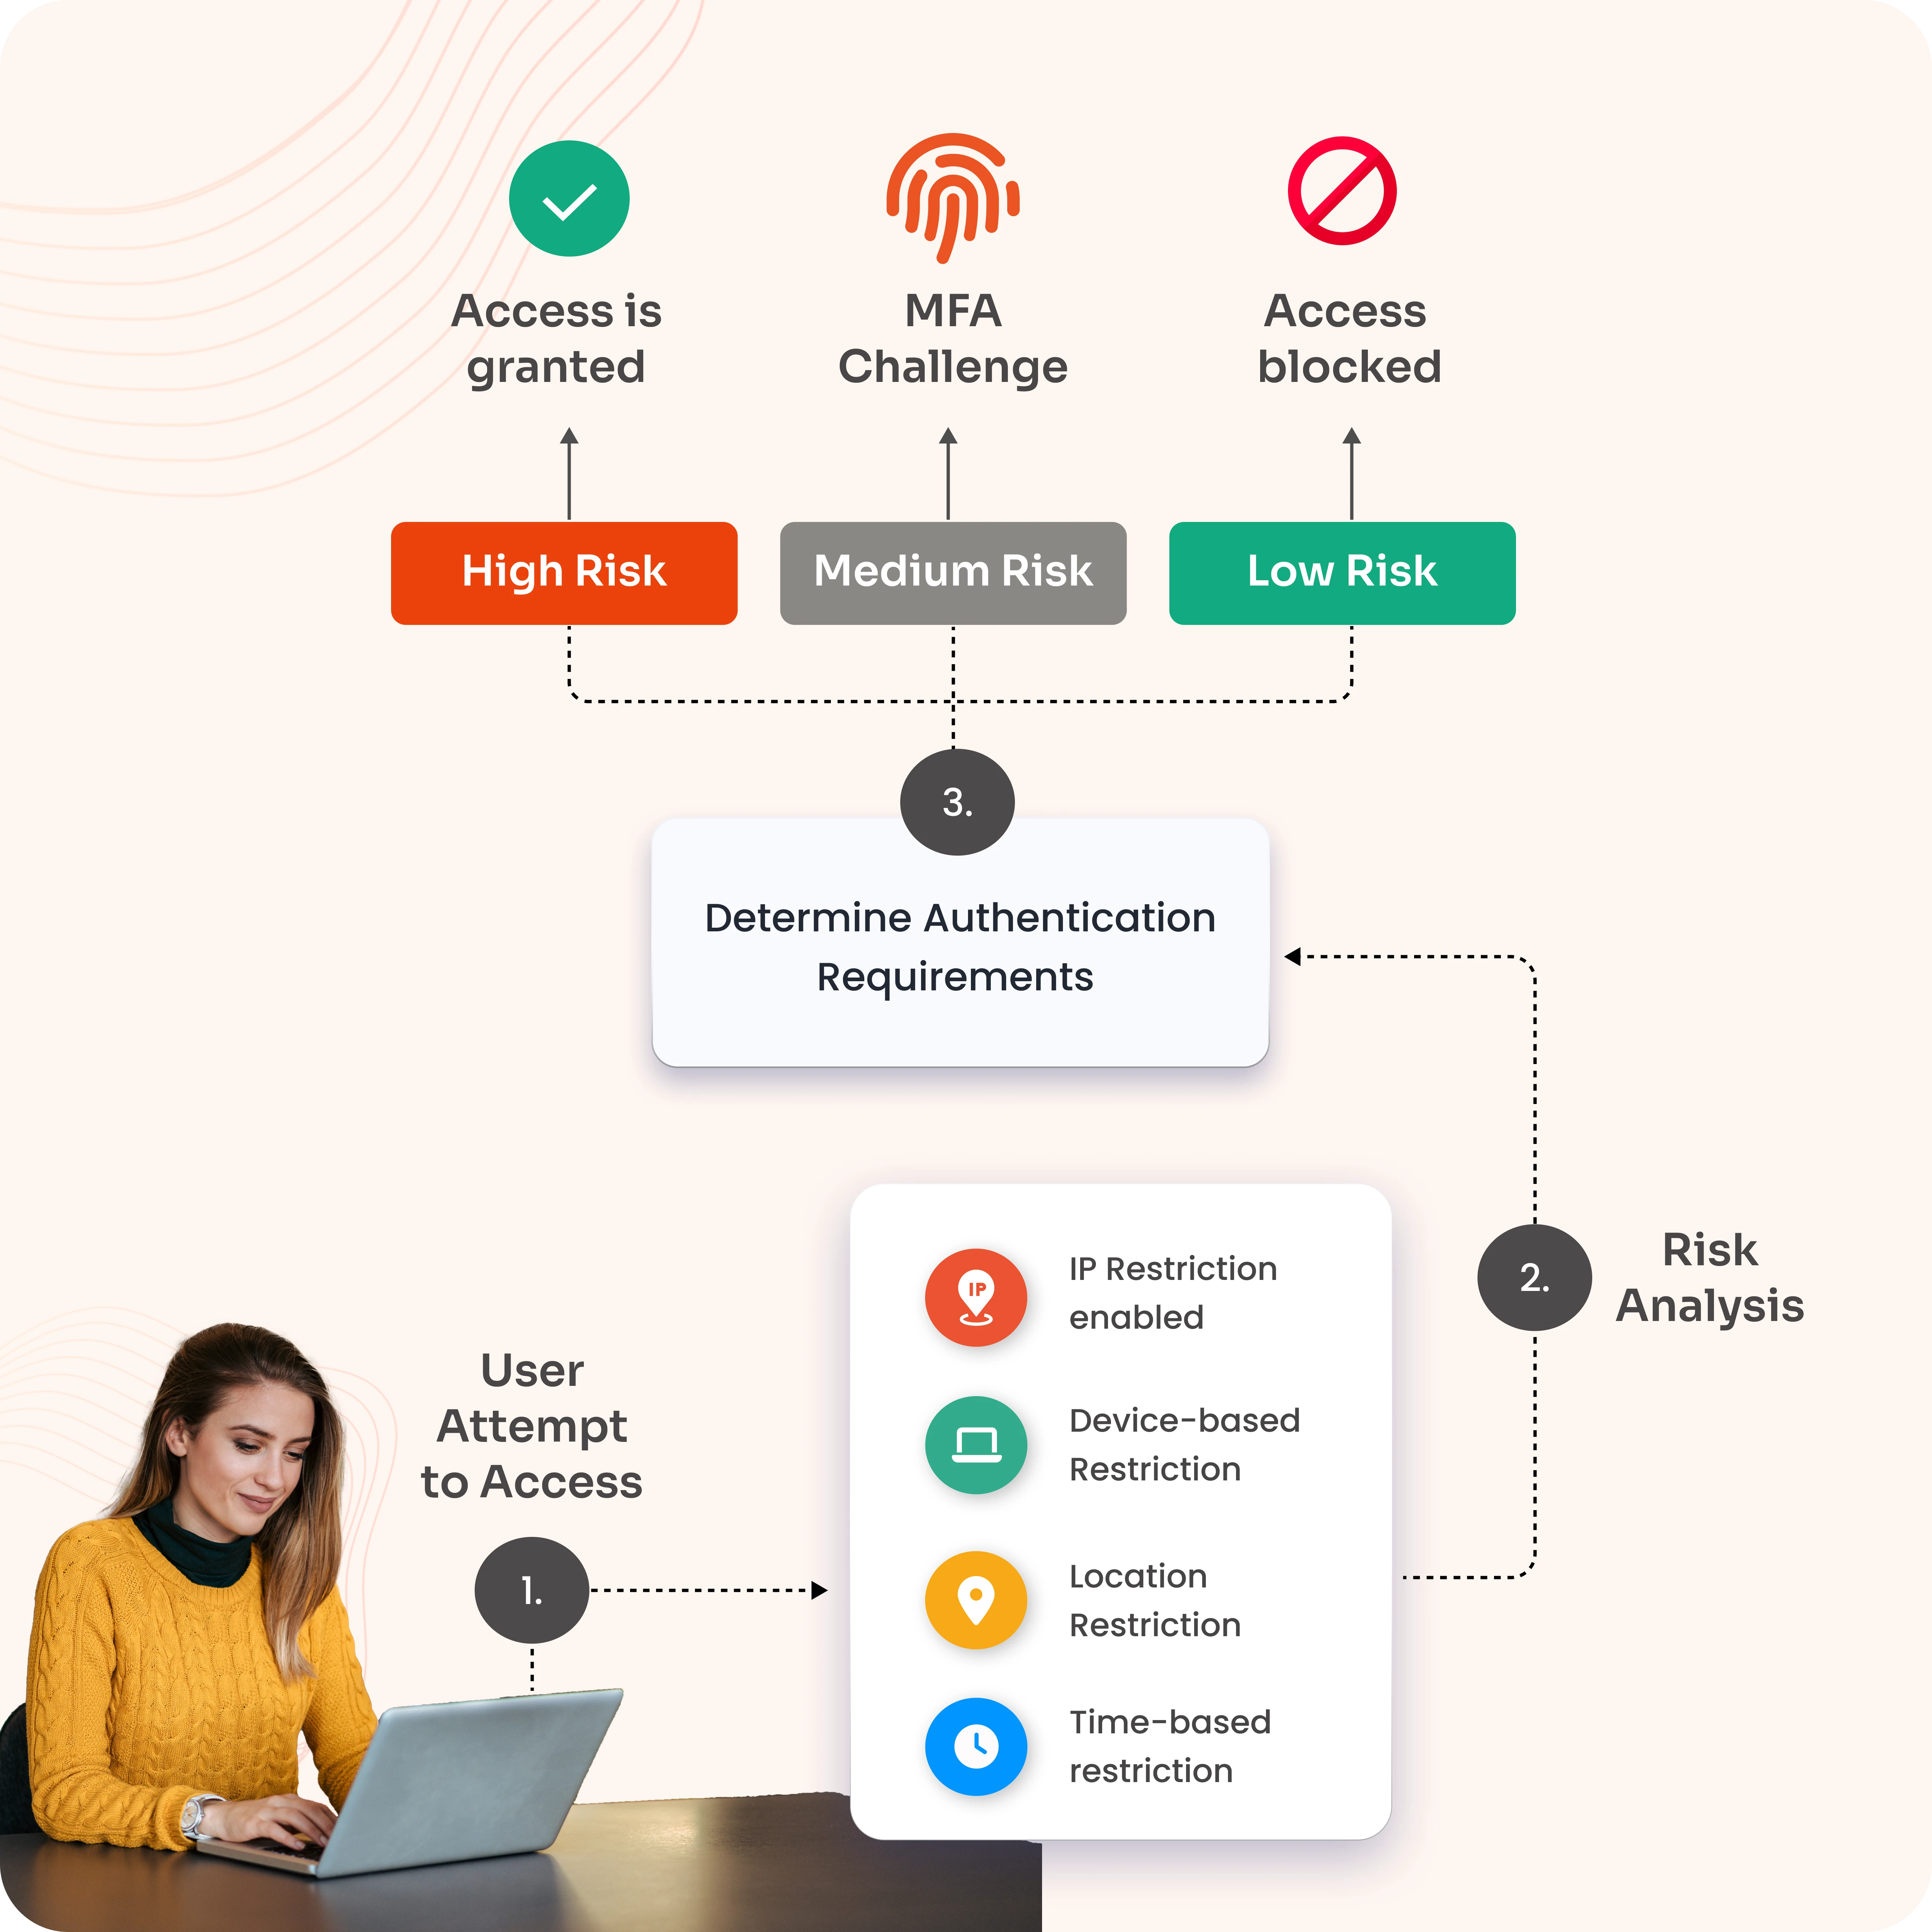
L'authentification multifacteur adaptative ajuste la sécurité en fonction du niveau de risque perçu lors d'une connexion ou d'une action. En cas de risque élevé, elle ajoute des contrôles supplémentaires comme la biométrie ou les mots de passe à usage unique ; en cas de risque modéré, elle applique une vérification allégée ; et en cas de risque faible, les utilisateurs bénéficient d'un accès fluide et sans contrainte. Les étapes sont expliquées ci-dessous :
L'utilisateur tente de se connecter ou d'effectuer une action (par exemple, se connecter, effectuer une transaction) sur un système ou une application.
Le système effectue une évaluation d'authentification basée sur les risques en analysant divers facteurs tels que
Le processus vérifie et approuve les appareils nouveaux ou non reconnus afin que seuls les appareils de confiance puissent se connecter à un réseau ou à un système.
L'utilisateur fournit les facteurs d'authentification requis comme demandé par le système.
Si l’utilisateur termine avec succès les étapes d’authentification requises, l’accès lui est accordé.
Consultez la démonstration Adaptive MFA pour voir comment vous pouvez activer l’authentification basée sur les risques pour vos applications.
*Veuillez nous contacter pour bénéficier de remises sur volume pour les niveaux d'utilisateurs supérieurs.
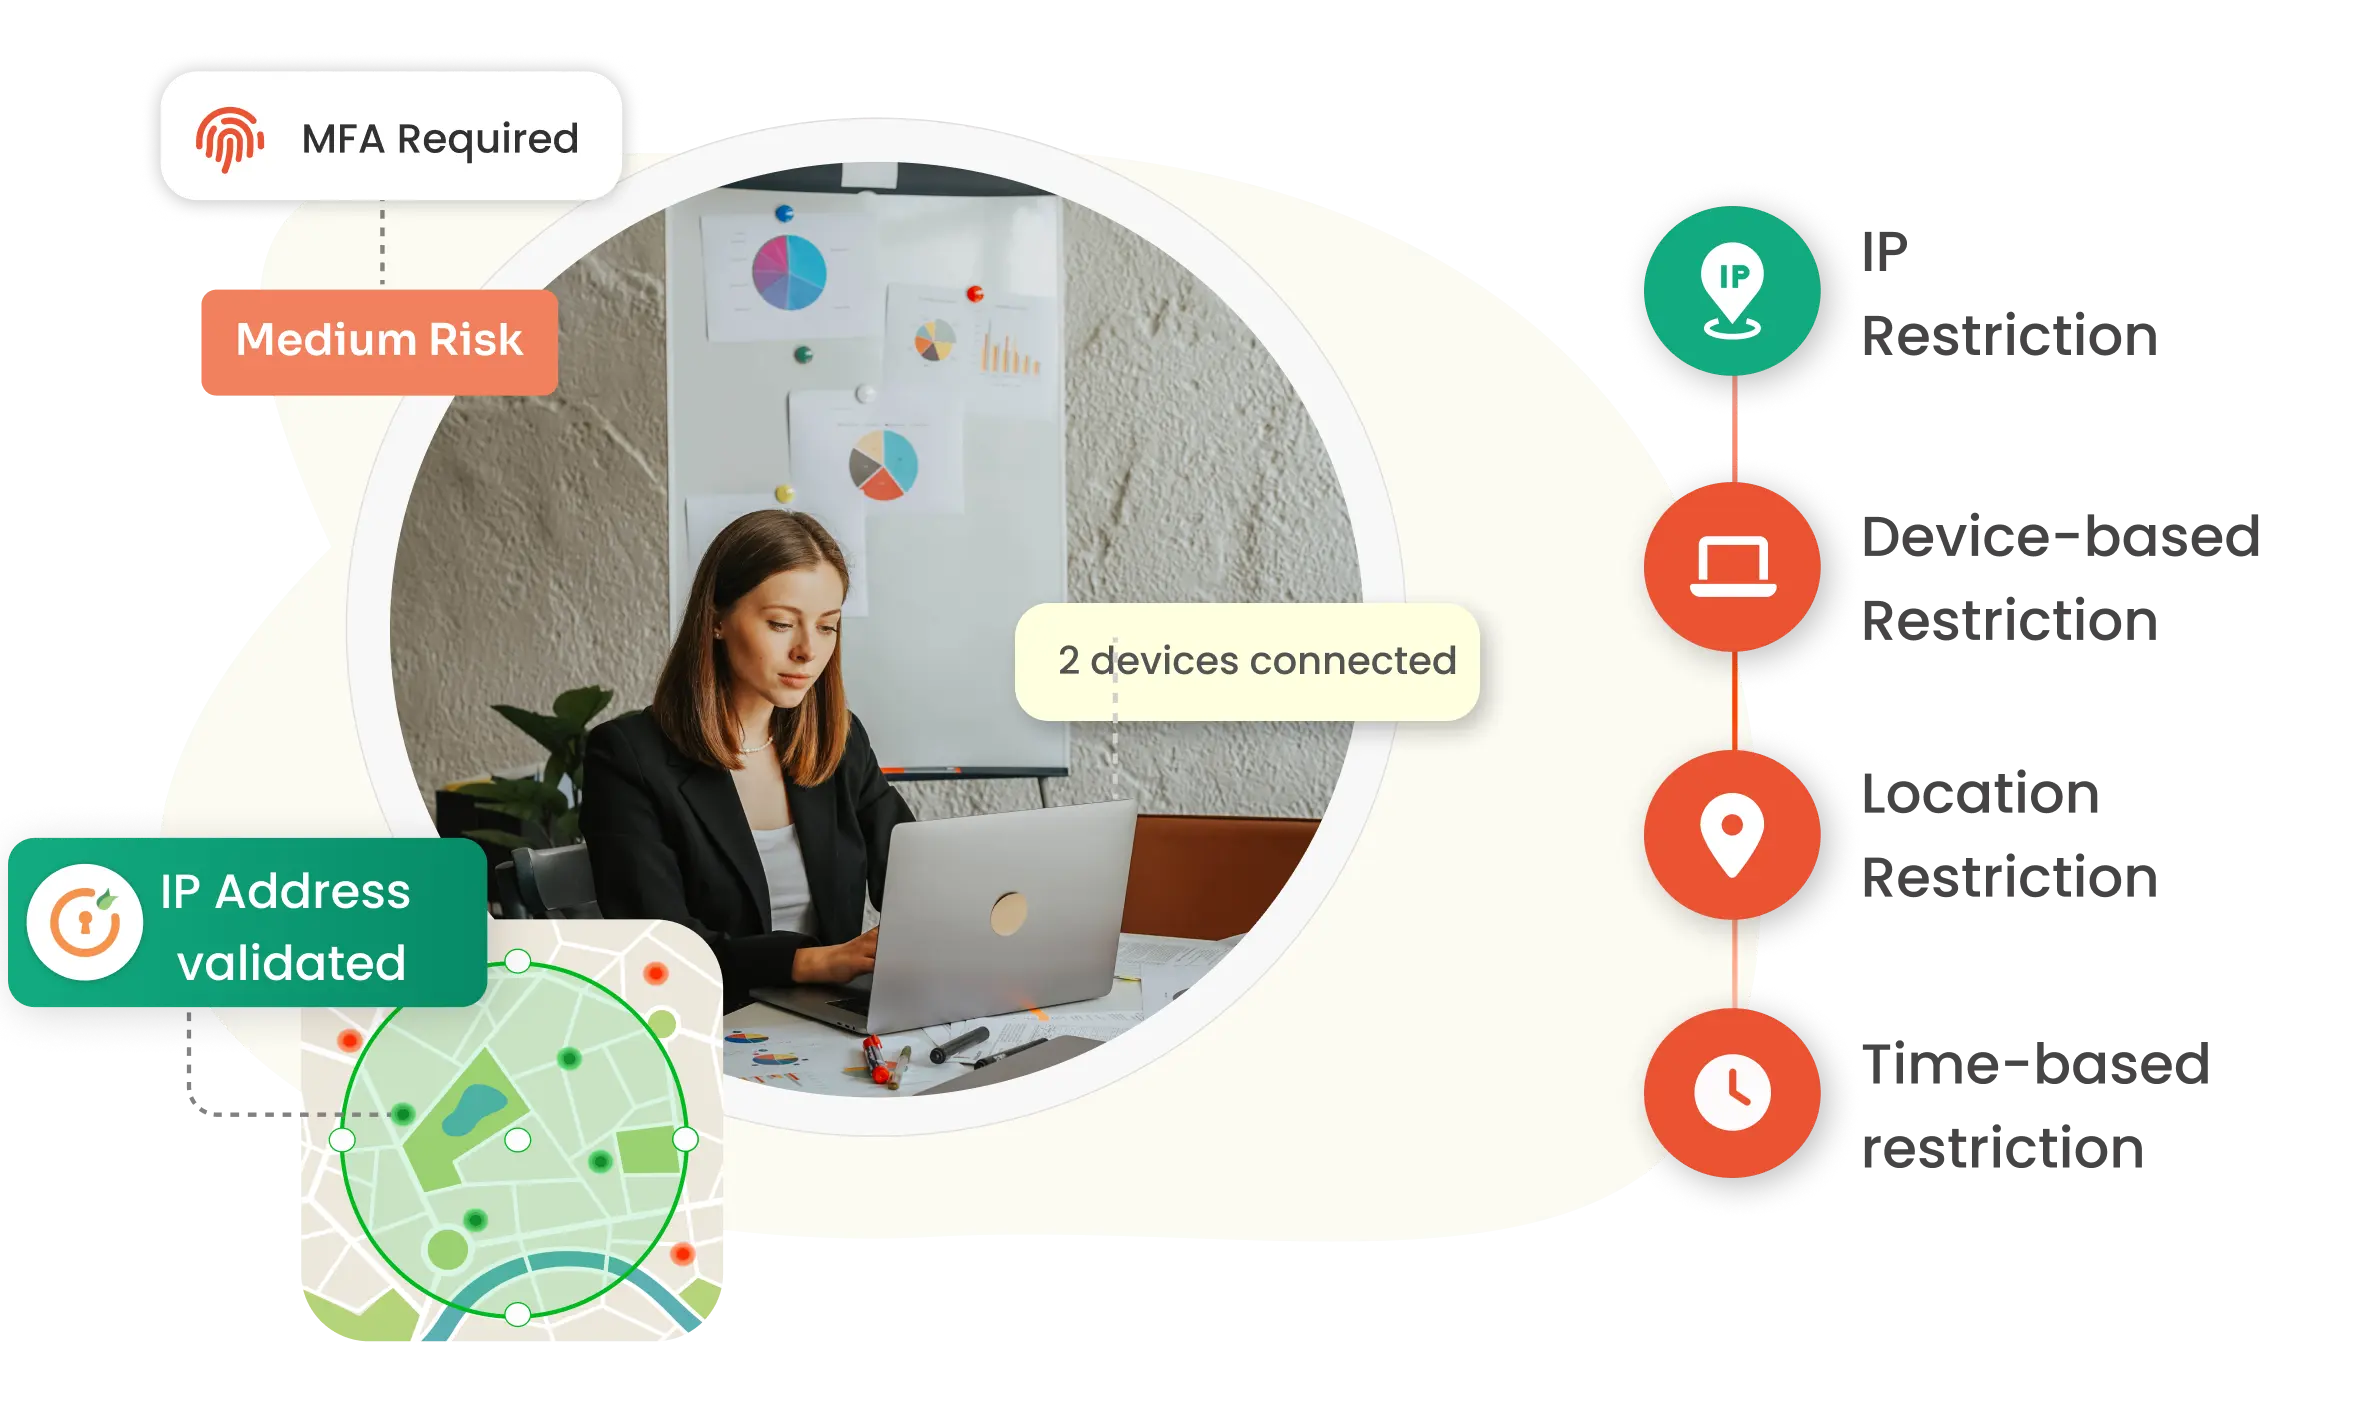
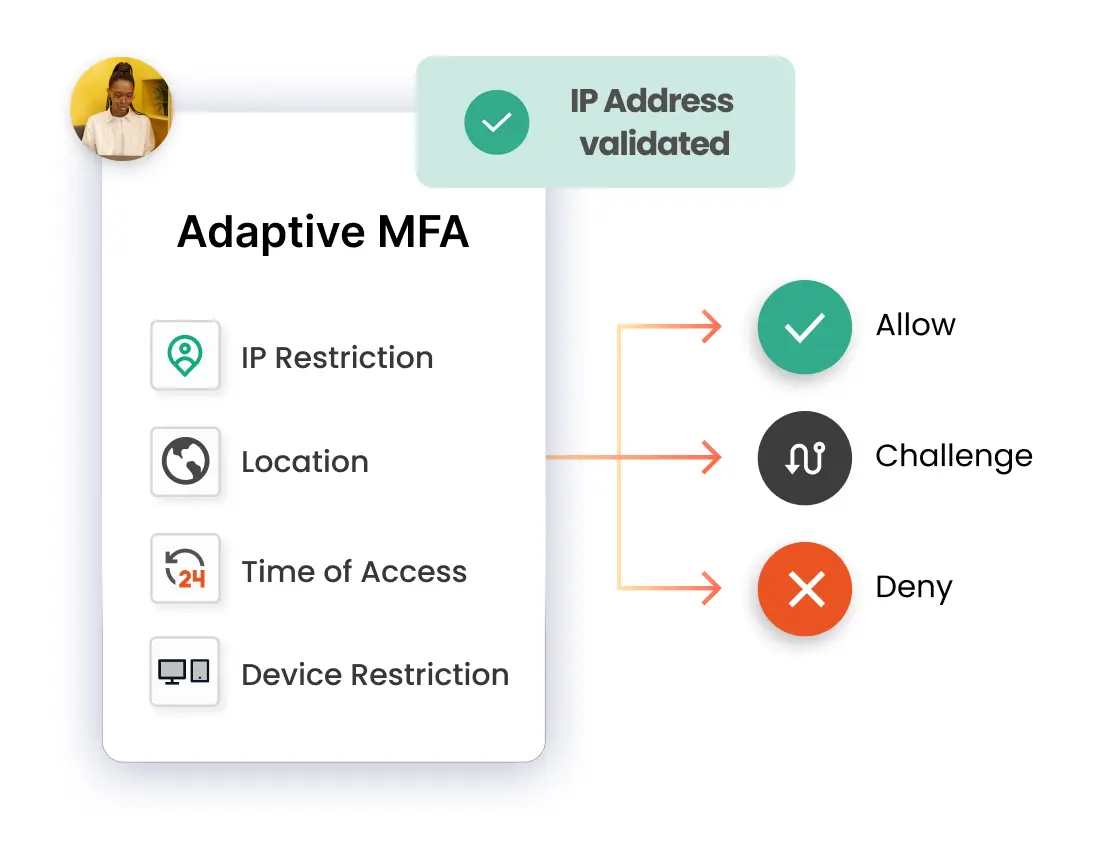
Lors de l'utilisation de la restriction d'adresse IP comme méthode d'authentification basée sur les risques, les adresses IP sont configurées et répertoriées par l'administrateur, et l'accès est autorisé ou refusé en conséquence. Lorsqu'un utilisateur tente de se connecter à une application utilisant l'authentification basée sur les risques, son adresse IP est comparée à la liste prédéfinie et une action appropriée est entreprise (autorisation, refus ou vérification).
Dans le cadre de l'authentification basée sur la géolocalisation et les risques, l'administrateur sélectionne et configure une liste de zones géographiques. En fonction des restrictions de localisation définies, les utilisateurs finaux sont autorisés ou non à se connecter. Lorsqu'un utilisateur tente de se connecter avec l'authentification basée sur les risques activée, ses attributs de localisation sont comparés à la liste configurée par l'administrateur. Selon cette comparaison, l'accès aux ressources lui est autorisé, soumis à une vérification ou refusé.
Grâce à l'authentification basée sur les risques et les appareils, l'administrateur peut imposer des restrictions d'accès en autorisant les utilisateurs à enregistrer un nombre défini d'appareils de confiance (un appareil correspondant à une session de navigation). Une fois enregistré, un appareil de confiance permet aux utilisateurs de se connecter sans restriction. Si le nombre d'appareils enregistrés dépasse la limite configurée, l'administrateur peut refuser tout enregistrement supplémentaire.
L'authentification basée sur les risques inclut une politique de restriction horaire permettant aux administrateurs de définir les heures et fuseaux horaires de connexion autorisés. Lors de la connexion, le fuseau horaire et l'heure système de l'utilisateur sont comparés à la politique configurée afin d'autoriser ou de refuser l'accès, ou de déclencher une authentification supplémentaire selon les règles définies.
L'authentification multifacteur adaptative renforce la sécurité en analysant dynamiquement les signaux de risque (emplacement, appareil, heure, comportement de l'utilisateur, etc.) et en déclenchant des étapes d'authentification supplémentaires uniquement lorsqu'une activité suspecte est détectée.

Ajuste dynamiquement les contrôles de sécurité en fonction d'aspects contextuels tels que l'emplacement, l'appareil ou l'adresse IP, et authentifie chaque demande d'accès, non seulement lors de la connexion, mais tout au long de la session de l'utilisateur.

Les réseaux domestiques et publics manquent souvent de protections de niveau professionnel, faisant des utilisateurs distants une cible privilégiée pour les menaces. Dans un contexte de culture d'entreprise dynamique, il est donc essentiel de vérifier chaque tentative d'accès afin de protéger les ressources.
Protection des données dès la conception, localisation des données par choix : optez pour un hébergement dédié dans des centres de données cloud aux États-Unis, dans l’UE, en Inde ou en Australie.
Google Workspace Security protège Gmail, Drive et les autres applications Workspace en déclenchant l'authentification multifacteur adaptative uniquement en cas de risque. Il protège également les applications critiques telles qu'Exchange Online, SharePoint, Teams et les portails d'administration grâce à une vérification renforcée.
Ajoutez l'authentification multifacteur adaptative à votre réseau VPN pour un accès distant sécurisé avec plus de 15 méthodes d'authentification . Par exemple, si un utilisateur tente d'accéder au VPN depuis un nouvel emplacement à des heures inhabituelles, des défis d'authentification multifacteur sont déclenchés tandis que les connexions habituelles restent fluides.
Protégez-vous des cyberattaques sur des applications comme Salesforce, Slack ou Dropbox grâce à une solution d' authentification unique (SSO) et d'authentification multifacteur (MFA ). Par exemple, si le comportement de connexion s'écarte de la norme (accès soudain depuis plusieurs appareils, par exemple), l'authentification multifacteur adaptative exige une vérification supplémentaire sur toutes les applications connectées.





Je ne peux pas parler assez haut de miniOrange, je suis totalement satisfait du processus et des résultats à tous égards.
5.0

Service technique génial, produit génial. Dans l’ensemble, des gens géniaux. Cette solution est très simple et facile à mettre en œuvre
5.0























































