TitreOutil Authentification unique (SSO)
L'authentification unique ( SSO) TitleTool de miniOrange est une solution cloud permettant aux organisations et aux utilisateurs d'accéder à leur compte TitleTool avec les mêmes identifiants que ceux utilisés pour l'ensemble de leurs services et sites. Outre TitleTool, miniOrange offre également un accès SSO sécurisé aux autres applications intégrées configurées avec TitleTool. L'authentification unique TitleTool de miniOrange se configure facilement avec n'importe quel annuaire, tel qu'Active Directory, LDAP ou tout autre annuaire cloud. Cette solution vous permet de vous intégrer à n'importe quel fournisseur d'identité (IdP) de votre choix : ADFS, Azure AD, Okta, OneLogin, AWS Cognito, G Suite/Google Apps, etc.
Défis rencontrés par les utilisateurs de TitleTool
Les utilisateurs de TitleTool souhaitent un accès continu et transparent à leur portail via leurs comptes existants. Les administrateurs ne souhaitent pas que leurs utilisateurs utilisent un ensemble d'informations d'identification distinct pour se connecter à TitleTool. TitleTool fournit aux administrateurs un moyen de permettre à leurs utilisateurs de se connecter à la plateforme de manière transparente. Cependant, une interface doit être créée pour permettre cela.
Solution SSO pour TitleTool
miniOrange fournit une solution SSO intégrée dans laquelle la session existante d'un utilisateur connecté peut être utilisée pour connecter les utilisateurs à TitleTool en créant un jeton Web JSON (JWT) valide. L'utilisateur de TitleTool n'a plus à gérer des informations d'identification d'utilisateur distinctes et les administrateurs n'ont plus à créer une interface/passerelle pour connecter TitleTool à leur système de connexion existant.
Grâce à la solution Single Sign-On (SSO) de miniOrange, les utilisateurs de TitleTool peuvent désormais se connecter à la plateforme TitleTool à l'aide de leurs informations d'identification existantes dans n'importe quel fournisseur d'identité ou magasin d'utilisateurs.
Suivez le guide étape par étape ci-dessous pour TitleTool Single Sign-On (SSO)
1. Configurer TitleTool dans miniOrange
- Connectez-vous à Console d'administration miniOrange.
- Allez dans Applications. Cliquez sur Ajouter une application .

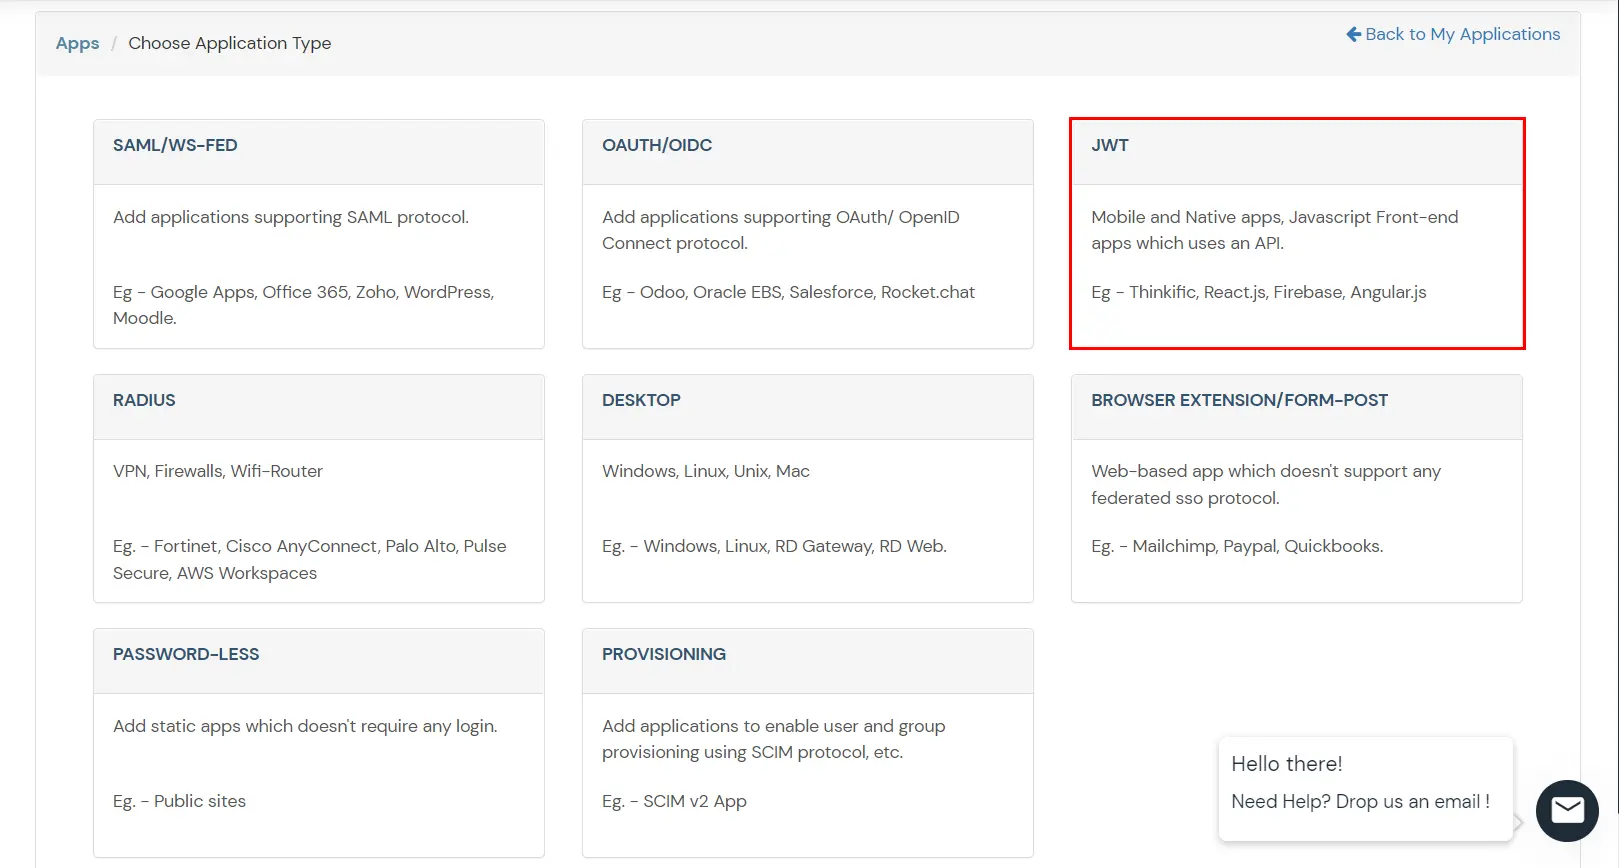
- In Application JWT cliquez sur Créer une application.
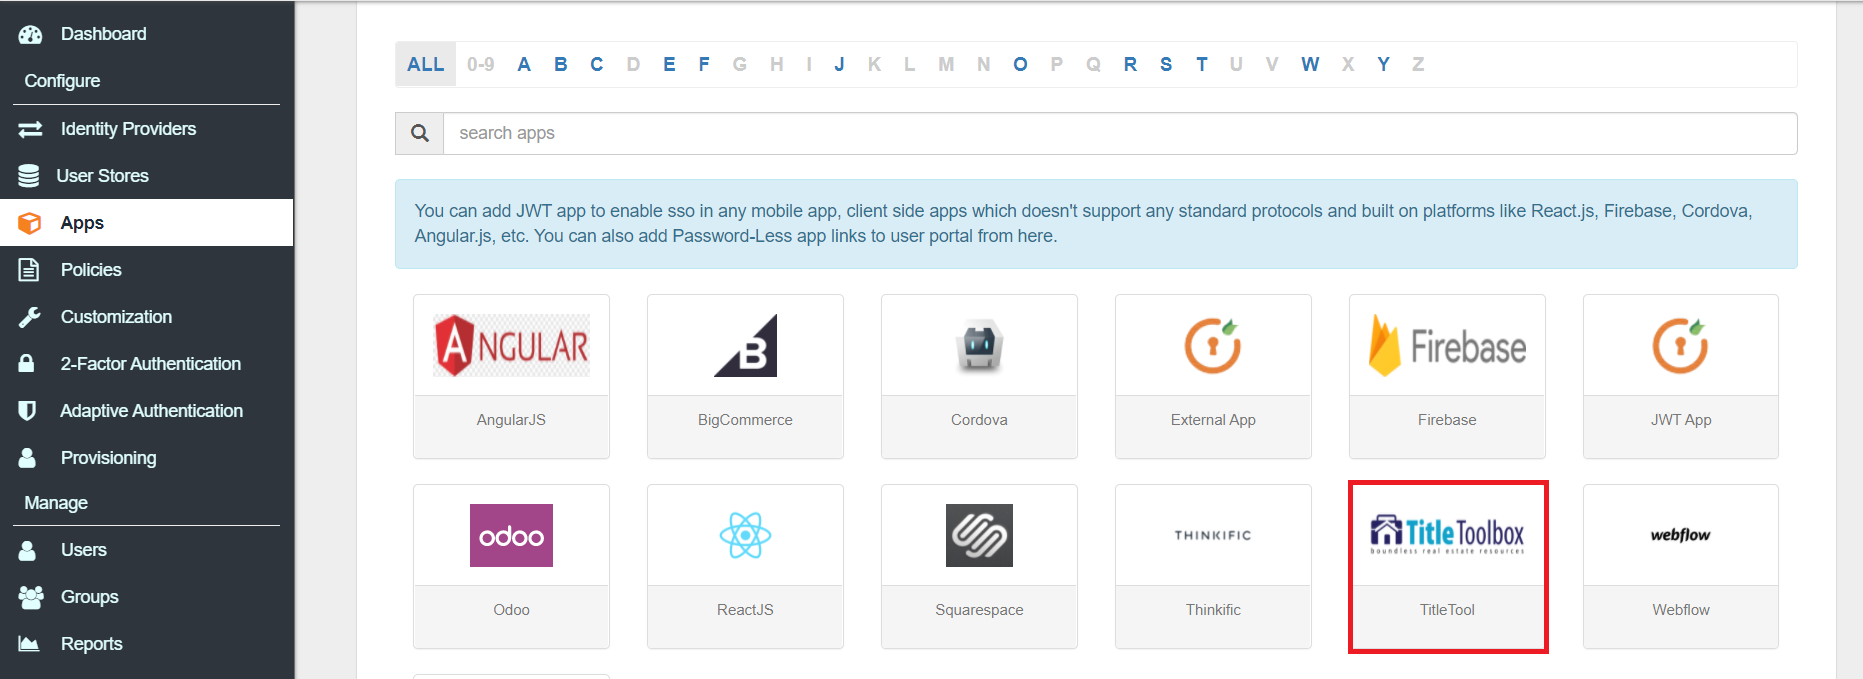
- Recherchez Outil de titre dans la liste, si vous ne trouvez pas Outil de titre dans la liste, recherchez ensuite Customiser et vous pouvez configurer votre application via Application SAML personnalisée.
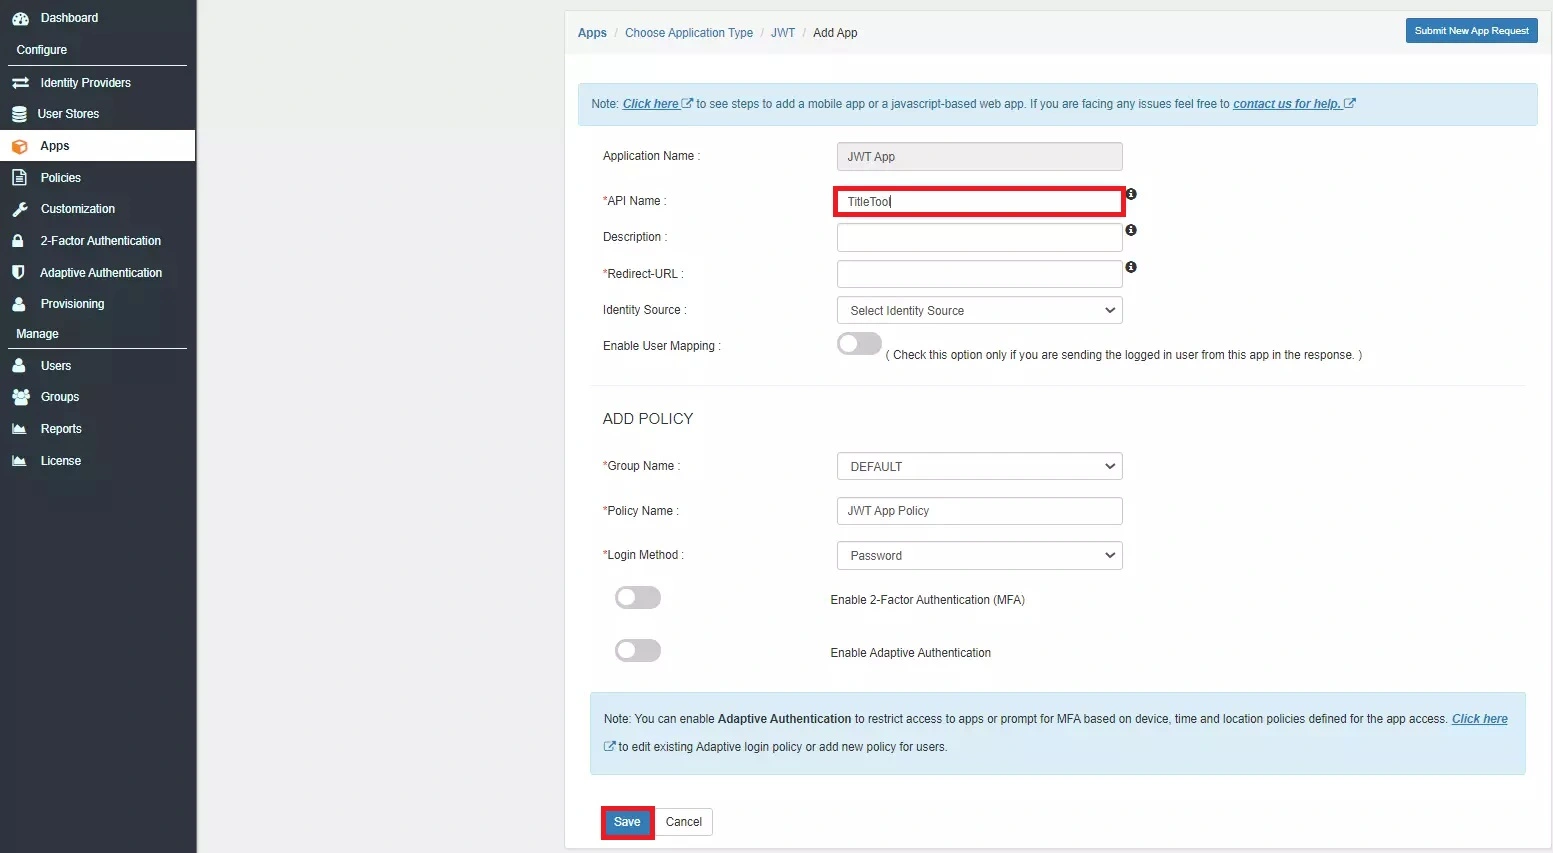
- Sur le Ajouter JWT Page de l'application, saisissez les valeurs comme mentionné dans le tableau ci-dessous et cliquez sur Enregistrer pour enregistrer vos paramètres.
|
Nom de l'application personnalisée
|
Choisissez le nom approprié selon votre choix. |
|
Description
|
Ajoutez une description appropriée selon votre choix. |
|
URL de redirection
|
Point de terminaison de TitleTool, qui recevra le jeton Web JSON et le traitera. |
|
Nom du groupe
|
Réglage par défaut |
|
Nom de la politique
|
Ajoutez le nom de la stratégie selon vos préférences. |
|
Méthode de connexion
|
Mot de passe. |
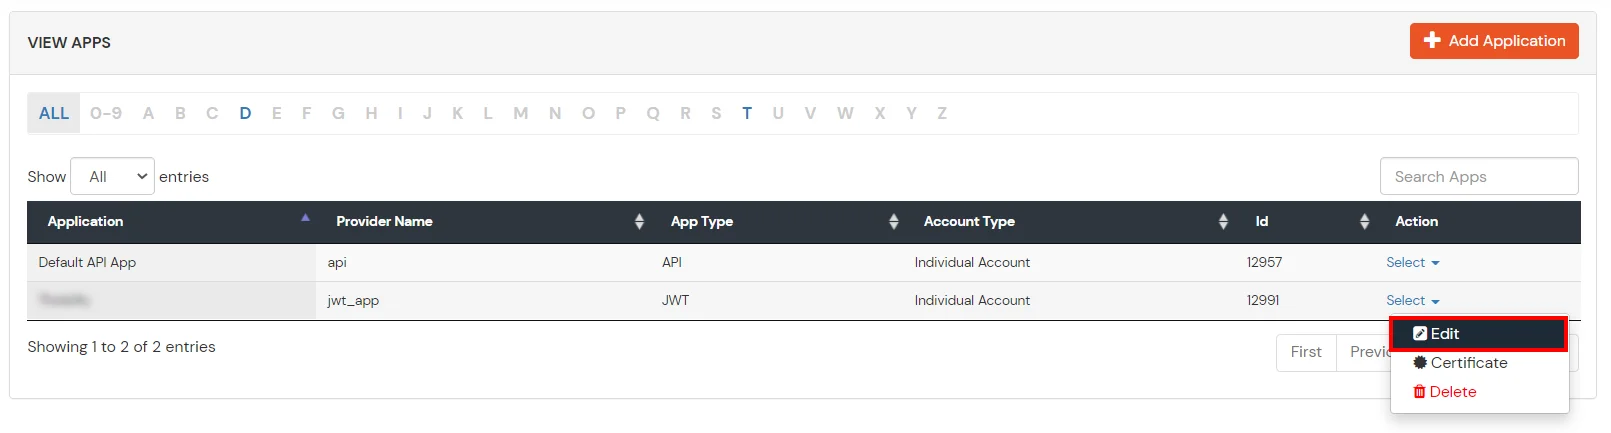
- Pour configurer le secret de l'application, accédez à Modifier par rapport à votre application configurée, Applications>>Sélectionnez votre application>>Modifier.
- Dans les points de terminaison SSO, vous devez encoder le #! de l'URL de rappel.
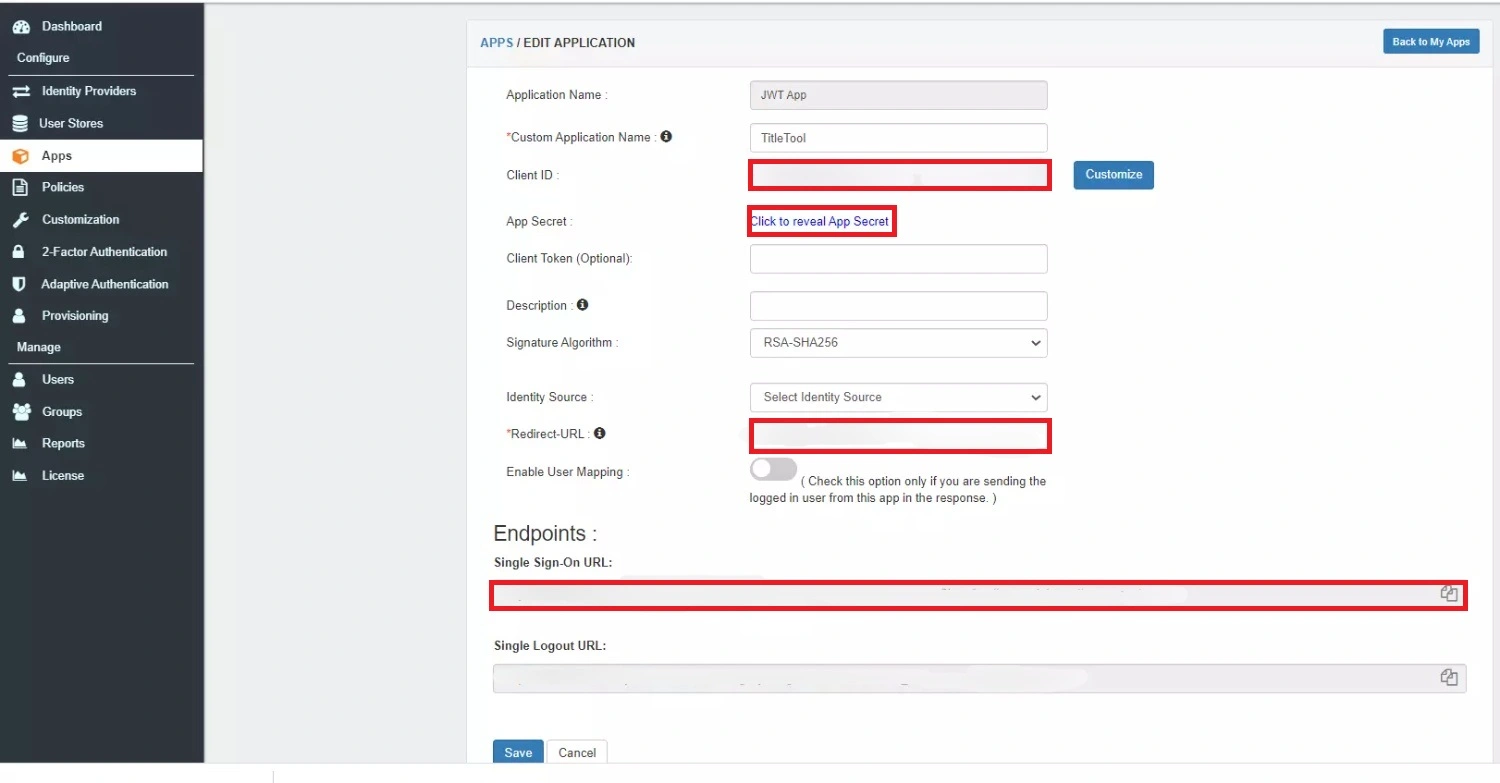
- Par exemple, après avoir codé le #! of
https://login.xecurify.com/moas/broker/login/jwt/31256?client_id=vysj345aSWeryuiO&redirect_uri=https://example.com/#!, l'URL de rappel sera modifiée en https://login.xecurify.com/moas/broker/login/jwt/31256?client_id=vysj345aSWeryuiO&redirect_uri=https://example.com%2F%23%21
- « Modifiez l'algorithme de signature en RSA-SHA256 »
|
Algorithme de signature
|
Choisissez RSA-SHA256 |
- Cliquez sur Enregistrer
- Maintenant vous pouvez accéder au compte TitleTool Utilisation des informations d'identification IDP via le URL d'authentification unique
2. Configurez votre annuaire d'utilisateurs (facultatif)
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
- Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord

- Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.

- Recherchez ensuite AD/LDAP et cliquez dessus.

- STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
- STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.

- Entrez AD/LDAP Nom du profil et Identifiant nom.
- Sélectionner Type de répertoire as Le tiering Active Directory.
- Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
- Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.

- Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.

- Entrez le mot de passe valide du compte Bind.
- Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.

- Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.

- Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.

- Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
- Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.

Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut |
Description |
| Activer LDAP |
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours |
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur |
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs |
Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange |
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
- Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
Cartographie des attributs d'AD
Importation et provisionnement d'utilisateurs à partir d'AD
- Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Importer la stratégie de mot de passe depuis Active Directory
- Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.

Tester les connexions
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.

- Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.

- On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.

Mappage des attributs de test
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.

- Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.

- Le résultat du mappage des attributs de test sera affiché.

La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
miniOrange s'intègre à diverses sources d'utilisateurs externes telles que des annuaires, des fournisseurs d'identité, etc.
Vous ne parvenez pas à trouver votre IdP ou vous avez besoin d'aide pour le configurer ?
Contactez-nous ou envoyez-nous un e-mail à idpsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.
3. Tester la configuration SSO
- Disons que vous avez configuré miniOrange comme IDP.
- En accédant au URL d'authentification unique comme mentionné dans le seconde Étape, il vous sera demandé les informations d'identification miniOrange.
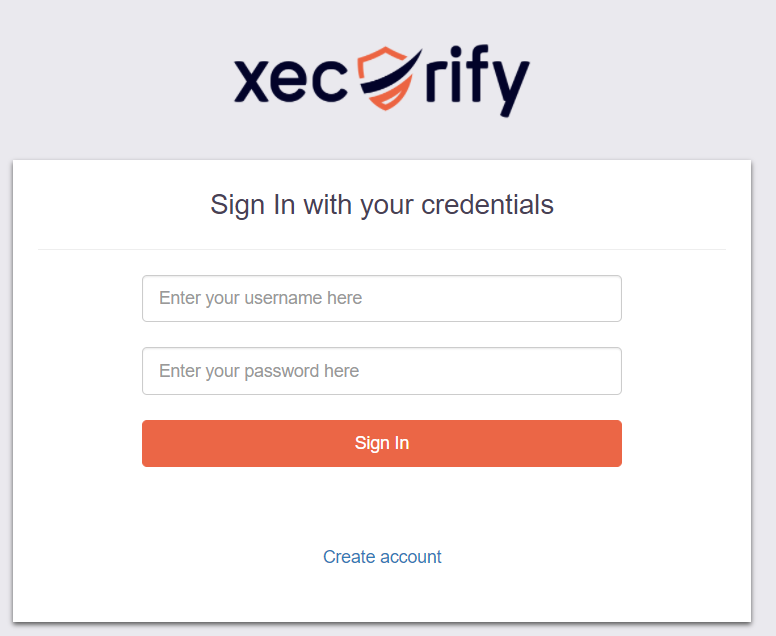
- Et après avoir saisi les informations d'identification valides, cliquez sur Se connecter et vous serez redirigé avec succès vers TitleTool.