Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
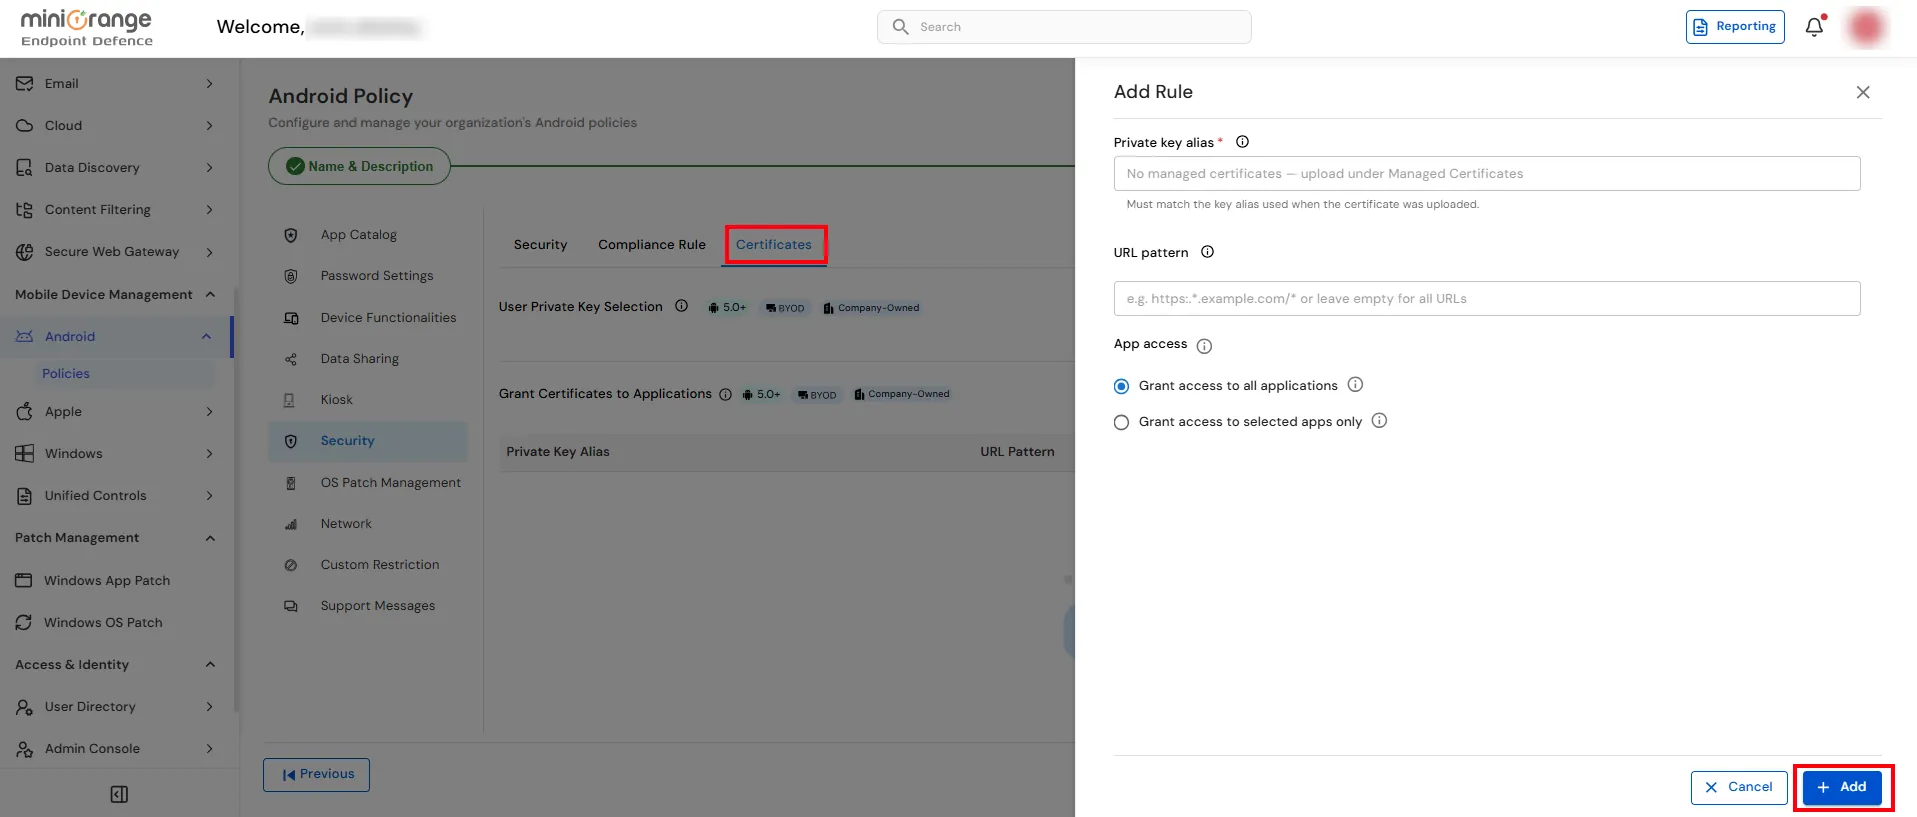
×L' onglet Sécurité permet de configurer les paramètres de sécurité des appareils Android inscrits au système MDM. Ces paramètres contribuent à l'application des normes de sécurité de l'organisation en contrôlant les options pour les développeurs, la gestion des comptes, l'authentification des appareils, le chiffrement, les autorisations de réinitialisation d'usine et d'autres configurations liées à la sécurité.
| Paramètres | Description | Options / Configuration |
|---|---|---|
| Paramètres du développeur | Active ou désactive l'accès aux options pour développeurs Android, empêchant ainsi les utilisateurs de modifier les paramètres système avancés tels que le débogage USB. |
Autoriser – Les utilisateurs peuvent accéder aux options pour développeurs. Hors Ligne – Les utilisateurs ne peuvent pas accéder aux options pour les développeurs. |
| Ajouter de nouveaux comptes | Contrôle si les utilisateurs peuvent ajouter de nouveaux comptes, tels que des comptes Google ou de messagerie, à l'appareil. |
Autoriser – Les utilisateurs peuvent ajouter de nouveaux comptes. Refuser – Les utilisateurs ne peuvent pas ajouter de nouveaux comptes. |
| Désactivation de la protection de la touche | Permet de contrôler si l'écran de verrouillage de l'appareil (Keyguard) est activé ou désactivé. |
Oui – Désactive l'écran de verrouillage. Non – Maintient l'écran de verrouillage activé. |
| Ajouter Keyguard | Spécifie les méthodes d'authentification de l'écran de verrouillage que les utilisateurs peuvent configurer. | Sélectionnez les fonctionnalités de protection de l'accès requises, telles que code PIN, mot de passe, schéma ou biométrie. |
| Réinitialiser aux paramètres d'usine | Contrôle si les utilisateurs sont autorisés à effectuer une réinitialisation d'usine sur l'appareil. |
Autoriser – Les utilisateurs peuvent effectuer une réinitialisation d'usine. Refuser – Les utilisateurs ne peuvent pas effectuer de réinitialisation d'usine. |
| Politique de cryptage | Définit si une authentification est requise lors du démarrage de l'appareil pour déchiffrer les données chiffrées. |
Mot de passe requis pour démarrer – Un mot de passe est requis avant le démarrage de l'appareil. Aucun mot de passe requis pour démarrer – Démarre sans nécessiter de mot de passe de démarrage. |
| type d'identification | Spécifie la méthode d'authentification utilisée sur l'appareil. |
Authentification Google – Utilise un compte Google pour l'authentification. Pas d'authentification – Aucune méthode d'authentification n'est imposée. |
| Désactiver les types de comptes | Empêche les utilisateurs d'ajouter certains types de comptes à l'appareil. | Sélectionnez le ou les types de comptes à désactiver dans la liste déroulante. |
Spécifie les adresses électroniques des administrateurs pour la gestion des appareils ou les communications administratives.
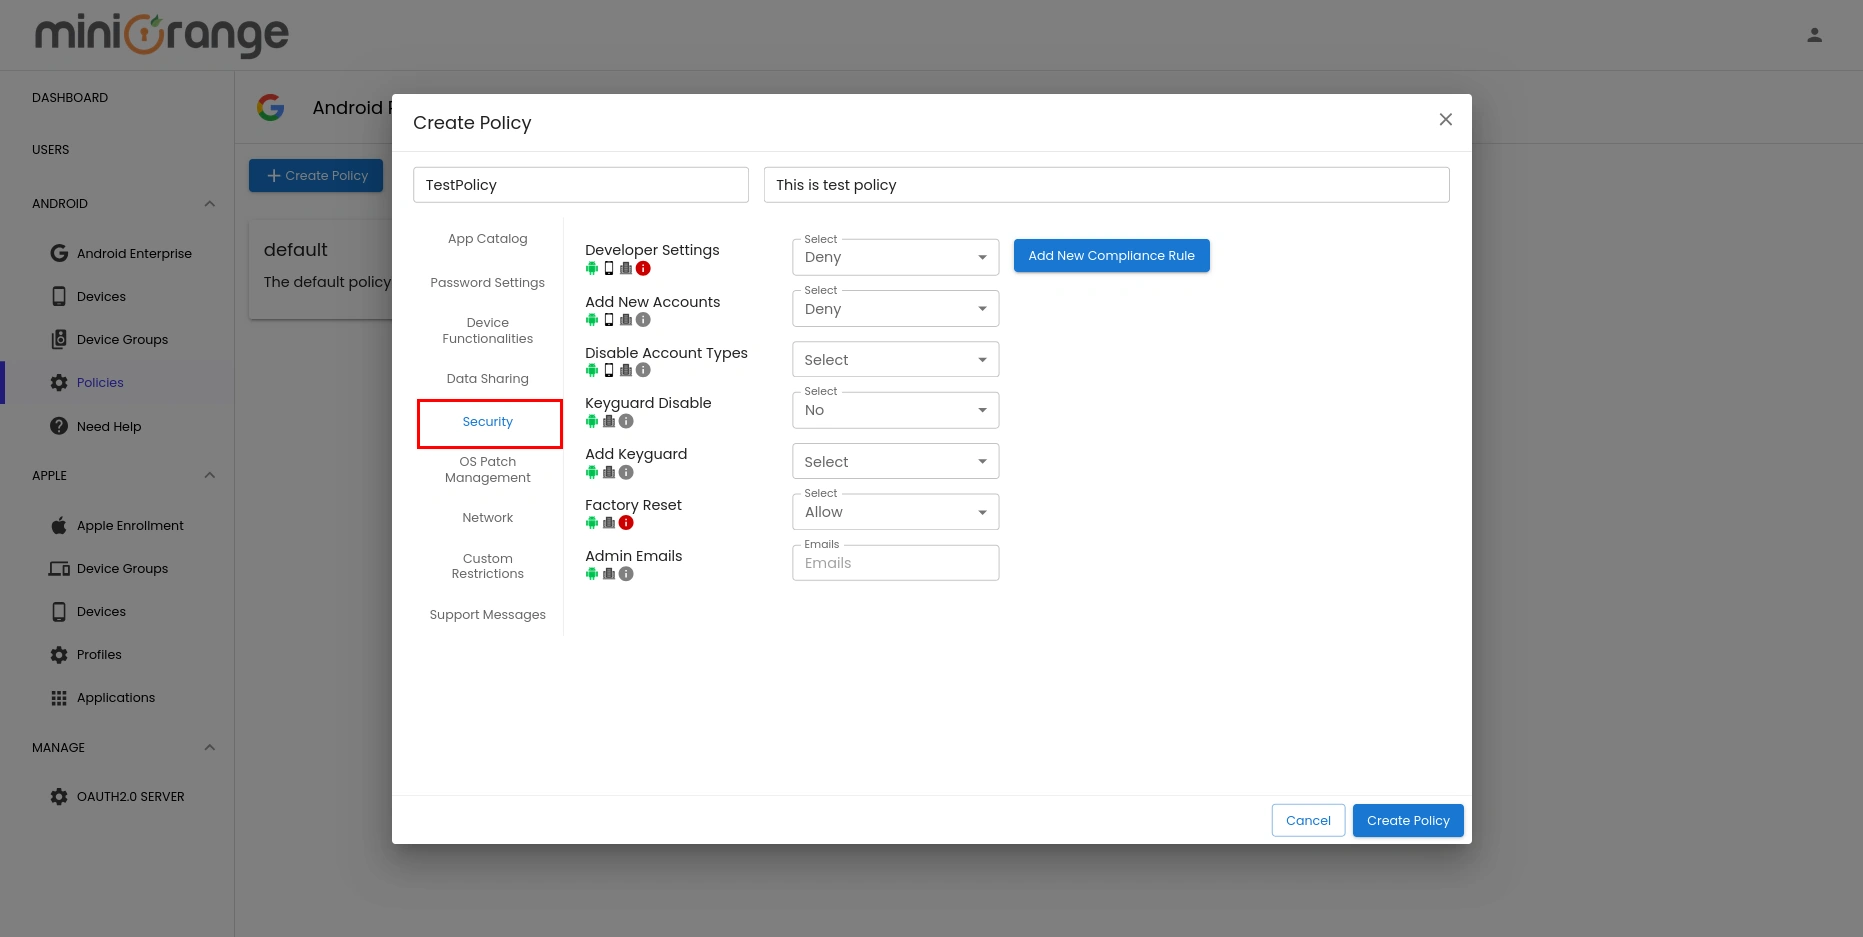
L' onglet Règle de conformité permet de définir les actions qui sont automatiquement appliquées lorsqu'un appareil devient non conforme, comme le blocage de l'accès ou l'effacement des données après un nombre de jours spécifié.
| Description | Options / Configuration | |
|---|---|---|
| Nom du paramètre | Sélectionnez le type de règle de conformité à configurer. |
Applications – Applique des contrôles de conformité basés sur les politiques de l'application. Paramètres de mot de passe – Applique des contrôles de conformité en fonction des exigences relatives aux mots de passe. |
| Portée du bloc | Spécifie la zone de l'appareil qui sera bloquée lorsque celui-ci deviendra non conforme. |
Profil de travail – Bloque l'accès uniquement au profil de travail géré. Appareil à l'échelle – Bloque l'accès à l'ensemble de l'appareil. |
| Blocage après jours | Spécifie le nombre de jours après lesquels l'action de blocage sélectionnée est appliquée si l'appareil reste non conforme. | Saisissez le nombre de jours avant le blocage de l'appareil. |
| Essuyer après quelques jours | Spécifie le nombre de jours après lesquels les données de l'appareil sont effacées si celui-ci reste non conforme. | Saisissez le nombre de jours avant l'effacement. |
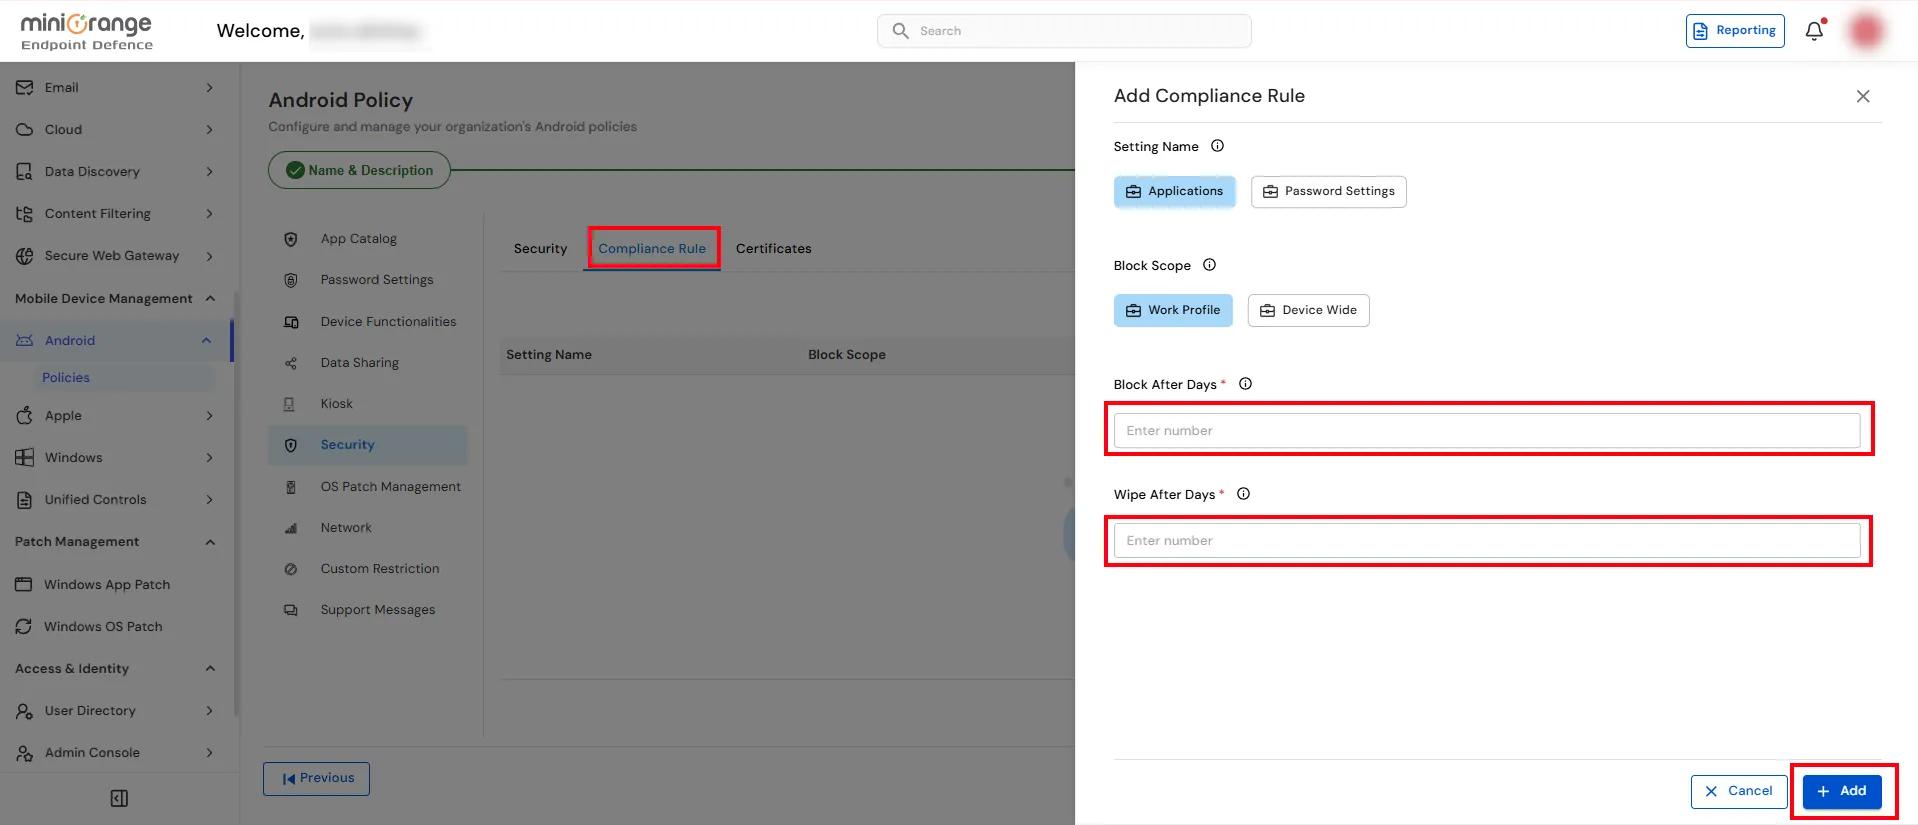
L' onglet Certificats vous permet de contrôler l'utilisation des certificats clients sur les appareils Android gérés. Vous pouvez autoriser ou restreindre la sélection des clés privées et définir les applications autorisées à utiliser des certificats clients spécifiques pour une authentification sécurisée.
Choisissez si les utilisateurs sont autorisés à sélectionner manuellement une clé privée lorsqu'une application demande un certificat client.
Sous « Accorder des certificats aux applications » , cliquez sur « Ajouter une règle » pour créer une règle d'accès aux certificats.
Dans le champ Alias de la clé privée , sélectionnez ou saisissez l'alias du certificat à utiliser.
Remarque : l’alias doit correspondre à l’alias de clé spécifié lors du chargement du certificat.
Dans le champ « Modèle d'URL » , saisissez le modèle d'URL où le certificat doit être utilisé.
Choisissez comment les applications peuvent accéder au certificat :