Bonjour!
Besoin d'aide? Nous sommes ici !

Besoin d'aide? Nous sommes ici !
Résultats de la recherche:
×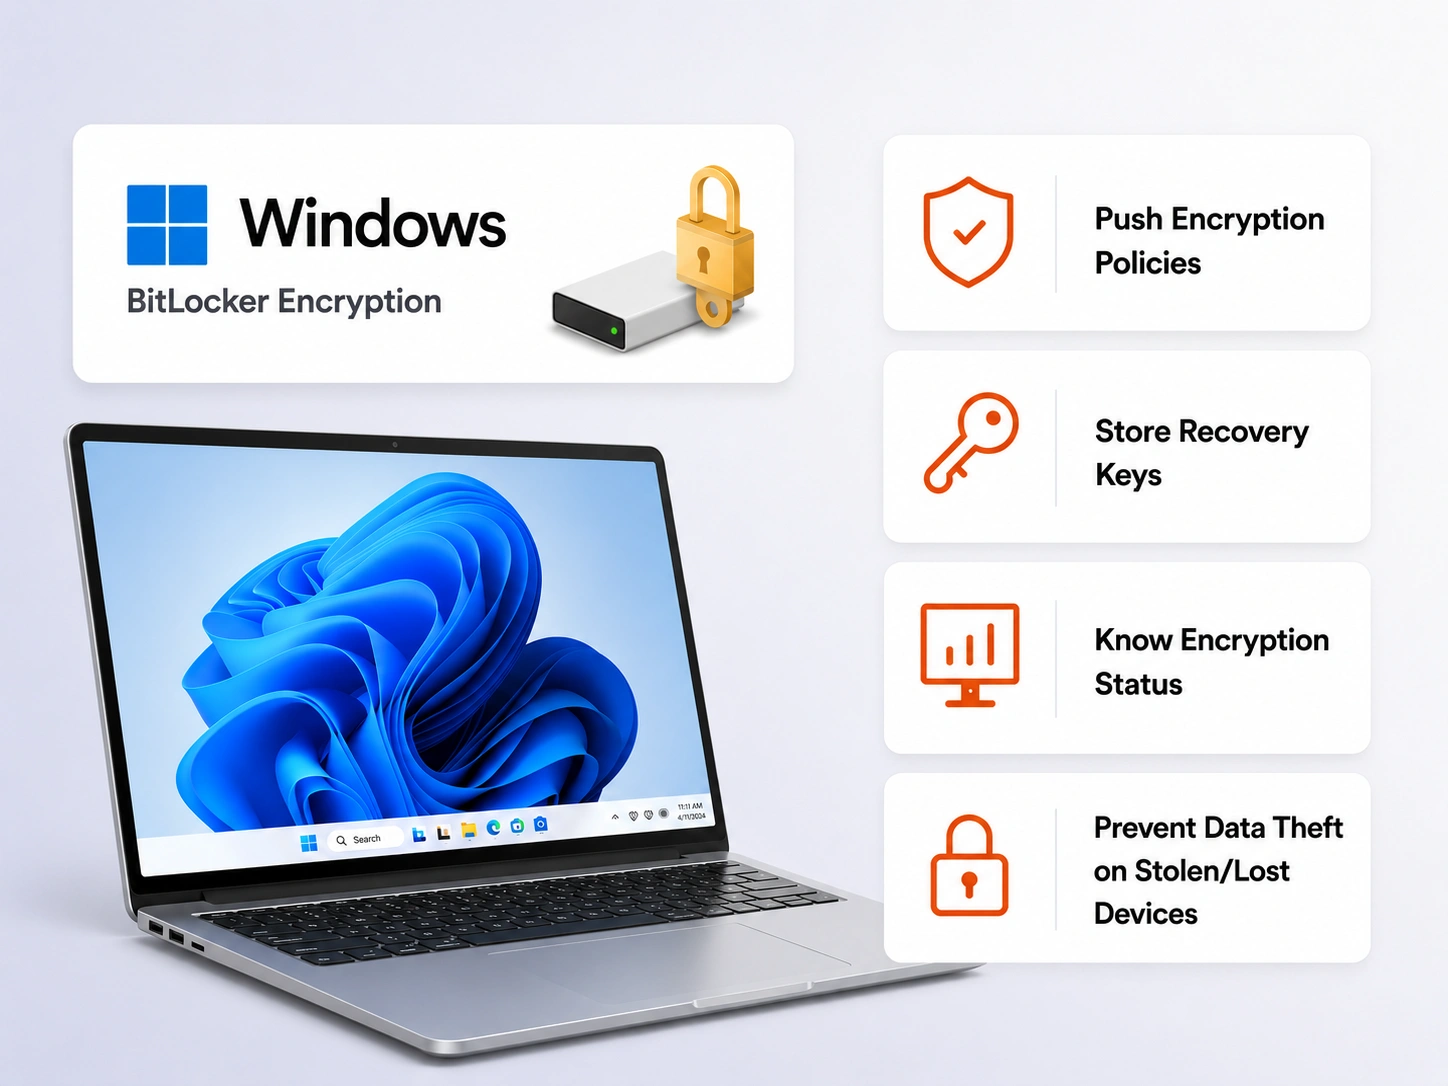
BitLocker est intégré à Windows. Cependant, son activation et sa gestion sur un seul appareil diffèrent de sa gestion sur des centaines d'appareils.

Lorsqu'un appareil se bloque, les équipes informatiques doivent localiser les clés de récupération. Sans gestion centralisée, ces clés sont souvent stockées de manière incohérente, ce qui engendre des risques de sécurité et des retards.

En l'absence d'une application centralisée, les paramètres de chiffrement peuvent varier d'un appareil à l'autre. Certains terminaux peuvent utiliser des configurations plus faibles ou rester non chiffrés du tout.

Quels appareils sont chiffrés, en attente de chiffrement ou non conformes à la politique en vigueur ? Sans système de gestion centralisé, il est difficile d’obtenir une visibilité précise.

Le déploiement et l'application de politiques de chiffrement sur des appareils distants nécessitent une gestion centralisée. BitLocker natif, à lui seul, ne permet pas de gérer efficacement les équipes distribuées.
miniOrange UEM agit comme une couche d'administration centralisée pour BitLocker. Elle permet à votre équipe informatique d'activer, d'appliquer, de surveiller et de gérer le chiffrement des disques sur tous les appareils Windows de votre organisation.
Choisissez entre l'authentification TPM uniquement ou TPM + code PIN, avec prise en charge des mots de passe et des clés de démarrage USB. Appliquez la stratégie d'authentification appropriée aux différents groupes de périphériques.

Les clés de récupération sont automatiquement sauvegardées lorsque BitLocker est activé. Pour une sécurité renforcée, leur récupération, leur rotation et leur révocation sont réservées aux administrateurs autorisés.

Appliquez des politiques de chiffrement distinctes aux disques système, aux disques de données fixes et aux disques amovibles. Configurez chaque type de disque indépendamment ou imposez le chiffrement à tous les types de disques.

Organisez les appareils en groupes et appliquez des politiques de chiffrement personnalisées à chacun. Renforcez les contrôles sur les appareils à haut risque tout en conservant les configurations standard ailleurs.

Vérifiez la compatibilité de l'appareil avant d'activer le chiffrement. miniOrange UEM identifie les exigences manquantes et les problèmes de configuration afin d'éviter les échecs de déploiement.

Surveillez l'état du chiffrement de tous les appareils Windows gérés depuis un tableau de bord unique. Identifiez instantanément les appareils conformes, non conformes et en attente de chiffrement.
BitLocker, géré via une solution UEM, aide les organisations à satisfaire aux exigences de conformité des normes PCI DSS, HIPAA, ISO 27001 et autres cadres de sécurité similaires.
Les assureurs cyber exigent souvent une preuve de chiffrement des terminaux pour l'éligibilité à la couverture et le traitement des sinistres. La gestion centralisée de BitLocker fournit une preuve documentée et vérifiable.
Déployez des politiques de chiffrement, surveillez l'état, gérez les paramètres et récupérez les clés de récupération à distance sans nécessiter d'accès physique ni d'intervention manuelle sur chaque appareil.
Un ordinateur portable perdu et non chiffré peut entraîner une fuite de données. Avec BitLocker activé, les données restent illisibles et protégées contre tout accès non autorisé.
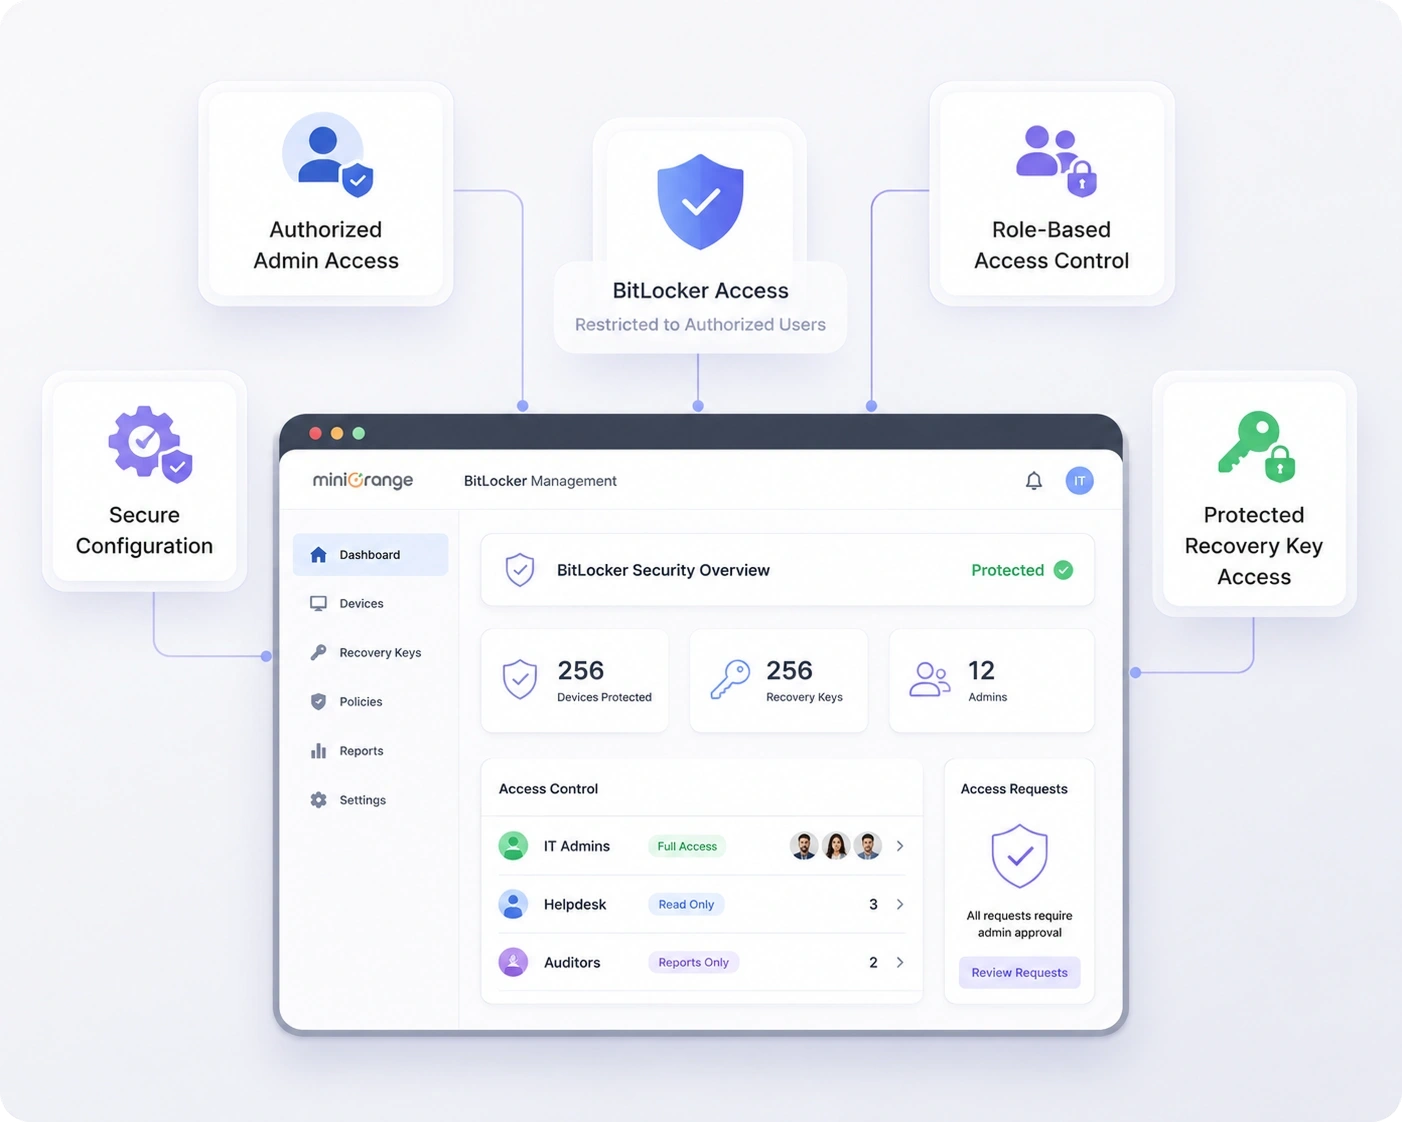
Le chiffrement BitLocker n'est efficace que si les contrôles qui l'entourent sont bien gérés. miniOrange aide les entreprises à gérer BitLocker en toute sécurité en définissant qui, au sein de leur équipe informatique, peut consulter, configurer ou récupérer les paramètres BitLocker. Grâce au contrôle d'accès basé sur les rôles (RBAC), les administrateurs ne disposent que des autorisations nécessaires.
Ainsi, grâce à la solution de gestion BitLocker, l'accès à la gestion reste tout aussi sécurisé que le chiffrement lui-même.
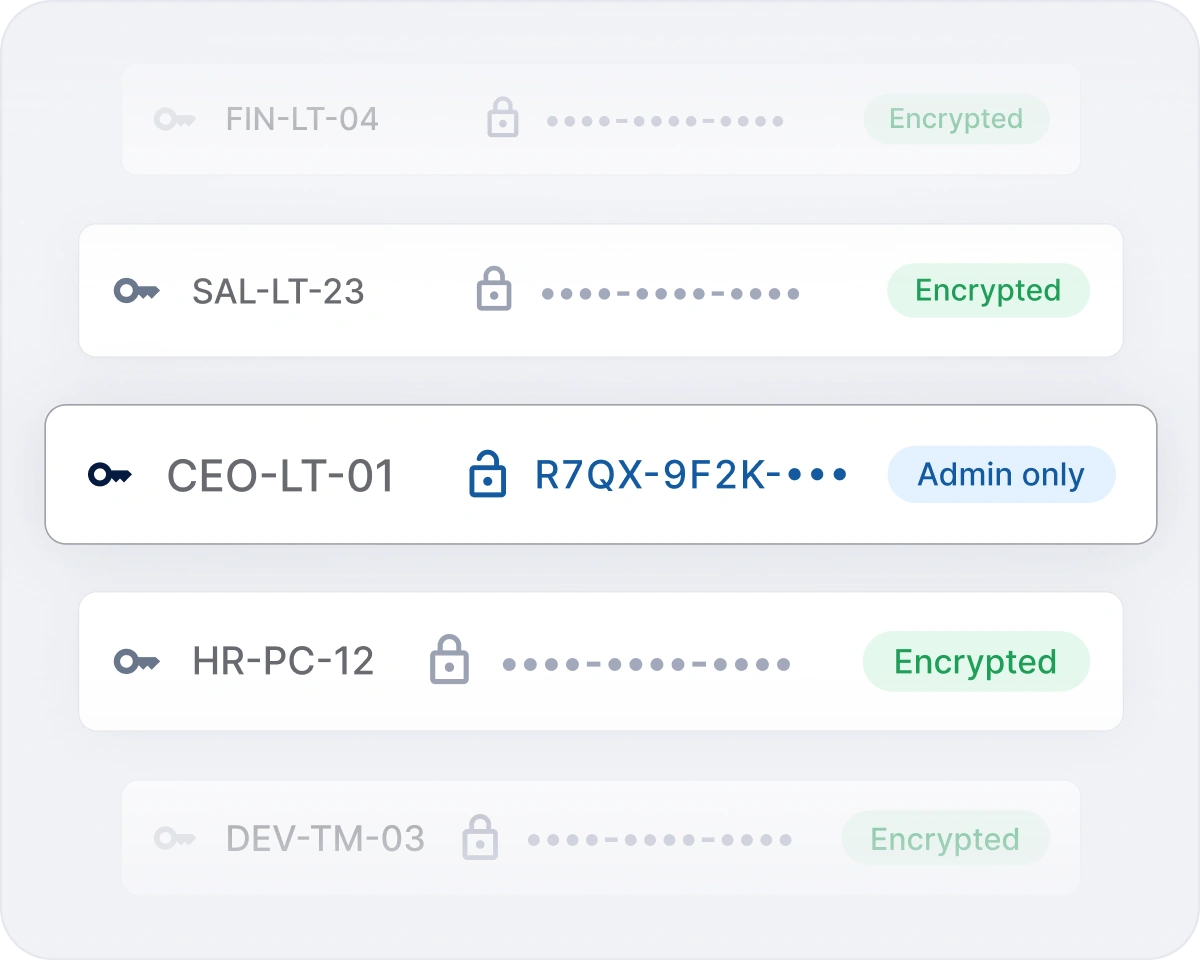
Protégez vos mots de passe de récupération BitLocker avec miniOrange BitLocker Recovery Management. Collectez, chiffrez et conservez en lieu sûr les identifiants de récupération tout en empêchant leur divulgation en clair.
Grâce au contrôle d'accès basé sur les rôles, les administrateurs informatiques autorisés peuvent récupérer les mots de passe de récupération en toute sécurité en cas de besoin. La collecte automatisée, le stockage sécurisé, le contrôle d'accès et la visibilité des audits permettent aux organisations de simplifier la récupération des mots de passe BitLocker tout en garantissant un niveau élevé de sécurité et de conformité.
Obtenez la clarté dont vous avez besoin avant de vous engager.

