Wix Authentification unique (SSO)
Wix propose une plateforme permettant aux entreprises et aux particuliers de créer des sites web responsifs sans aucune compétence technique. Elle offre des modèles prédéfinis pour différents types de sites, adaptés aux besoins des utilisateurs. Wix permet de gérer la plupart des aspects du développement et de la distribution d'un site web directement depuis l'application. C'est pourquoi miniOrange a créé une interface permettant aux administrateurs d'activer l'authentification unique (SSO) pour leurs sites Wix.
Défi rencontré par les utilisateurs de Wix
Les administrateurs Wix exigent un accès continu et transparent pour que leurs utilisateurs puissent accéder au portail Wix via les informations d'identification existantes. Ils ne souhaitent pas que leurs utilisateurs disposent d'un ensemble d'informations d'identification distinct pour se connecter à Wix et à d'autres applications. Wix offre à ses utilisateurs un moyen de permettre une connexion transparente à la plateforme. Mais il faut créer une interface qui permettrait cela.
miniOrange fournit une solution SSO pour Wix
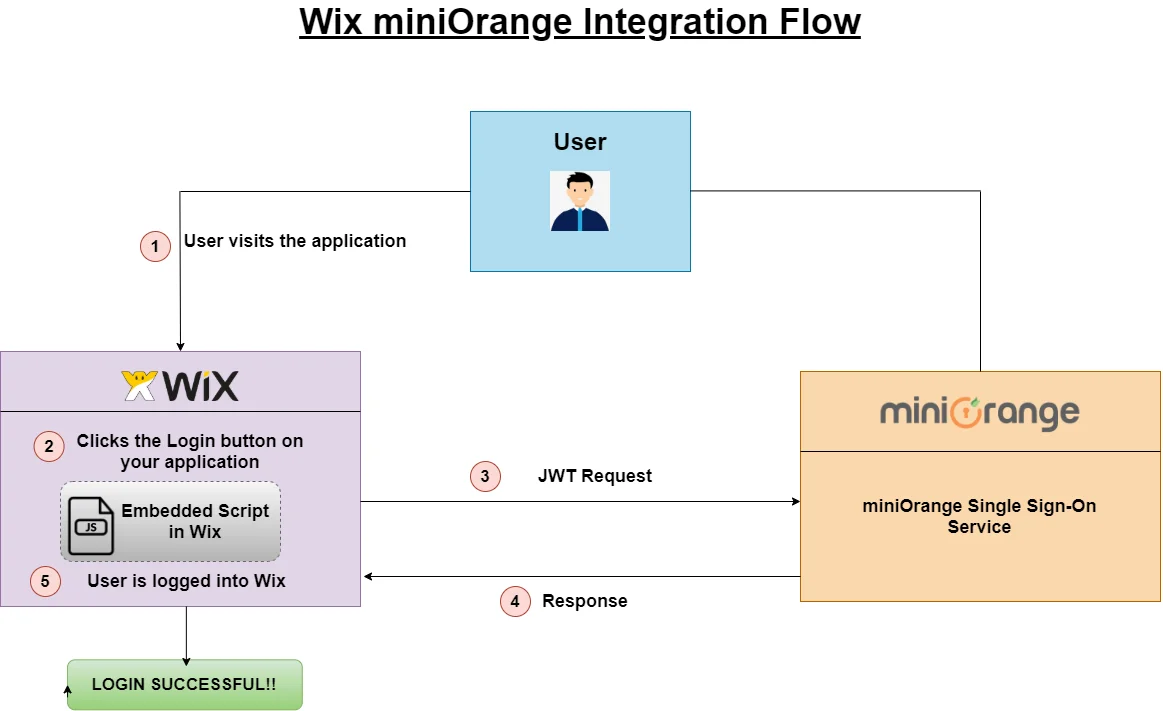
miniOrange propose une solution d'authentification unique (SSO) intégrée permettant d'utiliser la session existante d'un utilisateur connecté pour l'authentifier sur Wix et d'autres sites web/applications grâce à la création d'un jeton web JSON (JWT) valide . Cette solution SSO Wix dispense les utilisateurs de gérer des identifiants distincts pour chaque site web.
Pré-requis :
Veuillez vous assurer que l'image de marque de votre organisation est déjà définie dans la section Personnalisation >> Image de marque de connexion et d'inscription du menu de gauche du tableau de bord.
Suivez le guide étape par étape ci-dessous pour Wix Single Sign-On (SSO)
1. Configurez Wix pour activer le SSO
- Connectez-vous à WIX.
- Créez un nouveau site ou utilisez-en un déjà existant.
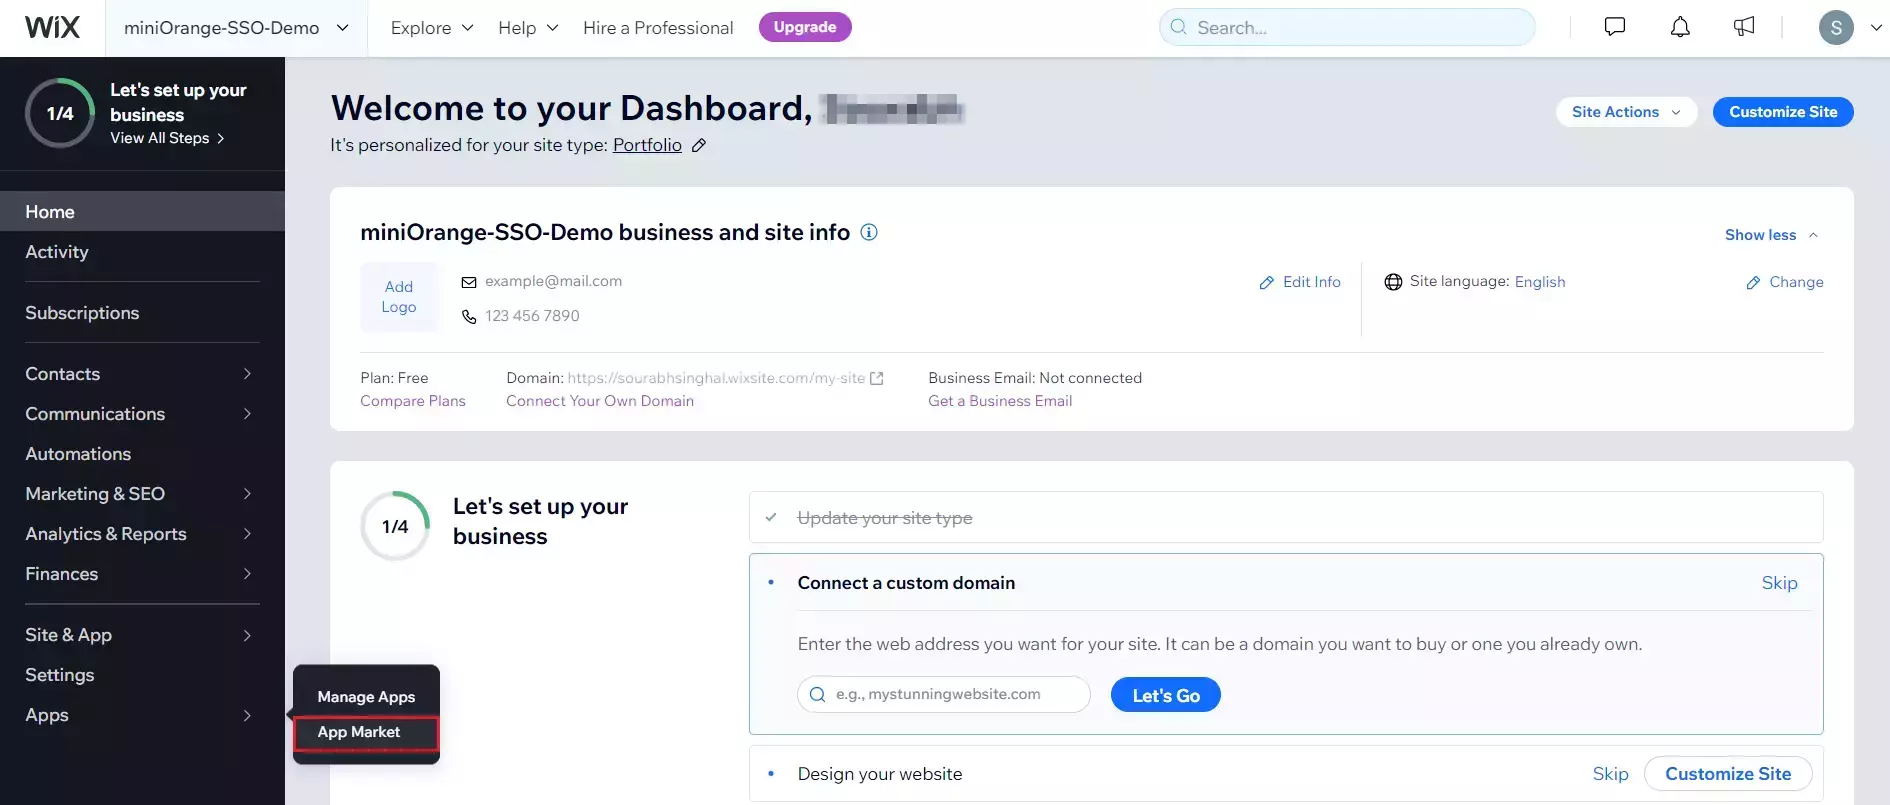
- Accédez au tableau de bord de votre site Web.
- Pour ajouter l'application de la zone membre Wix à votre site Web, accédez à App Market.
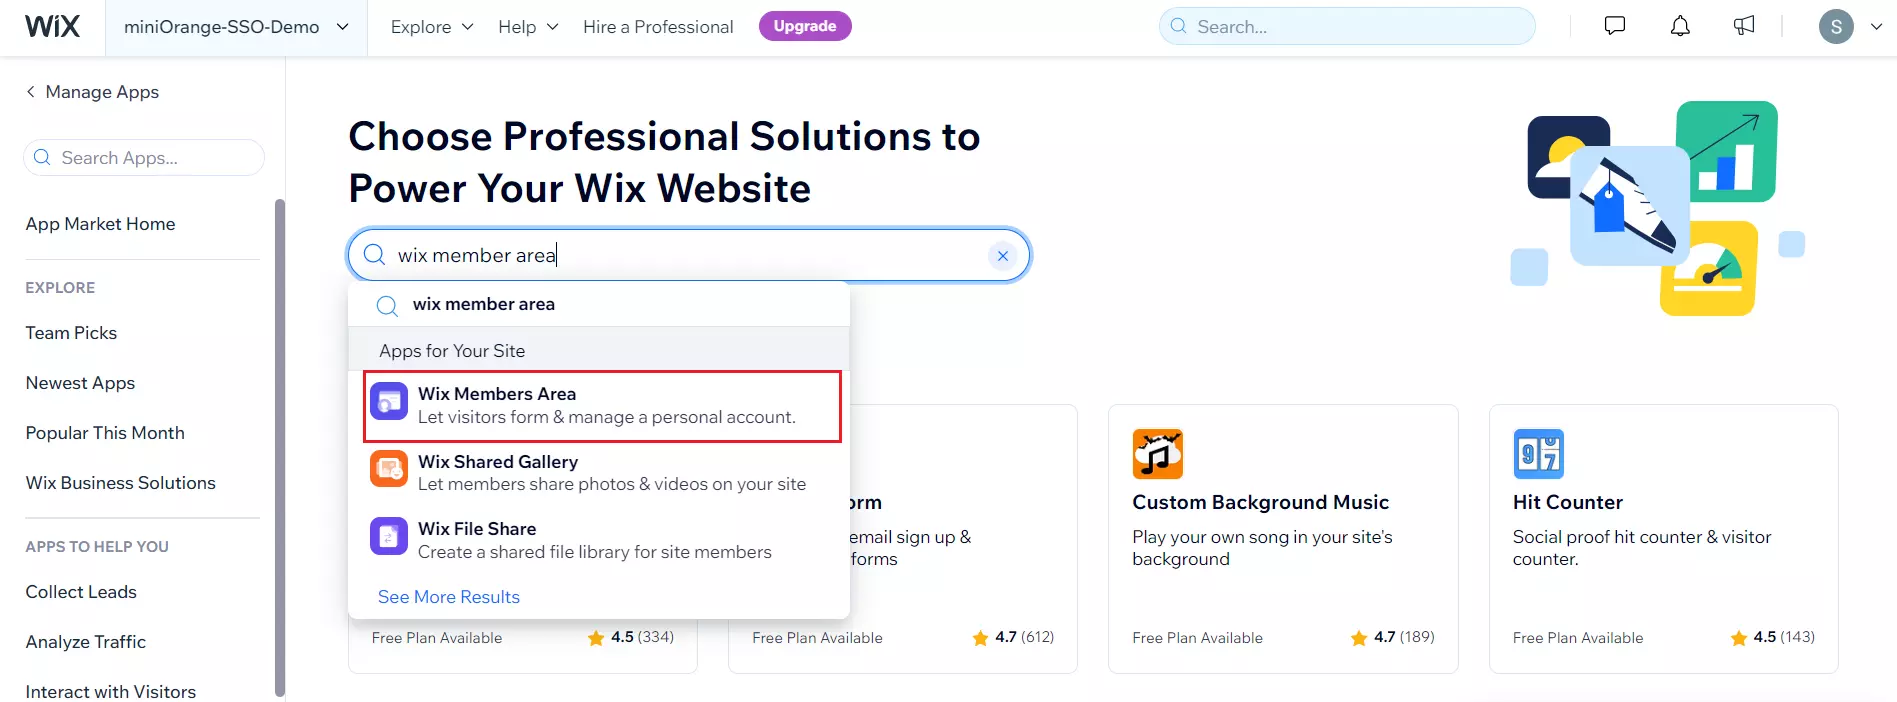
- Recherchez Espace membre Wix.
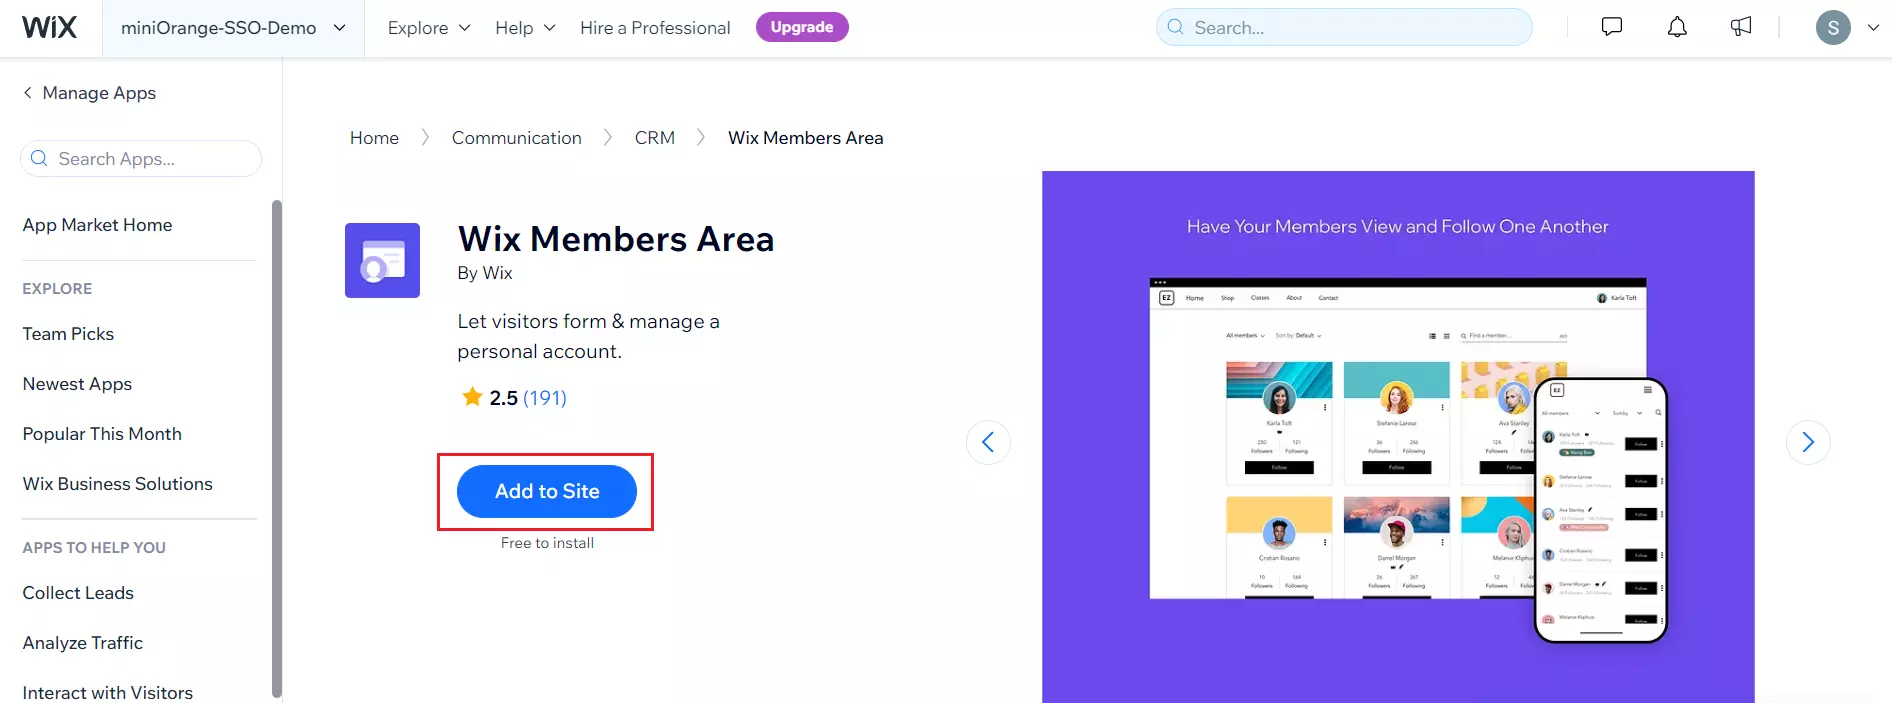
- Ouvrez l'application Espace membre Wix et cliquez sur Ajouter au site.
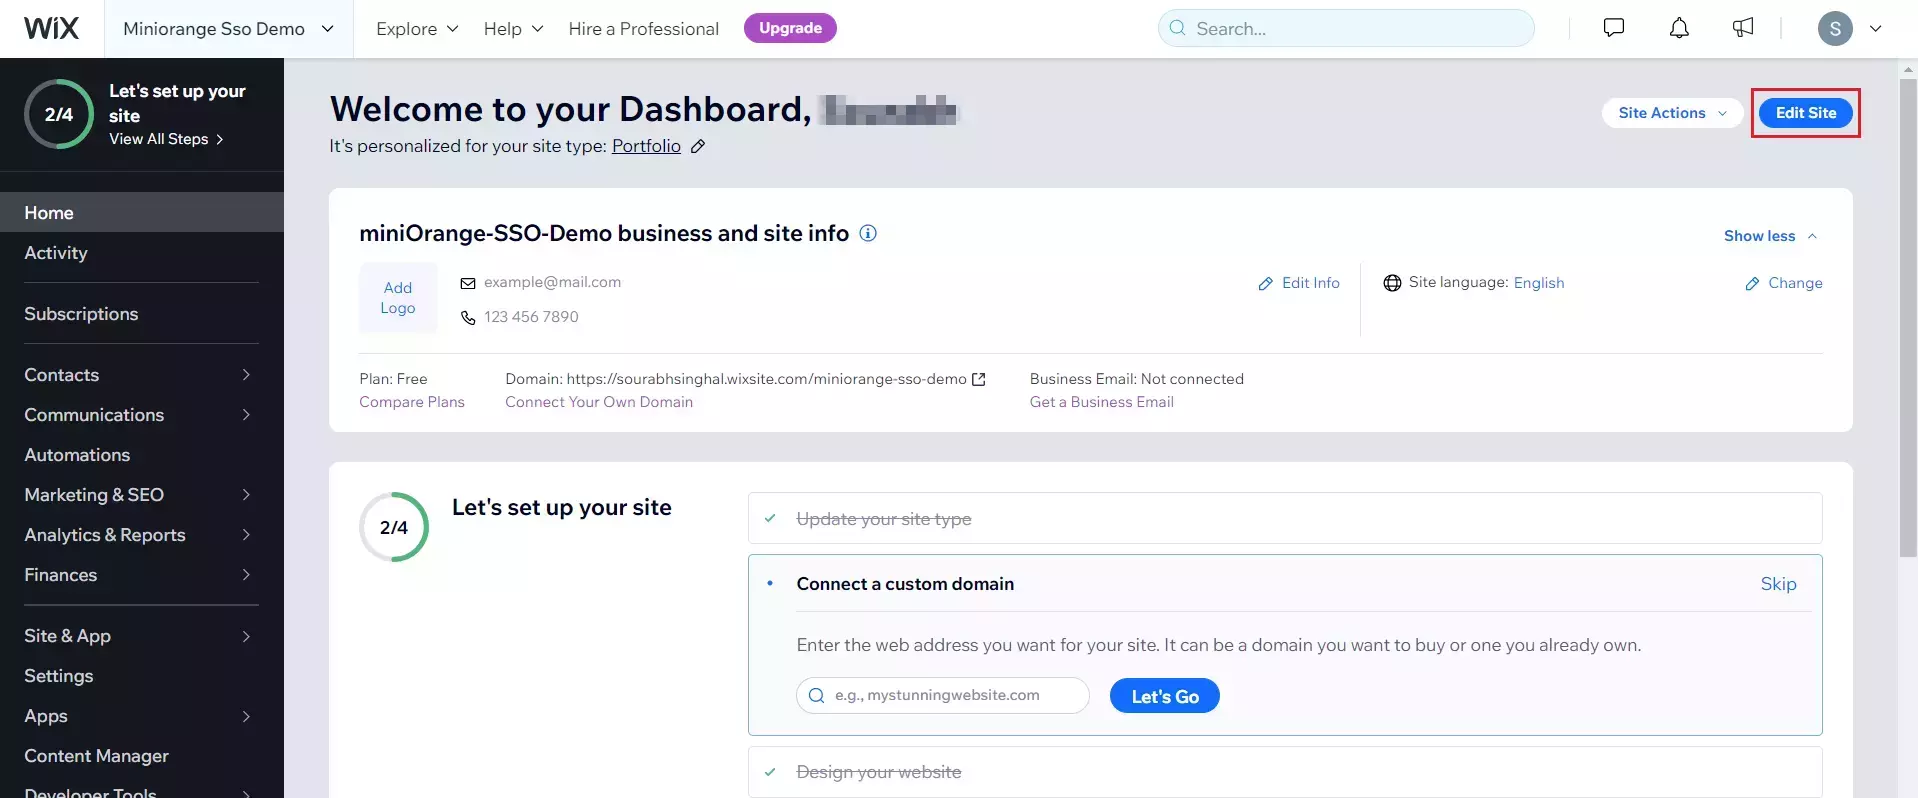
- Accédez au tableau de bord de votre site Web >> onglet Accueil et cliquez sur Modifier le site.
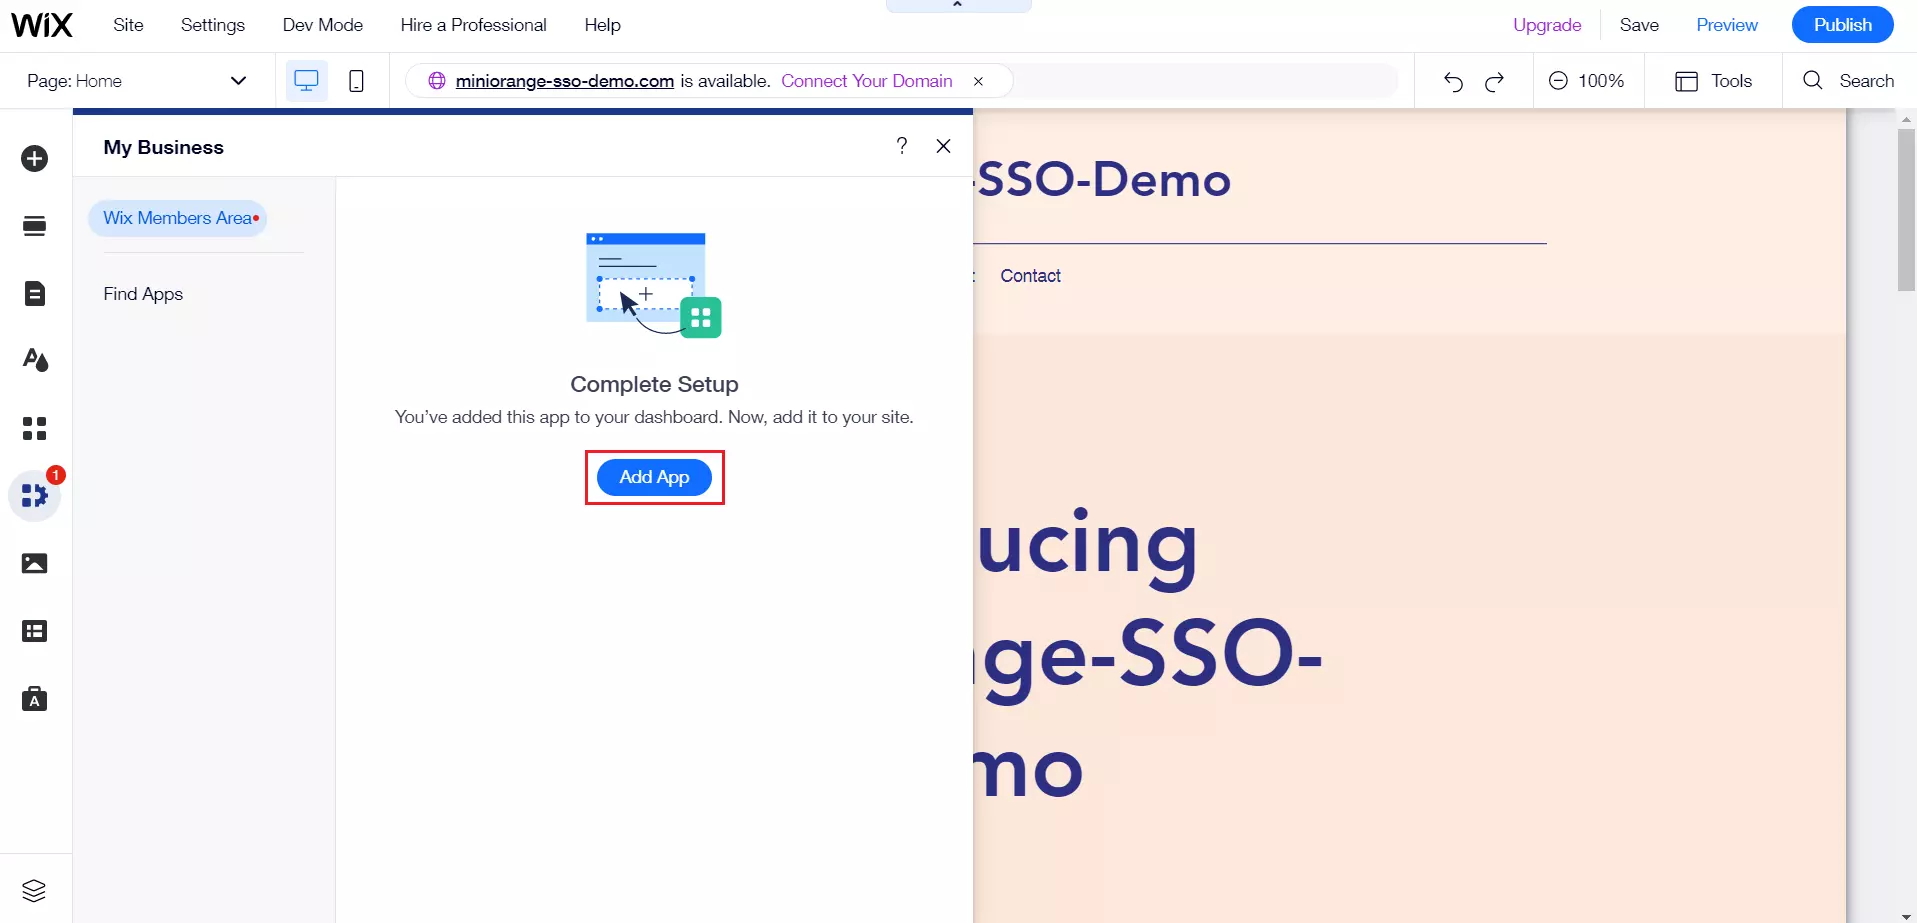
- Accédez à l'onglet Mon entreprise dans la page de modification du site et sélectionnez Zone membre Wix.
- Cliquez sur Ajouter une application.
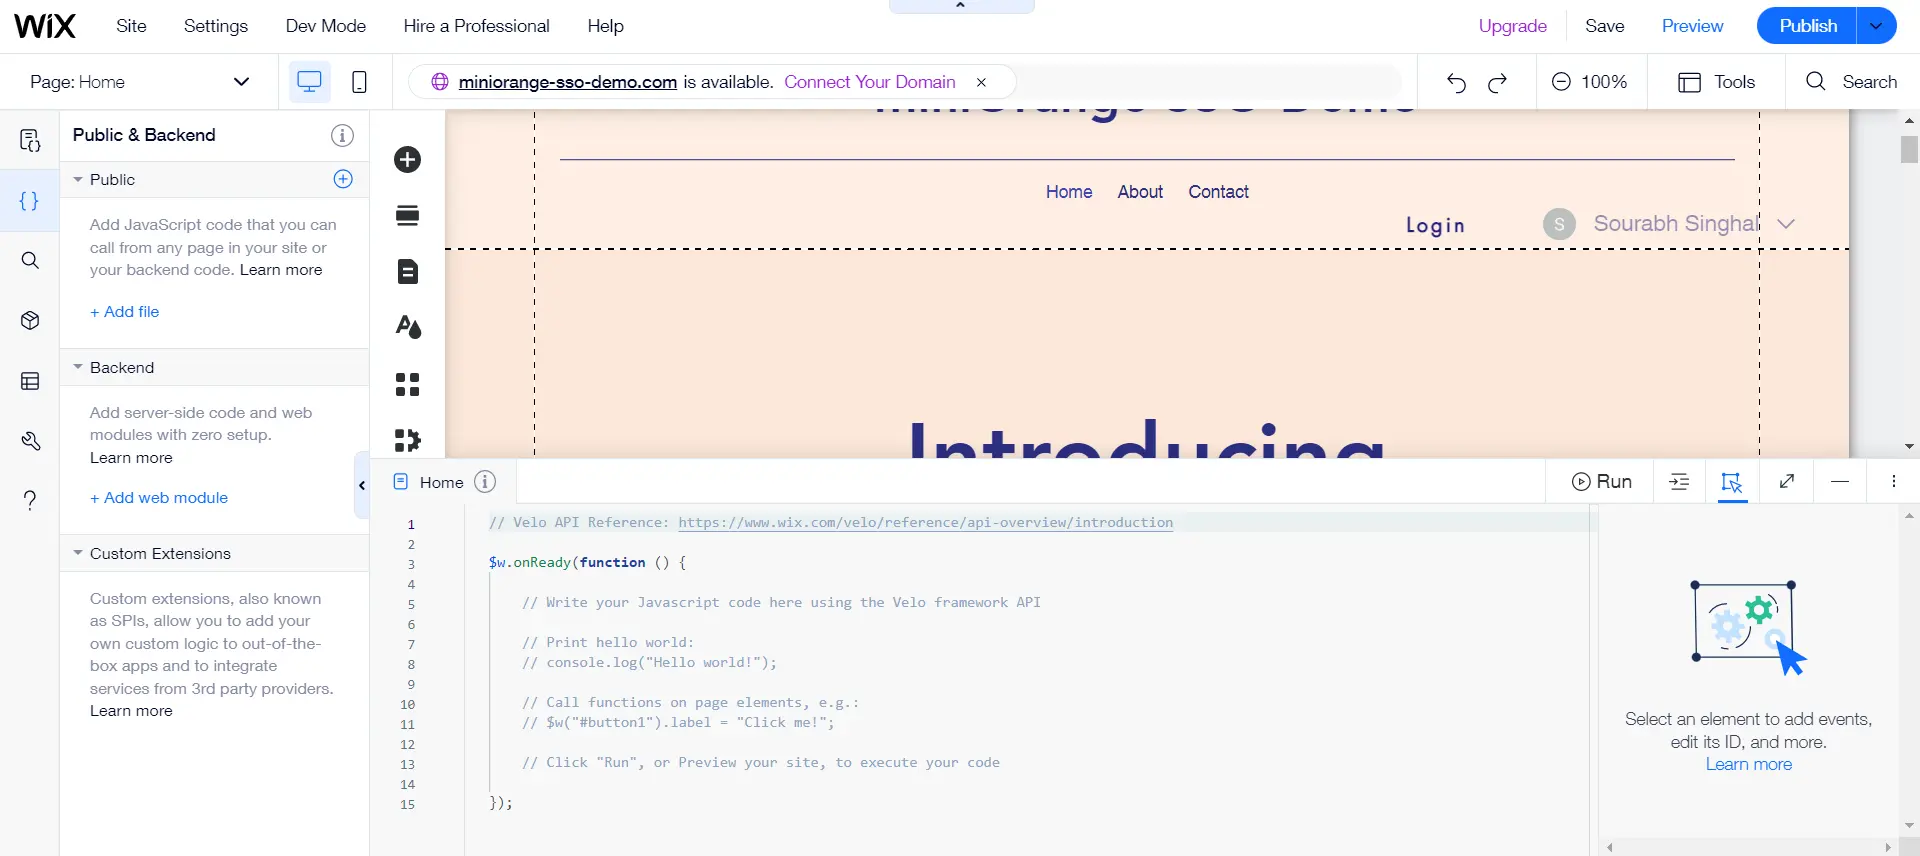
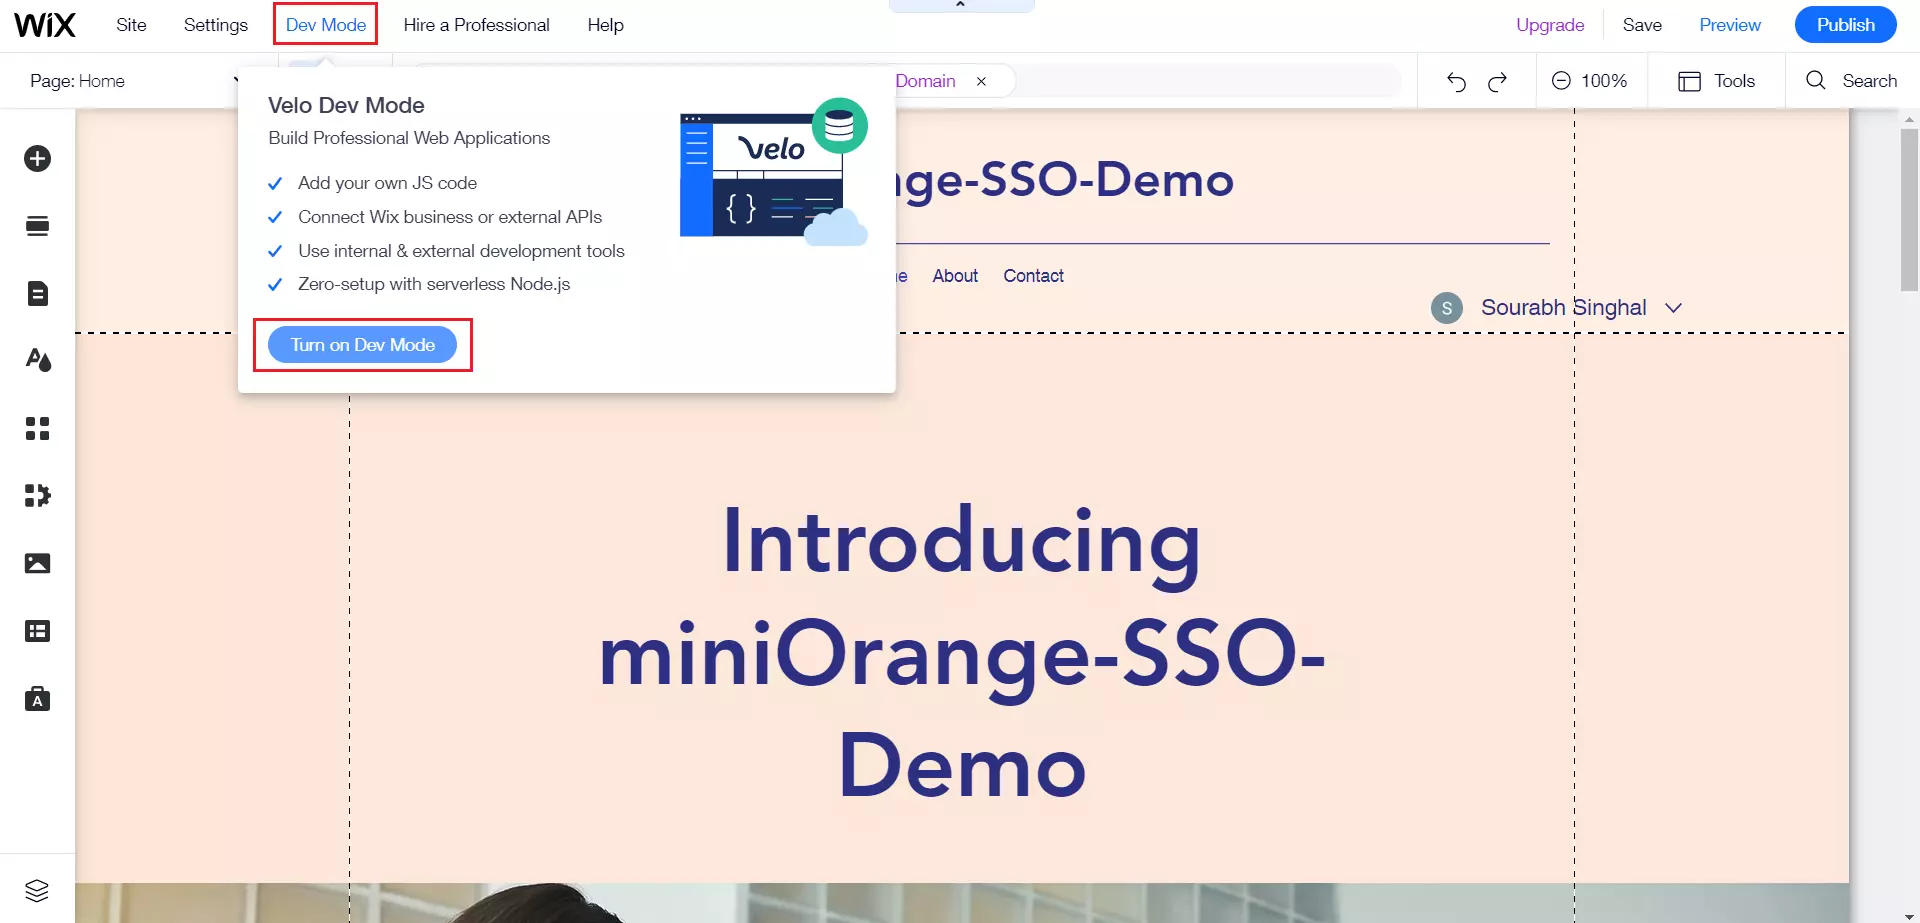
- Cliquez sur Activer le mode développement.
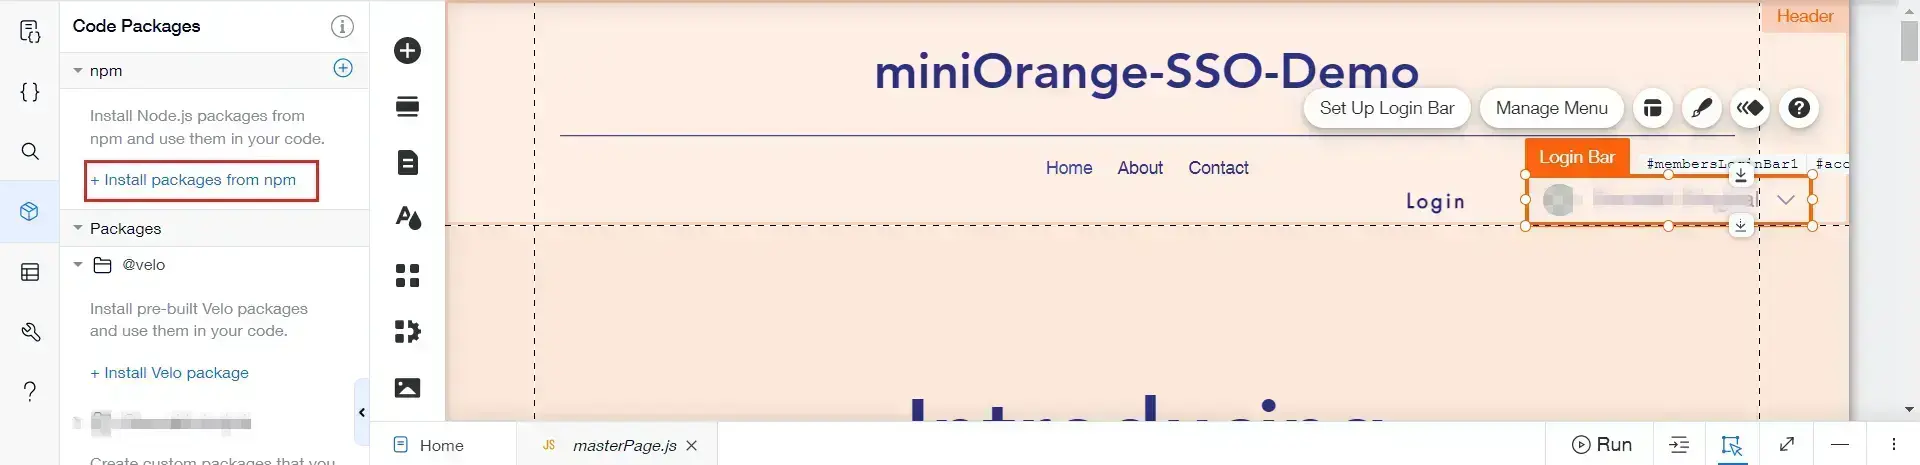
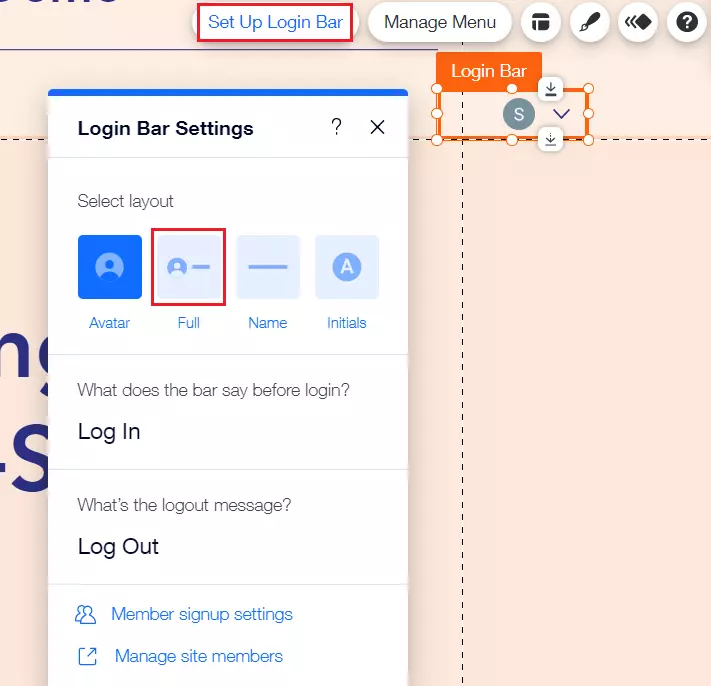
- Modifier Barre de connexion.
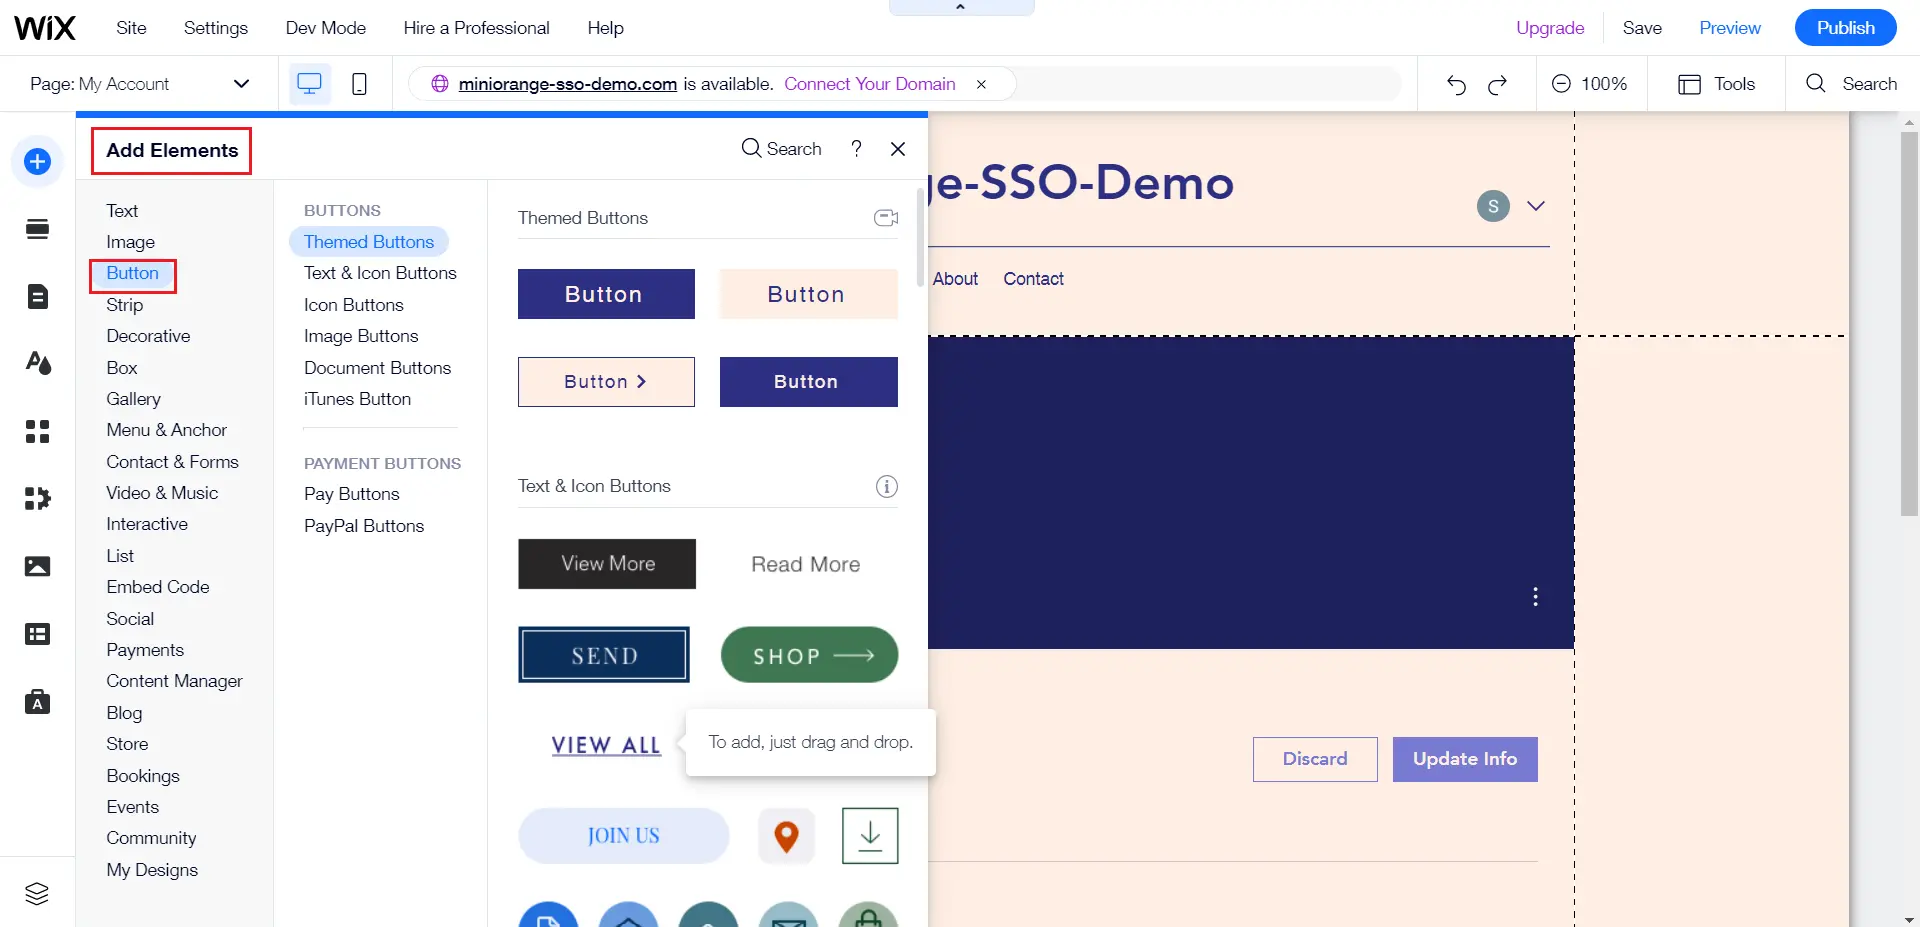
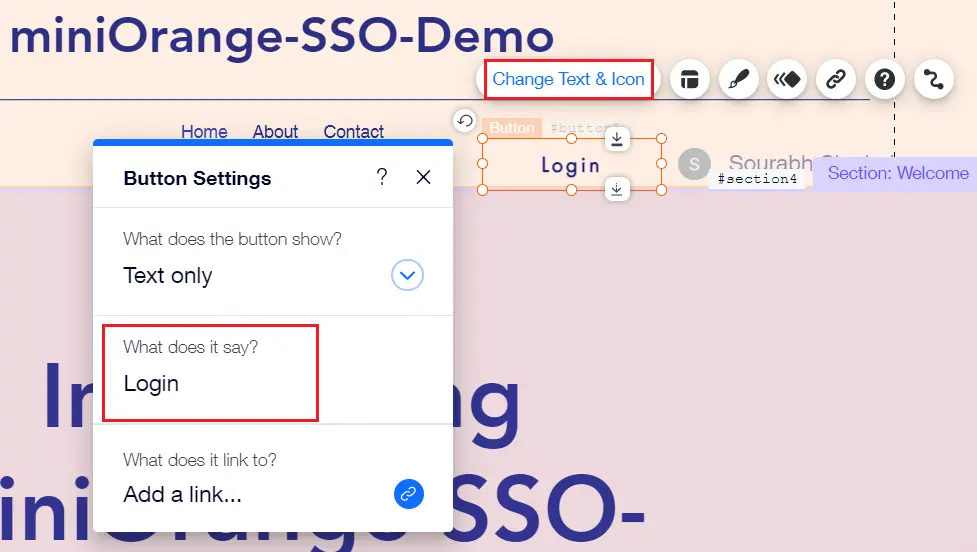
- Cliquez sur la barre de connexion de configuration et sélectionnez Complet, puis faites glisser et redimensionnez la barre de connexion selon vos besoins.
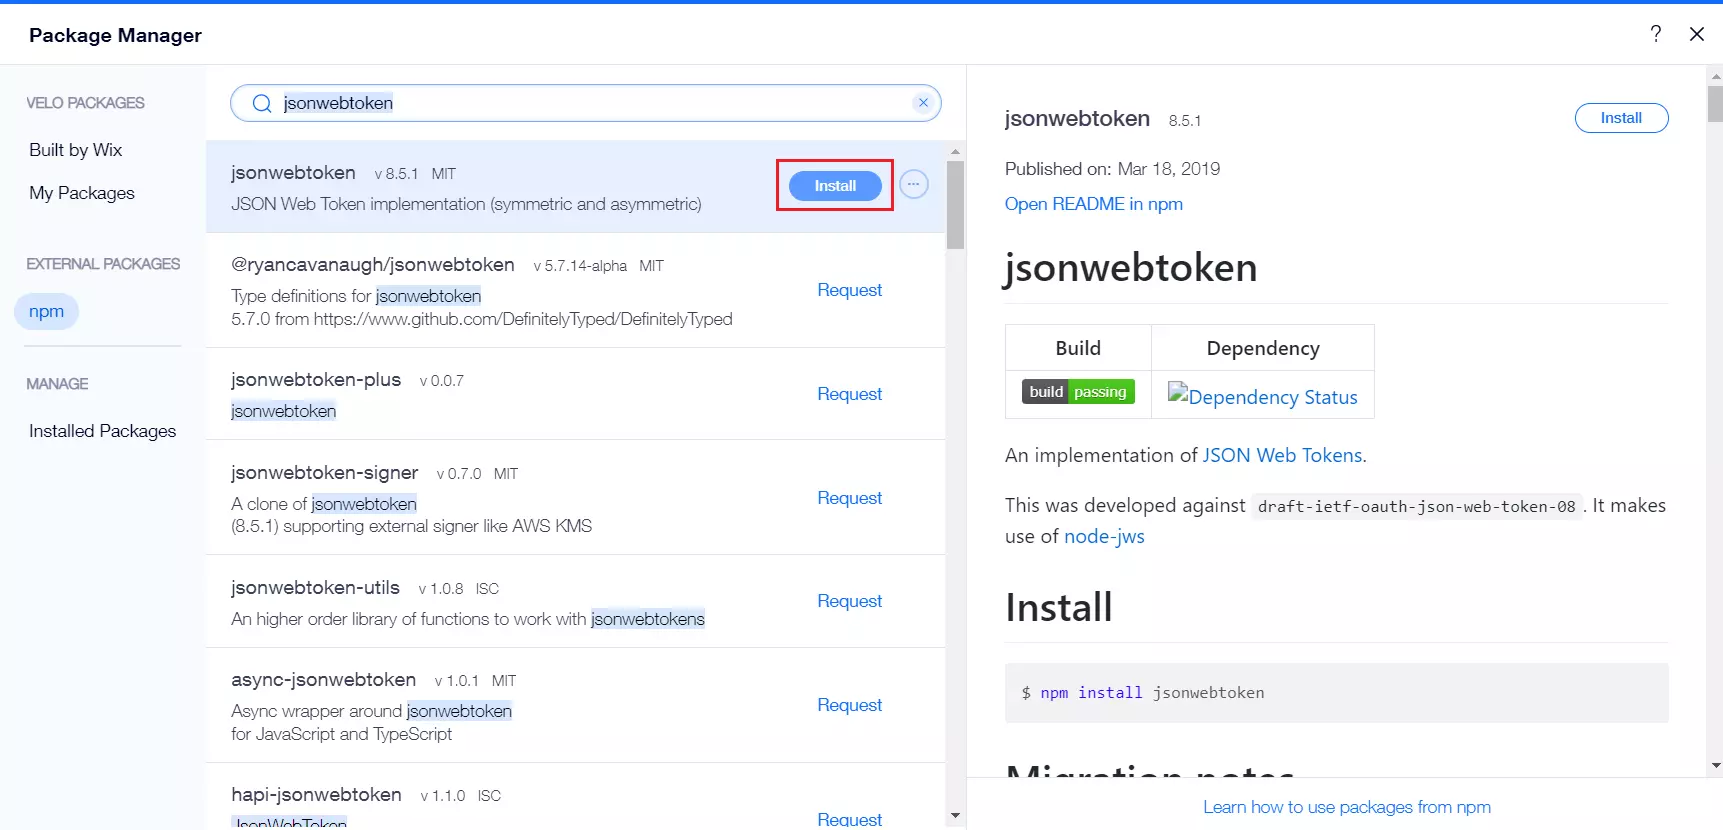
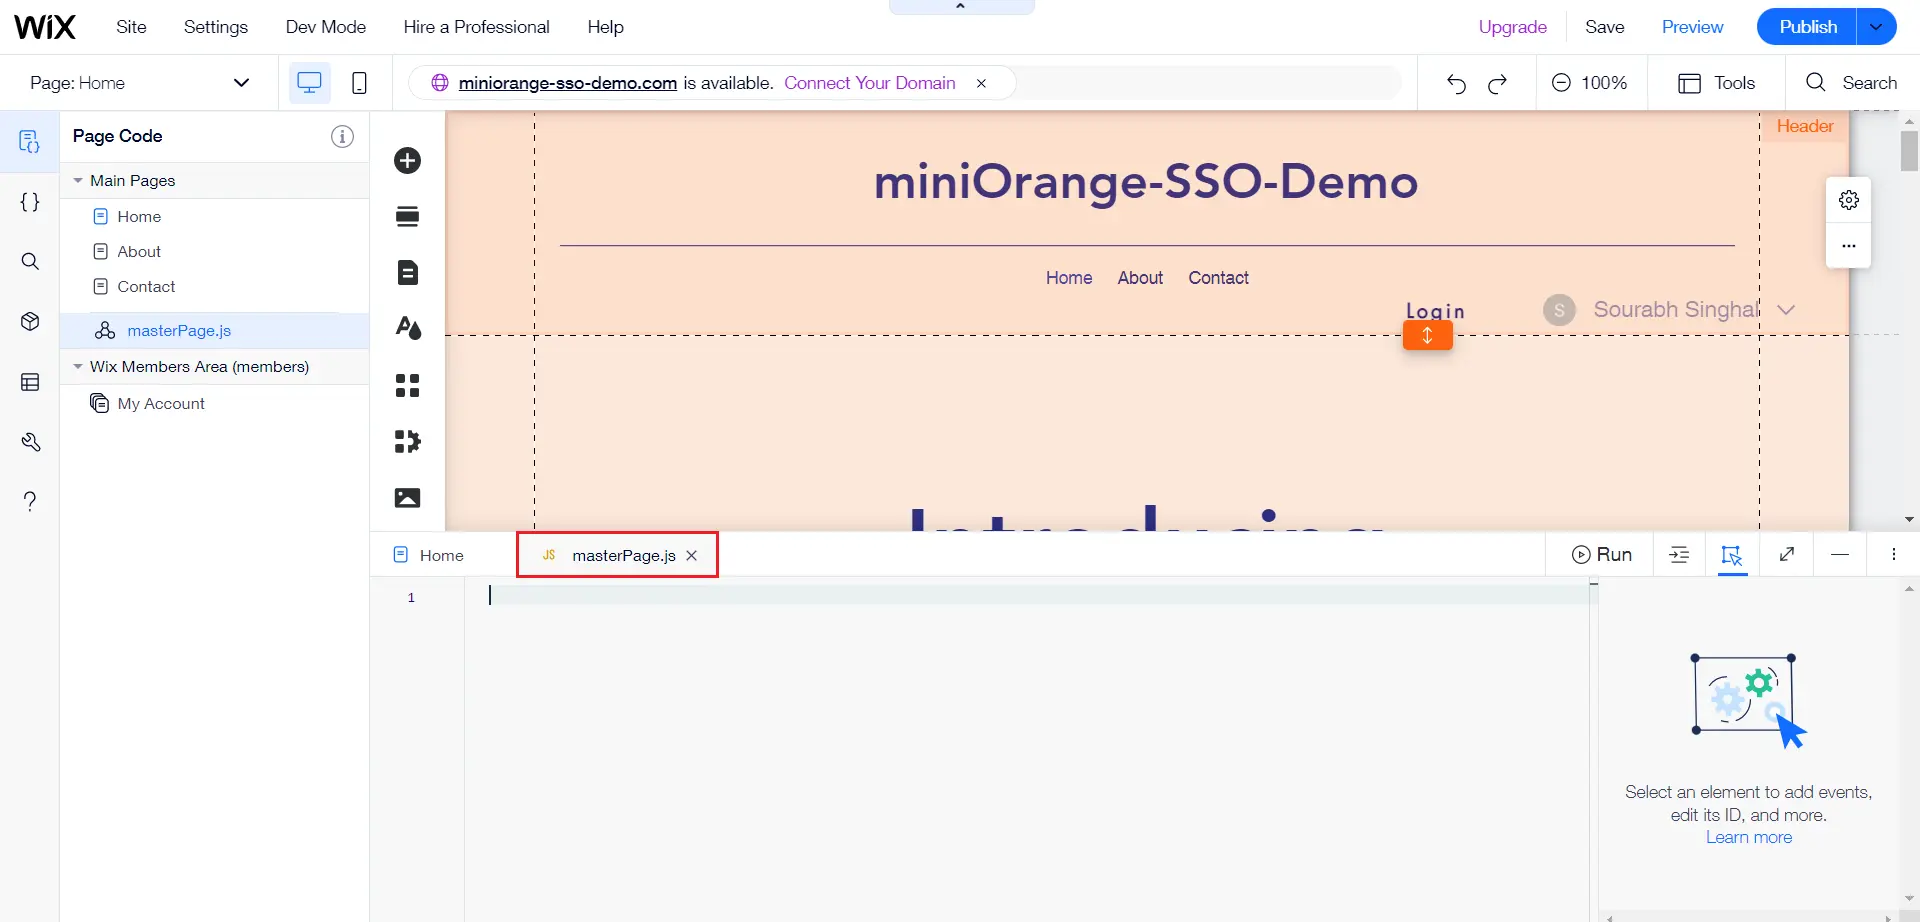
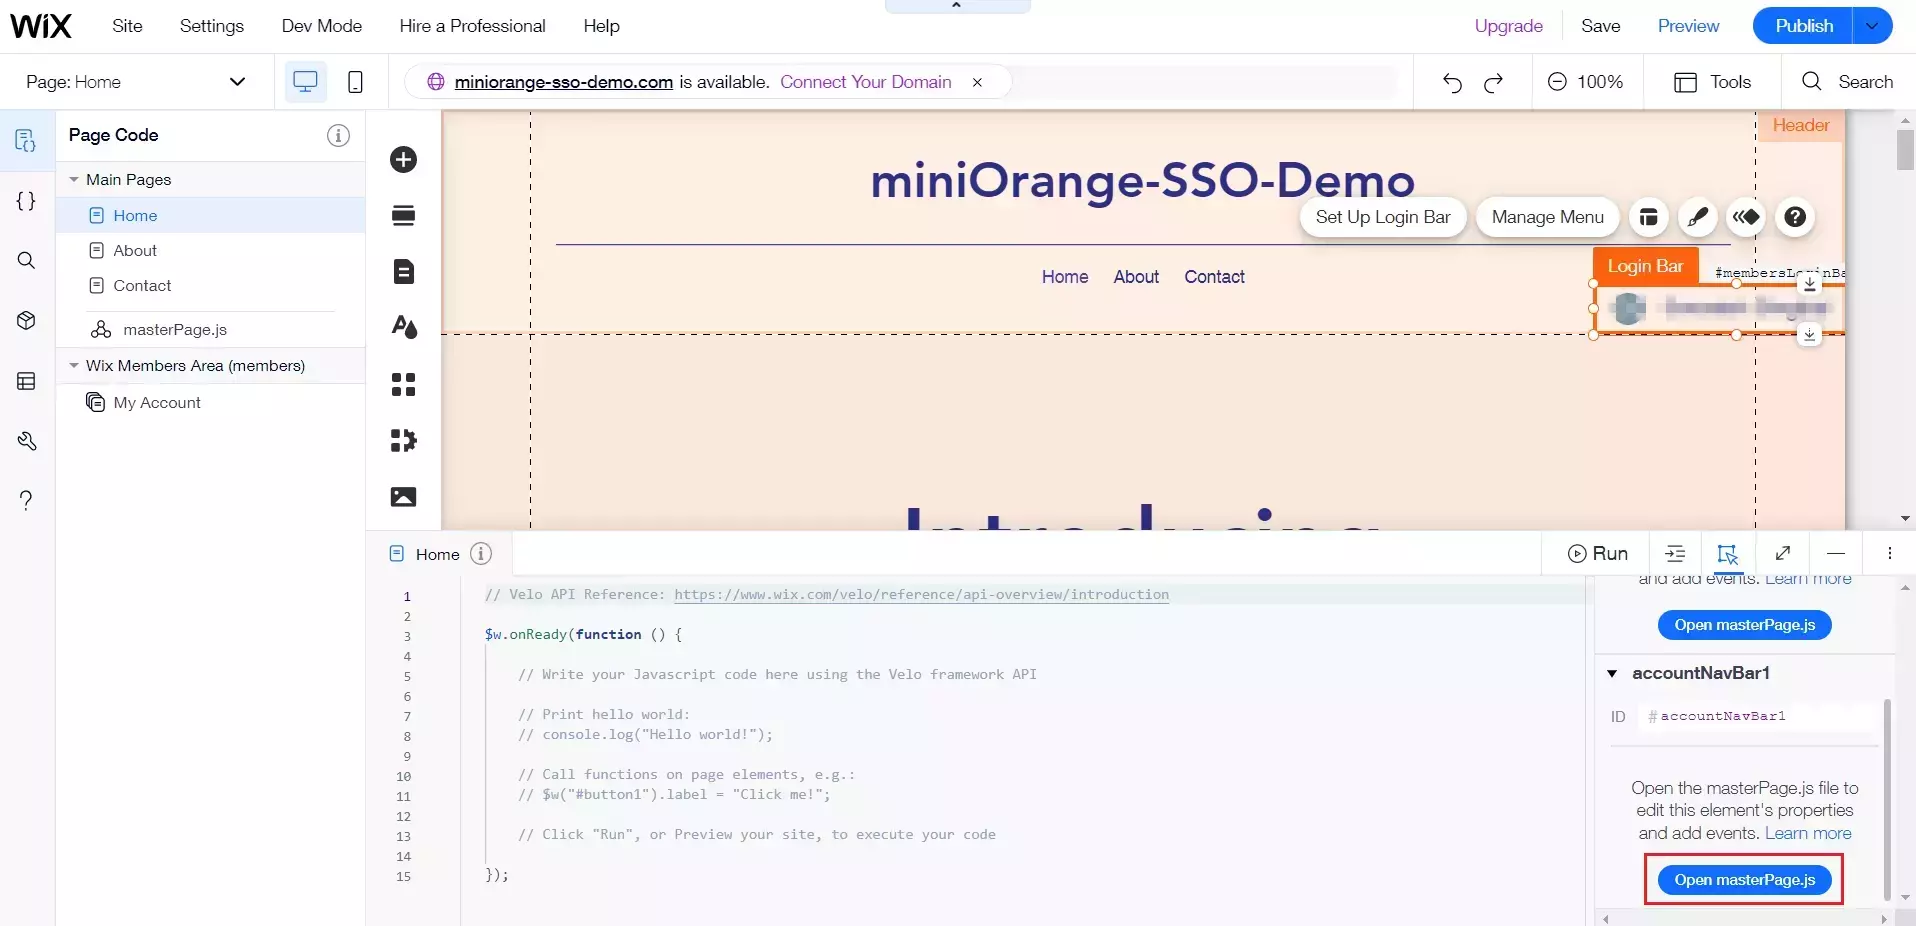
- Cliquez sur Ouvrez masterPage.js pour le compteNavBar1.
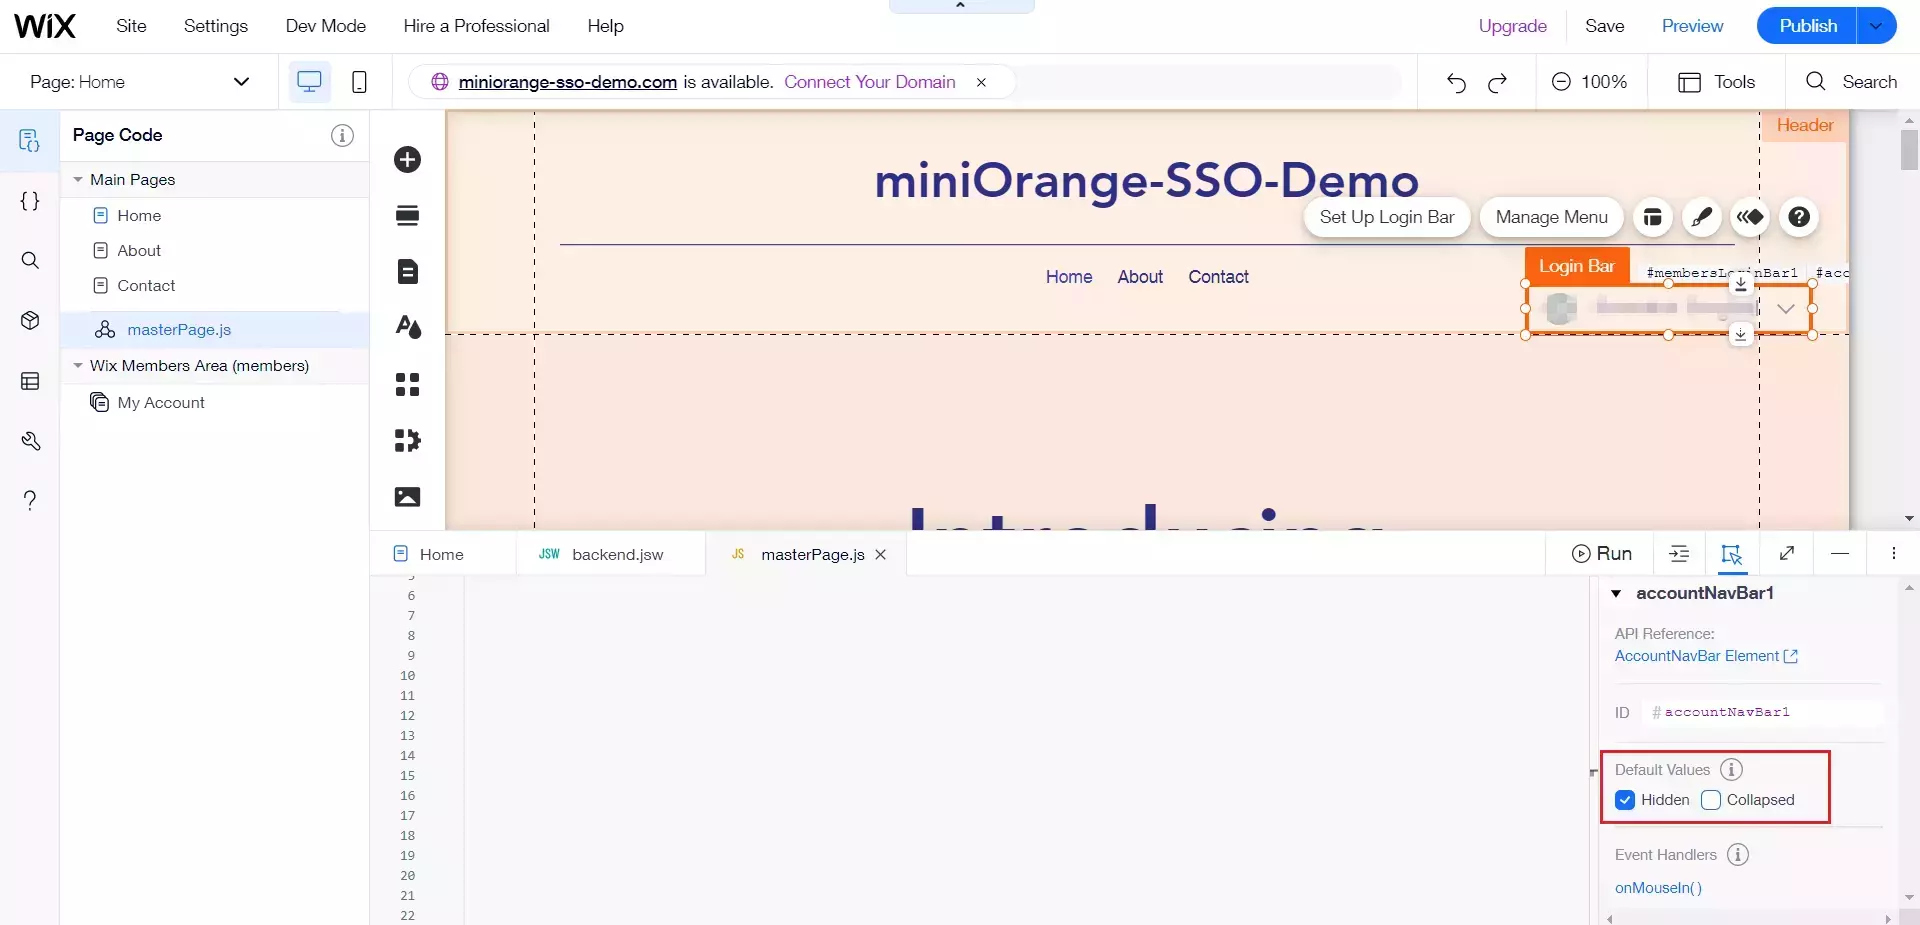
- Permettre caché pour accountNavBar1 Valeurs par défaut.
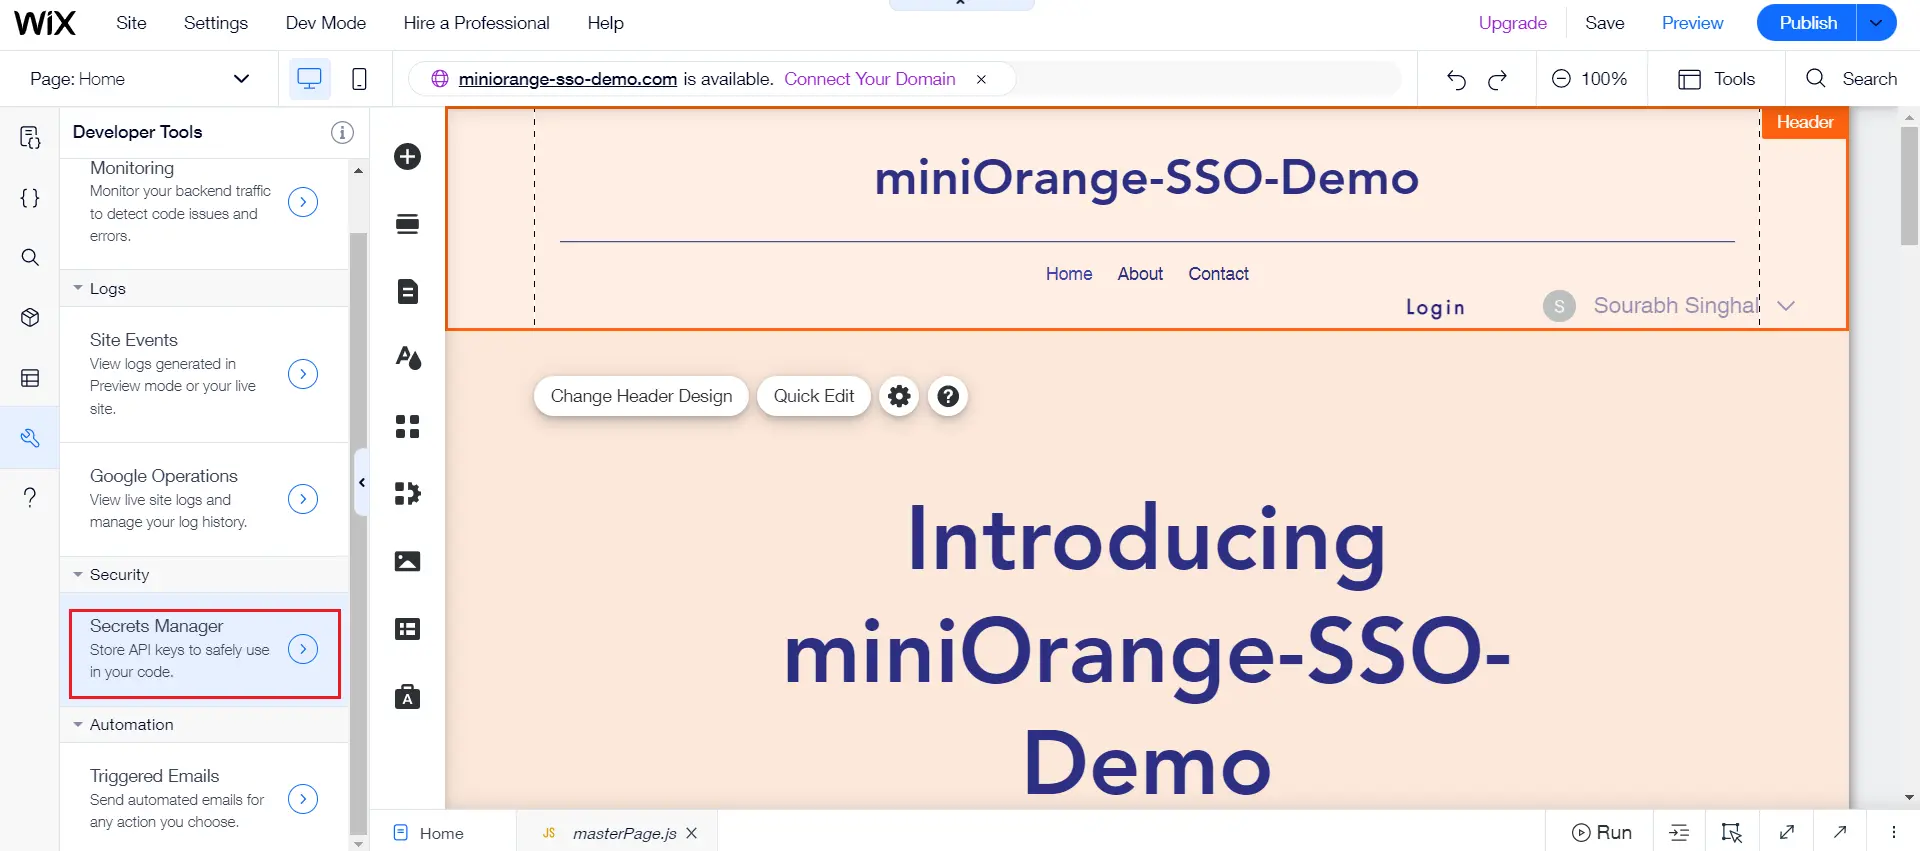
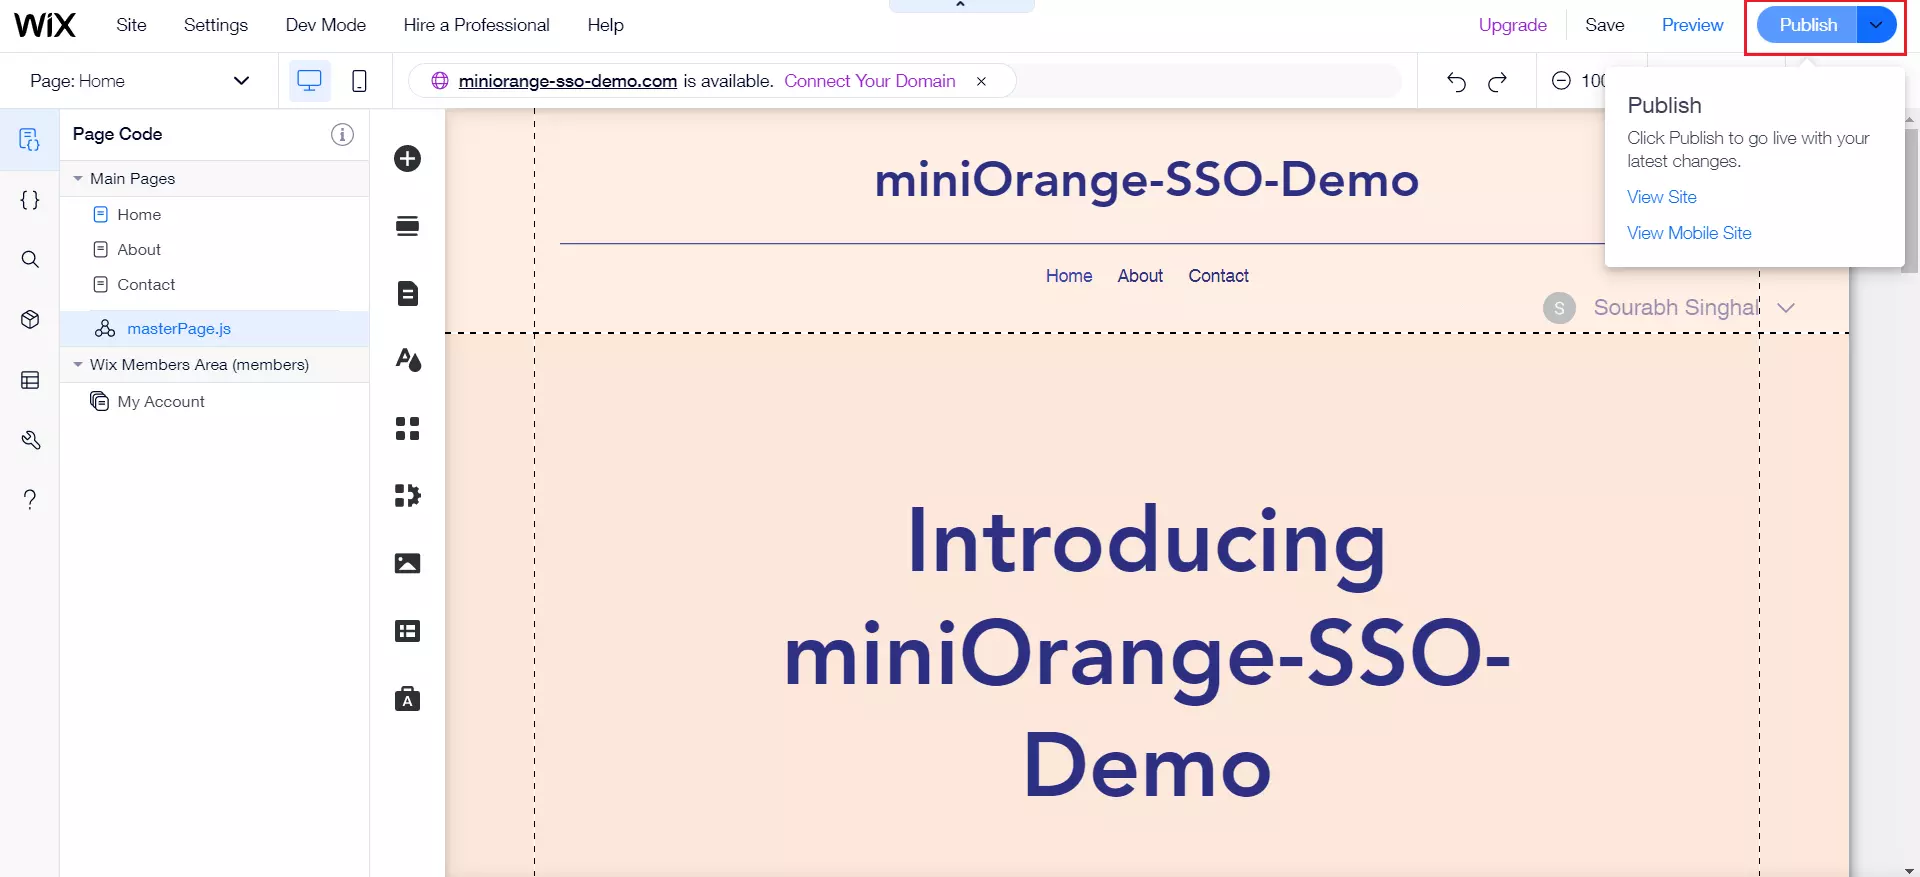
- Maintenant, pour publier le site Web, cliquez sur Publier.
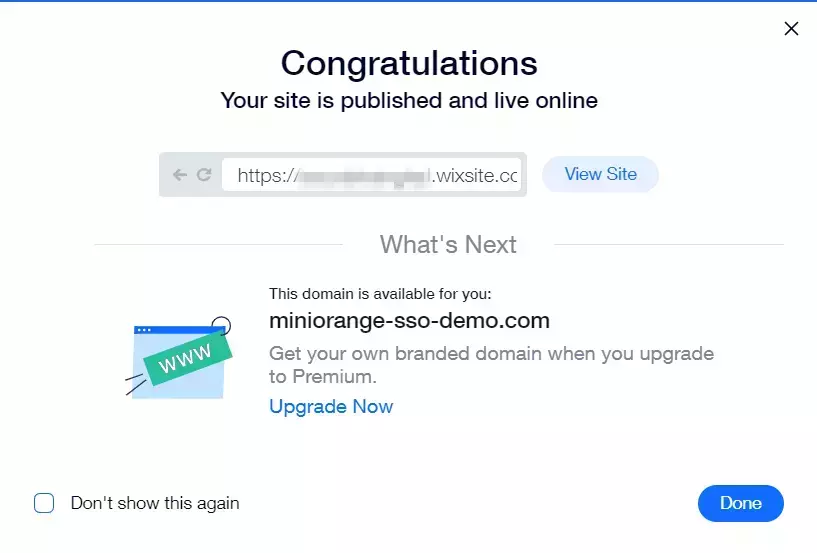
- Une fois la publication réussie, une boîte de dialogue s'ouvrira. Copiez le lien de votre site à partir de cette boîte de dialogue.
2. Configurer Wix dans miniOrange
- Connectez-vous à Console d'administration miniOrange.
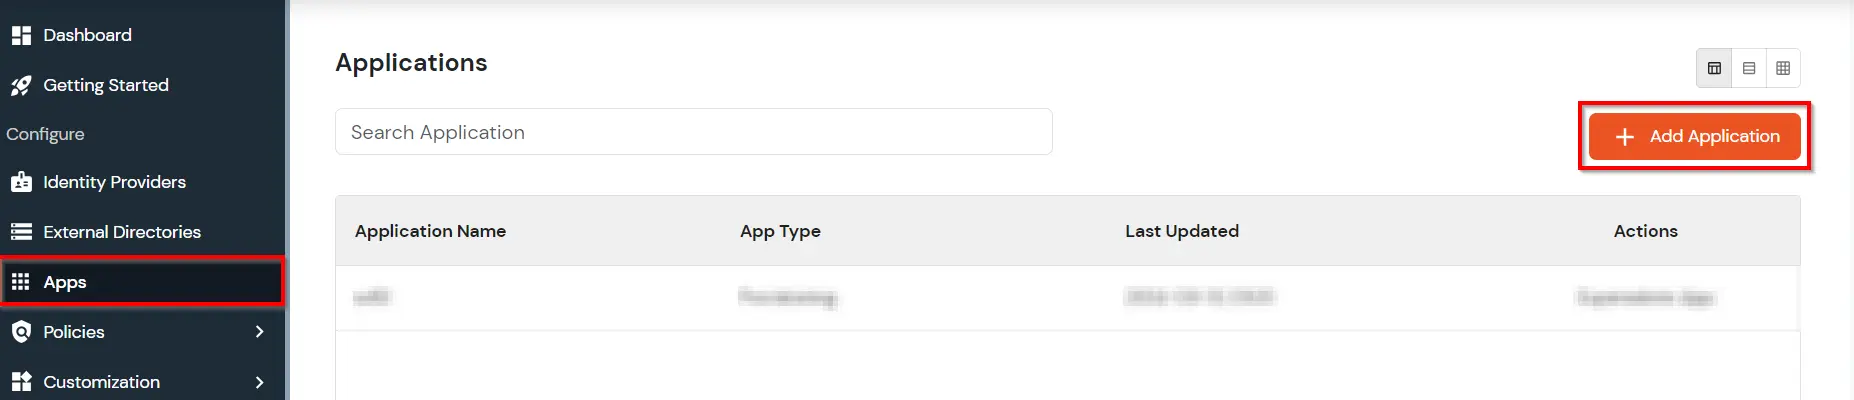
- Allez dans Apps Cliquez sur Ajouter une application .
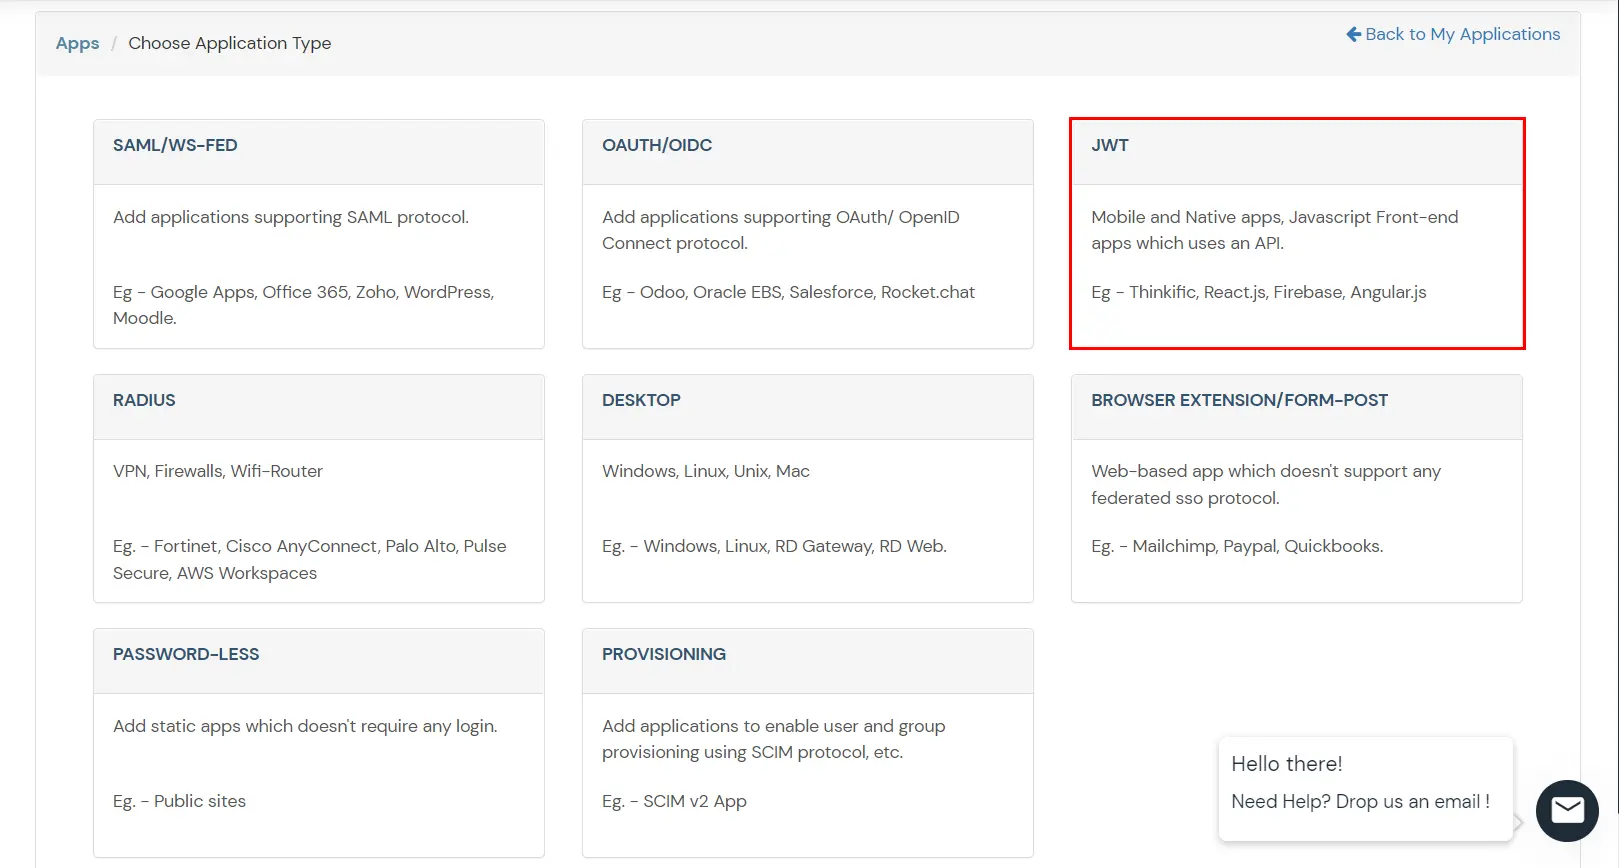
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Choisissez le type de demande, cliquer sur JWT.
- In Onglet Ajouter des applications entrez les valeurs et cliquez sur Enregistrer.
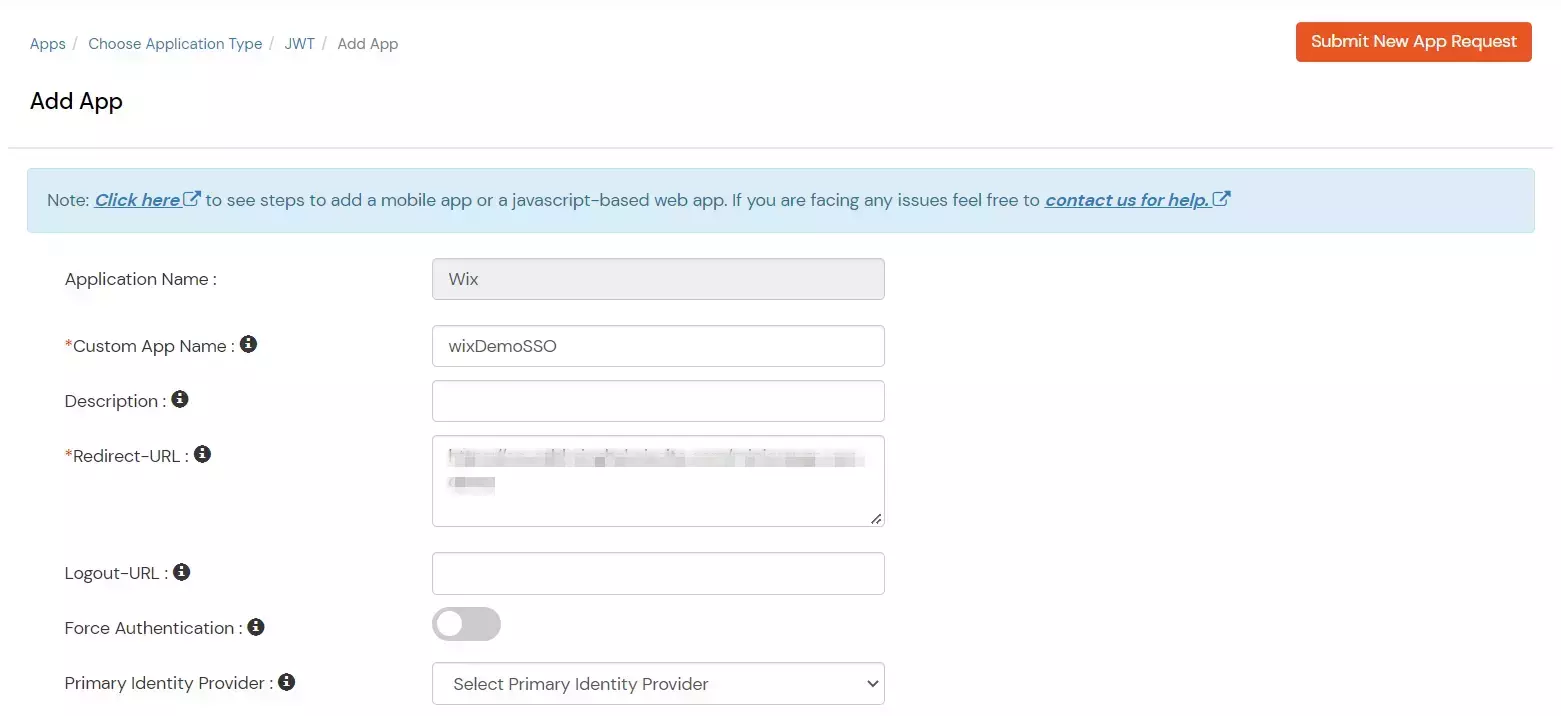
| Nom de l'application personnalisée |
Choisissez le nom approprié selon votre choix. |
| Description |
Ajoutez une description appropriée selon votre choix. |
| URL de redirection |
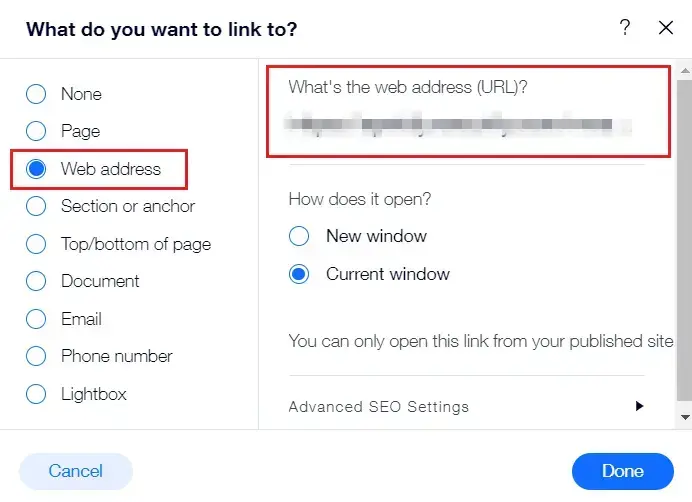
S'il vous plaît, collez ceci lien copié à l'étape précédente |
| Nom du groupe |
Réglage par défaut |
| Nom de la politique |
Ajoutez le nom de la stratégie selon vos préférences. |
| Méthode de connexion |
Mot de passe. |
- Modifiez votre application récemment créée en accédant à Applications >> Sélectionnez l'option dans la liste déroulante Action >> Modifier.
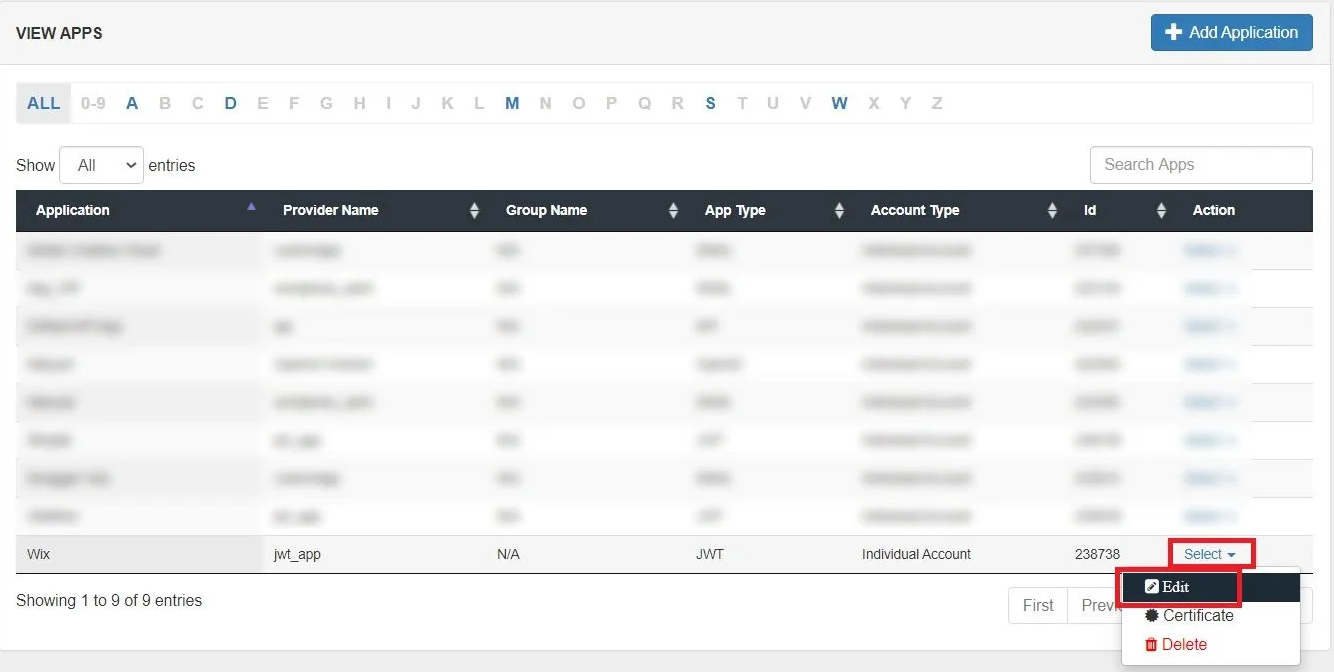
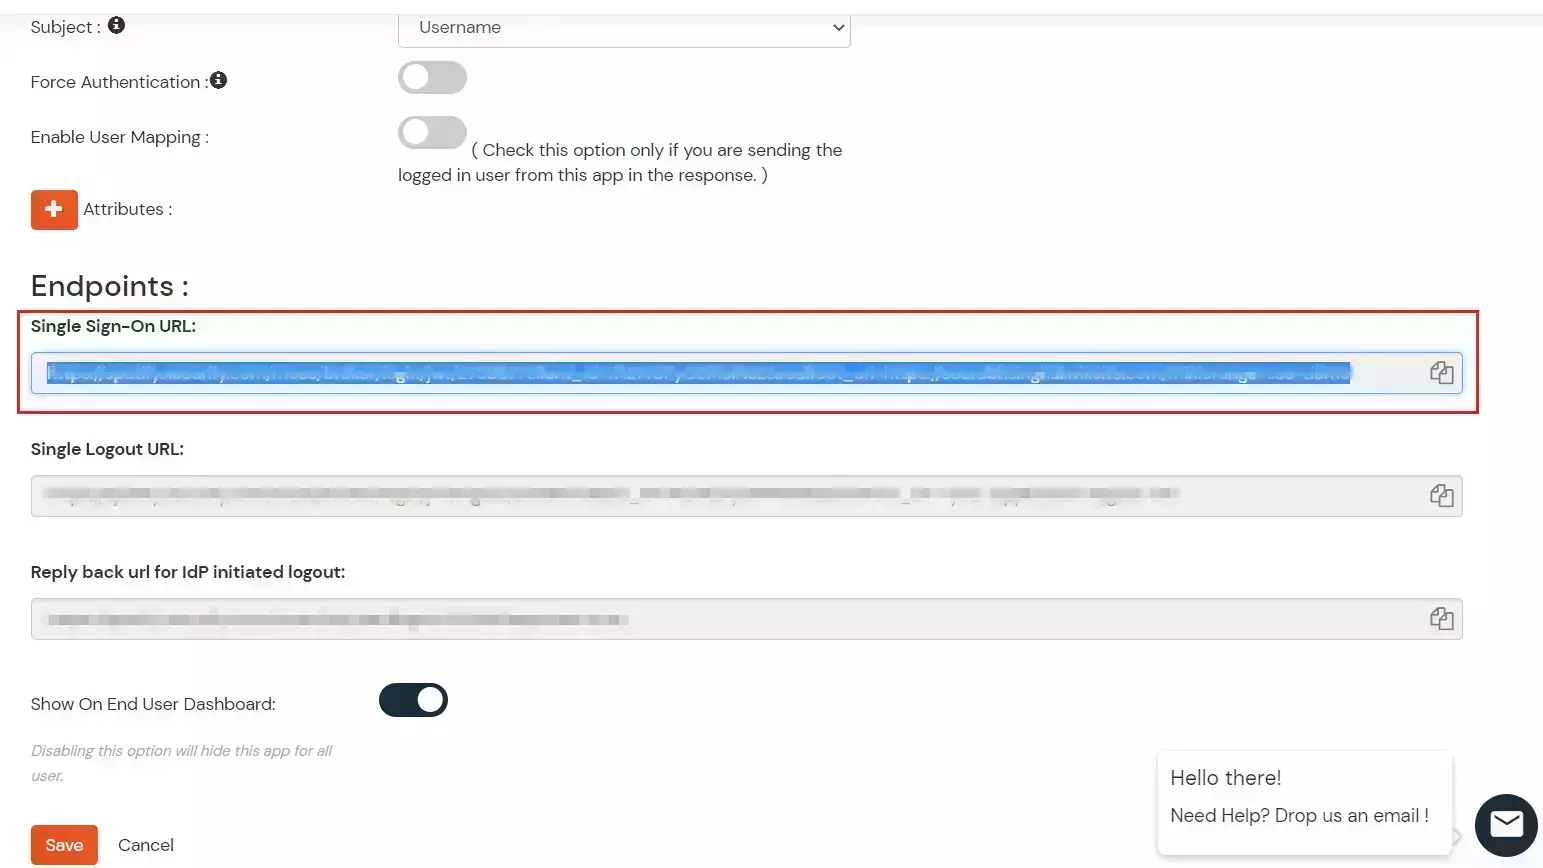
- Copiez le URL d'authentification unique depuis la page de modification de l'application et cliquez sur enregistrer.
- Pour télécharger le certificat d'application, allez Applications >> Sélectionnez l'option dans la liste déroulante Action >> Certificat
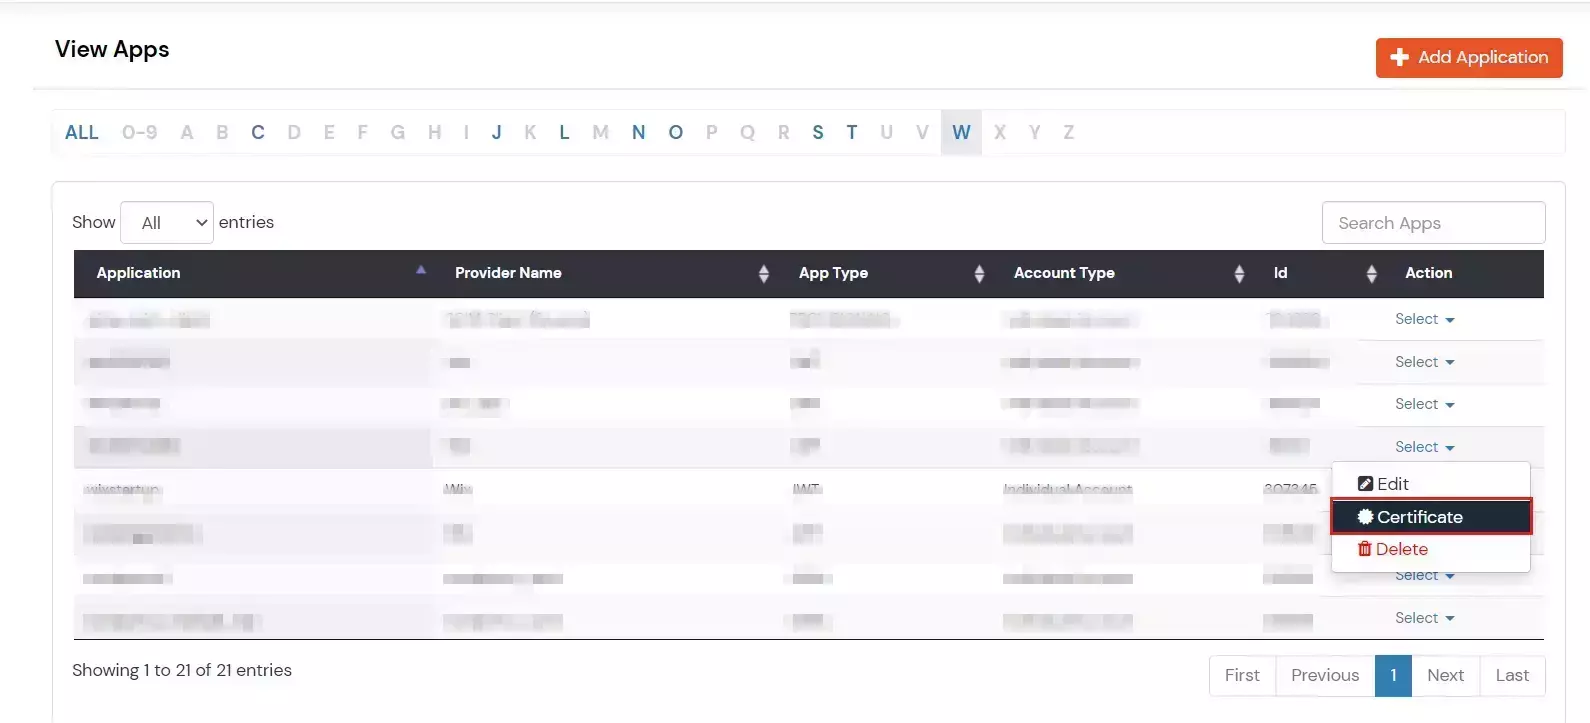
- Téléchargez le certificat.
Accédez à votre site Wix pour continuer l'édition.
3. Configurez votre annuaire d'utilisateurs
miniOrange assure l'authentification des utilisateurs à partir de diverses sources externes, telles que des annuaires (ADFS, Microsoft Active Directory, Microsoft Entra ID, OpenLDAP, Google, AWS Cognito, etc.), des fournisseurs d'identité (Okta, Shibboleth, Ping, OneLogin, Keycloak), des bases de données (MySQL, MariaDB, PostgreSQL, etc.) et bien d'autres . Vous pouvez configurer votre annuaire/référentiel d'utilisateurs existant ou ajouter des utilisateurs dans miniOrange.
Configurer miniOrange comme IDP
Configurer AD en tant qu'annuaire d'utilisateurs
Configurer un IDP externe
- Cliquez sur Fournisseurs d'identité >> Ajouter un fournisseur d'identité dans le menu de gauche du tableau de bord.
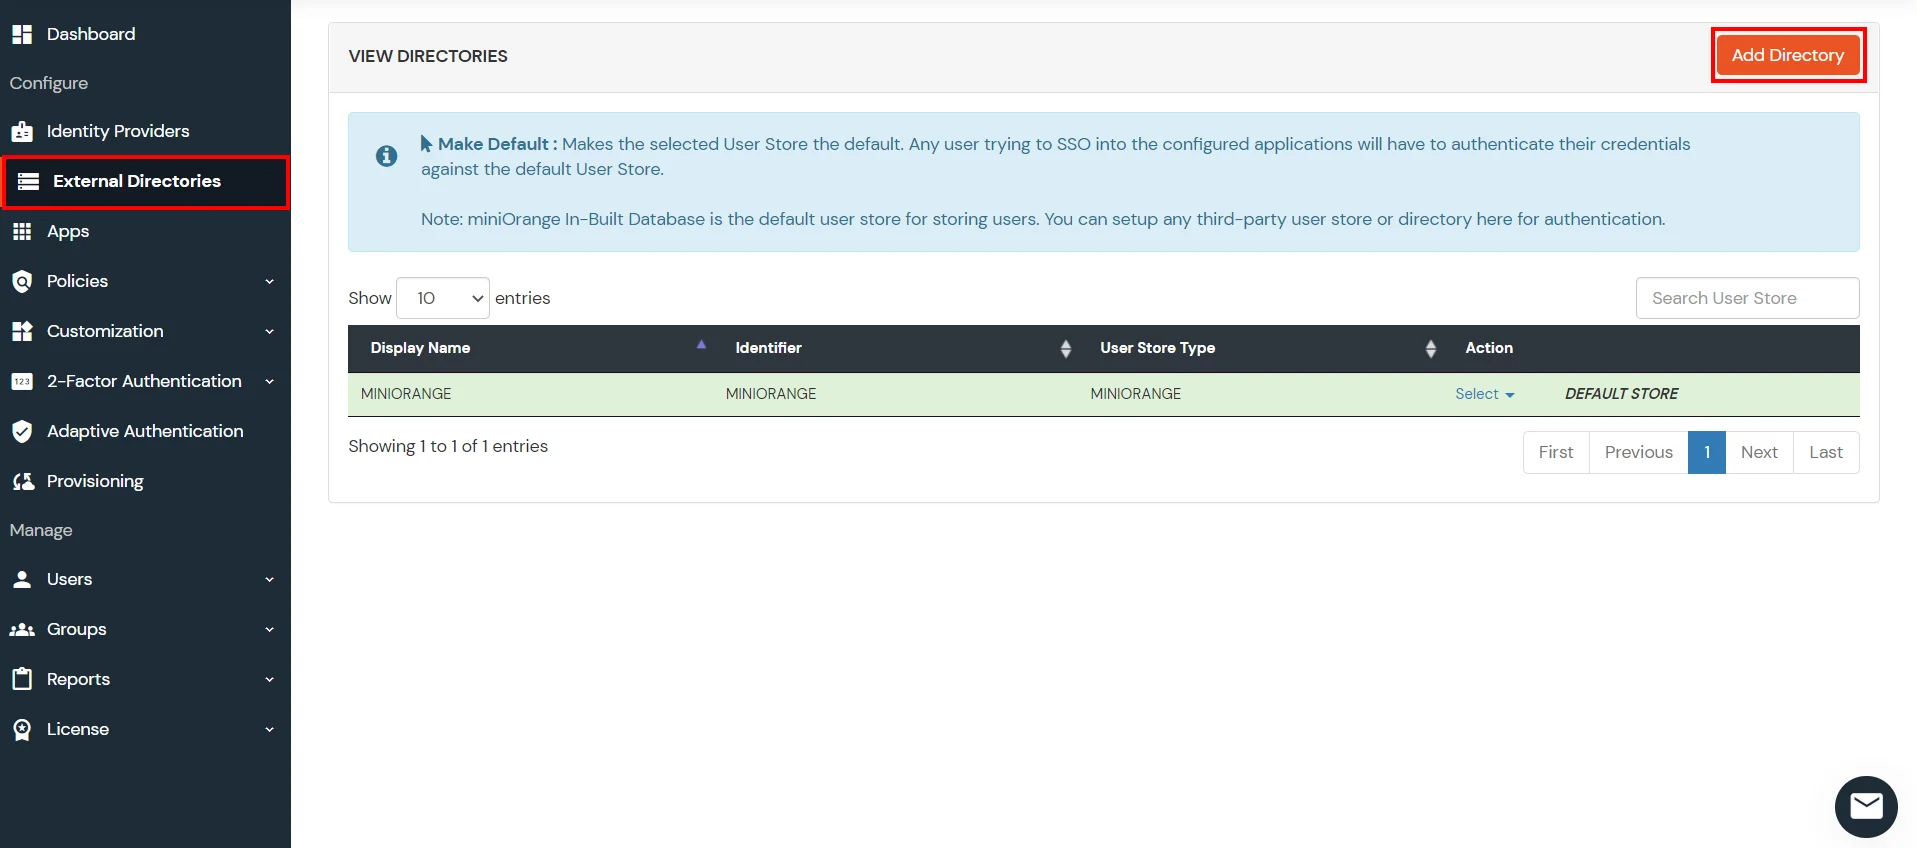
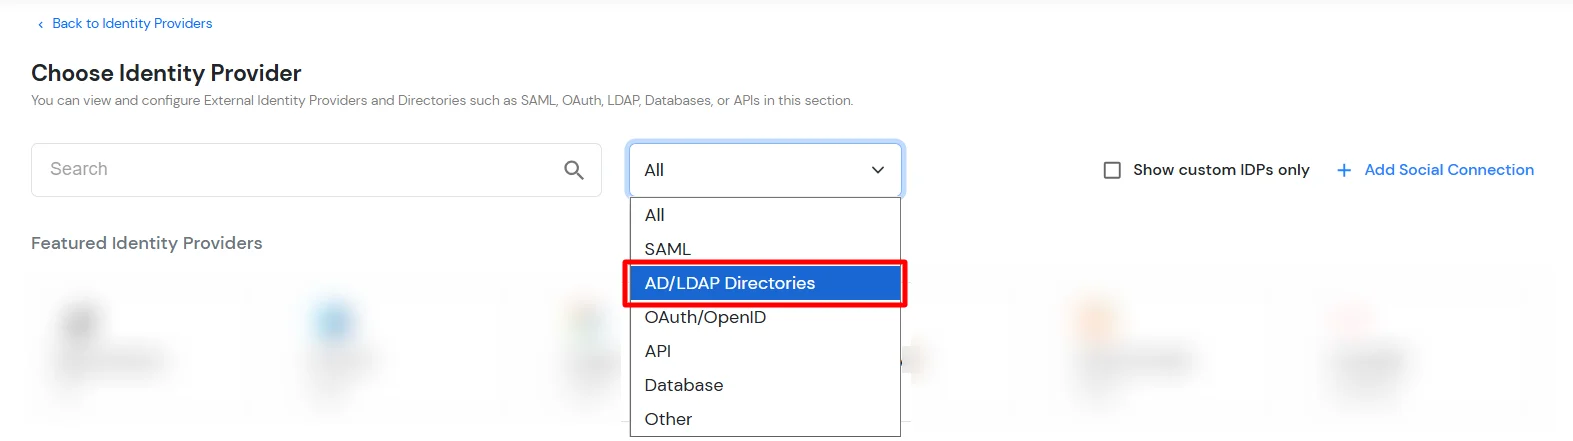
- Dans Choisir un fournisseur d'identité, sélectionnez Répertoires AD/LDAP de la liste déroulante.
- Recherchez ensuite AD/LDAP et cliquez dessus.
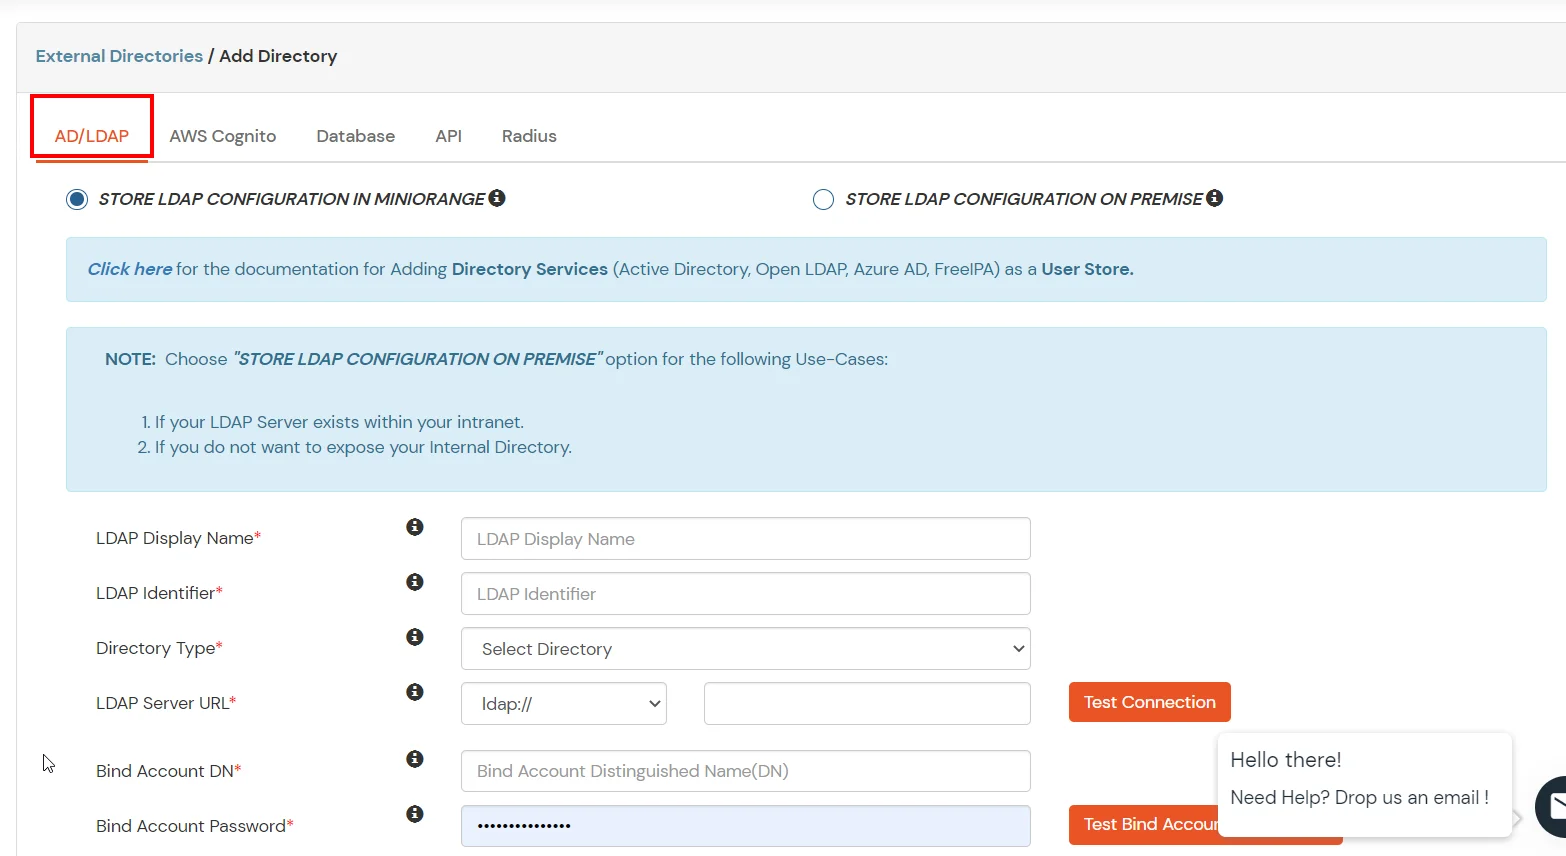
- STOCKER LA CONFIGURATION LDAP DANS MINIORANGEChoisissez cette option si vous souhaitez conserver votre configuration dans miniOrange. Si Active Directory est protégé par un pare-feu, vous devrez l'ouvrir pour autoriser les requêtes entrantes vers votre AD.
- STOCKER LA CONFIGURATION LDAP SUR PLACE: Choisissez cette option si vous souhaitez conserver votre configuration dans vos locaux et autoriser uniquement l'accès à AD à l'intérieur des locaux. Vous devrez télécharger et installer Passerelle miniOrange chez vous.
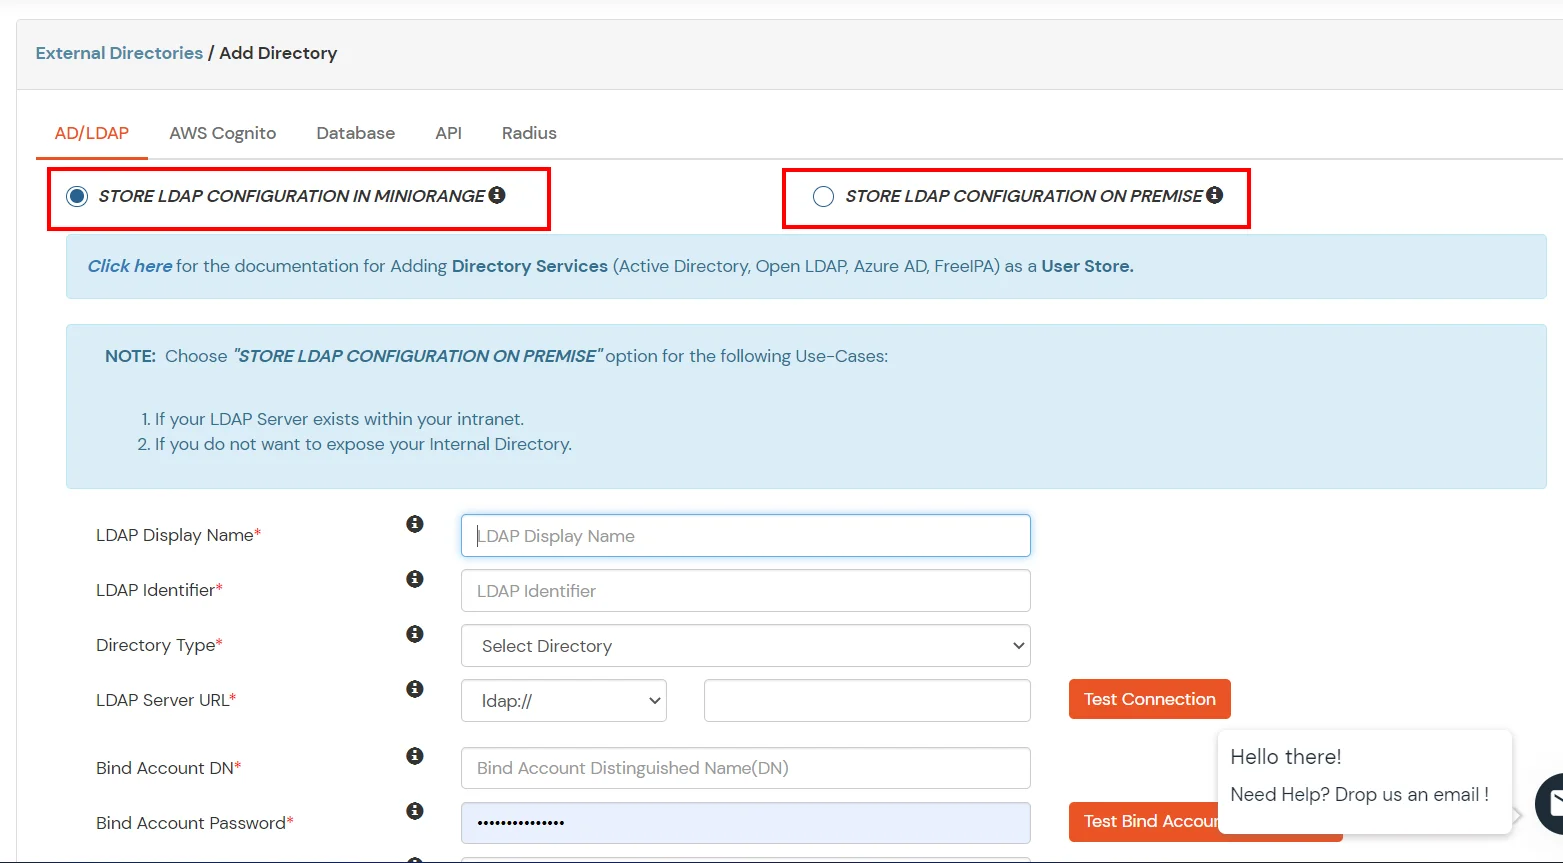
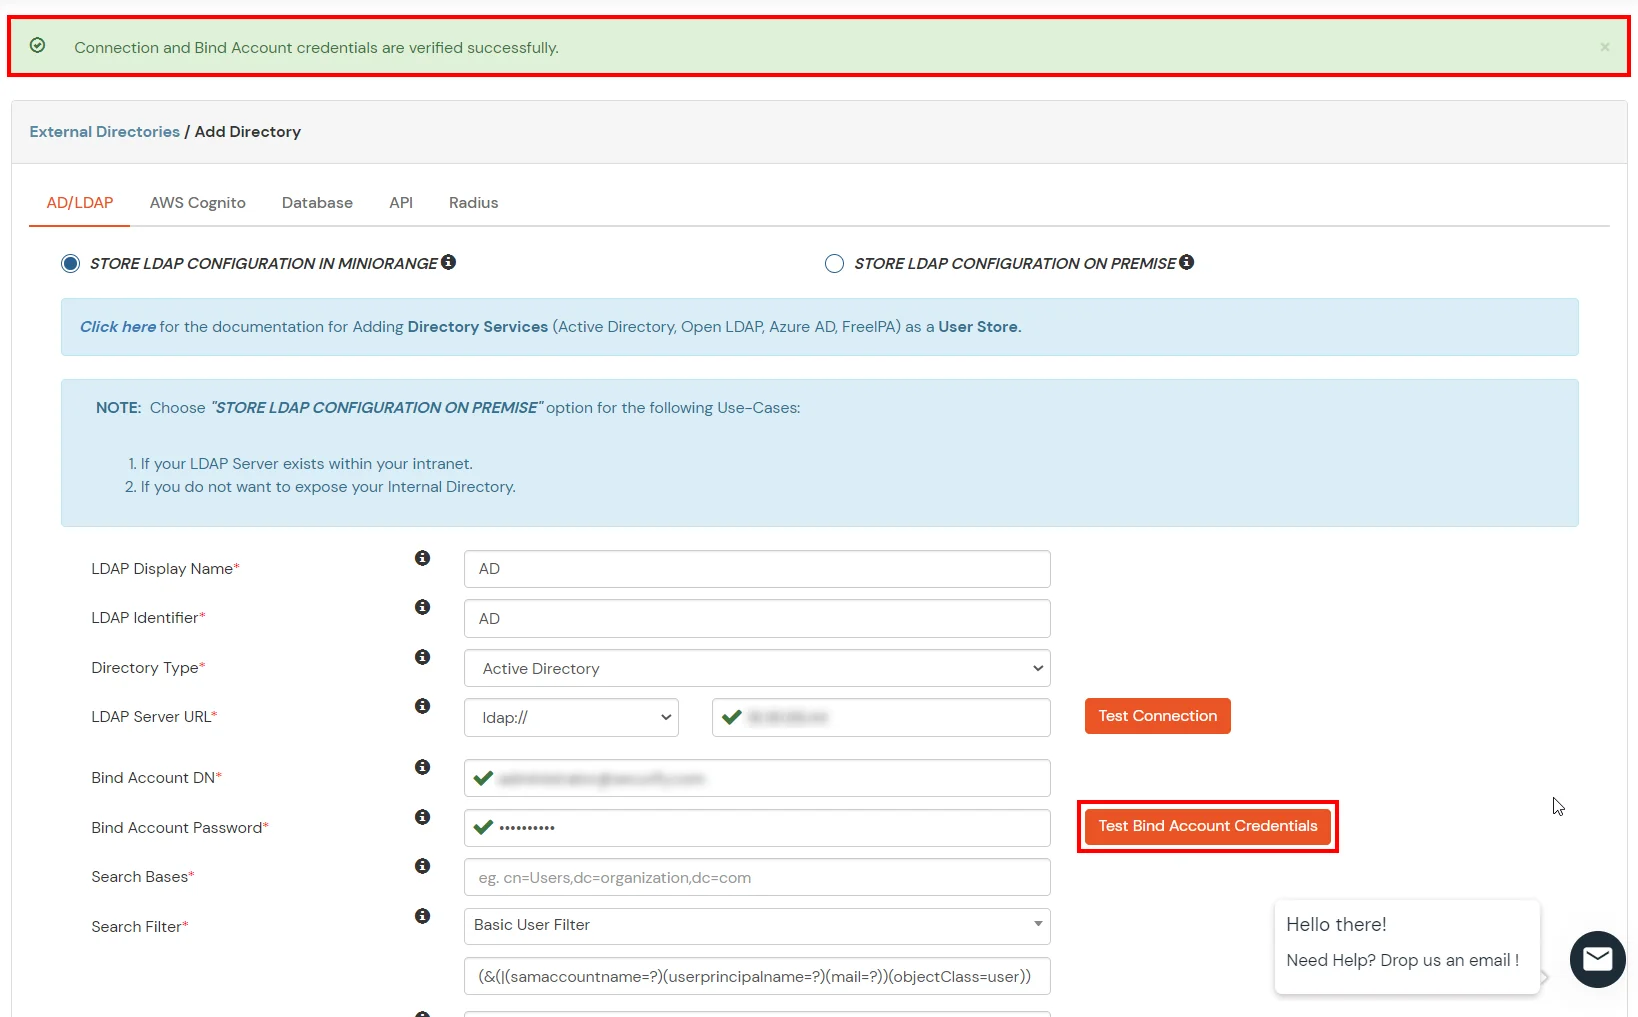
- Entrez LDAP Nom du profil et Identifiant nom.
- Sélectionner Type de répertoire as Le tiering Active Directory.
- Saisissez l'URL ou l'adresse IP du serveur LDAP par rapport au LDAP URL du serveur champ.
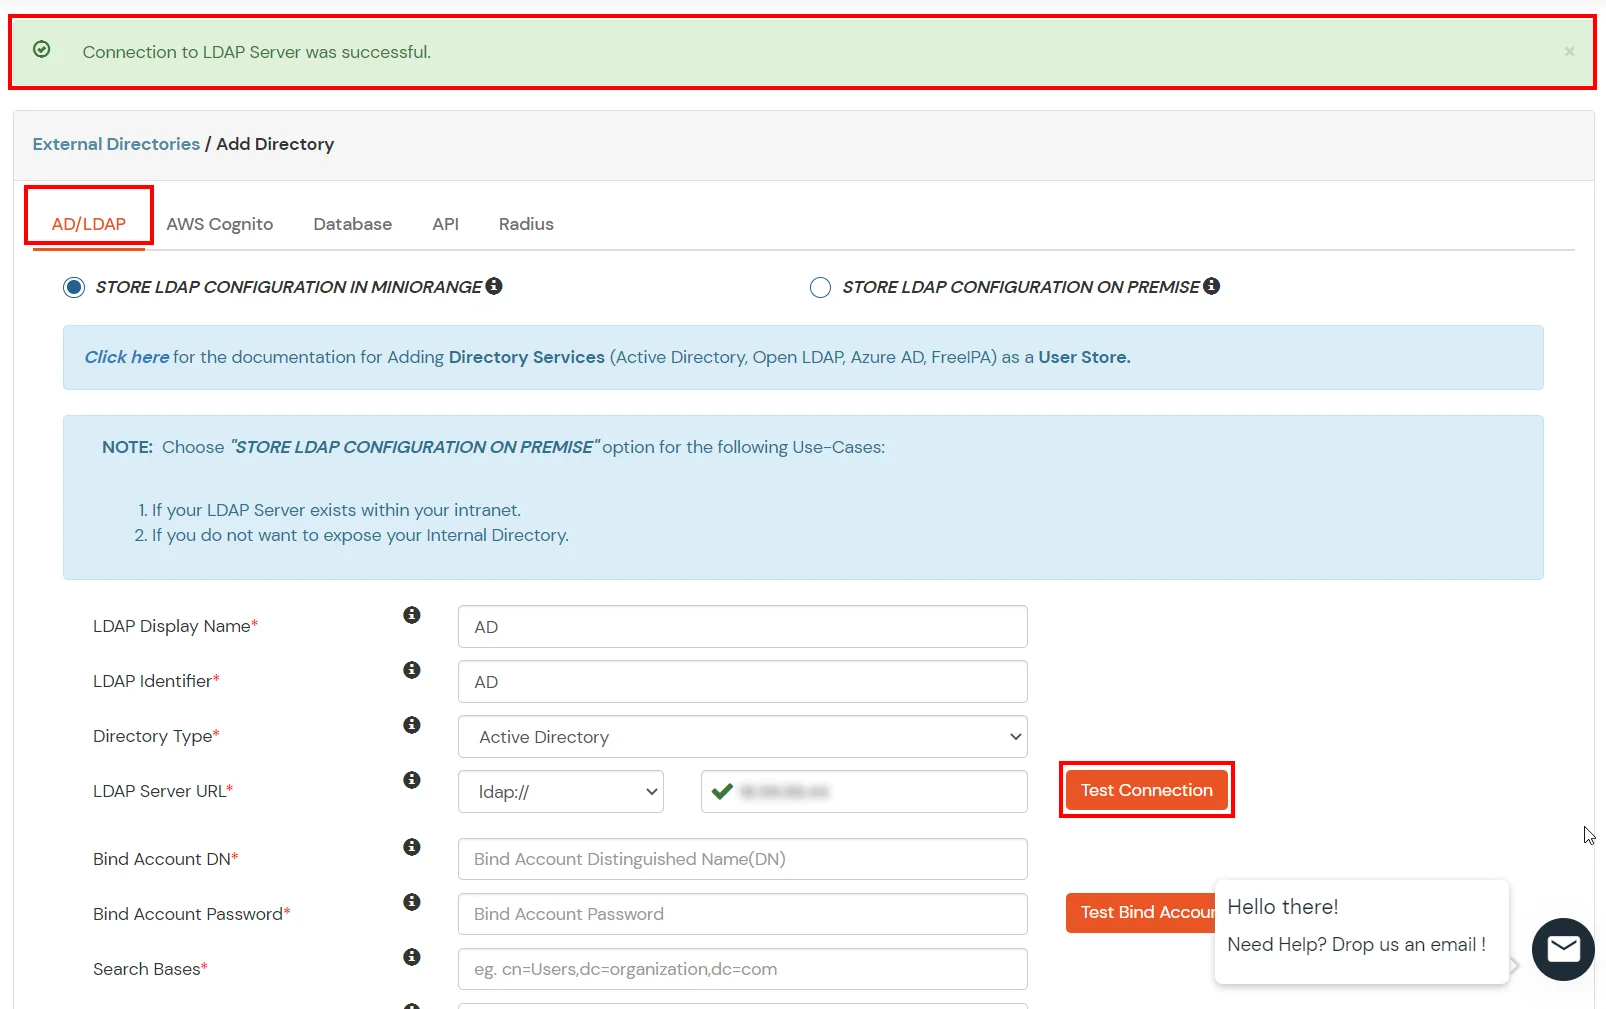
- Cliquez sur le Test de connexion bouton pour vérifier si vous avez établi une connexion réussie avec votre Serveur LDAP.
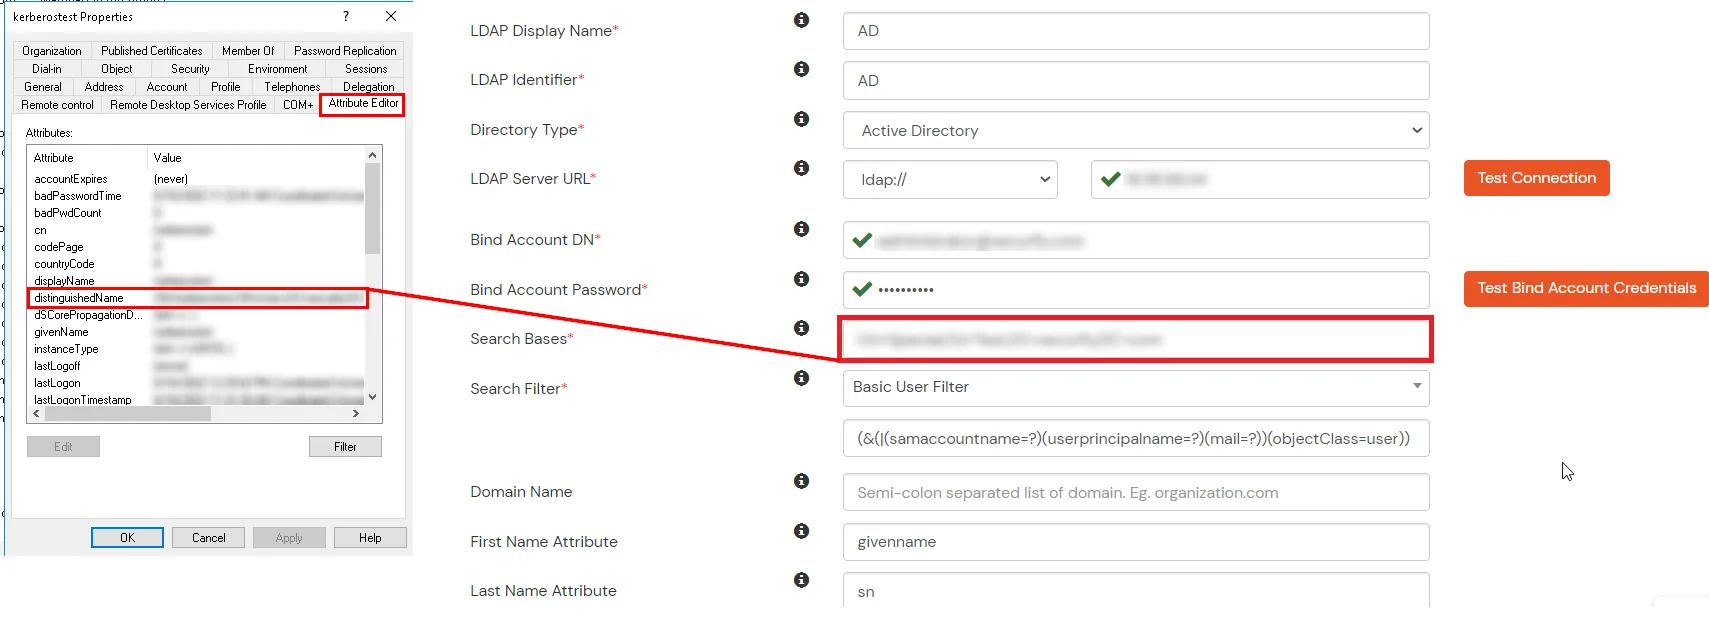
- Dans Active Directory, accédez aux propriétés des conteneurs/UO utilisateur et recherchez le Attribut de nom distinctifLe compte lié doit disposer des droits de lecture minimaux requis dans Active Directory pour permettre les recherches dans l'annuaire. Si le cas d'utilisation implique du provisionnement (comme la création, la mise à jour ou la suppression d'utilisateurs ou de groupes), le compte doit également disposer des droits d'écriture appropriés.
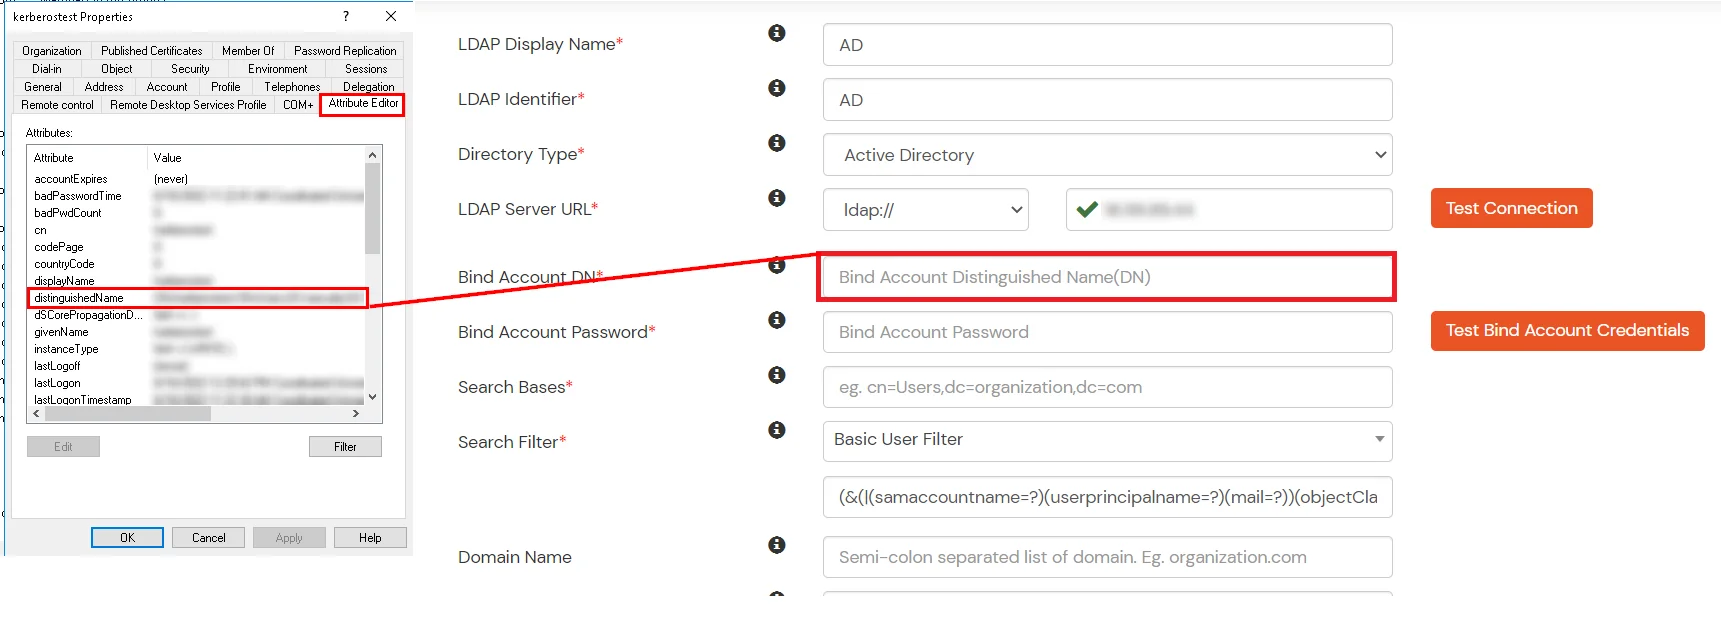
- Entrez le mot de passe valide du compte Bind.
- Cliquez sur le Tester les informations d'identification du compte de liaison pour vérifier vos informations d'identification LDAP Bind pour la connexion LDAP.
- Base de recherche est l'emplacement du répertoire où commence la recherche d'un utilisateur. Vous l'obtiendrez au même endroit où vous avez obtenu votre nom distingué.
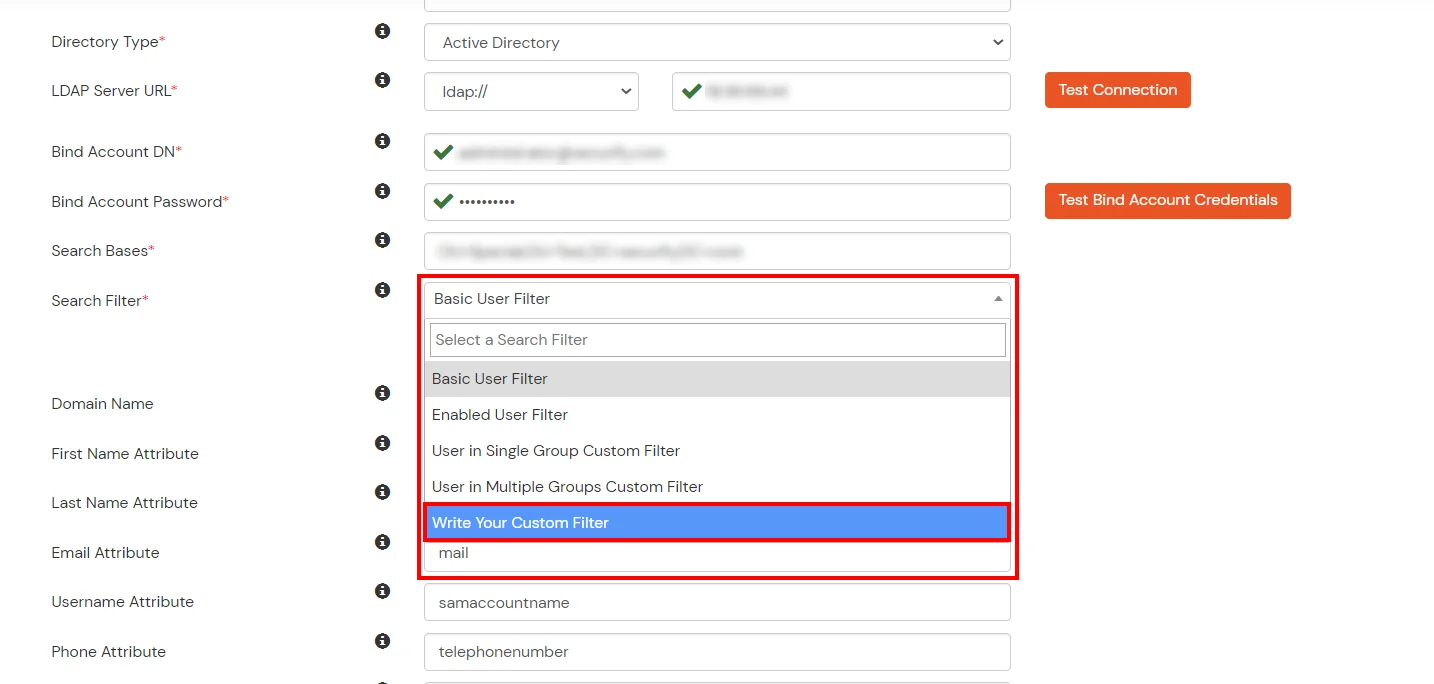
- Sélectionnez un filtre de recherche approprié dans le menu déroulant. Si tu utilises Utilisateur dans un filtre de groupe unique or Utilisateur dans un filtre de plusieurs groupes, remplace legroupe-dn> dans le filtre de recherche avec le nom distinctif du groupe dans lequel vos utilisateurs sont présents. Pour utiliser le filtre de recherche personnalisé, sélectionnez "Écrivez votre filtre personnalisé" option et personnalisez-la en conséquence.
- Cliquez sur le Suivant bouton, ou allez à la Options de connexion languette.
- Vous pouvez également configurer les options suivantes lors de la configuration d'AD. Activer Activer LDAP afin d'authentifier les utilisateurs depuis AD/LDAP. Clique sur le Suivant bouton pour ajouter un magasin d'utilisateurs.
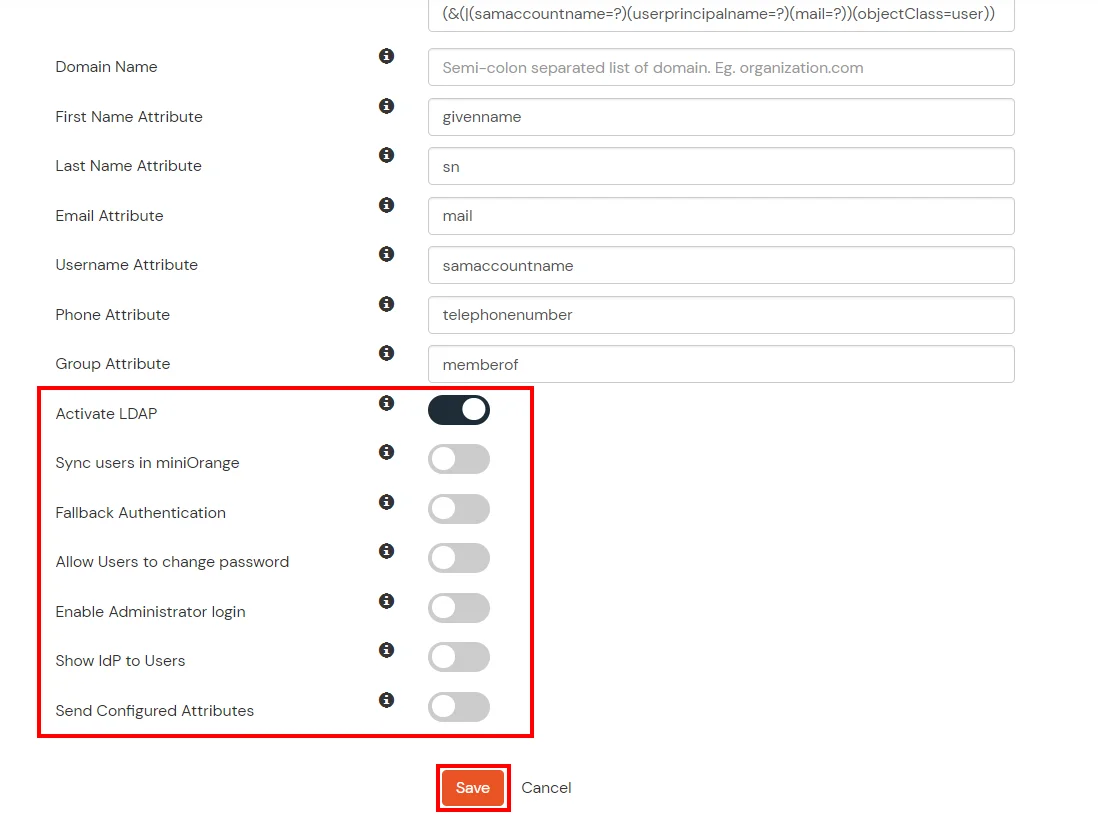
Voici la liste des attributs et ce qu'il fait lorsque nous l'activons. Vous pouvez activer/désactiver en conséquence.
| Attribut |
Description |
| Activer LDAP |
Toutes les authentifications des utilisateurs seront effectuées avec les informations d'identification LDAP si vous l'activez |
| Authentification de secours |
Si les informations d'identification LDAP échouent, l'utilisateur sera authentifié via miniOrange |
| Activer la connexion administrateur |
En activant cela, votre connexion administrateur miniOrange s'authentifie à l'aide de votre serveur LDAP |
| Afficher l'IdP aux utilisateurs |
Si vous activez cette option, cet IdP sera visible par les utilisateurs |
| Synchroniser les utilisateurs dans miniOrange |
Les utilisateurs seront créés dans miniOrange après authentification avec LDAP |
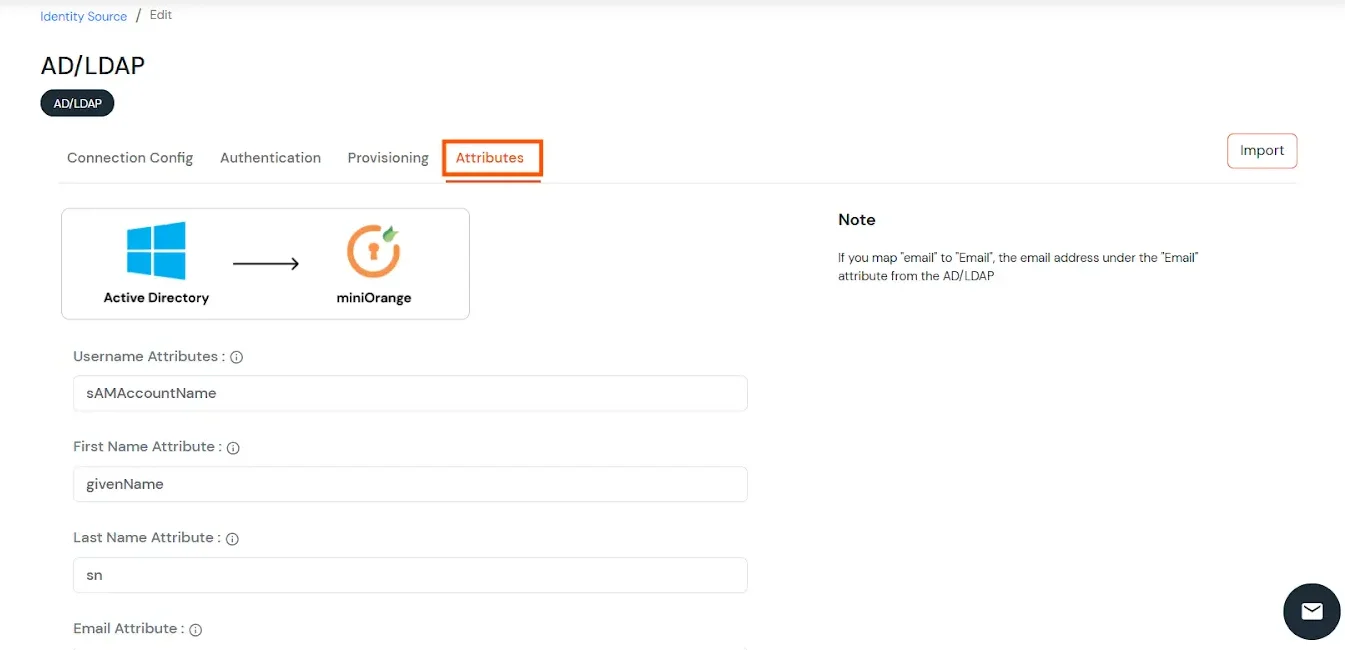
- Cliquez sur le Suivant bouton, ou allez à la Attributs languette.
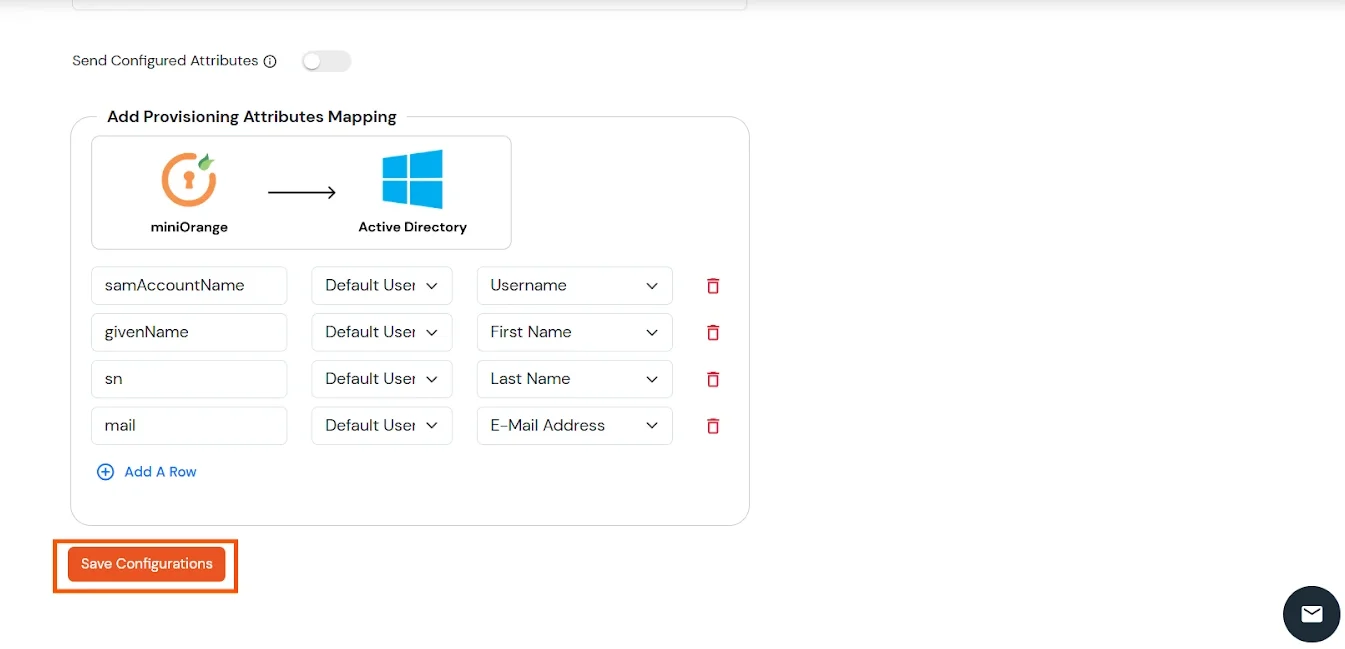
Cartographie des attributs d'AD
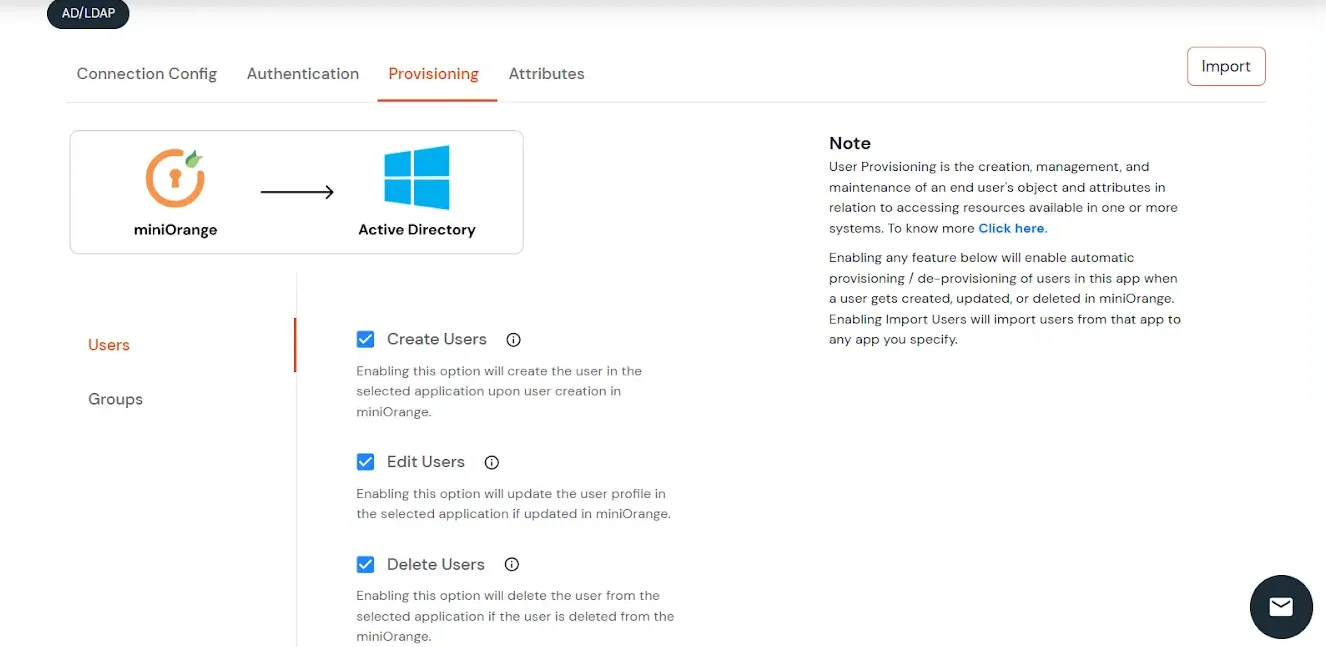
Importation et provisionnement d'utilisateurs à partir d'AD
- Si vous souhaitez configurer le provisionnement, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.
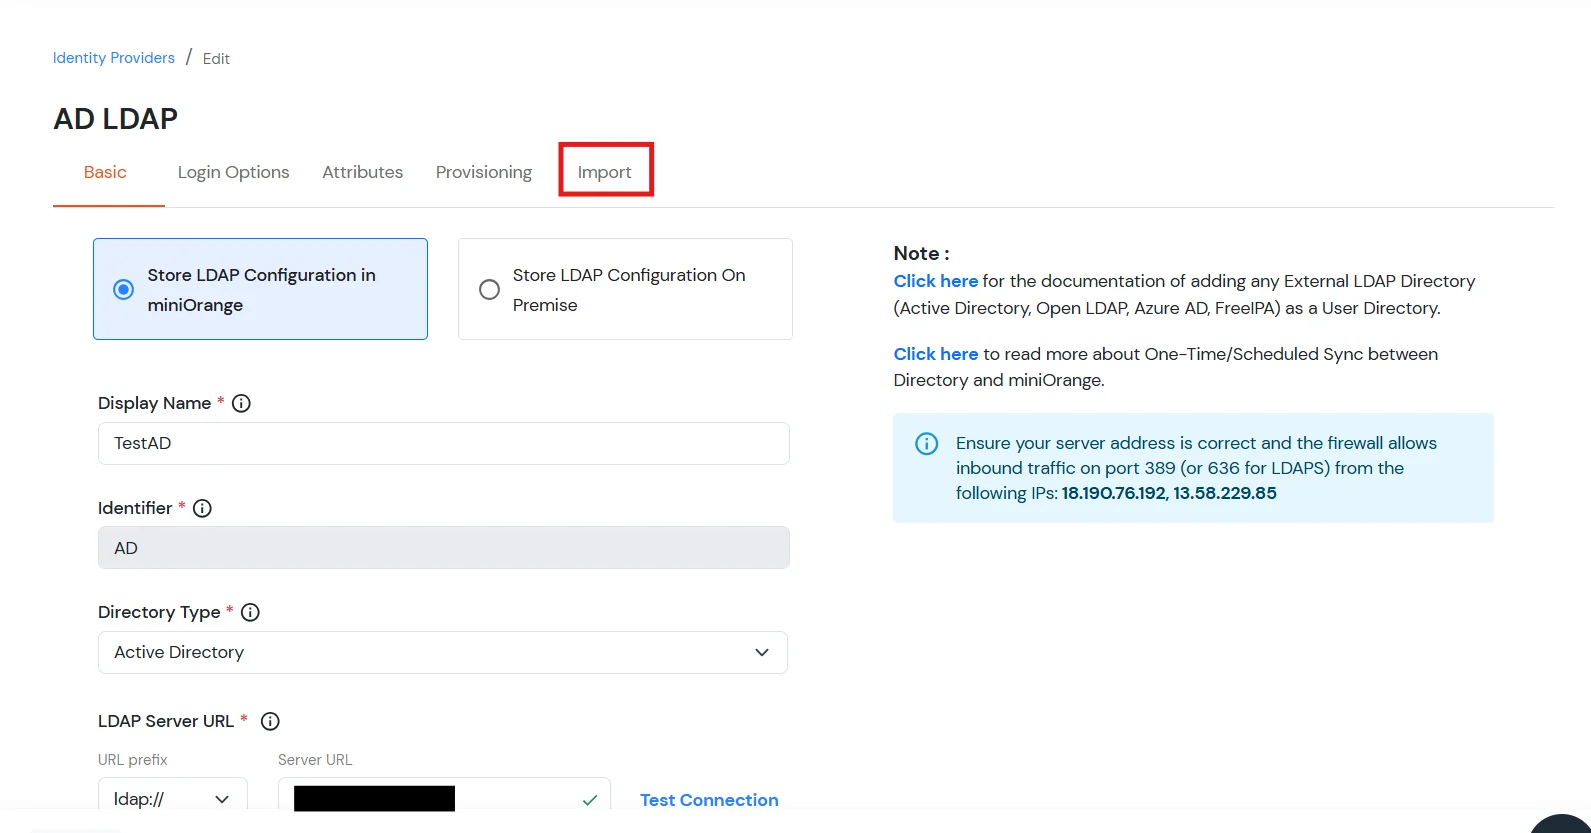
Importer la stratégie de mot de passe depuis Active Directory
- Si vous souhaitez importer votre politique de mot de passe Active Directory dans miniOrange, cliquez ici Pour plus d'informations, nous allons ignorer cette étape pour le moment.
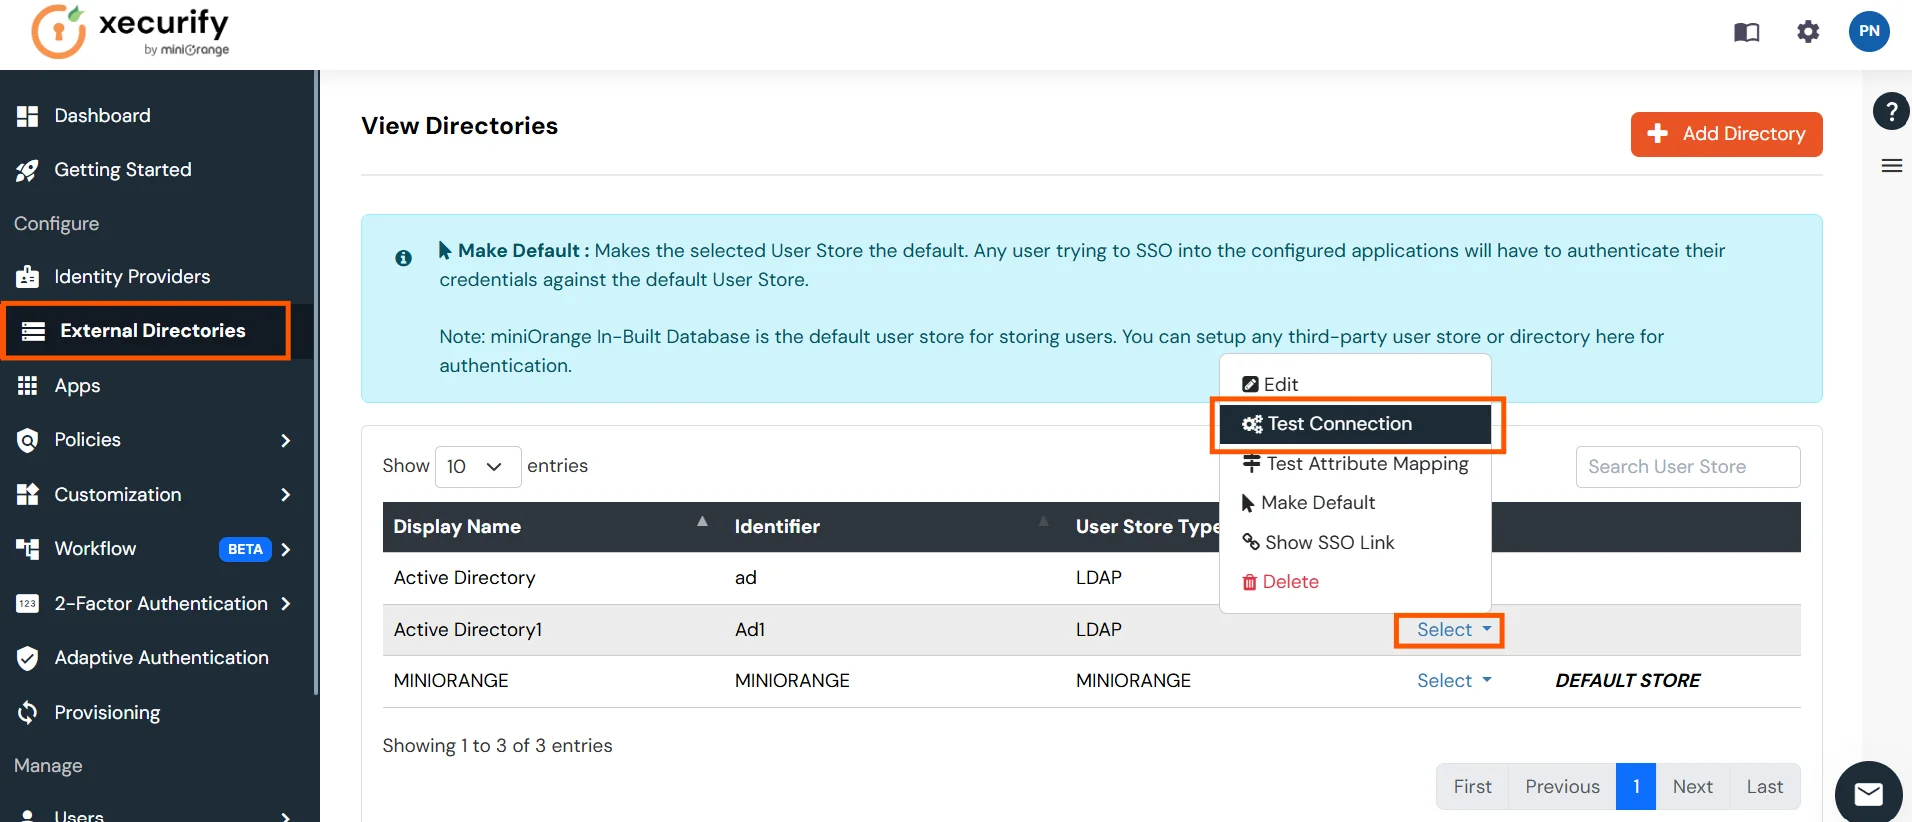
Tester les connexions
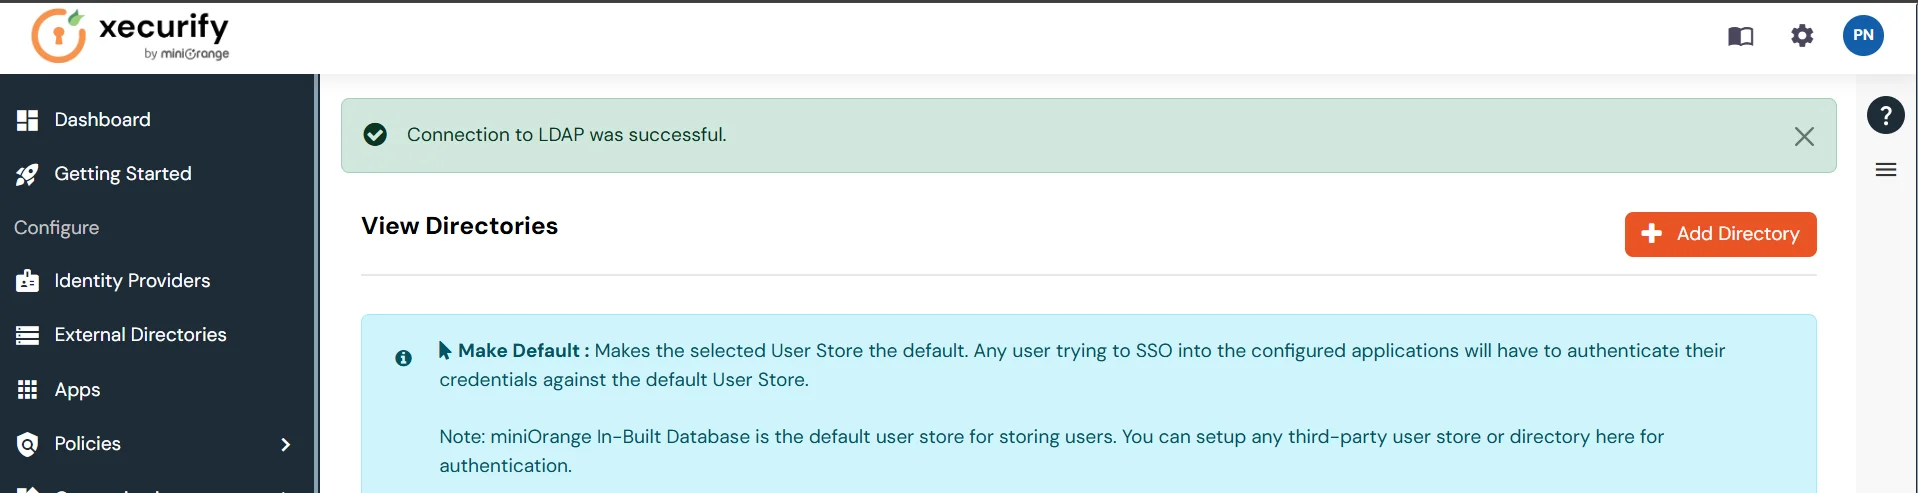
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Test de connexion.
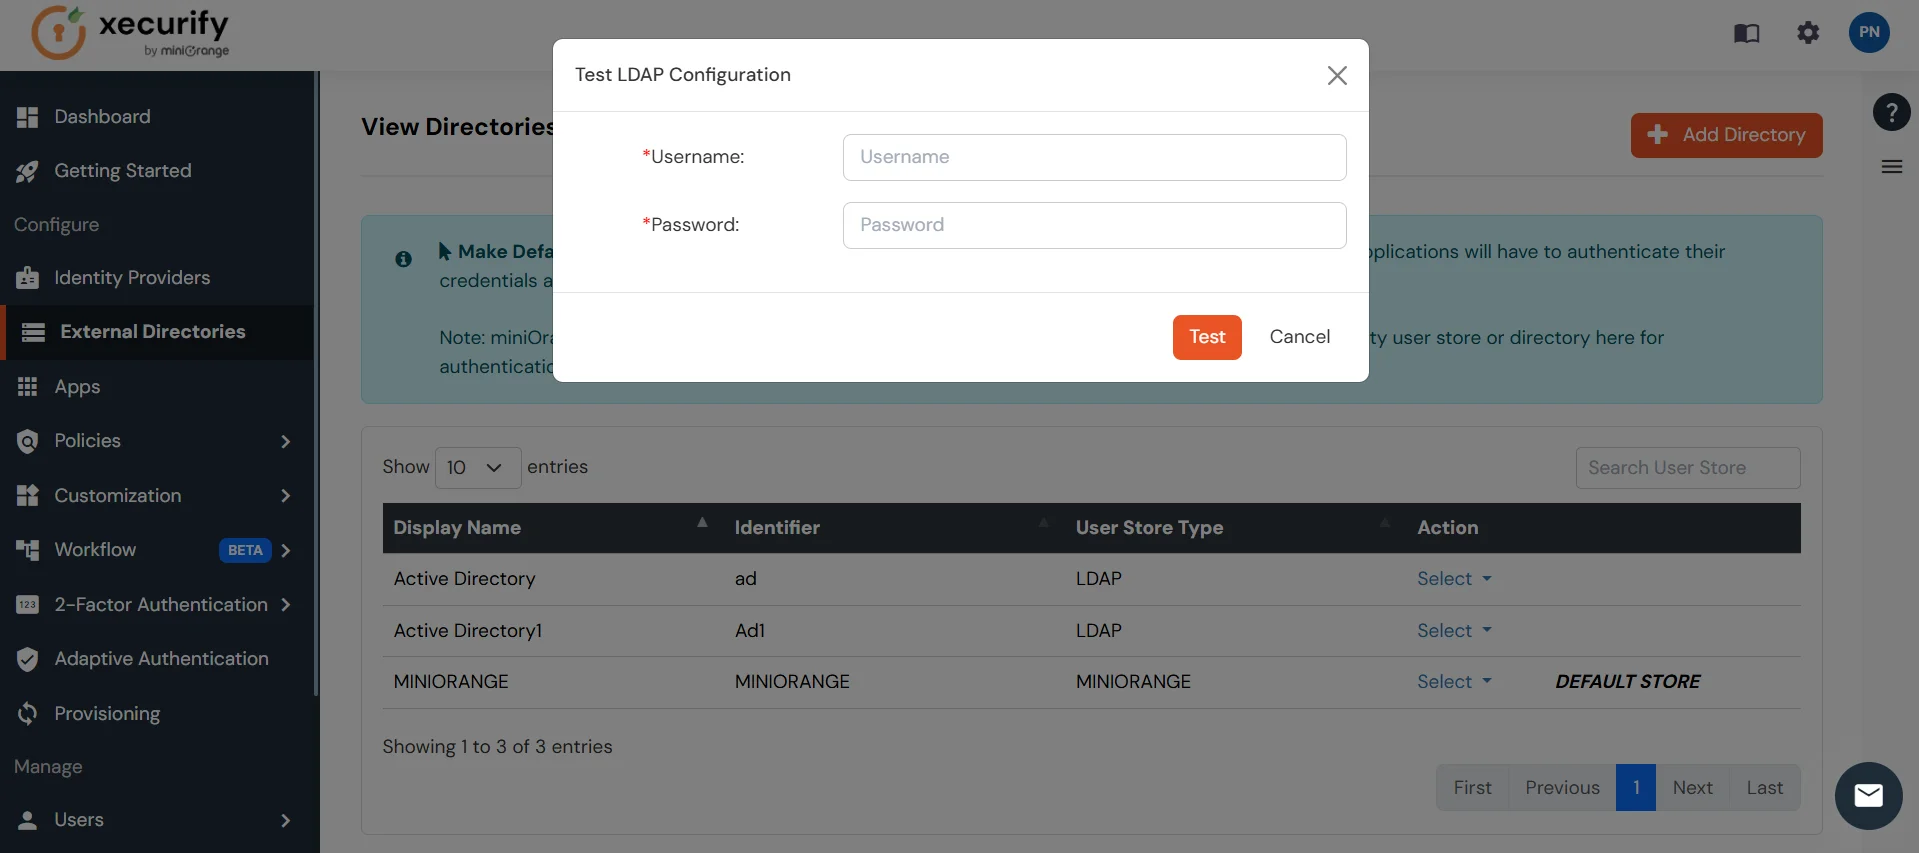
- Une fenêtre contextuelle apparaît vous invitant à saisir un nom d'utilisateur et un mot de passe pour vérifier votre configuration LDAP.
- On Réussi connexion avec le serveur LDAP, un message de réussite s'affiche.
Mappage des attributs de test
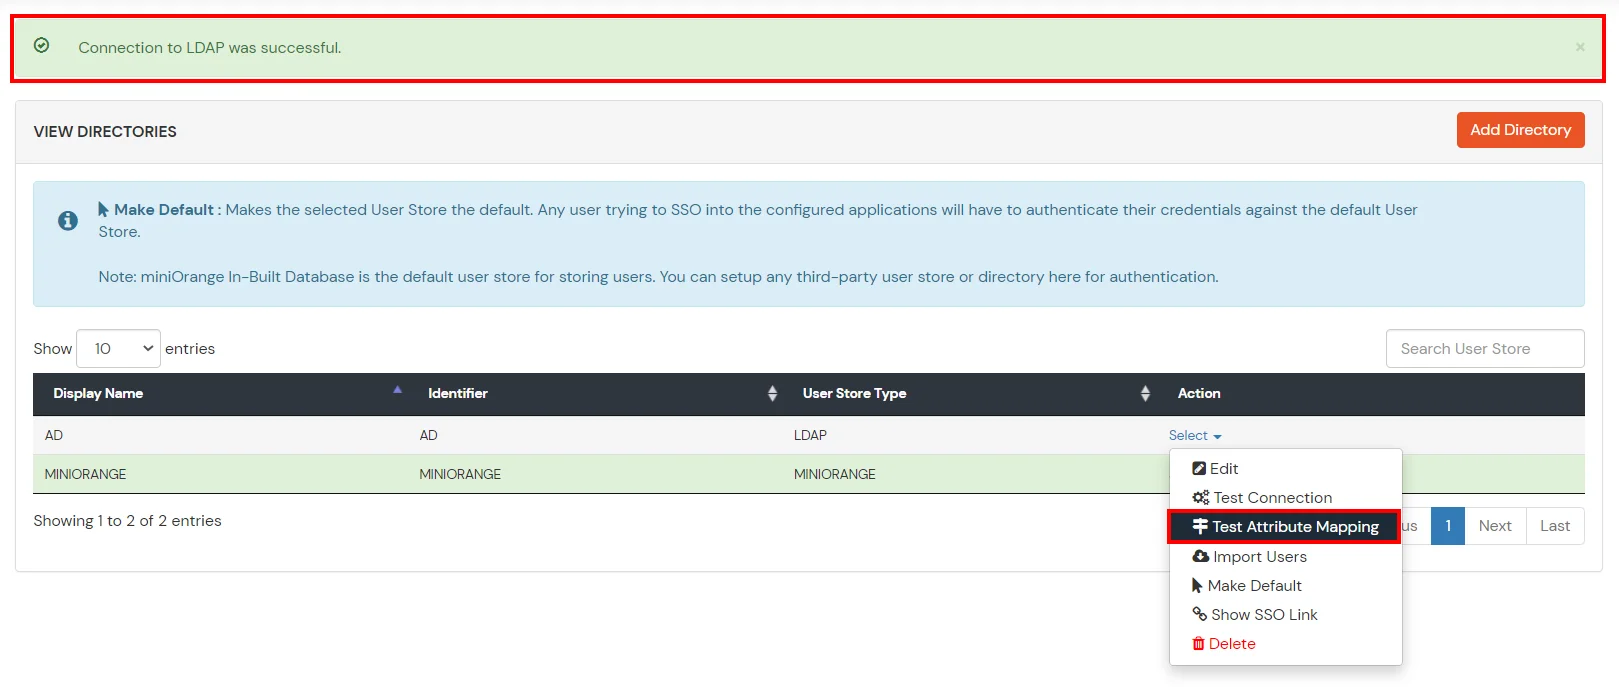
- Vous verrez une liste de répertoires sous Fournisseurs d'identité. Dans la liste déroulante, sélectionnez Répertoires AD/LDAP, recherchez votre répertoire configuré, cliquez sur les trois points à côté et sélectionnez Mappage des attributs de test.
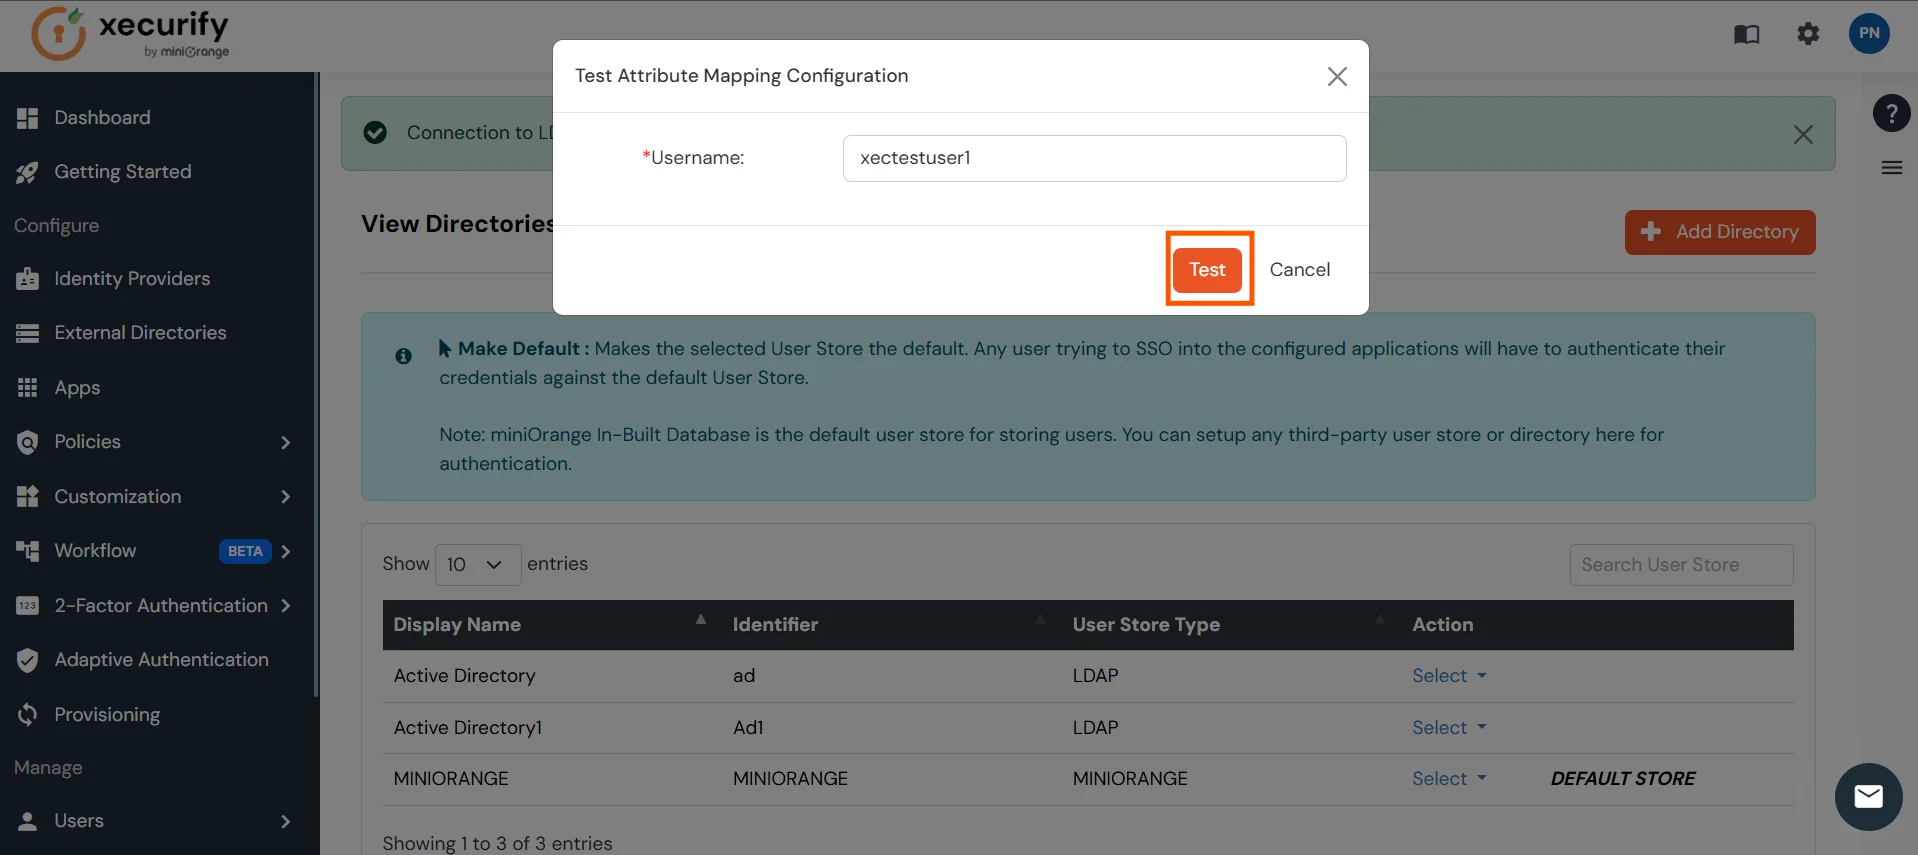
- Une fenêtre contextuelle apparaît pour saisir un nom d'utilisateur et cliquer Test.
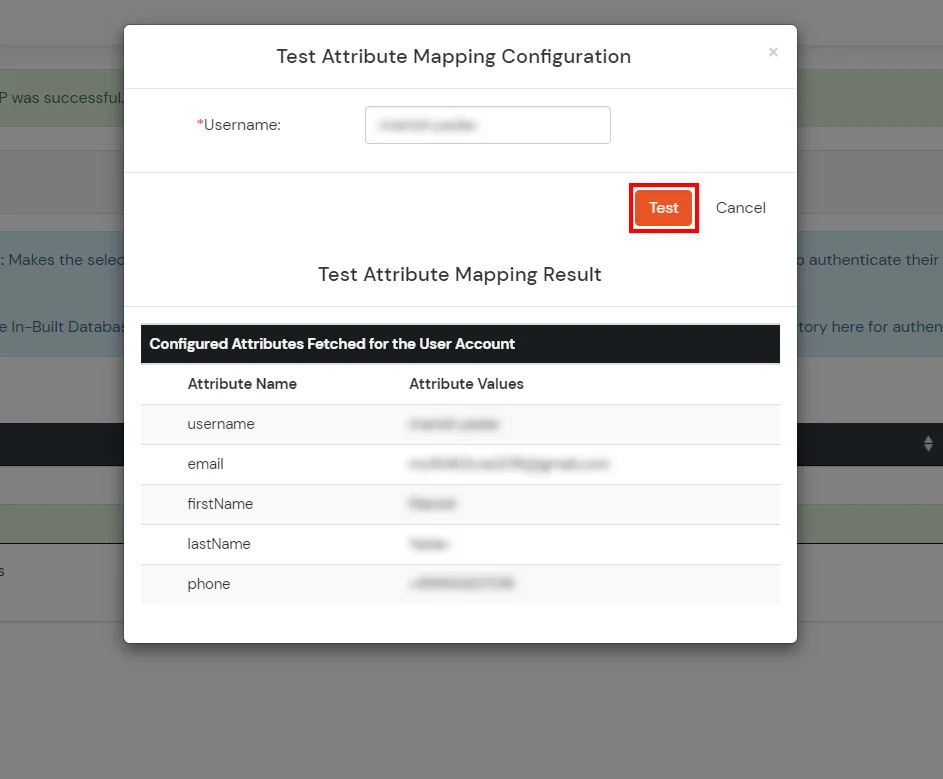
- Le résultat du mappage des attributs de test sera affiché.
La configuration d'AD en tant qu'annuaire externe est terminée.
Remarque : Consultez notre guide pour configurer LDAP sur un serveur Windows.
miniOrange s'intègre à diverses sources d'utilisateurs externes telles que des annuaires, des fournisseurs d'identité, etc.
Vous ne parvenez pas à trouver votre IdP ou vous avez besoin d'aide pour le configurer ?
Contactez-nous ou envoyez-nous un e-mail à idpsupport@xecurify.com et nous vous aiderons à le configurer en un rien de temps.
4. Tester la configuration SSO
Utilisation de la connexion initiée par SP
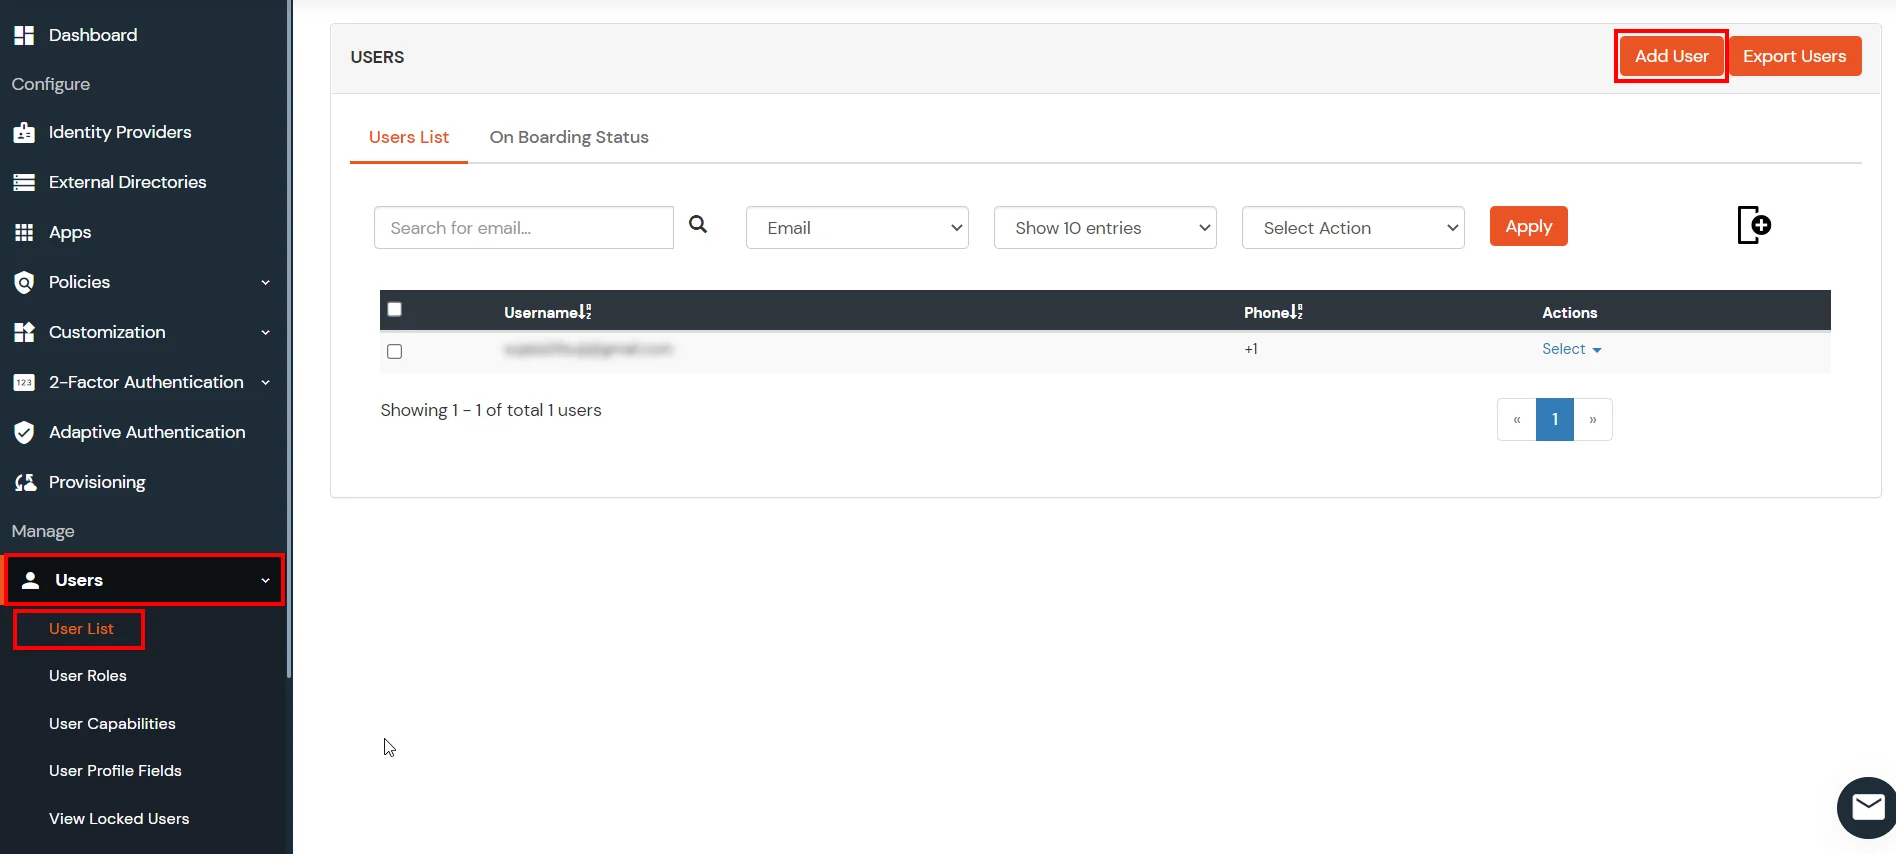
- Disons que vous avez configuré miniOrange comme magasin d'utilisateurs.
- En accédant au URL d'authentification unique comme mentionné dans le seconde Étape, il vous sera demandé les informations d'identification miniOrange.
- En saisissant les informations d'identification valides, vous serez connecté avec succès à Wix.
Utilisation de la connexion initiée par IDP
- Connectez-vous à miniOrange IdP en utilisant vos informations d'identification.
- Sur le tableau de bord de l'utilisateur final, cliquez sur le Wix application configurée, pour tester le flux SSO.
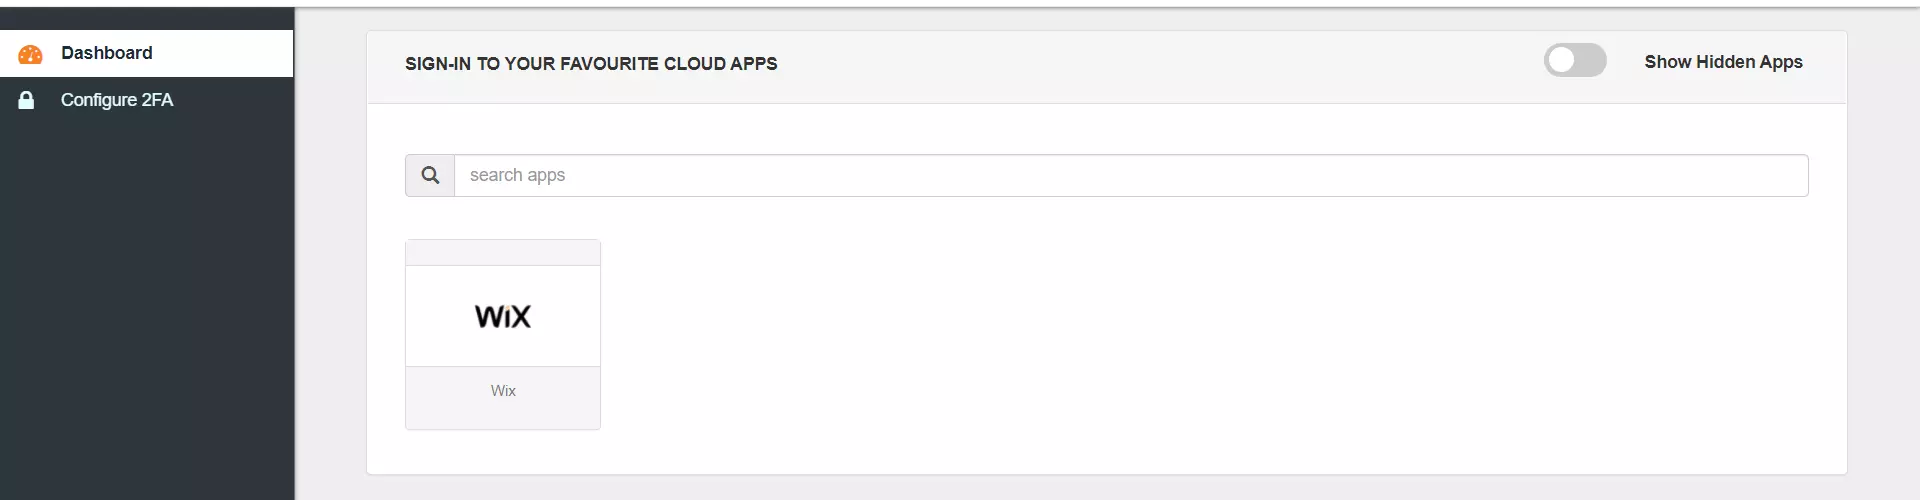
- Vous serez connecté avec succès au site Wix.
Utilisation de la connexion initiée par SP
- Disons que vous avez configuré Okta comme IDP.
- En accédant au URL d'authentification unique comme mentionné dans le seconde Étape, il vous sera demandé de saisir vos informations d'identification Okta.
- En saisissant les informations d'identification valides, vous serez connecté avec succès au site Wix.
![Authentification unique Wix (SSO) : connexion Wix]()
Utilisation de la connexion initiée par IDP
- Connectez-vous à Okta à l'aide de vos informations d'identification.
- Cliquez sur Administrateur pour accéder à la console d'administration, puis cliquez sur Applications.
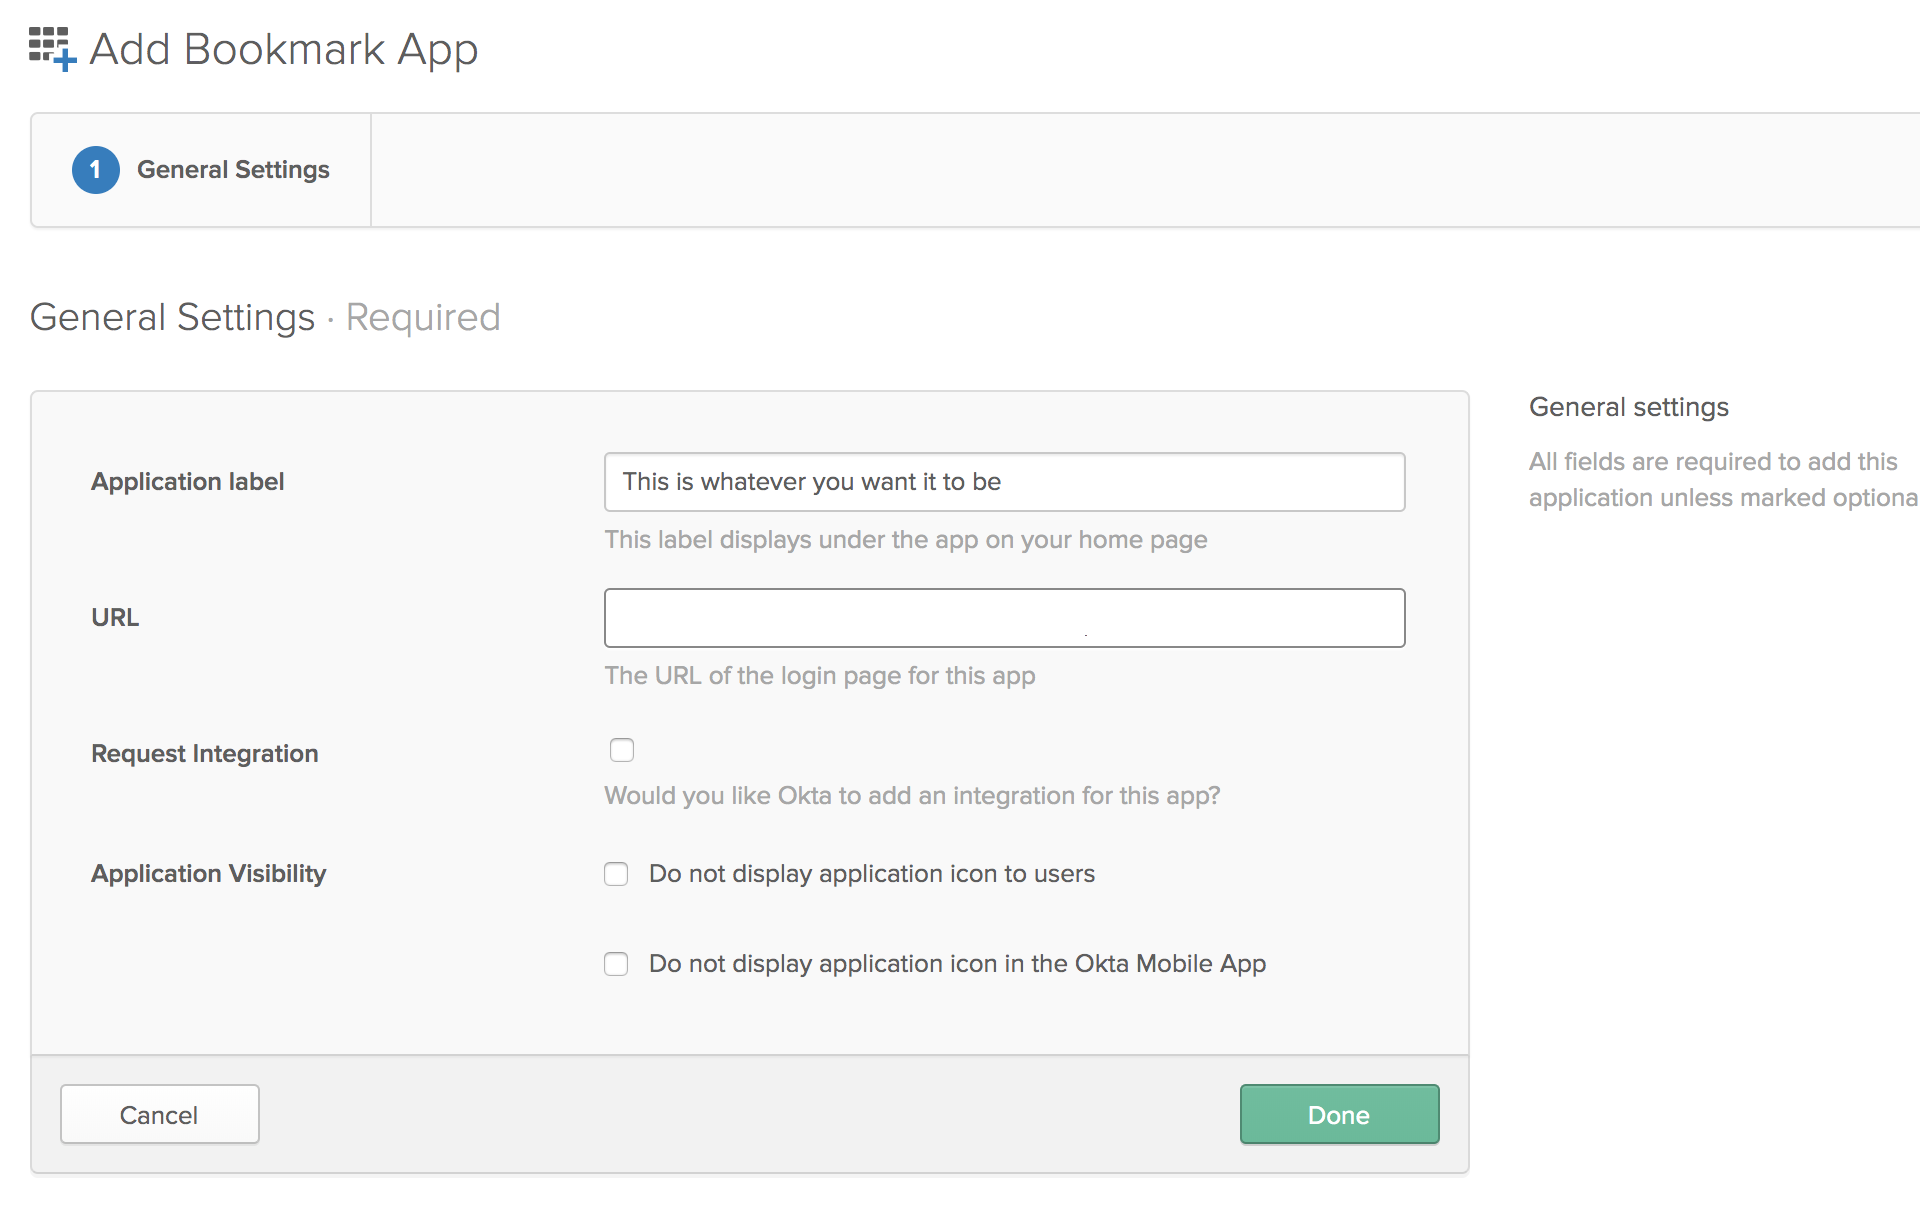
- Cliquez sur Ajouter une application et recherchez "Bookmark App", puis cliquez sur Ajouter dans le volet de gauche.
- Choisissez un nom d'application de votre choix qui sera le nom d'affichage.
- Dans la section URL, saisissez le URL SSO cela est donné dans l'application JWT.
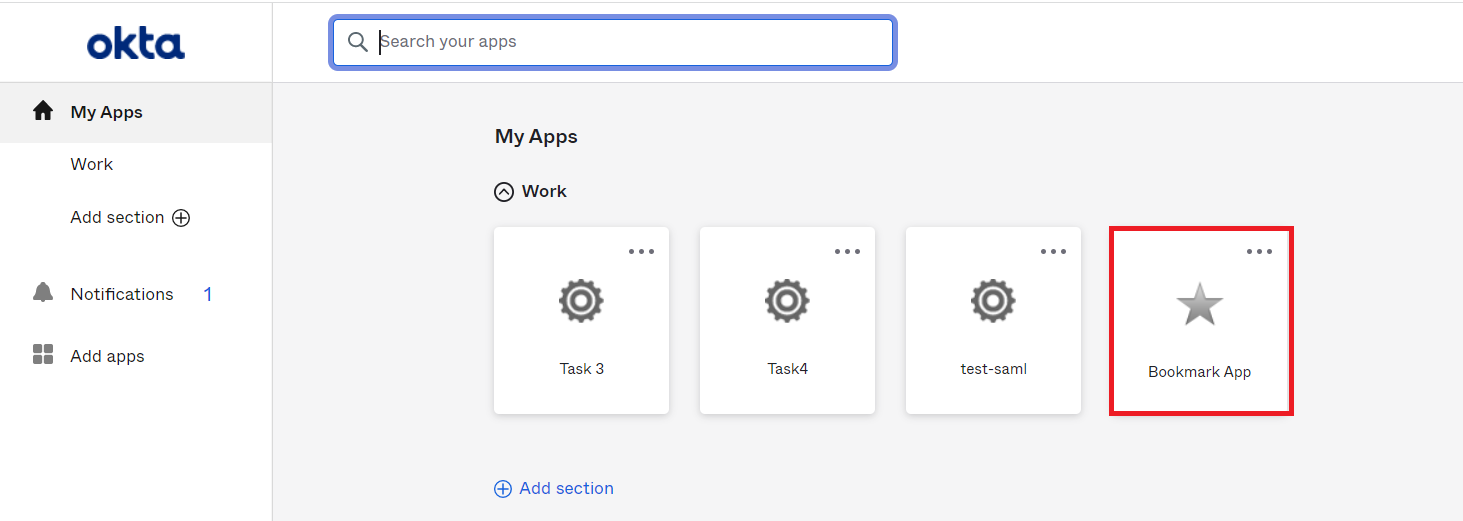
- Cliquez sur Enregistrer.
- Sur le tableau de bord de l'utilisateur final, cliquez sur le Wix application de favoris configurée, pour tester le flux SSO.
- Vous serez connecté avec succès à Wix.
Références externes
Questions fréquemment posées
Oui, c'est tout à fait possible avec la solution actuelle miniOrange Wix SSO.
Vous pouvez activer le SSO dans Wix en utilisant Okta ou tout autre IDP comme source d'authentification principale. Nous pouvons le faire en utilisant le service miniOrange Broker.
Oui, même si vous avez configuré le SSO, les données des utilisateurs existants ne seront pas perdues. Il peut continuer à se connecter. Notre solution utilise l'adresse email de l'utilisateur. Autrement dit, si le même utilisateur se connecte à Wix en utilisant la même adresse email qu'auparavant, il verra ses données personnelles telles qu'avant.