Strumenti AD
Le migliori pratiche per la sicurezza di Active Directory
Luglio 22, 2025
Ho bisogno di aiuto? Siamo proprio qui!

Risultati di Ricerca:
×
La gestione di un account computer alla volta non è scalabile negli ambienti Active Directory in crescita. Le operazioni in blocco aiutano i team IT a mantenere il controllo man mano che aumenta il numero di dispositivi.
La gestione in blocco dei computer garantisce un'esecuzione più rapida, un controllo migliore e un ambiente Active Directory più gestibile.
Offri agli utenti metodi flessibili per sbloccare gli account AD, su tutte le piattaforme e i dispositivi, senza compromettere la sicurezza o il controllo amministrativo.

Aggiorna le appartenenze ai gruppi per più account computer contemporaneamente. Assicurati che i computer siano inseriti nei gruppi di sicurezza e accesso corretti senza dover modificare manualmente ogni oggetto.

Modifica in blocco nomi di computer, descrizioni, dettagli di reparto e altri attributi. In questo modo, la gestione dei computer di Active Directory rimane coerente tra sedi e team.

Sposta grandi gruppi di computer tra le unità organizzative durante ristrutturazioni, cambi di sede o aggiornamenti delle policy senza compromettere le configurazioni esistenti.
Disattiva immediatamente gli account dei computer in Active Directory per impedire l'accesso non autorizzato da computer inutilizzati, persi o compromessi.
Elimina in modo sicuro da Active Directory i computer non più in uso, riducendo l'ingombro e migliorando l'igiene delle directory.

Ripristina rapidamente gli account dei computer eliminati per evitare tempi di inattività causati da rimozioni accidentali.
Reimposta la password dell'account del computer in AD utilizzando un'interfaccia guidata, eliminando la necessità di script e risolvendo più rapidamente i problemi di affidabilità e autenticazione.
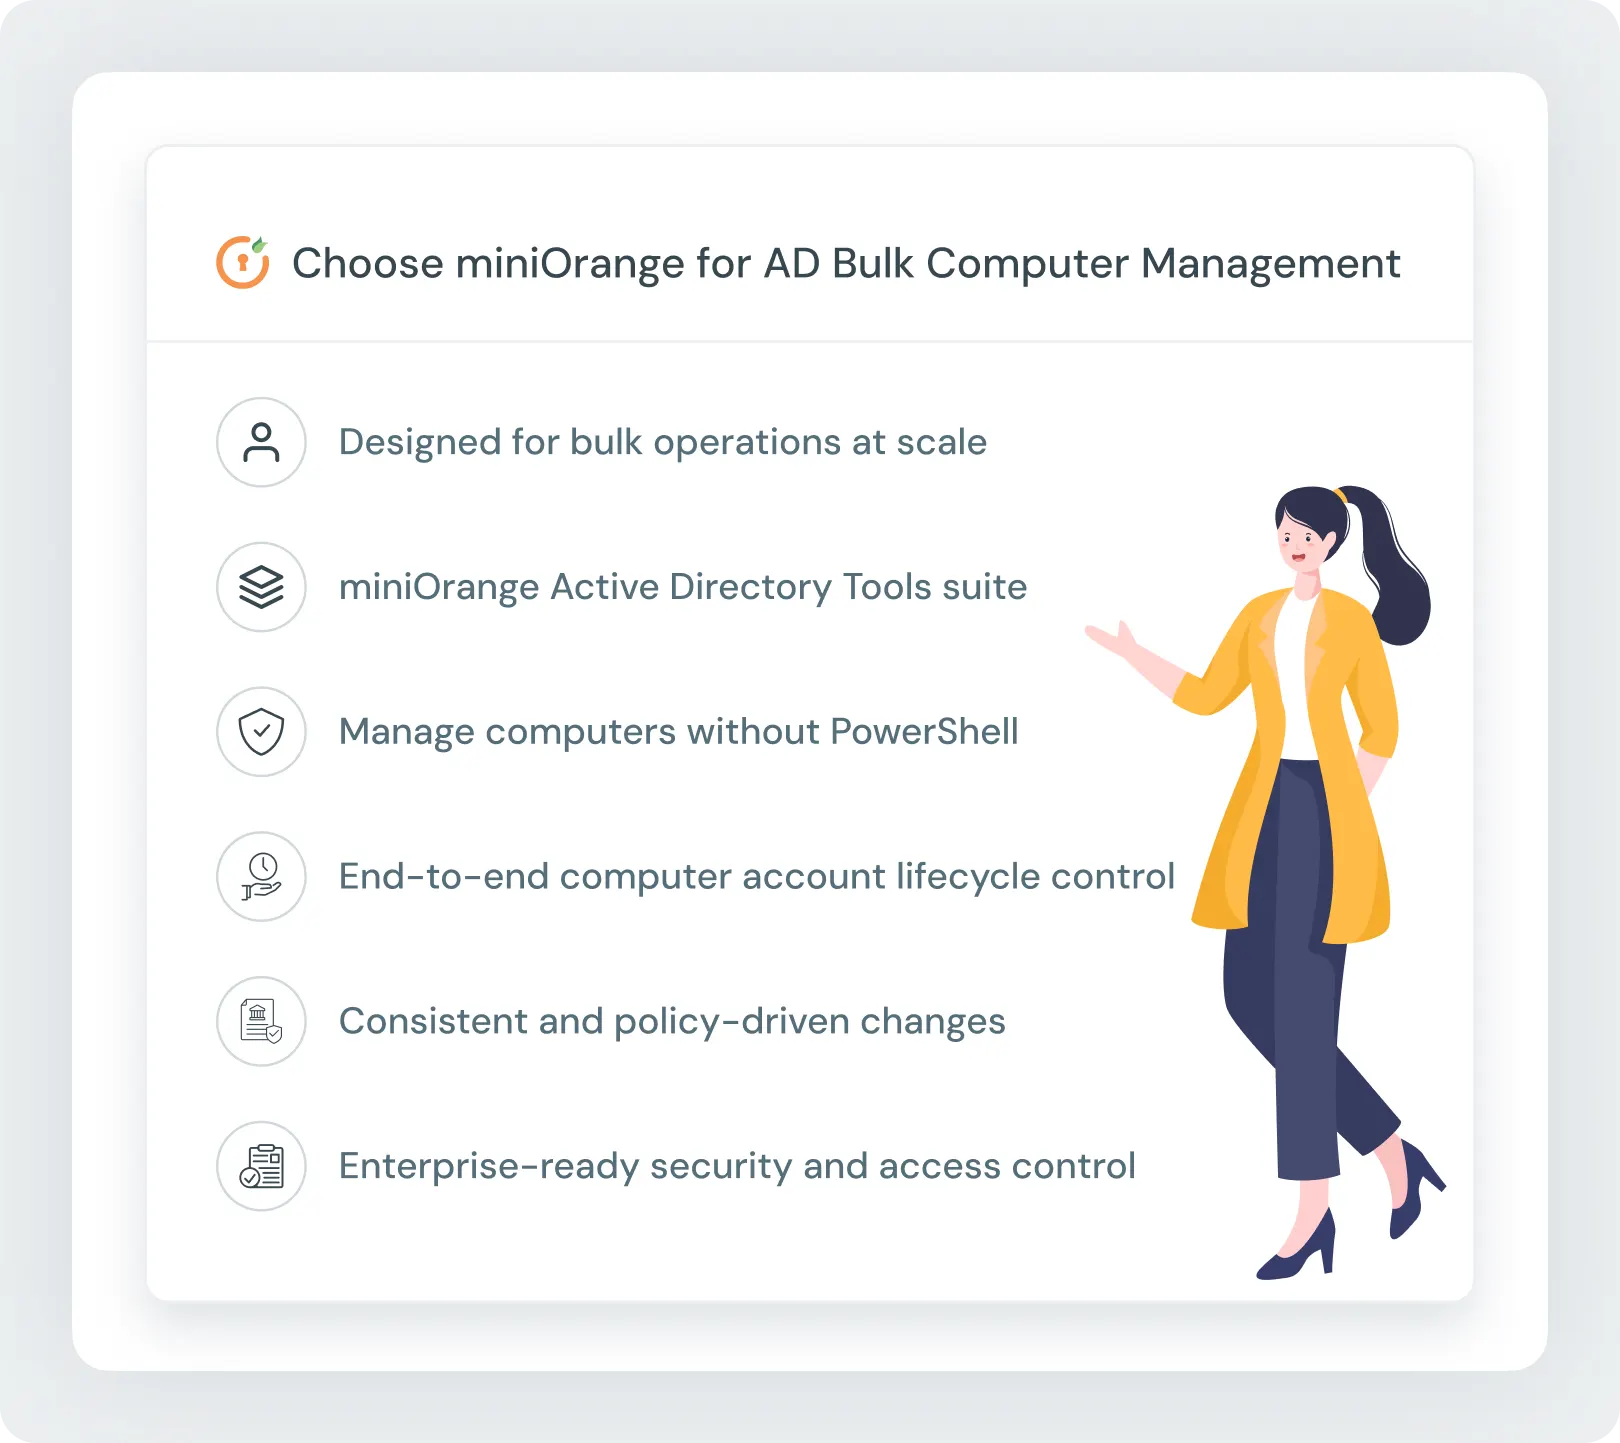
Gestisci centinaia o migliaia di account di computer in un unico flusso di lavoro senza rallentare la tua directory.
Esegui azioni critiche tramite un'interfaccia sicura, riducendo la dipendenza dagli script e minimizzando l'errore umano.
Gestisci il provisioning, lo spostamento, la disabilitazione, l'eliminazione e il ripristino degli account computer di Active Directory da un'unica posizione.
Applicare azioni standardizzate su più computer AD in blocco per mantenere la governance e l'igiene delle directory.
Assicurare che solo gli amministratori autorizzati possano eseguire operazioni informatiche in blocco, supportando le esigenze di conformità e di audit.
Integrare la gestione di massa dei computer con flussi di lavoro più ampi di gestione dei computer di Active Directory per utenti, gruppi e criteri di accesso.
I computer in Active Directory possono essere gestiti aggiornandone gli attributi, l'appartenenza ai gruppi, il posizionamento nelle UO e le impostazioni di sicurezza. L'utilizzo degli strumenti di gestione in blocco dei computer di Active Directory consente agli amministratori di eseguire queste azioni su più account computer contemporaneamente, senza interventi manuali o PowerShell.
È possibile spostare più computer in blocco tra le UO selezionando più account computer e applicando un'unica operazione di spostamento. Questo aiuta i team IT a riorganizzare gli account computer di Active Directory durante i cambi di reparto, gli spostamenti di sede o gli aggiornamenti delle policy.
È possibile aggiungere computer in blocco ad AD eseguendo il provisioning di più account computer in un'unica operazione, assicurandosi che vengano creati con gli standard di denominazione e il posizionamento OU corretti.
Grazie alle operazioni in blocco, gli amministratori possono disabilitare gli account dei computer in Active Directory per più macchine contemporaneamente, riducendo i rischi derivanti da sistemi inattivi o compromessi.
Per eliminare i computer da Active Directory, identificare gli account dei computer inattivi o obsoleti e rimuoverli in blocco mantenendo le opzioni di controllo e ripristino.
È possibile reimpostare in blocco le password degli account del computer in AD per risolvere problemi di autenticazione o di relazione di trust, senza ricorrere agli script di PowerShell.
Sì, gli account computer eliminati possono essere recuperati all'istante, evitando tempi di inattività causati da rimozioni accidentali.
Le operazioni di ridenominazione in blocco consentono agli amministratori di aggiornare i nomi dei computer su più dispositivi per soddisfare le convenzioni di denominazione aziendali.
I moderni strumenti di gestione AD forniscono un'interfaccia grafica per gestire gli account dei computer Active Directory, eliminando la necessità di script e migliorando al contempo la precisione.
Gli account computer inattivi possono essere identificati e rimossi in blocco, contribuendo a mantenere un ambiente Active Directory pulito e sicuro.