
Atlassian ha interrotto la vendita di nuove licenze per Data Center (DC) e continua a dare priorità al Cloud per i nuovi clienti. Se utilizzi già un data center, devi pianificare la migrazione al Cloud. E se stai acquistando la tua prima licenza, Atlassian Cloud è l'unica opzione.
Questo cambiamento comporta molteplici vantaggi, come agilità, scalabilità e minori costi generali. Tuttavia, il tuo ambiente DC, essendo on-premise, ti offriva un controllo più diretto sulla sicurezza.
Quando si passa ad Atlassian Cloud, questa responsabilità si sposta su un modello di cloud condiviso. È comunque necessario mantenere controlli rigorosi sull'accesso degli utenti, sui dati sensibili, sulla condivisione esterna e sull'attività delle API per proteggere il proprio ambiente.
È qui che entrano in gioco le app del marketplace miniOrange.
In qualità di fornitore affidabile di Atlassian Marketplace, sviluppiamo soluzioni incentrate sulla sicurezza, progettate per estendere Atlassian Cloud con una gestione delle identità e degli accessi pronta per l'uso aziendale.
Ecco un'analisi approfondita delle nostre app e di come si integrano nel tuo stack tecnologico.
Sicurezza dell'identità
Il tuo ambiente Atlassian Cloud necessita di solidi controlli di identità per tutti gli utenti, siano essi dipendenti o clienti del portale. Queste app ti aiutano a centralizzare l'autenticazione, ridurre il rischio legato alle password e applicare le policy di accesso a Jira, Confluence e Jira Service Management (JSM).
1. Single Sign On (SSO) SAML
Applicazioni supportate: Jira e Confluence
L'utilizzo di più applicazioni non dovrebbe generare esperienze di autenticazione frammentate. La nostra app ti consente di accedere in modo sicuro alla tua suite Atlassian Cloud con un'unica credenziale per accedere a tutto. Supportiamo diversi IdP, tra cui Auth0, Entra ID, Keycloak, Okta, OneLogin, Ping Identity e qualsiasi provider conforme a SAML 2.0. Questo ti offre un unico piano di controllo delle identità per tutto il tuo ecosistema SaaS.
A chi è rivolto: Aziende con infrastrutture basate su SAML che desiderano applicare rigide politiche di accesso a una forza lavoro globale senza dover sostenere gli elevati costi dei piani premium di Atlassian per ogni singolo utente.
Funzionalità chiave:
- Supporto multi-IdP per ambienti ibridi
- Provisioning Just-in-Time (JIT).
- URL di accesso e disconnessione personalizzati
- Regole di reindirizzamento basate su dominio e gruppo
- Aspetto e sensazione SSO personalizzati
Vantaggi:
- Riduzione dell'affaticamento da password per i dipendenti
- Minor rischio di accesso non autorizzato
- Politiche di sicurezza coerenti
- Esperienze di accesso più rapide e senza intoppi.
Come iniziare: Installa l'app dall'Atlassian Marketplace e stabilisci una connessione tra il tuo IdP e SP. Puoi consultare la nostra documentazione per una guida dettagliata.
2. Single Sign-On (SSO) OAuth/OpenID
Applicazioni supportate: Jira e Confluence
Abilita l'SSO (Single Sign-On) su più app Atlassian Cloud utilizzando il moderno protocollo OpenID Connect. Consenti agli utenti di utilizzare le proprie credenziali social o aziendali per accedere agli strumenti Atlassian. Supportiamo AWS Cognito, Entra ID, Keycloak, Okta e qualsiasi provider OAuth/OIDC personalizzato. Garantisci un accesso sicuro per ospiti e partner esterni senza aggiungere complessità alla gestione delle identità.
A chi è destinato: Organizzazioni che collaborano con sviluppatori, agenzie o partner esterni che già utilizzano standard di autenticazione moderni.
Funzionalità chiave:
- Supporto OAuth 2.0 e OpenID Connect
- Autenticazione sicura basata su token
- Supporto PKCE per una maggiore sicurezza
- Supporto per più IdP
- Configurazione personalizzata
Vantaggi:
- Processo di onboarding più rapido per ospiti e partner.
- Ridurre il rischio legato alle password negli ambienti cloud
- Riduzione del carico di lavoro IT per il ripristino delle password.
- Accesso semplificato per i team distribuiti
Come iniziare: Installa l'app dall'Atlassian Marketplace. Configura il tuo client secret e gli URL di reindirizzamento per iniziare. La nostra documentazione contiene tutte le informazioni necessarie.
3. SAML/OAuth SSO per clienti JSM
Applicazioni supportate: Jira Service Management
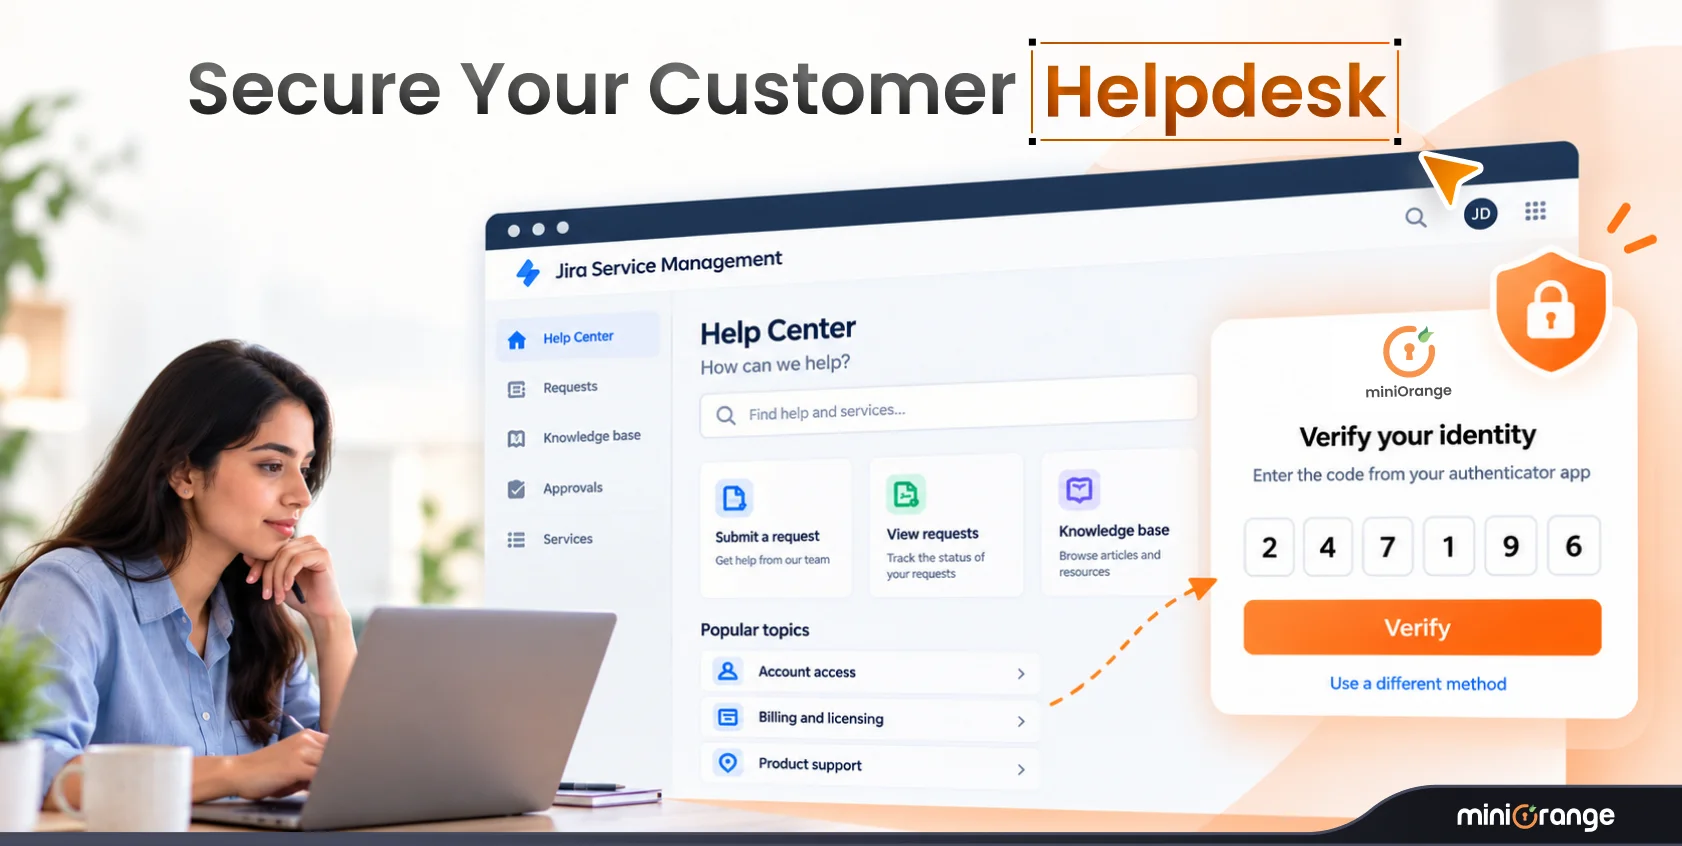
Non gravare sui clienti del Service Desk costringendoli a ricordare le password. La nostra app offre loro un'esperienza SSO (Single Sign-On) senza interruzioni. Clienti e agenti seguono flussi di autenticazione distinti e personalizzati in base ai loro ruoli. Permettiamo loro di rimanere autenticati senza bisogno di una licenza ufficiale Atlassian Cloud.
A chi è rivolto: Ai responsabili dell'assistenza clienti che gestiscono portali ad alto volume di traffico.
Funzionalità chiave:
- Restrizione dell'accesso ai portali clienti in base a gruppi e organizzazioni IdP.
- Supporto per più IdP, SSO e MFA
- Mappatura automatizzata dell'organizzazione
- Supporto per moduli dinamici
- Mappatura degli attributi dei campi personalizzati
Vantaggi:
- Aumentare i punteggi CSAT
- Mantenere la sicurezza delle identità esterne
- Ridurre i costi delle licenze aggiuntive per gli utenti esterni
Come iniziare: Aggiungi l'app JSM SSO a Jira. Configura la directory rivolta ai clienti e abilita l'accesso specifico del portale. Consulta la nostra documentazione per una guida di configurazione completa.
Sicurezza dei dati
Dati sensibili possono comparire in ticket Jira, commenti, pagine Confluence e allegati in qualsiasi momento, consapevolmente o inconsapevolmente. È necessario disporre di visibilità e controlli che aiutino a prevenire la divulgazione prima che si trasformi in un incidente di sicurezza.
1. Scanner per dati sensibili DLP
Applicazioni supportate: Jira e Confluence
Un dipendente ha incollato una chiave AWS in un commento di Jira? La nostra app monitora e previene la perdita di dati sensibili nel cloud. Analizza i contenuti cloud in tempo reale e identifica informazioni personali, password, chiavi API e altri dati sensibili. Aiuta inoltre a identificare gli utenti inattivi e le licenze non utilizzate, consentendo di ripulire l'ambiente prima della migrazione.
A chi è rivolto: ai responsabili decisionali che supervisionano la migrazione al cloud e che non possono permettersi tempi di inattività o interruzioni nell'accesso degli utenti.
Funzionalità chiave:
- Rilevamento di dati sensibili nei contenuti
- Regole regex personalizzate per rilevare dati sensibili
- Rapporti chiari e dettagliati sulle violazioni dei dati personali
- Monitoraggio e avvisi in tempo reale
- Oscuramento automatico tramite Atlassian Forge
Vantaggi:
- Riduzione del rischio di costose violazioni dei dati.
- Mantieni la reputazione della tua organizzazione
- Riduci al minimo le interruzioni dell'attività
- Prepara il tuo ambiente per una migrazione sicura al cloud.
Come iniziare: Installa l'app DLP. Se necessario, definisci regole regex personalizzate per tipi di dati specifici. Consulta la nostra documentazione per una guida di configurazione dettagliata.
2. Autenticazione API avanzata
Applicazioni supportate: Jira
Proteggi l'interazione tra servizi e script esterni e le API di Jira Cloud, sfruttandone appieno il potenziale. Garantisci una sicurezza di livello enterprise autenticandoti tramite OAuth/OIDC o chiavi/token API anziché password vulnerabili.
A chi è destinato: ai team di sicurezza che necessitano di proteggere il proprio livello API da accessi non autorizzati e abusi dei token.
Funzionalità chiave:
- Autenticazione API tramite OAuth 2.0 e token API
- Controllo granulare dell'accesso alle API tramite endpoint
- restrizioni basate su gruppi
- Registrazione dell'audit
Vantaggi:
- Rafforzare la sicurezza dell'API REST di Jira Cloud.
- Ottieni il controllo su come le integrazioni accedono a Jira
Come iniziare: Installa l'app e configura l'autenticazione tramite OAuth o token API. Consulta la nostra documentazione per maggiori dettagli.
3. Condivisione sicura
Applicazioni supportate: Jira e Confluence
Molte organizzazioni acquistano licenze aggiuntive per gli stakeholder esterni che necessitano solo di un accesso limitato. Questo non è più necessario. La nostra app consente di condividere ticket Jira o pagine Confluence con stakeholder esterni tramite link sicuri e univoci, senza dover acquistare licenze aggiuntive o esporre l'intera istanza. È possibile implementare scadenze, password, SSO e limiti IP per una maggiore sicurezza della collaborazione in cloud.
A chi è rivolto: Responsabili di progetto e dirigenti (CXO) che necessitano di collaborare con clienti o fornitori senza dover sostenere gli elevati costi di licenze aggiuntive.
Funzionalità chiave:
- Crea link protetti da password per problemi e pagine
- Gestione granulare delle autorizzazioni basata sugli IdP
- Opzioni di dominio e design personalizzate
- Pieno controllo sulle autorizzazioni che possono essere assegnate
- Gli utenti esterni possono aggiungere commenti e allegati
Vantaggi:
- Risparmia sui costi aggiuntivi delle licenze
- Mantenere uno stretto controllo sui dati condivisi
- Consenti la collaborazione esterna garantendo al contempo la sicurezza.
Come iniziare: fai clic sull'icona Condivisione sicura in qualsiasi ticket Jira o pagina Confluence. Genera un link, imposta una password e invialo al tuo partner. Consulta la nostra documentazione per una panoramica dettagliata di tutte le funzionalità.
Gestione del ciclo di vita dell'utente e gestione degli accessi
L'accesso degli utenti dovrebbe rispecchiare la struttura aziendale, il processo di onboarding, il processo di offboarding e le esigenze di licenza. Queste applicazioni consentono di effettuare il provisioning automatico degli utenti e di rimuovere gli account inattivi.
1. Gestione automatizzata degli utenti
Applicazioni supportate: Jira
La maggior parte delle organizzazioni spreca il 25-30% delle proprie licenze SaaS su utenti che non le utilizzano nemmeno. La nostra app individua questi utenti Jira inattivi, li disattiva e riduce i costi di licenza. Puoi gestire tutto da un'unica dashboard e disattivare, eliminare o ripristinare l'accesso in blocco con pochi clic.
A chi è rivolto: Organizzazioni che gestiscono ampie basi di utenti con frequenti processi di onboarding e offboarding.
Funzionalità chiave:
- Disattivazione automatica degli utenti inattivi in base all'ultimo accesso o attività
- Ottimizzazione delle licenze tramite la rimozione degli utenti inattivi dai gruppi con licenza.
- Visualizza in anteprima le modifiche in modalità sicura prima di applicarle
- Operazioni di massa sugli utenti, tra cui attivazione, disattivazione ed eliminazione.
- Dashboard visive con informazioni dettagliate sulle attività e registri di controllo.
Vantaggi:
- Riduci i costi di licenza di Jira Cloud
- Liberare i posti per gli utenti
- Elimina gli account inattivi che creano rischi per la sicurezza.
Come iniziare: Installa l'app e inizierà immediatamente a monitorare e gestire il tuo elenco utenti. Consulta la nostra documentazione per la guida all'installazione.
2. Provisioning SCIM, sincronizzazione utenti e sincronizzazione gruppi
Applicazioni supportate: Jira e Confluence
Sincronizza automaticamente e in tempo reale utenti, clienti con accesso solo al portale, gruppi e directory con le API SCIM e REST di più IdP per Jira Cloud. Supportiamo Azure AD, Okta, Google Workspace, OneLogin, Oracle IDCS, Keycloak, AWS e IdP conformi a SCIM per il cloud.
A chi è destinato: Aziende che necessitano di provisioning immediato per i nuovi assunti e di gestione automatizzata dei gruppi per motivi di sicurezza.
Funzionalità chiave:
- Gestione e deprovisioning automatici di utenti e gruppi
- Opzioni di provisioning configurabili
- Aggiornare gli utenti dopo l'autenticazione riuscita.
- Configurazione semplificata e compatibile con gli ambienti cloud.
- Provisioning specifico per le app IdP
Vantaggi:
- Centralizzare le identità tra le app Atlassian
- Elimina gli errori associati al provisioning manuale
- Garantire la sicurezza con la disattivazione immediata quando gli utenti lasciano l'azienda.
- Assicurati che la directory di Atlassian corrisponda sempre alla directory aziendale.
Come iniziare: Installa l'app e collega il tuo IdP per eseguire la prima sincronizzazione. Puoi consultare la nostra documentazione per una comprensione più approfondita di tutte le funzionalità.
Governance LPI
Con l'espansione del tuo ambiente cloud, hai bisogno di controlli di governance sia per gli utenti umani che per gli assistenti IA. Queste applicazioni ti aiutano a gestire chi può accedere alle risorse, inclusi sia gli utenti umani che gli agenti IA.
1. Governance degli accessi
Applicazioni supportate: Jira Service Management
Automatizzate il ciclo di vita degli accessi degli utenti mantenendo una governance conforme alle normative di audit tramite JSM. Trasformate JSM in un portale di accesso centralizzato dove i dipendenti possono richiedere l'accesso ad applicazioni, gruppi e risorse cloud.
A chi è destinato: Organizzazioni che necessitano di automatizzare le richieste di accesso, i flussi di lavoro di approvazione, le revisioni periodiche e la reportistica di conformità.
Funzionalità chiave:
- Centralizzare la gestione delle richieste di accesso tramite un portale JSM unificato.
- Inoltra immediatamente le richieste di accesso al responsabile dell'approvazione competente.
- Effettua il provisioning automatico degli utenti per Okta, Entra ID, AWS, GitHub e altri IAM piattaforme previa approvazione
- Concedere un accesso temporaneo elevato a risorse sensibili
- Revoca automaticamente l'accesso allo scadere del periodo di tempo specificato.
- Implementare percorsi di approvazione a più livelli per le risorse ad alto rischio.
- Traccia tutte le azioni, dalla richiesta alla revoca, in Jira.
Vantaggi:
- Sostituisci le richieste di accesso manuali con flussi di lavoro automatizzati.
- Ridurre l'esposizione a lungo termine ad accessi privilegiati
- Automatizza l'onboarding, l'offboarding e la revoca dell'accesso.
- Genera report dettagliati per audit di sicurezza esterni
- Supporto per i requisiti di conformità SOC 2, ISO 27001 e GDPR.
Come iniziare: Installa l'app in Jira Service Management, configura i tuoi flussi di lavoro di approvazione e connetti il tuo IAM piattaforme per automatizzare il provisioning e le revisioni degli accessi.
2. Governance dell'IA
Applicazioni supportate: Jira e Confluence
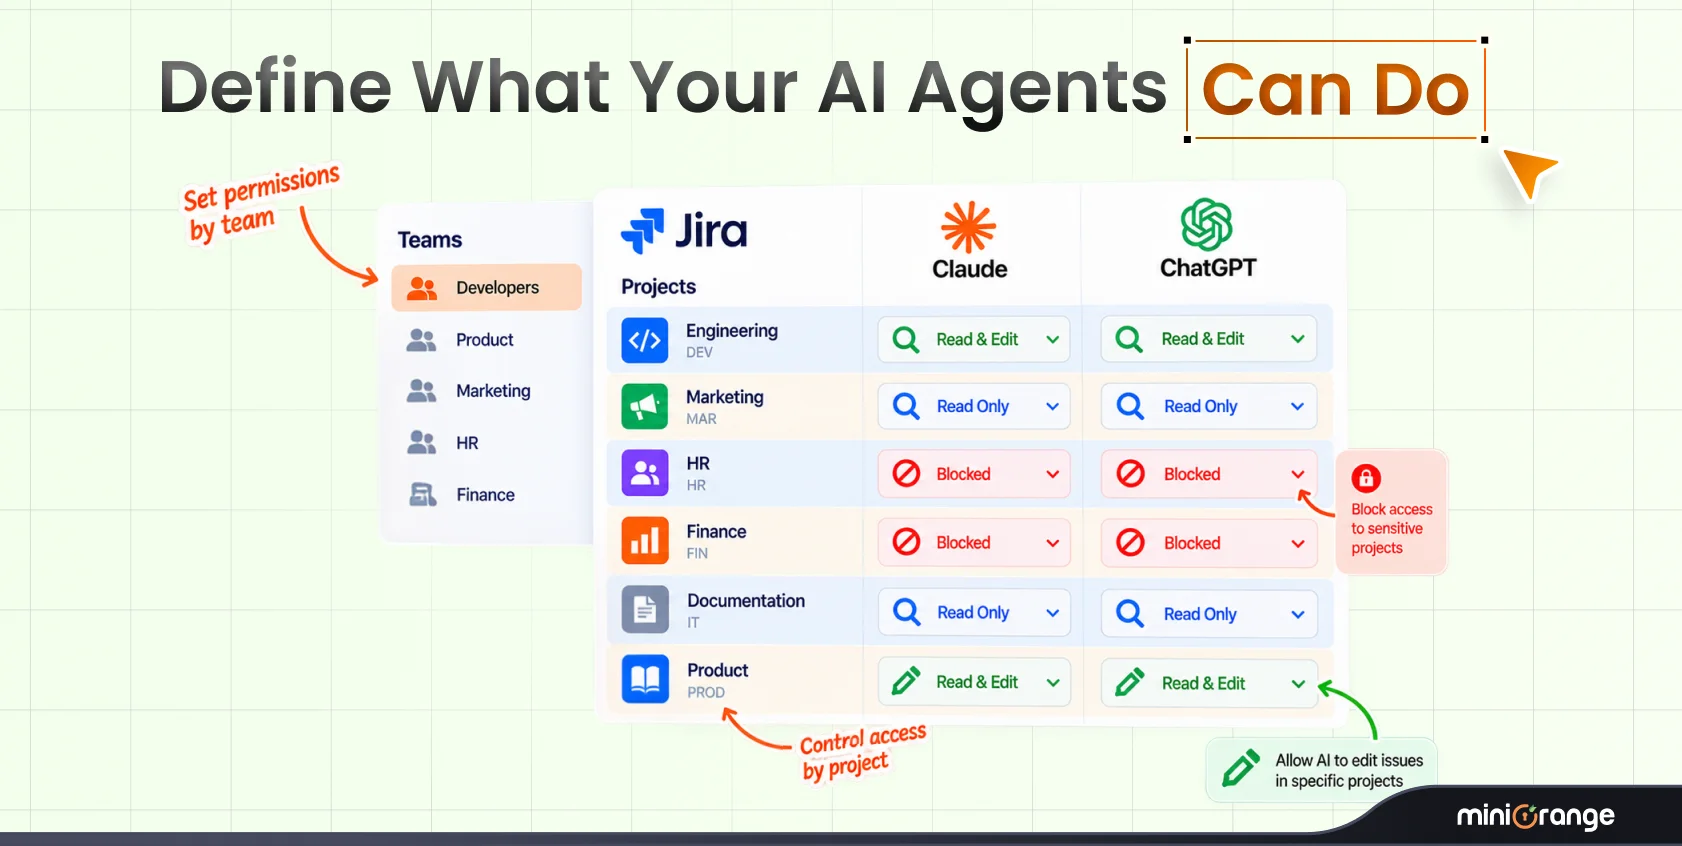
Gli assistenti IA come Claude ora possono leggere e modificare dati in Jira e Confluence per tuo conto. È una funzionalità potente, ma solleva due domande: chi decide cosa l'IA può modificare e come si fa a sapere cosa ha effettivamente fatto?
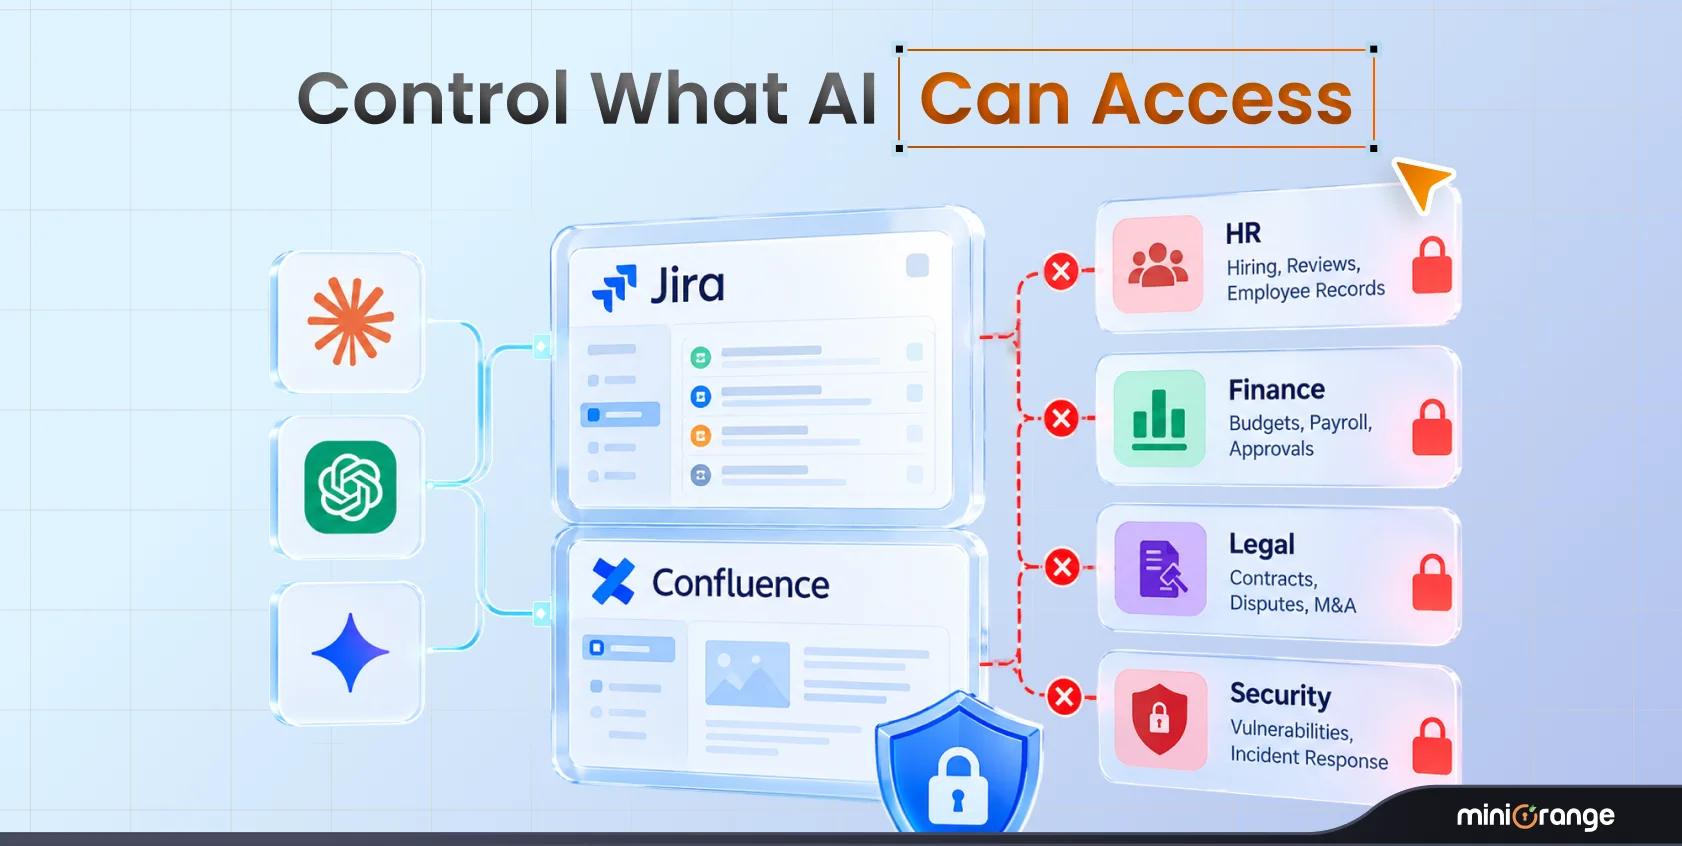
AI Governance si trova al centro. Claude si connette ad AI Governance anziché direttamente ad Atlassian. Ogni richiesta dell'IA passa attraverso due controlli prima che accada qualcosa: le tue regole stabiliscono cosa può fare ogni IA, persona o gruppo, e ogni azione viene registrata.
A chi è rivolto: Team che utilizzano assistenti basati sull'IA con Jira e Confluence e necessitano di controllo, visibilità e responsabilità per le azioni dell'IA.
Funzionalità chiave:
- Consenti o blocca le azioni in base all'IA, al gruppo di utenti o al tipo di azione
- Applica politiche che impediscano azioni rischiose, come la cancellazione di ticket Jira o pagine Confluence.
- Instrada gli assistenti IA attraverso un endpoint MCP gestito anziché tramite una connessione diretta con Atlassian.
- Richiedi agli utenti di accedere individualmente in modo che ogni azione dell'IA sia collegata a una persona reale
- Registra le azioni dell'IA consentite e bloccate in un registro attività ricercabile.
- Visualizza l'utente, la fonte dell'IA, l'operazione, la decisione, gli argomenti della richiesta, la dimensione della risposta e la latenza per ogni azione
- Esamina le dashboard per visualizzare il totale delle richieste, il tasso di blocco, gli strumenti principali e le attività consentite rispetto a quelle bloccate.
Vantaggi:
- Controlla a cosa possono accedere gli assistenti IA e cosa possono fare
- Previeni le azioni rischiose prima che si verifichino.
- Mantenere una registrazione completa di ogni azione dell'IA
- Applica autorizzazioni AI differenti per gruppo di utenti
- Migliorare la responsabilità per le attività di intelligenza artificiale in Jira e Confluence.
Come iniziare: Installa AI Governance dall'Atlassian Marketplace. Consenti l'URL di callback governato in Rovo, copia l'URL del tuo server MCP e aggiungilo come connettore personalizzato in Claude. Quindi configura la tua politica di accesso e rivedi l'attività nel registro attività.
Sintesi
Con la crescita della tua organizzazione, aumenta anche la necessità di una sicurezza più rigorosa, di un controllo più efficace delle identità e di una maggiore visibilità sui dati condivisi.
È proprio qui che miniOrange apporta valore aggiunto. Le nostre app Atlassian Cloud ti offrono funzionalità di sicurezza e automazione indispensabili nel 2026. Ottieni un maggiore controllo su identità, accessi e dati, mantenendo al contempo la flessibilità del cloud.
Contatta il nostro team se hai domande o hai bisogno di assistenza per iniziare a utilizzare una qualsiasi delle app.
Domande frequenti
1. Perché queste app sono fondamentali specificamente per Atlassian Cloud?
Gli ambienti cloud, con la loro espansione, richiedono ulteriori livelli di sicurezza per l'identità, le API e la protezione dei dati. Queste applicazioni colmano tali lacune.
2. È possibile integrare miniOrange con i provider di identità esistenti?
Sì. È possibile integrarlo con Azure AD, Okta, Google Workspace e altro ancora.
3. In che modo miniOrange contribuisce all'ottimizzazione delle licenze?
Applicazioni come la gestione automatizzata degli utenti e la condivisione sicura riducono il numero di licenze necessarie. Paghi solo per gli utenti attivi ed eviti di acquistare licenze per terze parti.
L'autore
Scrittore di contenuti senior
Chinmay vanta una vasta esperienza nella redazione di contenuti di leadership di pensiero e di marketing per aziende IT B2B. È specializzato in sicurezza informatica, intelligenza artificiale, ERP, CRM e sviluppo di software personalizzato, creando contenuti che non solo informano, ma vendono.
Lascia un tuo commento