
Gestire l'accesso ad Atlassian Cloud sembra semplice finché non ci si trova a gestire centinaia di utenti con diversi provider di identità (IdP) su applicazioni come Jira, Confluence e altre ancora. È necessario registrare manualmente gli utenti, assegnare i gruppi e revocare l'accesso al momento opportuno. È un processo molto tedioso e, se si commette un errore, si rischia che un ex dipendente abbia ancora accesso al proprio account Jira, creando problemi di sicurezza.
Atlassian Guard offre una solida base di partenza per la sicurezza del cloud. Tuttavia, con la crescita dell'azienda, si incontreranno ostacoli strutturali e finanziari nell'integrazione di più provider di identità (IdP).
Questa guida illustra il funzionamento della gestione delle identità nel cloud, il modo in cui Atlassian Guard elabora l'autenticazione e come è possibile utilizzare soluzioni mirate di single sign-on (SSO) e sincronizzazione utenti (SCIM) per integrare più provider di identità (IdP) rimanendo sui piani Atlassian Standard o Premium.
Componenti fondamentali della gestione delle identità
La gestione delle identità è molto più della semplice autenticazione degli utenti. Una strategia completa di gestione delle identità garantisce che gli utenti possano accedere alle risorse di cui hanno bisogno, mentre i team IT mantengono un controllo centralizzato sulla sicurezza.
I cinque componenti principali della gestione delle identità sono:
Autenticazione (SSO): Verifica dell'identità degli utenti tramite un IdP centralizzato come Microsoft Entra ID, Okta o Google Workspace.
Gestione degli account utente (SCIM): creazione e aggiornamento automatici degli account utente nelle applicazioni Atlassian.
Gestione di gruppo: Assegnazione delle autorizzazioni tramite gruppi anziché gestire gli utenti singolarmente.
Deprovisioning: Rimozione dell'accesso quando gli utenti lasciano l'organizzazione o cambiano ruolo.
Gestione degli accessi: applicazione delle politiche di sicurezza, revisione delle autorizzazioni e mantenimento della visibilità per le verifiche.
Atlassian Guard contribuisce a risolvere diverse di queste problematiche, in particolare l'autenticazione e l'applicazione delle policy di sicurezza. Questo lo rende un elemento fondamentale per la strategia di gestione delle identità nel cloud di molte organizzazioni.
Comprendere la gestione delle identità in Atlassian Cloud
La gestione delle identità degli utenti all'interno dell'ecosistema Atlassian Cloud prevede una serie di regole architetturali specifiche. A differenza delle implementazioni Data Center, dove l'autenticazione e l'infrastruttura vengono gestite autonomamente, Atlassian Cloud utilizza un modello di identità centralizzato basato sugli account Atlassian.
Qui, ogni utente effettua l'accesso utilizzando un account Atlassian univoco. Questo account è associato al singolo utente, ma la tua azienda può rivendicarne il controllo amministrativo tramite la verifica del dominio.
Una volta verificato il dominio aziendale all'interno della tua organizzazione Atlassian, puoi rivendicare gli account associati a tale dominio e gestirli centralmente. Questa struttura centralizzata ti consente di applicare le policy di sicurezza, tenere traccia dei log di controllo e imporre requisiti di autenticazione per tutte le app di Atlassian Cloud.
Tuttavia, questo modello di identità globale introduce sfide significative man mano che le operazioni si espandono. Le sfide più comuni rientrano in tre aree.
La distinzione tra sito e organizzazione
Le tue policy di sicurezza sono configurate a livello di organizzazione, ma i tuoi utenti collaborano all'interno dei singoli siti di prodotto. Se includi utenti esterni, come fornitori o collaboratori con domini di posta elettronica diversi, puoi concedere loro l'accesso ai tuoi siti Atlassian, ma non puoi gestire i loro account tramite i controlli del dominio verificato.
Atlassian Shadow IT
Poiché gli account Atlassian sono globali, i dipendenti possono creare siti Atlassian al di fuori del controllo IT centrale. Le organizzazioni spesso utilizzano le funzionalità di rilevamento di Atlassian Guard per identificare e gestire queste istanze.
Mancanza di visibilità sulla collaborazione
Quando si collabora con partner esterni, è possibile chiedere loro di creare account nel proprio dominio oppure consentire l'accesso ai progetti interni tramite account non gestiti. Quest'ultima opzione può rendere più difficile applicare politiche di autenticazione coerenti e mantenere la visibilità sulle modalità di accesso degli utenti esterni all'ambiente aziendale.
Per dare struttura a questo ambiente, è necessario un solido collegamento tra la vostra infrastruttura di identità e Atlassian Organization. Affidandovi esclusivamente alle configurazioni native predefinite, vi renderete presto conto che l'architettura di Atlassian prevede una semplice relazione uno a uno tra la directory aziendale e gli account gestiti. In un contesto aziendale complesso, questa ipotesi raramente si rivela vera.
È qui che l'SSO (Single Sign-On) diventa fondamentale. Una volta stabilita la proprietà delle identità tramite la tua organizzazione Atlassian, hai bisogno di un metodo sicuro e scalabile per autenticare gli utenti.
Comprendere il ruolo di Atlassian Guard nel processo di Single Sign-On (SSO)
Atlassian Guard (precedentemente noto come Atlassian Access) è il framework di sicurezza nativo di Atlassian per gli ambienti cloud. Offre un controllo a livello di organizzazione sugli utenti, consentendo di applicare le policy di sicurezza a tutti i siti e prodotti cloud collegati.
Quando si implementa l'SSO tramite Atlassian Guard, gli utenti vengono reindirizzati al provider di identità configurato per l'autenticazione. Una volta che il provider di identità verifica le credenziali dell'utente, invia ad Atlassian un'asserzione SAML sicura. A quel punto, all'utente viene concesso l'accesso senza dover creare credenziali separate.
Guard gestisce anche le politiche di autenticazione. È possibile impostare regole diverse per diversi sottoinsiemi di account. Ad esempio, è possibile imporre durate di sessione rigorose per il personale interno, consentendo al contempo sessioni più lunghe per specifici account di servizi automatizzati.
Configurazione di più IdP
Atlassian Guard Standard e Premium consentono l'integrazione di un solo IdP. Tuttavia, molte aziende utilizzano più IdP.
Ad esempio, potresti avere consulenti esterni che necessitano di accedere con un provider di identità (IdP) diverso. Oppure una filiale che ne utilizza uno differente.
La soluzione nativa a questo problema consiste nell'aggiornare l'intero ecosistema di prodotti al piano Atlassian Cloud Enterprise. Tuttavia, questo piano è progettato per operazioni su larga scala. Prevede una soglia minima di utenti piuttosto elevata, che attualmente richiede in genere un impegno di oltre 800 utenti.
Se la tua azienda ha meno di tale soglia, l'aggiornamento al piano Enterprise solo per il supporto multi-IdP rappresenta un ostacolo finanziario considerevole. Le organizzazioni in questa situazione spesso cercano soluzioni per supportare più IdP senza passare al piano Enterprise.
Supporto multi-IdP nei piani Atlassian Standard o Premium
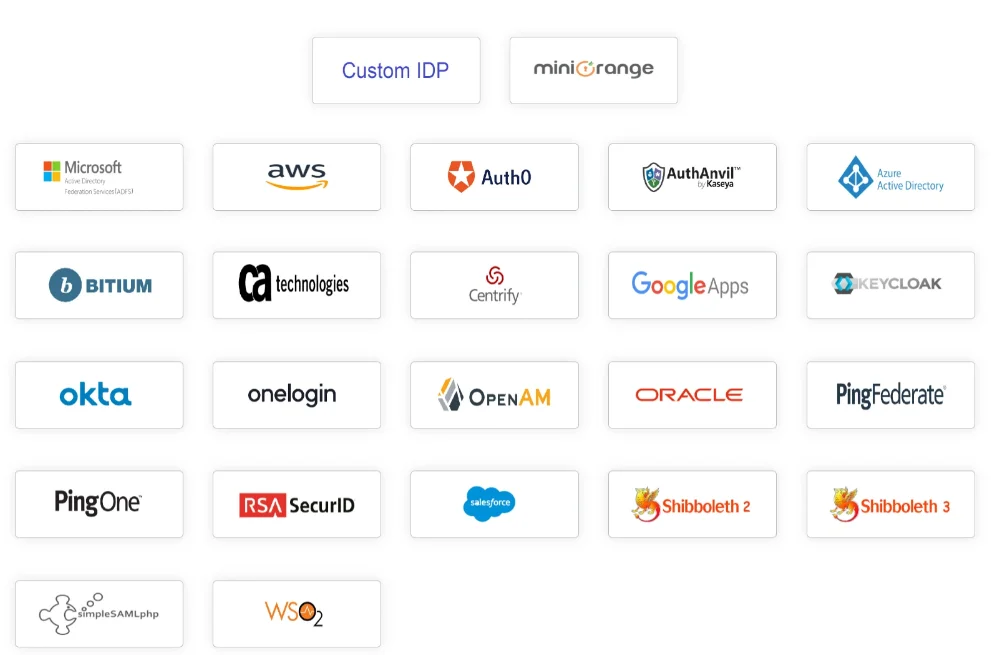
Ecco un modo per integrare più IdP rimanendo sul piano Standard o Premium. Puoi installare l'app miniOrange SAML SSO + User Sync/SCIM, che ti consente di integrare più provider di identità SAML 2.0, tra cui:
- ID Microsoft Entra
- Okta
- Aut0
- Mantello delle chiavi
- OneLogin
- Ping identità
- ADFS
- Altri fornitori conformi a SAML 2.0
Regole di reindirizzamento e routing avanzati
Per garantire un funzionamento impeccabile di una configurazione multi-IdP per i tuoi utenti, il processo di autenticazione deve essere trasparente. miniOrange utilizza regole di reindirizzamento dinamico per instradare automaticamente le richieste di accesso in entrata. Può indirizzare gli utenti in base al loro dominio o ai loro gruppi all'IdP corretto.
Instradamento basato sul dominio: se un utente digita un indirizzo email che termina con @subsidiary.com, il sistema lo instrada automaticamente all'istanza Okta della filiale. Se l'indirizzo email termina con @parentcompany.com, l'utente viene indirizzato direttamente a Entra ID.
Instradamento basato sui gruppi: gli utenti possono essere indirizzati a specifici provider di accesso in base ai gruppi di applicazioni o alle origini di directory preesistenti.
Questo livello di controllo granulare consente di rimanere sul piano Standard o Premium pur continuando a usufruire delle funzionalità avanzate di gestione dell'identità.
Modernizzazione dei cicli di vita degli utenti con SCIM avanzato
L'autenticazione risolve il problema dell'accesso iniziale. Bisogna però anche gestire il ciclo di vita degli utenti. Se questo aspetto non è automatizzato, gli amministratori devono creare manualmente account, assegnare gruppi e revocare gli accessi quotidianamente. È qui che entra in gioco SCIM.
SCIM (System for Cross-domain Identity Management) si concentra sul provisioning degli utenti e sulla gestione del loro ciclo di vita. È il tassello mancante che completa l'SSO SAML automatizzando il provisioning, la sincronizzazione e il deprovisioning degli utenti.
L'app miniOrange SAML SSO + User Sync/SCIM automatizza il provisioning e il deprovisioning degli utenti. È sufficiente aggiungere un nuovo utente al proprio IdP e SCIM creerà automaticamente l'account utente all'interno delle app Atlassian con i gruppi appropriati.
Ancora più importante, miniOrange protegge il processo di cessazione del rapporto di lavoro. Nel momento in cui un dipendente lascia l'azienda e viene disattivato nel vostro IdP centrale, l'app invia tale modifica di stato alle app Atlassian.
Ma cosa succede se il tuo IdP non supporta SCIM?
Sincronizzazione basata su API REST
L'app miniOrange offre un protocollo di sincronizzazione flessibile basato su API REST, oltre al protocollo SCIM standard. È possibile sincronizzare utenti, gruppi e attributi dal proprio IdP alle app Atlassian.
Questa funzionalità a doppio protocollo garantisce che, indipendentemente dalla tecnologia sottostante del provider di identità, si mantenga una gestione automatizzata al 100% del ciclo di vita dell'utente, senza dover ricorrere a soluzioni manuali.
Creazione di una strategia completa di gestione delle identità
Garantire una sicurezza solida non dovrebbe comportare un costo eccessivo per il tuo piano software. Abbinando Atlassian Guard all'app miniOrange SAML SSO + User Sync/SCIM, puoi mantenere la sicurezza e automatizzare la gestione del ciclo di vita degli utenti, tenendo sotto controllo i costi della licenza Atlassian.
Investire oggi nella giusta strategia di gestione delle identità contribuisce a garantire che il tuo ambiente Atlassian rimanga sicuro e più facilmente scalabile.
Domande frequenti
1. In che modo SCIM migliora le procedure di onboarding e offboarding?
SCIM contribuisce ad automatizzare i flussi di lavoro del ciclo di vita delle identità.
I nuovi utenti possono essere creati automaticamente tramite la sincronizzazione della directory.
Quando gli utenti lasciano l'organizzazione o cambiano ruolo, le modifiche di stato vengono sincronizzate con le applicazioni Atlassian. Questo contribuisce a mantenere una gestione degli accessi più efficace.
2. Atlassian supporta l'SSO SAML?
Sì. Atlassian supporta l'autenticazione basata su SAML.
I dettagli relativi all'implementazione possono variare a seconda che si utilizzi un ambiente cloud o un data center.
Per le configurazioni Atlassian Cloud, l'attivazione della funzionalità SSO potrebbe richiedere Atlassian Guard, a seconda della configurazione.
3. Qual è la differenza tra SAML e SCIM in Atlassian?
SAML e SCIM servono a scopi diversi nella gestione delle identità.
SAML gestisce l'autenticazione. Consente agli utenti di accedere alle applicazioni Atlassian tramite un provider di identità esterno.
SCIM gestisce il ciclo di vita degli utenti. Automatizza il provisioning, il deprovisioning, la sincronizzazione dei gruppi e l'aggiornamento degli attributi.
Lascia un tuo commento