
La CISA definisce l'autenticazione a più fattori (MFA) resistente al phishing come lo standard a cui ogni organizzazione dovrebbe aspirare. Per le componenti del Dipartimento della Difesa, le agenzie federali, gli appaltatori della difesa e le altre organizzazioni che operano al più alto livello di garanzia di autenticazione (AAL3) del NIST, tale linea guida si restringe a due percorsi: FIDO2/WebAuthn o smart card basate su PKI come CAC e PIV.
Se gestisci le identità per un'agenzia del Dipartimento della Difesa (DoD), un appaltatore federale o qualsiasi organizzazione che interagisce con sistemi governativi, è probabile che questa seconda opzione sia già presente nei portafogli dei tuoi dipendenti.
Questa guida è pensata per i team IT e di sicurezza che stanno valutando l'autenticazione CAC nell'ambito di una più ampia strategia MFA. Vengono illustrati: cos'è, come funziona, dove si inserisce (e dove non si inserisce), vantaggi, sfide e rischi, prima di investire tempo e budget nello sviluppo.
Cos'è l'autenticazione CAC?
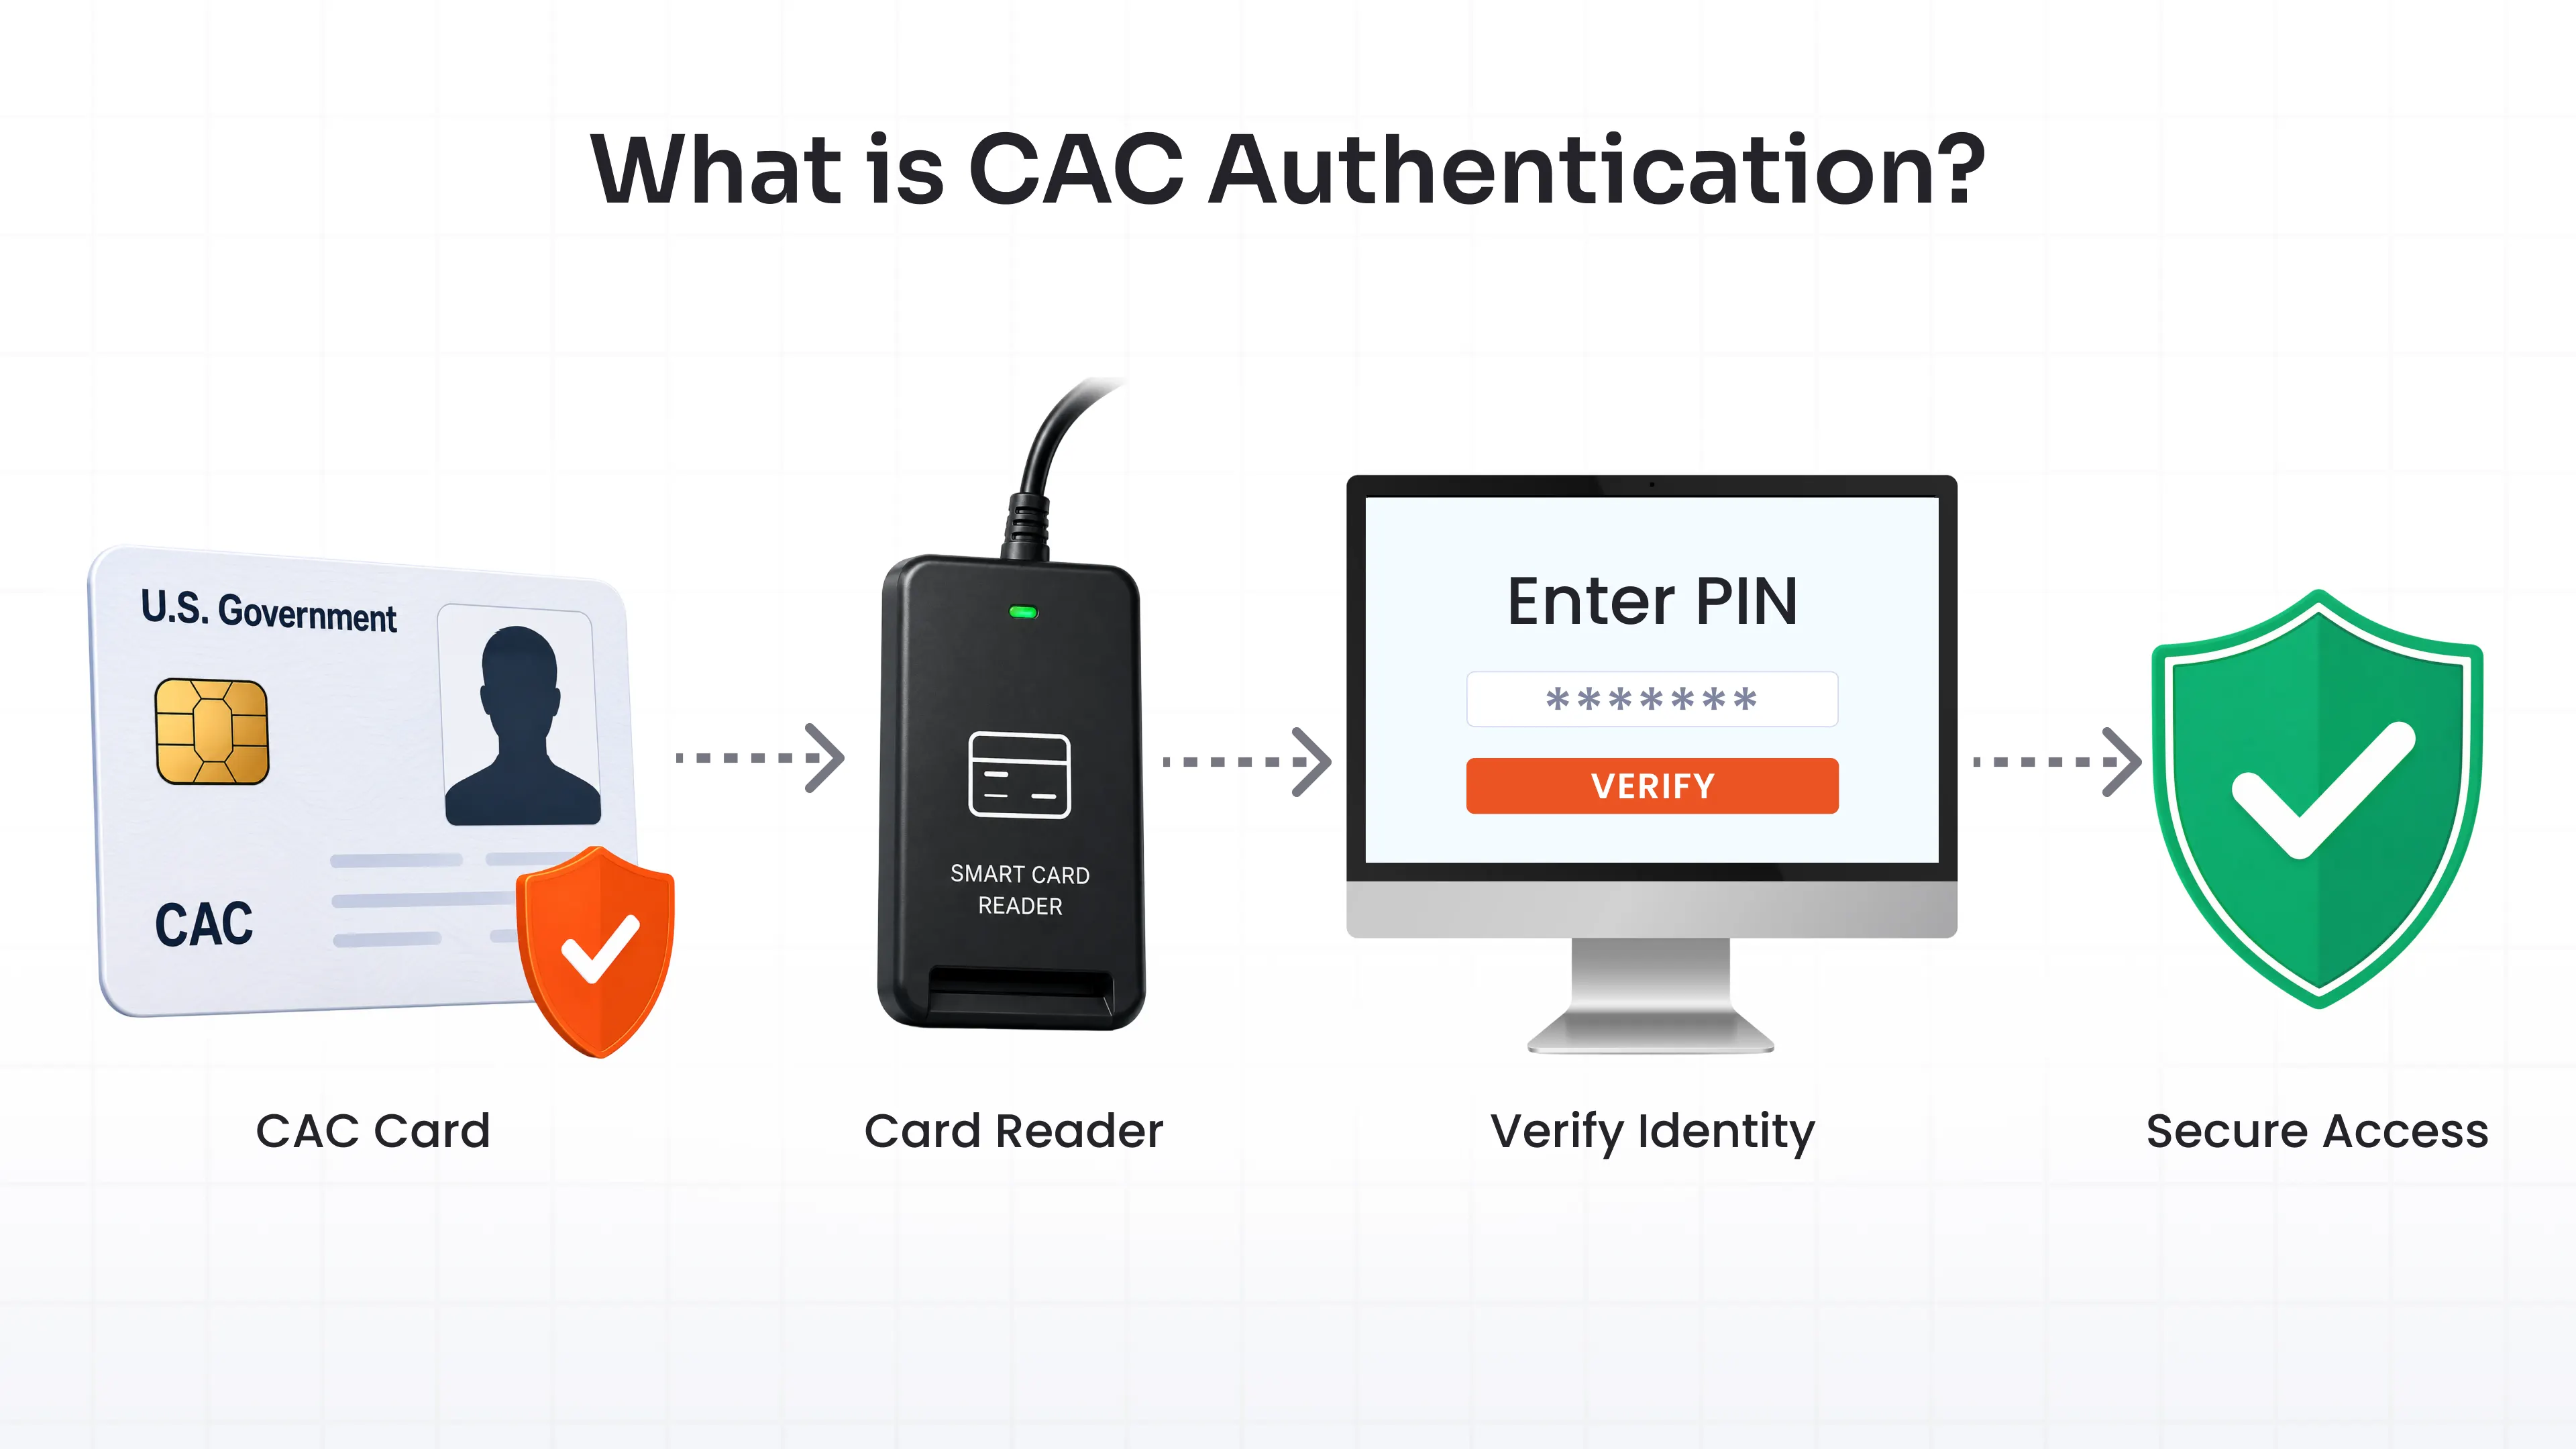
L'autenticazione CAC è il processo che utilizza una Common Access Card, una smart card rilasciata dal Dipartimento della Difesa degli Stati Uniti, per dimostrare la propria identità anziché digitare una password.
La carta ha all'incirca le dimensioni di una carta di credito. Al suo interno è presente un chip incorporato che contiene 144 KB di dati: certificati digitali, chiavi crittografiche, una foto, due impronte digitali e dettagli identificativi legati a una persona specifica.
Inserendo la tessera in un lettore e digitando un PIN, la tessera dimostra la tua identità tramite crittografia anziché attraverso una chiave segreta condivisa. Il Dipartimento della Difesa statunitense chiama questo sistema "accesso crittografico" (CLO) e ha sostituito le password di accesso nella maggior parte delle reti del Dipartimento.
L'autenticazione tramite smart card CAC è, per sua natura, un'autenticazione a due fattori (2FA): qualcosa che possiedi (la carta) più qualcosa che conosci (il PIN). Nessuna app, nessun token aggiuntivo, nessun codice.
Perché l'autenticazione CAC è importante?
Le password vengono rubate tramite phishing, riutilizzate e divulgate a miliardi in seguito a violazioni di dati. Una smart card (CAC) non può essere rubata allo stesso modo. La chiave privata non lascia mai il chip, quindi non c'è nulla da rubare tramite e-mail o una falsa pagina di accesso.
Questo è uno dei motivi principali per cui CAC (e la sua controparte civile, PIV) si distingue come soluzione MFA resistente al phishing , del tipo citato come standard nello standard NIST SP 800-63-3 e fortemente raccomandato dalle linee guida CISA sull'autenticazione forte.
Ecco una domanda a cui vale la pena rispondere direttamente, dato che spesso crea confusione: affidarsi alla PKI non significa semplicemente fidarsi di più entità? Un'autorità di certificazione radice (CA), autorità di certificazione intermedie, decine di certificati, ognuno dei quali garantisce per gli altri.
Un sistema di password si basa su un unico segreto statico e, una volta compromesso, non c'è modo di verificarne lo stato attuale se non reimpostandolo. Un sistema PKI si basa su una catena in cui ogni CA firma il collegamento successivo e ogni certificato in tale catena è verificabile in tempo reale tramite query OCSP (Online Certificate Status Protocol) o controlli CRL (Certificate Revocation List). Se un certificato viene compromesso, la propagazione della revoca lo invalida in pochi minuti.
Ogni anello di questa catena è verificabile, datato e revocabile. Si tratta di un tipo di fiducia diverso dal semplice sperare che nessuno abbia indovinato la propria password e, per le agenzie e i contraenti soggetti agli obblighi previsti da FISMA, DFARS o CMMC, sta rapidamente diventando lo standard minimo richiesto dai revisori, anziché un optional.
Come funziona l'autenticazione CAC?
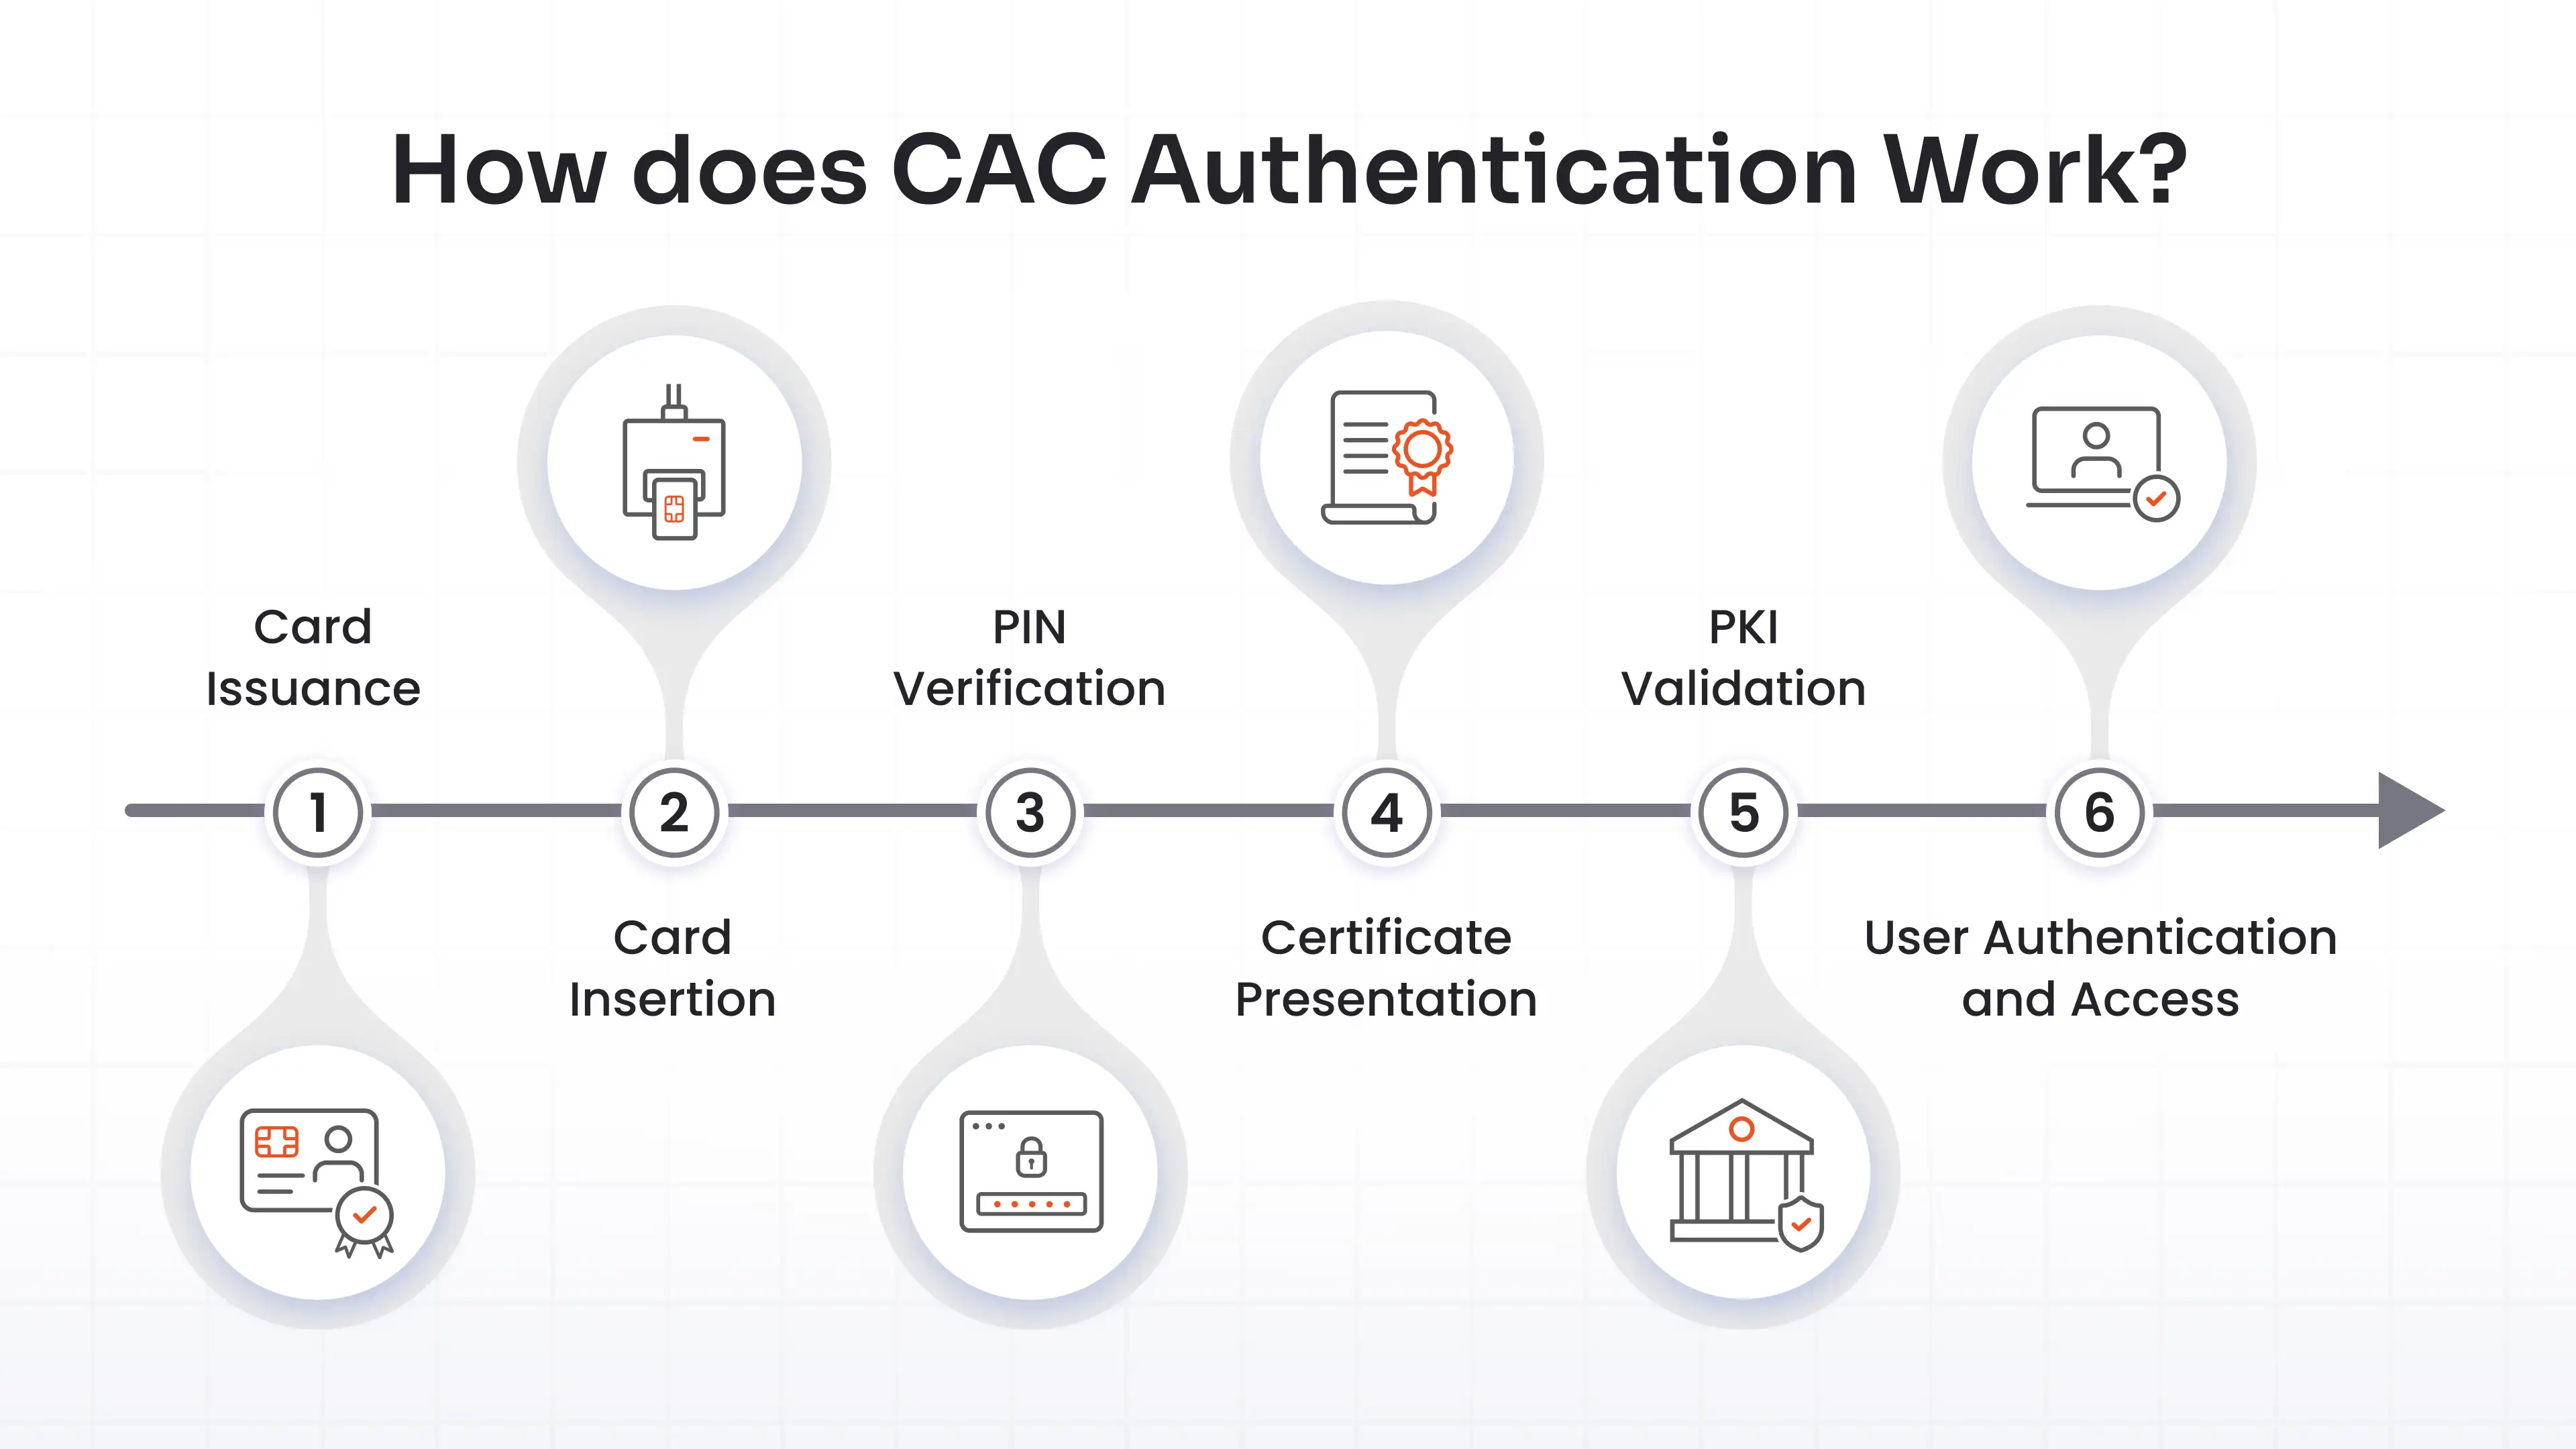
Ecco il processo di autenticazione CAC completo, suddiviso in sei passaggi.
1. Emissione della carta
Prima che avvenga l'autenticazione, la carta deve esistere. Uno sponsor garantisce per il richiedente, la registrazione al DEERS lo iscrive al Defense Enrollment Eligibility Reporting System, viene effettuato un controllo dei precedenti e un sito RAPIDS verifica l'identità e acquisisce i dati biometrici. Solo allora la carta viene personalizzata ed emessa. Nessuna di queste fasi è sotto il controllo della piattaforma che in seguito convalida la carta.
2. Inserimento della scheda o rilevamento del lettore
L'utente collega la scheda a un lettore di contatti, tramite USB o integrato nel computer portatile. Il software intermedio presente sul computer rileva la scheda e ne legge l'archivio dei certificati.
3. Verifica del PIN
L'utente inserisce un PIN, sbloccando così l'accesso alle chiavi private presenti sul chip. Troppi tentativi errati e la carta si blocca automaticamente. Il PIN non lascia mai la carta e non viene mai trasmesso in rete.
4. Consegna del certificato
Il sistema di destinazione, che può essere un controller di dominio, un gateway VPN o un'applicazione web, richiede il certificato di identità. La scheda lo presenta insieme a una risposta di verifica crittografica, firmata utilizzando la chiave privata che non ha mai lasciato il chip.
5. Validazione PKI
Il sistema verifica il certificato rispetto alle CA radice e intermedie PKI del Dipartimento della Difesa (DoD), conferma che non sia scaduto e interroga OCSP o controlla un CRL per confermare che non sia stato revocato. Tutti e tre i controlli devono avere esito positivo.
6. Autenticazione e accesso dell'utente
Una volta superata la convalida, il sistema associa il soggetto del certificato a un account utente, spesso tramite Active Directory o LDAP, e concede l'accesso. Non viene mai richiesta una password.
Quali certificati vengono memorizzati su una Common Access Card?
Una CAC in genere contiene diversi certificati e l'autenticazione tramite certificato CAC dipende dal fatto che tutti questi certificati risalgano a una radice attendibile.
Certificato di autenticazione dell'identità
Questo è il documento più importante per l'accesso alla rete e al sistema. Dimostra chi è in possesso della smart card durante il processo di accesso controllato (CLO). Le smart card più recenti integrano questo documento con il certificato PIV-Auth, un aggiornamento che rende le smart card CAC interoperabili con i sistemi federali basati su PIV, anziché rimanere esclusive del Dipartimento della Difesa (DoD).
Certificato di firma e-mail
Firma digitalmente le email e i documenti in uscita, dimostrando che provengono dal titolare della carta e non sono stati alterati durante la trasmissione.
Certificato di crittografia e-mail
Crittografa i messaggi in modo che solo il destinatario previsto, in possesso della chiave privata corrispondente, possa leggerli. Le email governative si affidano costantemente a questo sistema per qualsiasi informazione sensibile.
Certificati PKI per l'autenticazione sicura
Alla base di tutto ciò si trova la struttura PKI più ampia: i certificati radice e intermedi dell'autorità di certificazione che ancorano la fiducia. Ogni certificato presente sulla smart card risale a un'autorità di certificazione radice del Dipartimento della Difesa (DoD) attraverso una catena firmata, ed è proprio questa catena che un sistema di riferimento convalida durante l'accesso.
In che modo l'autenticazione CAC utilizza la PKI?
L'infrastruttura a chiave pubblica, o PKI in breve, è il fondamento di tutto ciò che fa la CAC. Immaginatela come una catena di presentazioni autenticata: una CA radice garantisce le CA intermedie, che a loro volta garantiscono il certificato presente sulla vostra carta, e ogni garanzia è una firma crittografica, non una stretta di mano.
Quando si esegue l'autenticazione, il sistema di riferimento non si limita a dare un'occhiata al certificato e a proseguire. Risale la catena fino a una radice attendibile, conferma ogni firma lungo il percorso e verifica lo stato di revoca in tempo reale tramite OCSP o un CRL.
Non a caso, i termini CAC e PIV continuano a comparire nella stessa frase. Entrambi si basano sugli stessi meccanismi PKI. La differenza sta nell'autorità che ha emesso la radice di fiducia e nella tipologia di utenti per cui la carta è stata progettata.
Dove viene utilizzata l'autenticazione CAC?
La CAC compare ovunque sia necessario che l'identità del Dipartimento della Difesa (DoD) acceda a un sistema.
- Postazioni di lavoro governative: L'accesso a un laptop o a un computer fisso del Dipartimento della Difesa (DoD) sostituisce l'inserimento della password con l'utilizzo di una tessera e un PIN, standard oggi in uso nella maggior parte delle reti del DoD.
- Accesso sicuro alla rete - SSH/CLI: I server Linux e Unix configurati per l'accesso tramite smart card accettano i certificati CAC per le sessioni SSH, consentendo agli amministratori di evitare completamente l'accesso tramite riga di comando basato su password.
- Accesso VPN: I lavoratori remoti che si connettono alle reti del Dipartimento della Difesa o dei contraenti si autenticano tramite gateway VPN compatibili con CAC, spesso combinati con AMF per VPN, fornendo un'autenticazione a più livelli e una difesa multilivello.
- Firma e crittografia delle e-mail: I certificati di firma e crittografia proteggono il traffico email governativo quotidiano senza bisogno di hardware aggiuntivo.
- Applicazioni web sicure: I portali e le console di amministrazione che supportano l'accesso tramite certificato client accettano le CAC nello stesso modo in cui un browser accetta qualsiasi certificato X.509.
- Sistemi Militari e di Difesa: Oltre ai computer desktop, il CAC si estende ai sistemi del Dipartimento della Difesa, sia classificati che non classificati, ovunque sia applicabile il controllo degli accessi basato su certificati.
- Accesso alla struttura fisica: La stessa tessera che ti permette di accedere a una rete ti consente di superare una porta protetta, poiché la CAC funge sia da badge di identificazione visivo che elettronico.
Al di fuori del Dipartimento della Difesa (DoD), il CAC (Common Access Card) può comunque funzionare, a determinate condizioni. I sistemi interagenzia e civili devono considerare esplicitamente attendibile la radice PKI del DoD, supportare lo stesso middleware e gli stessi lettori e mappare gli attributi del certificato nella propria directory.
Ma laddove questa fiducia non esiste, entrano in gioco delle alternative: le carte PIV per altre agenzie federali, le chiavi di sicurezza FIDO2 o le chiavi di accesso alla piattaforma per le organizzazioni che non interagiscono mai con l'infrastruttura del Dipartimento della Difesa. Ognuna di esse risolve lo stesso problema di fondo: un'identità a prova di phishing, supportata da hardware, per una popolazione che la CAC non era mai stata pensata per coprire.
Vantaggi dell'autenticazione CAC
In tutti questi casi d'uso, il fascino risiede in una serie di vantaggi costanti:
- Resistenza al phishing: La chiave privata non lascia mai la scheda, quindi non c'è alcuna credenziale da rubare tramite phishing, replay o da inserire in una falsa pagina di accesso.
- Autenticazione a due fattori per impostazione predefinita: La combinazione carta e PIN soddisfa i requisiti di autenticazione a più fattori senza la necessità di un'app o di un token aggiuntivi.
- Un'unica qualifica, molteplici opportunità di lavoro: Accesso alla rete, firma delle email, crittografia e accesso fisico: tutto avviene tramite la stessa scheda.
- Revoca rapida: Se si perde la tessera, l'infrastruttura DEERS/RAPIDS la segnala come revocata. I controlli OCSP e CRL ne impediscono il funzionamento quasi immediatamente, ben prima che venga emessa una tessera sostitutiva.
- Standardizzazione su larga scala: Ogni componente del Dipartimento della Difesa e la maggior parte degli appaltatori lavorano con le stesse radici PKI e lo stesso formato di scheda, il che mantiene gestibile l'accesso interagenzia su una popolazione enorme.
Questo elenco è particolarmente importante per i sistemi in cui la resistenza al phishing e l'identità basata su hardware sono requisiti imprescindibili. In questi casi, il CAC (Common Access Card) supera un ostacolo che l'autenticazione a più fattori (MFA) basata su password e app non riesce a superare. Che si tratti di MFA per Windows , macOS o Linux , per i sistemi con rischi minori un metodo più semplice potrebbe essere altrettanto efficace.
La rapida revoca menzionata sopra funziona solo grazie a ciò che avviene silenziosamente in background: un ciclo di vita che inizia molto prima che una carta arrivi nel portafoglio di un dipendente e continua fino a ben dopo che è stata tagliata in pezzi.
Gestione del ciclo di vita del CAC
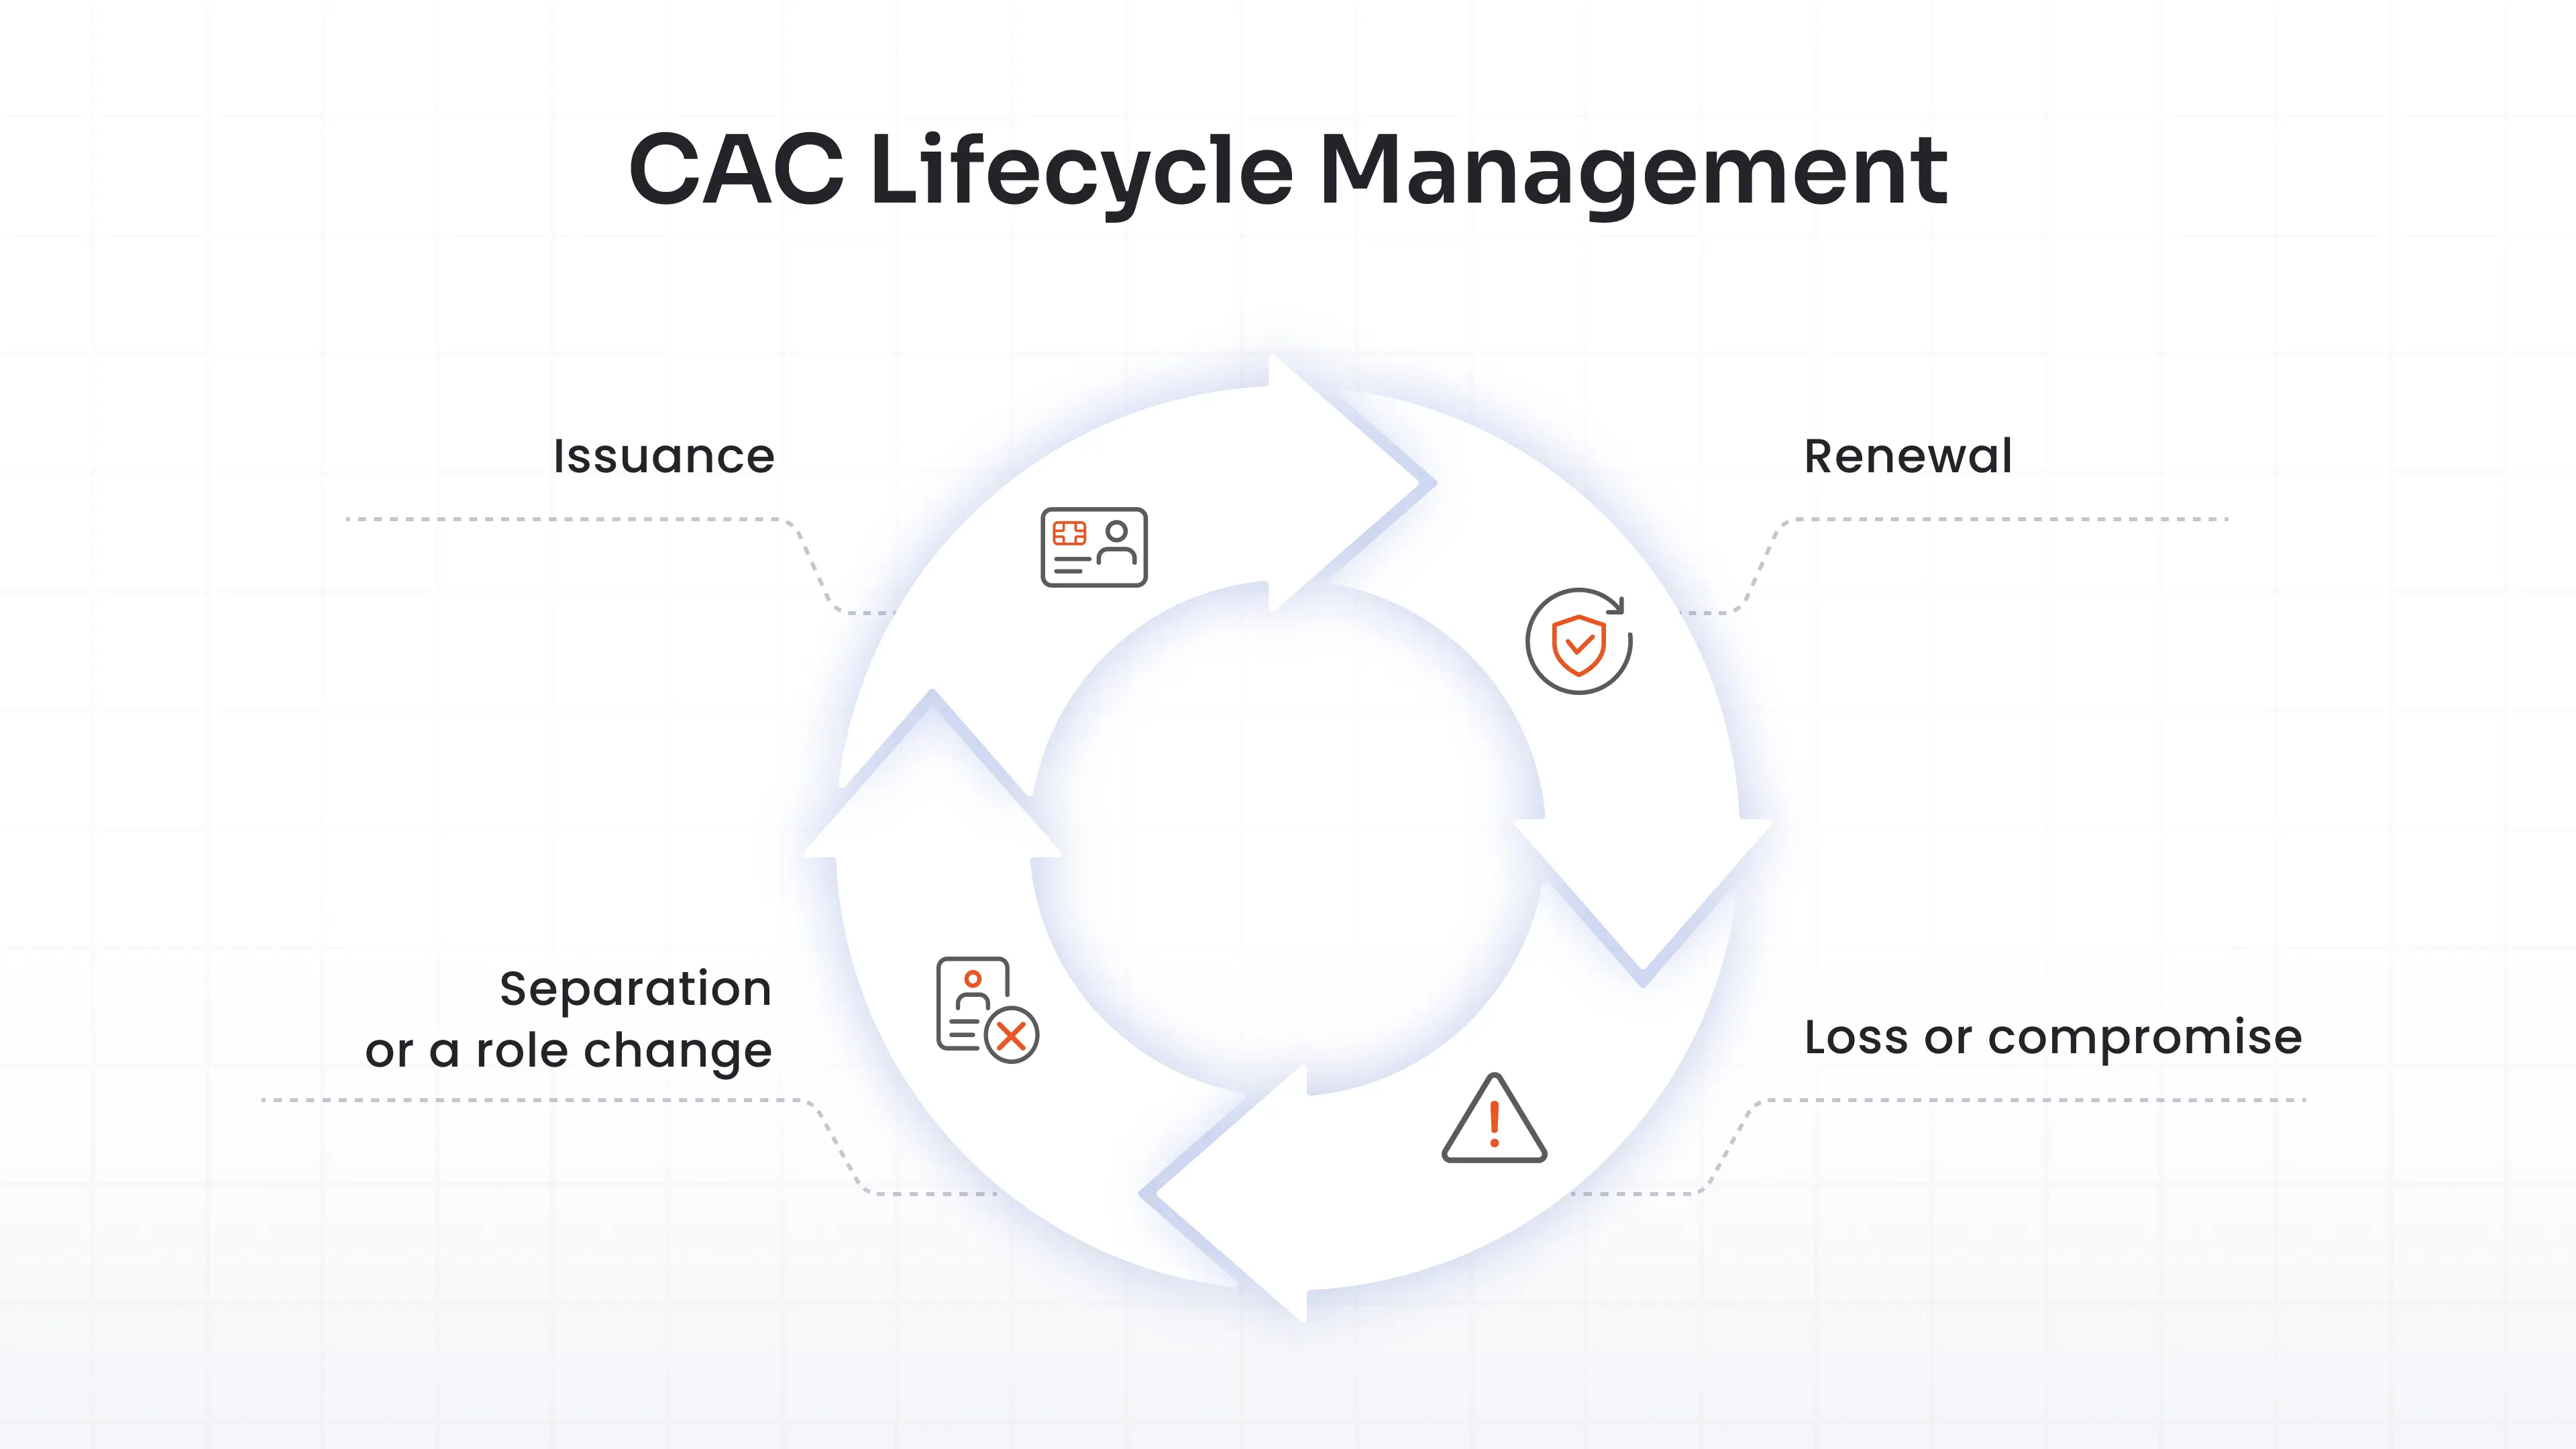
La CAC non è una credenziale che si ottiene una sola volta. Il processo si articola in diverse fasi, ognuna delle quali è fondamentale per la sicurezza.
- Emissione: Il processo inizia con la sponsorizzazione, la registrazione al DEERS, un controllo dei precedenti e la verifica dell'identità presso un centro RAPIDS. La personalizzazione e il rilascio avvengono solo dopo che tutte queste fasi sono state completate con successo.
- Rinnovo: Questa procedura si attiva prima della scadenza. Vengono ricontrollati i requisiti di ammissibilità e la sponsorizzazione, e viene emessa una nuova carta qualora si verifichino modifiche allo status della persona.
- Perdita o compromesso: Ciò comporta l'invio immediato di una segnalazione all'ufficio sicurezza. La carta viene revocata in DEERS/RAPIDS, i relativi certificati vengono inseriti nell'elenco di revoca dei certificati (CRL) e la carta sostitutiva segue gli stessi passaggi di verifica di una nuova emissione.
- Separazione o cambio di ruolo: Questo invalida completamente la scheda, interrompendo contemporaneamente l'accesso alla rete e quello fisico.
Il ciclo di vita della CAC è gestito dal Dipartimento della Difesa (DoD), non dalla piattaforma di autenticazione utilizzata dalla vostra organizzazione. È importante ricordarlo quando si confrontano i fornitori: nessun prodotto MFA emette o regola il ciclo di vita della CAC. Il sistema convalida le certificazioni già rilasciate dal DoD e continua a convalidarle fino a quando il DoD non ne autorizza la convalida.
Sfide comuni e rischi per la sicurezza dell'autenticazione CAC
Il ciclo di vita descritto sopra è quello controllato dal Dipartimento della Difesa (DoD). Tutto ciò che è descritto in questa sezione è invece sotto il vostro controllo, ed è proprio qui che le implementazioni del CAC (Common Access Card) possono effettivamente presentare problemi. La sicurezza del CAC resiste bene al phishing, ma le implementazioni reali si imbattono comunque negli stessi punti critici:
| Rischio | Cosa significa in pratica |
|---|---|
| Carte smarrite o rubate | Un PIN debole lascia una finestra di rischio aperta finché la revoca non si propaga attraverso DEERS/RAPIDS e i controlli OCSP/CRL non vengono completati. |
| Problemi relativi al middleware e al lettore | Driver obsoleti, lettori incompatibili e aggiornamenti del sistema operativo che interrompono silenziosamente il rilevamento delle schede causano più richieste di assistenza che veri e propri incidenti di sicurezza. |
| Latenza del controllo di revoca | Se un sistema di riferimento riceve una risposta OCSP per troppo tempo o non riesce a raggiungere un CRL, una carta revocata può comunque passare per un breve periodo. |
| RDP e accesso remoto passthrough | Il passaggio di una sessione con smart card fisica attraverso RDP amplia la superficie di attacco, ereditando tutti i rischi derivanti dall'esposizione di RDP a Internet. |
| Sistemi legacy | Le app che non vengono aggiornate per l'accesso basato su certificati tornano a utilizzare metodi di autenticazione più deboli, vanificando di fatto lo scopo dell'implementazione del CAC. |
Considerate questa tabella come una lista di controllo per gli elementi che una piattaforma di riferimento deve gestire correttamente prima del lancio.
Procedure ottimali per un'autenticazione sicura tramite CAC
Abbina ciascuna riga di quella tabella a una pratica, e la maggior parte del rischio scompare:
- Implementa politiche PIN rigorose con limiti di tentativi e blocchi. Una smart card con un PIN debole rappresenta solo metà di un sistema di autenticazione a due fattori.
- Rendere obbligatori, non facoltativi, i controlli dello stato dei certificati su ogni sistema di dipendenza. Utilizzare OCSP ove possibile, CRL come soluzione di ripiego e non ignorare silenziosamente i casi di lentezza di un risponditore.
- Applica le patch al middleware e ai driver dei lettori secondo una pianificazione prestabilita, nello stesso modo in cui applicheresti le patch a qualsiasi altro componente che interagisce con la rete.
- Segmentare i sistemi che accettano l'accesso tramite CAC in modo che un endpoint compromesso non provochi un effetto a catena su tutti gli altri.
- Proteggi separatamente RDP e l'accesso remoto. Applica l'autenticazione a più fattori (MFA) direttamente alle sessioni RDP anziché affidarti esclusivamente al passaggio della smart card; un'implementazione dedicata. Livello MFA per Desktop remoto tratta questo argomento in modo più approfondito.
- Verifica e registra ogni evento di autenticazione CAC. Quando qualcosa va storto, è fondamentale avere una traccia, non delle supposizioni.
Considerazioni sull'implementazione dell'autenticazione CAC
Le best practice sopra descritte garantiscono la sicurezza di un'implementazione CAC funzionante. È in questa fase che si definisce cosa si intende per "funzionante" per la propria organizzazione, prima ancora di scegliere una piattaforma. Chiarire i seguenti punti:
- Compatibilità tra middleware e lettore su tutti i sistemi operativi effettivamente in uso (Windows, macOS, Linux), non solo su quelli installati sulla macchina di test.
- Metodo di verifica della revoca e comportamento di fallbackChiedete direttamente a qualsiasi fornitore: cosa succede quando OCSP va in timeout? Il sistema si apre in modalità fail-open o fail-closed?
- Copertura su tutti i vostri sistemiNon si tratta solo dell'accesso alla workstation. VPN, SSH, RDP, applicazioni web legacy e console di amministrazione richiedono ciascuna una configurazione specifica per l'accesso basato su certificati, e gli spazi tra questi elementi sono proprio il punto in cui si insinua il ricorso a un'autenticazione debole.
- Requisiti di fiducia non relativi al Dipartimento della DifesaSe sei un'agenzia civile o un appaltatore che accetta CAC dai partner, verifica che la catena radice PKI del Dipartimento della Difesa sia effettivamente importata e considerata attendibile, e non presupposta.
- Integrazione di directory (Active Directory, LDAP) per mappare gli attributi del certificato agli account utente. Questa mappatura è ciò che trasforma un certificato valido in un accesso effettivo.
- Sequenza di implementazione. Un progetto pilota con un piccolo gruppo, con autenticazione di riserva ancora disponibile, permette di individuare i problemi del middleware e dei lettori prima che si ripercuotano sull'intera forza lavoro.
- Budget per l'hardware. I costi dei lettori, delle sostituzioni occasionali e dell'assistenza clienti si sommano in modi che una licenza software per singolo utente non riesce a quantificare.
Sotto tutto questo si cela anche un bivio più grande: i servizi di certificati nativi a livello di sistema operativo (integrati in di Windows Server e Active Directory) rispetto a un sistema unificato IAMPiattaforma MFA che gestisce il CAC insieme a tutti gli altri Metodo di autenticazione la tua organizzazione funziona.
I servizi nativi funzionano bene se tutti gli utenti utilizzano la CAC e tutto risiede all'interno di un unico dominio Windows. La loro utilità si complica quando si combinano la CAC con le chiavi FIDO2, le notifiche push o gli accessi VPN basati su RADIUS, poiché ognuno di questi elementi richiede una configurazione, un set di criteri e un sistema di reporting separati.
Una piattaforma unificata comporta una certa complessità di configurazione iniziale in cambio di un unico motore di policy e di un unico registro di controllo per ogni tipo di credenziale supportata. La scelta migliore dipende interamente dal grado di eterogeneità del vostro ambiente, che è solitamente il primo aspetto da valutare prima di confrontare i singoli fornitori.
In che modo miniOrange supporta l'autenticazione CAC?
miniOrange ha aggiunto l'autenticazione tramite smart card CAC/PIV come metodo MFA supportato all'interno della sua piattaforma di gestione delle identità. Il sistema verifica se un certificato presentato da una smart card CAC o PIV è autentico, valido e associato a un account utente reale. Il Dipartimento della Difesa (DoD) e il sistema DEERS/RAPIDS si occupano dell'emissione e della gestione del certificato; miniOrange si occupa della sua convalida.
In pratica, ciò significa verificare il certificato PKI presente sulla smart card confrontandolo con le autorità di certificazione attendibili e associandolo a un record utente, per poi rendere disponibile CAC/PIV insieme agli altri metodi di autenticazione a più fattori (MFA) di miniOrange , alle notifiche push , a FIDO2 , ai token hardware e altro ancora, all'interno dello stesso motore di gestione delle policy.
La maggior parte delle organizzazioni non utilizza esclusivamente la CAC (Common Access Card). Un appaltatore potrebbe aver bisogno della CAC per i sistemi rivolti al Dipartimento della Difesa e di una chiave FIDO2 o di una notifica push per tutto il resto. Gestire entrambi tramite un'unica piattaforma significa avere un unico set di policy di accesso e un unico registro delle attività, anziché dover integrare strumenti separati per diversi tipi di credenziali.
Ecco come appare effettivamente quella configurazione all'interno della dashboard di miniOrange:
Gli amministratori possono consultare la guida completa alla configurazione di CAC/PIV . Se state ancora valutando se l'autenticazione tramite smart card in generale sia adatta al vostro ambiente prima di concentrarvi specificamente su CAC, la nostra guida all'autenticazione tramite smart card è un ottimo punto di partenza.
Conclusione
L'autenticazione CAC risolve efficacemente un problema specifico: un'identità a prova di phishing, supportata da hardware, per i sistemi del Dipartimento della Difesa (DoD) e dei sistemi ad esso collegati. Questo è l'intero scopo per cui è stata progettata.
Il vero lavoro non consiste nel comprendere il CAC in astratto. Si tratta piuttosto di individuare quali dei vostri sistemi ne hanno effettivamente bisogno, quali lacune in termini di revoca e middleware siete disposti ad assumervi e in quali casi una soluzione di sicurezza MFA più ampia vi evita di dover utilizzare cinque strumenti diversi per cinque diversi tipi di credenziali.
Ottieni prima queste risposte. La conversazione con il fornitore sarà molto più breve una volta che le avrai.
DOMANDE FREQUENTI
Cos'è una carta CAC?
La CAC è una smart card delle dimensioni di una carta di credito rilasciata ai membri in servizio attivo, ai dipendenti civili del Dipartimento della Difesa e agli appaltatori idonei. Memorizza certificati, una foto, impronte digitali e dati di identificazione su un chip integrato e funge anche da badge di accesso fisico.
Quali certificati vengono memorizzati su una Common Access Card?
In genere, un certificato di autenticazione dell'identità (allineato con PIV-Auth sulle smart card più recenti), un certificato di firma e-mail e un certificato di crittografia e-mail, tutti ancorati alle autorità di certificazione radice e intermedie del Dipartimento della Difesa statunitense.
L'autenticazione tramite CAC è considerata un'autenticazione a più fattori?
Sì. Unisce qualcosa che possiedi (la carta fisica) con qualcosa che conosci (il PIN), soddisfacendo il requisito dell'autenticazione a due fattori senza bisogno di app o token aggiuntivi.
Come posso configurare l'autenticazione tramite smart card CAC sul mio computer aziendale?
Avrai bisogno di un lettore di schede compatibile e del middleware corretto installato, oltre ai certificati CA radice e intermedi PKI del Dipartimento della Difesa (DoD) importati nell'archivio attendibile del tuo sistema. La maggior parte dei dispositivi forniti dal DoD sono preconfigurati; per tutti gli altri, il tuo team IT o di sicurezza si occuperà della configurazione e dell'associazione del certificato al tuo account di directory.
Come posso ottenere un certificato di autenticazione per la CAC?
Non è necessario richiederlo separatamente. I certificati vengono caricati automaticamente sulla carta al momento dell'emissione, una volta completate la registrazione DEERS, i controlli dei precedenti penali e la verifica dell'identità tramite RAPIDS.
Cosa devo fare se la mia carta CAC viene smarrita, rubata o è scaduta?
Segnala immediatamente lo smarrimento o il furto della tua carta al tuo ufficio sicurezza, in modo che possa essere revocata in DEERS/RAPIDS e bloccata tramite controlli CRL e OCSP. Per una carta scaduta, recati presso un centro RAPIDS per il rinnovo; l'idoneità e l'identità verranno riverificate durante tale procedura.
Perché il mio computer non riconosce la mia smart card CAC?
Solitamente si tratta di un problema di middleware o di driver: driver del lettore di schede obsoleti, un aggiornamento del sistema operativo che ha compromesso il rilevamento o un lettore non inserito correttamente. Reinstallare il middleware o provare un lettore diverso risolve la maggior parte dei casi. Se il certificato è scaduto o è stato revocato, nessuna soluzione tramite driver è d'aiuto; in tal caso, è necessario rinnovarlo.

Lascia un tuo commento