
Collegando Claude ad Atlassian, si ottiene la stessa portata della persona che lo ha autorizzato. È possibile utilizzarlo per trovare un problema, riepilogare un progetto, cercare nella documentazione, aggiornare un problema Jira o aggiungere un commento.
Sebbene ciò possa alleggerire notevolmente il carico di lavoro manuale, solleva preoccupazioni in materia di sicurezza. È difficile stabilire con precisione cosa veda Claude e quali siano le sue effettive azioni quando è connesso alla tua istanza di Jira o Confluence.
Il server Rovo MCP di Atlassian utilizza OAuth 2.1 per impostazione predefinita e rispetta le autorizzazioni Atlassian esistenti dell'utente che effettua l'autorizzazione. Atlassian fornisce inoltre controlli a livello di organizzazione per le connessioni MCP, inclusi controlli per le autorizzazioni di lettura, scrittura e ricerca, insieme alle impostazioni di dominio e autenticazione.
Questo è utile. Ma cosa succede se si hanno requisiti di governance dell'IA più specifici?
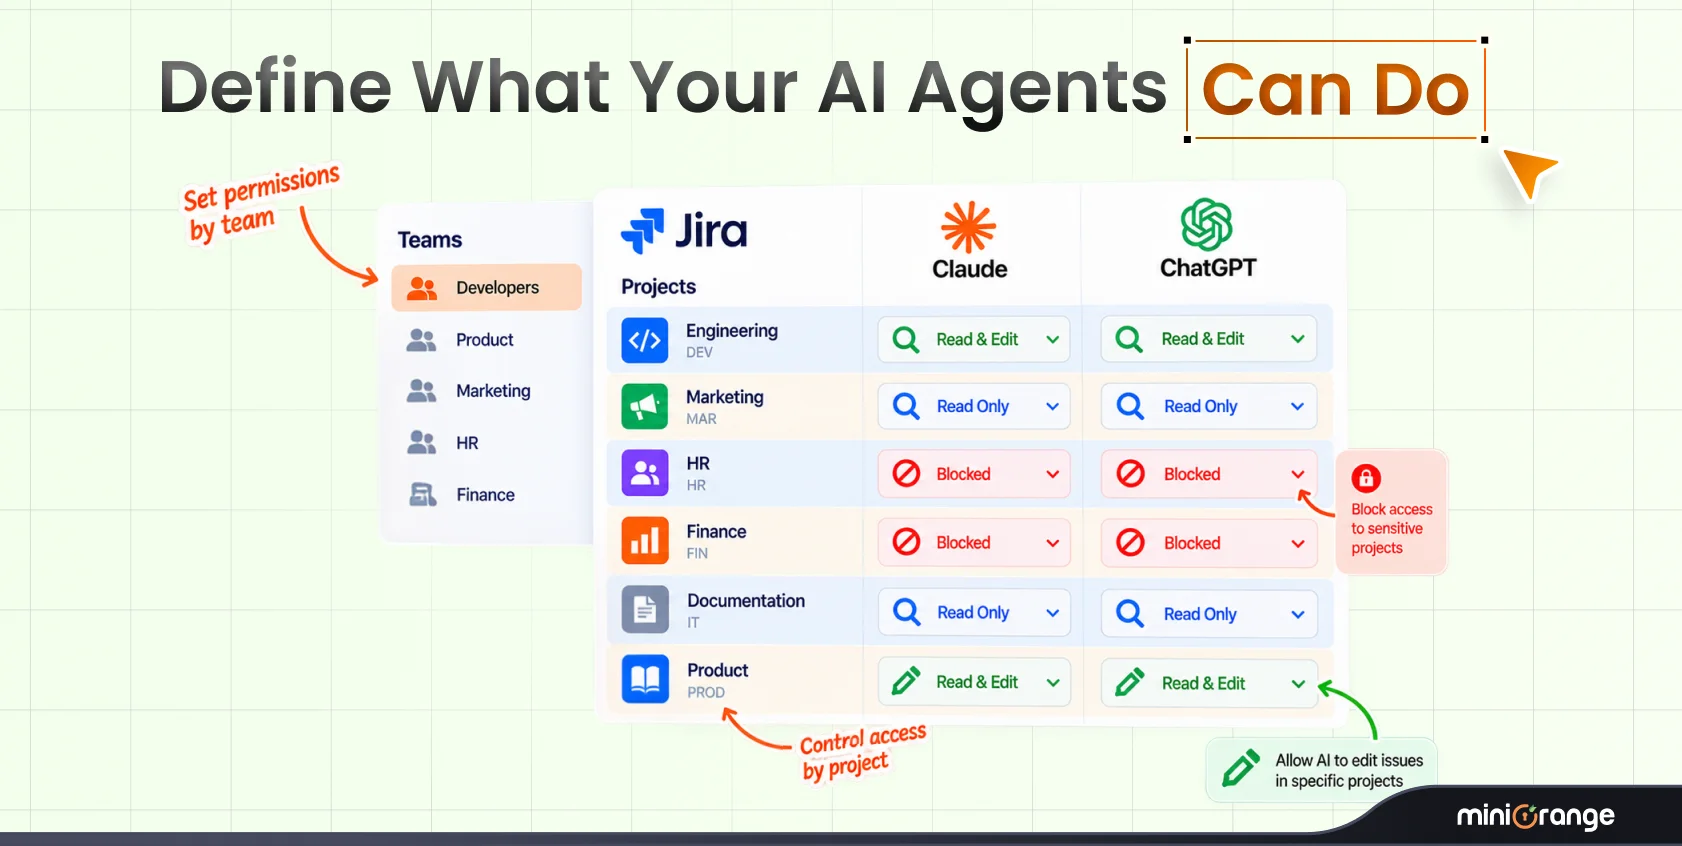
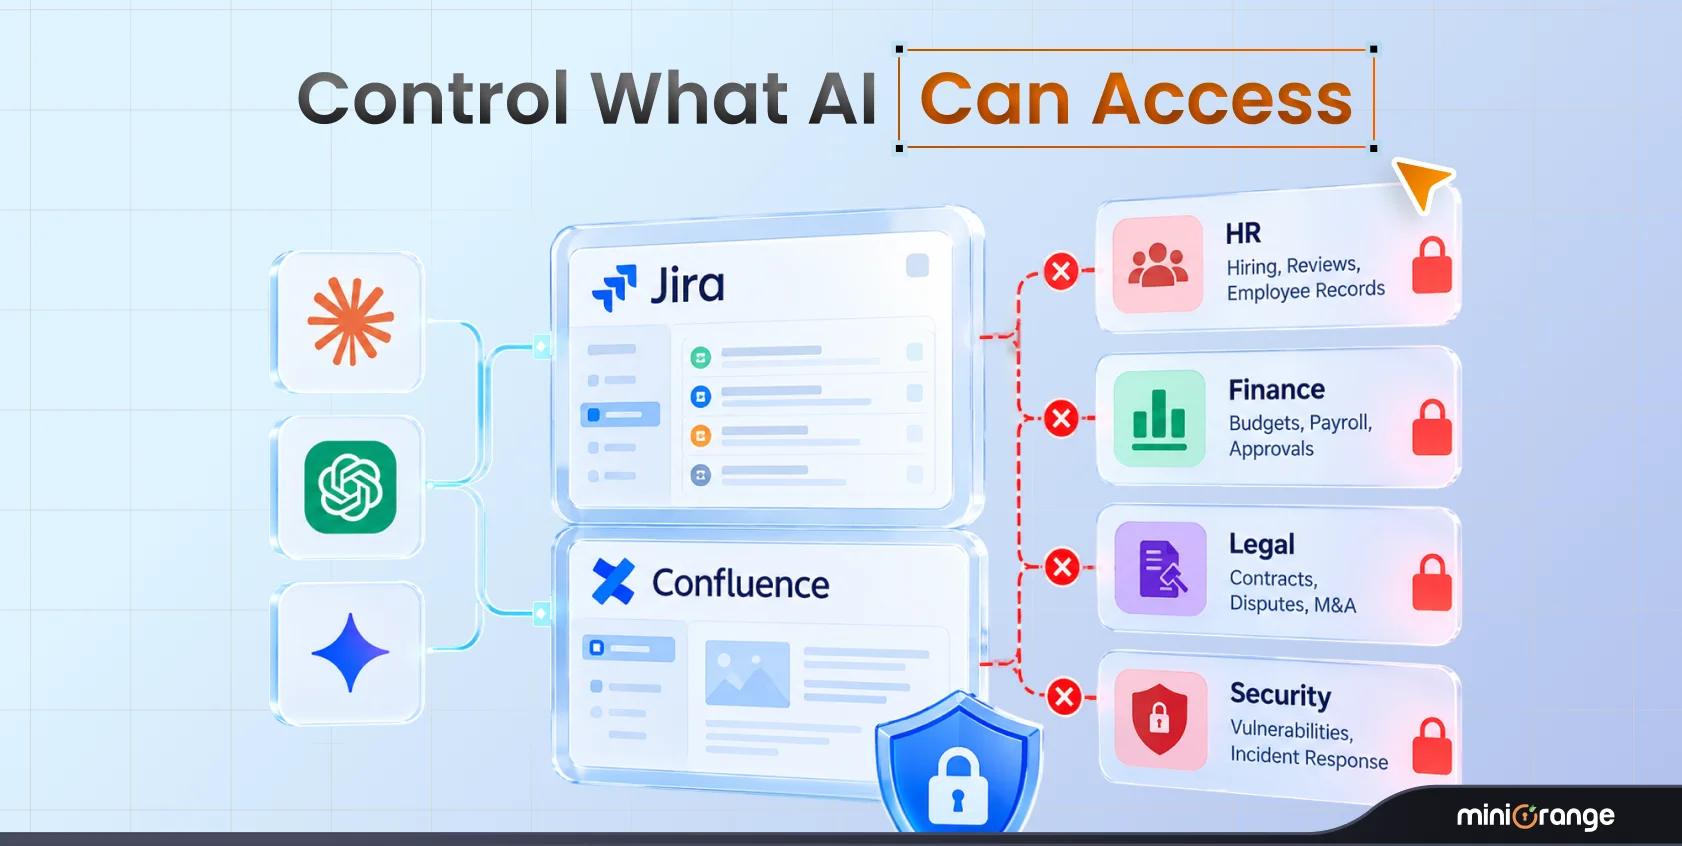
Potresti voler consentire agli sviluppatori di utilizzare Claude per i progetti di ingegneria, tenendo però fuori dalla loro portata i progetti relativi a risorse umane, finanza e sicurezza. Potresti voler consentire a Claude di effettuare ricerche in Jira, ma non di creare o aggiornare nulla. Potresti voler bloccare completamente le azioni distruttive.
Con miniOrange AI Agent Governance per Jira e Confluence (Claude e ChatGPT), è possibile connettere Claude o ChatGPT tramite MCP e interporre un livello di policy tra l'assistente AI e i dati Atlassian. È possibile controllare l'accesso per gruppo di utenti, progetto Jira, spazio Confluence e operazione, e quindi monitorare ogni chiamata AI da un'interfaccia centralizzata.
Che cos'è il connettore Claude Atlassian?
Un connettore Atlassian per Claude permette a quest'ultimo di interagire con i prodotti Atlassian tramite un'interfaccia connessa. Grazie al protocollo MCP (Model Context Protocol), Claude può utilizzare strumenti supportati per accedere alle informazioni ed eseguire azioni nei sistemi connessi.
Per Jira e Confluence, questo può includere la ricerca e la lettura di informazioni, la creazione o l'aggiornamento di contenuti e l'aggiunta di commenti. Il connettore Rovo di Atlassian per Claude attualmente supporta le funzionalità di lettura e scrittura tra Jira, Confluence e altri prodotti Atlassian.
Tuttavia, l'assistente basato sull'IA non dovrebbe disporre di tutte le funzionalità a disposizione della persona che ha autorizzato la connessione.
miniOrange aggiunge un livello di governance a monte di tale connessione e valuta le richieste di intelligenza artificiale in base alle tue policy. Ogni richiesta viene verificata prima di raggiungere Jira o Confluence e ogni chiamata viene registrata a fini di audit.
Una connessione diretta da Claude a Jira eredita tutto ciò a cui l'utente può accedere
Quando si collega Claude a Jira o Confluence tramite il flusso nativo di Rovo MCP, l'IA agisce per conto dell'utente che la autorizza. Il suo accesso è quindi soggetto alle autorizzazioni Atlassian esistenti di tale utente, il che può comportare dei rischi.
Supponiamo che uno sviluppatore abbia accesso a 100 progetti Jira. Una volta che Claude è autorizzato ad agire tramite l'accesso Atlassian di quell'utente, può potenzialmente raggiungere i progetti che rientrano sia nelle autorizzazioni dell'utente che nei controlli MCP dell'organizzazione.
Può anche rendere più difficile la governance quando si ha un ambiente Jira o Confluence di grandi dimensioni.
E se voleste che Claude lavorasse solo su 10 di questi progetti?
Atlassian offre controlli a livello di organizzazione per l'accesso a MCP, inclusi controlli separati per le autorizzazioni di lettura, scrittura e ricerca, insieme a controlli relativi a dominio, autenticazione e liste di indirizzi IP consentiti. Tuttavia, i controlli nativi non forniscono lo stesso livello di granularità e i controlli specifici per agente per gruppi di utenti, progetti, spazi e singole operazioni.
L'accesso in lettura non è l'unica cosa di cui devi preoccuparti. Lo stesso connettore Claude per Jira che riassume un problema può anche creare, aggiornare, commentare ed eliminare dati.
Senza controlli granulari, rischi come l'iniezione di prompt potrebbero indurre un agente a eseguire azioni non approvate. Le linee guida di Atlassian raccomandano agli amministratori di applicare il principio del minimo privilegio, di esaminare le modifiche ad alto impatto e di monitorare i log di controllo, ma le impostazioni native non offrono un modo integrato per imporre questi limiti all'agente.
In assenza di un livello di governance, l'accesso di Claude a Jira aumenta con ogni utente che si connette. Le azioni di scrittura e di distruzione rimangono disponibili tramite la stessa connessione e la visibilità sull'attività dell'IA può risultare frammentata tra i log nativi.
Inserisci un livello di governance tra Claude e i tuoi dati Atlassian
L'approccio più sicuro prevede che gli agenti di intelligenza artificiale accedano ai dati di Jira tramite un percorso controllato e circoscritto alle singole attività, anziché con un accesso API generico. miniOrange estende questo modello.
Claude o ChatGPT si connettono all'app miniOrange tramite MCP anziché direttamente ad Atlassian. L'app valuta ogni richiesta di intelligenza artificiale in base alle regole configurate. La richiesta viene quindi consentita o bloccata in base a tali regole. Ogni chiamata viene inoltre registrata a scopo di audit.
Il flusso di lavoro si articola in quattro fasi.
- Scopo: Definisci a quali gruppi di utenti, progetti Jira e spazi Confluence può accedere il flusso di lavoro basato sull'intelligenza artificiale.
- Controllo: Consenti o blocca operazioni specifiche, tra cui recupero, creazione, aggiornamento, eliminazione e commento.
- Applicare: Verifica ogni richiesta di intelligenza artificiale rispetto alle tue regole prima che acceda ai dati Atlassian.
- Dimostrare: Mantieni una registrazione ricercabile di ogni chiamata AI nel registro attività.
Funzionalità principali di miniOrange AI Agent Governance per Jira e Confluence
1. Controllo dell'accesso all'IA per gruppo di utenti
Con le policy basate sui gruppi, è possibile definire regole di accesso per i gruppi di utenti Atlassian. Ad esempio, è possibile consentire a un gruppo di sviluppatori di utilizzare Claude per determinati progetti di ingegneria, mantenendo al contempo altre aree di progetto escluse dal flusso di lavoro di intelligenza artificiale.
Con questo approccio, non si modificano i permessi dell'utente, bensì quelli dell'IA.
2. Limita i progetti Jira e gli spazi Confluence
Gestire una connessione Atlassian estesa può risultare complesso quando il sito contiene centinaia di progetti e spazi. L'intelligenza artificiale non necessita di accedere a tutto ciò , ma forse solo a un piccolo sottoinsieme.
miniOrange consente di limitare le regole a specifici progetti Jira e spazi Confluence. Questo permette di mantenere il flusso di lavoro di intelligenza artificiale focalizzato sui dati effettivamente necessari. L'accesso dell'utente ad Atlassian rimane invariato.
3. Controllare le operazioni, non solo i dati.
Un connettore Claude per Jira in grado di leggere un ticket può essere utile per riepiloghi, smistamento, reportistica e analisi. Tuttavia, il rischio aumenta quando è anche in grado di eseguire operazioni di scrittura. Potrebbe infatti creare un ticket, aggiornarne i campi, aggiungere un commento o eliminare un elemento, a seconda degli strumenti esposti tramite la connessione.
Con miniOrange, puoi consentire a Claude di scaricare i ticket bloccando al contempo le azioni di creazione, aggiornamento, eliminazione o commento laddove l'accesso in scrittura non sia appropriato.
Questo offre un modo pratico per separare l'accesso in lettura da quello in scrittura per gli agenti di intelligenza artificiale.
4. Applicare le politiche prima dell'accesso all'IA
Con miniOrange, ogni richiesta di intelligenza artificiale viene valutata in base alla tua policy di accesso prima che l'IA raggiunga i dati di Jira o Confluence. Definisci una decisione predefinita di "Consenti" o "Nega" e poi aggiungi regole ordinate. Viene applicata la prima regola corrispondente.
E poiché le regole vengono valutate alla successiva richiesta di IA dopo il salvataggio della policy, non è necessario riprogettare le autorizzazioni Jira o Confluence degli utenti per modificare il comportamento dell'IA.
5. Verifica ogni azione dell'IA
Ogni azione dell'IA tramite l'app miniOrange viene registrata nel registro attività, sia che sia stata consentita o bloccata. Vengono visualizzati dettagli quali l'utente, la fonte dell'IA, l'operazione, la decisione e il risultato.
È inoltre possibile esaminare un singolo evento per ottenere maggiori informazioni contestuali. La visualizzazione dettagliata mostra:
- l'utente che ha avviato la richiesta
- gruppi Atlassian dell'utente
- gli argomenti esatti inviati dall'IA
- la decisione presa dalla politica
- la regola applicata quando un'azione veniva bloccata
- dimensione della risposta
- latenza
- il corrispondente JSON di audit di Atlassian
6. Realizzato su Atlassian Forge
L'app miniOrange AI Agent Governance è basata su Atlassian Forge, pertanto il livello di governance viene eseguito all'interno dell'ambiente Atlassian Forge anziché dipendere da un servizio applicativo esterno.
Come funziona
Configurare il connettore Claude Atlassian con miniOrange è piuttosto semplice.
Passaggio 1: installa l'app
Installa AI Agent Governance per Jira e Confluence (Claude e ChatGPT) dall'Atlassian Marketplace e apri l'applicazione nel tuo ambiente Atlassian.
Passaggio 2: Collega Claude
Configura Claude per connettersi al server miniOrange MCP anziché connettersi direttamente ad Atlassian. Ogni utente effettua l'accesso individualmente tramite Atlassian, in modo che l'app possa identificare l'utente e i relativi gruppi Atlassian.
Questo fornisce al livello di governance il contesto utente necessario per applicare le policy basate sui gruppi e associare le azioni a un utente reale.
Fase 3: Definire le politiche
Imposta una decisione predefinita di Consenti o Nega, quindi crea regole basate su:
- Cliente AI
- gruppo di utenti
- operazione
- Progetto Jira o spazio Confluence
- effetto
Fase 4: Applicare
Ogni richiesta di IA viene valutata in base alle tue regole prima che l'operazione proceda. Le modifiche avranno effetto alla successiva chiamata di IA.
Passaggio 5: monitorare
Esamina il registro delle attività e la dashboard di governance per vedere cosa hanno effettivamente fatto Claude o ChatGPT. Avrai un ciclo di feedback continuo tra policy e attività.
Leggi la guida di installazione passo passo per comprendere appieno come installare l'app.
Casi d'uso pratici per l'accesso Claude regolamentato
1. Proteggere i progetti sensibili
È possibile definire restrizioni per gruppi o progetti. Ad esempio, consentire ai team di ingegneri di utilizzare Claude con progetti Jira selezionati, mantenendo al contempo i progetti riservati relativi a risorse umane, finanza e sicurezza al di fuori del flusso di lavoro basato sull'intelligenza artificiale.
2. Imponi la modalità di sola lettura
Consenti a Claude di recuperare e cercare i ticket Jira, ma blocca le operazioni di creazione, aggiornamento, eliminazione e commento su tutto il tuo sito.
3. Prevenire azioni distruttive
È possibile creare una policy che blocchi le operazioni di eliminazione a livello globale, in modo che le richieste di intelligenza artificiale non possano eliminare ticket Jira o pagine Confluence tramite la connessione controllata.
4. Accesso alla confluenza dell'ambito
Potresti voler consentire a Claude di cercare nella documentazione tecnica, ma non in contenuti aziendali o di sicurezza riservati. Applica la policy agli spazi di Confluence necessari al flusso di lavoro basato sull'IA. Questo ti offre un modo più controllato per connettere Claude a Jira e Confluence in modo sicuro.
5. Esamina le azioni dell'IA
Quando un'azione dell'IA necessita di revisione, apri l'evento di audit corrispondente ed esamina la richiesta esatta, la decisione, le informazioni sull'utente, i dettagli della risposta e la latenza.
Standard di governance e conformità
| Tema | Come miniOrange lo fa rispettare |
|---|---|
| Privilegio minimo | Limita le funzionalità dell'agente in base al gruppo di utenti, al progetto, allo spazio e al funzionamento dello strumento. |
| Segregazione degli accessi | Separare i limiti di accesso dell'agente dalle autorizzazioni personali dell'utente umano. |
| verificabilità | Acquisire il contesto di esecuzione completo, inclusi argomenti, dimensioni delle risposte e latenza. |
| Applicazione delle politiche | La valutazione preliminare impedisce le chiamate non autorizzate prima che vengano eseguite. |
| Residenza dei dati | Realizzato interamente su Atlassian Forge, quindi i dati non escono mai dai confini di sicurezza di Atlassian. |
Perché i team utilizzano miniOrange per gestire Claude e ChatGPT in Atlassian
Scegliere miniOrange come connettore per Claude Atlassian offre un livello di controllo dedicato per l'adozione dell'IA in ambito aziendale:
- Sicurezza di Atlassian Marketplace: Creato specificamente per gli amministratori Atlassian, i team IT e i responsabili della conformità.
- Controllo accessi indipendente: Gestisci le funzionalità di Claude e ChatGPT senza modificare i ruoli utente sottostanti in Atlassian.
- Supporto multi-agente: Proteggi sia Claude che ChatGPT tramite un'unica applicazione di governance centralizzata.
- Controllo a livello operativo: Perfeziona le autorizzazioni per gli strumenti di recupero, creazione, aggiornamento, eliminazione e commento.
- Applicazione delle norme di pre-accesso: Blocca le operazioni non autorizzate prima che l'agente acceda ai tuoi dati.
- Visibilità approfondita dell'audit: È possibile visualizzare gli argomenti della richiesta, le dimensioni della risposta, la latenza e le decisioni relative alle policy tramite il registro delle attività e la dashboard di governance.
- 100% nativo di Forge: Funziona all'interno di Atlassian, quindi nessun dato esce dal tuo ambiente.
DOMANDE FREQUENTI
1. Come posso collegare Claude a Jira e Confluence?
È possibile connettere Claude ad Atlassian tramite MCP. Con miniOrange AI Agent Governance per Jira e Confluence, Claude si connette all'endpoint MCP di miniOrange anziché connettersi direttamente ad Atlassian. Gli utenti accedono individualmente tramite Atlassian, dopodiché l'app miniOrange può applicare policy basate sui gruppi e gestire le richieste di intelligenza artificiale.
2. Claude ottiene le stesse autorizzazioni dell'utente che lo connette?
L'accesso nativo di Atlassian a Rovo MCP è limitato alle autorizzazioni Atlassian esistenti dell'utente che effettua l'autorizzazione.
miniOrange aggiunge un livello di governance AI separato, in aggiunta a tali autorizzazioni. È possibile limitare l'accesso all'IA in base al gruppo di utenti, al progetto Jira, allo spazio Confluence e all'operazione, senza modificare le autorizzazioni Jira o Confluence dell'utente.
3. Posso concedere a Claude l'accesso in sola lettura a Jira?
Sì. È possibile configurare criteri che consentano le operazioni di recupero e ricerca, bloccando al contempo le azioni di creazione, aggiornamento, eliminazione e commento.
Questo permette di creare un flusso di lavoro di intelligenza artificiale orientato alla lettura, anziché concedere all'IA capacità di scrittura illimitate.
4. Posso impedire a un agente di intelligenza artificiale di eliminare ticket Jira o pagine Confluence?
Sì. È possibile negare le operazioni di eliminazione tramite i criteri di accesso. Una regola come delete* può bloccare le azioni di intelligenza artificiale correlate all'eliminazione sulla connessione gestita.
5. In che modo si differenzia dai controlli MCP nativi di Atlassian?
Atlassian offre controlli nativi per la gestione dell'accesso a Rovo MCP, tra cui autorizzazioni di lettura, scrittura e ricerca, metodi di autenticazione, domini attendibili e relativi controlli a livello di organizzazione.
miniOrange aggiunge un livello di governance AI separato, focalizzato su decisioni di policy più dettagliate relative a gruppi di utenti, progetti Jira, spazi Confluence e singole operazioni. È progettato per funzionare in parallelo, non in sostituzione, dei controlli di sicurezza Atlassian esistenti.
6. Come posso vedere cosa hanno effettivamente fatto Claude o ChatGPT in Jira e Confluence?
Apri il registro attività di miniOrange per esaminare le azioni dell'IA. Puoi visualizzare l'utente, la fonte dell'IA, l'operazione, la decisione e il risultato, quindi aprire i singoli eventi per visualizzare gli argomenti esatti, la dimensione della risposta, la latenza, la decisione sulla policy e altri dettagli di contesto per l'audit.
L'autore
Scrittore di contenuti senior
Chinmay vanta una vasta esperienza nella redazione di contenuti di leadership di pensiero e di marketing per aziende IT B2B. È specializzato in sicurezza informatica, intelligenza artificiale, ERP, CRM e sviluppo di software personalizzato, creando contenuti che non solo informano, ma vendono.
Lascia un tuo commento