

L'errore più comune nei progetti di migrazione al cloud di Atlassian è quello di considerare la migrazione come una semplice operazione tecnica, esportando configurazioni, importando dati e passando da un ambiente all'altro. In pratica, una migrazione non preparata non trasferisce solo i dati, ma anche anni di debiti accumulati: account inattivi, esigenze di licenza sovrastimate e informazioni sensibili che non erano mai state concepite per esistere in un ambiente cloud condiviso.
Questa guida si concentra sui due aspetti che determinano più direttamente l'esito di una migrazione: la gestione degli utenti e delle licenze e la conformità dei dati prima della migrazione.
Per la cronologia completa della fine del ciclo di vita (EOL) e il contesto strategico, fare riferimento a "La fine del ciclo di vita dei data center Atlassian: la guida completa alla migrazione al cloud".
I costi finanziari e di conformità di una migrazione senza fase di pulizia
A differenza del modello di licenza basato su server di Data Center, Atlassian Cloud opera con un abbonamento mensile per utente . Si tratta di un cambiamento di prezzo fondamentale, che penalizza direttamente le organizzazioni che migrano senza prima razionalizzare la propria base di utenti.
Le istanze in produzione da cinque o più anni contengono di norma:
- Account utente inattivi appartenente a dipendenti o appaltatori che da allora hanno lasciato
- Profili duplicati errori generati durante la sincronizzazione della directory
- Gruppi vuoti o configurati in modo errato che mantengono le assegnazioni di autorizzazione ma non hanno alcuno scopo attivo
- Progetti e spazi orfani senza proprietà attiva
- Informazione sensibile incorporato nelle descrizioni dei ticket, nelle cronologie dei commenti e nei record delle versioni delle pagine
La migrazione senza affrontare questi problemi comporta due distinte categorie di costi.
Oltre alle questioni di licenza, la migrazione di dati sensibili sul cloud senza un'adeguata verifica comporta rischi normativi ai sensi di normative quali GDPR, HIPAA, PCI-DSS e la legge indiana DPDP, con costi di bonifica che in genere superano di gran lunga quelli che sarebbero stati necessari per una pulizia approfondita prima della migrazione.
I due errori più comuni che si verificano durante le migrazioni e come prevenirli.
Nei progetti di migrazione di diversa portata e complessità, emergono costantemente due modelli di fallimento.
Errore 1: Sovraccarico di utenti e licenze
Gli ambienti Atlassian di lunga durata tendono ad accumulare quello che potremmo definire "debito di identità" , ovvero un crescente arretrato di account utente, assegnazioni di gruppo e schemi di autorizzazione che nessuno gestisce attivamente, ma che pochi amministratori si sentono in grado di eliminare con sicurezza.
Causa principale : Quando i dipendenti lasciano l'azienda, i collaboratori esterni completano i loro incarichi e i team di progetto si riorganizzano, i relativi account rimangono spesso attivi. In assenza di un processo formale di cessazione del rapporto di lavoro, collegato alla gestione delle identità, questi dati persistono, spesso con le licenze ancora associate.
Conseguenza : una migrazione "lift-and-shift" senza pulizia degli utenti vincola di fatto l'organizzazione a un abbonamento cloud dimensionato per una base di utenti che non rispecchia più l'attuale organico. Inoltre, gli account con autorizzazioni eccessive aumentano la superficie di attacco in un ambiente che opera senza i controlli perimetrali di un'implementazione on-premise.
Approccio consigliato : condurre un audit strutturato degli utenti prima della migrazione. Identificare gli account inattivi, revocare le licenze non necessarie e razionalizzare le strutture dei gruppi prima di iniziare qualsiasi trasferimento di dati.
Errore 2: Esposizione di dati sensibili nel cloud
Questo rischio viene sistematicamente sottovalutato e le conseguenze sono sproporzionate rispetto a quanto sarebbe costata una preparazione adeguata.
Gli ambienti dei data center operavano dietro firewall aziendali, il che creava un certo grado di tolleranza in termini di sicurezza. Nel corso degli anni di attività, i ticket Jira e le pagine Confluence hanno accumulato contenuti sensibili che non sarebbero mai stati registrati in un contesto con maggiori rigorosi controlli di sicurezza: credenziali API, dati dei dipendenti, informazioni personali dei clienti (PII), dati finanziari e password di sistema interne.
Il cambiamento di ambiente è significativo . Atlassian Cloud opera all'interno di un modello di infrastruttura condivisa e qualsiasi dato migrato al suo interno è soggetto alla piena applicazione delle normative sulla protezione dei dati. I contenuti che presentavano un rischio limitato all'interno di un'istanza protetta da firewall potrebbero costituire una violazione delle norme di conformità una volta che risiedono nel cloud.
Il rischio è sia di natura normativa che reputazionale. Un incidente relativo ai dati successivo alla migrazione è sostanzialmente più difficile e costoso da risolvere rispetto a una scansione precedente alla migrazione.
Cosa dovrebbe essere gestito internamente dai team e cosa dovrebbe essere automatizzato.
Una chiara divisione delle responsabilità aiuta i team ad allocare gli sforzi in modo appropriato ed evitare il collo di bottiglia derivante dal tentativo di eseguire manualmente attività che si prestano meglio all'utilizzo di strumenti automatizzati.
Compiti adatti alla gestione interna
| Task | Fondamento logico |
|---|---|
| Comunicazione con le parti interessate e pianificazione della migrazione | Richiede contesto organizzativo e allineamento della leadership |
| Definizione dell'ambito e delle tempistiche del progetto | Dipende dalla capacità del team e dalle priorità aziendali. |
| Revisione della compatibilità delle app cloud | Ben supportato dalla documentazione Atlassian |
| Impostazione e configurazione dell'organizzazione cloud | Procedura standard con assistenza del fornitore disponibile. |
| Formazione degli utenti post-migrazione | È preferibile che la gestione avvenga in team con una conoscenza pregressa dei flussi di lavoro. |
| Definizione di politica di accesso | Richiede un contesto aziendale che non può essere automatizzato |
Attività che dovrebbero essere delegate o automatizzate
| Task | Perché l'esecuzione manuale è insufficiente |
|---|---|
| Analisi di ampie basi di utenti per individuare l'inattività | Richiede molto tempo ed è soggetto a errori su larga scala. |
| Rilevamento di informazioni personali identificabili (PII) nelle cronologie dei commenti dei ticket | Non è fattibile farlo manualmente su anni di dati. |
| Identificazione dei dati sensibili nelle cronologie delle versioni delle pagine | Gli strumenti di scansione standard non raggiungono le versioni storiche |
| Pulizia in blocco delle licenze tra i gruppi di utenti. | In assenza di automazione, il rischio di interruzioni involontarie dell'accesso è elevato. |
| Scansione di modelli di dati basata su espressioni regolari in diversi spazi | Richiede strumenti specializzati per garantire precisione e copertura. |
| Reportistica di conformità pre e post-migrazione | Richiede documentazione strutturata e funzionalità di tracciabilità delle operazioni. |
L'istinto di gestire tutto internamente è comprensibile, soprattutto tra team tecnici esperti. Tuttavia, su scala di un ambiente Atlassian pluriennale, la revisione manuale introduce rischi e costi che l'automazione strutturata elimina.
Lista di controllo pre-migrazione: igiene utente e conformità dei dati
Nota sull'ambito : questa checklist affronta nello specifico l'igiene degli utenti e la conformità dei dati, le due aree da cui più frequentemente si originano i costi eccessivi della migrazione e gli incidenti di sicurezza post-migrazione. Per le fasi di audit dell'ambiente, la verifica della compatibilità delle applicazioni, i test in ambiente sandbox e la mappatura delle identità, fare riferimento al framework di migrazione completo in 5 fasi.
Igiene dell'utente e della licenza
- Esporta l'elenco completo degli utenti con i timestamp dell'ultimo accesso
- Individua gli account inattivi negli ultimi 90 giorni.
- Confrontare i record degli utenti attivi con i dati HR correnti.
- Catalogare tutti i gruppi e verificare la pertinenza dell'attuale composizione
- Identificare i gruppi vuoti e gli schemi di autorizzazione orfani
- Disattiva gli account inattivi prima della finestra di migrazione.
- Verificare che il numero finale di utenti attivi corrisponda al livello di licenza Cloud di destinazione.
Revisione della sicurezza e della conformità dei dati
- Analizza le descrizioni dei ticket Jira e la cronologia dei commenti per individuare informazioni personali e credenziali.
- Analizza le pagine di Confluence e, soprattutto, la cronologia delle versioni delle pagine per individuare contenuti sensibili.
- Esaminare gli allegati per individuare documenti contenenti informazioni sensibili.
- Identificare i contenuti che richiedono oscuramento, anonimizzazione o esclusione dalla migrazione.
- Mappatura dei quadri normativi applicabili (GDPR, HIPAA, PCI-DSS, DPDP)
- Conservare la documentazione di tutte le azioni correttive a fini di verifica.
- Eseguire una nuova scansione post-bonifica prima della conferma della data di migrazione.
Come verificare e ripulire utenti, gruppi e licenze
Un approccio strutturato alla pulizia degli utenti, effettuato prima della migrazione, previene la causa più evitabile di spesa eccessiva per gli abbonamenti al cloud.
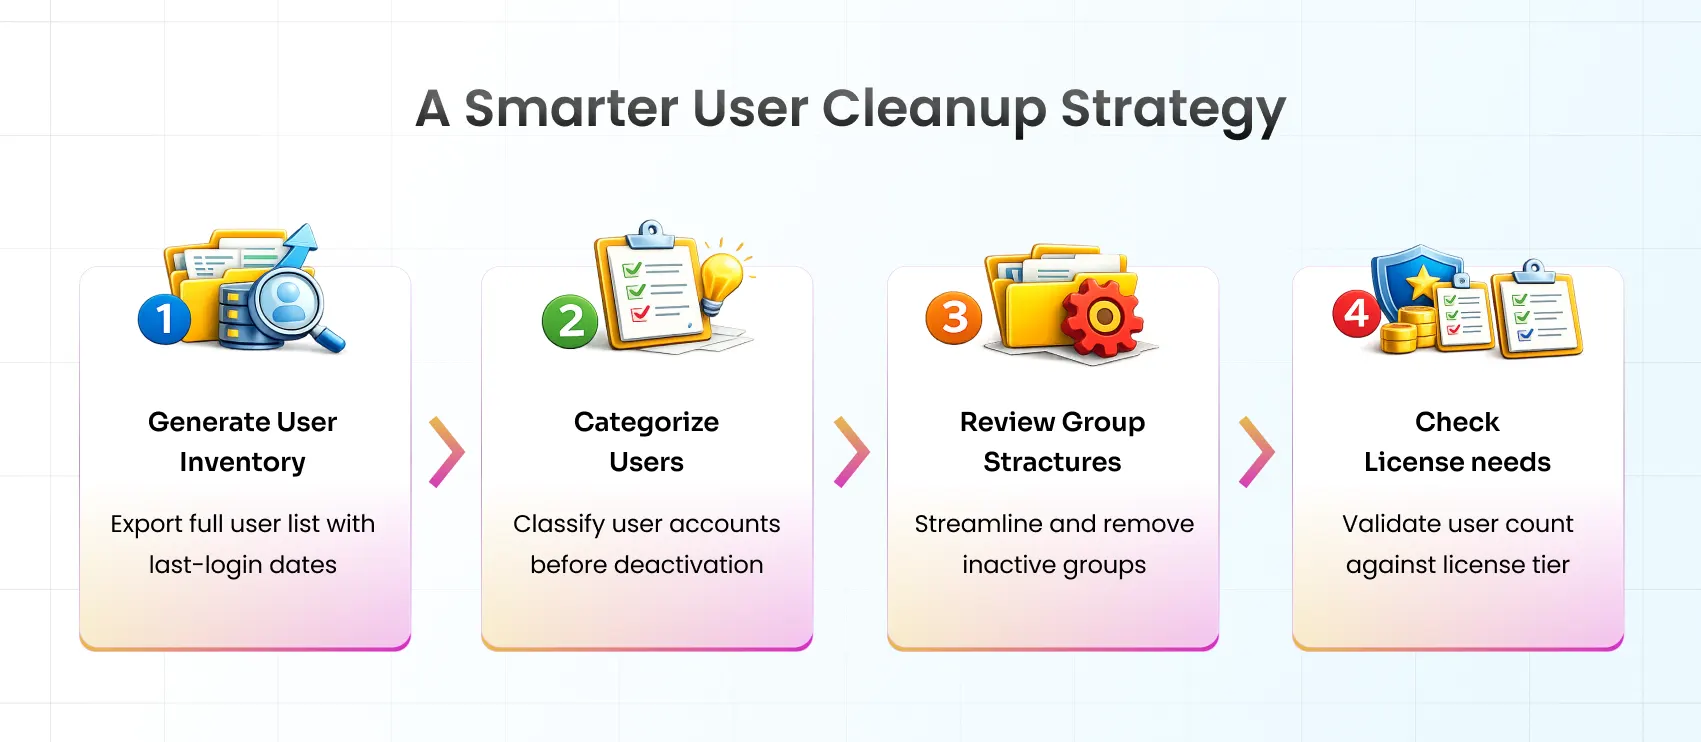
Passaggio 1: Generare un inventario completo degli utenti
Esporta l'elenco completo degli utenti con le date dell'ultimo accesso. Nella maggior parte degli ambienti Data Center, ciò richiede una query diretta al database o un report amministrativo. L'obiettivo principale dovrebbe essere l'identificazione di:
- Utenti senza attività registrata negli ultimi 90, 180 o 365 giorni (definire la soglia in base alle norme aziendali)
- Account senza appartenenza a gruppi al momento
- Account duplicati associati allo stesso dominio di posta elettronica
Fase 2: Classificare prima di agire
La disattivazione in blocco senza previa classificazione comporta rischi significativi. Una fase di categorizzazione strutturata garantisce che gli account legittimi, inclusi gli account di servizio e gli utenti poco attivi, non vengano rimossi inavvertitamente.
| Categoria | Azione raccomandata |
|---|---|
| Utenti attivi (accesso effettuato negli ultimi 90 giorni) | Esegui la migrazione così com'è |
| Utenti inattivi (90-365 giorni di inattività) | Verificare con il responsabile o le risorse umane competenti; disattivare l'account se confermato come inattivo. |
| Inattività prolungata (1 o più anni) | Disattivare prima della migrazione |
| Appaltatori e utenti esterni | Conferma lo stato di coinvolgimento attivo prima dell'inclusione |
| Account di servizio | Documentare lo scopo e conservare solo quelli con requisiti operativi confermati. |
Fase 3: Razionalizzare le strutture di gruppo
L'eccesso di permessi spesso ha origine a livello di gruppo. Per ogni gruppo, prima della migrazione è necessario rispondere a tre domande:
- Chi è l'attuale proprietario di questo gruppo? Un gruppo senza proprietario è un candidato alla rimozione.
- Che tipo di accesso garantisce questo gruppo? Associa il gruppo alle risorse e ai progetti specifici che controlla.
- Tutti i membri attuali sono ancora rilevanti? Verificare la corrispondenza tra gli iscritti e il registro degli utenti completato.
I gruppi senza membri attivi, senza un proprietario documentato e senza uno scopo operativo chiaro dovrebbero essere rimossi prima della migrazione, anziché essere mantenuti.
Passaggio 4: Verificare la conformità al livello di licenza prima della firma.
Il numero di utenti attivi dopo la pulizia dei dati deve essere verificato rispetto al livello di licenza Cloud previsto prima di sottoscrivere qualsiasi abbonamento. Una discrepanza significativa in questa fase indica in genere la necessità di ulteriori interventi di pulizia.
Dati sensibili e conformità: comprendere il rischio
L'esposizione di dati sensibili è il rischio più grave associato a una migrazione non pianificata, ed è quello che con maggiore probabilità può generare responsabilità organizzative a lungo termine.
Categorie di dati sensibili comunemente presenti nelle istanze Atlassian
| Tipo di dati | Posizione comune | Quadro di conformità applicabile |
|---|---|---|
| Dati personali dei dipendenti (nomi, identificativi, dati retributivi) | Progetti Jira correlati alle risorse umane, spazi HR su Confluence. | GDPR, DPDP |
| Chiavi API e token di accesso | Ticket per sviluppatori, manuali operativi e guide di Confluence | rischio di incidente di sicurezza |
| Credenziali del database e password di sistema | Ticket DevOps, documentazione di implementazione | Rischio critico per la sicurezza |
| PII del cliente | Descrizioni e commenti dei ticket di supporto al progetto | GDPR, HIPAA |
| Dati finanziari e di pagamento | Spazi finanziari, ticket relativi alla fatturazione | PCI-DSS |
| Informazioni mediche o relative alla salute | Spazi dedicati alle risorse umane, documentazione interna sul benessere | HIPAA |
La lacuna nella cronologia delle versioni
Un aspetto critico e spesso trascurato del rischio dati negli ambienti Atlassian è la conservazione della cronologia delle versioni da parte della piattaforma. Quando una pagina Confluence viene modificata per rimuovere contenuti sensibili, la versione originale, comprese le informazioni rimosse, rimane accessibile tramite la cronologia della pagina.
Gli strumenti standard di scansione dei contenuti operano sullo stato attuale delle pagine e non esaminano le versioni precedenti. Ciò significa che una scansione superficiale potrebbe non rilevare problemi, mentre anni di contenuti sensibili rimangono reperibili nei record delle versioni. Una scansione pre-migrazione efficace deve estendersi ai contenuti storici, non solo allo stato attuale delle pagine.
Approccio raccomandato per la bonifica dei dati sensibili
- Eseguire una scansione completa prima di iniziare qualsiasi intervento di bonifica.Comprendere appieno la portata dell'esposizione è fondamentale prima di prendere decisioni in merito alla redazione, all'anonimizzazione o alla cancellazione dei dati.
- Applicare interventi correttivi proporzionati in base alla classificazione dei datiNon tutti i dati sensibili richiedono la stessa risposta. È necessario stabilire categorie chiare e definire l'azione appropriata per ciascuna.
- Sfrutta i modelli di conformità predefinitiLa creazione di regole regex da zero richiede tempo ed è soggetta a errori. I modelli conformi a GDPR, HIPAA e PCI-DSS offrono un punto di partenza accurato e verificabile.
- Mantenere una traccia di controllo completa delle attività di bonificaLa conformità normativa richiede non solo che i problemi vengano risolti, ma anche che la risoluzione sia documentata in un formato idoneo per la verifica da parte di un audit.
- Eseguire una scansione di verifica dopo la correzioneNon è opportuno confermare alcuna data di migrazione finché una scansione post-bonifica non abbia verificato che i contenuti sensibili siano stati completamente rimossi.
Automatizzare la pulizia pre-migrazione: quali caratteristiche deve avere un buon strumento
La revisione manuale su scala di un ambiente Atlassian maturo non è né pratica né affidabile. Il volume di contenuti, che comprende anni di cronologia dei ticket, versioni delle pagine e record degli utenti, supera ciò che una revisione umana può gestire senza un notevole dispendio di tempo e un significativo rischio di errori.
Gli strumenti efficaci per la pulizia dei dati migrati dovrebbero soddisfare tre requisiti: individuazione completa, correzione accurata e documentazione comprovante il problema.
miniOrange Data Scanner e Assistente alla Migrazione
miniOrange Data Scanner and Migration Assistant è stato sviluppato specificamente per gli scenari di migrazione da Atlassian Data Center al cloud. Affronta entrambe le principali categorie di rischio, ovvero l'eccessivo numero di utenti e licenze e l'esposizione di dati sensibili, all'interno di un unico flusso di lavoro integrato.
Capacità di differenziazione :
- Dashboard pronta per la migrazioneFornisce una visione consolidata di ciò che richiede migrazione, di ciò che richiede correzione e di ciò che dovrebbe essere escluso, prima dell'inizio di qualsiasi trasferimento.
- Scansione di contenuti storici: Estende la scansione alle cronologie delle versioni e ai thread dei commenti, colmando la lacuna lasciata scoperta dagli strumenti di livello superficiale
- Scoperta mirataLe scansioni possono essere limitate a specifici progetti Jira o spazi Confluence, riducendo i tempi di elaborazione e concentrando gli sforzi dove il rischio è maggiore.
- Risanamento con un'unica azioneI risultati sensibili possono essere crittografati, oscurati o eliminati senza richiedere un intervento manuale elemento per elemento.
- Modelli di conformità predefinitiI modelli GDPR, HIPAA e PCI-DSS sono disponibili immediatamente, senza la necessità di creare set di regole personalizzate da zero.
- Gestione account di massaGli account utente inattivi e dormienti possono essere identificati e disattivati in blocco prima della migrazione.
Le organizzazioni che completano questo processo di pulizia arrivano su Atlassian Cloud con un ambiente dimensionato correttamente, conforme alle normative applicabili e ottimizzato fin dall'inizio per una governance continua.
Visualizza miniOrange Data Scanner e Migration Assistant su Atlassian Marketplace
In conclusione: una migrazione ben fatta è una base, non solo un traguardo.
La migrazione da Atlassian Data Center al Cloud è un'impresa complessa, ma il suo valore a lungo termine dipende interamente dalla qualità della preparazione che la precede. Le organizzazioni che affrontano la migrazione come una semplice operazione di trasferimento ereditano le inefficienze accumulate in anni di crescita incontrollata. Quelle che la considerano invece un'opportunità per razionalizzare il proprio ambiente, ridimensionare la base utenti, eliminare i costi superflui e garantire la conformità dei dati prima di spostare anche un solo record, arrivano nel Cloud con solide basi su cui costruire.
Il miniOrange Data Scanner and Migration Assistant fornisce gli strumenti necessari per eseguire tale preparazione su larga scala.
Domande frequenti
D: È possibile eseguire una migrazione selettiva anziché spostare l'intero ambiente in una sola volta?
La migrazione selettiva non è solo possibile, ma spesso consigliabile per ambienti di grandi dimensioni o complessi. Un approccio graduale prevede la migrazione prima dei progetti e degli spazi attivi, per poi trasferire i contenuti archiviati nelle fasi successive.
D: Cosa succede alle applicazioni del data center durante la migrazione al cloud?
Non tutte le applicazioni dei data center hanno equivalenti nel cloud e quelle che li hanno possono differire per funzionalità o struttura dei prezzi. Prima della migrazione, è opportuno condurre un audit completo delle applicazioni installate per identificare la disponibilità nel cloud, le lacune funzionali e gli eventuali adeguamenti dei flussi di lavoro che potrebbero essere necessari.
D: I dati sensibili si accumulano effettivamente nella cronologia dei commenti e nei record delle versioni di Jira?
Questo è uno degli aspetti più spesso sottovalutati delle migrazioni Atlassian. Le credenziali del database, le chiavi API, i dati di contatto dei clienti e le informazioni relative alle risorse umane vengono regolarmente scoperte nei thread di commenti e nelle cronologie dei ticket durante le verifiche preliminari alla migrazione.
D: Quanto tempo richiede in genere una migrazione da un data center Atlassian al cloud?
La durata varia considerevolmente in base alle dimensioni dell'istanza, alla complessità dei dati e all'entità della pulizia preliminare necessaria alla migrazione.



Lascia un tuo commento