
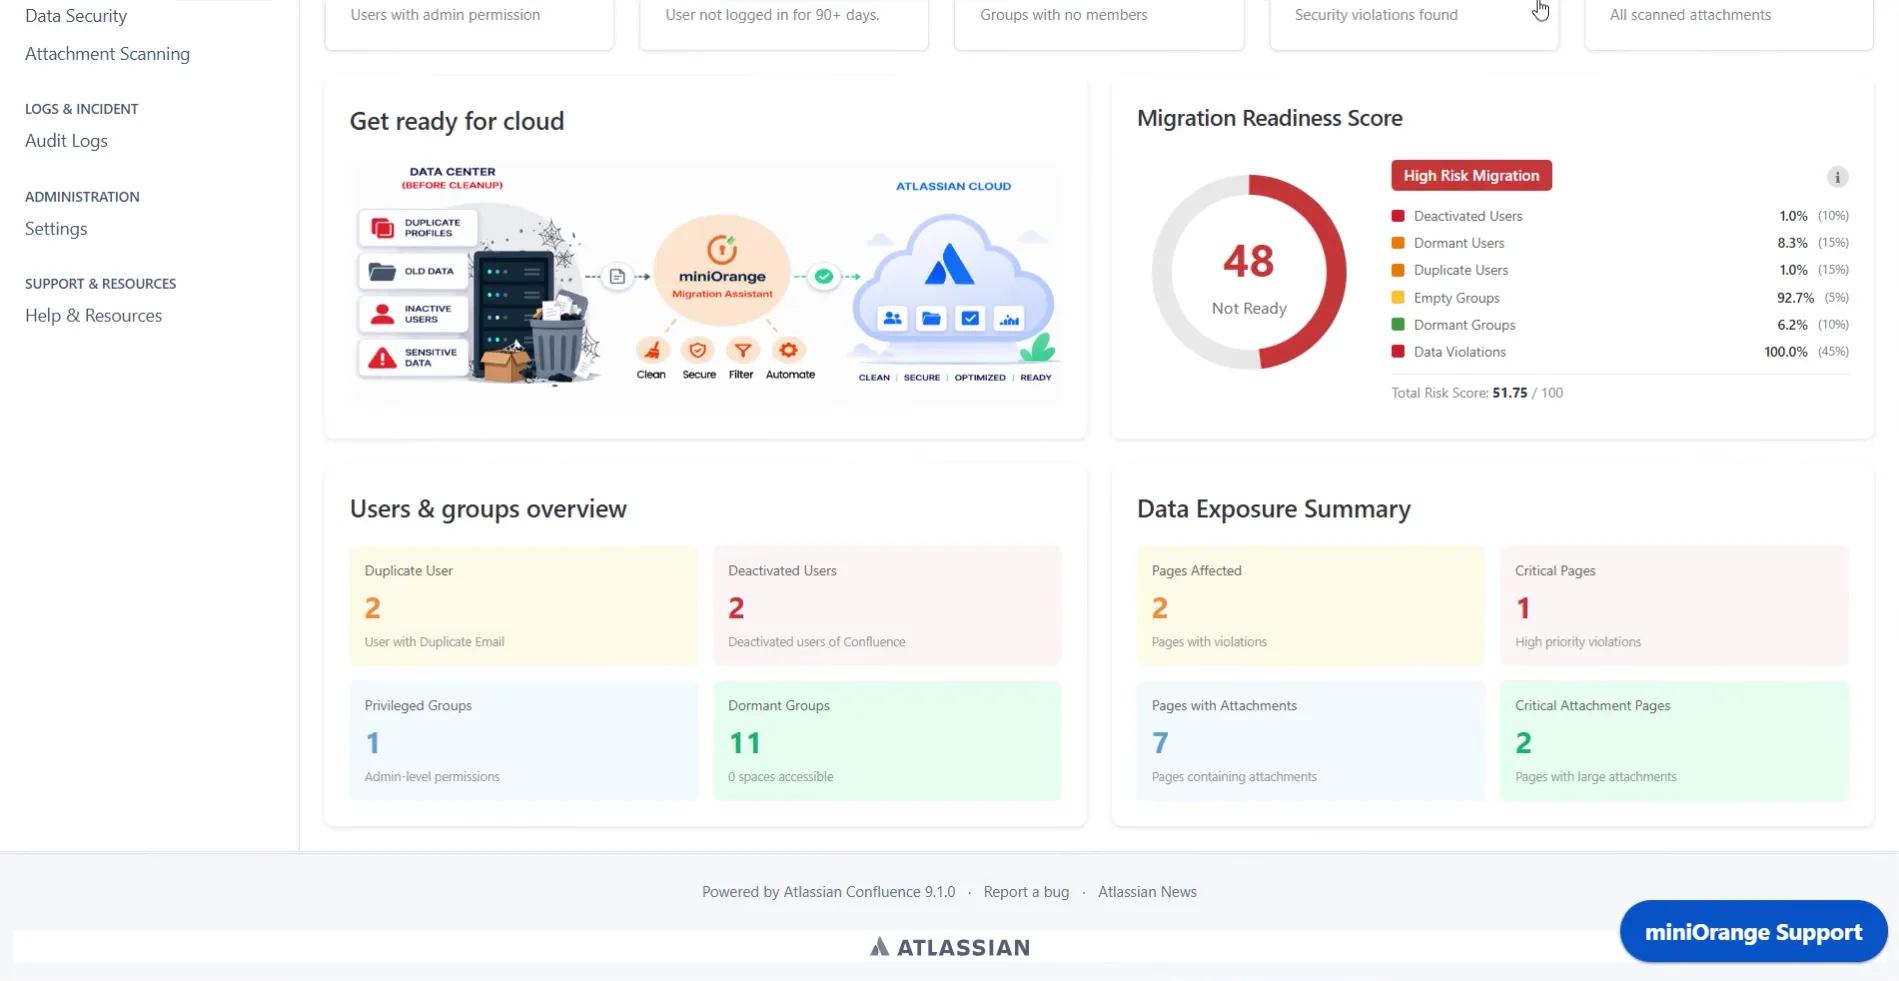
Se sei un amministratore Atlassian che sta pianificando una migrazione al cloud, probabilmente sai già che la migrazione non riguarda solo lo spostamento dei dati.
Si tratta di decidere cosa deve essere spostato.
La maggior parte degli ambienti Confluence esiste da anni. Nel corso del tempo, i team creano pagine, caricano allegati, costruiscono spazi, aggiungono utenti e creano gruppi.
Si tratta di un sacco di elementi superflui. Informazioni sensibili nascoste all'interno delle pagine. Vecchie versioni delle pagine che nessuno ricorda. Allegati sovradimensionati che occupano spazio. Utenti inattivi che non accedono da mesi. Gruppi obsoleti che non servono più a nulla.
Tutti questi elementi verranno migrati così come sono se non si pulisce l'ambiente Confluence. Ciò può aumentare il consumo di spazio di archiviazione e comportare rischi di non conformità.
Ecco perché la pulizia preliminare alla migrazione è importante.
La tua istanza di Confluence probabilmente contiene più di quanto pensi
Probabilmente stai sottovalutando le potenzialità del tuo ambiente Confluence. La maggior parte delle organizzazioni lo fa.
Potresti avere:
- Informazioni per il cliente all'interno delle pagine di documentazione
- Indirizzi email sparsi in diverse basi di conoscenza.
- Credenziali o password incollate nei manuali operativi interni
- Informazioni finanziarie o di pagamento incorporate in contenuti precedenti
- Grandi accessori che nessuno ha aperto da anni
- Utenti inattivi che continuano a consumare licenze
- Gruppi vuoti lasciati indietro dopo cambiamenti o riorganizzazioni di squadra
Il problema è che questi dati non sono sempre visibili, almeno in superficie. Alcuni potrebbero trovarsi in vecchi spazi, contenuti archiviati o nella cronologia delle versioni delle pagine.
Questo rappresenta un problema sia per gli amministratori che per i team di conformità. Perché se informazioni sensibili sono presenti in qualsiasi punto dell'ambiente, potrebbero comunque essere incluse nella migrazione al cloud.
Le vecchie versioni contano ancora
Esaminare solo i contenuti correnti non è sufficiente, perché Confluence conserva la cronologia delle modifiche alle pagine. Ciò significa che le informazioni sensibili rimosse da una pagina potrebbero essere ancora presenti nelle versioni precedenti.
Dal punto di vista della conformità, questo è importante. Se stai lavorando per soddisfare i requisiti legati al GDPR, all'HIPAA o allo SOC 2, i contenuti storici nascosti possono diventare un rischio sottovalutato.
La sola pulizia dei contenuti visibili potrebbe non essere sufficiente. È necessaria anche la visibilità di ciò che è presente nella cronologia delle pagine.
È qui che un approccio di scansione preliminare alla migrazione si rivela utile.
Analizza le pagine, gli allegati e la cronologia delle versioni di Confluence alla ricerca di dati sensibili.
Prima di migrare al cloud, è necessario disporre di un metodo affidabile per ispezionare l'ambiente Confluence.
Lo scanner miniOrange DLP per dati sensibili (PII, GDPR) per Confluence ti aiuta a fare proprio questo.
Anziché scorrere manualmente le pagine, è possibile scansionare l'ambiente Confluence alla ricerca di informazioni sensibili su larga scala. Lo scanner cerca modelli sensibili come:
- Informazioni di identificazione personale (PII)
- Indirizzi e-mail
- Numeri di carte di credito
- Le password
- Altri modelli di contenuti sensibili
Inoltre, è in grado di analizzare anche la cronologia delle versioni della pagina. Questo garantisce che le informazioni sensibili non riemergano dopo la migrazione perché presenti in una precedente revisione della pagina.
Tu mantieni il controllo del processo di bonifica
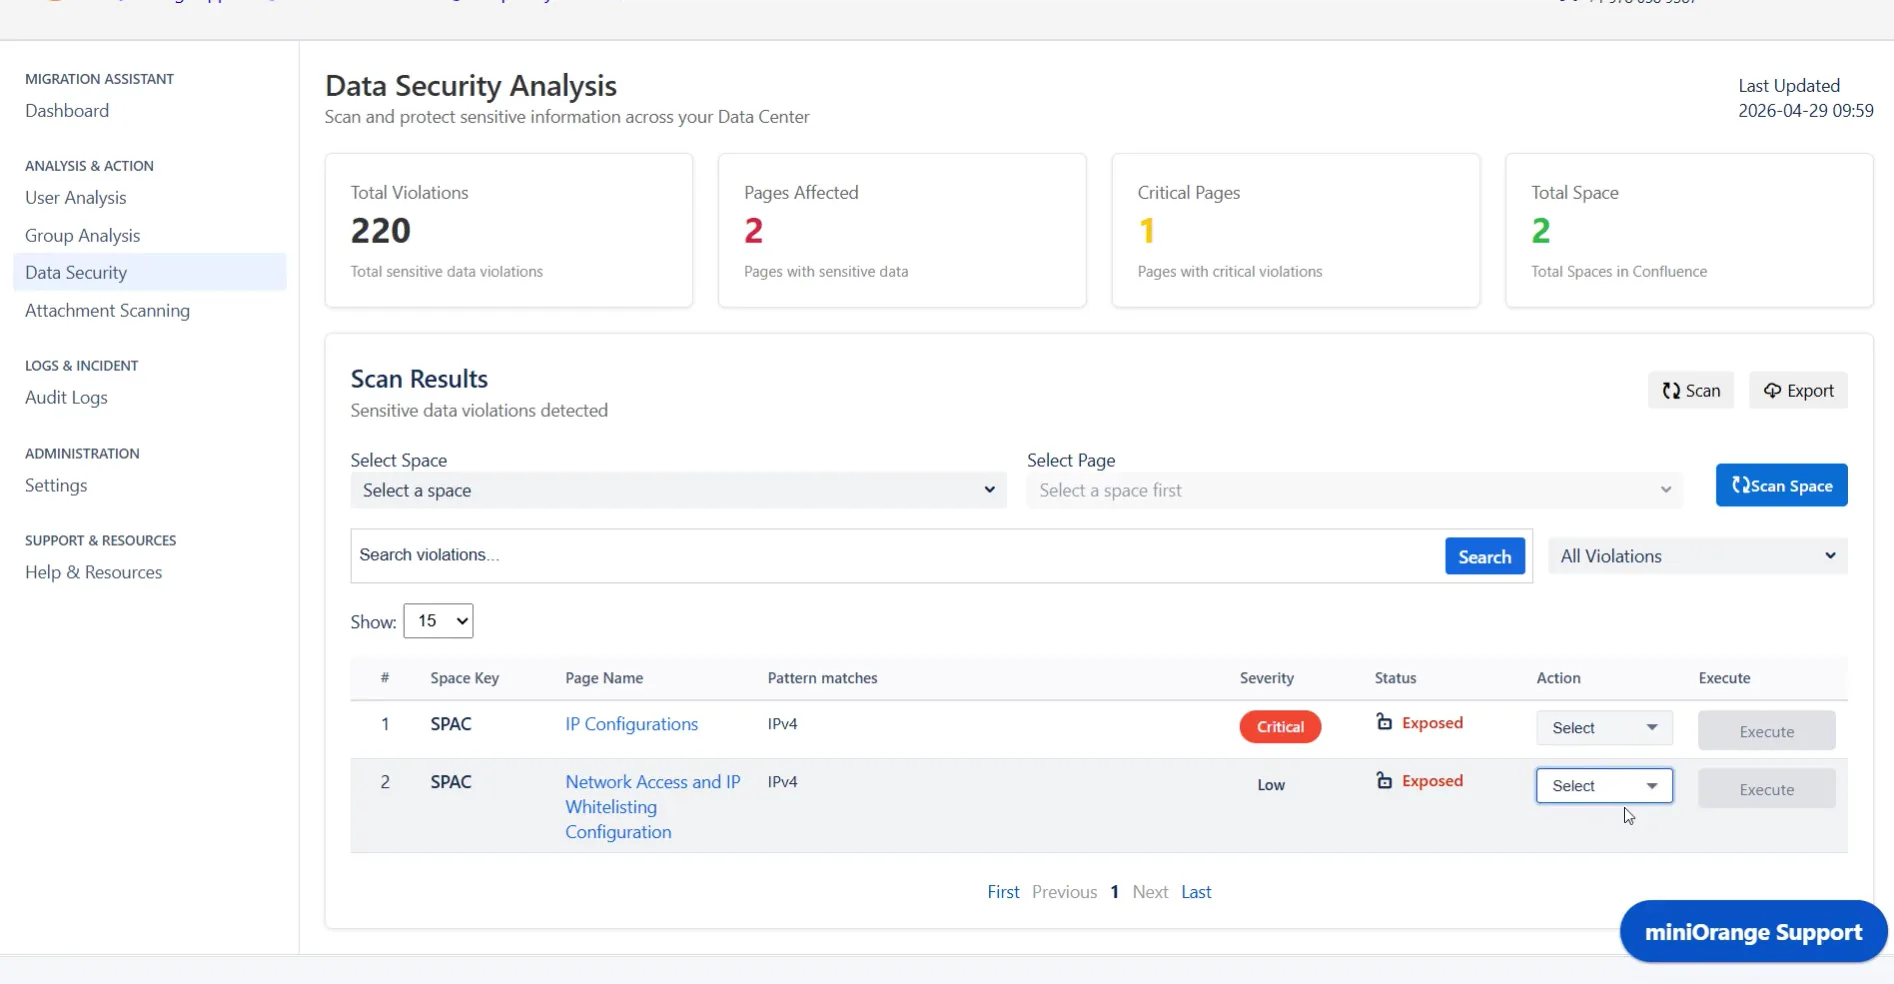
Trovare informazioni sensibili è solo metà della soluzione. Il passo successivo è decidere cosa farne.
miniOrange DLP - Scanner per dati sensibili (PII, GDPR) per Confluence ti offre la flessibilità necessaria per gestire i dati sensibili. Puoi oscurare le informazioni sensibili, eliminarle o crittografarle prima della migrazione.
È possibile crittografare i contenuti nell'ambiente di origine e quindi decrittografarli in modo sicuro nell'istanza cloud.
Anziché considerare la bonifica come un processo distruttivo, è possibile applicare la strategia di risanamento più adatta ai propri requisiti di sicurezza e governance.
Gli allegati di grandi dimensioni possono aumentare l'ingombro del tuo cloud.
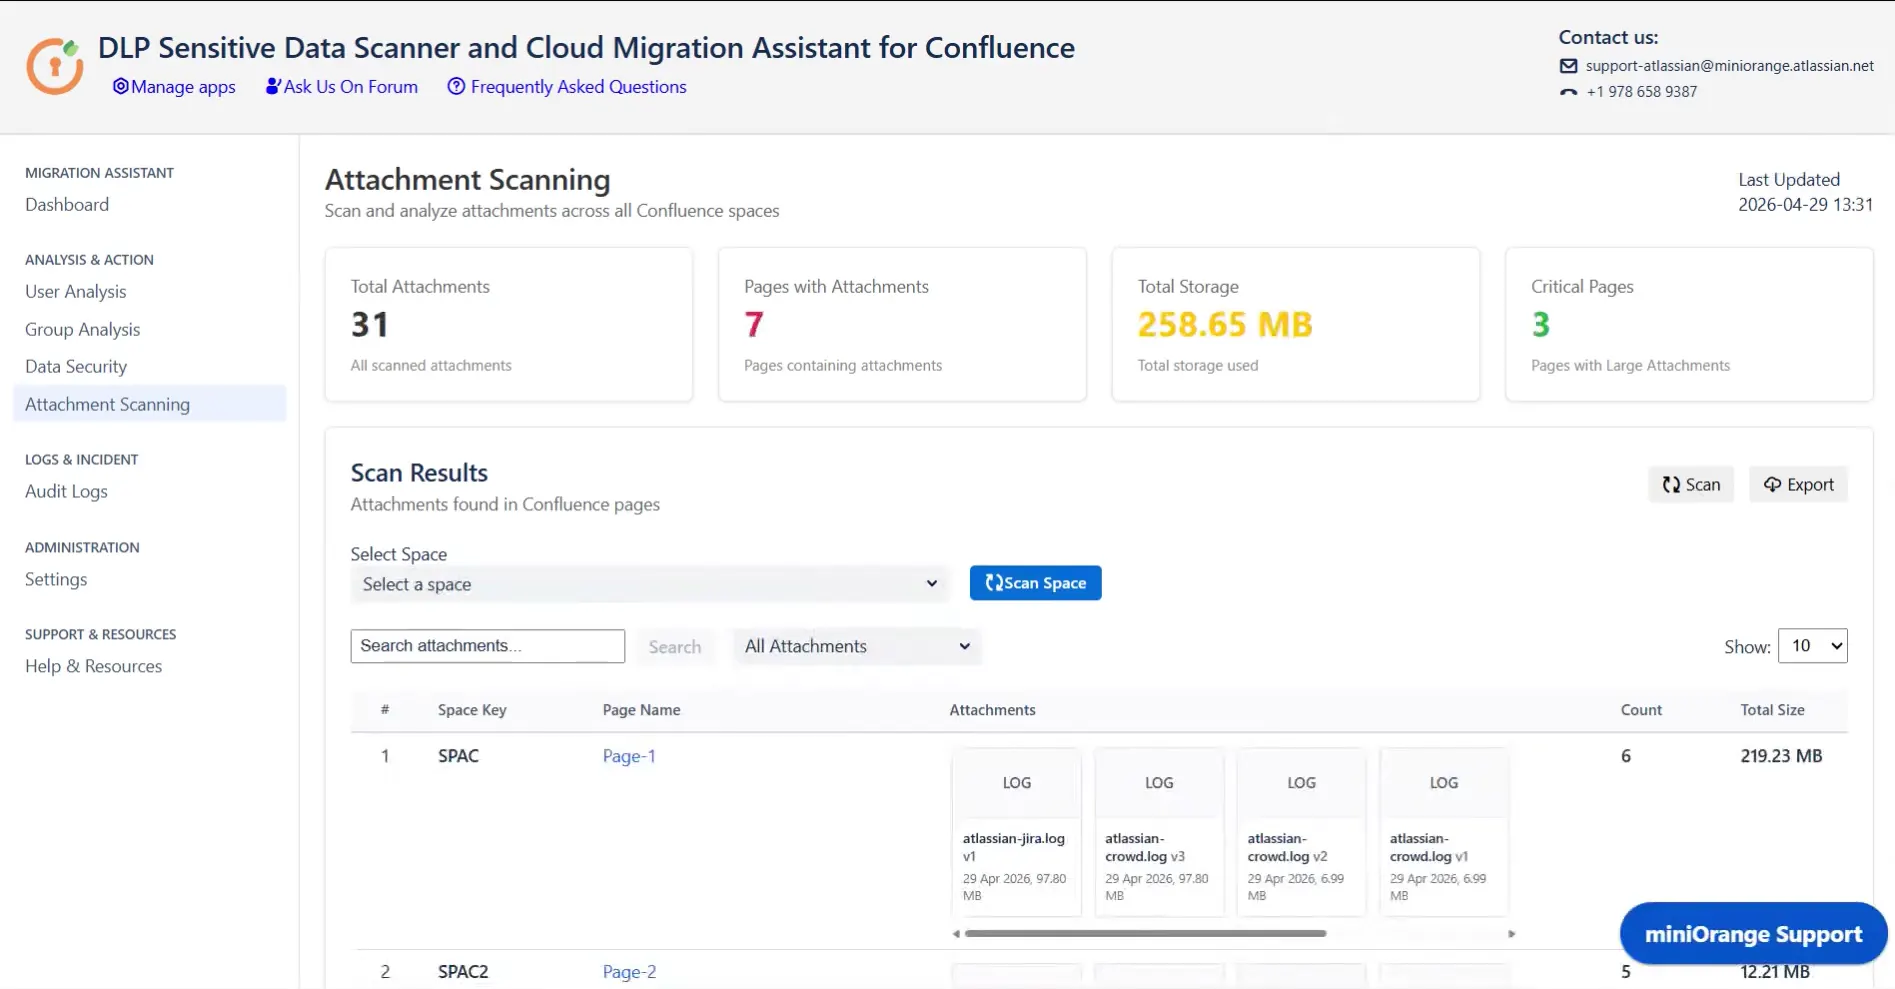
Ora, parliamo dell'altro aspetto della preparazione alla migrazione: lo storage.
Gli ambienti di confluenza tendono ad accumulare elementi nel tempo. Molti di essi rimangono intatti per anni.
Senza visibilità, potresti finire per spostare file che non ti servono più. Questo crea un sovraccarico inutile ancor prima di iniziare a utilizzare il cloud.
Lo scanner miniOrange DLP - Sensitive Data (PII, GDPR) per Confluence visualizza gli allegati presenti nella tua istanza di Confluence, consentendoti di esaminarli e filtrarli in base alle dimensioni.
È possibile ridurre lo spazio di archiviazione cloud prima dell'inizio della migrazione.
Gli utenti inattivi e i gruppi legacy possono aumentare il carico sul cloud.
Nel tempo, gli ambienti Confluence accumulano utenti inattivi e gruppi obsoleti.
Se li migrate senza prima ripulirli, rischiate di trasferire nel cloud un carico amministrativo non necessario. Ciò può avere ripercussioni sulla governance e sulla gestione degli accessi.
Lo scanner miniOrange DLP - Sensitive Data (PII, GDPR) per Confluence ti aiuta ad affrontare anche questo problema.
È possibile identificare gli utenti inattivi e disattivarli in blocco prima della migrazione. È inoltre possibile esaminare e rimuovere i gruppi legacy vuoti che non svolgono più alcuna funzione.
Fin dal primo giorno avrai a disposizione un ambiente Confluence Cloud pulito.
La registrazione degli eventi di audit è importante per i team di conformità.
Spesso, quando si oscurano dati, si crittografano contenuti, si disattivano utenti o si rimuovono gruppi, è necessario che le parti interessate abbiano la possibilità di tracciare le azioni.
Lo scanner PII garantisce che ogni azione intrapresa durante il flusso di lavoro di pulizia venga registrata.
Tale visibilità supporta:
- Reportistica di conformità
- Revisioni della governance
- Audit interni
- Responsabilità nei confronti delle parti interessate
Per i responsabili della conformità, una fedina penale immacolata in materia di audit non è solo utile, ma spesso essenziale.
Preparati al cloud con miniOrange
Puoi considerare la migrazione al cloud come un'opportunità per resettare il tuo ambiente Confluence, anziché trasferire anni di dati accumulati.
Con miniOrange DLP - Scanner per dati sensibili (PII, GDPR) per Confluence, puoi migliorare la sicurezza, ridurre lo spazio di archiviazione non necessario, ottimizzare la gestione degli utenti e rafforzare la conformità normativa.
Analizzando pagine, allegati e cronologia delle versioni di Confluence alla ricerca di dati sensibili, esaminando file di grandi dimensioni, eliminando identità inattive e mantenendo una traccia di controllo completa, si crea un percorso più sicuro verso il cloud.
Scopri cosa si cela all'interno del tuo ambiente Confluence oggi stesso.
DOMANDE FREQUENTI
D. Quali tipi di dati sensibili possono essere rilevati in Confluence?
Gli strumenti di scansione dei dati sensibili possono rilevare informazioni di identificazione personale (PII), indirizzi e-mail, password, numeri di carta di credito, informazioni finanziarie, credenziali e modelli specifici dell'organizzazione definiti tramite regole personalizzate o configurazioni regex.
D: Gli utenti inattivi e i gruppi legacy possono influire sulla migrazione a Confluence Cloud?
Sì. Gli utenti inattivi e i gruppi obsoleti possono aumentare la complessità amministrativa e contribuire a un utilizzo non necessario delle licenze o a una proliferazione incontrollata degli accessi. Esaminarli prima della migrazione contribuisce a creare un ambiente cloud più pulito.
D: Quali framework di conformità traggono vantaggio dalla pulizia dei dati sensibili di Confluence?
La pulizia preliminare alla migrazione di Confluence può supportare le organizzazioni che si stanno conformando a normative quali GDPR, HIPAA, SOC 2 e requisiti simili in materia di governance o sicurezza dei dati.



Lascia un tuo commento