

I team stanno collegando Claude a Jira per riassumere i problemi, redigere le bozze dei ticket e rispondere alle domande dello sprint in pochi secondi. I vantaggi in termini di produttività sono concreti, ma lo è anche il rischio per la sicurezza.
Il problema è semplice: una connessione diretta concede a Claude gli stessi permessi della persona che l'ha configurata. Se quell'utente può visualizzare progetti riservati o eliminare ticket, lo stesso può fare Claude. Non c'è alcuna logica aziendale che si frapponga tra la decisione su cosa l'IA possa o non possa modificare.
La maggior parte delle organizzazioni non vuole vietare l'IA. Anzi, il 78% delle organizzazioni la utilizza ormai in almeno una funzione aziendale , rispetto al 55% di un anno prima. Ciò che desiderano realmente è il controllo: su cosa l'IA può accedere, cosa può modificare e una registrazione di ogni azione che compie.
Questa guida spiega come connettere Claude a Jira in modo sicuro: perché le autorizzazioni native di Jira non sono sufficienti per la governance dell'IA e come un livello di policy controlla ogni richiesta prima che raggiunga Jira.
Risposta rapida
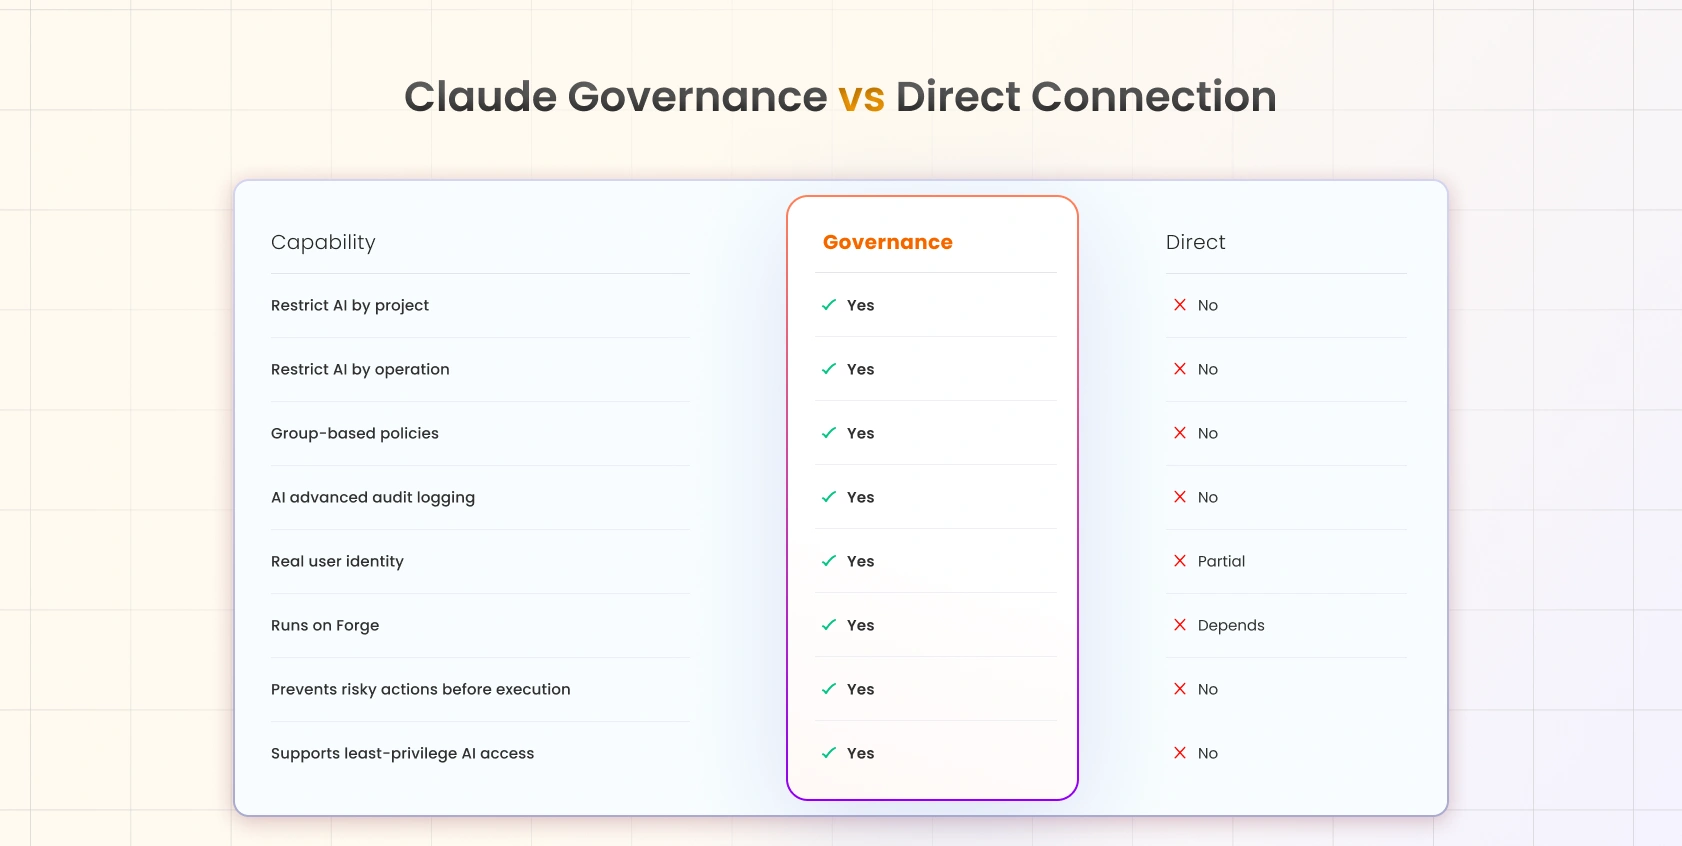
Sì, è possibile connettere Claude a Jira in modo sicuro . Una connessione diretta funziona, ma concede a Claude tutti i permessi di chi l'ha autorizzata, creando lacune in termini di governance e audit. La soluzione consiste in un livello di governance basato sull'IA che si interpone tra Claude e Jira e applica le policy a ogni richiesta. In questo modo, è possibile:
- Limita l'accesso di Claude a specifici progetti Jira
- Consenti o blocca singole operazioni Jira (lettura, creazione, modifica, eliminazione)
- Applicare politiche diverse a gruppi di utenti diversi
- Registra ogni azione dell'IA a fini di audit e conformità.
- Blocca le richieste non autorizzate prima che raggiungano Jira
L'adozione sicura dell'IA non significa limitare la produttività, bensì controllare gli accessi.
Cosa significa collegare Claude a Jira?
Quando "colleghi Claude a Jira", fornisci a Claude un accesso alla tua istanza di Jira in modo che possa leggere e intervenire su problemi, progetti e flussi di lavoro per tuo conto.
Cosa sta facendo Claude
Invece di cliccare su Jira, chiedi a Claude in modo semplice, ad esempio, "riassumi i bug aperti nel progetto Pagamenti" o "crea un ticket per questa segnalazione di bug", e Claude eseguirà la tua richiesta utilizzando i tuoi dati Jira.
Perché Jira è utile
Jira gestisce il lavoro: ticket, sprint, stati, commenti e cronologia. Questi dati strutturati sono proprio ciò che rende Claude utile. Più ricco è l'accesso, più cose Claude può fare, ed è proprio per questo che l'accesso deve essere definito a livello di limiti.
Come funziona la connessione
Claude si connette a Jira tramite un MCP (Model Context Protocol). Si tratta di un "plug" standardizzato che consente a un assistente IA di richiamare le azioni di Jira, visualizzare un'attività, aggiungere un commento, modificare lo stato, in un formato comprensibile a Jira. Non è necessario conoscere i dettagli interni del protocollo. Basta sapere che, una volta connesso il plug, Claude può interagire con Jira.
Perché le autorizzazioni sono importanti
Per impostazione predefinita, quel plug-in ha le autorizzazioni della persona che lo ha configurato. Jira non ha il concetto di "questa richiesta proviene da un'IA, applica regole più restrittive". Per Jira, si tratta semplicemente di un utente autenticato che effettua una chiamata API. È questo il divario che la governance colma.
Perché una connessione diretta da Claude a Jira può diventare rischiosa
La connessione diretta non è interrotta; è semplicemente meno precisa. Si affida alle autorizzazioni Jira esistenti per svolgere un compito per cui non sono mai state progettate: gestire un'intelligenza artificiale in grado di agire alla velocità della macchina sull'intera istanza.
Nessun controllo sulle singole azioni dell'IA
Le autorizzazioni di Jira sono generiche. Un utente che può modificare i ticket può modificare tutti i ticket a cui ha accesso; lo stesso vale per Claude. Non è possibile dire "Claude può leggere i ticket ma non può eliminarli" basandosi solo sulle autorizzazioni native. O tutto o niente.
I progetti Jira sensibili rimangono esposti
Se l'utente che si connette ha accesso a progetti legali, di sicurezza, di risorse umane o di fusioni e acquisizioni, Claude eredita tale accesso. Un suggerimento benintenzionato come "riassumi tutto ciò che mi è stato assegnato questa settimana" può far emergere questioni riservate in una conversazione basata sull'IA, per la quale non erano state previste.
Nessun registro di controllo dedicato per l'IA
Il registro di controllo di Jira registra che un utente ha agito. Non distingue tra "l'essere umano ha fatto questo" e "l'IA ha fatto questo per conto dell'essere umano". Quando un addetto alla sicurezza chiede "cosa ha fatto concretamente Claude nella nostra istanza?", una connessione diretta non può fornire una risposta univoca.
L'intelligenza artificiale segue le autorizzazioni dell'utente, non le politiche aziendali.
Questo è il problema principale. Le autorizzazioni descrivono ciò che una persona è autorizzata a fare. La governance descrive ciò che la tua organizzazione desidera che l'IA faccia. Si tratta di questioni diverse e Jira, nella sua versione nativa, risponde solo alla prima.
Punto chiave : una connessione diretta si basa sulle autorizzazioni Jira esistenti. Un livello di governance basato sull'IA aggiunge regole aziendali a queste ultime.
Quando è necessaria la governance dell'IA?
Se ti riconosci in una di queste situazioni, le autorizzazioni native non sono più sufficienti:
| Scenario | Perché la governance è importante |
|---|---|
| Implementazione di Claude in tutta l'azienda | Centinaia di utenti significano centinaia di eredità di permessi. Le policy centralizzano il controllo. |
| I team di sicurezza stanno esaminando l'utilizzo dell'IA. | I revisori necessitano di una registrazione chiara e specifica per l'IA di ciò a cui si è avuto accesso e che è stato modificato. |
| Appaltatori o fornitori che utilizzano l'IA | Agli utenti esterni dovrebbe essere concesso l'accesso più limitato possibile: sola lettura, un solo progetto, nessuna possibilità di eliminazione. |
| Protezione di progetti in ambito risorse umane, legale o finanziario | I progetti sensibili devono essere protetti dall'intelligenza artificiale, indipendentemente da chi vi si connette. |
| Soddisfare i requisiti di audit o di conformità | Gli standard SOC 2, ISO 27001 e gli audit interni richiedono sempre più spesso informazioni sui controlli di accesso all'intelligenza artificiale. |
| Prevenire modifiche accidentali delle emissioni | Un singolo prompt ambiguo non dovrebbe essere in grado di chiudere in blocco uno sprint. |
Il filo conduttore è il seguente: quando più persone utilizzano l'intelligenza artificiale su dati condivisi, "fidarsi delle autorizzazioni del connettore" diventa un rischio.
Che cos'è Claude Governance & Access Control per Jira?
Claude Governance & Access Control for Jira è un'app disponibile su Atlassian Marketplace che controlla ogni richiesta inviata da Claude prima che raggiunga Jira. Invece di affidarsi esclusivamente alle autorizzazioni predefinite di Jira, gli amministratori definiscono delle policy che stabiliscono a quali elementi Claude può accedere e a quali non dovrebbe mai essere autorizzato.
In pratica, trasforma una vaga fiducia ("Claude può fare tutto ciò che può fare questo utente") in regole esplicite e verificabili ("Claude può leggere e commentare il progetto di supporto, e nient'altro").
Come vengono valutate le richieste dell'IA
La differenza è strutturale. Una connessione diretta è una linea retta. La governance inserisce un punto di controllo.
Senza governo
Claude → Jira
Ogni richiesta effettuata da Claude arriva direttamente a Jira, limitata solo dalle autorizzazioni dell'utente che si connette.
Con Governance
Claude → Livello di governance → Valutazione delle politiche → Jira
Ogni richiesta viene intercettata, verificata rispetto alle tue policy e, se autorizzata, bloccata. Le richieste rifiutate vengono interrotte prima di raggiungere Jira , nessun dato sensibile viene modificato, non vengono apportate modifiche indesiderate e il tentativo viene registrato.
Questo modello "valutare prima di eseguire" è ciò che distingue la governance dal monitoraggio. Il monitoraggio ti dice cosa è andato storto a posteriori. La governance lo previene fin dall'inizio.
Caratteristiche principali di Claude Governance e controllo degli accessi
1. Politiche basate sui gruppi
Cos'è : Criteri mappati ai gruppi Jira/Atlassian anziché ai singoli utenti. Perché è importante : Amministratori, sviluppatori e collaboratori esterni necessitano di diversi livelli di accesso all'IA. Gestire l'accesso per singolo utente non è scalabile; gestirlo per gruppo sì. Esempio : Il gruppo dei collaboratori esterni ottiene l'accesso in sola lettura a un singolo progetto; il gruppo degli amministratori della piattaforma ottiene un accesso più ampio, con la possibilità di eliminare gli elementi comunque bloccata.
2. Autorizzazioni a livello operativo
Cos'è : Controllo granulare su specifiche operazioni di Jira: lettura, creazione, modifica, transizione, eliminazione. Perché è importante : La maggior parte del rischio risiede in una manciata di azioni distruttive. È possibile abilitare il 90% sicuro e bloccare il 10% pericoloso. Esempio : Consentire "crea ticket" e "aggiungi commento" a tutta l'organizzazione, ma bloccare "elimina ticket" ovunque tranne che per un gruppo di amministratori.
3. Restrizioni del progetto
Cos'è : Elenchi espliciti di progetti Jira a cui Claude può accedere (consentiti/negati). Perché è importante : I progetti sensibili dovrebbero essere invisibili all'IA per impostazione predefinita, non per errore. Esempio : I progetti Risorse Umane e Legali sono nell'elenco dei progetti da escludere, quindi nessun prompt, per quanto formulato, può importare i relativi ticket in Claude.
4. Previene azioni non autorizzate prima dell'esecuzione
Cos'è : La valutazione delle policy avviene prima che la richiesta raggiunga Jira. Perché è importante : Bloccare a posteriori non è sicurezza. Interrompere la richiesta, invece, lo è. Esempio : Una richiesta che dovrebbe trasferire in blocco 200 ticket viene rifiutata a livello di governance; Jira non riceve mai la chiamata.
5. Ogni azione dell'IA viene eseguita come se fosse l'utente reale
Cos'è : Le azioni vengono attribuite alla persona reale che ha effettuato la richiesta, non a un account bot condiviso. Perché è importante : Responsabilità. Saprai sempre chi ha chiesto a Claude di fare qualcosa. Esempio : Un problema su cui Claude commenta mostra l'utente reale come autore, preservando una cronologia veritiera.
6. Registri di controllo IA completi
Cos'è : Un registro dedicato e specifico per l'IA di ogni richiesta, consentita o negata. Perché è importante : Auditor e team di sicurezza dispongono di un'unica fonte di verità per l'attività dell'IA. Esempio : Durante una verifica SOC 2, si esporta un registro che mostra ogni azione avviata dall'IA, chi l'ha attivata e quale policy è stata applicata.
7. Realizzato su Atlassian Forge
Cos'è : L'app viene eseguita interamente sulla piattaforma Forge di Atlassian. Perché è importante : Le app Forge vengono eseguite all'interno dell'ambiente ospitato e sottoposto a verifica di sicurezza di Atlassian; i dati rimangono entro i limiti di sicurezza di Atlassian anziché transitare attraverso server di terze parti. Esempio : Il tuo team di sicurezza può approvare l'app sapendo che non vi è alcuna uscita di dati dall'esterno da verificare.
Procedure consigliate per connettere Claude a Jira in modo sicuro
- Seguire il principio del minimo privilegioIniziate con l'accesso minimo e ampliatelo solo quando si presenta una reale necessità. È molto più facile concedere che revocare.
- Mantieni isolati i progetti sensibiliInserire fin dal primo giorno nella lista nera i progetti relativi a risorse umane, affari legali, finanza e sicurezza.
- Blocca le operazioni di eliminazione se non necessarioLe eliminazioni sono l'azione con le conseguenze più gravi e la frequenza di esecuzione più bassa. Disabilitale per impostazione predefinita.
- Esaminare regolarmente i registri di controllo.La governance è valida solo nella misura in cui si presta attenzione a ciò che viene registrato.
- Testare le politiche prima di implementarle a livello aziendale.. Convalida le regole con un gruppo pilota in modo da individuare eventuali lacune prima di estendere la scalabilità.
- Creare regole separate per amministratori e collaboratori esterni.Diversi livelli di fiducia richiedono politiche diverse.
Come collegare Claude a Jira in modo sicuro (procedura passo passo)
Passaggio 1: Installa l'app di governance dall'Atlassian Marketplace.
Perché: Stabilisce il punto di controllo delle policy tra Claude e Jira. Risultato: Un livello di governance è ora attivo nella tua istanza di Jira, pronto a valutare le richieste.
Passaggio 2: Mappa i tuoi gruppi di utenti.
Perché: Le politiche basate sui gruppi consentono di scalare il controllo senza microgestire i singoli individui. Risultato: Amministratori, sviluppatori e collaboratori esterni sono organizzati in base a obiettivi di policy distinti.
Passaggio 3: Definire l'accesso al progetto (liste di accesso consentito/negato).
Perché: In questo modo si blocca l'accesso a contenuti sensibili prima che chiunque possa connettersi a Claude. Risultato: Claude potrà accedere solo ai progetti che hai esplicitamente autorizzato.
Passaggio 4: Impostare le autorizzazioni a livello operativo.
Perché: Qui si separano le operazioni di lettura sicure da quelle di scrittura e cancellazione distruttive. Risultato: Le operazioni rischiose vengono bloccate, mentre le operazioni di routine procedono senza intoppi.
Passaggio 5: Collegare Claude a Jira.
Perché: Con le policy impostate in anticipo, la connessione viene definita fin dalla prima richiesta. Risultato: Claude è attivo, ma vincolato dalle tue regole, non dalle autorizzazioni predefinite del connettore.
Fase 6: Eseguire un test con un gruppo pilota e rivedere il registro di controllo.
Perché: La convalida individua le regole configurate in modo errato prima che abbiano un impatto su larga scala. Risultato: Politiche confermate e una traccia di controllo funzionante, pronte per l'implementazione a livello aziendale.
Quali squadre ne traggono maggior vantaggio?
Amministratori Jira
Tu controlli l'istanza e il raggio d'azione. La governance ti permette di concedere produttività all'IA senza dover modificare manualmente gli schemi di autorizzazione o preoccuparti di cosa potrebbe essere eliminato da un messaggio di richiesta.
Squadre di sicurezza
È necessario rispondere alla domanda "cosa può fare l'IA e cosa ha fatto?". La governance fornisce politiche vincolanti e una traccia di controllo specifica per l'IA, basata su prove e non su supposizioni.
Squadre IT
State implementando l'intelligenza artificiale in tutta l'azienda. Le policy basate sui gruppi consentono di configurarle una sola volta e applicarle ovunque, anziché gestire l'accesso utente per utente.
Squadre di conformità
È possibile mappare i controlli a framework come SOC 2 e ISO 27001. La governance trasforma il principio "ci fidiamo delle nostre persone" in controlli di accesso all'IA documentati e verificabili, che è possibile presentare a un revisore.
FAQ
D: Claude può modificare i ticket e le segnalazioni di problemi in Jira?
Sì, se consentito. Con la governance, decidi se la modifica è permessa e in quali progetti. Puoi abilitare commenti e modifiche bloccando completamente la cancellazione.
D. Claude ha accesso a tutti i progetti Jira?
Con una connessione diretta, Claude può accedere a qualsiasi progetto a cui può accedere l'utente che si connette. Con la governance, l'accesso è limitato ai progetti presenti nella tua lista di progetti consentiti; tutto il resto è bloccato.
D. Posso limitare Claude a un solo progetto?
Sì. Le restrizioni di progetto consentono di limitare l'utilizzo di Claude a un singolo progetto, il che è ideale per appaltatori o per implementazioni pilota.
D. Gli appaltatori possono utilizzare Claude in sicurezza?
Sì. Assegna i collaboratori esterni a un gruppo con accesso in sola lettura a un singolo progetto e senza possibilità di eseguire operazioni distruttive. Loro usufruiscono dell'assistenza dell'IA, tu mantieni i limiti di controllo.
D. Claude necessita di un server MCP?
Claude si connette a Jira tramite MCP. L'app di governance si trova lungo questo percorso e valuta le richieste prima che raggiungano Jira, offrendo così contemporaneamente la connessione MCP e il controllo delle policy.
D: Funzionerà con Jira Enterprise?
Sì. Essendo basato su Atlassian Forge, viene eseguito all'interno dell'ambiente ospitato da Atlassian ed è progettato per operare su scala aziendale all'interno della tua istanza esistente.
Considerazioni finali
Claude diventa decisamente più utile nel momento in cui può interagire direttamente con Jira. Ma concedere a un assistente basato sull'IA un accesso illimitato non è una strategia di sicurezza; è una scommessa sul fatto che nessun comando andrà mai storto, una scommessa fatta contro uno strumento che agisce alla velocità di una macchina.
L'approccio migliore è quello di coniugare produttività e governance. Quando si controlla a cosa Claude può accedere, si definiscono le azioni che può eseguire e si registra ogni interazione, si ottengono i vantaggi dell'IA senza compromettere la sicurezza o la conformità. Si smette di chiedere al team di fidarsi del comportamento dell'IA e si inizia a imporre che ciò avvenga.
Questo non rappresenta un limite alla produttività. È ciò che rende possibile un'adozione sicura dell'IA a livello aziendale.
Prova gratuitamente Claude Governance & Access Control per Jira sull'Atlassian Marketplace.



Lascia un tuo commento