
La sfida aziendale: esperienza di accesso disgiunto
Molte aziende utilizzano Crowd come fonte attendibile per le directory degli utenti e le autorizzazioni dei gruppi. Tuttavia, gli amministratori IT si trovano spesso ad affrontare il problema di dover gestire gli accessi da un unico punto e di dover autenticare correttamente gli utenti tramite il proprio IdP esterno. Gestire separatamente accessi e autorizzazioni è un vero incubo.
Questo risulta in:
- Richieste di autenticazione multiple per diverse applicazioni.
- Esperienze di accesso non coerenti tra gli strumenti Atlassian.
- Carico di lavoro maggiore per gli amministratori che gestiscono utenti e gruppi in più sistemi.
- Difficoltà nell'applicare criteri di autenticazione moderni su tutti gli strumenti.
La nostra soluzione: autenticazione e gestione delle autorizzazioni
miniOrange affronta questa sfida combinando il nostro plugin Crowd SAML SSO e i connettori Crowd SSO per ogni applicazione Atlassian.
Come funziona
1. Plugin Crowd SAML SSO
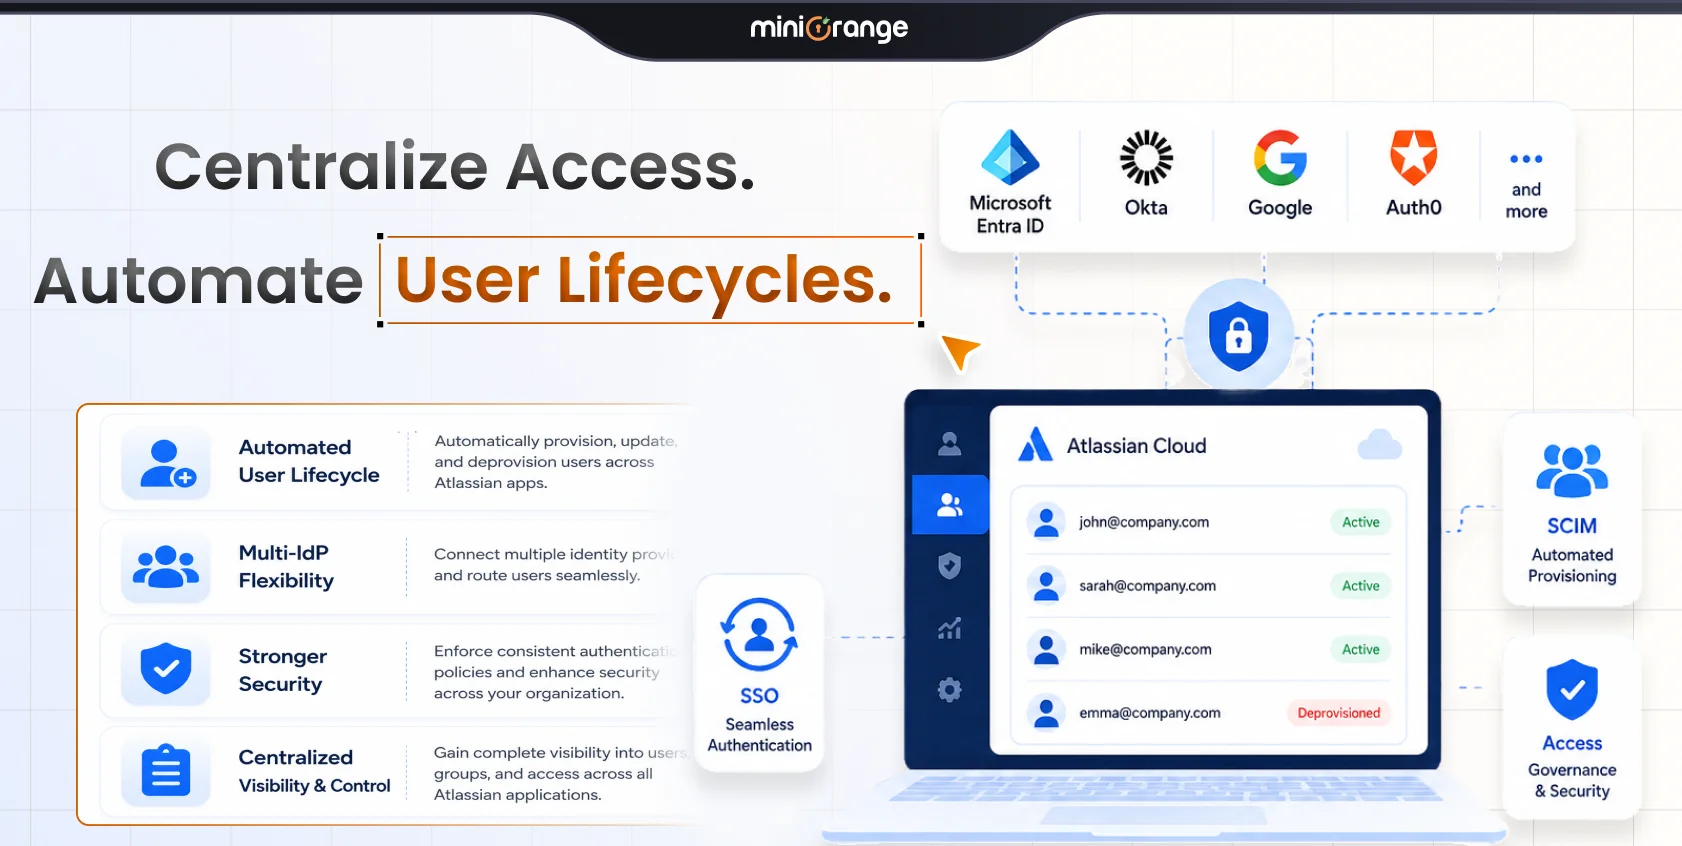
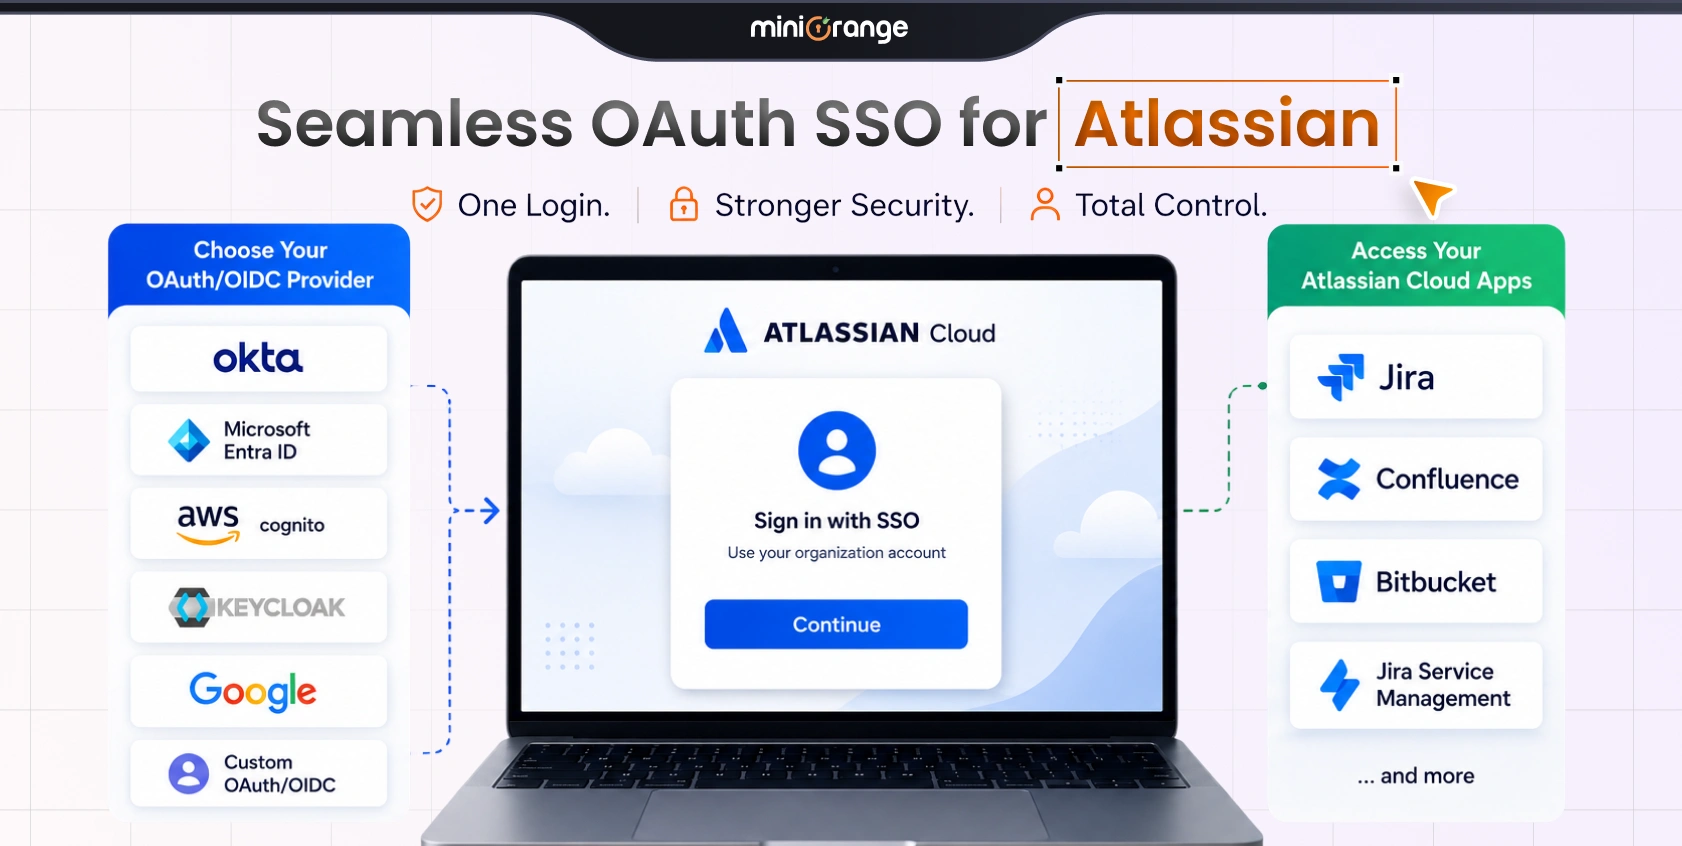
Trasforma Crowd in un fornitore di servizi SAML, consentendo l'integrazione con qualsiasi IdP conforme a SAML (Azure AD, Okta, Ping, ADFS, OneLogin, Google Workspace, ecc.).
2. Connettori Crowd SSO
Estendi le sessioni autenticate da Crowd a tutte le applicazioni Atlassian connesse: Jira, Confluence, Bitbucket, Bamboo, senza dover ripetere gli accessi.
Flusso di autenticazione con miniOrange
- Gli utenti accedono a un'applicazione Atlassian (ad esempio, Jira).
- L'applicazione richiama l'SSO tramite Crowd SSO Connector.
- Il plugin Crowd SAML reindirizza l'utente all'IdP centrale per l'autenticazione.
- Una volta autenticato, l'IdP invia la risposta SAML a Crowd.
- Crowd convalida la risposta, crea la sessione utente e lo reindirizza all'applicazione richiesta.
- L'accesso viene concesso in base ai gruppi e alle autorizzazioni già configurati in Crowd.
Tutti i processi di reindirizzamento da Jira a Crowd, poi da Crowd di nuovo a Jira, e anche dopo il processo di autenticazione all'applicazione Atlassian corretta, sono estremamente fluidi, richiedendo meno di 2-3 secondi in totale. Questo garantisce agli utenti un ritardo minimo e un flusso di accesso fluido e senza interruzioni inutili.
Plugin Crowd SSO e relativi connettori:
- Plug-in Crowd SAML SSO
- Connettori SSO per Crowd e JIRA
- Connettori SSO per Crowd e Confluence
- Connettori SSO per Crowd e Bitbucket
- Connettori SSO per Crowd e Bamboo
- Connettori SSO per Crowd e Fisheye
Vantaggi principali
- Configurazione SAML singola per tutte le applicazioni Atlassian: non è necessario configurare ogni strumento singolarmente.
- Autenticazione centralizzata tramite il tuo IdP mantenendo Crowd come hub dei permessi.
- Esperienza utente unificata — un solo accesso garantisce l'accesso a tutte le app connesse.
- Sicurezza avanzata — applicare facilmente MFA o altre policy a livello di IdP.
- Supporto per i principali IdP — Azure AD, Okta, ADFS, Ping, OneLogin, Google Workspace e altro ancora.
Perché è importante
Questo approccio rende la tua strategia di autenticazione a prova di futuro:
- La folla mantiene il controllo dei permessi.
- Il tuo IdP diventa l'unica fonte per l'autenticazione.
- Gli utenti finali ottengono un'esperienza senza intoppi.
- Gli amministratori dedicano meno tempo alla gestione di sistemi di accesso sparsi.
Se la tua organizzazione ha difficoltà a gestire l'autenticazione frammentata tra le applicazioni Atlassian connesse a Crowd, miniOrange può aiutarti a ottenere il meglio da entrambi i mondi: accesso centralizzato e gestione decentralizzata delle autorizzazioni.
Domande frequenti (FAQ)
1. Posso continuare a utilizzare Crowd per la gestione di gruppi e permessi se implemento miniOrange SSO?
Sì. miniOrange si integra perfettamente con Crowd, consentendoti di utilizzare Crowd per la gestione delle autorizzazioni e di centralizzarne l'autenticazione tramite il tuo Identity Provider (IdP).
2. miniOrange supporta il mio attuale Identity Provider?
Sì. miniOrange supporta gli IdP più diffusi, come Okta, Azure AD, Ping Identity, Keycloak, ADFS e altri, nonché provider SAML, OAuth e OpenID Connect personalizzati.
3. Quanto è veloce il processo di accesso con miniOrange SSO?
Il processo di autenticazione e reindirizzamento è fluido e in genere richiede meno di 2-3 secondi, anche con reindirizzamenti in più fasi tra le applicazioni Crowd e Atlassian.
4. Questa soluzione è disponibile su Atlassian Marketplace?
Sì. Crowd SAML SSO e i connettori di miniOrange sono disponibili su Atlassian Marketplace per le istanze Data Center.
5. Possiamo connettere applicazioni non Atlassian le cui autorizzazioni sono gestite in Crowd?
Sì. Attualmente offriamo connettori per Jenkins, SonarQube e Nexus. Se desideri connettere altre applicazioni, faccelo sapere: possiamo aiutarti a configurarle.
Conclusione
Centralizzare l'autenticazione in un ambiente Atlassian Data Center multi-applicazione non deve essere complesso. Con Crowd SAML SSO e i connettori di miniOrange, puoi mantenere i vantaggi di Atlassian Crowd per la gestione delle autorizzazioni, offrendo al contempo un'esperienza di accesso rapida, fluida e sicura su tutti gli strumenti Atlassian. Questo approccio unificato non solo migliora la sicurezza, ma semplifica anche l'accesso per gli utenti, aiutando le grandi aziende a lavorare in modo più intelligente, non più faticoso.
Desideri saperne di più? Inviaci un'e-mail all'indirizzo info@xecurify.com o apri un ticket di supporto qui per discutere le tue esigenze o per vedere una demo dal vivo.
Lascia un tuo commento