

In quanto organizzazione fintech, dipendi da molteplici sistemi come AWS, Databricks, Snowflake, Power BI, Stripe Treasury, Identity Provider (IdP), strumenti per sviluppatori, piattaforme operative interne e molti altri. La gestione degli accessi e dei livelli di autorizzazione tra le diverse piattaforme è spesso frammentata e dispersa tra email, approvazioni su Slack, ticket e, a volte, fogli di calcolo.
Ovviamente, questo è inefficiente. Ci saranno ritardi nell'onboarding. Ma questo è il minore dei problemi. Il provisioning manuale aumenta il rischio di accessi non autorizzati e permessi eccessivi. Non essere in grado di revocare l'accesso al momento giusto rappresenta un rischio significativo. Oltre a ciò, ci sono le problematiche relative all'audit e alla governance.
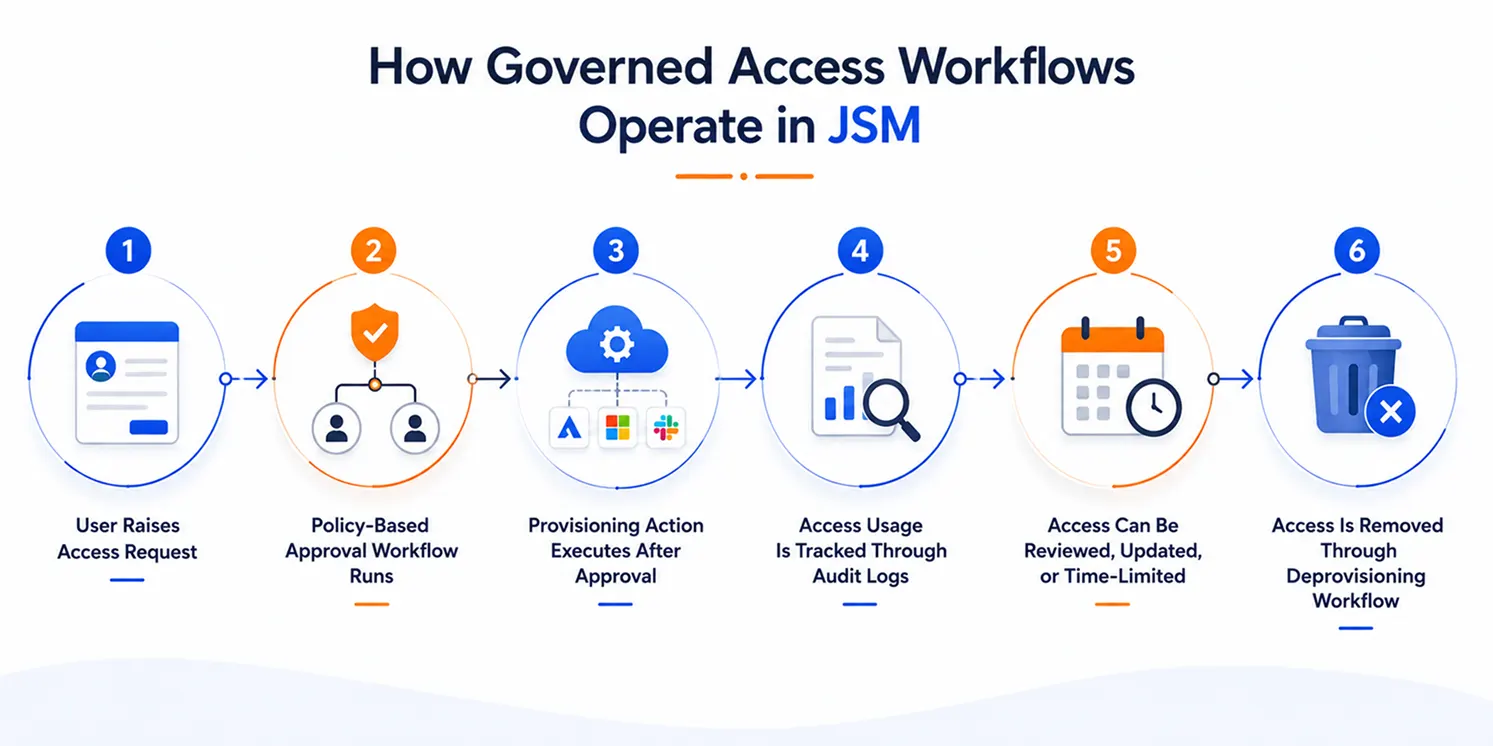
miniOrange risolve questo problema centralizzando richieste e approvazioni in Jira Service Management (JSM) e automatizzando il provisioning. In questo modo si ottiene una visibilità completa sull'intero ciclo di vita degli accessi. La domanda è di natura pratica: come possono i team fintech gestire l'intero ciclo di vita degli accessi all'interno di JSM, dalla richiesta e approvazione al provisioning, alla revisione, al controllo degli accessi temporanei e alla rimozione?
Perché la governance degli accessi è importante nel settore fintech
In termini semplici, la governance degli accessi è il processo strutturato di controllo delle modalità con cui gli utenti richiedono, approvano, assegnano, esaminano, mantengono e perdono l'accesso ai sistemi e alle applicazioni aziendali.
Sebbene la gestione degli accessi sia importante in ogni settore, lo è ancora di più nel fintech, poiché gli ambienti fintech coinvolgono dati sensibili e infrastrutture critiche. Dipendenti, collaboratori, fornitori e amministratori spesso necessitano di accedere simultaneamente a più ambienti.
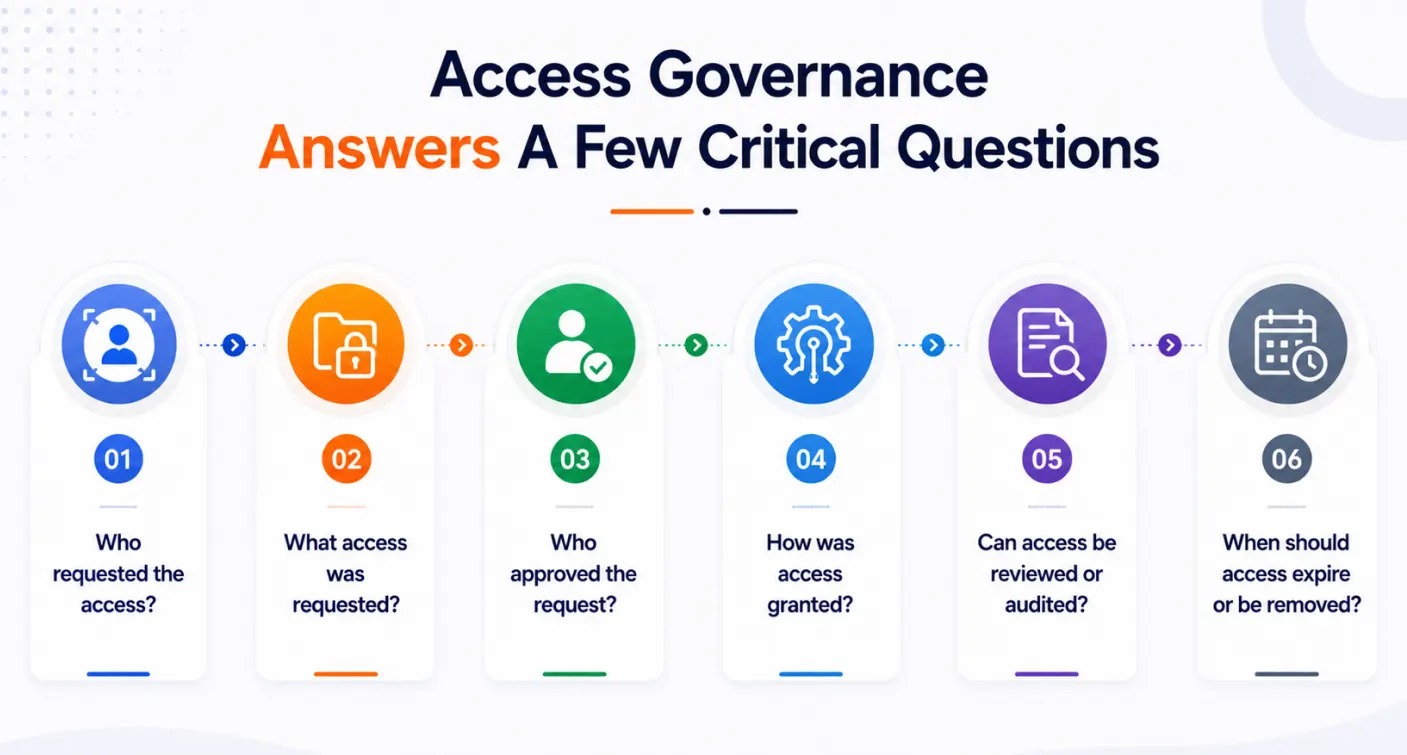
Gestire manualmente gli accessi è un'impresa ardua. E la pendenza aumenta man mano che si sale di livello.
Sfide comuni nella governance dell'accesso manuale nel settore fintech
La gestione degli accessi dovrebbe ridurre le difficoltà operative. Tuttavia, gestirla manualmente spesso finisce per creare più problemi di quanti se ne intendesse risolvere.
| La sfida | Che cosa va male |
|---|---|
| Processo di inserimento dei dipendenti lento | I nuovi assunti devono avere accesso a GitHub, AWS, Jira, Entra ID, strumenti di analisi e altro ancora, ognuno dei quali deve essere configurato manualmente e separatamente prima che possano iniziare a contribuire. |
| accesso privilegiato permanente | L'accesso sopraelevato permanente comporta rischi inutili; l'accesso temporaneo diventa permanente quando ci si dimentica di revocarlo. |
| Catene di approvazione manuale | L'instradamento informale ritarda il provisioning e offre una visibilità limitata sullo stato attuale di una richiesta. |
| Lacune nella fase di offboarding | I dipendenti cambiano team o se ne vanno; i collaboratori esterni completano gli incarichi, ma l'accesso viene rimosso da un sistema e non da un altro. |
| Tracce di controllo scollegate | Gli addetti alla sicurezza e alla conformità devono ricostruire la cronologia delle richieste a partire da e-mail, conversazioni in chat, commenti sui ticket o note dell'amministratore. |
Come la governance automatizzata degli accessi migliora le operazioni fintech
L'automazione non elimina la governance. La rafforza, rendendo i processi più strutturati e ripetibili.
L' app miniOrange Identity Governance, Auditing & Access Control via JSM ti aiuta a gestire l'intero ciclo di vita degli accessi all'interno di JSM, dalle richieste e approvazioni di accesso al provisioning, al controllo degli accessi temporanei, alle revisioni e al deprovisioning.
Richieste di accesso centralizzate tramite JSM
La maggior parte delle organizzazioni fintech utilizza già JSM per le richieste operative. L'app miniOrange trasforma JSM in un portale centralizzato per le richieste di accesso ad applicazioni, livelli di accesso e flussi di lavoro di governance.
I tuoi utenti possono richiedere:
- Accesso all'applicazione
- Livelli di accesso
- Accesso temporaneo
- Rimozione dell'accesso
- Autorizzazioni specifiche per ruolo
Tutto tramite la familiare interfaccia JSM. Invece di approvazioni via e-mail o Slack, ogni richiesta segue un percorso predefinito. Definisci cosa può essere richiesto, chi lo approva, come deve avvenire il provisioning e come l'accesso deve essere monitorato o revocato in seguito.
Crea flussi di lavoro di approvazione conformi alle tue politiche di sicurezza.
L'app miniOrange consente di creare flussi di lavoro di approvazione basati su policy direttamente all'interno di JSM. È possibile configurare i flussi di lavoro in base all'applicazione, al livello di accesso, all'approvatore e alle policy organizzative.
Ad esempio, se uno sviluppatore richiede l'accesso come collaboratore di GitHub, la richiesta verrà inoltrata al responsabile dell'ingegneria. Se invece richiede l'accesso operativo ad AWS, la richiesta verrà inoltrata sia a un responsabile che al proprietario dell'infrastruttura.
Ciò garantisce che le approvazioni siano conformi alle politiche di governance e ne facilita la gestione su larga scala.
Automatizzare il provisioning tra applicazioni connesse
È qui che si va oltre la semplice gestione dei ticket. Non solo centralizziamo le richieste in JSM, ma le automatizziamo anche.
Facciamo un esempio pratico: un dipendente richiede l'accesso a Entra ID. Il flusso di lavoro definisce l'applicazione, ovvero Entra ID; il livello di accesso, l'approvatore e il gruppo di accesso di destinazione.
L'approvatore deve semplicemente applicare il tag corretto per approvare e avviare il flusso di lavoro. Tutto qui. A quel punto, il flusso di lavoro di provisioning configurato può assegnare l'utente al gruppo di accesso mappato nell'applicazione connessa.
Controllo degli accessi temporanei senza tracciamento manuale
L'accesso temporaneo è una pratica comune nel settore fintech, soprattutto quando si lavora con collaboratori esterni. Il problema non è concedere l'accesso temporaneo, ma ricordarsi di revocarlo in seguito.
L'app miniOrange risolve questo problema attraverso flussi di lavoro di accesso basati sul tempo. Gli utenti possono richiedere l'accesso per una durata specifica. Gli approvatori possono esaminare tale intervallo di tempo e modificarlo se necessario. L'accesso viene revocato automaticamente allo scadere del periodo di tempo approvato.
Ciò impedisce che l'accesso temporaneo diventi permanente perché non è stato revocato nei tempi previsti.
Rafforzare i processi di cessazione del rapporto di lavoro e di rimozione degli accessi.
La revoca dell'accesso è altrettanto importante nella gestione degli accessi. L'app miniOrange supporta i flussi di lavoro di rimozione e revoca dell'accesso direttamente all'interno del modello di governance.
Tramite JSM, utenti o responsabili possono avviare richieste di rimozione. I flussi di lavoro approvati possono attivare azioni di deprovisioning e mantenere una traccia chiara delle attività all'interno del ciclo di vita della richiesta.
Mantenere la visibilità delle verifiche senza ricostruire la cronologia.
L'app miniOrange ti aiuta a mantenere una visibilità centralizzata delle attività di audit nei tuoi flussi di lavoro di governance. Puoi esaminare attività come:
- Richiesta di avvio
- Azioni di approvazione
- Eventi di ristorazione
- Modifiche all'accesso
- Attività di revoca
L'app offre anche registri di controllo con funzionalità di filtraggio ed esportazione per la risoluzione dei problemi, le revisioni operative e la creazione di report. Avrai una registrazione chiara di cosa è successo, chi ha approvato e quando si sono verificate le azioni.
Poiché richieste, approvazioni, attività di provisioning e registri di controllo risiedono all'interno dello stesso flusso di lavoro JSM, è possibile esaminare le autorizzazioni attualmente in possesso degli utenti, i motivi del loro possesso e le modalità di approvazione, senza dover ricostruire il contesto da più sistemi.
Gestione manuale vs. gestione automatizzata degli accessi nel settore fintech
| Gestione manuale degli accessi | Flussi di lavoro di accesso governato tramite JSM |
|---|---|
| Richieste via e-mail e Slack | Richieste di accesso JSM centralizzate |
| Approvazioni informali | Flussi di approvazione basati su politiche |
| Provisioning manuale | Flussi di lavoro di provisioning automatizzati |
| Visibilità limitata delle verifiche | Registri di controllo centralizzati e cronologia dei flussi di lavoro |
| Recensioni di difficile accesso | Visibilità del ciclo di vita governato |
| Disimpegno ritardato | Rimozione e disattivazione automatizzate |
Casi d'uso reali nel settore fintech per la governance automatizzata degli accessi.
Ecco alcuni esempi concreti di come funziona l'app miniOrange Identity Governance, Auditing & Access Control tramite JSM negli ambienti fintech.
Gestione degli accessi per l'ingegneria
Il tuo team di ingegneri ha costantemente bisogno di accedere a diversi strumenti. Uno sviluppatore richiede:
GitHub – Repository API di pagamento – Accesso per i collaboratori
All'interno del flusso di lavoro di miniOrange, è possibile definire l'app connessa, il livello di accesso, l'approvatore e il comportamento di provisioning. La richiesta, l'approvazione, l'azione di provisioning e la traccia di controllo rimangono parte dello stesso flusso di lavoro gestito.
Accesso temporaneo al cloud
Il tuo ingegnere dell'infrastruttura necessita di un accesso operativo temporaneo per risolvere un problema di produzione. Invia la seguente richiesta:
Accesso alle operazioni AWS – 8 ore
Il flusso di lavoro può instradare l'approvazione al responsabile appropriato e registrare la durata richiesta. Una volta approvata, può eseguire il flusso di lavoro di provisioning configurato. Allo scadere del periodo, può revocare l'accesso. Non è necessario alcun promemoria manuale.
Gestione dell'accesso dei fornitori
La tua azienda fintech si avvale di un consulente esterno per un incarico di breve durata. Il consulente necessita di accedere a uno specifico ambiente di analisi per quattordici giorni. È sufficiente che invii una richiesta tramite JSM, specificando l'applicazione, il livello di accesso e la durata richiesta.
Il flusso di lavoro regola l'intero ciclo di vita, compresi l'instradamento delle approvazioni, il provisioning a tempo determinato, il monitoraggio delle verifiche e la revoca degli accessi.
Conclusione
Con la crescita dell'azienda, i processi di governance manuali diventano un collo di bottiglia sempre più pressante. Ciò si traduce in ritardi nell'onboarding, approvazioni non coordinate, autorizzazioni errate e visibilità limitata per le verifiche.
JSM aiuta a centralizzare richieste e approvazioni. L'app miniOrange Identity Governance, Auditing & Access Control via JSM consente di gestire l'intero ciclo di vita degli accessi all'interno di JSM, dalle richieste e approvazioni al provisioning, al controllo degli accessi temporanei, alla visibilità degli audit, alle revisioni e alla rimozione.
Ottieni un approccio più strutturato alla governance degli accessi senza abbandonare la piattaforma operativa che i tuoi team già utilizzano. E man mano che il tuo ambiente fintech cresce, questa struttura diventa sempre più preziosa.
Scarica l'app miniOrange Identity Governance, Auditing & Access Control dall'Atlassian Marketplace →
Domande frequenti
1. Come possono le organizzazioni fintech gestire l'intero ciclo di vita degli accessi in Jira Service Management?
Grazie all'app JSM di miniOrange per la gestione delle identità, l'audit e il controllo degli accessi, le organizzazioni possono gestire richieste di accesso, approvazioni, provisioning, accessi temporanei, visibilità degli audit e deprovisioning attraverso flussi di lavoro JSM centralizzati.
2. È possibile automatizzare il provisioning degli accessi in Jira Service Management?
Sì. Con l'app miniOrange, i flussi di lavoro JSM approvati possono attivare azioni di provisioning in applicazioni connesse come Microsoft Entra ID, GitHub, Okta, flussi di lavoro connessi ad AWS, Google Workspace e altre integrazioni supportate.
3. Come possono le organizzazioni fintech gestire l'accesso temporaneo a privilegi elevati?
All'interno di Jira Service Management è possibile utilizzare flussi di lavoro temporizzati e basati su policy per gestire gli accessi operativi o privilegiati temporanei. Questo consente di controllare in modo più coerente i percorsi di approvazione, la durata e la scadenza degli accessi.
4. Le organizzazioni fintech possono utilizzare Jira Service Management come portale centralizzato per le richieste di accesso?
Sì. Jira Service Management può fungere da portale centralizzato per richieste di accesso, approvazioni e monitoraggio dei flussi di lavoro. In combinazione con l'app miniOrange, è possibile gestire i flussi di lavoro di accesso controllato da un unico ambiente operativo.
5. Perché la governance degli accessi è importante per le organizzazioni fintech?
Le aziende fintech gestiscono sistemi sensibili, infrastrutture cloud, strumenti di sviluppo e piattaforme operative. Una governance degli accessi inadeguata può comportare ritardi nell'onboarding, autorizzazioni eccessive, offboarding incompleto, visibilità limitata e rischi operativi.



Lascia un tuo commento