
Un token hardware, noto anche come token di sicurezza o hard token, è un piccolo dispositivo fisico utilizzato per verificare l'identità degli utenti. Il token di sicurezza è uno dei metodi di autenticazione più diffusi, tipicamente utilizzato nell'autenticazione a due fattori (2FA) o nell'autenticazione a più fattori (MFA).
La crescente adozione del cloud e l'affermarsi della cultura del lavoro da remoto stanno generando una forte domanda di token hardware, in particolare di token USB. Si prevede infatti che entro il 2035 il segmento dei token USB deterrà una quota di mercato del 42.9%, grazie alla loro resistenza alle manomissioni e alla facilità di implementazione in ambienti legacy o offline.
In questo blog approfondiremo la conoscenza dei token di sicurezza hardware, delle loro tipologie, del loro funzionamento e dei pro e contro dei token fisici.
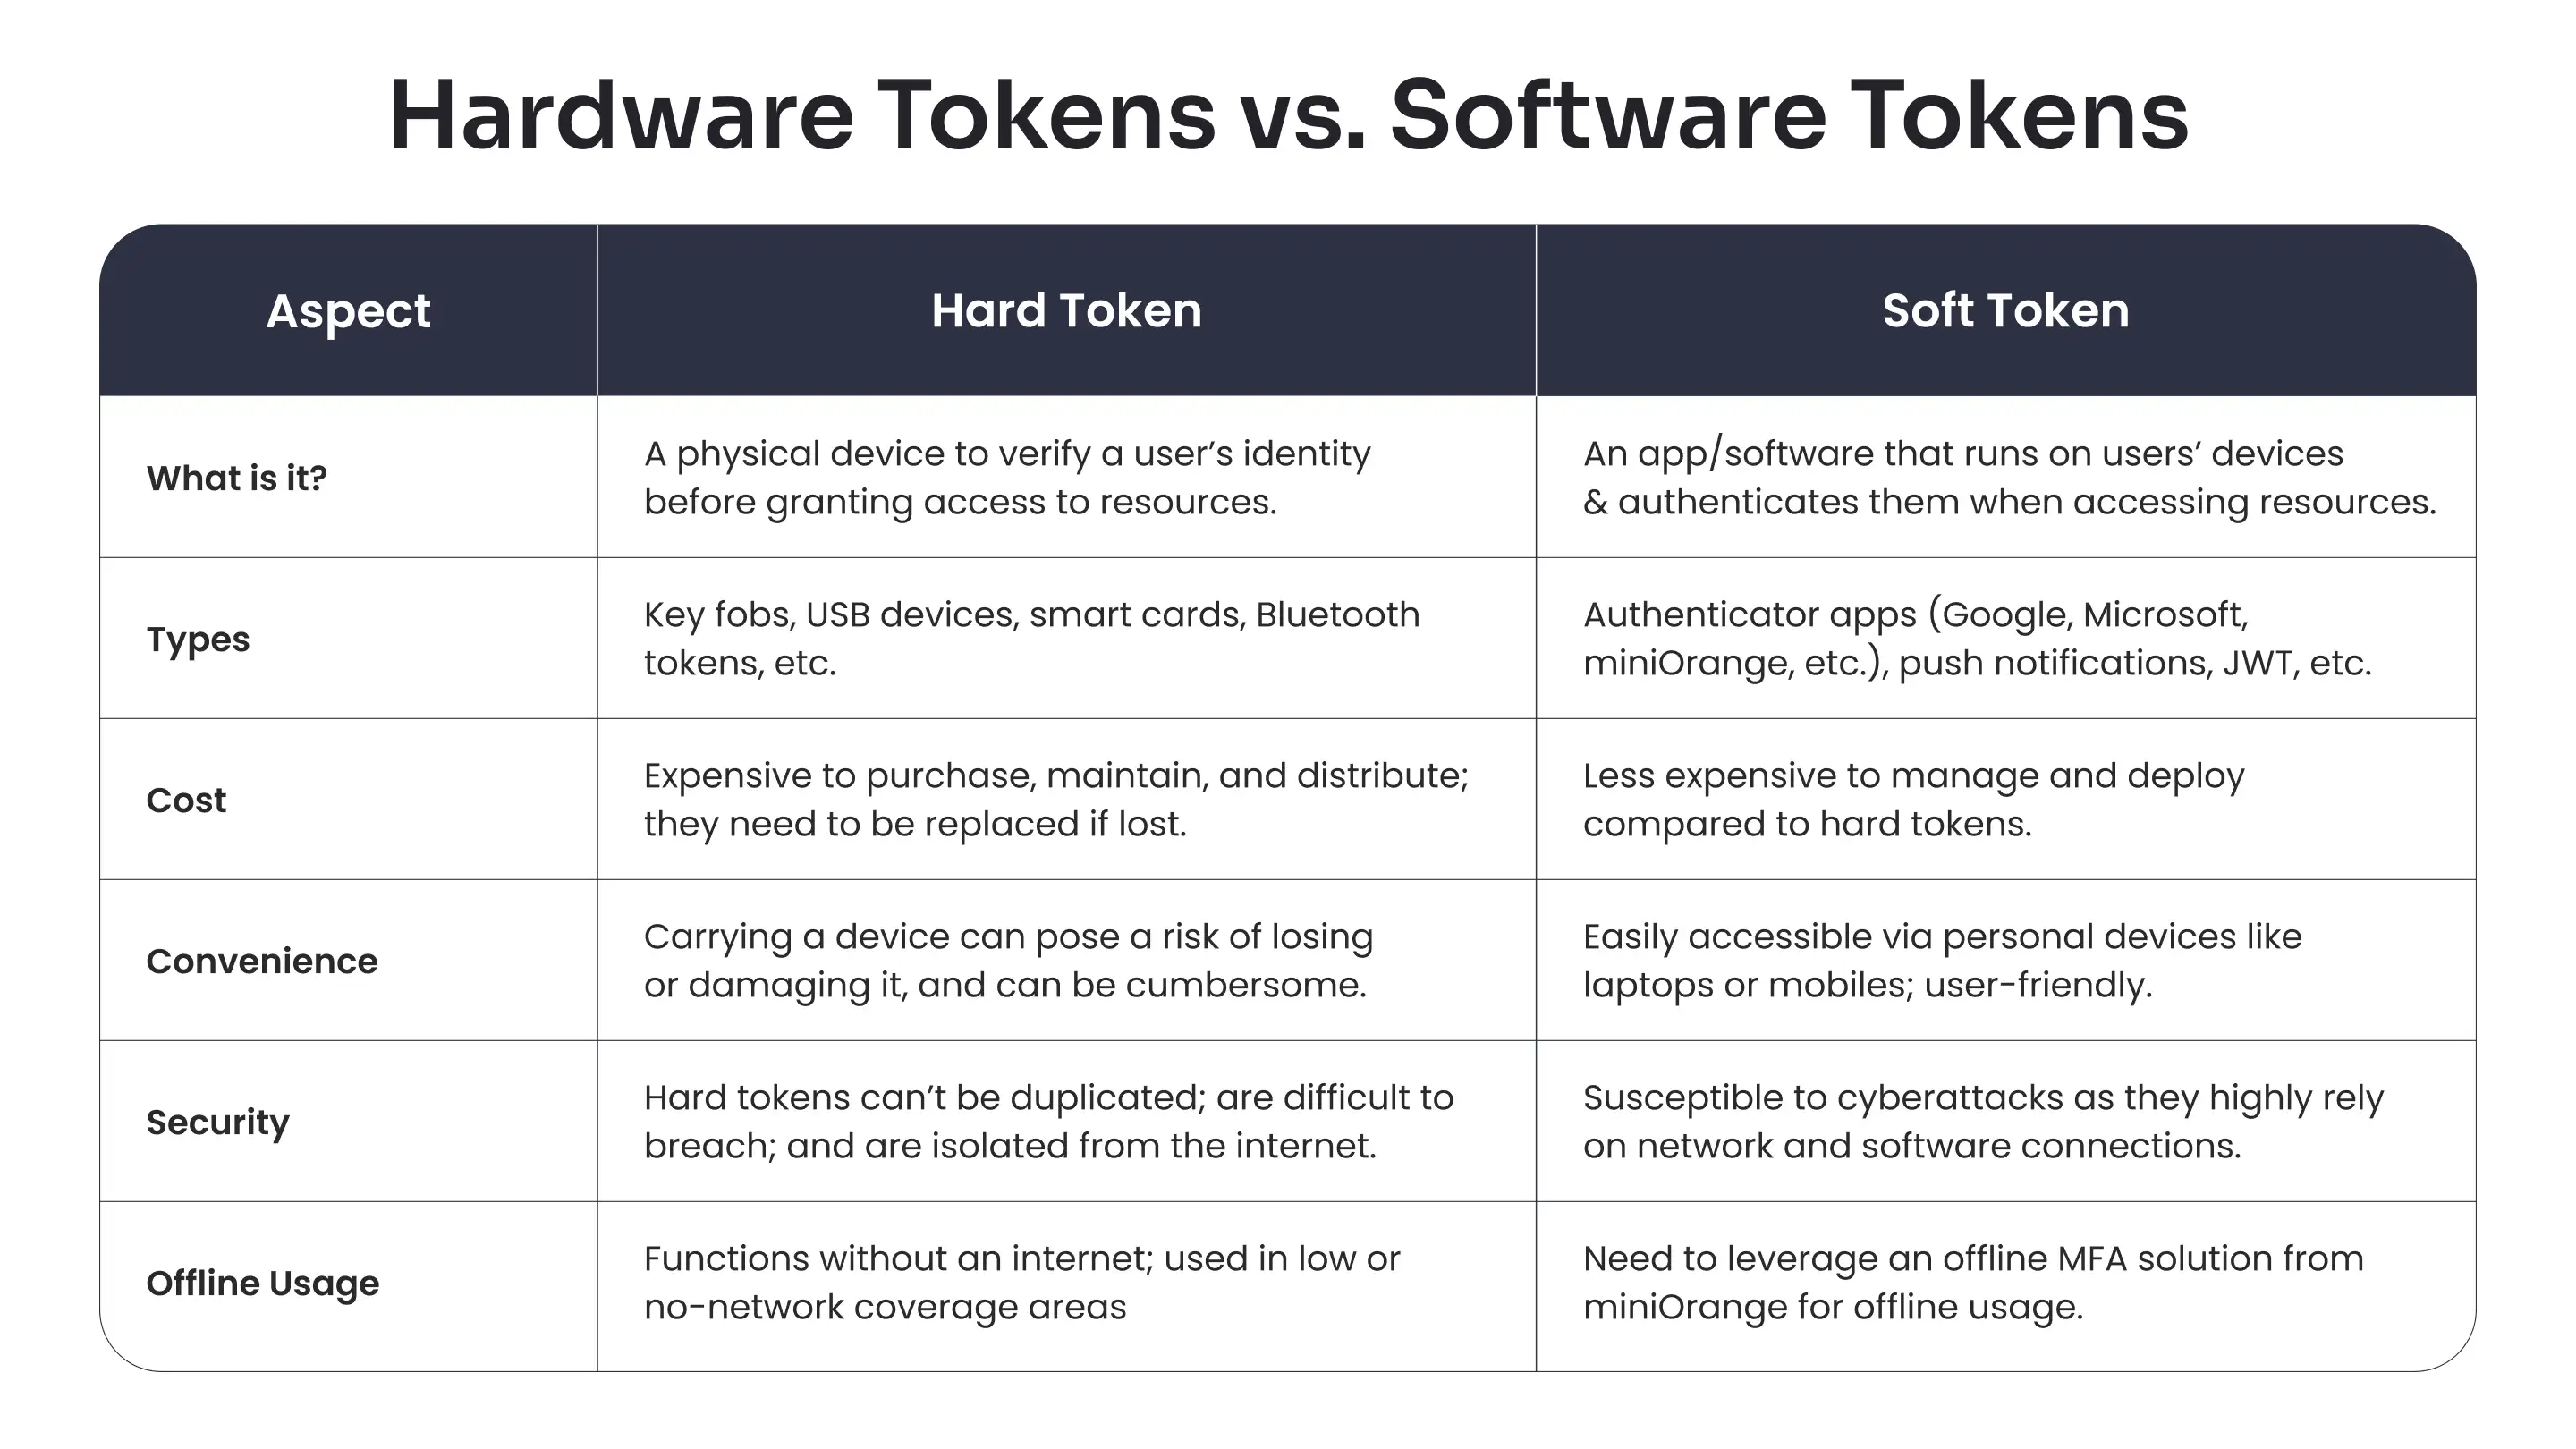
Token hardware vs. token software
Abbiamo già capito cos'è esattamente un token hardware, ma in cosa differisce dai token software? Scopriamolo.
Come funziona un token hardware?
I token di sicurezza hardware offrono un ulteriore livello di sicurezza per l'autenticazione degli utenti durante la procedura di accesso. Solitamente, viene generato un OTP o un TOTP sul dispositivo e l'utente inserisce il codice per la verifica.
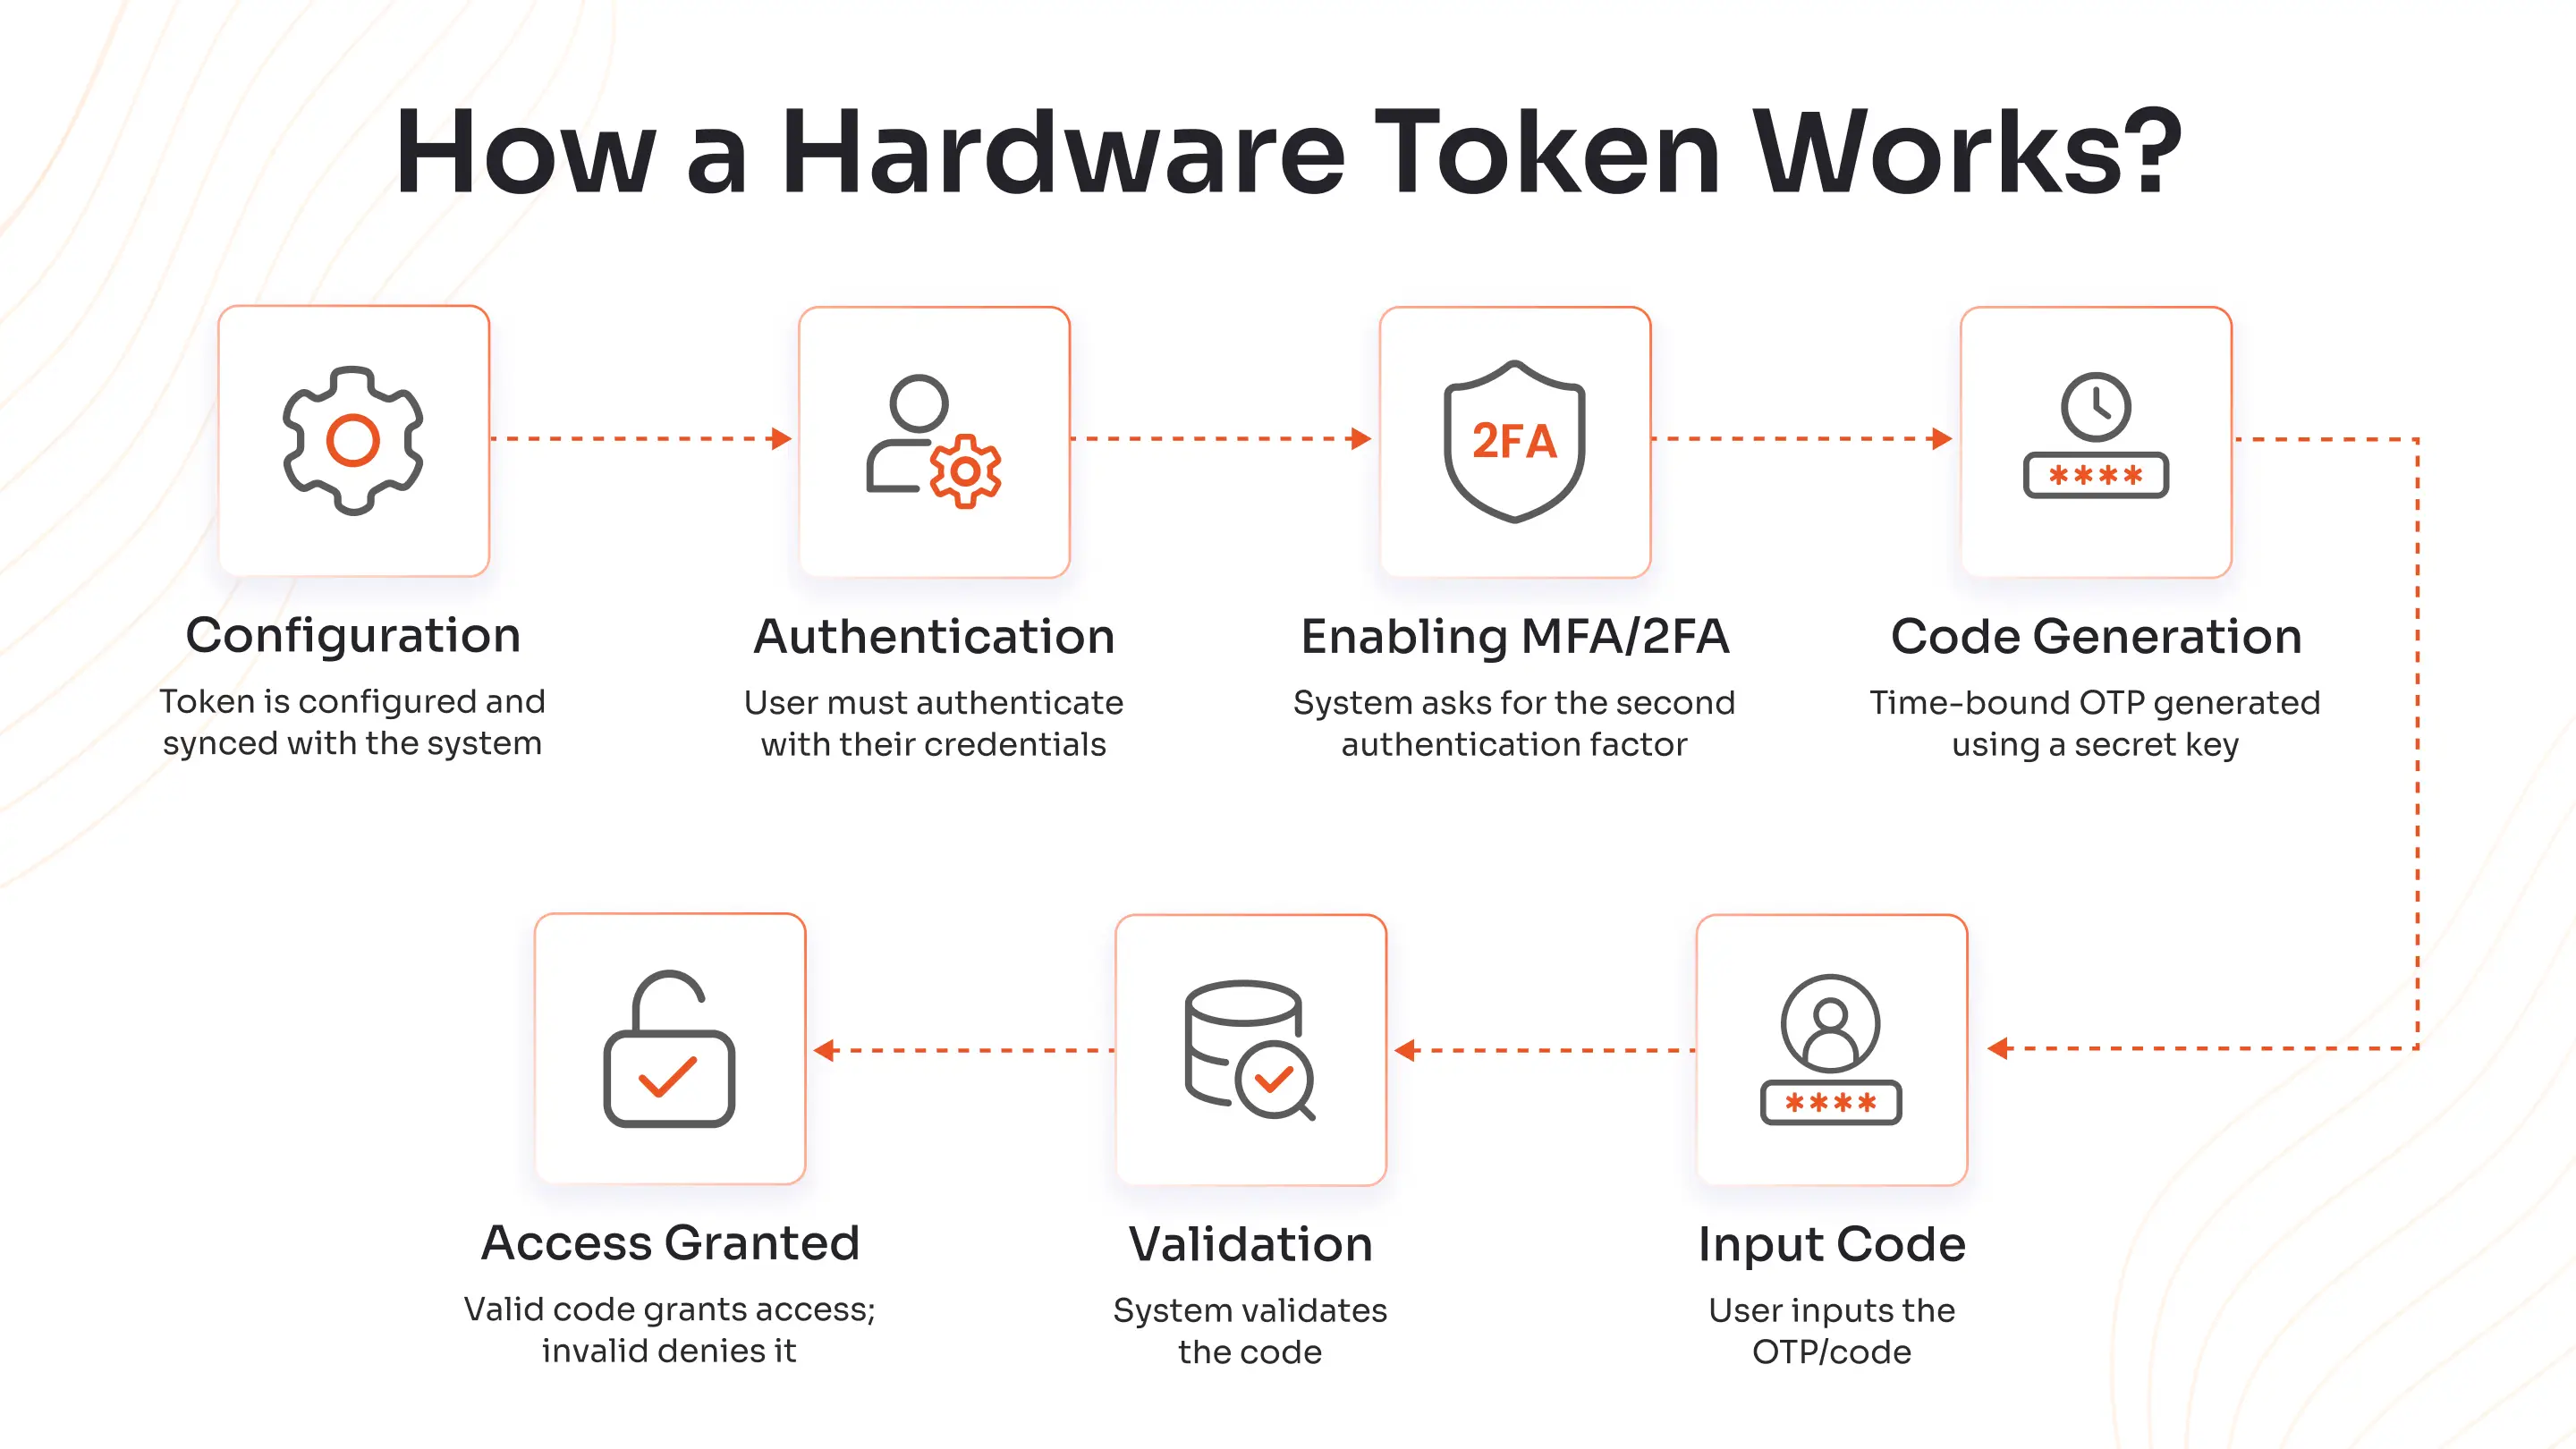
I token fisici funzionano nel seguente modo:
- Configurazione: Durante la configurazione iniziale, il token fisico viene configurato e sincronizzato con il sistema (rete o server). Il token include un valore seed univoco o una chiave segreta per creare codici diversi ogni volta che un utente tenta di accedere al sistema.
- Autenticazione: Quando un utente tenta di accedere a una risorsa protetta di un sistema, gli viene chiesto di immettere le proprie credenziali, proprio come in qualsiasi altro sistema.
- Abilitazione MFA/2FA: Una volta confermate le credenziali dell'utente, il sistema richiede il secondo fattore di autenticazione, ovvero il codice generato dal token di sicurezza hardware.
- Generazione del codice: Il dispositivo utilizza il valore seed o chiave segreta, insieme a un algoritmo crittografico, per creare un codice, come un TOTP o un OTP. Il token di solito combina la chiave segreta con l'ora corrente per produrre un codice univoco valido per un breve periodo (da 30 a 60 secondi).
- Codice di input: L'utente inserisce il codice generato nel sistema.
- convalida: Il codice viene convalidato dal sistema, verifica inoltre se il codice è valido entro il periodo di tempo stabilito.
- Accesso garantito: Se il codice corrisponde a quello previsto, l'accesso viene concesso. Se il codice non è valido o è scaduto, l'accesso viene negato e l'utente deve riprovare.
Seguendo i passaggi sopra descritti, il token hardware garantisce che solo gli utenti autorizzati possano accedere alle risorse, prevenendo accessi non autorizzati, inclusi potenziali attacchi informatici.
Categorie principali di token di sicurezza hardware
Esistono tre categorie principali di hard token, che sono le seguenti:
1. Token connessi
I token connessi richiedono un collegamento fisico, come l'inserimento di una tessera o di un dongle in un lettore. Una volta connesso, il token invia i dettagli di autenticazione direttamente al sistema, il che significa che non sarà necessario inserire manualmente i codici.
Sono molto diffusi in contesti aziendali e governativi sicuri, per un accesso senza problemi.
2. Token disconnessi
I token disconnessi sono dispositivi autonomi che visualizzano codici monouso che gli utenti devono immettere manualmente.
Non è necessario collegarli o associarli; perfetti per accessi remoti o luoghi con connettività limitata. La loro indipendenza da computer e reti garantisce agli utenti un processo di accesso flessibile e sicuro, ovunque.
3. Token contactless
I token contactless utilizzano tecnologie wireless come NFC o Bluetooth, consentendo agli utenti di autenticarsi semplicemente toccando o avvicinando il token al proprio dispositivo.
Pensate ai portachiavi o alle tessere wireless che rendono il processo di accesso quasi magico; ideali per un accesso senza intoppi a casa o al lavoro.
Quali sono i tipi di token di sicurezza hardware?
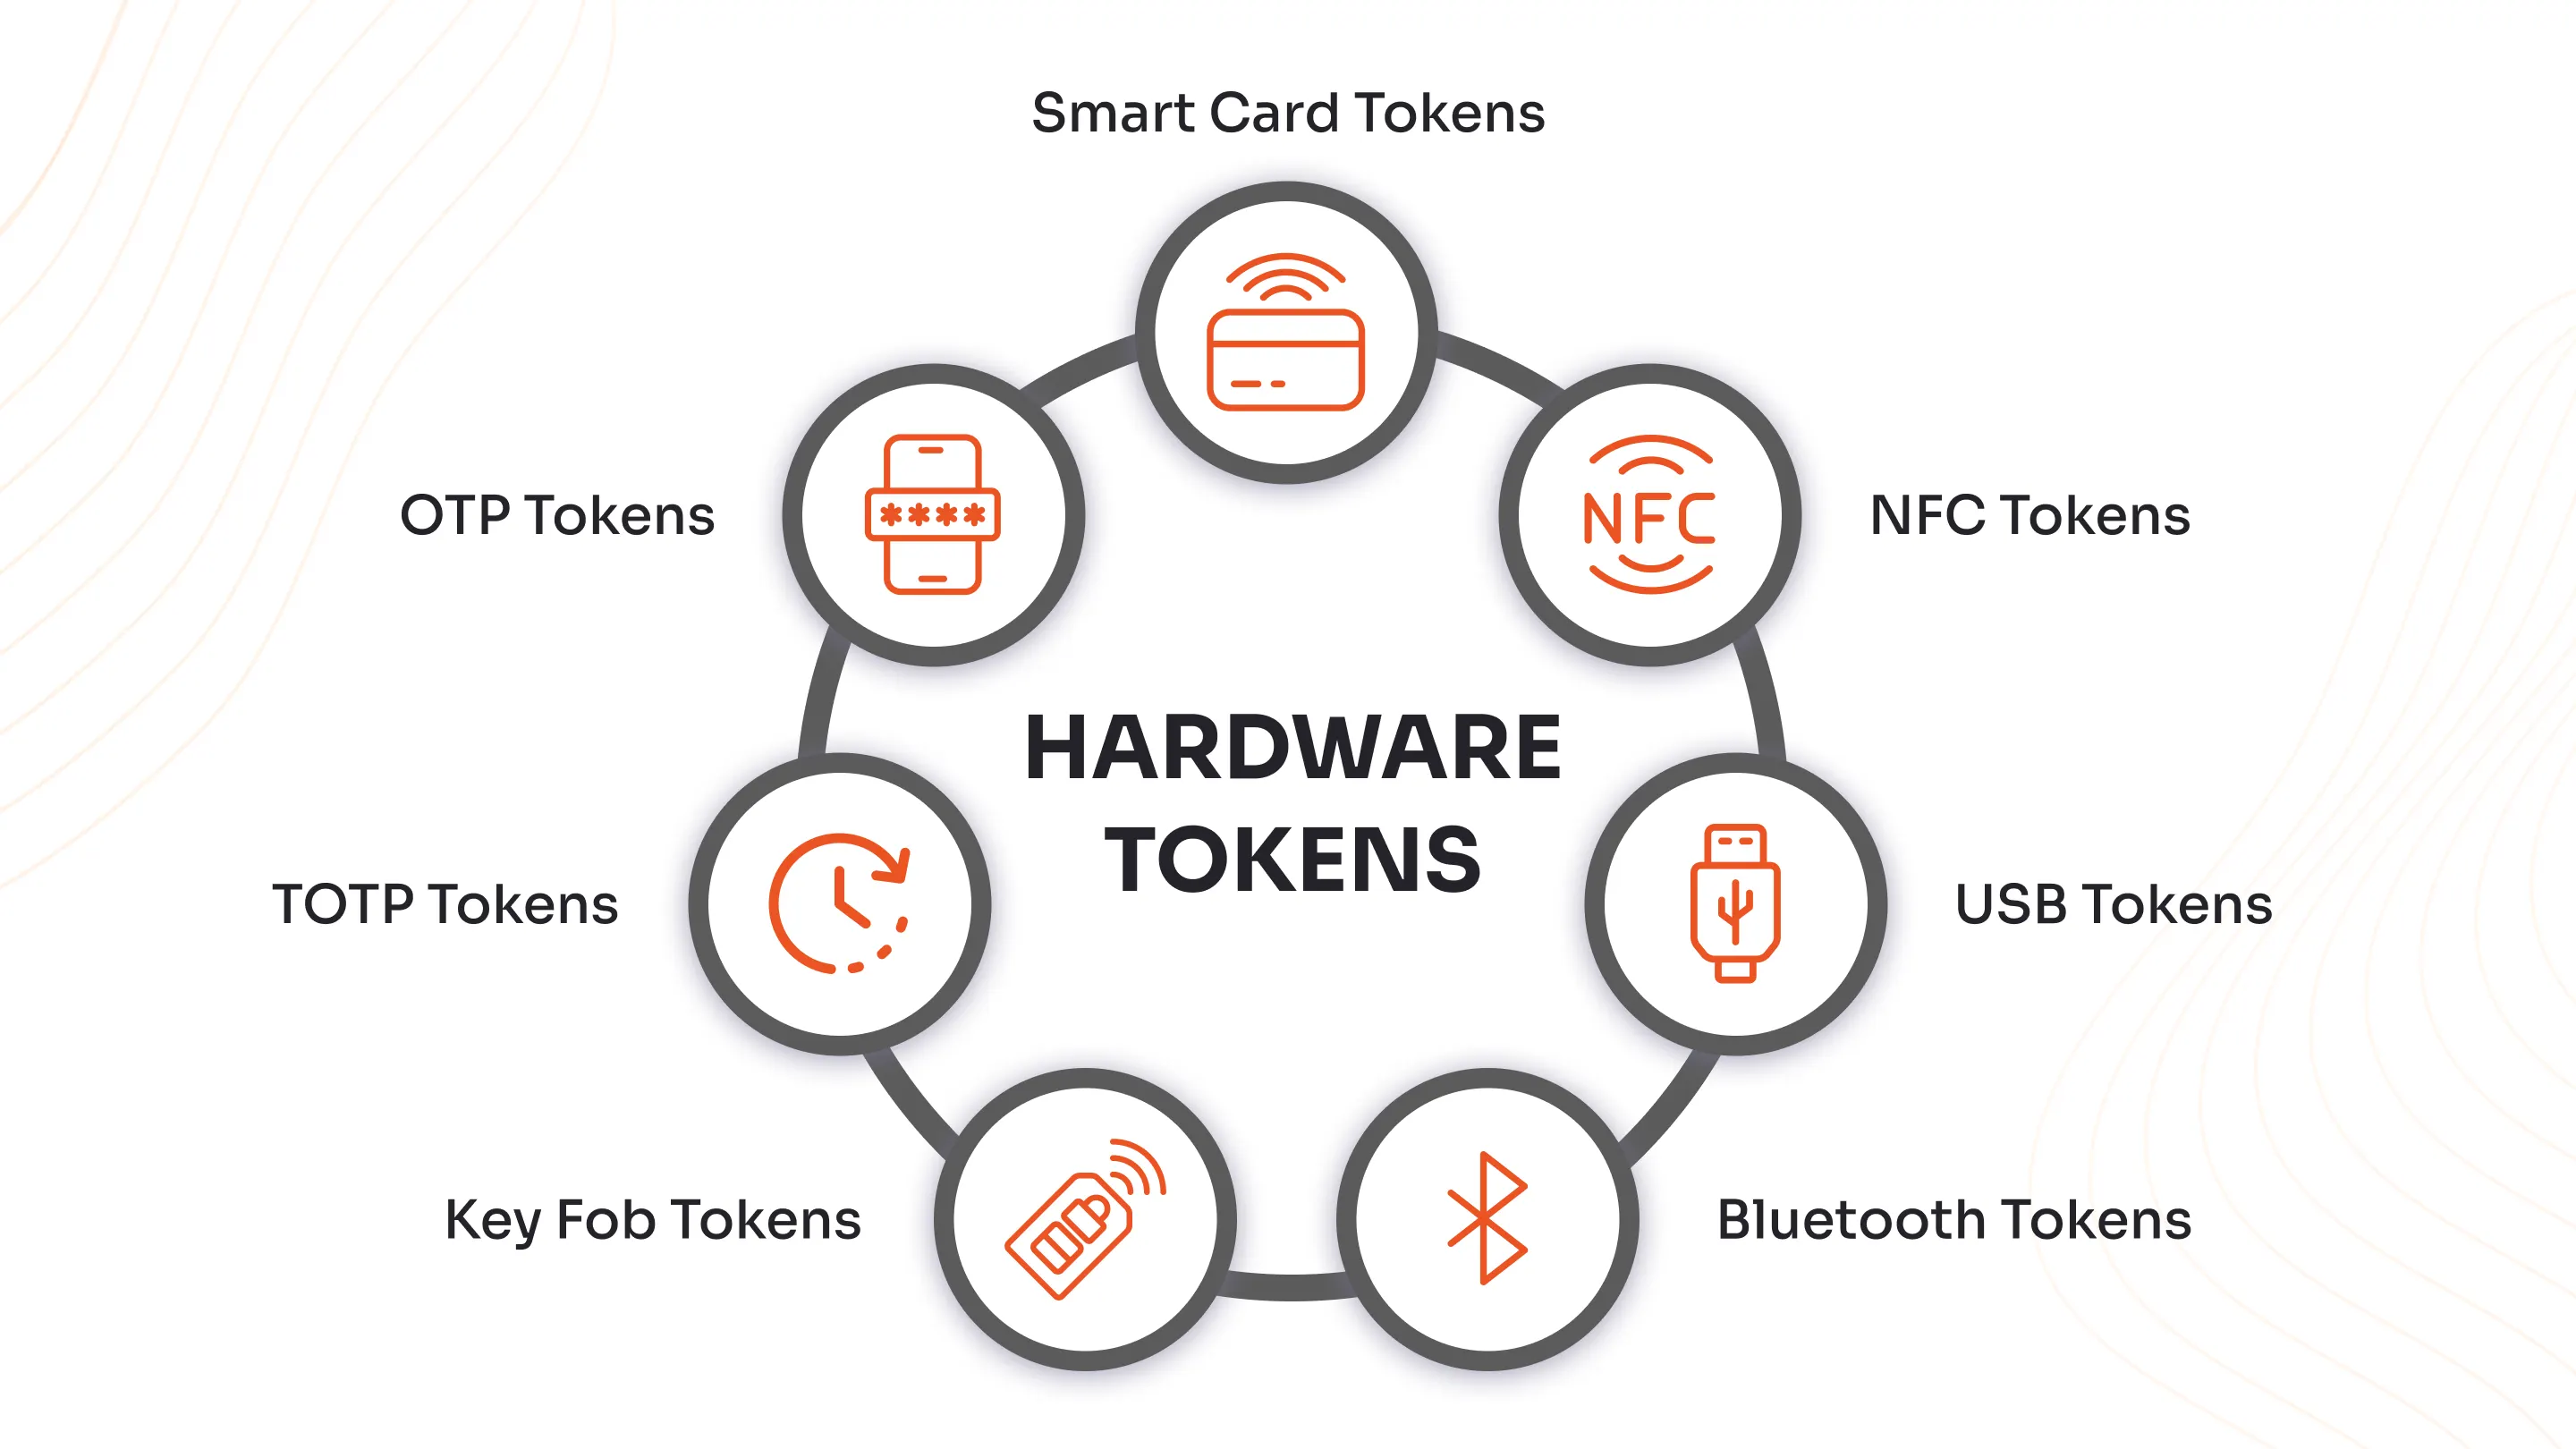
I token di sicurezza hardware sono disponibili in varie forme e stili, ognuno progettato per rendere l'accesso sicuro semplice e affidabile per gli utenti in diversi ambienti.
Ecco una guida intuitiva alle principali tipologie, con approfondimenti sul loro funzionamento e sul perché sono importanti:
1. Gettoni portachiavi
I token portachiavi sono piccoli dispositivi portatili, progettati per essere inseriti in un portachiavi. Hanno un display o un pulsante nella parte inferiore che mostra il codice di accesso (OTP/TOTP).
Ogni volta che devi autenticarti, basta dare un'occhiata allo schermo del tuo portachiavi e digitare il codice. La loro portabilità e semplicità li rendono ideali per l'uso quotidiano e aiutano a prevenire accessi non autorizzati anche in caso di fuga di password.
2. Token OTP
I token OTP (One-Time Password) generano codici speciali (solitamente numerici) che possono essere utilizzati una sola volta, un po' come una chiave digitale usa e getta. Gli utenti inseriscono questo codice nel sistema per accedere a risorse o account.
Questi token aumentano notevolmente la sicurezza perché, anche se qualcuno intercetta un codice, questo non può essere riutilizzato. I token OTP sono efficaci nel settore bancario, nell'accesso aziendale e in situazioni ad alta sicurezza in cui la protezione dei dati è fondamentale.
3. Token TOTP
TOTP (Time-Based One-Time Password) funziona in modo simile a OTP, ma combina una chiave segreta con l'ora corrente per creare codici che scadono entro pochi secondi.
Ciò rende quasi impossibile per gli hacker dirottare una sessione di accesso, poiché i codici di breve durata scompaiono rapidamente. I token TOTP mostrano i codici in tempo reale direttamente sullo schermo, consentendo l'inserimento manuale.
4. Token Smart Card
I token delle smart card sono simili alle carte di credito, ma hanno un microchip incorporato in grado di svolgere funzioni crittografiche.
Basta inserire la carta in un lettore di carte, collegato a un altro dispositivo o a un computer, e digitare un PIN, lasciando che il chip gestisca complessi controlli crittografici in background. Le smart card sono apprezzate per i ruoli che richiedono la massima sicurezza, come quelli sanitari e finanziari.
5. Token NFC
I token NFC (Near Field Communication) funzionano tramite una semplice tecnologia wireless a corto raggio. Basta avvicinarli o avvicinarli a un dispositivo compatibile con NFC, come uno smartphone o un lettore di schede, per utilizzarli in modo rapido e senza l'uso delle mani.
Questi token uniscono praticità e sicurezza ad alta tecnologia per un'autenticazione senza sforzo in ufficio o in viaggio.
6. Token USB
I token USB si collegano direttamente alla porta USB del computer e memorizzano in modo sicuro segreti crittografici o certificati digitali. Alcuni, come i token TOTP programmabili YubiKey o Token2, possono persino supportare l'autenticazione tramite impronta digitale per un livello aggiuntivo.
Basta collegare il token USB, sbloccarlo e accedere al dispositivo o al servizio; non ci sono problemi di connettività, solo protezione immediata per gli account critici.
7. Token Bluetooth
I token Bluetooth si collegano in modalità wireless al tuo dispositivo, fornendo l'autenticazione automaticamente, a volte semplicemente trovandosi nelle vicinanze o utilizzando dati biometrici per la verifica dell'identità.
Non è necessario digitare nulla: associando il token al tuo laptop o telefono, potrai effettuare un accesso rapido e comodo, perfetto per i professionisti impegnati.
Pro e contro dei token di sicurezza hardware
I token hardware possono presentare sia vantaggi che svantaggi. Di seguito ne spieghiamo alcuni:
Vantaggi dell'utilizzo di hard token
I token di sicurezza offrono diversi vantaggi rispetto ai titoli tradizionali, portando innovazione ed efficienza nel panorama degli investimenti.
- Gestione utenti semplificata: Le organizzazioni utilizzano token hardware per gestire rapidamente l'accesso degli utenti a tutti i livelli e per eliminare e aggiornare i codici più velocemente.
- Alta sicurezza: I token di sicurezza hardware offrono un autenticazione a secondo fattore, un ulteriore livello di sicurezza per ridurre il rischio di accessi non autorizzati, aumentando i livelli di sicurezza su dispositivi, sistemi e server.
- Funziona offline: Gli hard token producono codici sia online che offline, il che li rende una soluzione ideale per chi lavora da remoto, chi viaggia o per le regioni con fluttuazioni della rete.
- Offre resistenza al phishing: I codici OTP e TOTP creati dai dispositivi offrono un ulteriore soluzione di autenticazione, rendendo difficile per gli hacker rubare o intercettare i codici.
- Mantiene la fiducia: Creano fiducia tra utenti e organizzazioni perché non possono essere facilmente hackerati, sono utilizzati ovunque nel mondo (anche offline) e possono essere connessi tramite tutti i tipi di dispositivi.
- Flusso di lavoro migliore: Rendono il processo di autenticazione prevedibile, poiché tutti i dipendenti seguono lo stesso metodo. Questo riduce la confusione durante le attività urgenti.
- Isolamento hardware completo: Le chiavi private rimangono all'interno del token; il malware non le raggiunge, mantenendole completamente isolate.
Contro dell'utilizzo di hard token
Di seguito vengono analizzati e brevemente spiegati gli svantaggi degli hard token:
- Violazioni dei dati: Gli hard token sono difficili da hackerare, ma se compromessi possono rappresentare gravi minacce per la sicurezza.
- Metodo costoso: Le organizzazioni devono pagare per l'acquisto, l'installazione, la manutenzione e il supporto, cosa che non avviene per i token software.
- Perdita del token hardware: Token come USB, smart card o NFC possono essere facilmente persi o rubati, il che li rende un rischio enorme per le organizzazioni che li utilizzano.
- Limiti all'integrazione: I token di sicurezza hardware potrebbero non essere compatibili con tutti i sistemi, dispositivi o piattaforme.
Migliora la tua sicurezza con la soluzione miniOrange MFA
Potenzia la sicurezza della tua organizzazione con il software MFA miniOrange , che offre oltre 15 metodi di autenticazione flessibili , tra cui OTP, token hardware, dati biometrici e notifiche push, per proteggere account, dati e risorse da minacce come phishing e furto di credenziali.
Le policy adattive regolano il processo di autenticazione in base alla posizione dell'utente, al dispositivo e al livello di rischio , offrendo una protezione efficace senza interrompere la produttività. Grazie alla semplice integrazione con VPN, app e server e alla conformità con standard come GDPR e HIPAA, miniOrange rende la sicurezza solida e senza problemi per ogni utente.
Per saperne di più sui prodotti dinamici miniOrange MFA o sui nostri Gestione delle identità e degli accessi (IAM) offerte, Per favore Mettiti in comunicazione con noie non dimenticare di controllare il nostro opzioni di prezzo flessibiliNel caso in cui i nostri prodotti ti siano utili, iscriviti per una prova gratuita 30-day.
DOMANDE FREQUENTI
Come si configura un token hardware?
Per configurare un token hardware, è sufficiente registrarlo nel sistema dell'organizzazione. Di solito, ciò comporta l'associazione del token al proprio account utente e l'attivazione tramite un portale, spesso richiedendo un codice di verifica.
Qual è la differenza tra un token hardware e una chiave di sicurezza?
Un token hardware genera solitamente un OTP, mentre una chiave di sicurezza, come YubiKey, segue standard quali FIDO2 e utilizza la crittografia per l'autenticazione tramite USB, NFC o Bluetooth, offrendo un'esperienza di accesso a prova di phishing.
Che cos'è un token hardware USB?
Un token hardware USB è un dispositivo fisico che può essere collegato alla porta USB del computer, memorizza in modo sicuro le chiavi segrete e verifica l'identità degli utenti.
In che modo un hard token migliora la gestione del rischio di terze parti?
Gli hard token offrono un'autenticazione a prova di manomissione, riducendo il rischio di compromissione delle credenziali tra fornitori terzi e utenti.
Qual è la durata di vita di un token di sicurezza?
La durata di un token di sicurezza varia dai 3 ai 7 anni, a seconda della durata della batteria.
Quali sono gli esempi di token di sicurezza?
Esempi di token di sicurezza includono dispositivi comuni come i telecomandi delle auto, che utilizzano segnali wireless sicuri per autenticare e sbloccare il veicolo. Altri esempi comuni sono YubiKey, RSA SecurID, smart card e token TOTP programmabili come Token2.
Cosa succede se si perde un token hardware?
Se perdi un token hardware, avvisa immediatamente il team di sicurezza o il team IT, in modo che possano disattivarlo per impedirne l'uso improprio e aiutarti con la nuova registrazione o l'emissione di un token sostitutivo.
Come utilizzare un token hardware?
Porta sempre con te il token hardware: collegalo, toccalo o leggi l'OTP sul display e inseriscilo.

Lascia un tuo commento