
Il 28 marzo 2029, alle 23:59 PST, tutti gli abbonamenti Atlassian Data Center (DC) e le relative app del marketplace scadranno. Atlassian prevede di creare un pool ESP di 1,000 clienti che riceveranno licenze DC estese fino al 2032. L'elenco verrà pubblicato nei prossimi mesi. Per tutte le altre aziende, restano quasi tre anni per pianificare ed eseguire la migrazione ad Atlassian Cloud.
Sebbene questa mossa offra maggiore scalabilità e flessibilità, solleva anche valide preoccupazioni in materia di sicurezza, dato che la stessa Atlassian ha recentemente subito un attacco informatico. E si tratta di una preoccupazione più che legittima.
In questa guida affronteremo l'argomento e spiegheremo come garantire la sicurezza nel tuo ecosistema Atlassian Cloud.
Perché la migrazione al cloud di Atlassian richiede un nuovo approccio alla sicurezza
Iniziamo col capire cosa comporta la migrazione da un data center al cloud. Non si tratta solo di migrare dati e account, ma l'intera strategia di sicurezza.
Cos'è Atlassian Guard e offre una sicurezza aziendale adeguata?
Atlassian Guard aiuta le organizzazioni a proteggere Jira, Confluence e altre app di Atlassian Cloud tramite funzionalità centralizzate di autenticazione, controllo degli accessi e protezione dei dati.
Il motivo per cui questo è importante è che su Atlassian Cloud la sicurezza non dipende più esclusivamente dall'infrastruttura interna. Gli utenti accedono alle app Atlassian da diverse postazioni, dispositivi e reti ogni giorno. L'identità diventa il nuovo perimetro di sicurezza.
Il tuo perimetro di sicurezza non è più la rete del tuo ufficio
Prima: Centro dati Atlassian
- Sicurezza legata all'infrastruttura interna
- Accesso tramite VPN
- Sistemi di autenticazione on-premise
- Accesso esterno limitato
- Gestione manuale degli utenti
Dopo: Atlassian Cloud
- Gli utenti possono accedere da qualsiasi luogo
- Dispositivi e reti multipli
- Ulteriori integrazioni di terze parti
- Maggiore collaborazione esterna
Un singolo account compromesso può diventare un punto di accesso per gli aggressori alla tua infrastruttura.
Tuttavia, Atlassian Guard da solo non è sempre sufficiente per le organizzazioni. Con la crescente frequenza degli attacchi informatici, è necessario:
- Autenticazione a più fattori adattiva basata sul rischio dell'utente e sulla configurazione del dispositivo.
- Controlli granulari della sessione
- Restrizioni di accesso basate sull'indirizzo IP
- Metodi di autenticazione di backup durante le interruzioni del servizio IdP
- Reportistica avanzata per audit e conformità
- Accesso sicuro per utenti esterni e appaltatori
È qui che entrano in gioco le app miniOrange, che offrono funzionalità più avanzate di protezione dell'identità e gestione degli accessi.
Proteggi il tuo ecosistema Atlassian Cloud con le app miniOrange.
miniOrange ti aiuta a proteggere l'accesso a Jira, Confluence, Bitbucket e altre app Atlassian, mantenendo al contempo un'esperienza utente semplice e fluida.
Passaggio 1: Proteggere l'accesso al cloud con SSO e provisioning utenti SCIM
Nel tuo team si susseguono continuamente nuovi dipendenti che entrano ed escono. Inoltre, ci sono collaboratori esterni e utenti che necessitano di accesso temporaneo al tuo ecosistema Atlassian. Gestire gli accessi manualmente diventa rapidamente un compito arduo per i team IT.
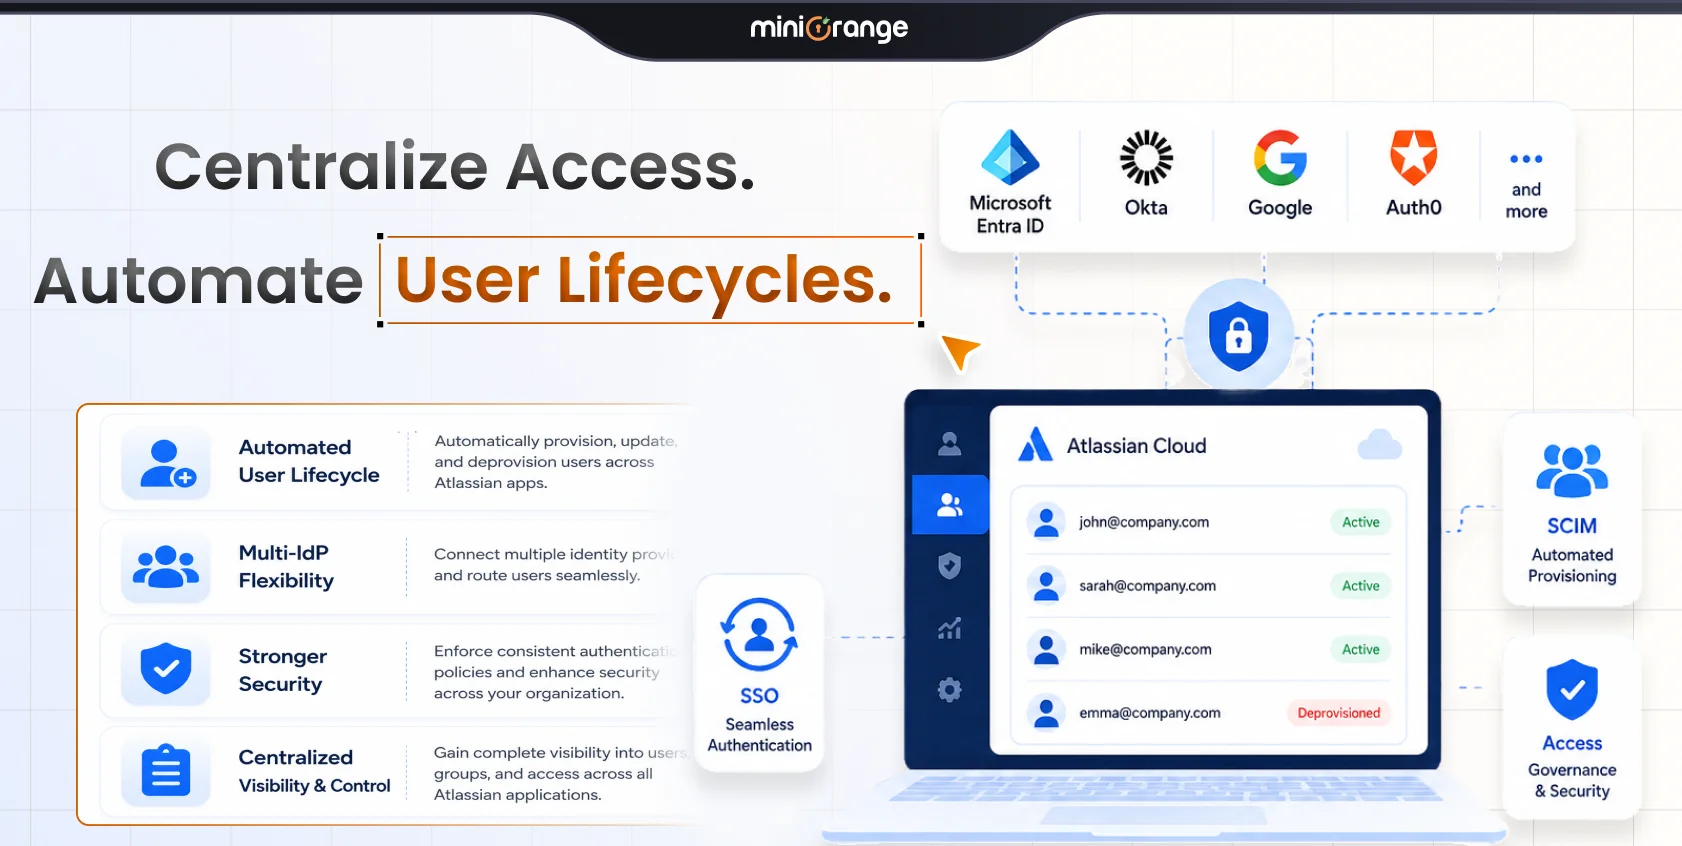
miniOrange risolve questo problema combinando il Single Sign-On (SSO) e il provisioning degli utenti basato su SCIM in un'unica soluzione semplificata per la gestione delle identità e degli accessi.
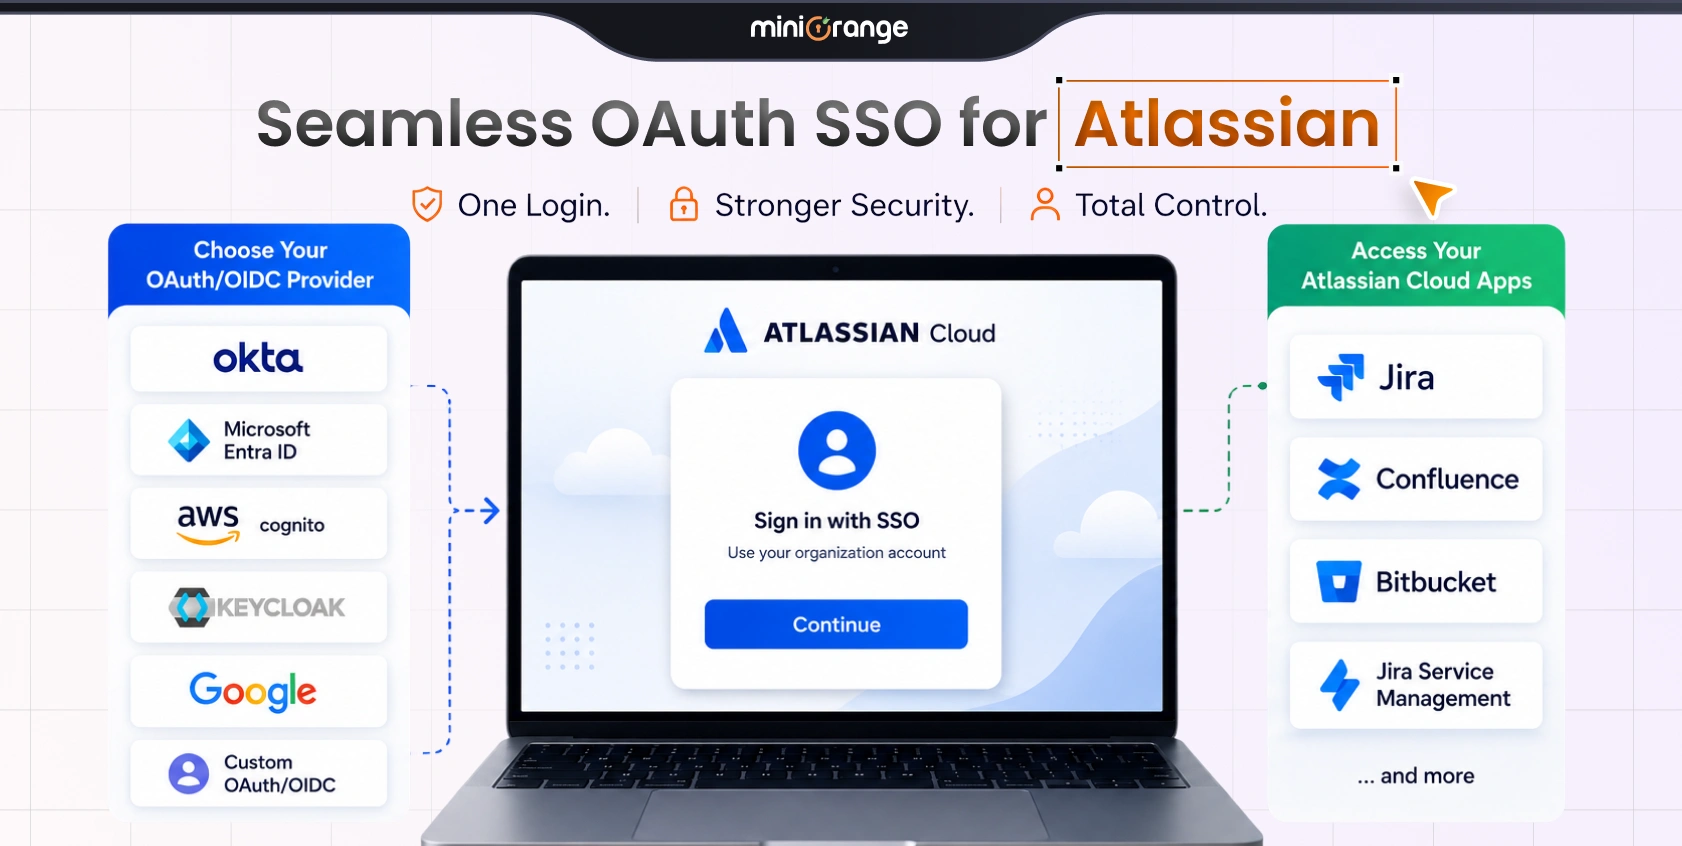
Con l'SSO, gli utenti accedono una sola volta utilizzando le proprie credenziali aziendali esistenti e possono accedere in modo sicuro a tutte le app Atlassian senza dover effettuare accessi ripetuti o reimpostare la password. È possibile applicare criteri di autenticazione centralizzati in tutta l'organizzazione.
Al contempo, il provisioning SCIM automatizza l'intero ciclo di vita dell'utente.
È sufficiente creare un account utente in Active Directory o IdP quando un nuovo dipendente viene assunto. miniOrange fornisce automaticamente l'accesso ad Atlassian, i gruppi e le autorizzazioni. Quando un dipendente cambia ruolo, l'appartenenza ai gruppi si aggiorna automaticamente. E quando un dipendente lascia l'organizzazione, miniOrange revoca automaticamente l'accesso senza bisogno di intervento manuale.
Ciò significa che puoi:
- Elimina gli account orfani e le autorizzazioni obsolete
- Ridurre il rischio di accesso non autorizzato
- Semplifica i flussi di lavoro di onboarding e offboarding
- Mantenere una sincronizzazione accurata di utenti e gruppi
- Ridurre il carico amministrativo per i team IT
- Migliorare la conformità e la prontezza all'audit
miniOrange supporta più provider di identità (IdP), consentendo di autenticare utenti provenienti da directory diverse. Questo è utile quando i dipendenti accedono tramite un IdP e i collaboratori esterni tramite un altro.
Passaggio 2: Implementare l'autenticazione a più fattori (MFA) e l'accesso adattivo.
Le password rappresentano il primo livello di sicurezza. Non dovrebbero mai essere l'unico.
Anche con l'SSO attivo, le credenziali compromesse rimangono uno dei metodi più comuni con cui gli aggressori possono infiltrarsi nel tuo ecosistema. Un solo account compromesso può esporre i dati di tutte le tue applicazioni cloud in pochi minuti.
Per risolvere questo problema, è necessario un ulteriore livello di sicurezza oltre all'SSO, ovvero l'autenticazione a più fattori (MFA).
miniOrange MFA aggiunge un ulteriore passaggio di verifica durante l'accesso. Garantisce che solo gli utenti autorizzati possano accedere alle tue app Atlassian, anche in caso di compromissione delle password.
Comprendiamo che potreste avere esigenze di sicurezza diverse. Supportiamo oltre 15 metodi di autenticazione, in modo che possiate scegliere quello più adatto alle vostre esigenze.
Le organizzazioni possono scegliere tra:
- App di autenticazione come Google Authenticator, Microsoft Authenticator, Authy e Duo
- Token hardware come YubiKey e WebAuthn (FIDO2)
- Verifica OTP tramite e-mail o SMS
- Notifiche push Duo
- Domande di sicurezza e codici di backup per scenari di ripristino
Le continue richieste di autenticazione a più fattori (MFA) possono creare frustrazione tra i dipendenti. Ecco perché con miniOrange hai un controllo granulare su come viene applicata l'MFA in tutta l'organizzazione.
Ad esempio, puoi:
- Richiedi l'autenticazione a più fattori solo per utenti o gruppi specifici.
- Limita i tentativi di accesso provenienti da indirizzi IP sospetti
- Consenti ai dispositivi attendibili di ignorare la verifica ripetuta
- Protezione dagli attacchi di forza bruta.
- Applicare metodi di autenticazione a più fattori (MFA) differenti per gruppi di utenti diversi.
- Salta l'autenticazione a più fattori per gli utenti già verificati tramite flussi SSO affidabili.
È possibile applicare controlli di sicurezza intelligenti per garantire un'esperienza di accesso fluida.
Che aspetto ha l'accesso sicuro
- L'utente apre Jira o Confluence
- miniOrange SSO reindirizza l'utente a un provider di identità attendibile
- L'utente accede all'IdP
- Riceve una richiesta di autenticazione a più fattori (MFA) sul proprio telefono
- L'utente approva la richiesta di accesso dal proprio telefono
- L'utente accede in modo sicuro alle app Atlassian
Vantaggi:
- Meno reimpostazioni della password
- Accesso più rapido
- Controllo centralizzato degli accessi
- Riduzione del rischio di compromissione dei conti.
Fase 3: Prevenire i rischi per la sicurezza con la gestione automatizzata degli utenti
Uno dei principali rischi per la sicurezza del tuo ambiente Atlassian non proviene dall'esterno. Si tratta di account utente inattivi che hanno ancora accesso ai tuoi dati.
Con la crescita delle organizzazioni, la gestione manuale degli account utente diventa sempre più complessa. Anche un singolo errore, come la mancata revoca dell'accesso a un dipendente che lascia l'azienda, può compromettere la sicurezza.
Anche quando gli account inattivi non vengono mai sfruttati, creano comunque inutili rischi per la sicurezza e costi di licenza.
miniOrange Automated User Management ti aiuta a ripulire gli ambienti Atlassian senza dover svolgere attività amministrative ripetitive. Automatizza le azioni del ciclo di vita degli utenti in base all'attività, allo stato, ai gruppi o a regole personalizzate. Non dovrai più esaminare gli utenti uno per uno.
Ad esempio, puoi:
- Disattiva automaticamente gli utenti inattivi dopo un periodo definito.
- Rimuovere gli utenti dai gruppi con licenza per recuperare le licenze non utilizzate.
- Attiva, disattiva o ripristina gli utenti in blocco con pochi clic.
- Escludi gli amministratori e i gruppi critici dalle regole di pulizia automatica
- Invia notifiche via email prima di revocare l'accesso
- Ripristina automaticamente l'accesso quando gli utenti ritornano o inviano una richiesta.
Questo diventa particolarmente prezioso durante e dopo la migrazione al cloud, quando si trasferiscono anni di account inattivi. miniOrange organizza tutto per il tuo nuovo ambiente.
La piattaforma offre inoltre una maggiore visibilità sugli accessi grazie a registri di controllo dettagliati.
Passaggio 4: Prevenire la perdita di dati utilizzando uno scanner DLP PII in tempo reale per Jira e Confluence.
Spesso i dipendenti condividono informazioni sensibili come chiavi API, credenziali e dati dei clienti all'interno di ticket Jira e pagine Confluence senza rendersi conto delle conseguenze per la sicurezza.
È qui che nasce l'esigenza di controlli per la prevenzione della perdita di dati (DLP).
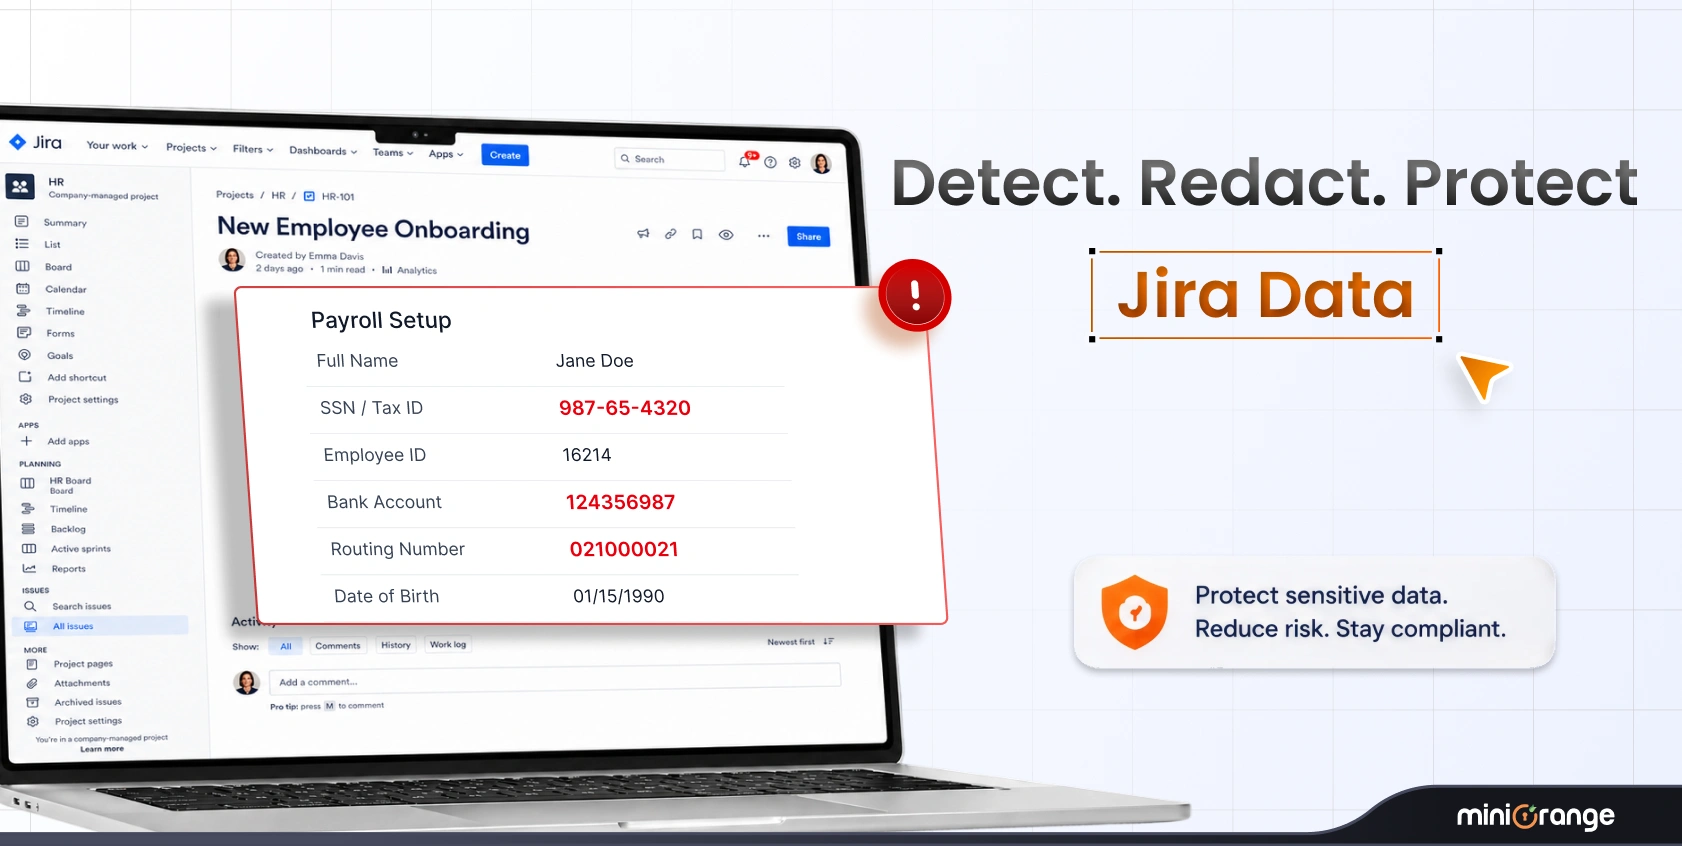
miniOrange Data - PII Scanner ti aiuta a rilevare, monitorare e porre rimedio automaticamente all'esposizione di dati sensibili in Jira e Confluence prima che finiscano nelle mani sbagliate. Esegue scansioni continue degli ambienti Jira e Confluence in tempo reale per rilevare oltre 80 tipi di informazioni sensibili.
Ciò comprende:
- Informazioni di identificazione personale (PII)
- Informazioni sanitarie protette (PHI)
- Dati della carta di credito e di pagamento
- Chiavi API e token di accesso
- Password e credenziali
- Identificatori interni e modelli di dati personalizzati
Una volta rilevati dati sensibili, miniOrange può attivare automaticamente azioni correttive in base alle tue policy di sicurezza.
Ad esempio, puoi:
- Oscura automaticamente le informazioni sensibili
- Elimina i contenuti esposti
- Crittografare i dati sensibili
- Attiva avvisi per i team di sicurezza
- Applica regole regex personalizzate per formati di dati specifici dell'organizzazione
Tutto ciò avviene istantaneamente, eliminando la finestra di esposizione.
È possibile monitorare tutto tramite una dashboard centralizzata con report dettagliati sulle violazioni.
Ancora più importante, miniOrange Data - PII Scanner è basato su Atlassian Forge, il che significa che la scansione e la correzione avvengono interamente all'interno dell'infrastruttura Atlassian. I contenuti di Jira e Confluence non escono dall'ambiente Atlassian durante il processo.
Passaggio 5: Abilitare la condivisione esterna sicura senza licenze aggiuntive per Jira Confluence
La maggior parte delle organizzazioni ha bisogno di condividere i dati di Jira con stakeholder esterni, appaltatori, clienti o fornitori. Hanno bisogno di visibilità sui ticket Jira, sugli aggiornamenti dei progetti, sulle richieste di supporto o sui flussi di lavoro condivisi. Tuttavia, fornire loro una licenza completa è costoso e spesso superfluo.
È possibile condividere screenshot o e-mail, ma ciò comporta dei rischi dal punto di vista della sicurezza.
miniOrange Secure Share è stato creato proprio per situazioni come questa. Permette di collaborare in modo sicuro con interlocutori esterni senza compromettere la propria sicurezza.
Anziché creare account Jira completi, è possibile generare link di condivisione sicuri che forniscono un accesso controllato a specifici ticket, progetti, bacheche o filtri di Jira.
Le parti interessate esterne possono:
- Visualizza i ticket Jira condivisi senza bisogno di una licenza Jira
- Aggiungi commenti e allegati quando consentito.
- Rimani aggiornato sulle modifiche al problema tramite le notifiche.
- collaborare direttamente all'interno di flussi di lavoro controllati
Hai il controllo completo su cosa viene condiviso e per quanto tempo. Puoi:
- Proteggi con password i link condivisi
- Imposta le date di scadenza per l'accesso esterno
- Limita i progetti o i problemi che possono essere condivisi
- Controlla se allegati, commenti o problemi secondari sono visibili.
- Disattiva immediatamente i link condivisi quando l'accesso non è più necessario.
- Applica le autorizzazioni di condivisione predefinite a tutti i progetti
Inoltre, si risparmia sui costi di licenza consentendo alle parti interessate esterne di partecipare ai flussi di lavoro senza consumare licenze Jira a pagamento.
Allo stesso tempo, i registri di accesso dettagliati e la gestione centralizzata dei link consentono di monitorare le attività di condivisione esterne.
Passaggio 6: Proteggi le integrazioni delle app con l'autenticazione API avanzata
Jira, Confluence e Bitbucket si connettono con applicazioni esterne, script di automazione, pipeline CI/CD, sistemi di monitoraggio, strumenti interni e servizi di terze parti tramite API. Ciascuna di queste integrazioni può introdurre rischi per la sicurezza se l'accesso alle API non viene gestito correttamente.
miniOrange Enhanced API Authentication ti aiuta a proteggere queste integrazioni. Puoi autenticare le richieste API utilizzando metodi sicuri come OAuth/OIDC e token API.
Avrai un maggiore controllo su chi può accedere alle API e cosa può fare. Ad esempio, potrai:
- Limita l'accesso alle API in base a utenti, gruppi o indirizzi IP.
- Controlla quali API e metodi sono accessibili
- Genera e revoca centralmente i token API
- Applicare la limitazione della velocità per ridurre i rischi di abuso e sovraccarico.
- Abilita l'accesso in sola lettura per le integrazioni sensibili
- Integrazioni sicure all'interno di ambienti con Single Sign-On (SSO) abilitato
Anziché concedere agli strumenti esterni un accesso ampio e illimitato, miniOrange contribuisce a imporre controlli di accesso più rigorosi. La piattaforma supporta inoltre l'integrazione con diversi provider OAuth e OpenID Connect.
Proteggi l'intero ecosistema Atlassian
| Sfida di sicurezza | Soluzione miniOrange |
|---|---|
| attacchi basati su password | SSO + MFA |
| Onboarding/offboarding manuale | Provisioning SCIM |
| Account utente orfani | Gestione automatizzata degli utenti |
| Esposizione dati sensibili | Scanner DLP e PII |
| Collaborazione esterna non sicura | Condivisione sicura |
| API non protette | Autenticazione API avanzata |
Conclusione
La migrazione al cloud cambia il modo in cui operate e l'identità diventa il fulcro della vostra sicurezza.
Ciò significa che la sicurezza non può essere considerata un aspetto secondario una volta completata la migrazione. Deve essere integrata nell'ambiente Atlassian Cloud fin dal primo giorno.
Atlassian Guard offre una solida base di sicurezza. Tuttavia, i moderni ambienti cloud spesso richiedono un controllo degli accessi più approfondito, una protezione dell'identità più efficace e una visibilità completa per garantire la sicurezza.
È proprio qui che miniOrange si rivela utile.
Dall'SSO, al provisioning SCIM e all'MFA, fino alla gestione automatizzata degli utenti, alla protezione DLP, alla collaborazione esterna sicura e all'autenticazione API avanzata, miniOrange aiuta le organizzazioni a rafforzare ogni livello della propria postura di sicurezza su Atlassian Cloud.
Con l'avvicinarsi del 2029, le organizzazioni che si prepareranno per tempo avranno un vantaggio. Non solo nel completare con successo la migrazione, ma anche nel costruire un ecosistema Atlassian resiliente per gli anni a venire.
DOMANDE FREQUENTI
Quando terminerà il supporto per Atlassian Data Center?
Gli abbonamenti ad Atlassian Data Center e le relative app del Marketplace scadranno il 28 marzo 2029 alle 23:59 PST. Atlassian prevede di offrire licenze di supporto esteso a un gruppo limitato di clienti fino al 2032.
Perché la migrazione ad Atlassian Cloud rappresenta un rischio per la sicurezza?
Passando ad Atlassian Cloud, il modello di sicurezza cambia completamente. Gli utenti accedono a Jira, Confluence e altre applicazioni da diversi dispositivi, posizioni e reti. Ciò accresce l'importanza della sicurezza delle identità, del controllo degli accessi, della protezione delle API e della governance dei dati.
Atlassian Guard è sufficiente per la sicurezza aziendale?
Per molte organizzazioni, Atlassian Guard rappresenta una solida base di partenza. Tuttavia, le aziende spesso necessitano di controlli aggiuntivi come l'autenticazione a più fattori adattiva, la gestione automatizzata degli utenti, l'autenticazione API avanzata, le policy DLP, la condivisione esterna sicura e restrizioni di accesso granulari.
miniOrange è in grado di rilevare dati sensibili negli allegati di Jira?
Sì. miniOrange DLP è in grado di analizzare in tempo reale gli allegati di Jira e Confluence, inclusi PDF e documenti, per rilevare l'esposizione di dati sensibili.
miniOrange supporta più provider di identità?
Sì. miniOrange supporta diversi provider di identità, tra cui Okta, Entra ID, Google Workspace, ADFS, Auth0, Keycloak, OneLogin, Ping Identity e altri provider SAML/OAuth/OIDC.
Lascia un tuo commento