

Gestire l'accesso dei clienti esterni in Jira Service Management (JSM) può sembrare semplice, ma può creare problemi ricorrenti per molti team: grandi volumi di ticket spam. Quando il portale clienti consente invii anonimi, bot e traffico indesiderato possono accedere liberamente al sistema, rallentando le operazioni di supporto, compromettendo l'esperienza del cliente e introducendo inutili rischi per la sicurezza.
I team solitamente riscontrano gli stessi sintomi:
- Biglietti spam:Utenti non autenticati, bot e traffico indesiderato possono inondare il sistema di ticketing, causando invii automatici, ticket accidentali e tentativi dannosi.
- Sforzo manuale: Gli amministratori perdono tempo a ordinare e ripulire l'arretrato creato dai ticket spam, incidendo sulla produttività complessiva.
- Rischi per la sicurezza: Senza una corretta gestione dell'identità, è difficile tracciare chi accede al portale, con conseguenti potenziali vulnerabilità di sicurezza.
Ciò accade perché JSM consente l'accesso al portale sia autenticato che anonimo; senza SSO e provisioning imposti dall'IdP, gli invii anonimi e la gestione incoerente delle identità possono aumentare lo spam e i rischi per la sicurezza.
Perché i ticket spam possono diventare un problema di sicurezza
I ticket spam non sono solo un inconveniente. Ogni richiesta non autenticata è un possibile canale per sondare il tuo ambiente. Filtrare il rumore diventa un'attività di manutenzione continua e la mancanza di controlli di identità rende difficile tracciare chi accede ai tuoi portali. Allo stesso tempo, gestire così tanti ticket o il volume dei ticket può essere difficile.
Procedure manuali, restrizioni del browser o link nascosti non risolvono la causa principale. Il problema richiede un accesso autenticato, non soluzioni temporanee.
Atlassian Guard for Secure Access: copertura e limitazioni per i clienti JSM
Atlassian Guard aiuta a proteggere gli agenti interni e gli account esterni. Le organizzazioni che si affidano a diversi IdP, domini multipli o provider OAuth si imbattono rapidamente in limitazioni.
Guard non supporta:
- Provider basati su OAuth
- IdP multipli per utenti esterni (solo nel piano Enterprise)
- Pulizia automatica dei clienti esterni (solo portale)
- Prevenzione dello spam legata all'autenticazione
Per le aziende, Guard non fornisce una soluzione completa per l'accesso dei clienti JSM.
La soluzione: SSO per i clienti JSM
Richiedere l'accesso autenticato tramite SAML o OAuth colma questa lacuna. Quando gli utenti esterni devono autenticarsi prima di accedere al portale o inviare un ticket:
- Solo le identità verificate possono creare richieste
- I bot non possono aprire ticket
- La gestione dell'accesso dei clienti è collegata all'IdP esistente
- Gli amministratori ottengono visibilità e controllo sull'attività dei clienti
- Spam e rumore anonimo vengono eliminati
- Limitazione dell'accesso ai portali dei clienti
SSO trasforma il portale da "forma pubblica" a "punto di ingresso controllato", eliminando la principale fonte di ticket spam.
Oltre la prevenzione dello spam: vantaggi più ampi del controllo degli accessi
- Provisioning automatizzato dei clienti con SCIM
Gli account dei clienti si sincronizzano automaticamente in base all'appartenenza al gruppo IdP. Quando un cliente si unisce, cambia team o se ne va, il suo accesso JSM si aggiorna immediatamente, eliminando la necessità di provisioning manuale. - Mappatura degli accessi al portale
Non tutti i clienti dovrebbero poter visualizzare tutti i portali. Puoi assegnare l'accesso in base a:
- gruppi di sfollati interni
- Domini di posta elettronica
- Attributi personalizzati come ruolo o reparto
Ciò garantisce un controllo preciso degli accessi senza necessità di configurazione manuale per ciascun cliente.
- Mappatura degli attributi per dati accurati
Gli attributi dei clienti del tuo IdP, come reparto, ID dipendente, centro di costo o ruolo, possono essere sincronizzati nei campi personalizzati di Jira. Questo garantisce informazioni sui clienti coerenti e affidabili in tutto l'ambiente di supporto. - Sincronizzazione in tempo reale
Le modifiche apportate al tuo IdP si riflettono immediatamente in JSM. Gli amministratori non hanno più bisogno di audit periodici per aggiornare l'accesso o i profili dei clienti. - Supporto per tutti i principali provider di identità
Il supporto SAML e OAuth consente Entra ID, Okta, Google Workspace, AWS Cognito, Keycloak, Azure B2C o IdP personalizzati/multipli, mantenendo un'autenticazione unificata.
Questa flessibilità consente alle organizzazioni di mantenere un approccio di autenticazione unificato indipendentemente dal tipo di cliente o dal fornitore di identità.
Come le capacità lavorano insieme
- Aggiornamenti in tempo reale: Le modifiche IdP vengono sincronizzate immediatamente con JSM, garantendo che l'accesso del cliente, i dettagli del profilo e le assegnazioni dell'organizzazione rimangano accurati senza revisioni manuali o aggiornamenti programmati.
- Controllo granulare degli accessi: Le regole di accesso basate su gruppi IdP, domini o attributi determinano quali portali ogni cliente può visualizzare o utilizzare, garantendo un controllo preciso e scalabile tra le organizzazioni esterne.
- Integrazione fluida: SAML e OAuth/OIDC possono essere eseguiti simultaneamente, consentendo l'autenticazione da più IdP, compresi i provider moderni, senza richiedere modifiche architettoniche o configurazioni separate.
- Amministrazione senza sforzo: Il provisioning automatizzato, la mappatura dell'organizzazione e la sincronizzazione degli attributi eliminano la necessità di onboarding, offboarding o pulizia manuale dei clienti, mantenendo l'accesso allineato con il tuo IdP.
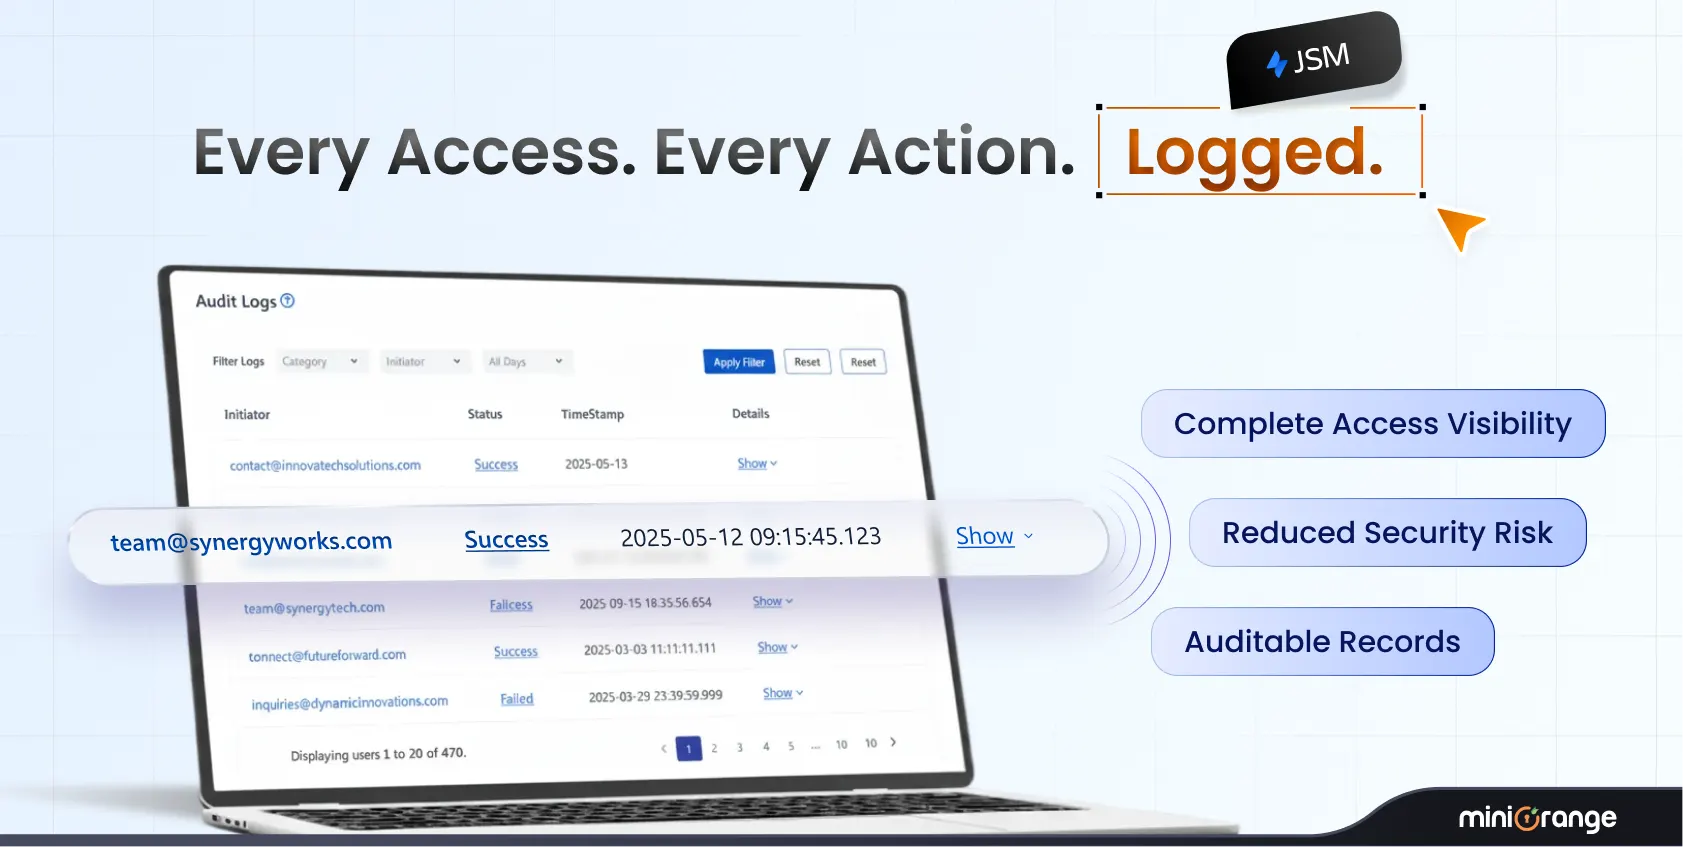
- Visibilità completa dell'audit: I registri di controllo dettagliati registrano gli eventi di autenticazione, le modifiche di accesso e gli aggiornamenti del provisioning, supportando la governance, i controlli di conformità e le indagini sulla sicurezza.
Perché gli amministratori scelgono l'SSO SAML/OAuth di miniOrange per i clienti JSM
Guard è adatto ai dipendenti già archiviati in una directory interna. I clienti esterni hanno esigenze diverse: più IdP, diverse fonti di identità e processi di ciclo di vita separati. Guard non gestisce queste esigenze e non blocca lo spam sul portale.
L'SSO di miniOrange per i clienti esterni di JSM colma questa lacuna offrendo:
- Autenticazione per tutti i tipi di clienti
- Supporto OAuth e multi-IdP
- Prevenzione automatica dello spam
- Provisioning in tempo reale
- Controllo degli accessi basato sugli attributi
- Limitazione dei portali clienti in base a gruppi IDP o domini
- Supporto per AWS Cognito, Keycloak e altri provider moderni
In questo modo si crea un modello di accesso sicuro, gestibile e scalabile per gli utenti esterni.
Passi successivi
- Esamina il confronto tra Guard e l'autenticazione dei clienti esterni
- Scopri come SSO di miniOrange per i clienti JSM può risolvere i requisiti SSO per Jira Service Management
- Visita il panoramica della soluzione per i dettagli di configurazione e la guida all'installazione
L'autenticazione forte è il modo più efficace per rimuovere lo spam e riprendere il controllo dei tuoi portali JSM. L'aggiunta di SSO per i clienti esterni trasforma il tuo portale da un modulo aperto a un punto di accesso sicuro e gestito.
Lascia un tuo commento