
Ogni grave violazione dei dati ha una cosa in comune: gli aggressori non si introducono illegalmente nel sistema, ma vi accedono. E quando lo fanno, quasi sempre utilizzano credenziali privilegiate. È proprio per questo che esiste la norma ISO 27001 sulla gestione degli accessi privilegiati (PAM).
Essendo uno dei pilastri fondamentali della conformità ISO 27001, la gestione degli account privilegiati (PAM) garantisce che gli account con i maggiori privilegi nell'ambiente, ovvero amministratori, utenti root e account di servizio, siano rigorosamente controllati, completamente tracciabili e monitorati attivamente. Questa guida illustra i requisiti ISO 27001 per la PAM, i controlli dell'Allegato A applicabili e come implementarli in modo chiaro e comprensibile.
Che cos'è la gestione degli accessi privilegiati nella norma ISO 27001?
Cosa si intende per "account privilegiato"?
Non tutti gli account utente sono uguali. Un account dipendente standard consente agli utenti di leggere le e-mail e modificare i documenti. Un account con privilegi elevati offre molte più funzionalità: può installare software, accedere a interi database, modificare le impostazioni di sicurezza o controllare altri account utente.
I conti privilegiati più comuni includono:
- Account amministratore/root: controllo completo del sistema su server o workstation
- Account di amministrazione del dominio: controllo su un intero ambiente Active Directory
- Account di servizio: Utilizzato dalle applicazioni per comunicare tra loro in background.
- conti di emergenza/di pronto intervento: account ad alto accesso riservati agli scenari di crisi
Perché sia gli aggressori che i revisori dei conti si preoccupano degli account privilegiati
Provengono da direzioni completamente diverse. Uno vuole sfruttare le vulnerabilità del tuo sistema, l'altro vuole verificare se è protetto. Ma entrambi tengono d'occhio la stessa cosa: chi ha accesso privilegiato e cosa ne fa.
La prospettiva dell'attaccante
Un account standard compromesso consente a un malintenzionato di accedere ai file di una persona e ad alcune applicazioni aziendali. Un account amministratore o root compromesso, invece, gli conferisce le chiavi del regno. Può disabilitare gli antivirus, accedere a ogni database dell'ambiente, creare account backdoor e spostarsi lateralmente tra i sistemi, il tutto apparentemente svolgendo attività legittime.
Questa tecnica, chiamata escalation dei privilegi, è un elemento fondamentale di quasi tutti i principali attacchi ransomware e di violazione dei dati. Gli aggressori raramente iniziano con un account amministratore. In genere, cominciano con un attacco di phishing di basso livello, compromettono l'account di un utente normale e, silenziosamente, si fanno strada fino alle credenziali di amministratore nel corso di giorni o settimane. Quando il danno è fatto, le tracce sono ormai perdute.
La prospettiva del revisore dei conti
Un auditor ISO 27001 non sta cercando di hackerarti, ma sta mettendo alla prova i tuoi controlli con una serie specifica di domande:
- Esiste una procedura formale e documentata per l'approvazione dell'accesso privilegiato?
- È possibile ricondurre ogni azione amministrativa a un singolo individuo verificato?
- Le sessioni privilegiate vengono registrate e protette da manomissioni?
- Quando è stata effettuata l'ultima verifica degli accessi e che fine hanno fatto gli account che non necessitavano più di privilegi elevati?
Se le vostre risposte si basano sulla memoria o su fogli di calcolo, questo rappresenta una lacuna. I requisiti PAM della norma ISO 27001 , previsti dagli allegati A 8.2 e 8.15, esistono proprio perché il controllo informale degli account privilegiati è una delle criticità più comuni e gravi riscontrate negli audit di sicurezza informatica.
La preoccupazione del revisore si estende anche alla prevenzione delle minacce interne . Un amministratore che configura accidentalmente in modo errato un firewall, o un dipendente scontento che esporta un database clienti, rappresentano, agli occhi di una valutazione ISO 27001, la stessa falla nei controlli di una violazione esterna.
Controlli ISO 27001 che regolano l'accesso privilegiato
L'allegato A impone l'approvazione formale, il principio del minimo privilegio, la tracciabilità dell'identità e il monitoraggio di tutte le attività privilegiate, creando un quadro chiaro e verificabile per i vostri account più sensibili.
Allegato A 8.2 – Diritti di accesso privilegiato
Questo è il controllo più direttamente rilevante per i requisiti PAM della norma ISO 27001. L'allegato A 8.2 richiede che i diritti di accesso privilegiato siano limitati, formalmente approvati e regolarmente rivisti. Le organizzazioni devono mantenere un elenco documentato di chi detiene autorizzazioni elevate, garantire che tali autorizzazioni siano concesse solo per legittime esigenze aziendali e revocarle nel momento in cui tali esigenze non sussistono più.
Limita e approva l'accesso amministrativo
Ogni account privilegiato deve essere formalmente autorizzato, con una richiesta documentata, un responsabile dell'approvazione registrato e un ambito di accesso definito. I diritti di amministratore concessi ad hoc o informalmente costituiscono una violazione diretta.
Autorizzazioni privilegiate a tempo determinato
I privilegi permanenti, in cui gli amministratori mantengono un accesso elevato in modo permanente, rappresentano uno dei maggiori rischi in qualsiasi ambiente. La norma ISO 27001 promuove l'accesso a tempo limitato, in cui le autorizzazioni elevate vengono concesse per un'attività o un intervallo di tempo specifici e scadono automaticamente, limitando direttamente il tempo a disposizione per eventuali danni in caso di compromissione delle credenziali.
Flusso di lavoro di autorizzazione formale
Ogni richiesta di accesso privilegiato deve seguire un processo ripetibile e documentato: richiesta presentata, giustificazione aziendale fornita, approvazione da parte del responsabile o del team di sicurezza, accesso concesso, accesso registrato. Questo flusso di lavoro offre agli auditor la certezza che l'accesso privilegiato sia gestito in modo controllato e non lasciato a supposizioni.
Allegato A 5.15–5.18 – Controllo degli accessi e identità
Questi quattro controlli costituiscono la spina dorsale dell'identità per i requisiti di controllo degli accessi ISO 27001, garantendo che l'accesso privilegiato sia legato a individui verificati, protetto da un'autenticazione forte e limitato a ciò che ciascun ruolo richiede realmente.
Identità uniche (Allegato A 5.16)
Ogni utente, soprattutto ogni amministratore, deve avere un'identità univoca in modo che tutte le azioni possano essere attribuite a una persona specifica. Se tre ingegneri condividono un unico account root, non c'è modo di sapere chi ha apportato una modifica alle 2 del mattino. La norma ISO 27001 sulla gestione delle identità richiede che la tracciabilità sia possibile.
Sicurezza dell'autenticazione (Allegato A 5.17)
Le sole password non sono sufficienti per gli account privilegiati. L'Allegato A 5.17 richiede meccanismi di autenticazione sufficientemente robusti da essere adeguati alla sensibilità delle informazioni a cui si accede, il che significa imporre un livello di complessità elevato, gestire in modo sicuro le credenziali ed eliminare le password predefinite o condivise.
Diritti di accesso basati sul principio del minimo privilegio (Allegato A 5.15 e 5.18)
L'allegato A 5.15 disciplina la definizione delle politiche di accesso, mentre il 5.18 copre l'intero ciclo di vita: provisioning, modifica e revoca. Insieme, garantiscono che l'aumento progressivo dei privilegi, ovvero l'accumulo di accessi da parte degli utenti nel tempo, venga attivamente prevenuto e periodicamente corretto.
Allegato A 8.15 – Registrazione e monitoraggio
Anche i migliori controlli di accesso servono a poco se nessuno li controlla. L'allegato A 8.15 richiede che tutte le attività privilegiate siano registrate, protette da manomissioni e riviste regolarmente, fornendo alle organizzazioni sia una capacità di rilevamento che una traccia di controllo completa.
Registrare tutte le attività amministrative
Ogni azione eseguita tramite un account privilegiato, inclusi accessi, modifiche alla configurazione, accesso ai dati e modifiche alle autorizzazioni, deve essere registrata nei log. La registrazione in tempo reale è fondamentale per rilevare comportamenti anomali prima che si trasformino in una violazione della sicurezza.
Proteggere i registri dalle manomissioni
Un registro modificabile è un registro inaffidabile. La norma ISO 27001 richiede che i registri di controllo siano archiviati in modo sicuro con configurazioni di scrittura singola o di sola aggiunta, ove possibile, e che l'accesso ai dati di registro stessi sia limitato. Se un amministratore può cancellare la propria traccia di attività, il controllo è inutile.
Revisione periodica del registro
Generare i log non è sufficiente. Qualcuno deve esaminarli. L'Allegato A 8.15 richiede revisioni programmate dei log delle attività privilegiate per identificare modelli insoliti, violazioni delle policy o tentativi di accesso non autorizzato, e tali revisioni devono essere documentate.
Principi PAM fondamentali richiesti per la conformità alla norma ISO 27001
La norma ISO 27001 non prescrive uno strumento specifico per la gestione delle attività dei pazienti (PAM), ma impone una serie chiara di principi operativi che, nel loro insieme, definiscono l'aspetto pratico di un programma PAM conforme.
Principio del minimo privilegio
Ogni utente, sistema e processo dovrebbe avere accesso solo a ciò di cui ha bisogno e a niente di più. In pratica, ciò significa verificare regolarmente chi ha cosa, limitare le autorizzazioni che vanno oltre i requisiti del ruolo e non concedere mai un accesso esteso per comodità. Si tratta di un requisito fondamentale della norma ISO 27001 in materia di controllo degli accessi, che si applica a diversi controlli dell'Allegato A.
Segregazione dei compiti (SoD)
Nessuna singola persona dovrebbe avere il controllo completo di un processo sensibile. La persona che approva una richiesta di accesso privilegiato non dovrebbe essere la stessa che lo concede. La separazione dei compiti (SoD) riduce il rischio di frode e di abuso da parte di personale interno ed è un requisito fondamentale in qualsiasi audit ISO 27001 sulla gestione dei privilegi.
Autenticazione a più fattori (AMF)
L'autenticazione a più fattori (MFA) è imprescindibile per gli account privilegiati. Anche in caso di furto, phishing o attacco brute-force della password, l'MFA garantisce che le sole credenziali non siano sufficienti per ottenere l'accesso. Le organizzazioni dovrebbero imporre l'MFA a ogni accesso privilegiato, non solo alla configurazione iniziale, e conservare la prova della sua applicazione per eventuali verifiche.
Monitoraggio delle sessioni privilegiate
Il monitoraggio e la registrazione degli accessi alle sessioni privilegiate vanno oltre la semplice acquisizione degli eventi di login. Significano registrare tutto ciò che è stato fatto durante la sessione: comandi eseguiti, file consultati e configurazioni modificate. Questo offre ai team di sicurezza una visibilità in tempo reale per individuare eventuali abusi e fornisce agli auditor la documentazione necessaria per verificare che l'attività privilegiata sia rimasta entro i limiti approvati.
Accesso Just-in-Time (JIT)
L'accesso JIT elimina completamente i privilegi permanenti. Gli utenti richiedono un accesso con privilegi elevati per un'attività specifica, lo ottengono per un intervallo di tempo definito e lo vedono revocato automaticamente allo scadere di tale intervallo. Un account con privilegi che esiste solo per 30 minuti è molto più difficile da sfruttare rispetto a uno sempre attivo.
Inventario dei conti privilegiati
Non si può proteggere ciò di cui non si conosce l'esistenza. Mantenere un inventario completo e aggiornato di tutti gli account privilegiati, inclusi gli account di servizio e gli account di emergenza che vengono spesso trascurati, è un requisito fondamentale della norma ISO 27001 PAM. L'inventario deve includere il proprietario dell'account, l'ambito di accesso, la data di approvazione e la data dell'ultima revisione, e deve essere considerato un documento dinamico.
Come PAM consente la conformità alla norma ISO 27001
Comprendere cosa richiede la norma ISO 27001 è una cosa. Mettere in pratica tali requisiti in un ambiente reale è tutt'altra. Una piattaforma PAM dedicata funge da motore di conformità che genera le prove, i flussi di lavoro e i controlli che gli auditor si aspettano di trovare.
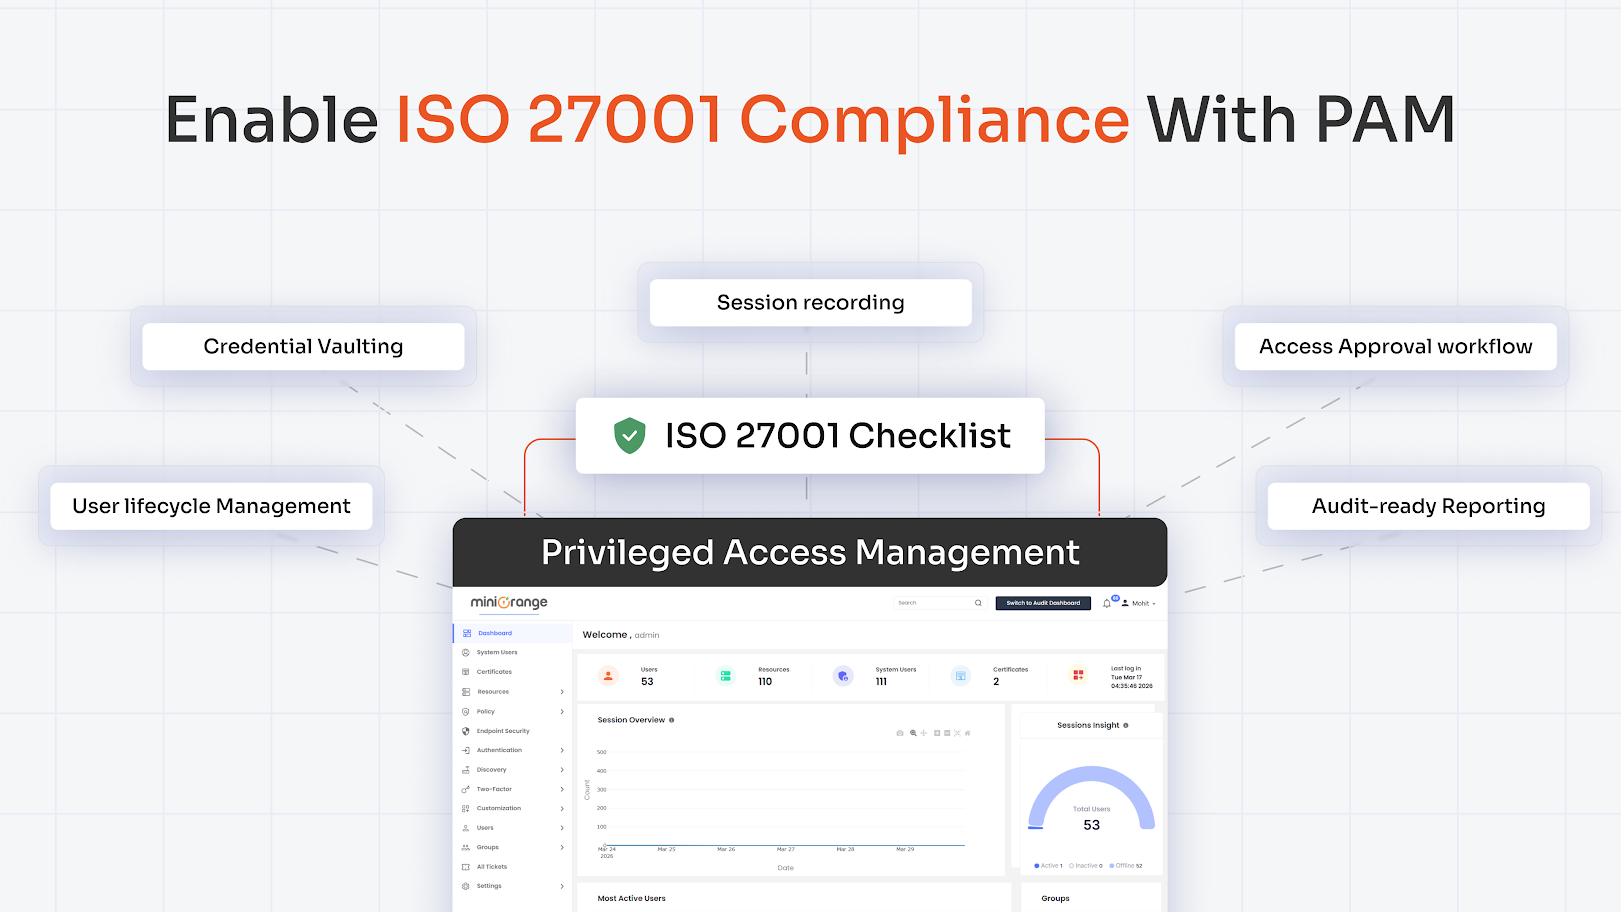
Il Credential Vaulting centralizza tutte le password privilegiate in un archivio crittografato, garantendo che le credenziali non vengano mai esposte in chiaro, vengano ruotate automaticamente a intervalli regolari e che l'accesso sia consentito solo tramite una richiesta approvata e registrata. Questo supporta direttamente l'Allegato A 8.2, controllando l'accesso a livello di credenziale e non solo a livello di policy.
La registrazione delle sessioni acquisisce sessioni privilegiate complete, inclusi tasti premuti, comandi e attività sullo schermo, creando una traccia di controllo a prova di manomissione per ogni interazione amministrativa. In caso di incidente, i team di sicurezza possono riprodurre la sessione esattamente e i revisori ottengono le prove necessarie per verificare la conformità all'Allegato A 8.15.
I flussi di lavoro di approvazione sostituiscono le concessioni di accesso informali con processi strutturati e con timestamp: viene presentata una richiesta, inoltrata a un responsabile dell'approvazione, la giustificazione viene registrata e l'accesso viene concesso solo dopo l'approvazione. Questo crea la traccia di autorizzazione formale richiesta dall'Allegato A 8.2.
Il provisioning e il deprovisioning automatizzati, attivati da segnali del sistema HR o da regole di scadenza predefinite, garantiscono che l'accesso privilegiato venga revocato immediatamente quando qualcuno cambia ruolo o lascia l'azienda, mantenendo pulito l'inventario degli account e rispettando costantemente i requisiti dell'Allegato A 5.18.
La funzionalità di reporting pronta per l'audit genera output di conformità preconfigurati che includono l'inventario degli account, i registri delle approvazioni, l'attività delle sessioni, lo stato dell'autenticazione a più fattori (MFA) e gli esiti delle revisioni degli accessi, trasformando settimane di preparazione manuale per l'audit in poche ore.
Tabella di marcia per l'implementazione del PAM (Program Management Assessment) secondo la norma ISO 27001.
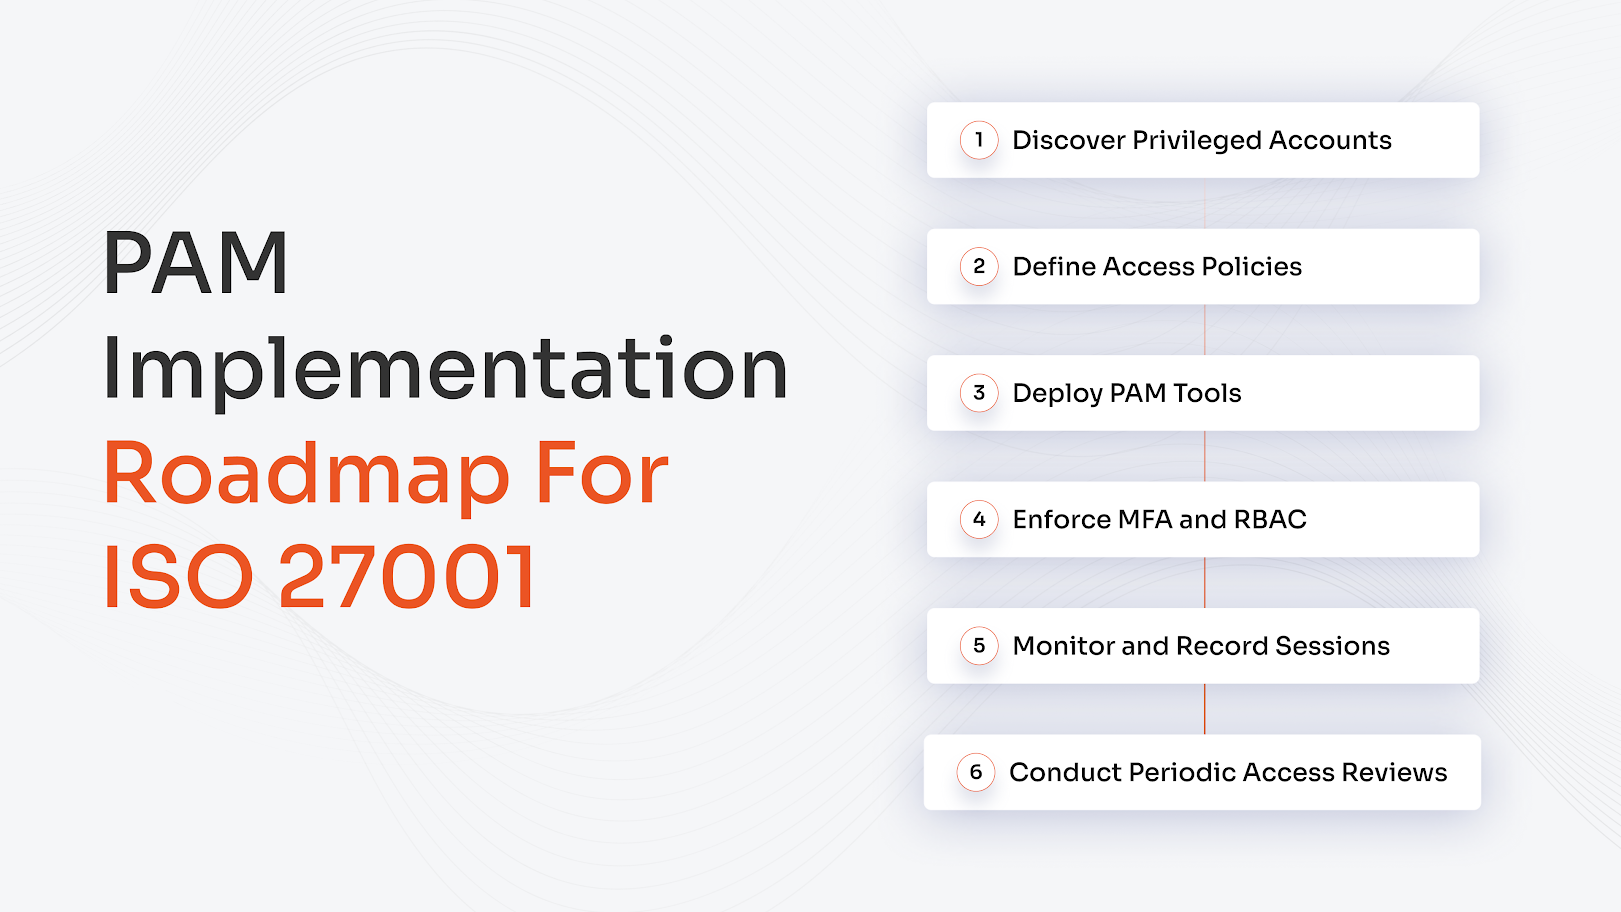
Passaggio 1: Scopri gli account privilegiati
Esegui un'analisi approfondita dei sistemi on-premise, dell'infrastruttura cloud, delle piattaforme SaaS e delle applicazioni per individuare tutti gli account con privilegi elevati, inclusi gli account di servizio e gli account di amministrazione condivisi che spesso passano inosservati. Questo diventerà il tuo inventario degli account privilegiati.
Passaggio 2: definire le policy di accesso
Definisci chi deve avere accesso privilegiato, a quali condizioni e per quanto tempo. Le politiche devono riflettere il principio del minimo privilegio e includere regole relative alle autorizzazioni a tempo determinato, ai requisiti di approvazione e all'uso consentito. Questi sono tra i primi documenti che un auditor ISO 27001 richiederà.
Fase 3: Implementazione degli strumenti PAM
Implementa una piattaforma PAM che includa la gestione delle credenziali, il monitoraggio delle sessioni e i flussi di lavoro delle richieste di accesso, con priorità in base al rischio. Integrazione con Active Directory, LDAP o cloud. IAM Garantisce che i controlli PAM siano integrati nel più ampio framework di gestione delle identità e degli accessi ISO 27001, anziché operare in modo isolato.
Passaggio 4: Applicare l'autenticazione a più fattori (MFA) e il controllo degli accessi basato sui ruoli (RBAC).
Applicare l'autenticazione a più fattori (MFA) a tutti gli account privilegiati senza eccezioni. Implementare il controllo degli accessi basato sui ruoli (RBAC) in modo che le autorizzazioni elevate siano associate a ruoli definiti anziché a singoli individui, semplificando la gestione, la revisione e la revoca degli accessi in conformità con le sezioni da 5.15 a 5.18 dell'Allegato A.
Passaggio 5: Monitorare e registrare le sessioni
Attiva la registrazione delle sessioni e il monitoraggio in tempo reale su tutti i punti di accesso privilegiati. Configura gli avvisi per comportamenti anomali, come accessi al di fuori dell'orario lavorativo o download massivi di dati. Archivia i log in una posizione a prova di manomissione e conservali in conformità con la tua policy di registrazione per rendere pienamente operativo l'Allegato A 8.15.
Fase 6: Condurre revisioni periodiche degli accessi
Pianifica revisioni formali degli accessi con una frequenza definita, in genere trimestrale per gli account ad alto privilegio, e documenta l'esito di ciascuna revisione. Questa documentazione dimostra che la tua organizzazione considera l'accesso privilegiato come una responsabilità di governance continua, non come un'attività una tantum.
Documentazione richiesta per l'audit PAM ISO 27001
La norma ISO 27001 è ricca di documentazione. Gli auditor necessitano di prove che i controlli non siano solo implementati, ma anche attivamente mantenuti. Ecco cosa è necessario avere a disposizione:
| Elemento di prova | Cosa cercano i revisori dei conti |
|---|---|
| Politica di accesso privilegiato | Versione corrente, controllata e formalmente approvata dalla direzione. |
| Inventario degli account privilegiati | Tutti gli account, inclusi gli account di servizio e condivisi, con proprietario, ambito e data di revisione. |
| Registri di approvazione | Richieste documentate, approvazione del responsabile, giustificazione e ambito di accesso per ogni account privilegiato. |
| Accesso ai report di revisione | Registri delle revisioni effettuate, delle decisioni prese e delle modifiche apportate. |
| Registri PAM e record di sessione | I registri a prova di manomissione vengono conservati per il periodo richiesto e sono soggetti a revisione periodica. |
| Prova di applicazione dell'MFA | Le configurazioni delle policy, i report di registrazione o i log che mostrano accessi non MFA sono bloccati |
Scegliere la soluzione PAM più adatta per la norma ISO 27001
Non tutti gli strumenti PAM sono progettati pensando alla conformità. La piattaforma ideale dovrebbe supportare attivamente la preparazione agli audit per ogni controllo rilevante dell'Allegato A, non solo per le credenziali del vault. Cerca:
- Archiviazione sicura delle credenziali con rotazione automatica, in modo che le password privilegiate non siano mai statiche o esposte.
- Registrazione e riproduzione delle sessioni in un formato a prova di manomissione conforme all'Allegato A 8.15
- Automazione dei processi di approvazione e flusso di lavoro che crea tracce di accesso documentate e verificabili secondo l'Allegato A 8.2
- L'applicazione dell'autenticazione a più fattori (MFA) è integrata nel flusso di accesso privilegiato, con report che ne dimostrano l'avvenuta applicazione.
- Reportistica di conformità che genera output pronti per la verifica senza necessità di assemblaggio manuale dei dati.
- Integrazione del ciclo di vita dell'identità con i sistemi HR, Active Directory e cloud. IAM piattaforme
miniOrange PAM è stato creato proprio per soddisfare questi requisiti, offrendo una piattaforma unificata che copre la gestione delle credenziali, il monitoraggio delle sessioni, l'accesso just-in-time, l'applicazione dell'autenticazione a più fattori (MFA) e la reportistica di conformità in ambienti on-premise e cloud. Per le organizzazioni che intendono ottenere o mantenere la certificazione ISO 27001, colma il divario tra l'avere una policy PAM e la capacità di dimostrarne l'efficacia.
Domande frequenti
Il PAM è obbligatorio per la conformità alla norma ISO 27001?
Sì. Sebbene la norma ISO 27001 non imponga uno specifico prodotto PAM, i controlli descritti nell'Allegato A 8.2, da 5.15 a 5.18 e 8.15 richiedono collettivamente una governance formale dei conti privilegiati. Soddisfare questi requisiti senza una capacità PAM dedicata è estremamente difficile da mantenere e ancor più difficile da dimostrare in sede di audit.
Quali controlli della norma ISO 27001 si riferiscono al PAM?
I controlli principali sono l'Allegato A 8.2 (diritti di accesso privilegiati), gli Allegati A da 5.15 a 5.18 (controllo degli accessi e gestione delle identità) e l'Allegato A 8.15 (registrazione e monitoraggio). Insieme, regolano le modalità di approvazione, definizione dell'ambito, autenticazione, registrazione e revisione dell'accesso privilegiato.
Quali prove sono richieste per gli audit PAM ISO 27001?
I revisori verificano la presenza di una politica di accesso privilegiato, un inventario completo degli account, registri delle approvazioni, report di revisione degli accessi, registri PAM e di sessione a prova di manomissione e prove documentate dell'applicazione dell'autenticazione a più fattori (MFA) su tutti gli account privilegiati.
Qual è la differenza tra gestione degli accessi e gestione degli accessi privilegiati?
La gestione degli accessi si occupa dell'accesso generale degli utenti ai sistemi aziendali. La gestione dei privilegi amministrativi (PAM) disciplina in modo specifico i privilegi amministrativi ad alto rischio, con il potenziale di avere un impatto sull'intero sistema. La PAM applica un livello più elevato di controllo, monitoraggio e documentazione, poiché le conseguenze di un uso improprio sono di gran lunga più gravi.
Con quale frequenza è necessario riesaminare l'accesso privilegiato ai sensi della norma ISO 27001?
La norma ISO 27001 richiede revisioni periodiche, ma non specifica una frequenza fissa. La prassi migliore per gli account ad alto privilegio è trimestrale, con revisioni aggiuntive attivate da cambiamenti di ruolo, cessazioni del rapporto di lavoro o incidenti di sicurezza. Le revisioni devono essere documentate e i risultati conservati come prova di audit.
Lascia un tuo commento