
Se gestisci Jira da un po' di tempo, probabilmente avrai notato che le autorizzazioni sono diventate più complesse nel tempo. Potresti avere account a cui è stato concesso l'accesso temporaneo durante una migrazione, ma che lo mantengono ancora oggi. Oppure potresti avere collaboratori esterni a cui l'accesso non è mai stato revocato.
Puoi sistemarlo. Ma con centinaia di utenti e progetti, ci vorrà un'eternità.
Le cose si complicano ulteriormente quando ci si prepara per una verifica di accesso SOC 2, ISO 27001 o SOX. Gli auditor vogliono sapere chi ha accesso a un progetto Jira, se tale accesso è stato verificato, se è ancora valido e se è possibile dimostrare che qualcuno ha preso tali decisioni.
Questo problema non è dovuto a un malfunzionamento delle autorizzazioni di Jira, bensì al fatto che le autorizzazioni si accumulano nel tempo in assenza di un processo strutturato di revisione degli accessi.
In questa guida tratteremo tutto, dai rischi degli account non gestiti alla creazione di un processo di audit delle autorizzazioni Jira sostenibile che mantenga il tuo ambiente sicuro e pronto per le verifiche.
Progettato per le revisioni di accesso a Jira e la preparazione agli audit.
Da miniOrange, fornitore di sicurezza affidabile presente su Atlassian Marketplace.
Ottieni una visibilità completa sugli accessi a progetti, utenti e gruppi, rilevamento automatico dei rischi, analisi dei percorsi di accesso ed esportazione con un solo clic per report pronti per le verifiche.
Perché gli strumenti nativi di Jira non possono eseguire una revisione degli accessi?
Il registro di controllo e l'assistente per le autorizzazioni di Jira sono progettati per registrare gli eventi e verificare le singole autorizzazioni, non per eseguire una revisione completa. Il registro di controllo registra le modifiche alla configurazione man mano che si verificano; l'assistente per le autorizzazioni verifica un utente rispetto a un singolo elemento di lavoro. Nessuno dei due genera un elenco a livello di progetto di chi ha attualmente accesso, segnala i rischi o crea un record di certificazione.
Che cos'è una revisione degli accessi e in cosa si differenzia da un registro di controllo?
Una revisione degli accessi a Jira è una valutazione formale e sistematica delle autorizzazioni degli utenti sull'intera istanza di Jira.
Un registro di controllo, d'altro canto, registra le modifiche amministrative dopo che si sono verificate. Fornisce informazioni storiche, non un quadro attuale degli accessi.
Anche lo strumento di assistenza per le autorizzazioni di Jira presenta delle limitazioni. È utile per la risoluzione dei problemi di accesso, ma è progettato per analizzare un singolo utente alla volta.
Quando gli auditor valutano controlli come SOC 2, ISO 27001 e SOX, mostrare loro un registro delle attività non è sufficiente. Richiedono una prova esplicita che tu abbia esaminato le autorizzazioni attive e rimosso gli accessi non necessari.
In un'istanza Jira in crescita, gli accessi non verificati portano direttamente a rilievi durante gli audit. Potresti scoprire ex collaboratori con accesso a progetti sensibili o utenti standard con diritti di amministratore di progetto.
Cosa serve per una revisione dell'accesso reale
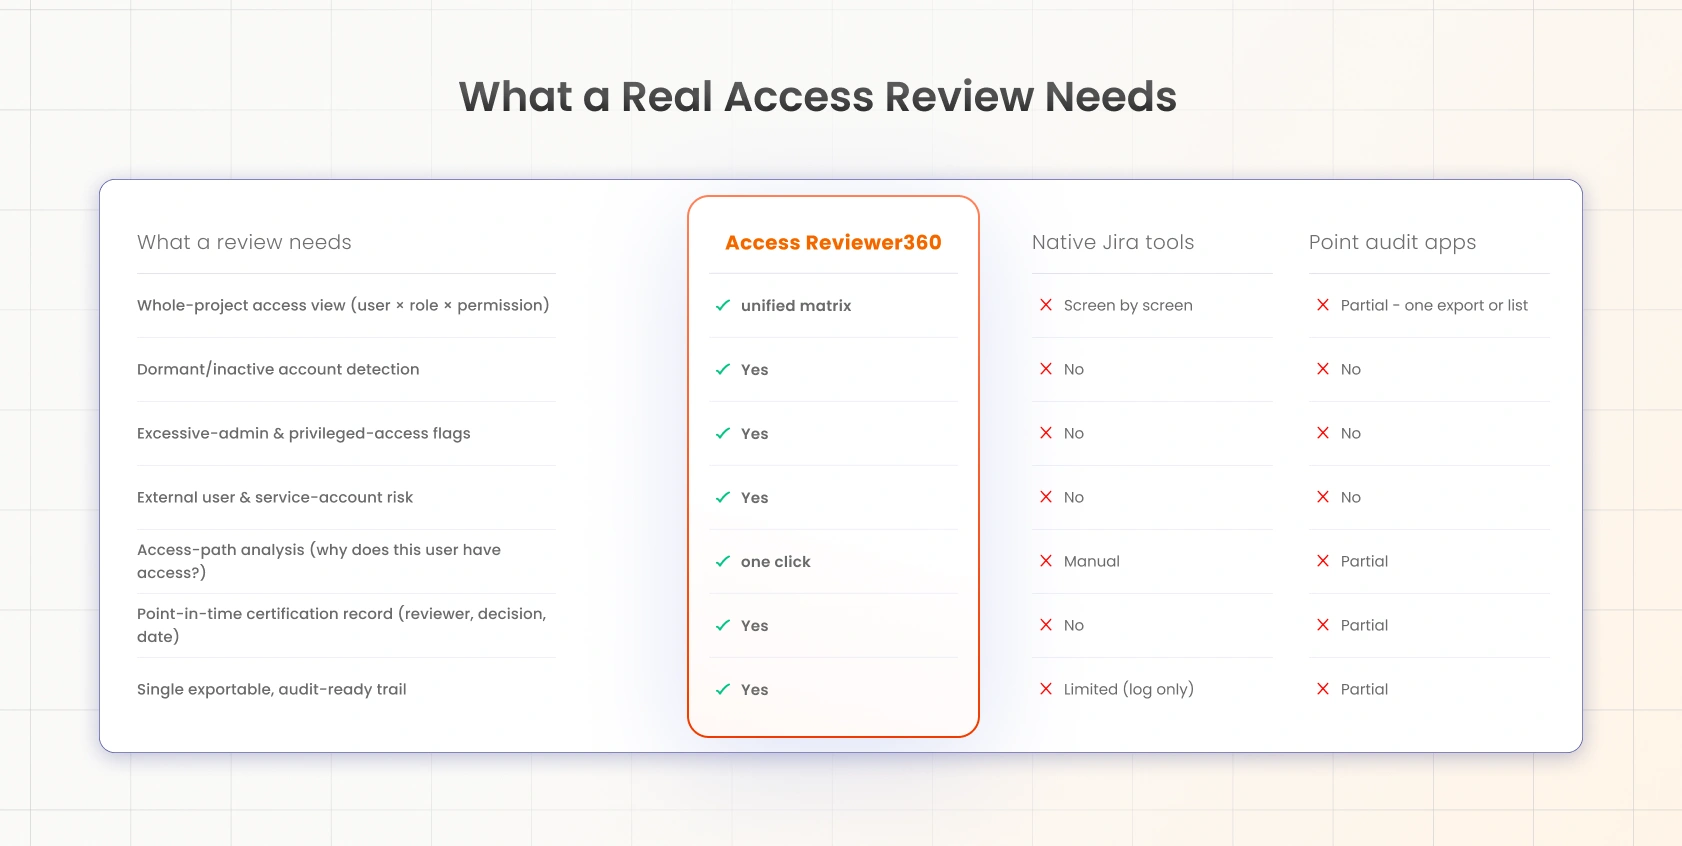
Per capire chi ha accesso a un progetto Jira, è necessario uno strumento creato appositamente per la governance. Ecco un confronto tra strumenti nativi, app di controllo puntuale e Access Reviewer360:
Le quattro sfide della revisione dell'accesso (e come risolverle)
Con la crescita della tua istanza Jira, emergono quattro principali problemi di autorizzazione. Ecco come affrontare direttamente ciascuna di queste problematiche.
1. Accesso frammentato vs. visibilità completa
Conflitto: Nella maggior parte delle organizzazioni, ruoli di progetto, schemi di autorizzazione e appartenenze ai gruppi sono distribuiti su più schermate di amministrazione. Per ottenere una visibilità completa sull'accesso a un progetto Jira, è necessario confrontare diverse pagine di impostazioni, il che richiede tempo ed è soggetto a errori.
La soluzione: Reviewer360 aggrega progetti, ruoli e appartenenze a gruppi in un'unica dashboard. È possibile visualizzare gli accessi per progetto, per utente o per gruppo. Invece di dover passare da una schermata di impostazioni all'altra, si possono visualizzare tutte le autorizzazioni effettive in un unico posto.
2. Accesso non verificato vs. Rilevamento automatico del rischio
La sfida: utenti inattivi, amministratori con privilegi eccessivi e collaboratori esterni mantengono l'accesso anche molto tempo dopo averne bisogno. Questo problema viene solitamente evidenziato durante gli audit.
La soluzione: l'app segnala automaticamente ogni account inattivo, amministratore eccessivo, utente esterno e account di servizio non monitorato. Organizza i risultati in base al livello di rischio, consentendoti di correggere immediatamente le falle di sicurezza critiche.
3. Fonti di finanziamento sconosciute vs. percorsi di accesso chiari
La sfida: durante gli audit, potrebbe essere necessario spiegare come gli utenti hanno ottenuto l'accesso a progetti sensibili. Bisogna ricostruire il percorso attraverso schemi di autorizzazione, ruoli di progetto e appartenenze a gruppi.
La soluzione: Access Reviewer360 semplifica questo processo con l'analisi del percorso di accesso. Da ogni risultato, è possibile tracciare con precisione come è stata concessa l'autorizzazione a un utente. Il percorso di accesso mostra la catena che va dall'utente, attraverso il gruppo di riferimento o l'assegnazione diretta, al ruolo di progetto, allo schema di autorizzazione associato e infine al progetto in cui l'autorizzazione diventa effettiva.
4. Fogli di calcolo manuali vs. prove esportabili
La sfida: le revisioni manuali tracciate in fogli di calcolo non lasciano alcuna traccia ufficiale di chi ha approvato l'accesso e quando. All'inizio del successivo ciclo di audit, è necessario ricominciare l'intero processo da capo.
La soluzione: ogni azione di revisione, approvazione e rifiuto viene salvata automaticamente con timestamp e dettagli del revisore. È possibile esportare i record completi in formato CSV o JSON ogni volta che un revisore ne fa richiesta.
Come si svolge concretamente una revisione dell'accesso a Jira?
Il processo di certificazione dell'accesso a Jira si articola in quattro fasi: Mappatura, Rilevamento, Monitoraggio ed Esportazione.
Mappa: Apri la matrice di accesso per visualizzare i diritti di accesso nella tua istanza. Filtra per progetto, utente o gruppo per definire la tua situazione di riferimento.
Rileva: consenti all'app di segnalare automaticamente i rischi. Identifica utenti inattivi, amministratori con privilegi elevati, email esterne e account di servizio.
Monitoraggio: Traccia gli aggiornamenti amministrativi in corso, gli eventi di accesso e le attività di integrazione tra i periodi di revisione formale.
Esporta: Scarica un report di conformità pronto per la verifica che documenta ogni decisione, revisore e data/ora.
Quali rischi rileva la scansione automatica?
La scansione automatica rileva i rischi che i controlli manuali delle autorizzazioni spesso non riescono a individuare. Tra questi:
- Conti dormienti e inattivi: Segnala gli utenti inattivi da un periodo di tempo configurato, pur mantenendo l'accesso al progetto.
- Eccessivo numero di amministratori: Evidenzia i progetti che hanno troppi amministratori di progetto.
- Esposizione degli utenti esterni: Identifica i fornitori o i gruppi esterni con accesso a progetti sensibili (come Risorse Umane, Ufficio Legale o Finanza).
- Utenti di account di servizio e di automazione: Rileva identità non umane, bot e script di integrazione.
- Espansione incontrollata dei gruppi e ruoli eccessivamente generici: Rivela i gruppi numerosi che concedono autorizzazioni eccessive su più progetti, aiutandoti a garantire una rigorosa separazione dei compiti.
Come configurare l'accesso a Reviewer360 per Jira
Segui questi passaggi per installare Access Reviewer360:
- Installa Access Reviewer360 direttamente da Mercato Atlassian.
- Apri la matrice di accesso e scegli la visualizzazione desiderata: Per progetto, Per utente o Per gruppo.
- Imposta le soglie per i giorni di inattività, i limiti amministrativi e le parole chiave esterne. Attiva le tue policy ed esegui la scansione.
- Apri la scheda Accesso al progetto per visualizzare chi detiene ciascun ruolo nel progetto, inclusi utenti diretti e gruppi. Esamina queste assegnazioni per identificare accessi non necessari o eccessivi.
- Apri la sezione Attività di Jira per esaminare le modifiche amministrative e di accesso nel tuo ambiente Jira. Utilizza queste informazioni per comprendere le modifiche che potrebbero influire sulla revisione dei tuoi accessi.
- Esamina i rischi segnalati, registra le tue decisioni, crea ticket di intervento correttivo ove necessario ed esporta il report di governance per scopi di audit e conformità.
Quali normative in materia di conformità prevedono revisioni periodiche degli accessi?
Le revisioni periodiche degli accessi degli utenti sono un controllo di governance comune a diversi importanti framework di conformità. Sebbene ogni framework abbia requisiti diversi, tutti sottolineano l'importanza di rivedere regolarmente gli accessi e di conservare la documentazione relativa a tali revisioni.
- SOC 2: Richiede revisioni periodiche degli accessi degli utenti per dimostrare che i sistemi rimangono sicuri nel tempo.
- ISO27001: Prevede revisioni periodiche dei diritti di accesso ai sensi dei controlli dell'Allegato A.
- SOX: Prevede revisioni trimestrali delle autorizzazioni degli utenti per le applicazioni di rilevanza finanziaria.
- PCI-DSS: Richiede limiti di accesso rigorosi e revisioni documentate per gli ambienti che gestiscono i dati dei titolari di carte.
- GDPR: Richiede un controllo documentato su chi può accedere ai dati personali per prevenire fughe di informazioni.
Chi ha bisogno di una revisione dell'accesso a Jira?
Le verifiche degli accessi non sono utili solo alle organizzazioni che si preparano agli audit. Sono importanti anche per i team che gestiscono i progetti Jira. Ecco come diversi team utilizzano le verifiche degli accessi a Jira nella pratica.
Amministratori Jira e Jira Service Management
Access Reviewer360 ti offre un unico punto di accesso per rivedere gli accessi ai progetti, suddivisi per progetto, utente o gruppo. Questo rende il sistema più pratico ed efficiente, in quanto non è necessario passare da una schermata all'altra.
Team di sicurezza, conformità e GRC
Access Reviewer360 aiuta a produrre prove di revisione degli accessi conformi a SOC 2 / ISO 27001 / SOX, combinando i risultati delle scansioni, le azioni correttive, le esclusioni e la cronologia degli audit in un record di revisione esportabile.
Team di governance IT
Le revisioni periodiche degli accessi degli utenti tramite i processi Jira aiutano i team di governance a verificare che le autorizzazioni continuino a rispettare i principi del minimo privilegio e a supportare la separazione dei compiti, garantendo che gli utenti non mantengano accessi non necessari nel tempo.
Partner Atlassian e fornitori di servizi gestiti
Eseguire revisioni manuali delle autorizzazioni su ogni istanza del cliente diventa rapidamente ripetitivo e difficile da standardizzare per i partner Atlassian. Access Reviewer360 aiuta a fornire revisioni degli accessi strutturate e ripetibili per gli ambienti dei clienti.
Perché scegliere Access Reviewer360?
Jira ti fornisce gli elementi di base per la gestione delle autorizzazioni.
Access Reviewer360 ti aiuta a rivedere e gestire gli accessi. Ti offre una visione completa degli accessi ai progetti nella tua istanza Jira, evidenzia i rischi di governance che meritano attenzione, spiega come sono state concesse le autorizzazioni e tiene traccia di ogni decisione di revisione che prendi.
Non sostituisce la tua attuale configurazione Jira; aggiunge un pannello di controllo chiaro e intuitivo direttamente sopra di essa.
L'applicazione combina diverse funzionalità di governance in un unico flusso di lavoro:
- Chiarezza ad accesso immediato: Visualizza le autorizzazioni effettivamente applicate a utenti, gruppi e progetti senza dover modificare alcuno schema di autorizzazioni.
- Rilevamento proattivo dei rischi: Lasciate che le regole automatizzate portino alla luce account inattivi, esposizioni esterne e un numero eccessivo di amministratori prima che compromettano la conformità.
- Documentazione completa per la verifica: Traccia ogni autorizzazione fino alla sua origine ed esporta con un solo clic i registri di certificazione con data e ora, convalidati dai revisori.
Anziché sostituire il modello di autorizzazioni di Jira, Access Reviewer360 lo amplia semplificandone la gestione. Se il tuo obiettivo è capire chi ha accesso a un progetto Jira, ridurre il lavoro di revisione manuale o prepararti per il prossimo audit, Access Reviewer360 offre la visibilità centralizzata che gli strumenti nativi di Jira non sono in grado di fornire.
Domande frequenti
1. Come faccio a vedere chi ha accesso a un progetto Jira?
La visualizzazione "Per progetto" di Open Access Reviewer360 permette di vedere ogni utente e gruppo con accesso a quel progetto, il loro ruolo e come lo hanno ottenuto. Non è necessario controllare manualmente più impostazioni di autorizzazione.
2. Cos'è una revisione degli accessi a Jira e in cosa si differenzia dal registro di controllo?
La revisione degli accessi a Jira è una valutazione puntuale di chi attualmente ha accesso ai progetti Jira e se tale accesso è ancora appropriato. Il registro di controllo di Jira registra gli eventi amministrativi dopo che si sono verificati. Non fornisce un elenco a livello di progetto degli accessi correnti né documenta le decisioni di revisione.
3. Jira dispone di uno strumento integrato per le revisioni periodiche degli accessi?
No. Il registro di controllo e l'assistente per le autorizzazioni nativi di Jira registrano gli eventi e verificano le singole autorizzazioni, ma nessuno dei due produce una revisione degli accessi a livello di progetto o un certificato utilizzabile da un revisore.
4. Come posso trovare gli utenti inattivi o dormienti in Jira?
In Access Reviewer360 è necessario impostare una policy per identificare gli accessi inattivi ai progetti e gli account non attivi, in base a soglie di inattività configurabili. Questi risultati vengono visualizzati automaticamente durante le scansioni, semplificando la revisione rispetto al controllo manuale dell'attività su più progetti.
5. Come posso individuare un numero eccessivo di amministratori di progetto in Jira?
È possibile configurare una policy per impostare il numero massimo di amministratori per ciascun progetto. Durante le scansioni, Access Reviewer360 segnala i progetti che superano tale soglia, consentendo di esaminare le assegnazioni degli amministratori e determinare se siano ancora appropriate.
6. Access Reviewer360 è utile per gli audit SOC 2 o ISO 27001?
Sì. L'app conserva registrazioni esportabili di risultati, decisioni dei revisori, azioni correttive, blocchi e timestamp. Questo aiuta le organizzazioni a conservare le prove per le revisioni periodiche degli accessi richieste dai programmi di sicurezza e conformità.
7. Posso visualizzare tutti i progetti a cui un singolo utente può accedere?
Sì. La vista "Per utente" mostra tutti i progetti a cui un utente può accedere nella tua istanza di Jira, insieme ai ruoli o ai gruppi che concedono tale accesso.
8. Tiene traccia degli account di servizio e degli utenti dell'automazione?
Sì. La sezione App e automazioni aiuta a identificare le identità non umane, inclusi account di servizio, bot e utenti di automazione, in modo da poter esaminare le autorizzazioni di cui dispongono e determinare se tali autorizzazioni siano ancora necessarie.
9. Posso esportare i report di revisione degli accessi di Jira per un revisore dei conti?
Sì. È possibile esportare i risultati delle scansioni, i dati relativi alle autorizzazioni e i record di governance per supportare le revisioni interne, la reportistica di conformità o la preparazione agli audit.
10. In che cosa si differenzia dall'app di richiesta e approvazione di accesso di miniOrange?
I due prodotti si rivolgono a fasi diverse del ciclo di vita dell'accesso.
L'automazione della governance degli accessi si concentra sulla richiesta, l'approvazione e la concessione degli accessi.
Access Reviewer360 ti aiuta a rivedere e verificare gli accessi già concessi, identificando i rischi, documentando le decisioni di revisione e mantenendo registri pronti per le verifiche.
Ottieni il controllo completo sulle autorizzazioni di Jira
Non aspettare che un revisore dei conti riveli i rischi nascosti relativi alle autorizzazioni nella tua istanza di Jira.



Lascia un tuo commento