

Considerate questo: i vostri dipendenti accedono tramite Azure AD. I vostri collaboratori utilizzano Google. I vostri fornitori si autenticano tramite Okta. I vostri clienti JSM utilizzano AWS Cognito. Quattro sistemi di identità. Un'unica istanza Atlassian. E, per impostazione predefinita, è consentito un solo provider di identità.
Non si tratta di un errore di configurazione, bensì di un limite intrinseco di Atlassian Cloud. Se hai bisogno di più provider di identità, l'unica soluzione nativa è l'aggiornamento al piano Atlassian Enterprise, un aumento di costo che si applica all'intera base utenti, non solo ai team o ai flussi di lavoro che effettivamente necessitano di autenticazione multi-provider.
La maggior parte delle organizzazioni non ha bisogno di tutte le funzionalità offerte dalla versione Enterprise. Hanno bisogno di una sola cosa: la possibilità di consentire a diversi gruppi di utenti, dipendenti, partner, collaboratori e clienti JSM, di autenticarsi tramite il provider di identità che già utilizzano.
L'app miniOrange OAuth/OIDC SSO risolve proprio questo problema. Consente connessioni simultanee ad Azure AD, Okta, Google, Keycloak, AWS Cognito e qualsiasi provider OAuth 2.0 o OpenID Connect personalizzato, direttamente all'interno di Jira Cloud e Confluence Cloud, con il tuo piano Atlassian esistente. Il routing di accesso basato sul dominio, una pagina centrale di selezione dell'accesso, l'autenticazione del cliente JSM per domini esterni e l'assegnazione del provider per gruppo sono tutti inclusi senza dover cambiare piano.
Perché il limite di un singolo provider di identità di Atlassian Cloud rappresenta un problema per le organizzazioni in crescita
Oggi la maggior parte delle organizzazioni utilizza più di un sistema di gestione delle identità. Una configurazione tipica si presenta così:
- Azure AD per i dipendenti a tempo pieno
- Okta per partner o fornitori
- Google per appaltatori o utenti temporanei
- AWS Cognito per applicazioni rivolte al cliente
Questa configurazione multi-provider funziona con la maggior parte degli strumenti dello stack, ma non all'interno di Atlassian Cloud.
Con autenticazione nativa Atlassian:
- Atlassian Guard Standard supporta solo prima provider di identità
- L'aggiunta di altri provider richiede l'aggiornamento a Atlassian Enterprise
- Questo aggiornamento aumenta i costi per l'intera base di utenti Atlassian, non solo per l'autenticazione.
Questo crea un vero problema per i team IT. Hanno bisogno di più provider di autenticazione, ma l'unica soluzione nativa prevede un aggiornamento completo della piattaforma, di cui in realtà non hanno bisogno.
Esiste una soluzione più semplice: abilitare l'SSO OAuth multi-provider direttamente all'interno di Jira o Confluence utilizzando l'app miniOrange OAuth/OIDC SSO, senza dover modificare il proprio piano Atlassian.
SSO nativo di Atlassian vs. SSO OAuth multi-provider di miniOrange
| Capacità | Standard di guardia | Guard Enterprise | miniOrange OAuth SSO + Guard Standard |
|---|---|---|---|
| Più provider di identità | ✗ | ✓ | ✓ |
| Supporto per provider OAuth/OIDC | ✗ | ✗ | ✓ |
| Instradamento dell'accesso basato sul dominio | ✗ | ✗ | ✓ |
| Personalizza la pagina di selezione dell'IDP | ✗ | ✗ | ✓ |
Lo schema è coerente: Guard Standard gestisce bene il SAML a fornitore singolo, ma le organizzazioni con esigenze di identità più complesse incontrano un limite. miniOrange elimina questo limite senza richiedere un cambio di piano.
Perché la presenza di più provider OAuth è un requisito aziendale
Il supporto a più provider di identità non è solo una preferenza tecnica, ma risolve problemi operativi concreti che si presentano ripetutamente in organizzazioni di diverse dimensioni e settori.
Fusioni e acquisizioni
Quando due aziende si fondono, ciascuna organizzazione in genere ha il proprio sistema di gestione delle identità. Migrare migliaia di utenti in un'unica directory in tempi brevi è un'operazione lunga e comporta rischi concreti. L'autenticazione multi-provider consente a entrambe le directory di autenticare gli utenti fin dal primo giorno, senza dover ricorrere a una migrazione prima che l'azienda sia pronta.
Collaborazione B2B
Molte organizzazioni concedono a partner, fornitori o agenzie l'accesso a Jira o Confluence. Questi utenti esterni si autenticano già tramite i propri provider di identità. Senza l'autenticazione Single Sign-On (SSO) tramite OAuth, i team IT si ritrovano a gestire account separati, ripetuti reset delle password e record utente duplicati in diverse directory. Consentire agli utenti di accedere con il proprio provider esistente elimina completamente questo onere.
Segmentazione della sicurezza
Spesso, gruppi di utenti diversi richiedono percorsi di autenticazione differenti. Mantenere separati questi flussi riduce i rischi, garantendo al contempo visibilità e controllo centralizzati. Un modello comune è il seguente:
- Dipendenti: Azure AD o Okta
- Contractors: Accesso con Google
- Vendors: Provider OAuth personalizzato
- Clienti JSM: AWS Cognito o qualsiasi provider compatibile con OAuth
Ciascun gruppo si autentica tramite il sistema appropriato e nessuna singola violazione compromette gli altri.
Come miniOrange gestisce l'autenticazione multi-provider
Il supporto di più provider richiede un metodo affidabile per indirizzare gli utenti al provider di identità corretto al momento dell'accesso. miniOrange offre tre opzioni complementari, utilizzabili singolarmente o in combinazione a seconda delle esigenze dell'organizzazione.
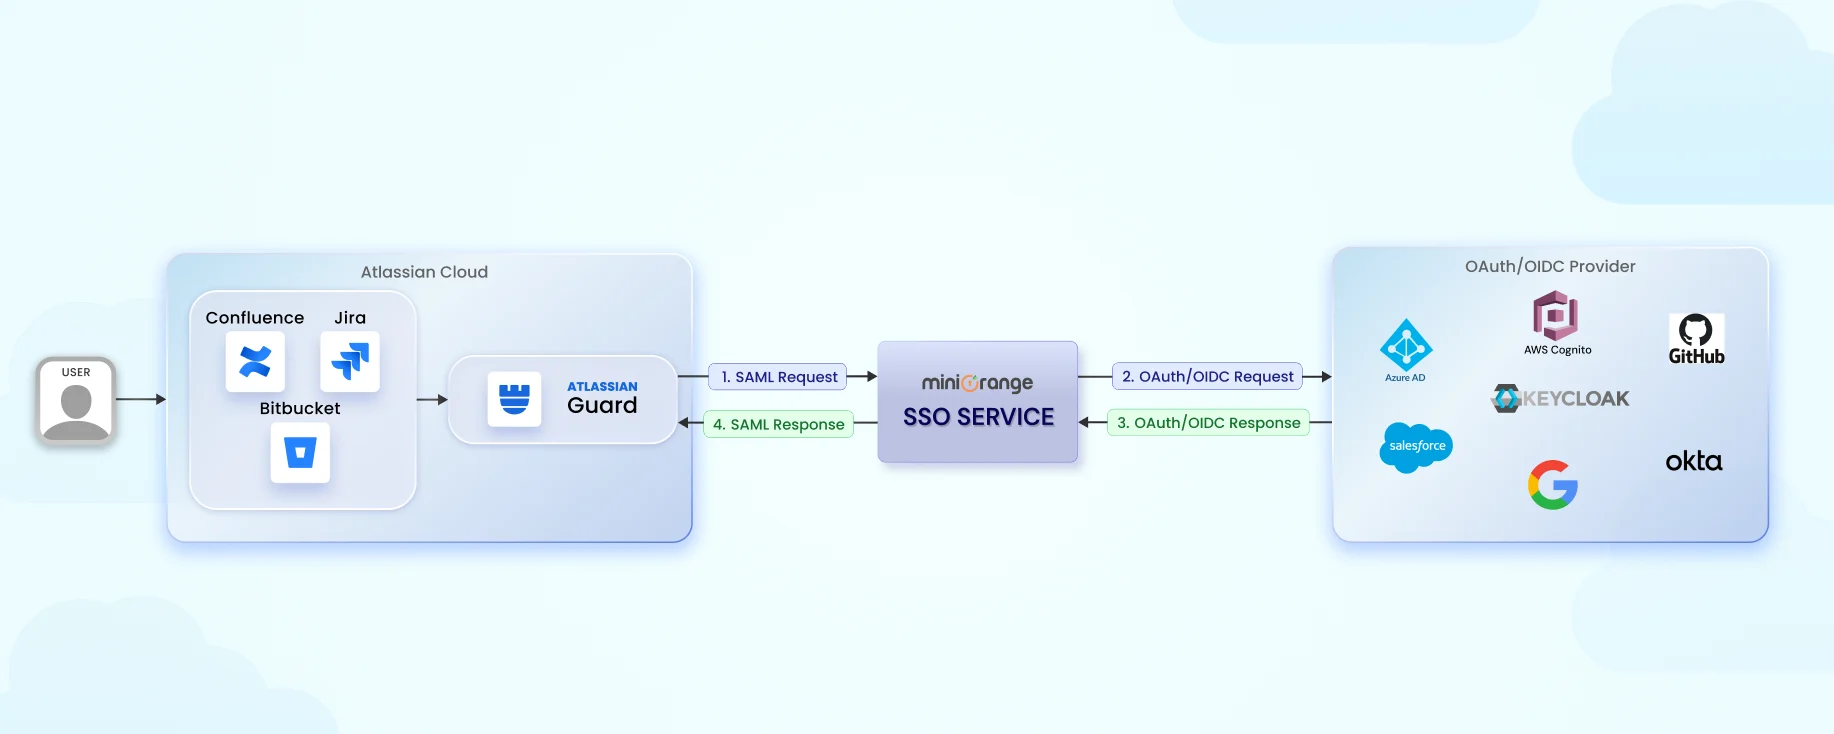
Instradamento dell'accesso basato sul dominio
L'app indirizza automaticamente gli utenti al provider di identità corretto in base al loro dominio di posta elettronica. Gli utenti vengono reindirizzati senza dover scegliere il metodo di accesso, garantendo un'esperienza fluida e senza interruzioni.
| Dominio e-mail | Fornitore di identità |
|---|---|
| @azienda.com | Azure AD |
| @partner.com | Okta |
| @contractor.org | |
| @customer.io | AWS Cognito |
Pagina di selezione dell'accesso centralizzato
Negli ambienti in cui più organizzazioni accedono alla stessa istanza Atlassian, gli amministratori possono abilitare una pagina " Scegli il tuo provider di accesso" . Gli utenti visualizzeranno opzioni chiaramente etichettate come:
- Accedi con Azure AD
- Accedi con Okta
- Effettua il login con Google
- Accedi con AWS Cognito
Questa soluzione funziona particolarmente bene per i portali JSM, dove i clienti provengono da diverse organizzazioni e devono autenticarsi tramite il proprio provider.
Connessioni OAuth/OpenID multiple
Gli amministratori possono configurare più provider contemporaneamente nell'app, tra cui:
- Azure AD
- Okta
- Mantello delle chiavi
- AWS Cognito
- Qualsiasi provider OAuth 2.0 o OpenID Connect personalizzato
Ciascun provider può essere associato a specifici gruppi di utenti, offrendo agli amministratori un controllo granulare su chi si autentica tramite quale sistema.
Prossimamente : in seguito alle numerose richieste di nuove funzionalità da parte dei clienti, sono previste diverse opzioni di configurazione aggiuntive e miglioramenti specifici per i provider nelle prossime versioni. Questi amplieranno ulteriormente la flessibilità di routing e i controlli a livello di gruppo.
Casi d'uso reali per l'SSO OAuth multi-provider in Jira Cloud e Confluence Cloud
Accesso partner a Jira
Molte aziende consentono ai partner di collaborare direttamente all'interno dei progetti Jira. Con l'autenticazione SSO OAuth multi-provider, i partner si autenticano tramite il proprio provider di identità, senza bisogno di account locali, credenziali separate o oneri IT per il provisioning.
Accesso del contraente a Confluence
I consulenti e i collaboratori esterni spesso lavorano temporaneamente all'interno degli spazi di lavoro di Confluence. Invece di creare manualmente account utente che dovrebbero poi essere eliminati, si autenticano tramite Google o il provider OAuth aziendale e vengono automaticamente disattivati quando l'accesso viene revocato alla fonte.
Autenticazione cliente JSM
Per le organizzazioni che utilizzano Jira Service Management esternamente, miniOrange supporta l'autenticazione per i clienti JSM anche quando i loro domini email non sono di proprietà o verificati dall'organizzazione stessa. I clienti possono accedere utilizzando il proprio provider di identità, che si tratti di Google, AWS Cognito o una configurazione OAuth personalizzata, senza la necessità di un account Atlassian gestito.
Istanze Atlassian multi-organizzazione
Le organizzazioni che gestiscono più filiali o unità aziendali possono instradare gli utenti a diversi provider di identità in base al dominio di posta elettronica. In questo modo, la gestione separata delle identità viene preservata senza la necessità di ambienti Atlassian separati.
Impatto sul business: una sicurezza su misura senza i costi tipici delle grandi aziende.
Evita i costi di aggiornamento aziendali
L'autenticazione SSO OAuth multi-provider per Jira Cloud e Confluence Cloud funziona con qualsiasi piano Atlassian. Le organizzazioni ottengono la flessibilità di autenticazione di livello Enterprise senza l'aumento di prezzo previsto per i piani Enterprise, applicato all'intera base di utenti.
Assistenza ai clienti JSM e agli utenti esterni
miniOrange supporta l'autenticazione per i clienti JSM su domini non di proprietà o gestiti dalla tua organizzazione. Questo è fondamentale quando si lavora con fornitori, partner o clienti finali che necessitano di accedere agli strumenti Atlassian ma si trovano al di fuori della tua directory.
Distribuzione più rapida
I progetti di consolidamento delle identità in genere richiedono settimane. L'autenticazione SSO OAuth multi-provider può essere configurata in una frazione di questo tempo e non richiede la migrazione delle directory. Le organizzazioni possono integrare rapidamente i partner, supportare l'accesso post-fusione fin dal primo giorno e rimandare o evitare del tutto complessi progetti di consolidamento delle directory.
Domande frequenti
D. Atlassian Cloud supporta nativamente più provider OAuth?
No. L'autenticazione nativa di Atlassian supporta un solo provider di identità, a meno che non si passi al piano Enterprise. L'SSO multi-provider per Jira Cloud e Confluence Cloud richiede un'applicazione di terze parti come miniOrange.
D. Perché le organizzazioni necessitano di più provider di identità in Atlassian?
Le organizzazioni collaborano con partner, fornitori, appaltatori e clienti JSM che si autenticano tramite diversi provider di identità. L'autenticazione multi-IDP consente a ciascun gruppo di accedere utilizzando il proprio sistema esistente senza dover creare o gestire nuovi account.
D. Atlassian Guard Standard supporta i provider OAuth?
Guard Standard supporta principalmente i provider di identità SAML e non offre un routing OAuth o OIDC flessibile multi-provider.
D: I clienti JSM possono autenticarsi senza verifica del dominio?
Sì. Con l'app miniOrange OAuth/OIDC SSO, i clienti JSM possono autenticarsi tramite il proprio provider di identità anche se il loro dominio non è di proprietà o verificato dalla vostra organizzazione.
D. Come funziona il routing di accesso basato sul dominio?
L'app legge il dominio email dell'utente al momento dell'accesso e lo reindirizza automaticamente al provider di identità corretto. Ad esempio, un indirizzo @company.com viene reindirizzato ad Azure AD, mentre un indirizzo @partner.com viene reindirizzato a Okta. Gli utenti non devono mai selezionare manualmente il proprio provider.
D: AWS Cognito è supportato?
Sì. AWS Cognito è supportato come provider OAuth/OIDC completamente configurabile, il che lo rende un'ottima opzione per le organizzazioni che gestiscono portali Jira Service Management rivolti ai clienti.
Pronti ad abilitare l'SSO OAuth multi-provider?
Se la tua organizzazione collabora con partner, appaltatori o clienti JSM, oppure se gestisci più sistemi di identità a seguito di una fusione, l'autenticazione Single Sign-On (SSO) OAuth multi-provider è la soluzione più conveniente per gestire l'autenticazione in Atlassian Cloud senza dover aggiornare il tuo piano.
L'app miniOrange OAuth/OIDC SSO è disponibile sia per Jira Cloud che per Confluence Cloud, con una prova gratuita che consente di verificare la configurazione nel proprio ambiente prima di procedere all'acquisto.
- SSO OAuth di JiraConfigura l'autenticazione multi-provider per Jira Cloud
- SSO OAuth di ConfluenceConfigura l'SSO per Confluence Cloud
- Scopri tutte le soluzioni Atlassian SSOVisualizza il portfolio completo delle app miniOrange di Atlassian



Lascia un tuo commento