
Una singola credenziale di accesso a un servizio di telecomunicazioni è una delle chiavi più pericolose che esistano. Dietro di essa si celano le identità degli abbonati, i sistemi di fatturazione e l'infrastruttura di rete da cui dipende ogni altro settore.
Nell'aprile del 2025, SK Telecom ha ammesso che degli hacker avevano rubato i dati di autenticazione associati alle sue schede USIM , colpendo 27 milioni di abbonati, e che il malware era presente da anni prima della sua scoperta. Poche settimane prima, l'FBI aveva messo in guardia contro una campagna che utilizzava voce e testo generati dall'intelligenza artificiale per indurre le vittime a fornire l'accesso ai propri account. Gli hacker non violano i firewall; accedono ai sistemi e le password continuano a fallire.
Secondo il DBIR 2025 di Verizon , l'elemento umano è alla base del 60% delle violazioni, con il furto di credenziali come principale metodo di accesso (22%) . L'autenticazione a più fattori (MFA) colma questa lacuna: il 99.9% degli account compromessi non la utilizza.
Perché le aziende di telecomunicazioni hanno bisogno dell'autenticazione a più fattori (MFA)?
Un fornitore di servizi di telecomunicazione non difende un singolo perimetro. Difende contemporaneamente i centri operativi di rete, i portali rivolti ai clienti, le piattaforme OSS/BSS, i tecnici remoti, i carichi di lavoro cloud, l'infrastruttura core 5G e una lunga serie di fornitori terzi. Ognuno di questi elementi rappresenta un punto di accesso, e ogni punto di accesso protetto da una semplice password costituisce una vulnerabilità.
Il problema è che le password falliscono in modo prevedibile. Vengono rubate, riutilizzate, divulgate e vendute. Una volta che una credenziale valida finisce nelle mani sbagliate, un malintenzionato può entrare nel sistema come un utente legittimo e nessun firewall può fermarlo. L'esposizione della catena di fornitura aggrava ulteriormente la situazione, con il coinvolgimento di terze parti nelle violazioni che raddoppia di anno in anno, raggiungendo circa il 30% di tutti i casi nel DBIR 2025.
L'autenticazione a più fattori (MFA) colma questa lacuna. Richiedendo un secondo (o terzo) fattore oltre alla password, blocca il furto di credenziali, il phishing e l'acquisizione dell'account anche quando la password stessa viene compromessa. Questa protezione è fondamentale soprattutto per le aree a più alto rischio nel settore delle telecomunicazioni: l'accesso amministrativo remoto alle apparecchiature di rete, le infrastrutture 5G e cloud e gli account privilegiati che possono riconfigurare la rete stessa.
Sfide di sicurezza comuni che l'autenticazione a più fattori (MFA) contribuisce a risolvere nel settore delle telecomunicazioni.
Le minacce alle telecomunicazioni non sono astratte. Ecco cosa devono affrontare gli operatori e come l'autenticazione a più fattori (MFA) cambia le carte in tavola.
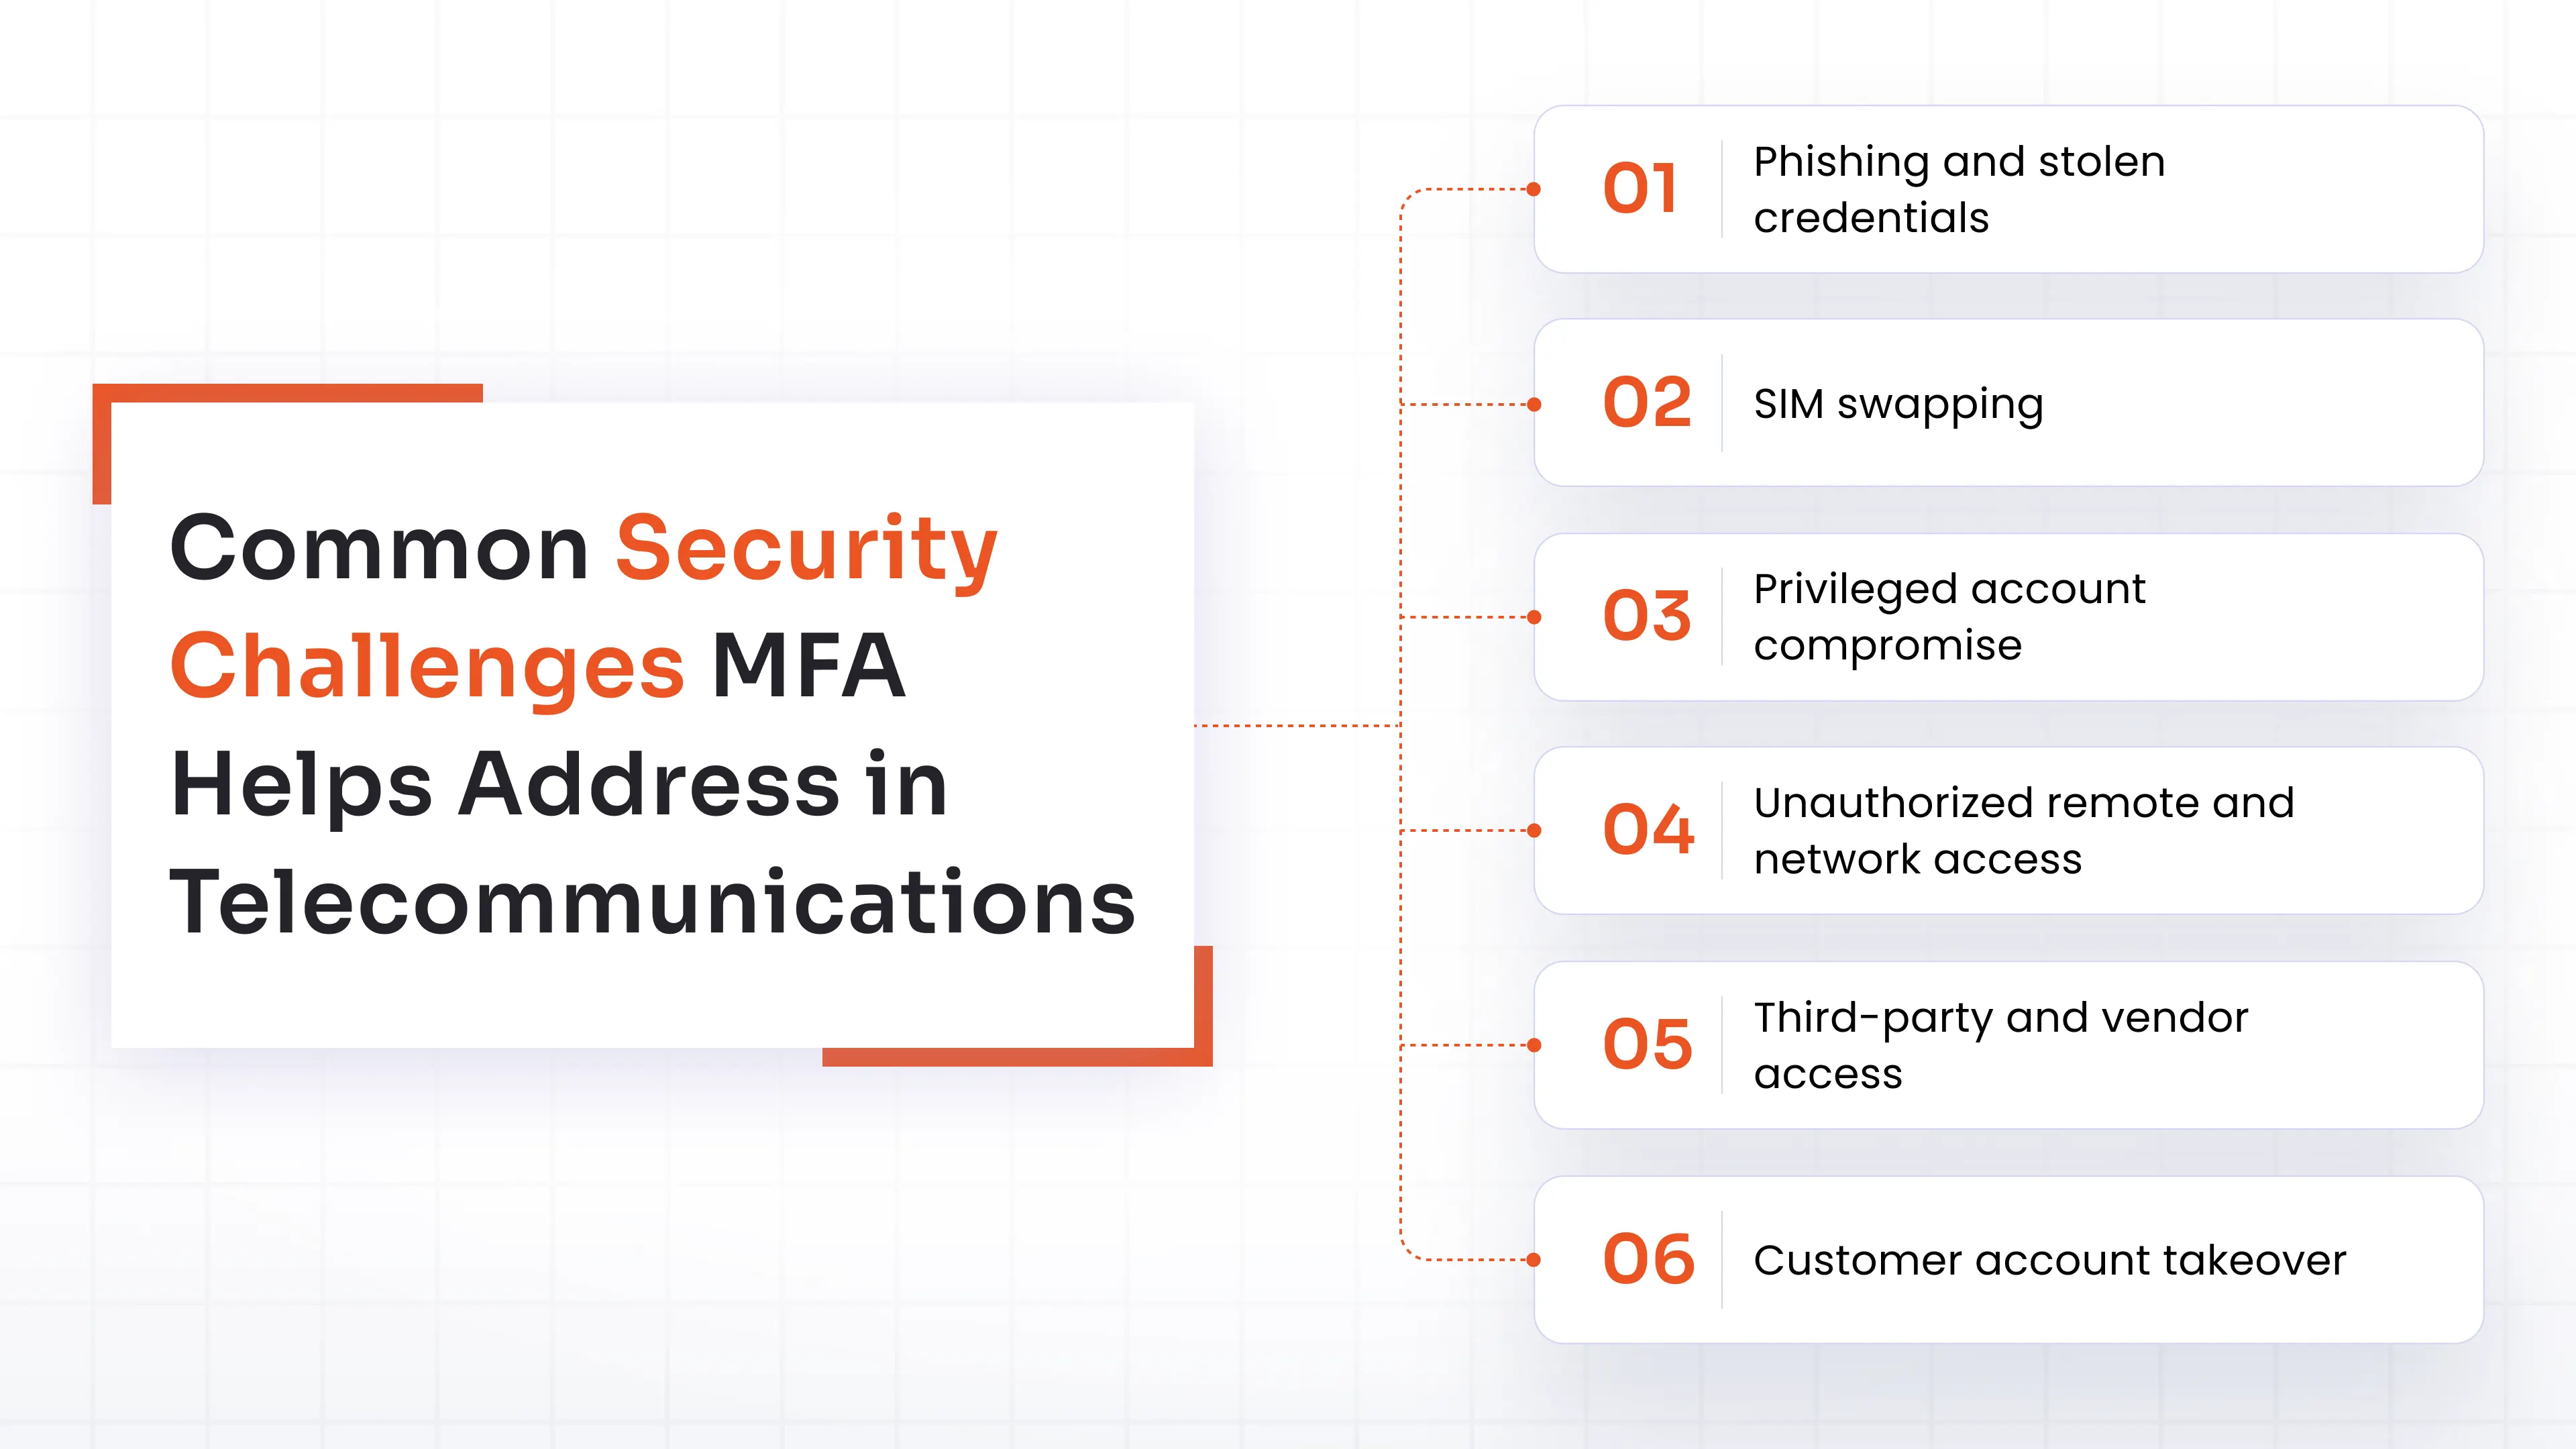
1. Phishing e furto di credenziali
Gli aggressori utilizzano attacchi di phishing per indurre i dipendenti a fornire le proprie credenziali di accesso, oppure acquistano credenziali rubate. L'autenticazione a più fattori (MFA) blocca il riutilizzo della password richiedendo un secondo fattore di autenticazione che l'aggressore non possiede.
2. Sostituzione della SIM
Un noto attacco specifico per le telecomunicazioni è lo scambio di SIM , in cui un truffatore trasferisce il numero di telefono della vittima su una scheda SIM sotto il suo controllo, consentendogli di intercettare i codici SMS e potenzialmente impossessarsi degli account. La lezione da imparare è importante: l'autenticazione a più fattori (MFA) è utile, ma il metodo MFA scelto è di fondamentale importanza (ne parleremo più avanti).
3. Compromissione degli account privilegiati
Gli amministratori di rete detengono le chiavi del regno. L'autenticazione a più fattori (MFA) sull'accesso privilegiato garantisce che il furto della password di amministratore non sia sufficiente a riconfigurare il sistema centrale.
4. Accesso remoto e di rete non autorizzato
I tecnici si connettono a infrastrutture sensibili da qualsiasi luogo. L'autenticazione a più fattori (MFA) su VPN e dispositivi di rete verifica che la sessione remota provenga effettivamente dal tecnico.
5. Accesso di terze parti e fornitori
Gli attacchi alla catena di fornitura e le compromissioni dei fornitori rappresentano importanti punti di ingresso per gli aggressori. L'autenticazione a più fattori (MFA) sugli account dei fornitori contribuisce a limitare l'impatto qualora le credenziali di un partner compromesso vengano utilizzate per ottenere un accesso non autorizzato.
6. Acquisizione dell'account cliente
I portali degli abbonati sono costantemente bersaglio di attacchi di credential stuffing . L'autenticazione a più fattori (MFA) per gli accessi dei clienti impedisce agli aggressori di trarre profitto dalle password rubate.
In quali ambiti le aziende di telecomunicazioni possono utilizzare l'autenticazione a più fattori (MFA)?
L'autenticazione a più fattori non è un singolo interruttore. È un livello che si applica a ogni punto di accesso nel proprio ambiente.
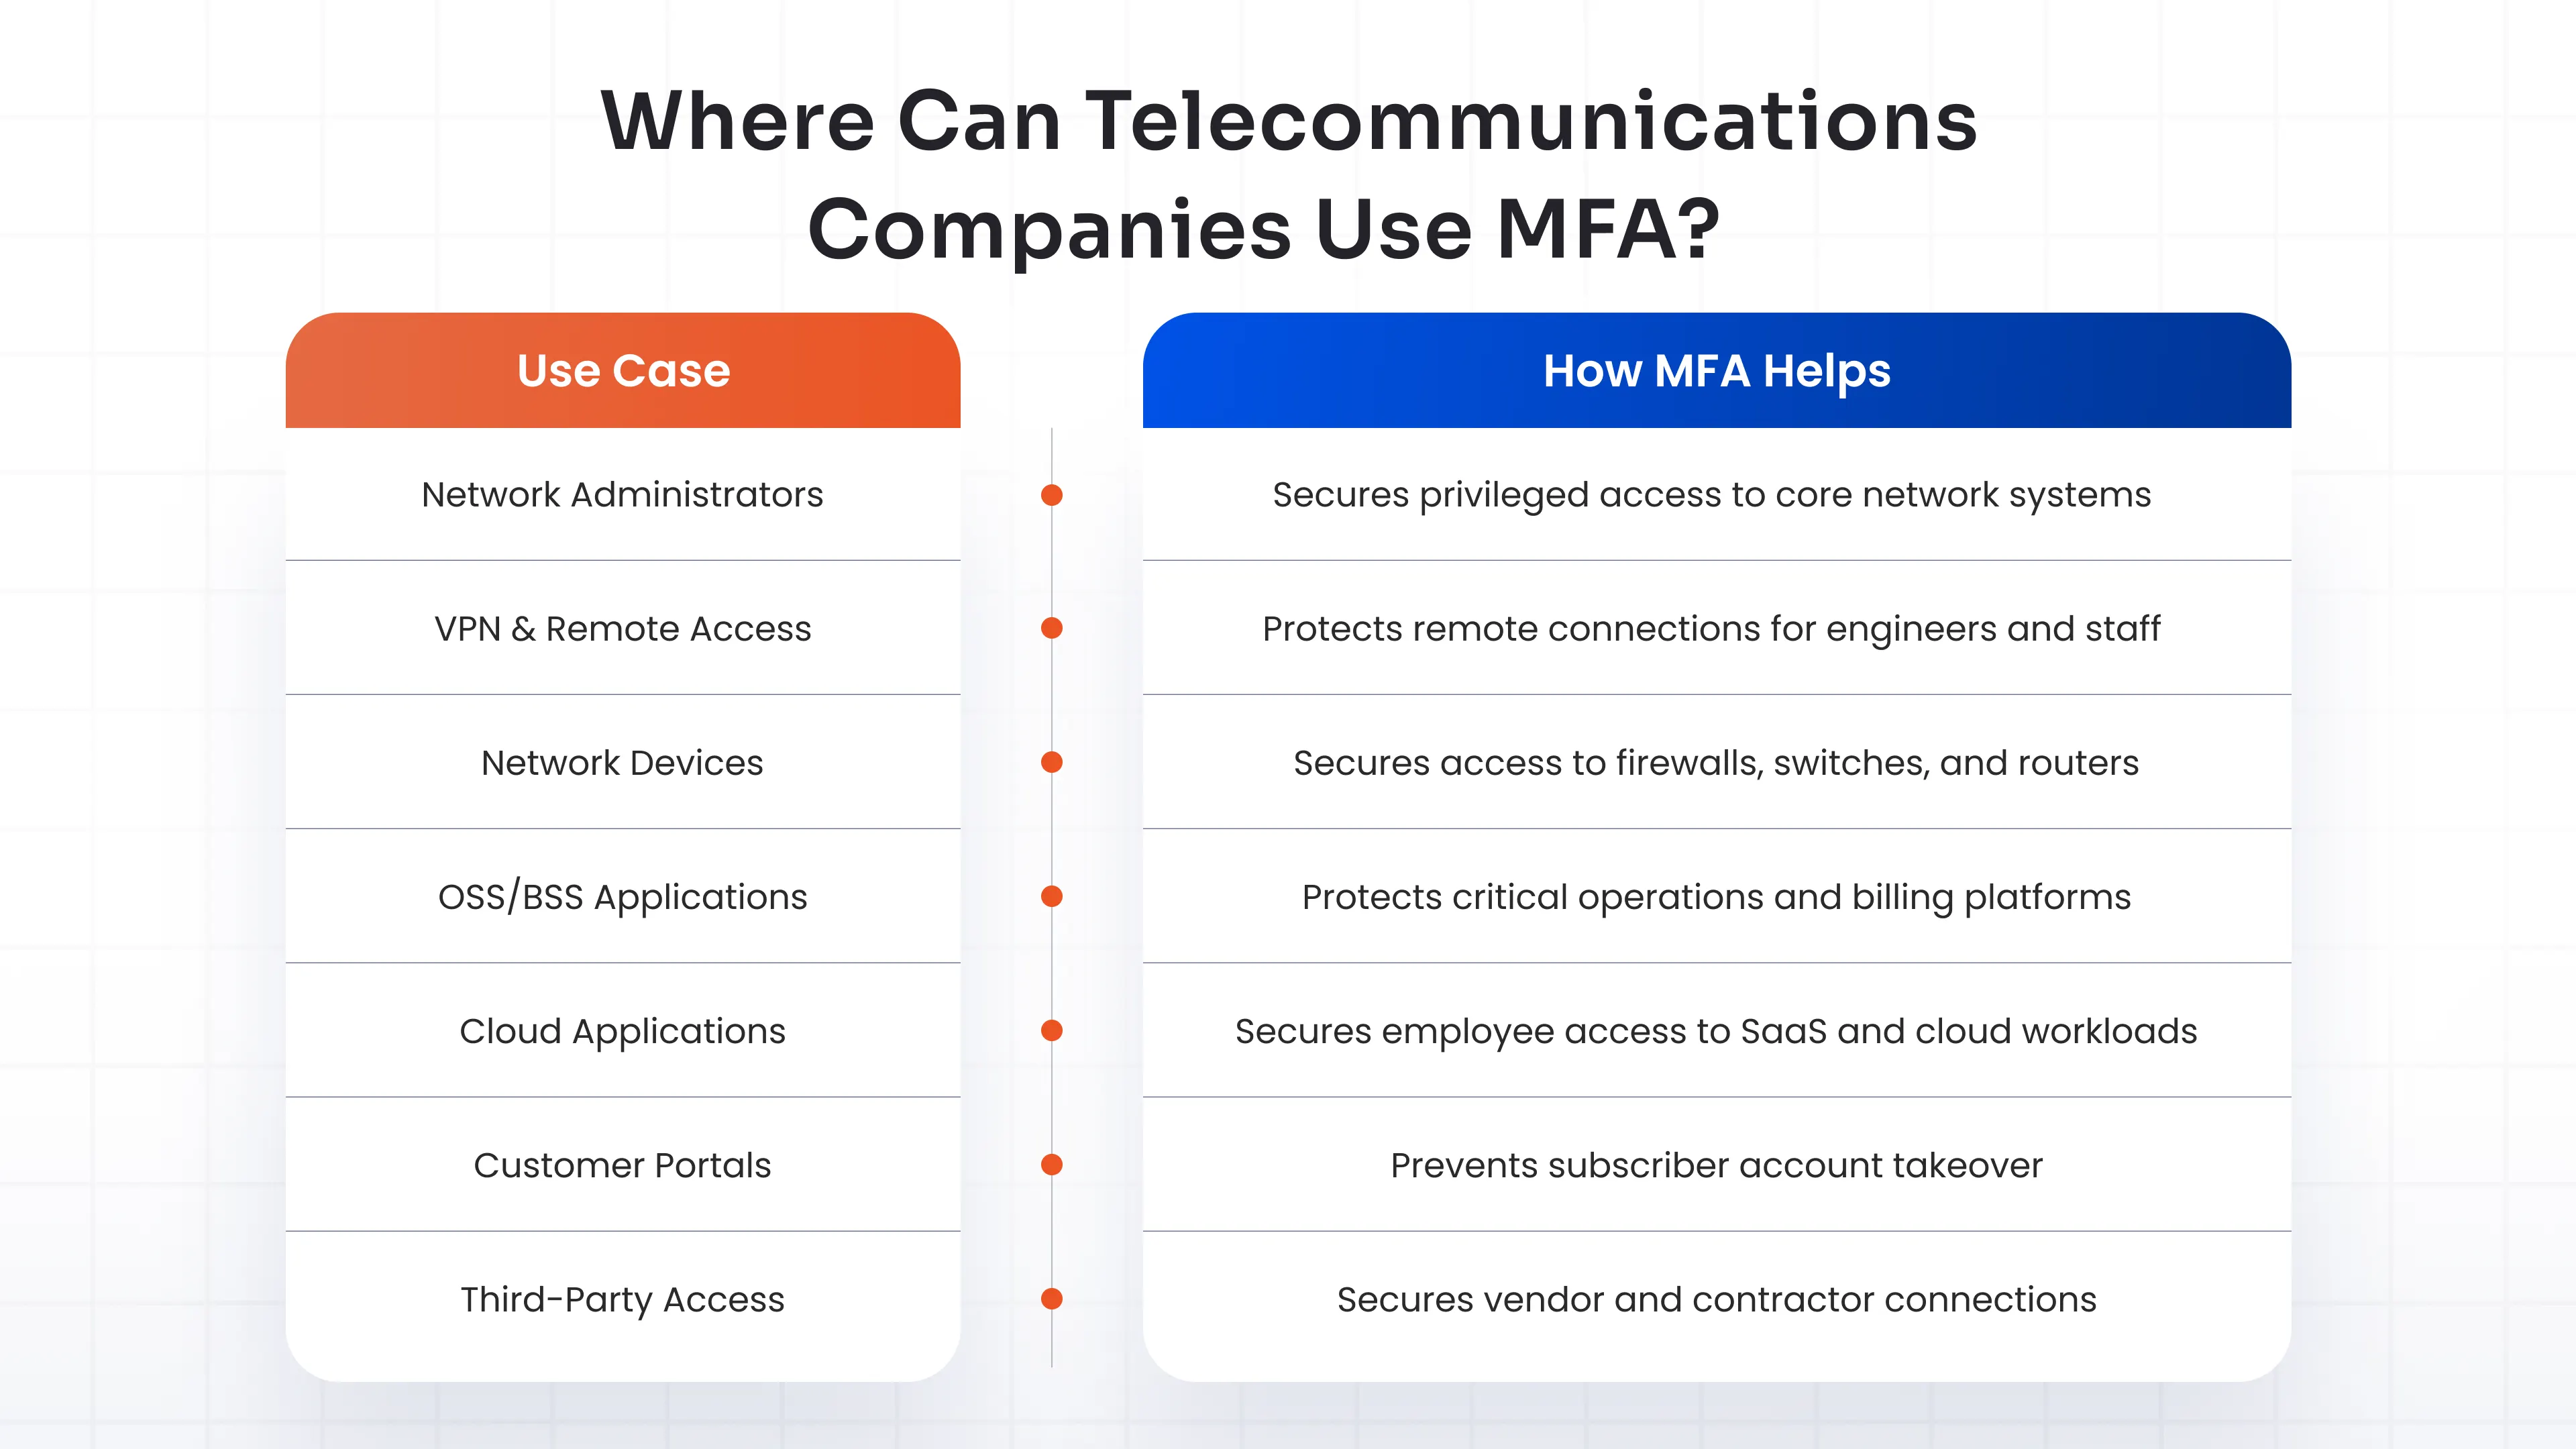
miniOrange estende l'autenticazione a più fattori (MFA) a tutte queste piattaforme tramite MFA VPN e integrazioni RADIUS / TACACS+ che coprono i dispositivi di rete, evitando così di dover utilizzare strumenti separati per ogni singola interfaccia.
Quali metodi di autenticazione a più fattori (MFA) sono i migliori per le telecomunicazioni?
Non tutti gli accessi comportano lo stesso rischio, quindi non tutti richiedono lo stesso fattore di autenticazione. Un cliente che controlla la propria bolletta e un amministratore di rete che riconfigura la rete 5G si trovano agli estremi opposti dello spettro di rischio. L'approccio corretto adatta i metodi di autenticazione a più fattori (MFA) al tipo di utente, alla sensibilità dell'accesso e al livello di resistenza al phishing richiesto.
1. App di autenticazione e OTP
Le password monouso basate sul tempo (TOTP) generate da un'app di autenticazione rappresentano una solida base per gli accessi quotidiani dei dipendenti, l'accesso del team di fatturazione e gli strumenti interni che non interagiscono con la rete centrale.
Funzionano offline, sono facili da implementare su larga scala e bloccano completamente i tentativi di furto di credenziali di base. Non sono resistenti al phishing di per sé, quindi è meglio riservarli ad accessi a basso rischio e ad alto volume piuttosto che a sistemi amministrativi o di rete.
2. Le notifiche push
L'autenticazione push invia una richiesta di approvazione direttamente al dispositivo registrato, senza bisogno di digitare alcun codice. Per una forza lavoro che effettua decine di accessi al giorno a piattaforme OSS/BSS e applicazioni interne, l'autenticazione push è l'opzione più veloce e rimane comunque più efficace della sola password.
Abbinatelo a politiche adattive in modo che le richieste di approvazione ripetute (un segnale di affaticamento da autenticazione a più fattori) vengano segnalate anziché approvate automaticamente.
3. FIDO2 e Passkeys
FIDO2 e le chiavi di accesso si collocano all'estremità superiore dello spettro della resistenza al phishing e rappresentano la direzione verso cui si sta muovendo la sicurezza delle telecomunicazioni. Invece di un codice o un link che un malintenzionato può intercettare o falsificare, FIDO2 associa una chiave crittografica alla pagina di accesso legittima, in modo che un portale falso o una chiamata persa non possano completare l'autenticazione.
Questo è particolarmente importante nel settore delle telecomunicazioni, dato che l'ingegneria sociale e il phishing vocale generato dall'intelligenza artificiale vengono spesso utilizzati per colpire i dipendenti degli operatori. FIDO2 e le chiavi di accesso sono particolarmente adatti per gli amministratori di rete, l'accesso a OSS/BSS e qualsiasi account che possa interagire con la rete centrale.
4. Chiavi di sicurezza e token hardware
Le chiavi di sicurezza fisiche estendono la stessa protezione contro il phishing ad ambienti in cui l'uso del telefono non è pratico, come centri operativi condivisi, strutture sicure o amministratori che gestiscono più account privilegiati. Un token hardware costa una frazione di quanto una singola credenziale di amministratore compromessa può esporre all'intera rete.
5. Biometrica
Il riconoscimento delle impronte digitali e del volto supporta l'autenticazione biometrica per l'accesso senza password dei dipendenti e, sempre più spesso, delle app rivolte ai clienti. Elimina la necessità di reimpostare la password e si integra bene con i flussi FIDO2 basati sui dispositivi, sebbene dipendano comunque dalla sicurezza del dispositivo stesso.
6. OTP via SMS ed e-mail
I codici via SMS e via e-mail sono strumenti familiari e facili da implementare, motivo per cui sono comuni nei portali rivolti ai clienti e nei sistemi legacy. Tuttavia, presentano delle vulnerabilità concrete, particolarmente rilevanti nel settore delle telecomunicazioni rispetto a quasi qualsiasi altro settore: lo scambio di SIM consente a un malintenzionato di trasferire il numero della vittima e intercettare direttamente il codice, e i messaggi SMS rimangono un bersaglio privilegiato per il phishing e il vishing.
Dato che gli stessi fornitori di servizi di telecomunicazione sono l'infrastruttura su cui si basano le vulnerabilità di SIM swapping, l'OTP via SMS/e-mail dovrebbe essere considerato un'opzione di ripiego per accessi legacy o a basso rischio, e mai come metodo di protezione per l'accesso amministrativo, di rete o privilegiato.
7. Smart card e autenticazione CAC
L' autenticazione tramite smart card e CAC (Common Access Card) è ideale per ambienti ad alta sicurezza, operazioni in settori affini alla difesa o strutture in cui il personale è già in possesso di una credenziale per l'accesso fisico. Il certificato è associato alla carta, quindi non c'è nulla da rubare tramite phishing e nulla che un malintenzionato possa intercettare da remoto.
Una solida strategia di telecomunicazioni utilizza metodi pratici come l'OTP e promuove un ampio accesso per dipendenti e clienti, riservando FIDO2, chiavi di sicurezza e autenticazione basata su certificati , le opzioni realmente resistenti al phishing, agli amministratori di rete, agli account privilegiati e a tutto ciò che riguarda il cuore della rete.
Esplora tutte le opzioni disponibili nella pagina Metodi MFA di miniOrange per associare i metodi ai tuoi gruppi di utenti.
Migliori pratiche per l'implementazione dell'autenticazione a più fattori (MFA) nelle telecomunicazioni
Implementare con successo l'autenticazione a più fattori (MFA) richiede tanto strategia quanto tecnologia. Ecco alcuni principi che si rivelano sempre vincenti:
1. Iniziate dagli account con privilegi e dagli account di amministratore di rete: questi sono gli obiettivi di maggior valore, quindi proteggeteli prima di tutto con i fattori di sicurezza più robusti.
2. Utilizzare l'autenticazione a più fattori (MFA) resistente al phishing per gli accessi ad alto rischio: per la rete centrale, OSS/BSS e gli accessi amministrativi, una soluzione MFA resistente al phishing come FIDO2 e le chiavi di sicurezza blocca le tattiche di phishing e vishing che eludono i codici SMS.
3. VPN sicura e accesso remoto: ogni sessione remota nella tua infrastruttura deve richiedere l'autenticazione a più fattori (MFA), senza eccezioni.
4. Implementare un'autenticazione adattiva basata sul rischio: intensificare la verifica solo quando i segnali di rischio lo giustificano. Una soluzione MFA adattiva legge IP, dispositivo, posizione e comportamento, in modo che gli accessi sicuri rimangano fluidi mentre le anomalie vengono contestate.
5. Integra l'autenticazione a più fattori (MFA) con la tua infrastruttura esistente: Scegli un software di autenticazione a più fattori (MFA) che si collega al tuo IAM, SSO, RADIUS e infrastruttura di rete piuttosto che aggiungere componenti isolati.
6. Fornire opzioni di ripristino sicure: i metodi di backup impediscono agli utenti legittimi di essere bloccati fuori dal sistema, senza tuttavia creare un punto di accesso vulnerabile per gli aggressori.
7. Monitorare l'attività di autenticazione: i registri di controllo e il monitoraggio in tempo reale trasformano il livello MFA in uno strumento di rilevamento, non solo in un semplice filtro.
Perché scegliere miniOrange MFA per le telecomunicazioni?
miniOrange è stato progettato per il tipo di ambiente eterogeneo e ad alto rischio in cui operano gli operatori di telecomunicazioni. Ecco alcuni motivi per cui è la soluzione ideale:
- 15+ metodi MFA in un'unica piattaforma, in modo da poter standardizzare su un unico strumento e personalizzare i fattori in base al ruolo e al rischio
- FIDO2, chiavi di accesso e chiavi di sicurezza per un accesso sicuro e resistente al phishing
- Notifiche push e app di autenticazione per un'autenticazione fluida e quotidiana della forza lavoro
- Autenticazione biometrica e token hardware per scenari senza password e ad alta sicurezza
- Soluzione MFA adattiva che attiva Consenti, Contesta o Nega in base ai segnali di rischio in tempo reale
- Autenticazione multipla VPN, MFA di Windows, MFA Linux e MFA di rete su tutta la superficie di accesso
- Integrazioni RADIUS e TACACS+ per proteggere firewall, switch e router senza bisogno di un modulo proxy separato
- Implementazione in cloud, on-premise e ibrida per adattarsi a come è costruito il tuo ambiente
- Autenticazione centralizzata e gestione delle policy per un controllo coerente su ogni punto di accesso
Conclusione
Gli operatori di telecomunicazioni si trovano ad affrontare uno scenario di minacce in cui una singola password rubata può esporre decine di milioni di abbonati, come ha dolorosamente dimostrato la violazione dei dati di SK Telecom nel 2025. Le sole password non sono più sufficienti a gestire una situazione del genere. L'autenticazione a più fattori (MFA), applicata a tutti gli amministratori di rete, VPN, dispositivi di rete, applicazioni, portali clienti e accessi dei fornitori, e basata su metodi resistenti al phishing per gli accessi a più alto rischio, rappresenta la soluzione pratica e collaudata per bloccare il furto di credenziali prima che si trasformi in una violazione dei dati.
Pronti a proteggere ogni punto di accesso della vostra rete? Prenotate oggi stesso una demo con il team di miniOrange.
DOMANDE FREQUENTI
Che cos'è l'autenticazione a più fattori (MFA) per le telecomunicazioni?
Si tratta di un livello di sicurezza che richiede agli utenti di telecomunicazioni di verificare la propria identità con due o più fattori oltre alla password, proteggendo reti, applicazioni, personale e account dei clienti da accessi non autorizzati.
L'autenticazione a più fattori basata su SMS è sicura per le aziende di telecomunicazioni?
È meglio delle sole password, ma gli SMS sono vulnerabili allo scambio di SIM e al phishing. Per l'accesso amministrativo e per le aree critiche della rete, è preferibile utilizzare metodi resistenti al phishing come FIDO2 o le chiavi di sicurezza.
Come possono le aziende di telecomunicazioni proteggere gli amministratori di rete remoti con l'autenticazione a più fattori (MFA)?
Applica l'autenticazione a più fattori (MFA) agli account VPN e privilegiati utilizzando fattori robusti e resistenti al phishing, integrala con RADIUS e l'infrastruttura di rete e aggiungi policy adattive che contrastino gli accessi ad alto rischio.
Qual è il metodo di autenticazione a più fattori (MFA) più adatto alle aziende di telecomunicazioni?
Dipende dal livello di rischio. Per l'accesso privilegiato e amministrativo, utilizzare FIDO2, passkey o chiavi di sicurezza, mentre per gli accessi di un numero maggiore di dipendenti, si possono utilizzare app di autenticazione o notifiche push.



Lascia un tuo commento