

Di fronte al crescente numero di accessi non autorizzati e violazioni dei dati, una strategia di difesa a singolo livello non è più sufficiente per le aziende, ed è qui che entrano in gioco le diverse tipologie di autenticazione a più fattori. Man mano che un'organizzazione diventa più competitiva e gestisce una maggiore quantità di dati, necessita di più livelli di sicurezza, supportati da diverse tipologie di autenticazione a più fattori. Microsoft, in occasione della RSA Conference 2020, ha evidenziato che il 99.9% degli account compromessi non utilizza l'autenticazione a più fattori . Secondo JumpCloud, l'87% delle grandi aziende con oltre 10,000 dipendenti implementa ormai l'autenticazione a più fattori come principale strumento di difesa contro gli attacchi più sofisticati.
Anche se un aggressore viola il primo livello, è quasi impossibile eliminare il secondo livello di autenticazione con l'MFA. Tra i tipi di MFA più potenti di miniOrange figurano le chiavi di sicurezza FIDO2, i dati biometrici come Face ID e Touch ID, le app di autenticazione, le password monouso (OTP) temporizzate e le OTP inviate tramite SMS ed email.
Il blog fornisce informazioni sull'MFA, insieme al suo valore essenziale, prima di spiegarne il processo operativo e presentarne le tipologie, inclusi i metodi basati sulla conoscenza e quelli basati sul possesso. L'articolo offre ai lettori una guida alla scelta dei metodi MFA, dimostrando al contempo perché miniOrange si pone come partner affidabile per l'MFA attraverso una sezione FAQ.
Che cos'è l'autenticazione a più fattori (MFA)?
L'autenticazione a più fattori (MFA) protegge il tuo account chiedendo più di una semplice password. Utilizza passaggi aggiuntivi, come un codice inviato al tuo dispositivo o un'impronta digitale, per verificare la tua identità. Questo rende molto più difficile l'accesso per gli hacker, anche se conoscono la tua password.
La sicurezza digitale di un'organizzazione viene notevolmente rafforzata dall'implementazione dell'autenticazione a più fattori (MFA) . Questo sistema rappresenta una misura di sicurezza fondamentale, in quanto richiede molteplici metodi di verifica dell'identità, tra cui password, codici dispositivo e scansioni biometriche, riducendo significativamente gli accessi non autorizzati al sistema. Tale ulteriore misura di sicurezza protegge i dati sensibili, rafforzando al contempo la fiducia dei clienti e garantendo la conformità agli standard di sicurezza del settore.
Per saperne di più: Autenticazione a due fattori (2FA) vs. autenticazione a più fattori (MFA): qual è la differenza?
Perché utilizzare l'autenticazione a più fattori (MFA)?
La sicurezza dell'MFA si trasforma grazie alla necessità di più passaggi di verifica dell'identità prima dell'autorizzazione all'accesso. La combinazione di sicurezza tramite password con codici monouso o verifica biometrica crea una barriera immediata contro gli accessi non autorizzati in caso di compromissione di una singola credenziale. Le misure di sicurezza aggiuntive proteggono le informazioni sensibili, creando al contempo una fiducia incrollabile da parte dei clienti e consolidando una solida reputazione di eccellenza nella sicurezza per le organizzazioni. L'MFA funge da elemento di differenziazione strategica nell'attuale contesto di minacce informatiche. Le organizzazioni più esperte sono consapevoli dell'importanza dell'MFA e la utilizzano come misura di sicurezza aggiuntiva a ogni accesso.
Come funziona l'autenticazione a più fattori?
L'autenticazione a più fattori (MFA) funziona richiedendo agli utenti di dimostrare la propria identità attraverso diversi metodi di verifica separati prima di concedere l'accesso. L'utente inizia inserendo le proprie credenziali di autenticazione principali, che di solito sono password. Il sistema richiede quindi un ulteriore passaggio di verifica, che in genere prevede la ricezione di un codice monouso su un dispositivo attendibile o uno dei tipi di autenticazione biometrica tramite scansione dell'impronta digitale.
Il processo di verifica dell'identità individuale avviene in modo indipendente per ogni fase, garantendo la sicurezza anche in caso di compromissione di un metodo di autenticazione. Implementando una solida soluzione di autenticazione come l'autenticazione a più fattori (MFA) di miniOrange, le organizzazioni possono costruire una forte difesa contro gli attacchi informatici, rafforzando al contempo la fiducia degli utenti e consolidando la propria reputazione in termini di sicurezza di fronte alle minacce in continua evoluzione.
5 tipi di autenticazione a più fattori
La scelta del tipo di MFA dipende dalle esigenze della tua organizzazione. Nessuna rete? L'OTP non funziona; usa la biometria, i PIN o i token hardware. Hai una forza lavoro globale da remoto? Scegli un accesso basato sul dispositivo o sulla posizione. Ecco i tipi di MFA che ti aiutano ad accedere in modo sicuro sempre e ovunque:
1. Fattori basati sulla conoscenza (qualcosa che sai)
I fattori basati sulla conoscenza sfruttano ciò che l'utente memorizza: informazioni che solo lui dovrebbe conoscere. Si tratta di un metodo tradizionale, tuttavia, essenziale per una strategia MFA.
- Le password: Codici alfanumerici tradizionali costituiti da combinazioni di stringhe di caratteri univoche e complesse.
- PIN: Sequenze numeriche da 4-6 cifre che, se inserite correttamente, consentono un accesso rapido.
- Domande di sicurezza: Mette alla prova gli utenti con domande personalizzate le cui risposte solo l'utente reale probabilmente conosce. Generalmente, vengono utilizzate in caso di blocco dell'account.
Sebbene familiari e diretti, i metodi basati sulla conoscenza sono più efficaci se utilizzati insieme ad altre tecniche per migliorare la sicurezza complessiva.
2. Fattori basati sul possesso (qualcosa che hai)
I fattori basati sul possesso agiscono su qualcosa di tangibile, un dispositivo o un token fisico, per dimostrare l'identità dell'utente. Garantiscono che solo l'utente in possesso del token hardware fisico o della chiave di sicurezza possa completare la procedura di accesso. Alcuni dei metodi MFA basati sul possesso di miniOrange includono:
- OTP tramite SMS: OTP tramite SMS Invia un codice monouso di 6-8 cifre direttamente al telefono cellulare dell'utente. Questo è uno dei tipi più comuni di autenticazione a più fattori (MFA).
- OTP tramite EMAIL: Fornisce un codice monouso tramite e-mail, offrendo un'alternativa affidabile quando l'accesso mobile non è disponibile, rendendo OTP tramite e-mail una comoda opzione di autenticazione.
- SMS fuori banda: Utilizza messaggi SMS che includono un collegamento sicuro per approvare o negare un tentativo di accesso, separando il processo di verifica dal canale principale.
- EMAIL fuori banda: Funziona allo stesso modo degli SMS out-of-band, inviando un'e-mail con un collegamento sicuro per la conferma.
- Verifica telefonica: Effettua una chiamata vocale automatizzata che legge un codice numerico, fornendo un metodo di verifica telefonica e aggiungendo un livello di verifica uditiva.
- Gettone hardware: Fornisce un servizio dedicato token hardware che genera un codice univoco per ogni tentativo di autenticazione.
- Notifica push: Fornisce un istantaneo notifica push all'app mobile dell'utente, consentendo l'approvazione o il rifiuto di una richiesta di accesso con un solo tocco.
- Autenticazione mobile: Prevede la scansione di un codice QR tramite l'app mobile miniOrange per un'autenticazione rapida e sicura. Utilizza il protocollo di autenticazione FIDO 2 ed è alla base dell'autenticazione senza password, uno dei migliori tipi di MFA.
Questa serie di metodi sfrutta la prova tangibile dell'identità, garantendo che il possesso di un dispositivo affidabile sia la chiave per l'accesso, anche se altri elementi vengono compromessi.
3. Fattori basati sull'inerenza (qualcosa che sei)
Le soluzioni biometriche consolidano questa categoria verificando l'identità attraverso caratteristiche fisiche o comportamentali uniche e intrinseche dell'utente. Questo approccio sfrutta caratteristiche quasi impossibili da replicare, fornendo una solida barriera contro gli accessi non autorizzati.
- Riconoscimento delle impronte digitali: Utilizza i modelli univoci dell'impronta digitale dell'utente per sbloccare i dispositivi e autenticare gli accessi in modo rapido e sicuro.
- Face ID (riconoscimento facciale): Analizza i diversi tratti del viso per confermarne l'identità, offrendo un metodo affidabile e semplice per la convalida dell'accesso.
- Autenticazione vocale: Utilizza le qualità uniche della voce dell'utente per garantire che chi parla sia effettivamente la persona autorizzata.
Combinando queste tecniche biometriche, miniOrange MFA fornisce un processo di autenticazione altamente sicuro e personalizzato che rafforza la fiducia e riduce al minimo il rischio di accessi fraudolenti.
4. Fattori basati sulla posizione (da qualche parte dove ti trovi)
I fattori basati sulla posizione geografica verificano dove si trova un utente quando tenta di accedere. Questo metodo aggiunge un ulteriore livello di sicurezza verificando i dati geografici degli utenti durante i tentativi di accesso; la suite miniOrange MFA include un metodo dedicato basato sulla posizione.
Le organizzazioni che desiderano integrare il contesto geografico nella propria sicurezza possono prendere in considerazione miniOrange MFA per ulteriori soluzioni basate sulla posizione, come la restrizione dell'accesso in base alla posizione per un'ampia gamma di app che supportano diversi protocolli di autenticazione come SAML, OAuth, LDAP, JWT e altri. miniOrange offre un'autenticazione basata sul contesto con la posizione come fattore abilitato.
5. Fattori basati sul tempo (tempo utilizzato)
I metodi basati sul tempo si basano su codici validi solo per un breve periodo, garantendo che, anche se intercettati, perdano rapidamente il loro valore. Questo approccio dinamico riduce al minimo la finestra temporale per potenziali attacchi e aggiunge un elemento critico a una strategia di sicurezza a più livelli.
- Token software (autenticatore miniOrange): Sfrutta l'app mobile miniOrange per generare codici dinamici a 6 cifre che scadono entro pochi istanti, garantendo che ogni sessione di autenticazione sia aggiornata e sicura.
- Autenticatore Google: Si integra con il App Google Authenticator per produrre password monouso basate sul tempo (TOTP), aggiungendo un ulteriore livello di protezione tramite codici costantemente aggiornati.
- Autenticatore Microsoft: Si collega all'app Microsoft Authenticator per generare codici con scadenza temporale, offrendo un'altra soluzione affidabile che si adatta perfettamente a un moderno framework di sicurezza multipiattaforma.
Queste tecniche, con i loro codici transitori e in continua evoluzione, riducono significativamente il rischio di accessi non autorizzati. Garantiscono che ogni codice di accesso sia utile solo per un periodo di tempo molto breve.
Come scegliere i metodi MFA più appropriati
Scelte errate di MFA causano ritardi di implementazione che aumentano del 40% e si traducono in vulnerabilità di sicurezza. Le aziende che effettuano valutazioni approfondite si concentrano innanzitutto su questi elementi essenziali.
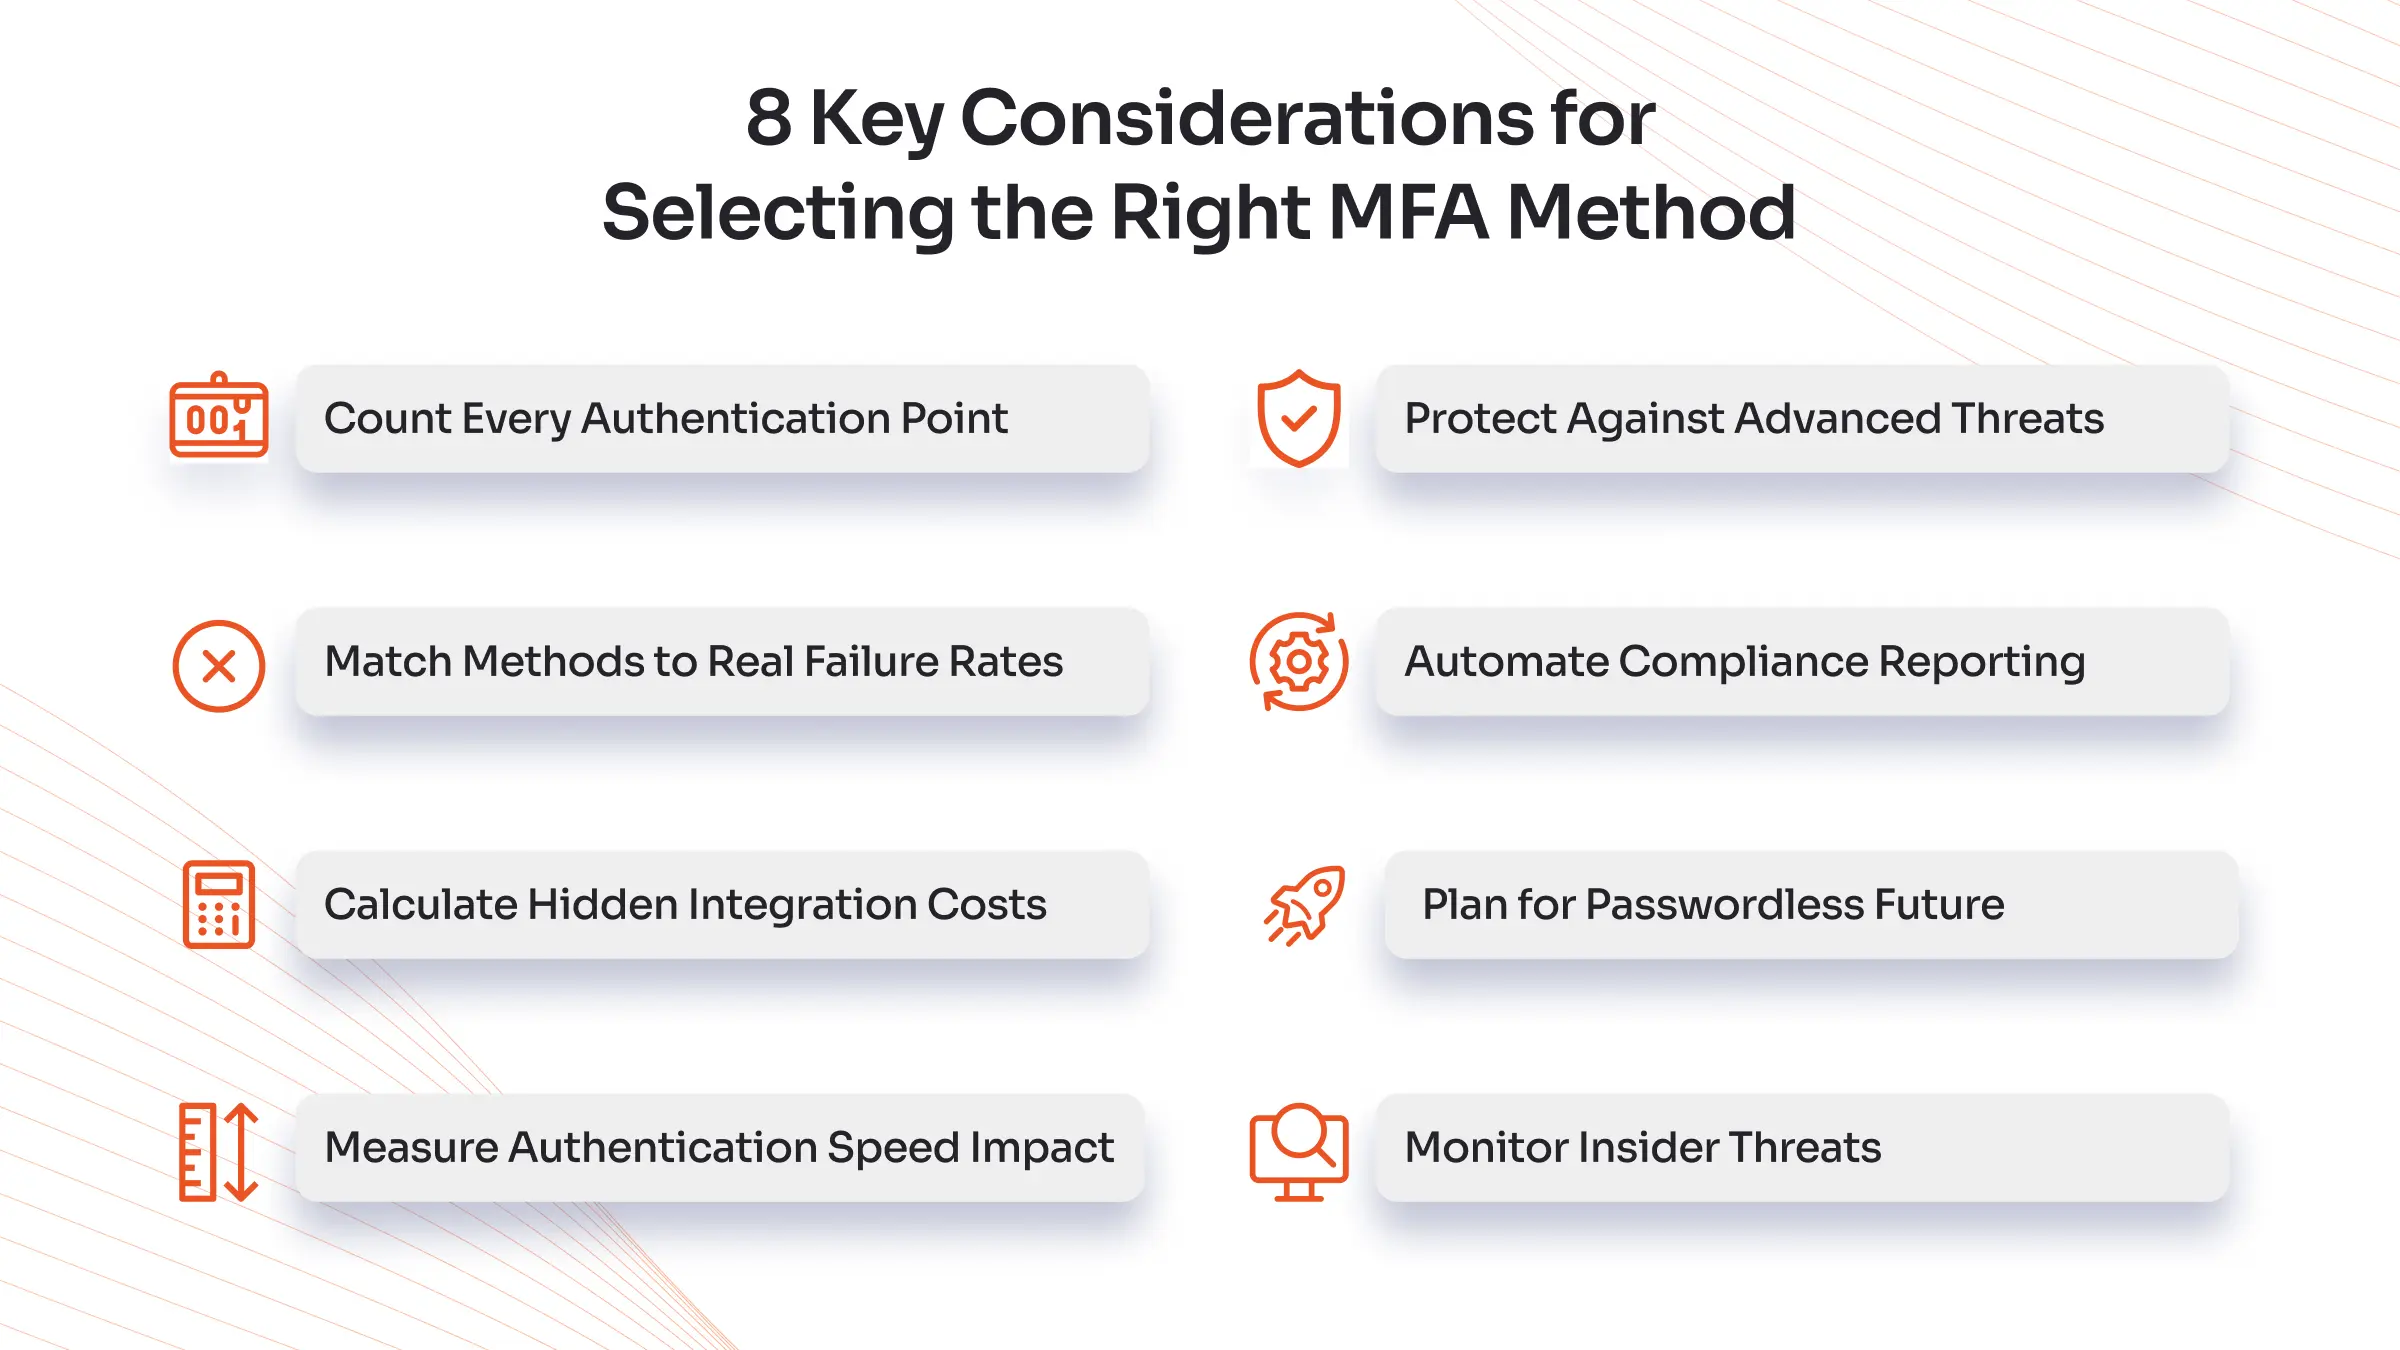
Contare ogni punto di autenticazione
La maggior parte delle aziende scopre un numero di punti di accesso tre volte superiore a quanto inizialmente previsto analizzando applicazioni, API, pannelli di amministrazione e sistemi legacy. Le organizzazioni dovrebbero creare una mappa di sistema per identificare gli elementi del protocollo NTLM legacy che richiedono soluzioni di reverse proxy MFA.
Abbinare i metodi ai tassi di fallimento reali
Il metodo di autenticazione tramite SMS registra un tasso di fallimento internazionale del 12%. Le app di autenticazione raggiungono un tasso di successo del 94%. I token hardware operano con un'affidabilità del 99.7%, mentre il loro prezzo annuo per utente varia da 50 a 200 dollari. Gli utenti di età pari o superiore a 60 anni riscontrano un tasso di fallimento dell'8% quando utilizzano metodi di autenticazione biometrica.
Dovrebbe essere una priorità la scelta di soluzioni che passino automaticamente a metodi di autenticazione di backup.
Calcola i costi di integrazione nascosti
I connettori predefiniti aiutano le organizzazioni a evitare di spendere tra i 15,000 e i 50,000 dollari per lo sviluppo di applicazioni personalizzate. Il processo di test dovrebbe includere sia il provisioning just-in-time che policy di accesso condizionale, insieme all'autenticazione API per gli account di servizio.
Misura l'impatto della velocità di autenticazione
L'implementazione dell'MFA aggiunge ritardi al processo di autenticazione che vanno dai 3 agli 8 secondi. Le organizzazioni con oltre 1,000 accessi giornalieri riscontrano ritardi settimanali che ammontano a 2-4 ore. I moderni sistemi di autenticazione utilizzano la tecnologia di autenticazione predittiva per ridurre i ritardi del 60%.
Proteggersi dalle minacce avanzate
L'implementazione standard di MFA non protegge da SIM swapping, push notification fatigue, session hijacking e attacchi machine-in-the-middle. Una soluzione sicura deve integrare l'analisi comportamentale con funzionalità di fingerprinting del dispositivo e binding di sessione.
Automatizzare la segnalazione di conformità
La conformità manuale richiede oltre 40 ore al mese. Le soluzioni avanzate generano automaticamente report SOC 2, NIST 800-63B e PCI-DSS con log di audit immutabili.
Pianifica un futuro senza password
L'adozione di tecnologie senza password porta a un risparmio annuo di 1.2 milioni di dollari, sebbene il 73% delle implementazioni si concluda con un fallimento. Per le implementazioni attuali, è consigliabile selezionare soluzioni che supportino WebAuthn, FIDO2 e passkey.
Monitorare le minacce interne
Il moderno sistema di autenticazione monitora le attività dei dipendenti a seguito dell'autorizzazione per identificare modelli di accesso ai dati irregolari, nonché orari di lavoro anomali e attività di promozione dei privilegi. L'analisi del comportamento di utenti ed entità (UEBA) aiuta a rilevare qualsiasi minaccia in grado di aggirare l'autenticazione.
La soluzione MFA giusta ti prepara ad affrontare ogni minaccia che potrebbe presentarsi nel corso degli anni e a proteggere efficacemente la tua organizzazione.
Perché scegliere miniOrange per le soluzioni MFA?
miniOrange protegge 3 milioni di utenti in tutto il mondo grazie a soluzioni MFA di livello enterprise che offrono una sicurezza ottimale unitamente a un'eccellente interfaccia utente. L' importanza dell'MFA non può essere sottovalutata, in quanto rappresenta uno degli elementi fondamentali di un'efficace strategia di sicurezza.
miniOrange MFA offre una sicurezza di livello enterprise con oltre 15 metodi di autenticazione, tra cui SMS, e-mail, notifiche push , dati biometrici, token hardware e soluzioni MFA resistenti al phishing come le chiavi di sicurezza FIDO2 e le passkey , supportando al contempo Google Authenticator e Microsoft Authenticator per semplificare l'adozione da parte degli utenti. Il suo motore zero-trust esegue valutazioni intelligenti del rischio per bloccare il 99.9% degli attacchi, consentendo al contempo una verifica adattiva in scenari ad alto rischio. Con oltre 3,000 integrazioni predefinite (Salesforce, Office 365, AWS, Google Workspace) e opzioni di implementazione flessibili, si adatta perfettamente da 10 a oltre 100,000 utenti. Per le aziende che proteggono gli endpoint, miniOrange offre anche una soluzione MFA dedicata per Windows per proteggere gli accessi desktop, gli accessi RDP e gli account locali o di dominio.
Il sistema rileva le minacce in tempo reale, mentre il suo sistema di intelligence integrato blocca gli indirizzi IP dannosi. Grazie al supporto di esperti 24 ore su 7, 40 giorni su 60 e alla risposta entro due ore, garantisce una rapida risoluzione dei problemi. Il suo prezzo trasparente per utente include tutti i metodi di autenticazione e app illimitate, riducendo i costi di sicurezza dal 500 al 2%. Scelto da aziende Fortune 95 e startup, è conforme agli standard SOC 25, HIPAA e GDPR, senza necessità di configurazioni aggiuntive. Le organizzazioni registrano una riduzione del XNUMX% degli incidenti di sicurezza e un aumento del XNUMX% della produttività.
Caratteristiche di miniOrange MFA:
- Oltre 15 metodi MFA, sicurezza zero-trust per prevenire il 99.9% degli attacchi.
- Oltre 3,000 integrazioni implementate in pochi giorni (Salesforce, Office 365, AWS).
- Scalabilità da 10 a oltre 100,000 utenti, distribuzione flessibile su cloud, on-premise e ibrida.
- Rilevamento delle minacce in tempo reale, assistenza 24 ore su 7, 2 giorni su XNUMX, risposta entro XNUMX ore.
- Prezzi basati sul numero di utenti attivi con un risparmio sui costi del 40-60% grazie alla soluzione di sicurezza MFA miniOrange.
miniOrange offre l'autenticazione a più fattori per gli utenti senza compromettere l'esperienza utente né gravare eccessivamente sul budget. Parla con un nostro esperto per trovare la soluzione MFA più adatta alle tue esigenze. Richiedi oggi stesso una prova gratuita dell'autenticazione a più fattori.
Come iniziare con MFA per un futuro sicuro
L'autenticazione a più fattori (MFA) non è solo un aggiornamento; è l'inizio di un'era di accessi sicuri ovunque. Ogni metodo, dalle notifiche push e i codici monouso alla biometria e ai token hardware e altro ancora, è stato progettato per ridurre significativamente il rischio di violazioni. Questo non solo offre ulteriori opzioni di accesso, ma dà anche agli utenti la sicurezza che i loro dati siano al sicuro. I vantaggi della biometria sono molteplici e, sebbene possa sollevare preoccupazioni in materia di privacy, è considerata un metodo sicuro per verificare l'identità degli utenti.
Integrando questi livelli nell'autenticazione a più fattori, le aziende non si limitano a proteggere i propri asset: ispirano fiducia, affidabilità e credibilità su cui dipendenti e clienti possono fare affidamento. Ogni accesso sicuro è una promessa di sicurezza, creando un ambiente in cui le persone si sentono veramente al sicuro e possono affrontare le sfide digitali con un senso di empowerment e semplicità.
Per le organizzazioni che desiderano rafforzare il proprio livello di sicurezza, miniOrange MFA si propone come una soluzione potente e incentrata sull'utente, che eleva gli standard di gestione degli accessi e infonde un senso di tranquillità a ogni login. Scegli tra diverse tipologie di autenticazione biometrica all'interno dei metodi miniOrange MFA . Scegliere miniOrange MFA significa scegliere un futuro in cui la sicurezza è intuitiva e l'umanità è al centro di ogni interazione.
FAQ
Qual è l'MFA più comune?
I tre principali metodi MFA utilizzati oggi includono codici SMS, app di autenticazione (come Google Authenticator) e token email. L'MFA basata su SMS rimane ampiamente utilizzata per la sua facilità d'uso, ma le app di autenticazione stanno guadagnando popolarità perché offrono funzionalità di sicurezza avanzate.
Quali sono i principali tipi di autenticazione a più fattori?
I quattro fattori di autenticazione principali utilizzati nell'autenticazione multifattore sono:
- Conoscenza: Qualcosa che conosci (ad esempio password, PIN, domanda di sicurezza)
- Possesso: Qualcosa che possiedi (ad esempio, telefono, token hardware, chiave di sicurezza)
- Inerenza: Qualcosa che sei (ad esempio, impronta digitale, riconoscimento facciale, dati biometrici)
- Sede: Da qualche parte dove ti trovi (ad esempio, posizione geografica, indirizzo IP)
Quale tipo di MFA è il più sicuro?
Una chiave di sicurezza hardware rappresenta il tipo di autenticazione a più fattori (MFA) più sicuro perché include dispositivi FIDO2 o WebAuthn. La ricerca dimostra che queste chiavi resistono ai tentativi di phishing e proteggono da quasi tutti i tipi di attacchi, il che le rende uno dei tipi di autenticazione a più fattori più invincibili. Le chiavi di sicurezza hardware rappresentano l'opzione più sicura per esigenze di sicurezza elevate, sebbene l'autenticazione biometrica offra una protezione elevata.
L'MFA può essere hackerato?
Sì, tutti i metodi MFA possono essere violati, ma alcuni sono molto più difficili da aggirare di altri. I metodi utilizzati per aggirare l'MFA includono ingegneria sociale, exploit tecnici (come lo scambio di SIM con codici SMS), attacchi fisici (come il furto di token o la copia di dati biometrici) e combinazioni di questi metodi. Le chiavi di sicurezza sono molto più difficili da decifrare rispetto ai codici SMS o email.
In che modo miniOrange MFA migliora la sicurezza?
Il sistema miniOrange MFA migliora la sicurezza attraverso molteplici metodi di autenticazione, che combinano la verifica della password con la verifica biometrica dell'autenticazione del dispositivo, l'autenticazione tramite token hardware e la verifica delle notifiche push.
Il sistema si integra bene in tutti i tipi di implementazione, inclusi cloud, on-premise, VPN e sistemi legacy, e controlla l'accesso in continua evoluzione, solitamente in base alla posizione e ai fattori di rischio dei tentativi di accesso. Il sistema consente l'accesso offline e semplifica la registrazione degli utenti per la gestione.



Lascia un tuo commento