

Le password sono state alla base dell'autenticazione per decenni. Ma sono anche diventate uno dei maggiori punti deboli della sicurezza moderna.
Gli utenti le riutilizzano, i malintenzionati le rubano e le organizzazioni impiegano molto tempo per gestirle. Con la crescente complessità dei sistemi e l'evoluzione delle minacce, affidarsi esclusivamente alle password non è più una soluzione pratica.
È qui che entra in gioco l'autenticazione senza password.
Anziché basarsi su segreti condivisi come le password, l'autenticazione senza password utilizza fattori legati al dispositivo o all'identità dell'utente. Questo elimina il principale punto di vulnerabilità e rende l'autenticazione più sicura e intuitiva.
In questo articolo analizzeremo cos'è l'autenticazione senza password, come funziona, i suoi vantaggi e se è effettivamente più sicura dei metodi tradizionali.
Che cos'è l'autenticazione senza password?
L'autenticazione senza password è un metodo per verificare l'identità di un utente senza utilizzare una password. Invece di basarsi su qualcosa che l'utente conosce, utilizza fattori come:
- Qualcosa che l'utente possiede (dispositivo, chiave di sicurezza)
- Qualcosa che identifica l'utente (dati biometrici come impronte digitali o riconoscimento facciale)
Questo approccio elimina completamente la necessità di password. Le moderne soluzioni di autenticazione senza password utilizzano dispositivi affidabili, dati biometrici e verifica crittografica per fornire un accesso sicuro e senza interruzioni.
In un flusso di accesso senza password, gli utenti si autenticano utilizzando dispositivi affidabili, dati biometrici o chiavi crittografiche. Poiché non c'è una password da rubare, riutilizzare o indovinare, la superficie di attacco si riduce significativamente.
Quali sono i tipi di metodi di autenticazione senza password?
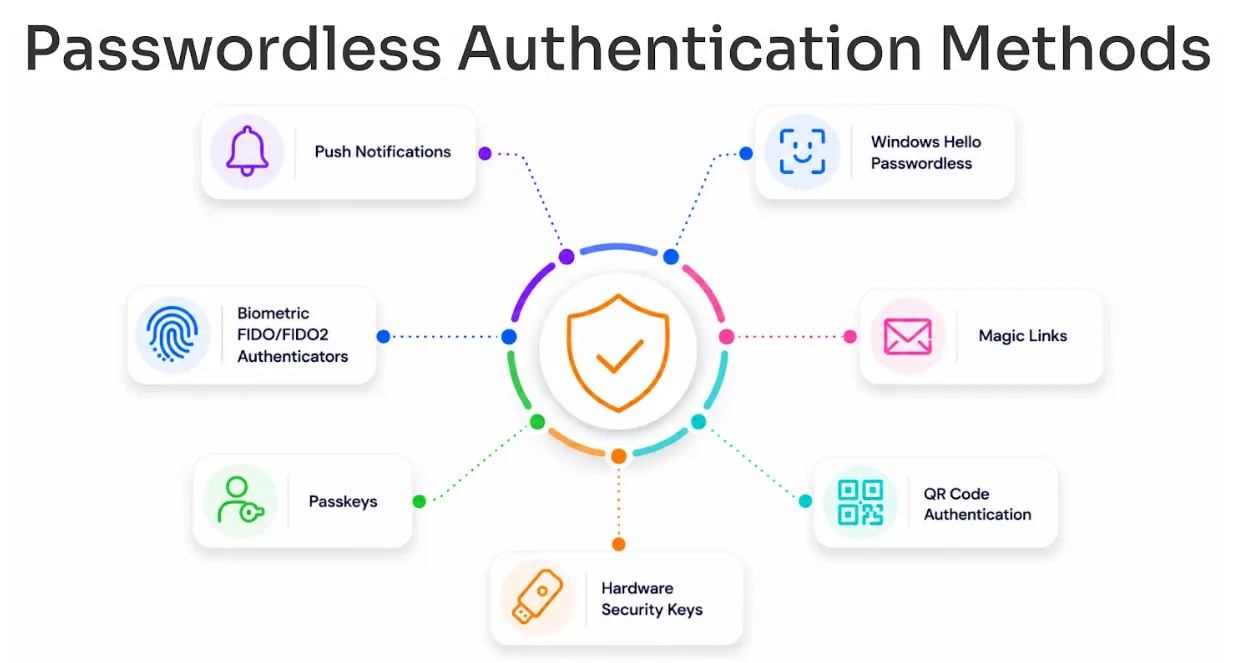
L'autenticazione senza password comprende diversi metodi che sostituiscono le password con alternative più sicure e intuitive. Ciascun metodo è progettato per verificare l'identità utilizzando dispositivi, dati biometrici o chiavi crittografiche anziché segreti condivisi.
Ecco le principali tipologie di metodi di autenticazione senza password:
1. Le notifiche push
Le notifiche push consentono agli utenti di approvare o rifiutare le richieste di accesso direttamente sui propri dispositivi mobili registrati. Quando viene effettuato un tentativo di accesso, viene inviata una notifica al dispositivo dell'utente e l'accesso viene concesso solo dopo l'approvazione.
Questo metodo è ampiamente utilizzato perché semplifica l'autenticazione pur mantenendo la sicurezza, poiché la verifica avviene su un dispositivo affidabile.
2. Autenticatori biometrici FIDO/FIDO2
I sistemi di autenticazione biometrica utilizzano impronte digitali, riconoscimento facciale o altre caratteristiche fisiche per verificare l'identità. Nei sistemi basati su FIDO/FIDO2 , la biometria viene utilizzata per sbloccare una chiave crittografica memorizzata sul dispositivo.
Ciò garantisce che i dati biometrici non vengano condivisi con i server, rendendo il processo sicuro e rispettoso della privacy.
3. Passkey
Le Passkey sono credenziali moderne e resistenti al phishing, basate sugli standard FIDO. Utilizzano la crittografia a chiave pubblica-privata, in cui la chiave privata rimane archiviata in modo sicuro sul dispositivo dell'utente.
Possono essere sincronizzati su diversi dispositivi, consentendo agli utenti di accedere in modo sicuro senza dover ricordare le password e mantenendo un'esperienza fluida.
4. Chiavi di sicurezza hardware
Le chiavi di sicurezza hardware sono dispositivi di autenticazione fisici, spesso chiamati token hardware, come le chiavi USB o NFC, utilizzate per verificare l'identità dell'utente durante l'accesso. L'utente collega o avvicina la chiave per autenticarsi in modo sicuro.
Queste chiavi offrono una solida protezione contro gli attacchi di phishing e sono comunemente utilizzate in ambienti aziendali che richiedono elevati livelli di sicurezza. Molte organizzazioni utilizzano l'autenticazione tramite token hardware per rafforzare l'autenticazione a più fattori (MFA) e supportare un controllo degli accessi resistente al phishing.
5. Windows Hello senza password
Windows Hello consente l'accesso senza password ai dispositivi Windows tramite dati biometrici o PIN. Si integra direttamente con il sistema operativo e utilizza un'autenticazione sicura basata sul dispositivo, supportata da chiavi crittografiche.
Ciò lo rende un'opzione pratica per gli ambienti aziendali che utilizzano sistemi Windows e può essere abbinato all'autenticazione a più fattori (MFA) di Windows per le organizzazioni che necessitano di un ulteriore livello di verifica oltre alla sola biometria.
6. Collegamenti magici
I link magici consentono agli utenti di accedere cliccando su un link sicuro inviato alla loro email. Una volta verificato il link, l'accesso viene concesso senza richiedere la password.
Questo metodo è comunemente utilizzato nelle applicazioni a contatto con il cliente grazie alla sua semplicità e facilità d'uso.
7. Autenticazione tramite codice QR
L'autenticazione tramite codice QR consente agli utenti di accedere scansionando un codice visualizzato su un dispositivo utilizzando un altro dispositivo affidabile, come ad esempio uno smartphone.
Questo approccio è utile per l'autenticazione tra dispositivi diversi ed elimina la necessità di inserire manualmente le credenziali.
Come funziona l'autenticazione senza password?
L'autenticazione senza password si basa su principi crittografici, più comunemente sulla crittografia a chiave pubblica-privata (asimmetrica). Invece di affidarsi a password che possono essere indovinate, riutilizzate o rubate, utilizza chiavi sicure e la verifica basata sul dispositivo per confermare l'identità.
A un livello generale, il sistema verifica chi sei e cosa possiedi (il tuo dispositivo), anziché chiederti qualcosa che ricordi. Questo cambiamento elimina la necessità di segreti condivisi e rende il processo di autenticazione più sicuro e affidabile.
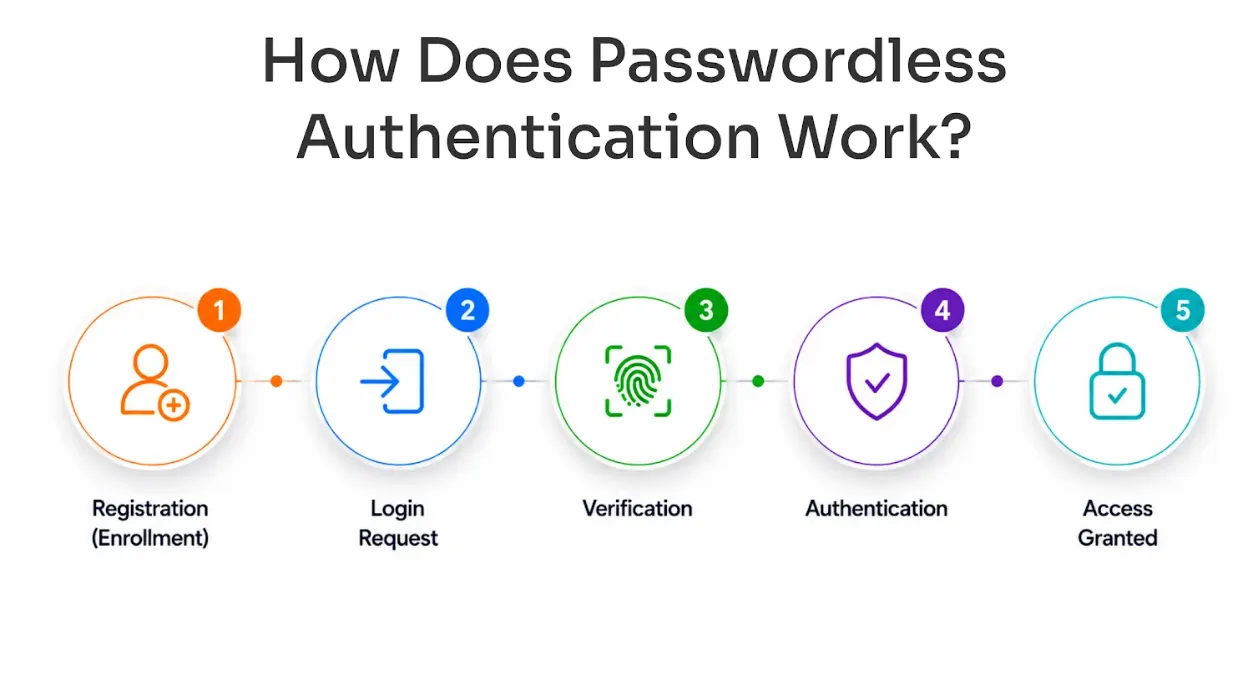
Ecco come funziona il processo:
1. Registrazione (Iscrizione)
Il processo inizia quando un utente registra un dispositivo affidabile, come uno smartphone, un laptop o una chiave di sicurezza hardware.
- Una coppia di chiavi pubblica-privata viene generata direttamente sul dispositivo.
- La chiave privata è memorizzata in modo sicuro sul dispositivo e non lo lascia mai
- La chiave pubblica viene condivisa e memorizzata sul server.
Questo passaggio crea una relazione sicura e affidabile tra il dispositivo dell'utente e l'applicazione. Poiché la chiave privata rimane sul dispositivo, non può essere esposta o intercettata.
2. Richiesta di accesso
Quando l'utente tenta di accedere, il sistema non richiede la password. Il server invia invece una sfida crittografica univoca al dispositivo registrato.
Ogni sfida viene generata per uno specifico tentativo di accesso e non può essere riutilizzata. Ciò garantisce che, anche se la comunicazione viene intercettata, non possa essere sfruttata.
3. Verifica
L'utente verifica quindi la propria identità sul dispositivo utilizzando un metodo sicuro come:
- Dati biometrici (impronte digitali o riconoscimento facciale)
- Sblocco del dispositivo (PIN o sequenza)
- Chiave di sicurezza hardware
Questa verifica avviene localmente sul dispositivo, confermando che la persona che avvia l'accesso è l'utente legittimo e ha accesso al dispositivo attendibile.
4. Autenticazione
Una volta verificato l'utente, il dispositivo utilizza la chiave privata per firmare la sfida ricevuta dal server.
- La risposta firmata viene inviata nuovamente al server.
- Il server utilizza la chiave pubblica memorizzata per convalidare la firma
Se la firma è valida, il sistema conferma che la richiesta proviene dal dispositivo registrato e non è stata manomessa.
5. Accesso concesso
Se la verifica ha esito positivo, l'accesso viene concesso all'utente. L'intero processo si svolge in pochi secondi e non richiede l'inserimento di password in nessuna fase, risultando quindi sicuro e intuitivo per gli utenti.
5 vantaggi dell'autenticazione senza password
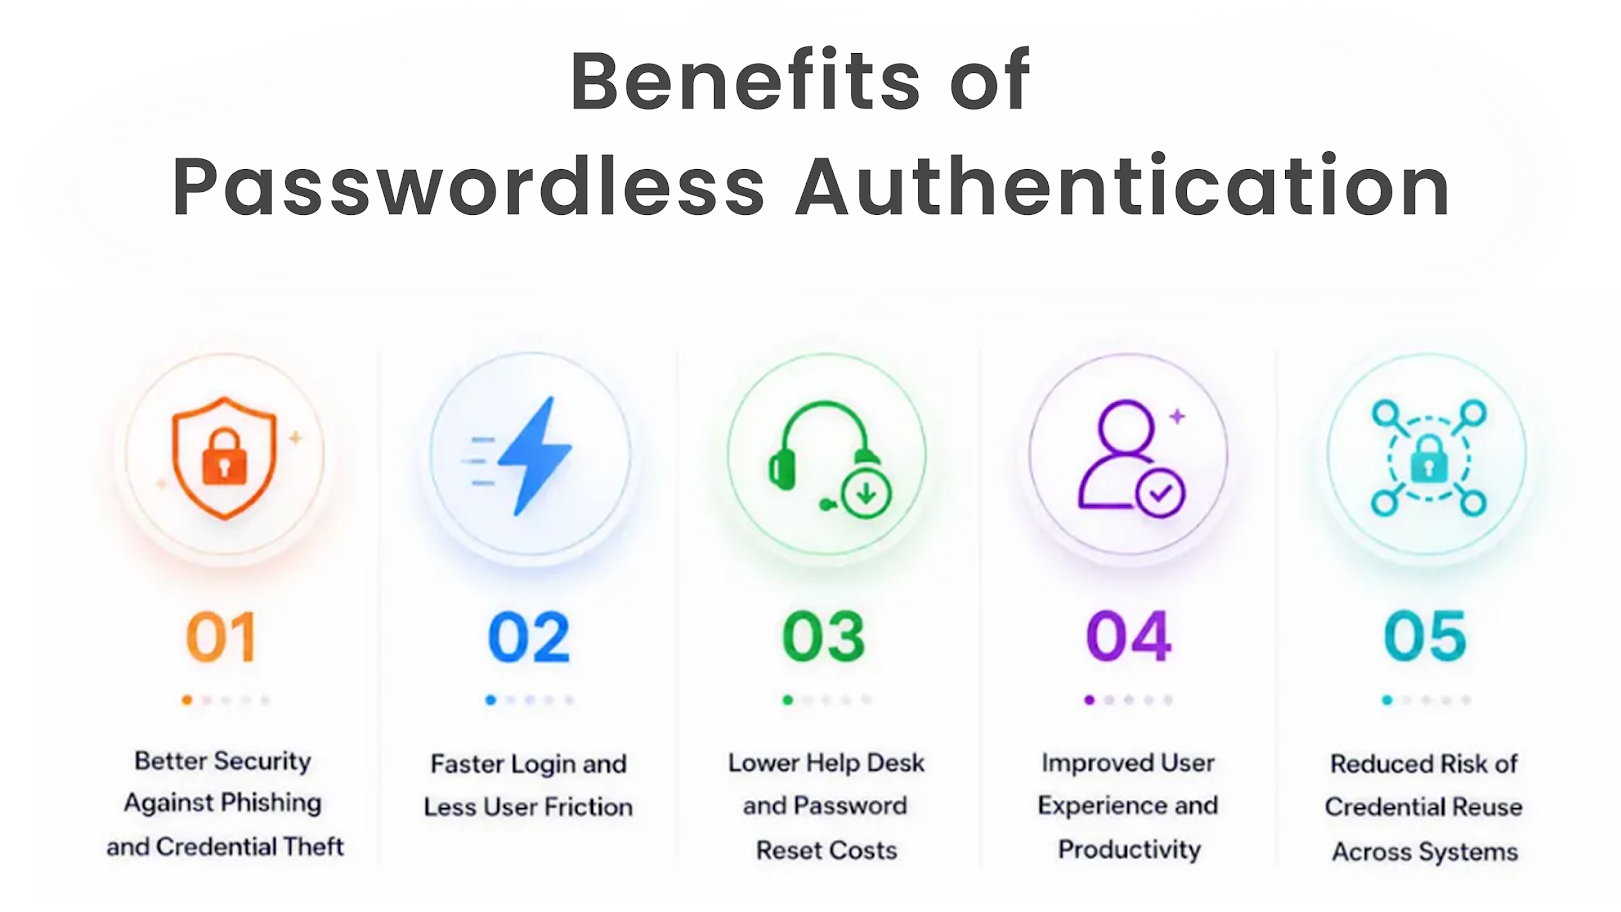
L'autenticazione senza password non si limita a eliminare le password. Cambia il modo in cui viene verificata l'identità, sostituendo le credenziali deboli e riutilizzabili con un'autenticazione sicura basata sul dispositivo. Questo cambiamento migliora sia la sicurezza che l'esperienza utente, semplificando la protezione dei sistemi per le organizzazioni e riducendo gli ostacoli.
Ecco alcuni dei principali vantaggi dell'autenticazione senza password:
- Maggiore sicurezza contro il phishing e il furto di credenziali: L'autenticazione senza password elimina la dipendenza dalle password, che rappresentano l'obiettivo più comune per gli aggressori. Poiché non ci sono credenziali da rubare, riutilizzare o sottoporre a phishing, il rischio di compromissione dell'account si riduce significativamente. Metodi come le chiavi di accesso e l'autenticazione basata su FIDO rafforzano ulteriormente la sicurezza utilizzando la verifica crittografica al posto di segreti condivisi.
- Accesso più rapido e minore attrito per l'utente: Gli utenti non devono più ricordare o inserire password complesse. L'autenticazione può essere completata rapidamente tramite dati biometrici, dispositivi o approvazioni, riducendo i tempi di accesso. Ciò si traduce in un'esperienza utente più fluida, soprattutto in ambienti in cui è richiesto un accesso frequente alle applicazioni.
- Riduzione dei costi dell'assistenza clienti e del ripristino della password: Le problematiche relative alle password, come il ripristino e il blocco degli account, rappresentano una parte consistente delle richieste di assistenza IT. Eliminando le password, le organizzazioni possono ridurre significativamente il numero di richieste di supporto e i costi operativi. Ciò non solo consente di risparmiare tempo, ma riduce anche le spese associate alla gestione degli accessi degli utenti.
- Migliore esperienza utente e maggiore produttività: Un processo di autenticazione più semplice consente agli utenti di accedere ai sistemi senza interruzioni. Si riduce il tempo dedicato al recupero di password dimenticate o alla risoluzione di problemi di accesso. Di conseguenza, dipendenti e clienti possono concentrarsi sulle proprie attività senza inutili ritardi.
- Riduzione del rischio di riutilizzo delle credenziali tra diversi sistemi: Spesso gli utenti riutilizzano le stesse password su più piattaforme, il che aumenta l'impatto di una singola violazione. L'autenticazione senza password elimina questo rischio, rendendo impossibile il riutilizzo delle credenziali. Ogni evento di autenticazione è associato a un dispositivo o metodo specifico, migliorando la sicurezza complessiva.
Qual è il problema con le password?
Le password falliscono perché si basano sul concetto di segreti condivisi. Una password è qualcosa che un utente conosce e invia a un sistema per la verifica, il che significa che può essere esposta, copiata o utilizzata in modo improprio. Qualsiasi informazione condivisa tra un utente e un sistema diventa un potenziale punto di vulnerabilità.
In pratica, le password possono essere rubate tramite attacchi di phishing, intercettate durante la trasmissione o riutilizzate su più account. Gli utenti spesso creano password deboli o riutilizzano le stesse credenziali su piattaforme diverse, il che aumenta significativamente il rischio. Una volta compromessa una singola password, i malintenzionati possono utilizzarla per accedere a più sistemi.
Gli aggressori sfruttano attivamente questo comportamento utilizzando strumenti automatizzati, credential stuffing e tecniche di ingegneria sociale . Invece di introdursi nei sistemi, spesso accedono utilizzando credenziali valide ottenute tramite fughe di dati o inganni.
Di conseguenza, le password sono diventate una delle cause più comuni di violazioni della sicurezza. Sono difficili da gestire, facili da usare in modo improprio e sempre meno efficaci contro i moderni metodi di attacco.
Tipi comuni di attacchi alle password
Le password sono uno dei bersagli più facili per gli hacker perché si basano sul comportamento degli utenti e su segreti condivisi. Invece di violare sistemi complessi, gli hacker spesso si concentrano sullo sfruttamento di password deboli, cattive pratiche e flussi di autenticazione vulnerabili. Nel tempo, si sono evoluti diversi metodi di attacco che rendono più semplice ottenere accessi non autorizzati senza violare direttamente il sistema.
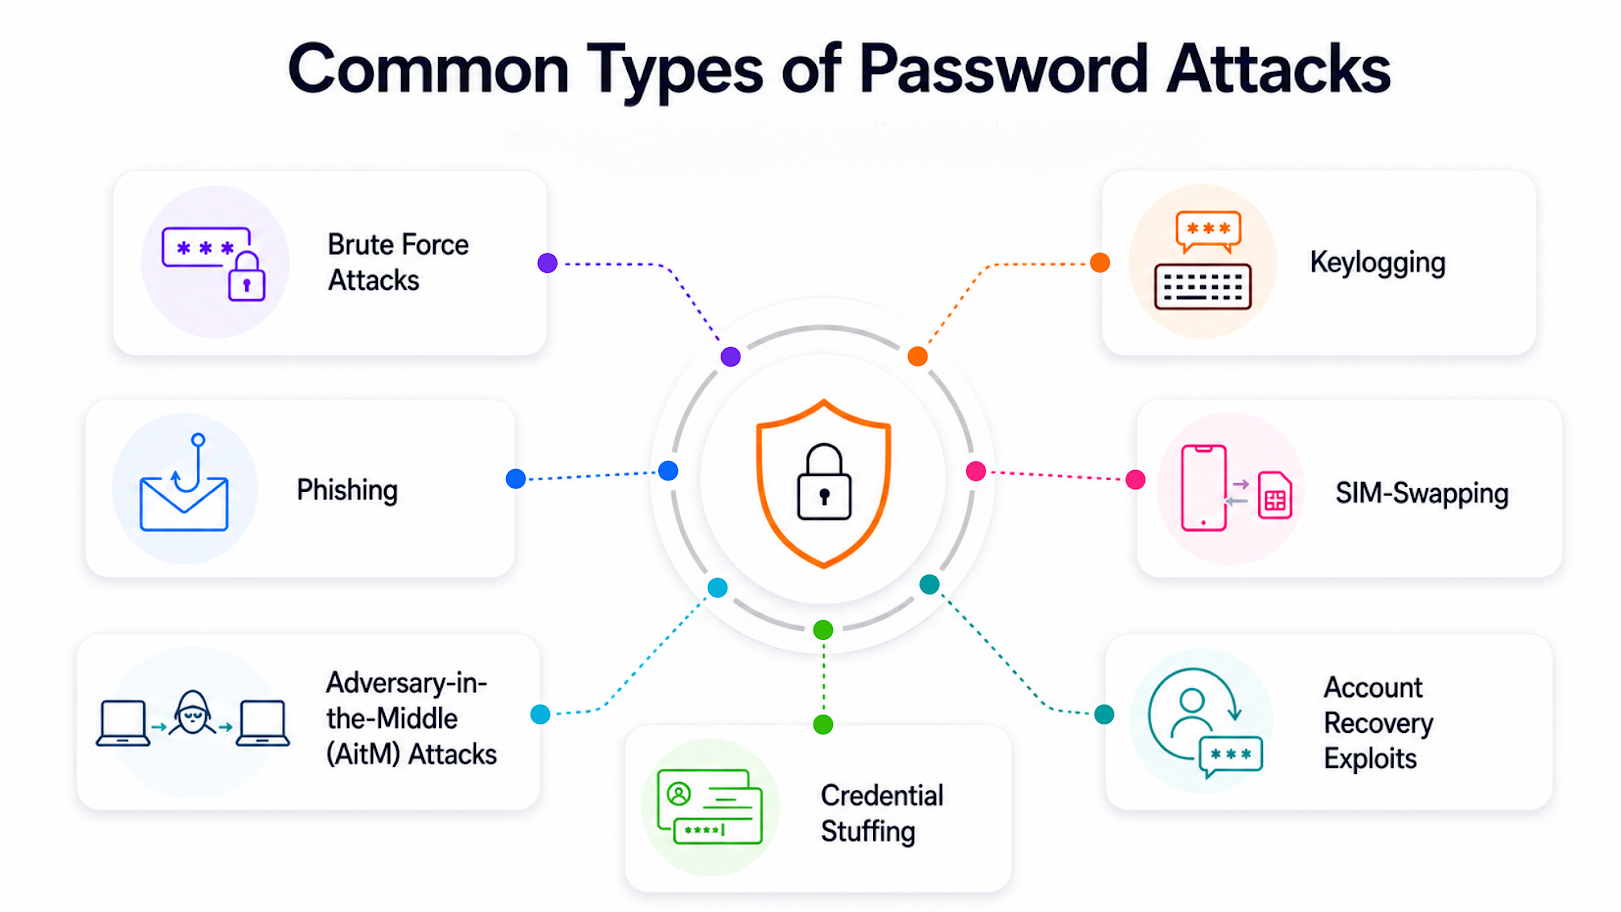
Ecco alcuni dei principali tipi di attacchi alle password:
1. Attacchi di forza bruta
Gli attacchi di forza bruta consistono nel provare sistematicamente molteplici combinazioni di password fino a trovare quella corretta. Gli aggressori utilizzano strumenti automatizzati per testare migliaia o addirittura milioni di combinazioni in breve tempo. Le password deboli o di uso comune sono particolarmente vulnerabili a questo metodo. Sebbene i sistemi moderni implementino meccanismi di limitazione della frequenza di accesso e di blocco, gli attacchi di forza bruta rimangono efficaci contro gli account scarsamente protetti.
2. Phishing
Gli attacchi di phishing inducono gli utenti a rivelare le proprie credenziali impersonando siti web o servizi legittimi. I malintenzionati creano pagine di accesso false, identiche a quelle di piattaforme affidabili, e attirano gli utenti tramite e-mail, messaggi o link dannosi. Una volta inserite le credenziali, le informazioni vengono acquisite e utilizzate per accedere agli account reali. Questo metodo si basa principalmente sull'ingegneria sociale piuttosto che sullo sfruttamento di tecniche di sicurezza.
3. Attacchi Adversary-in-the-Middle (AitM)
Negli attacchi Adversary-in-the-Middle, gli aggressori intercettano la comunicazione tra l'utente e il sistema di autenticazione. Invece di rubare direttamente le credenziali, si posizionano tra le due parti per acquisire i dati di accesso in tempo reale. Ciò consente loro di aggirare determinate misure di sicurezza, inclusa in alcuni casi l'autenticazione basata su OTP (One-Time Password) . Questi attacchi sono più sofisticati e difficili da rilevare rispetto al phishing tradizionale.
4. Riempimento delle credenziali
Il credential stuffing sfrutta il riutilizzo delle password da parte degli utenti su più piattaforme. Gli aggressori utilizzano combinazioni di nome utente e password trapelate da una violazione e le provano su altri servizi. Poiché molti utenti riutilizzano le credenziali, questo metodo spesso ha successo senza bisogno di indovinare le password. Gli strumenti automatizzati consentono di testare rapidamente grandi quantità di credenziali su più sistemi.
5. Registrazione chiavi
Gli attacchi keylogger si basano su malware che registrano ogni tasto premuto dall'utente. Questo permette agli aggressori di acquisire nomi utente, password e altre informazioni sensibili all'insaputa dell'utente. I keylogger possono essere installati tramite download dannosi, link di phishing o software compromesso. Poiché i dati vengono acquisiti direttamente dal dispositivo, le tradizionali misure di sicurezza potrebbero non rilevarli immediatamente.
6. Sostituzione della SIM
Gli attacchi di SIM swapping prendono di mira i metodi di autenticazione basati su dispositivi mobili, in particolare gli OTP via SMS. Gli aggressori ingannano gli operatori telefonici inducendoli a trasferire il numero di telefono della vittima su una nuova SIM card sotto il loro controllo. Una volta raggiunto l'obiettivo, possono intercettare gli OTP e accedere agli account che si basano sulla verifica tramite SMS. Questo attacco evidenzia i rischi derivanti dall'affidarsi esclusivamente al numero di telefono come fattore di autenticazione sicuro.
7. Exploit per il recupero dell'account
I processi di recupero dell'account sono spesso più deboli dei meccanismi di autenticazione principali. Gli aggressori sfruttano queste vulnerabilità aggirando le domande di sicurezza, intercettando le email di recupero o manipolando le fasi di verifica. Se i meccanismi di recupero non sono adeguatamente protetti, gli aggressori possono reimpostare le password e assumere il controllo degli account senza conoscere le credenziali originali. Questo rende i processi di recupero un rischio per la sicurezza critico, ma spesso sottovalutato.
Quali sono i diversi fattori di autenticazione?
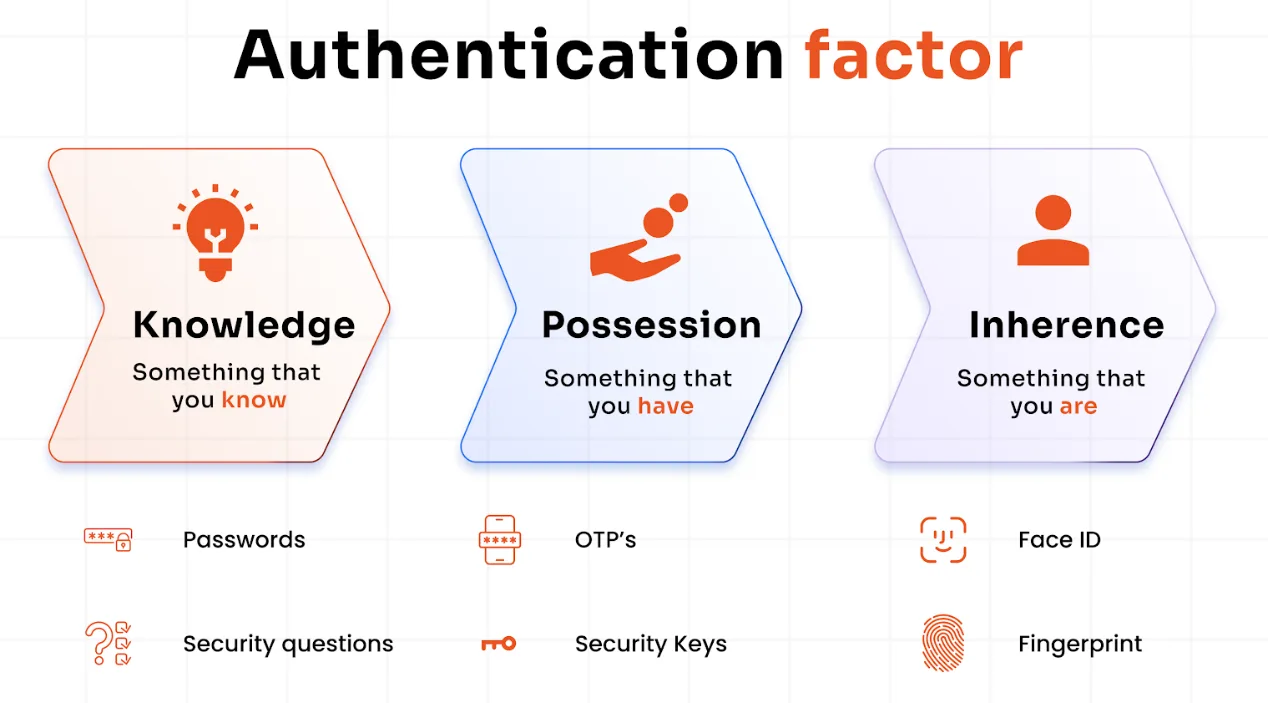
L'autenticazione è il processo di verifica dell'identità di un utente. Per farlo in modo efficace, i sistemi di sicurezza si basano su diversi tipi di fattori che convalidano l'identità da molteplici punti di vista. Questi fattori costituiscono la base dei moderni metodi di autenticazione , tra cui l'autenticazione a più fattori (MFA) e l'accesso senza password.
I metodi di autenticazione si basano su tre fattori principali:
1. Conoscenza
Si riferisce a qualcosa che l'utente conosce, come una password, un PIN o una risposta di sicurezza. È il fattore di autenticazione più comunemente utilizzato, ma anche il più debole, poiché può essere indovinato, riutilizzato o rubato tramite phishing e altri attacchi.
2. Possesso
Questo fattore si basa su qualcosa che l'utente possiede, come un dispositivo mobile, una chiave di sicurezza hardware o un'app di autenticazione. Poiché l'accesso dipende da un dispositivo fisico, è più difficile da replicare per gli aggressori rispetto ai fattori basati sulla conoscenza.
3. Inerenza
Il termine "inerenza" si riferisce a qualcosa che l'utente è, come ad esempio le caratteristiche biometriche quali impronte digitali, riconoscimento facciale o scansione dell'iride. Queste caratteristiche sono uniche per ogni individuo e non possono essere facilmente condivise o duplicate, il che le rende un forte fattore di autenticazione.
Autenticazione senza password vs. autenticazione a più fattori (MFA)
L'autenticazione senza password e l'autenticazione a più fattori (MFA) vengono spesso utilizzate insieme, ma non sono la stessa cosa. Entrambe mirano a migliorare la sicurezza, ma lo fanno in modi diversi. Comprendere le differenze tra le due è fondamentale per scegliere la strategia di autenticazione più adatta al proprio ambiente.
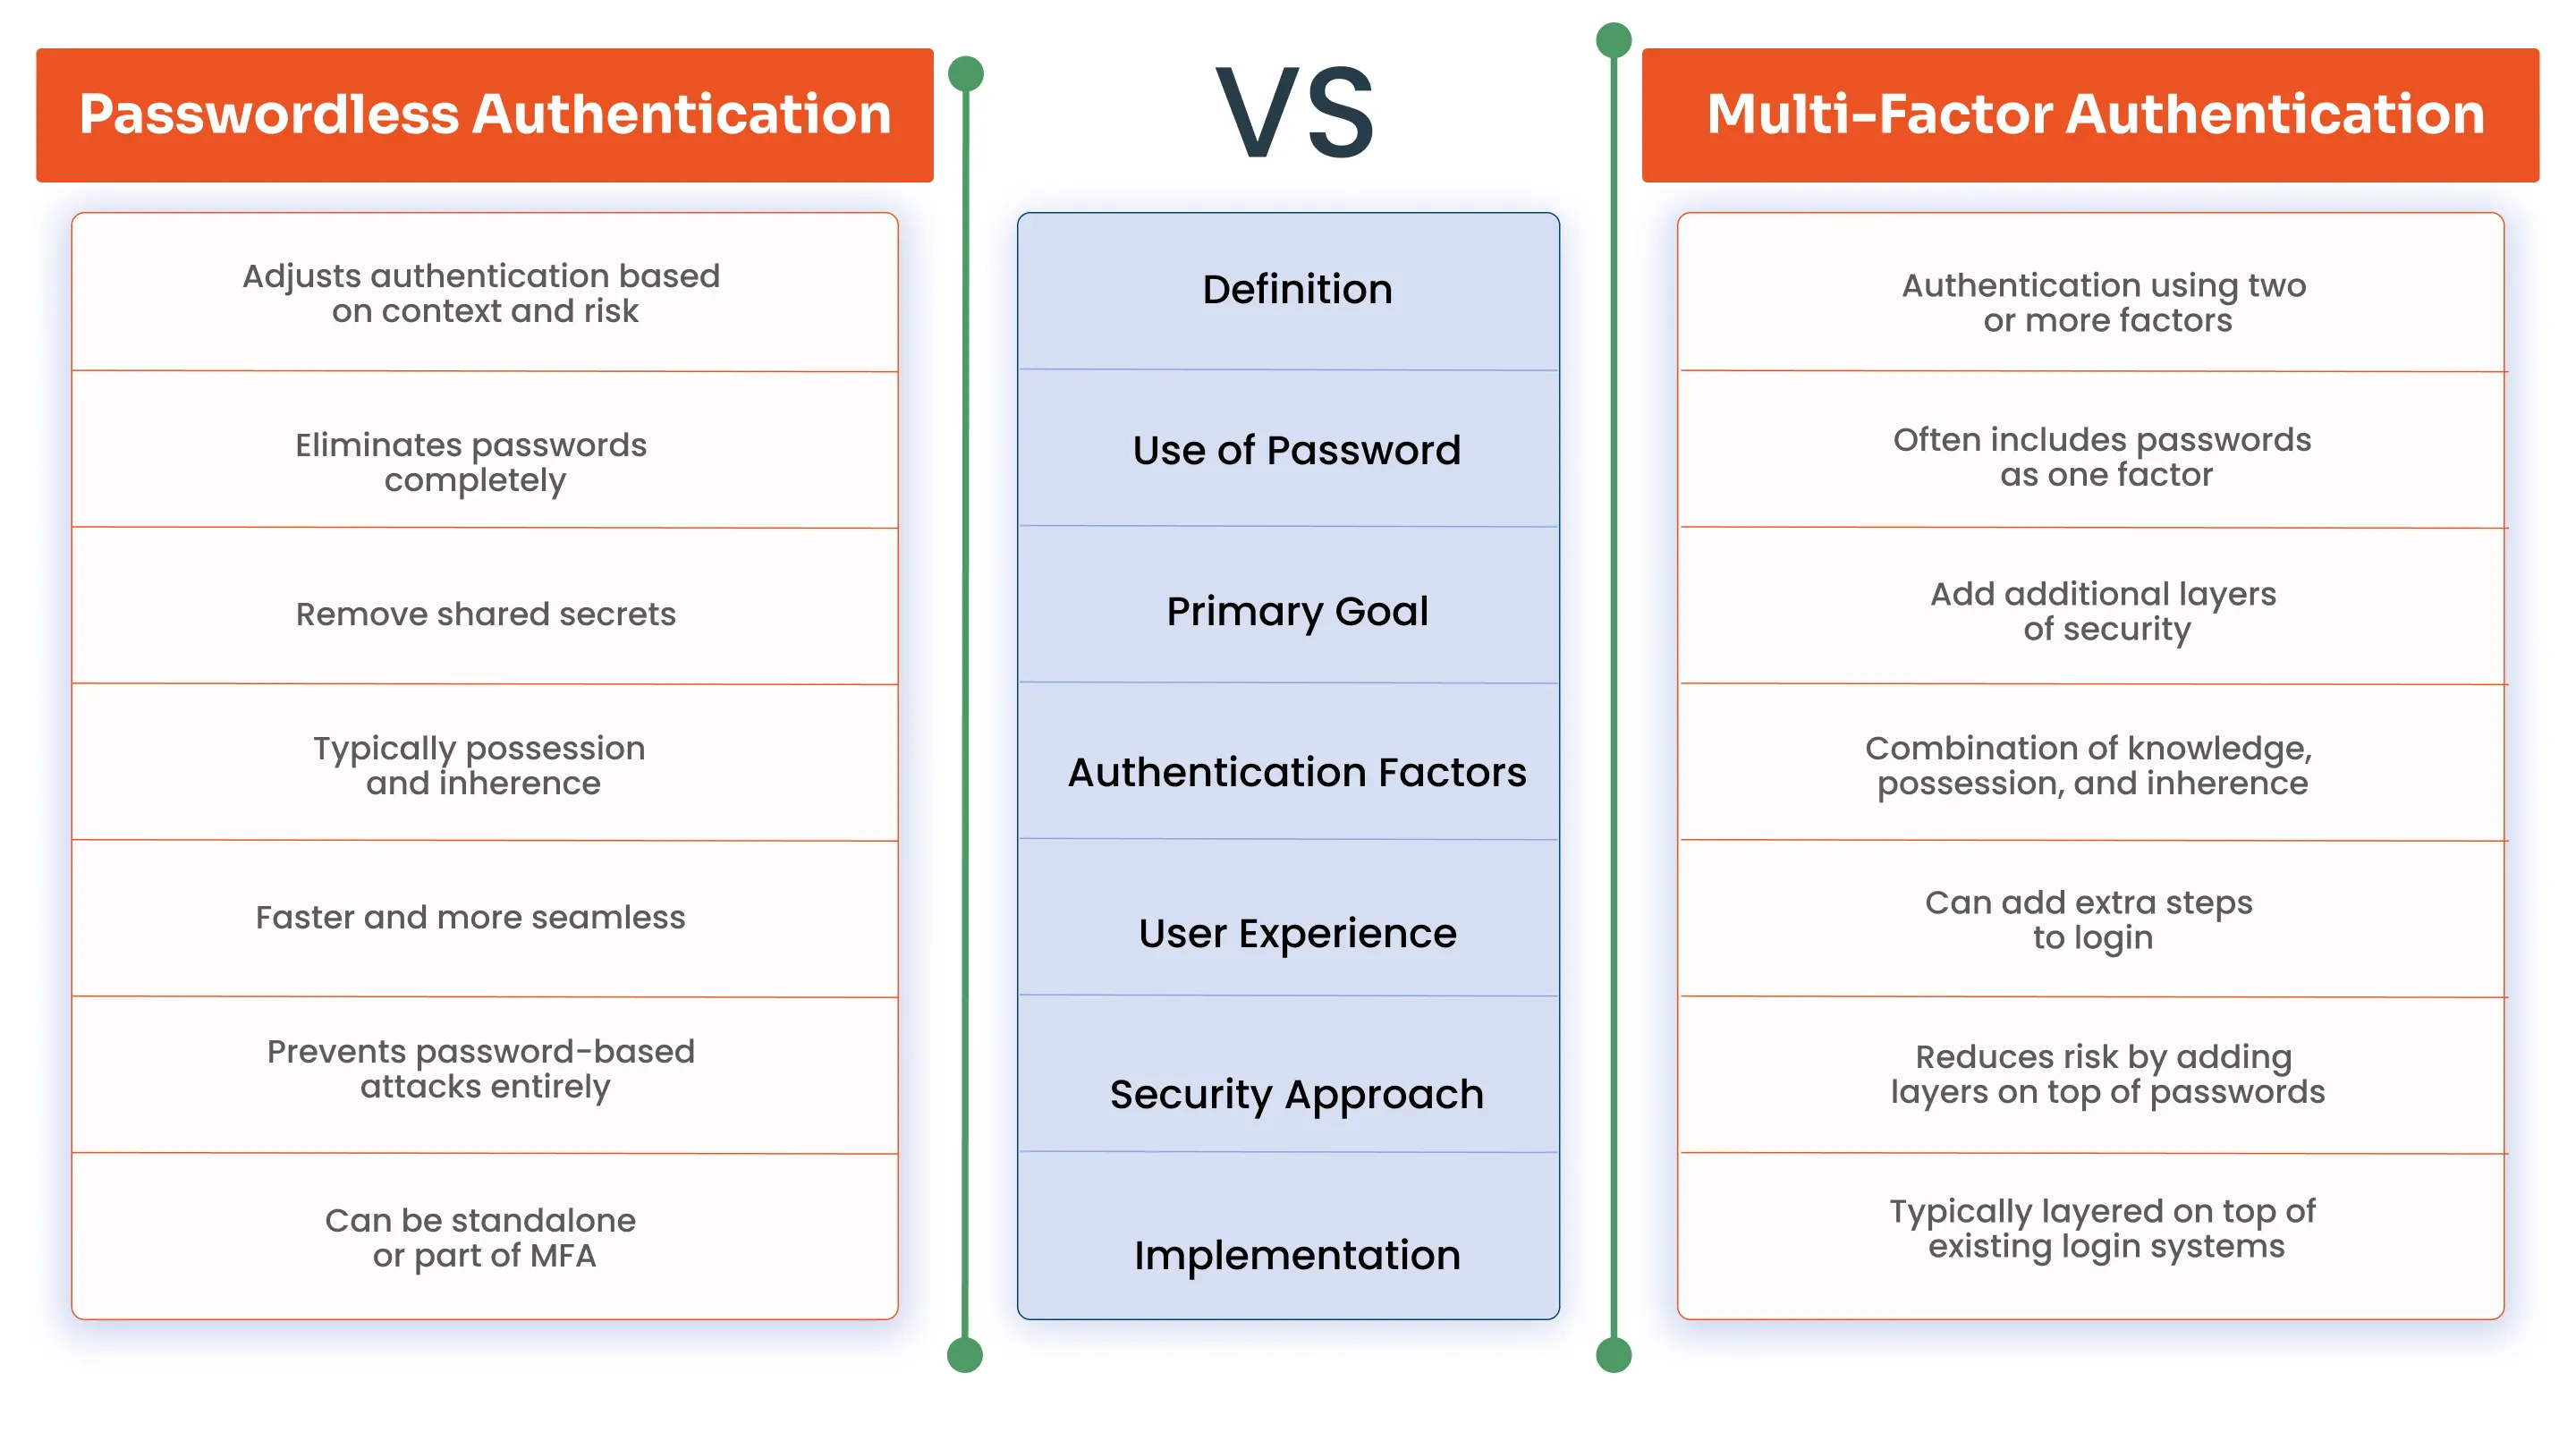
La differenza principale risiede nel modo in cui ciascun approccio gestisce le password.
L'autenticazione senza password elimina completamente le password dal processo di accesso. Invece di chiedere agli utenti di ricordare e inserire le proprie credenziali, si basa su metodi sicuri come dispositivi, dati biometrici o chiavi crittografiche. Eliminando le password, si elimina uno dei vettori di attacco più comuni, tra cui il phishing, il furto di credenziali e il riutilizzo delle password.
L'autenticazione a più fattori (MFA), d'altro canto, aggiunge ulteriori livelli di verifica al processo di accesso esistente. Nella maggior parte dei casi, questo include ancora una password come primo fattore, seguita da un secondo fattore come un codice OTP, una notifica push o un controllo biometrico. L'MFA migliora la sicurezza ma non elimina i rischi associati alle password.
Un'altra differenza fondamentale riguarda l'impatto sull'esperienza utente. L'autenticazione senza password semplifica l'accesso eliminando la necessità di ricordare le credenziali, mentre l'autenticazione a più fattori (MFA) può introdurre passaggi aggiuntivi che, a seconda dell'implementazione, potrebbero rallentare l'accesso.
È inoltre importante comprendere che questi due approcci non si escludono a vicenda. L'autenticazione senza password può essere utilizzata come parte di una strategia MFA. Ad esempio, un sistema può utilizzare un accesso basato sul dispositivo (senza password) combinato con la verifica biometrica o controlli basati sul rischio per rafforzare ulteriormente la sicurezza.
In pratica, molti sistemi di autenticazione moderni combinano entrambi gli approcci per raggiungere un equilibrio tra sicurezza e usabilità. L'autenticazione senza password elimina l'anello più debole, mentre l'autenticazione a più fattori (MFA) aggiunge una protezione supplementare laddove necessario.
Combinazione di autenticazione senza password e autenticazione adattiva
L'autenticazione senza password diventa significativamente più efficace se combinata con l'autenticazione adattiva. Invece di applicare gli stessi requisiti di accesso a tutti gli utenti, l'autenticazione adattiva valuta il contesto di ogni tentativo di accesso prima di decidere il livello di verifica necessario.
Questa valutazione si basa su fattori quali il dispositivo dell'utente, la sua posizione e i suoi modelli di comportamento. Ad esempio, un accesso da un dispositivo e da una posizione noti potrebbe richiedere una verifica minima, mentre un accesso da un ambiente sconosciuto potrebbe attivare controlli aggiuntivi. Questo approccio dinamico garantisce che la sicurezza venga applicata dove è più importante, senza aggiungere inutili complicazioni a ogni accesso.
Combinando l'autenticazione senza password con l'autenticazione adattiva, le organizzazioni possono rafforzare la sicurezza mantenendo al contempo un'esperienza utente fluida. Ciò consente alle aziende di abbandonare i flussi di autenticazione rigidi e adottare un approccio più consapevole del rischio e basato sul contesto.
Come funziona la tecnologia senza password con Passkeys e Zero Trust
L'autenticazione senza password si allinea perfettamente con i moderni framework di sicurezza come Zero Trust. In un modello Zero Trust, nessun utente o dispositivo è considerato affidabile per impostazione predefinita e ogni richiesta di accesso deve essere continuamente verificata.
Le chiavi di accesso e l'autenticazione basata su FIDO svolgono un ruolo chiave a supporto di questo modello. Invece di affidarsi alle password, utilizzano la verifica crittografica, in cui le credenziali non possono essere riutilizzate o intercettate. Ciò elimina la condivisione di segreti e riduce significativamente il rischio di phishing e attacchi basati sulle credenziali.
Combinando l'autenticazione senza password con i principi Zero Trust, le organizzazioni possono implementare una verifica dell'identità più rigorosa in ogni fase. Questo approccio garantisce che l'accesso venga concesso solo dopo la validazione sia dell'utente che del dispositivo, rendendo l'autenticazione senza password un elemento fondamentale della sicurezza aziendale moderna.
Casi d'uso comuni dell'autenticazione senza password
L'autenticazione senza password è utilizzata in diversi ambienti per semplificare l'accesso e al contempo migliorare la sicurezza. Non si limita a un singolo caso d'uso e può essere applicata ovunque gli utenti necessitino di un accesso rapido e sicuro a sistemi, applicazioni o servizi.
Ecco alcuni dei principali casi d'uso dell'autenticazione senza password:
Accesso alla forza lavoro e all'SSO
I dipendenti possono accedere in modo sicuro alle applicazioni aziendali, alle VPN e ai sistemi interni senza dover utilizzare password. Ciò riduce il rischio di attacchi basati sulle credenziali e migliora la velocità di accesso. È particolarmente utile in ambienti con molteplici applicazioni in cui è richiesto il single sign-on (SSO).
Accesso clienti e registrazione semplificata
L'accesso senza password semplifica l'esperienza dei clienti, eliminando la necessità di creare e ricordare password. Gli utenti possono accedere rapidamente utilizzando dati biometrici, chiavi di accesso o link magici. Ciò migliora i tassi di conversione e riduce gli abbandoni durante la registrazione e il checkout.
Ambienti di lavoro remoti e ibridi
Con i dipendenti che lavorano da diverse sedi e con dispositivi differenti, l'autenticazione senza password contribuisce a proteggere l'accesso senza aumentarne la complessità. Garantisce che solo utenti e dispositivi attendibili possano accedere ai sistemi aziendali. Questo è particolarmente importante per le organizzazioni che gestiscono team distribuiti.
Accesso ad alta sicurezza (amministratori e utenti privilegiati)
Gli account amministrativi e gli utenti privilegiati richiedono una protezione più elevata a causa del livello di accesso di cui dispongono. L'autenticazione senza password offre un ulteriore livello di sicurezza eliminando i rischi legati alle password. Ciò contribuisce a prevenire l'accesso non autorizzato a sistemi critici.
Ambienti sanitari e di condivisione dei dispositivi
In settori come quello sanitario, dove più utenti accedono a dispositivi condivisi, l'autenticazione senza password consente un accesso rapido e sicuro. Riduce i tempi di attesa causati dall'inserimento della password, garantendo al contempo che solo gli utenti autorizzati possano accedere ai dati sensibili.
Portali clienti e applicazioni SaaS
L'autenticazione senza password migliora l'esperienza utente nelle piattaforme SaaS e nei portali clienti, riducendo le difficoltà di accesso. Contribuisce inoltre a minimizzare i problemi di assistenza relativi al ripristino delle password, semplificando la gestione di ampie basi di utenti.
Migliora la sicurezza della tua azienda con miniOrange. IAMMetodi di autenticazione senza password
Con l'abbandono delle password da parte delle organizzazioni, la gestione dell'autenticazione tra utenti, dispositivi e applicazioni diventa più complessa. Le aziende necessitano di una soluzione in grado di supportare molteplici metodi di autenticazione, garantendo al contempo sicurezza e facilità d'uso.
miniarancione IAM fornisce Una piattaforma unificata per l'implementazione dell'autenticazione senza password in ambienti aziendali. Supporta un'ampia gamma di metodi di autenticazione, tra cui chiavi di accesso, dati biometrici, notifiche push, link magici e verifica tramite OTP, consentendo alle organizzazioni di scegliere l'approccio più adatto alle proprie esigenze.
La piattaforma si integra con applicazioni cloud, on-premise e ibride, consentendo un accesso sicuro in diversi ambienti. Supporta inoltre l'autenticazione adattiva , la soluzione Single Sign-On (SSO) e la soluzione MFA , aiutando le organizzazioni a costruire una strategia di gestione delle identità flessibile e scalabile.
Con miniOrange IAMIn questo modo, le aziende possono ridurre la dipendenza dalle password, migliorare l'esperienza utente e rafforzare la sicurezza senza aggiungere complessità operativa.
DOMANDE FREQUENTI
Conviene passare a un sistema senza password?
Sì, l'autenticazione senza password migliora la sicurezza eliminando le password, che rappresentano uno degli obiettivi più comuni per gli hacker. Inoltre, semplifica l'esperienza di accesso, consentendo agli utenti di accedere ai sistemi più facilmente, senza dover ricordare credenziali complesse.
L'autenticazione senza password funziona in ambienti offline?
Sì, alcuni metodi, come le chiavi di sicurezza hardware, possono funzionare anche in ambienti offline o con connettività limitata. Tuttavia, la funzionalità esatta dipende da come il sistema di autenticazione è implementato e integrato.
Come funziona il recupero dell'account?
Il recupero dell'account nei sistemi senza password viene in genere gestito tramite metodi di backup come dispositivi secondari, codici di recupero o verifica da parte dell'amministratore. Le organizzazioni spesso progettano attentamente i flussi di recupero per garantire sia la sicurezza che l'accessibilità.
Funzionerà con i sistemi legacy?
L'autenticazione senza password può funzionare con i sistemi legacy se integrata tramite soluzioni di gestione delle identità e degli accessi. Queste piattaforme consentono di estendere i moderni metodi di autenticazione alle applicazioni meno recenti senza richiedere modifiche sostanziali.
Quali sono i metodi più comuni per evitare l'utilizzo di password?
Tra i metodi più comuni per l'accesso senza password si annoverano la biometria, le chiavi di accesso, le chiavi di sicurezza hardware, le notifiche push e i link magici. Ciascun metodo offre un diverso equilibrio tra sicurezza e usabilità a seconda del caso d'uso.

Lascia un tuo commento