
Jira semplifica l'avanzamento del lavoro. Questa stessa semplicità, tuttavia, può comportare rischi per la protezione dei dati.
Dati sensibili possono finire in un ticket Jira in pochi secondi. Non sempre accade perché qualcuno ha ignorato le regole di sicurezza. A volte, un utente sta semplicemente cercando di risolvere un problema rapidamente.
Qualcuno incolla l'indirizzo email di un cliente per chiarire un ticket. Uno sviluppatore inserisce una chiave API in una segnalazione di bug. Un addetto all'assistenza allega uno screenshot con un numero di carta di credito.
Una volta salvate, le informazioni sensibili possono diventare accessibili a chiunque abbia i permessi necessari. Possono comparire nelle notifiche, nei risultati di ricerca, nei backup o nei sistemi connessi. Più a lungo rimangono esposte, maggiori sono le possibilità che si diffondano.
Ecco perché è necessario impedire la diffusione di dati personali identificativi (PII) nei ticket Jira prima che le informazioni sensibili abbiano il tempo di diffondersi. È necessario un approccio a più livelli.
Innanzitutto, riducete le probabilità che gli utenti inseriscano dati sensibili. Quindi, individuate i dati che riescono a passare. Avvisate l'amministratore e l'utente che li ha inseriti. Successivamente, intervenite tempestivamente per risolvere il problema. Infine, tenete traccia di ciò che avete trovato e delle azioni intraprese.
Ecco come sviluppare questo approccio.
Nel momento in cui i dati personali vengono inseriti in Jira, inizia il rischio.
Nella maggior parte dei casi, i membri del tuo team non divulgano dati intenzionalmente. Ad esempio, un cliente segnala un problema con il proprio account. L'addetto all'assistenza deve indagare. Il cliente invia un indirizzo email, un numero di conto o uno screenshot. L'addetto aggiunge le informazioni al ticket Jira in modo che il resto del team possa visualizzarle.
Sebbene ciò semplifichi il lavoro, potrebbe anche contenere dati che non dovrebbero esserci.
Le informazioni personali identificabili (PII) possono includere nomi, indirizzi e-mail, identificativi governativi, numeri di carte di pagamento e dati specifici, come le informazioni sanitarie protette (PHI), i dati biometrici e le credenziali di autenticazione.
Il rischio non è che ogni dato personale identificato (PII) presente in Jira costituisca automaticamente una violazione normativa. I requisiti variano a seconda dei dati coinvolti, dell'organizzazione, di come vengono utilizzati e delle normative applicabili. Il punto fondamentale è che i dati sensibili devono essere gestiti in modo appropriato.
Se i dati sensibili non vengono rilevati tempestivamente, il periodo di esposizione si allunga, aumentando il rischio. Più breve è questo periodo, meglio è.
Tenete i dati personali fuori dalla porta
La prevenzione viene prima di tutto. Per evitare l'inserimento di dati personali nei ticket Jira, iniziate riducendo la probabilità che gli utenti inseriscano informazioni sensibili.
- Utilizzare campi strutturati: Sostituire, ove possibile, le caselle di testo libero con menu a tendina, pulsanti di opzione e liste di selezione. Le scelte limitate non lasciano spazio all'inserimento accidentale di dati personali.
- Aggiungi promemoria espliciti per i moduliPosizionare etichette di avvertimento dirette sopra i campi di input. Ricordare esplicitamente agli utenti: "Non inserire password, numeri di carta di credito, codici fiscali o documenti di identità in questo campo".
- Standardizzare l'inserimento del team: Insegnare ai nuovi assunti quali dati devono essere inseriti in Jira e quali dati devono essere conservati in gestori di password sicuri o in archivi crittografati.
Questi controlli possono ridurre l'errore umano, ma rappresentano solo la prima linea di difesa. Gli utenti possono comunque incollare dettagli sensibili nelle caselle di descrizione principali o nei thread di commenti.
Le informazioni personali che non puoi vedere: allegati e immagini
Le normali ricerche testuali non riescono a individuare i dati nascosti. Le informazioni personali possono trapelare tramite PDF, documenti Word, fogli di calcolo e screenshot.
Un addetto all'assistenza clienti potrebbe allegare uno screenshot del portale utente. La descrizione del ticket appare del tutto innocua, ma l'immagine contiene un numero di conto completo o un codice fiscale. Una semplice query al database non segnalerà tale immagine.
Per ovviare a questo problema, il processo di scansione necessita del riconoscimento ottico dei caratteri (OCR). L'OCR estrae il testo dai file immagine e dai PDF scansionati, consentendo allo scanner di analizzare il contenuto delle immagini come se fosse un semplice testo di commento.
Gli allegati vanno considerati parte integrante dei dati del ticket, non elementi separati.
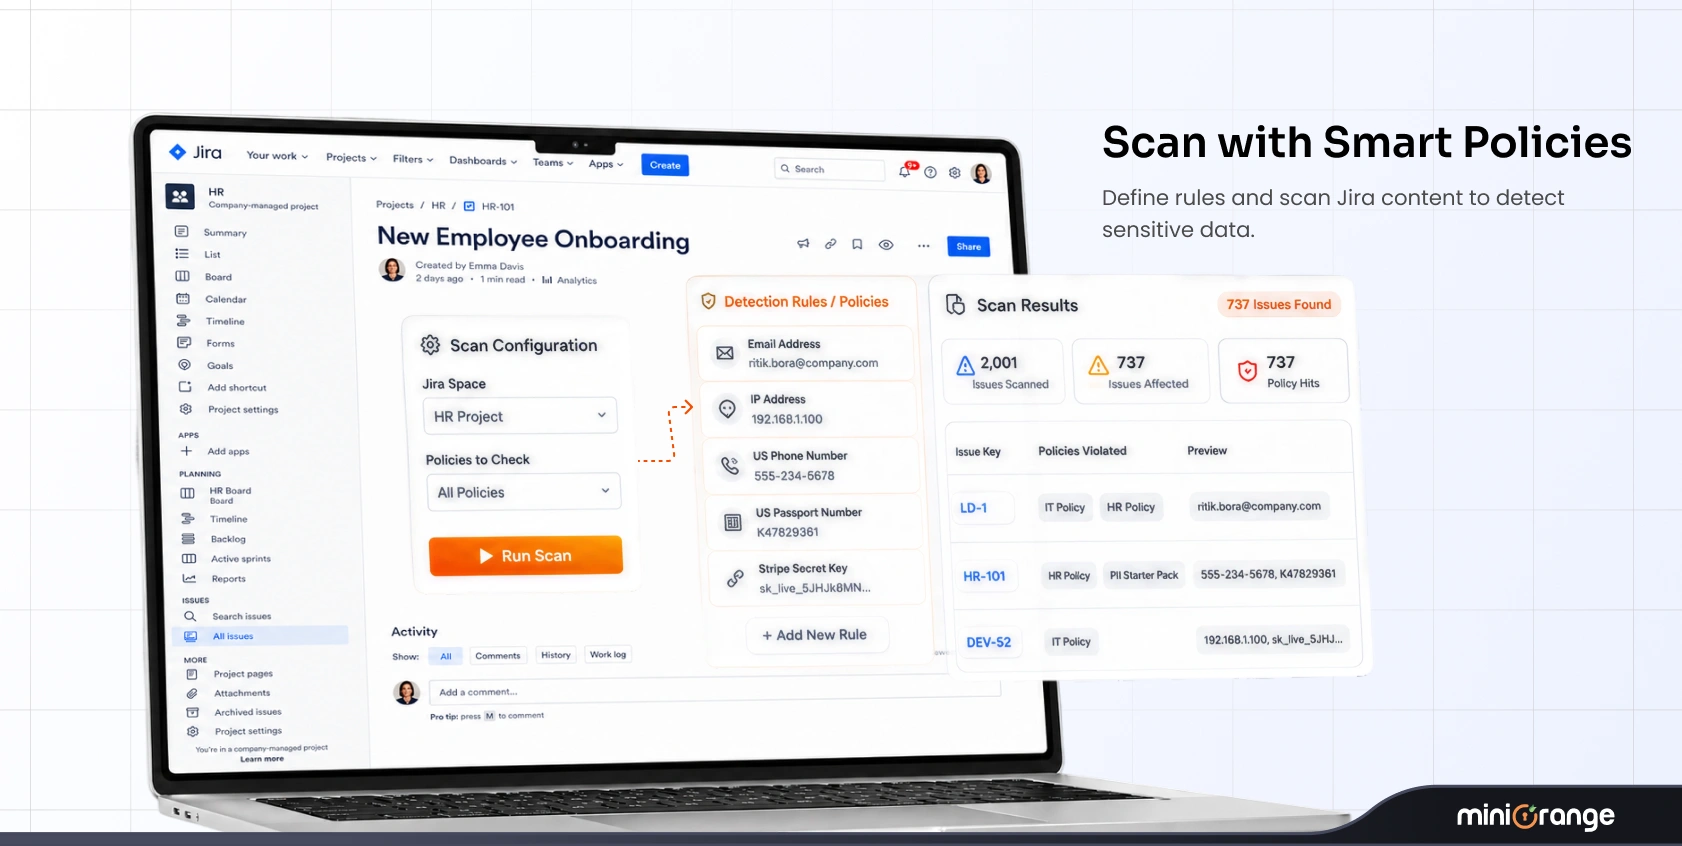
Trova le informazioni personali già presenti in Jira
I controlli dei moduli e le nuove policy proteggono solo i dati in entrata. Non riguardano le informazioni sensibili già presenti nel tuo ambiente Jira.
Ecco perché sono necessari sia il rilevamento immediato che la scansione programmata.
| Tipo di scansione | Evento scatenante | Scopo principale | Vantaggio chiave |
|---|---|---|---|
| Scansione in tempo reale | Si avvia nel momento in cui viene creato o modificato un ticket, un commento o un allegato. | Rileva immediatamente i dati sensibili appena aggiunti. | Riduce la finestra di esposizione. |
| Scansione pianificata | Funziona secondo un programma prestabilito (giornalmente o settimanalmente). | Elimina gli arretrati storici relativi ai ticket e ai progetti preesistenti. | Consente di scoprire dati sensibili già presenti prima dell'attivazione della protezione dei dati (DLP). |
Correggi automaticamente i dati personali quando vengono rilevati.
Il rilevamento senza correzione automatizzata crea affaticamento da allerta. Se il team di sicurezza deve esaminare manualmente ogni singola notifica, i dati sensibili potrebbero rimanere esposti mentre il team analizza l'avviso.
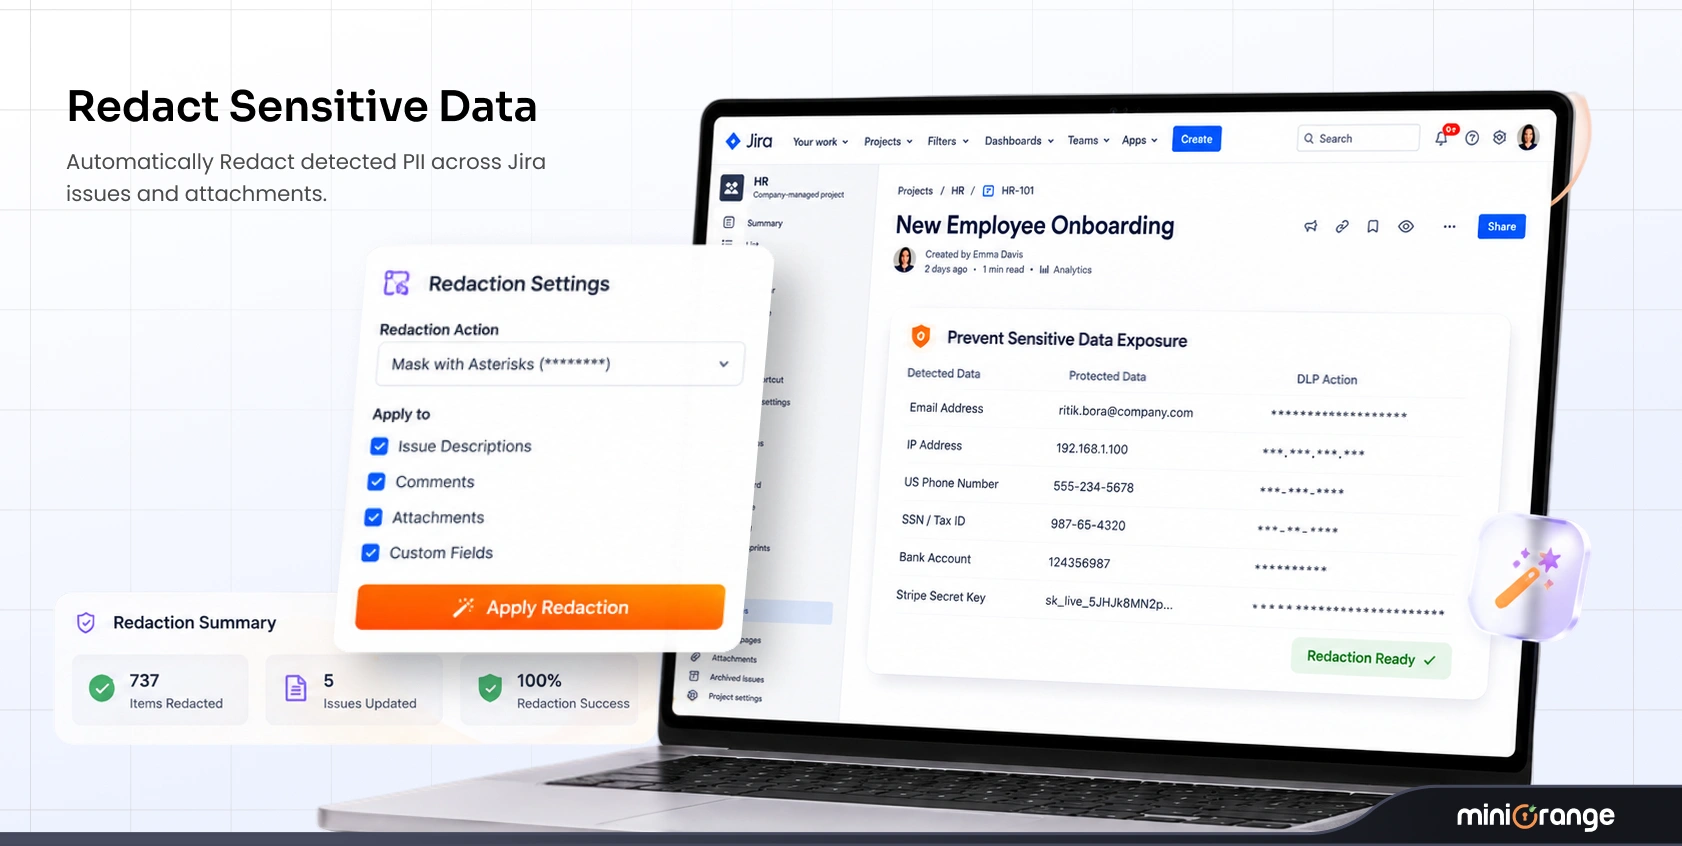
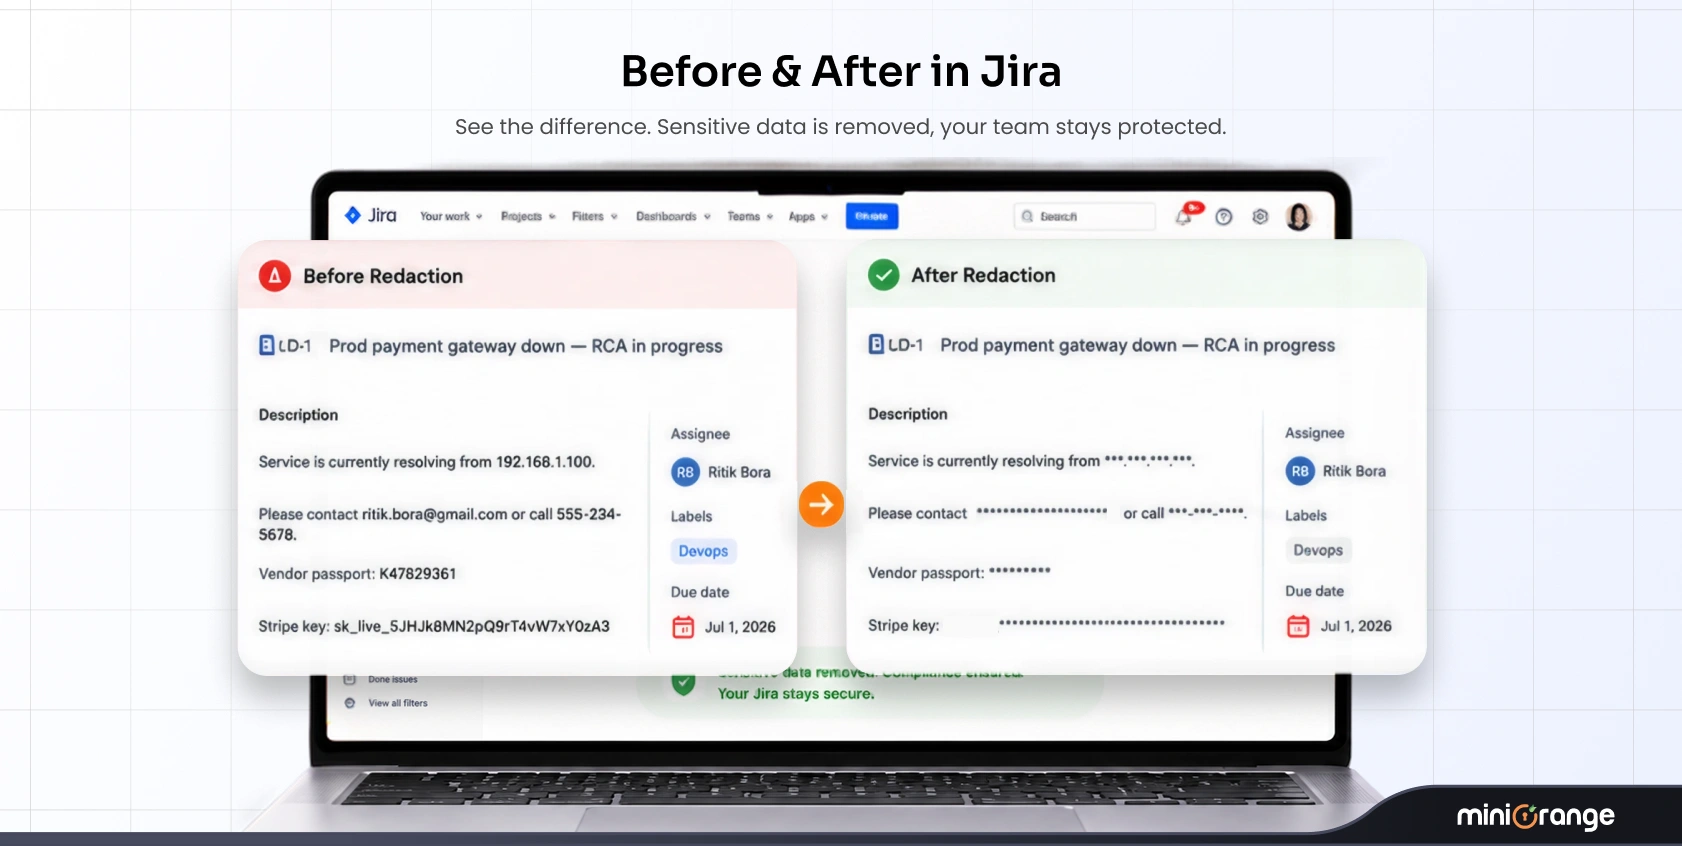
È necessario che le azioni automatizzate si attivino nel momento in cui una regola viene attivata per impedire che le informazioni personali identificabili (PII) nei ticket Jira rimangano esposte:
- Maschera: Sostituisce parti della stringa sensibile con caratteri segnaposto.
- Redigere: Rimuove o oscura in modo permanente la stringa di testo sensibile nel corpo del problema o nel commento (ad esempio, invece di 9832-3283-8952-1234, visualizzerà XXXX-XXXX-XXXX-1234).
- EncryptCrittografa i dati sensibili direttamente sul posto. Gli utenti autorizzati possono decrittografare e visualizzare il contenuto su richiesta, mentre gli utenti non autorizzati vedono solo il testo cifrato.
- Rimuovere: Rimuovere completamente il contenuto segnalato.
L'automazione blocca la distribuzione a valle. Quando si oscurano o si crittografano istantaneamente i dati sensibili, si impedisce che tali informazioni personali vengano sincronizzate con riepiloghi via e-mail, notifiche mobili o integrazioni con team esterni.
Applica le regole di rilevamento ai tuoi dati
Non esiste una definizione universale di dati sensibili.
La vostra organizzazione potrebbe possedere dati sensibili in formati unici. Una strategia DLP efficace adatta i modelli di rilevamento al profilo specifico dei vostri dati.
Iniziate con i rilevatori preconfigurati per i tipi di dati sensibili più comuni:
- Nomi e indirizzi email personali
- Numeri di identificazione governativi (SSN, numeri di passaporto)
- Numeri di carta di credito e identificativi finanziari
- Password, token API e chiavi segrete
- Informazioni sanitarie protette (PHI)
In seguito, crea regole regex personalizzate per i tuoi formati di dati proprietari. Se la tua azienda utilizza ID dipendenti interni (ad esempio, EMP-99482), numeri di conto personalizzati o chiavi di licenza speciali, crea modelli regex specifici per tali stringhe.
Organizza queste regole in categorie, come "Dati HR", "Dati finanziari del cliente" o "Credenziali di ingegneria". Potrai quindi applicare criteri mirati all'intero ambiente Jira.
Dimostra ciò che hai trovato e riparato
È necessario conservare la documentazione che mostri come sono stati rilevati e gestiti i dati sensibili. È opportuno tenere traccia di:
- Quali dati sono stati rilevati?
- Dove è stato trovato?
- Quando è stato rilevato?
- Quale regola l'ha rilevato?
- Quali provvedimenti sono stati presi?
- Quando è stata completata la bonifica?
Tieni presente che gli strumenti software facilitano i flussi di lavoro di conformità, ma nessuno scanner da solo garantisce la piena conformità normativa.
Inoltre, ricorda che l'eliminazione del testo all'interno di Jira non elimina automaticamente i backup esterni creati prima della scansione. Potrebbero esistere copie altrove. Per questo motivo, ridurre al minimo il periodo di esposizione iniziale rimane la priorità assoluta in termini di sicurezza.
L'opzione integrata di Atlassian è sufficiente?
Se utilizzi già Atlassian Guard Premium, hai a disposizione funzionalità native di scansione dei contenuti. Supporta rilevamenti predefiniti e personalizzati, la scansione in tempo reale di contenuti nuovi o aggiornati e la scansione completa dei contenuti del sito. Atlassian offre anche funzionalità di correzione, come l'oscuramento di contenuti sensibili da Jira e Confluence.
Ma queste funzionalità sono sufficienti a soddisfare le vostre esigenze specifiche?
Ambito della scansione
Ad esempio, la documentazione attuale di Atlassian sulla scansione dei contenuti afferma che il sistema analizza i riepiloghi, le descrizioni e altri campi di testo libero dei ticket Jira. Non analizza invece il nome o il contenuto dei file allegati agli elementi di lavoro Jira, alle pagine di Confluence o ai post del blog.
Questo è importante se i tuoi utenti allegano regolarmente file PDF, documenti Word, fogli di calcolo o altri file contenenti informazioni sensibili.
Opzioni di riparazione
Se il tuo flusso di lavoro richiede più della semplice oscuramento dei dati, verifica se lo strumento supporta l'azione di cui hai bisogno.
In questo caso, una soluzione dedicata come miniOrange DLP è l'opzione migliore. Può scansionare gli allegati supportati e offre più opzioni di correzione come oscuramento, eliminazione e crittografia. Supporta anche la decrittazione dei contenuti Jira protetti per gli utenti autorizzati, con registrazione delle azioni di crittografia e decrittazione.
Licenze
Atlassian Guard Premium è un abbonamento aziendale e viene fatturato in base al numero di utenti che hanno accesso alle app Jira o Confluence supportate.
Il prezzo di miniOrange DLP si basa sul numero di utenti presenti nella tua istanza. È inoltre disponibile un'opzione di prova gratuita.
Per prendere la decisione giusta, confronta le capacità attuali con le tue reali esigenze.
| Area di valutazione | Atlassian Guard Premium nativo | Approccio dedicato miniOrange DLP |
|---|---|---|
| Copertura dei contenuti | Analizza i campi di testo nei prodotti cloud supportati. | Scansiona biglietti, campi personalizzati, commenti, allegati e immagini. |
| Trigger di scansione | Supervisiona gli avvisi di rilevamento della sicurezza in tutti gli ambienti gestiti. | Offre la scansione istantanea in tempo reale al momento della creazione, oltre alle scansioni programmate. |
| Allegato e OCR | Ispezione di base dei documenti a seconda del livello di abbonamento in uso. | Analisi approfondita dei file e scansione OCR delle immagini caricate. |
| Azioni di riparazione | Segnala le vulnerabilità e avvisa gli amministratori affinché le esaminino. | Oscura, maschera, elimina o crittografa automaticamente i dati sul posto. |
| Crittografia dei dati | Crittografia standard dei dati a livello di piattaforma, sia a riposo che in transito. | Crittografa i contenuti sensibili di Jira direttamente sul posto e supporta la decrittazione per gli utenti autorizzati. |
| Modello di prezzo | Modello di licenza per utente singolo, valido a livello di organizzazione. | Modello di licenza per utente con periodo di prova gratuito. |
Cosa non fa questo approccio
L'implementazione di una strategia DLP migliora il livello di sicurezza, ma è necessario tenere presenti i limiti realistici:
- I controlli dei moduli non possono eliminare il 100% degli errori. Gli utenti possono comunque aggirare i campi strutturati o ignorare il testo di avviso visualizzato.
- Gli scanner non possono richiamare copie esterne. Se un utente invia via e-mail un'esportazione di ticket o scarica un file non oscurato prima che lo scanner agisca, Jira DLP non può modificare tali file locali esterni.
- Le regole Regex necessitano di manutenzione continua. I rilevatori standard individuano schemi standard, ma i formati aziendali specifici richiedono espressioni regolari personalizzate.
- Gli strumenti supportano la conformità, non la sostituiscono. Gli strumenti automatizzati semplificano la gestione della sicurezza, ma il raggiungimento della piena conformità richiede politiche organizzative più ampie e formazione specifica.
- Avvisare via e-mail l'utente che ha aggiunto i dati personali e il responsabile per ridurre la probabilità che ciò accada in futuro.
Casi d'uso
Assistenza sanitaria: proteggere le informazioni sanitarie protette (PHI) nei ticket di supporto.
I servizi di assistenza clienti in ambito sanitario sono costantemente esposti al rischio di accesso accidentale a informazioni sanitarie protette (PHI). Pazienti e personale clinico caricano frequentemente cartelle cliniche, moduli di ammissione o tessere assicurative direttamente nei ticket di assistenza.
Scenario reale :
- Un membro del personale della clinica allega a un biglietto una scansione in PDF del modulo di ammissione contenente il nome del paziente, la data di nascita e il numero di cartella clinica (MRN).
- Le regole PHI preconfigurate rilevano il formato dell'identificativo medico.
- Il sistema crittografa automaticamente il testo specifico.
- Solo gli utenti autorizzati possono decrittografare e visualizzare il documento.
- Il registro di controllo registra l'evento esatto per le revisioni di conformità HIPAA.
Finanza: Proteggere i dati di pagamento e finanziari
Gli istituti finanziari e i team di fatturazione elaborano migliaia di ticket Jira contenenti dettagli sui conti, istruzioni per i bonifici e fatture. Anche un singolo numero di carta di credito incollato può essere rischioso.
Scenario reale :
- Un cliente incolla il numero completo della sua carta di pagamento, senza alcuna censura, nel commento di un ticket di supporto JSM per risolvere un problema di fatturazione.
- La scansione in tempo reale identifica la sequenza di 16 cifre della carta nell'istante stesso in cui il commento viene inviato.
- La procedura automatizzata oscura immediatamente l'intero numero.
- Gli agenti non autorizzati non vedono mai il numero completo della carta di credito.
- Il registro di controllo documenta l'attivazione delle policy, dimostrando che il vostro ambiente mantiene controlli proattivi sui dati finanziari.
Ridurre il tempo in cui i dati personali rimangono esposti
Per prevenire efficacemente i dati personali nei ticket Jira, sono necessari sia controlli preventivi che scansioni continue.
Con miniOrange Data Loss Prevention & PII Scanner per Jira e Confluence Cloud e data center, puoi scansionare i contenuti di Jira e Confluence e gli allegati supportati, rilevare oltre 80 tipi di dati sensibili, creare regole regex personalizzate, applicare criteri di correzione, crittografare i contenuti sensibili quando la rimozione non è appropriata e mantenere registri di controllo delle attività di rilevamento e correzione.
DOMANDE FREQUENTI
D. Cosa viene considerato PII (Informazioni Personali Identificative) in Jira?
Le informazioni personali identificabili (PII) sono informazioni che possono identificare o essere collegate a un individuo, come nomi, indirizzi email, documenti di identità governativi e altri identificativi personali. I dati esatti che è necessario proteggere dipendono dall'organizzazione e dal caso d'uso specifico.
D: La scansione di Jira alla ricerca di dati personali (PII) garantisce la conformità alle normative?
No. Uno scanner DLP è solo una parte di un programma di conformità più ampio. I tuoi obblighi effettivi dipendono dalla normativa applicabile, dalla tua organizzazione e dalle modalità di raccolta, utilizzo, archiviazione e protezione dei dati personali.
D: Dove dovrebbero essere archiviati i dati sensibili anziché in Jira?
Archivia i dati sensibili in un sistema progettato e approvato per quel tipo di informazioni, in base alle politiche di sicurezza e conservazione della tua organizzazione. I ticket Jira devono contenere solo le informazioni necessarie ai team per risolvere il problema.
D: Come si può ridurre l'esposizione accidentale di dati personali in Jira?
Iniziate con regole chiare per la gestione dei dati, la formazione degli utenti e moduli ben progettati che limitino l'inserimento di testo libero non necessario. Quindi, utilizzate un sistema di rilevamento continuo per individuare le informazioni che gli utenti inseriscono accidentalmente.
D: Con quale frequenza è necessario rivedere i dati sensibili in Jira?
Non esiste un unico programma di revisione adatto a tutte le organizzazioni. La frequenza delle revisioni dovrebbe riflettere il volume e la sensibilità dei dati gestiti, la velocità con cui questi cambiano e i requisiti interni di sicurezza e conservazione.
Lascia un tuo commento